Un gestor de afiliados revisa ofertas, un comprador de medios dirige campañas, un VA actualiza enlaces y un contratista puede intervenir para un proyecto corto. Todos pueden necesitar acceso a las mismas cuentas de negocio, pero dar a todos la misma contraseña crea un nuevo problema: el equipo pierde el control sobre quién puede acceder a qué, quién aún tiene acceso después y quién ha hecho un cambio cuando algo sale mal.
En 2026, los equipos de afiliados tienen mejores opciones que enviar los datos de acceso a través de chat o hojas de cálculo. Dependiendo de la cuenta, los equipos pueden usar roles nativos de la plataforma, compartir credenciales controlado o una sesión compartida de usuario con inicio de sesión. Esta guía explica cuándo cada método tiene sentido, qué riesgos vigilar y cómo compartir el acceso a la cuenta sin convertir una sola contraseña en una dependencia para todo el equipo.
¿Pueden los equipos afiliados compartir cuentas sin compartir contraseñas?
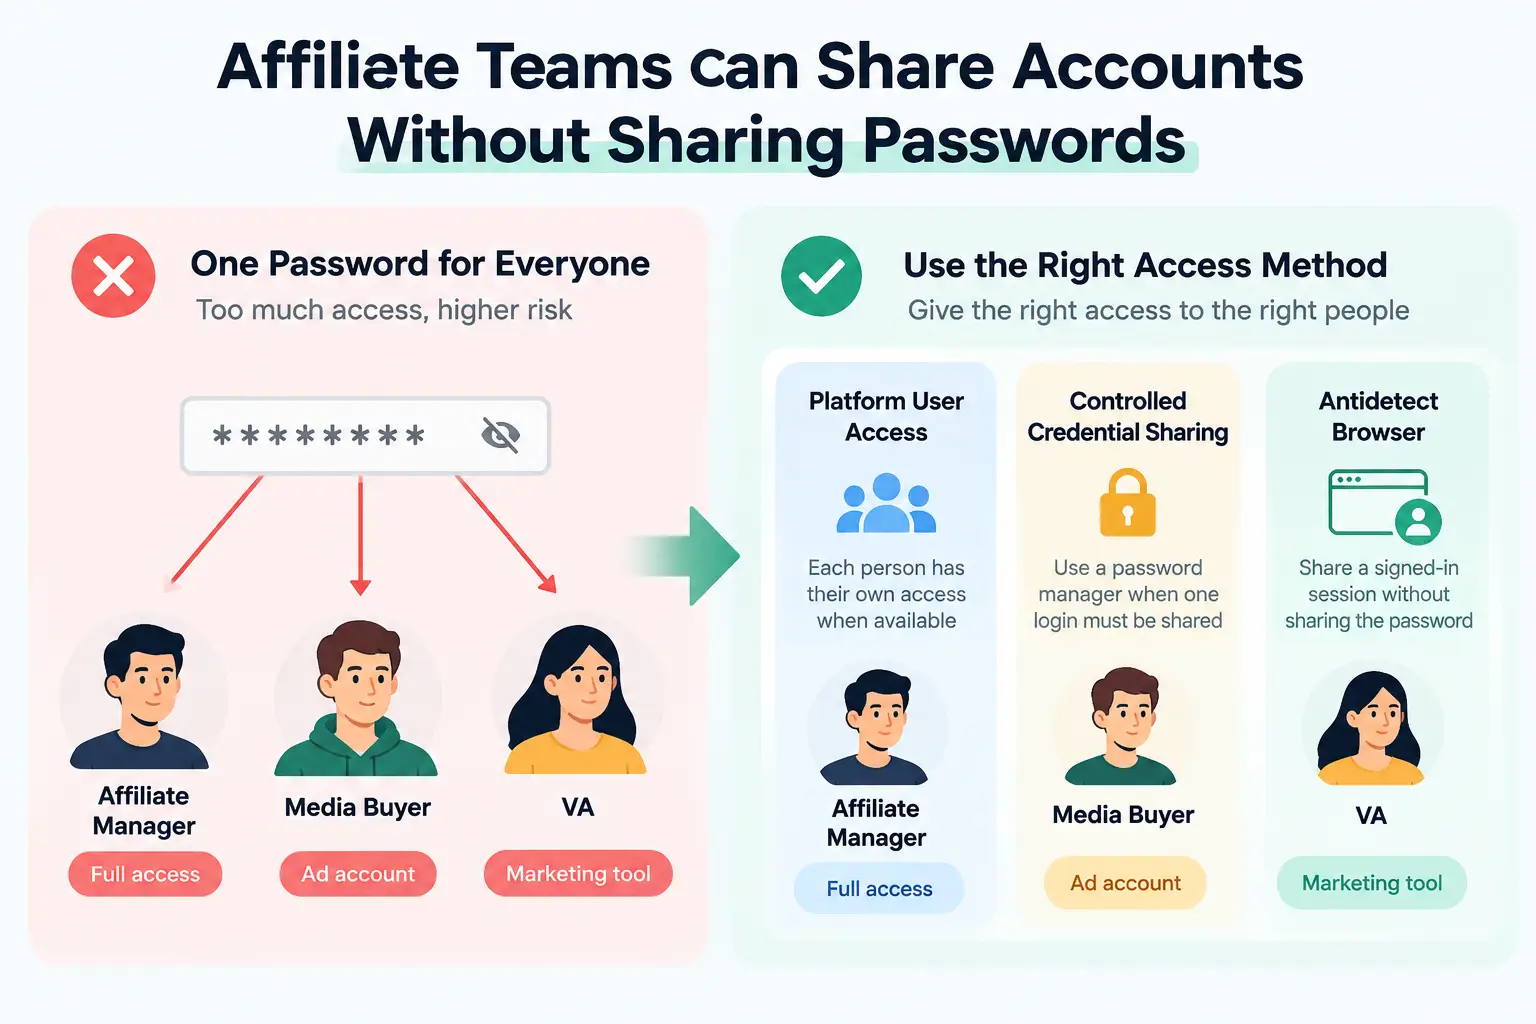
Sí. Los equipos de afiliados pueden dar acceso a cuentas empresariales compartidas sin enviar la contraseña real, pero la configuración adecuada depende del tipo de acceso que necesite la persona. En la práctica, los equipos suelen elegir entre acceso de usuario basado en plataforma, compartir credenciales controlado o acceso a una sesión de navegador ya iniciada sesión.
Por ejemplo, un gestor de afiliados puede necesitar acceso completo a una red de afiliados, mientras que un comprador de medios solo necesita una cuenta de anuncios y un asistente virtual puede necesitar solo una herramienta de marketing. Dar a las tres personas el mismo inicio de sesión maestro suele suponer más acceso del que requieren sus trabajos. Si una plataforma soporta usuarios o roles separados, esa suele ser la opción más limpia porque cada persona puede tener su propio acceso. Si aún hay que usar un inicio de sesión compartido, el equipo necesita otra forma de permitir que los miembros autorizados trabajen sin pasar la contraseña por chat, correo electrónico o un documento compartido.
¿Por qué los equipos de afiliados necesitan compartir cuentas?
Los equipos de afiliados suelen compartir el acceso a las cuentas porque una campaña puede involucrar a varias personas que usan las mismas herramientas empresariales. Un gestor de afiliados puede gestionar las relaciones con socios, un comprador de medios puede publicar anuncios, un VA puede actualizar enlaces o creativos, y otro compañero puede revisar informes o pagos.
Las situaciones comunes incluyen:
- Equipos remotos trabajando en las mismas campañas. Los miembros del equipo pueden trabajar desde diferentes ubicaciones pero aún así necesitan acceso a los mismos paneles de afiliados, herramientas publicitarias, análisis o sistemas de contenido.
- Diferentes especialistas gestionan distintas partes del flujo de trabajo. Un comprador de medios puede necesitar acceso a campañas, mientras que un gestor de afiliados necesita datos de oferta y rendimiento. Compartir acceso mantiene el trabajo conectado sin obligar a una sola persona a encargarse de cada tarea.
- Freelancers y asistentes de voz ayudando por un tiempo limitado. Un contratista puede necesitar acceso para una tarea de lanzamiento, promoción o reporte, incluso si no necesita un asiento permanente ni el control total de la cuenta.
- Equipos que gestionan varias marcas o proyectos de clientes. Las agencias y los equipos de afiliados más grandes pueden necesitar mover personas entre cuentas a medida que cambian las cargas de trabajo, lo que dificulta el control manual de compartir contraseñas.
La verdadera necesidad no es dar a todos los mismos datos de acceso. Es permitir que cada persona acceda a las cuentas necesarias para su trabajo sin darles más acceso del necesario.
¿Qué riesgos deberían considerar los equipos afiliados al compartir cuentas?
El mayor riesgo no es simplemente que alguien pueda ver una contraseña. El acceso compartido también puede dar a las personas más control del que necesitan, hacer que la 2FA dependa de una persona, dejar el acceso antiguo activo tras finalizar un proyecto y dificultar rastrear quién cambió algo dentro de una cuenta.
- Demasiado acceso para el puesto equivocado. Un comprador de medios puede necesitar solo ajustes de campaña e informes, mientras que un asistente de servicios puede solo actualizar enlaces o subir creativos. Si ambos usan el mismo usuario de administrador, también pueden acceder a facturación, detalles de pago, ajustes de seguridad u otras áreas que no necesitan. El verdadero problema suele ser el exceso de permiso, no solo la exposición de contraseñas.
- 2FA y propiedad de la cuenta vinculadas a una persona. Los códigos de acceso pueden ir al teléfono de un solo empleado, o una cuenta importante puede registrarse con el correo electrónico de una persona. Esta configuración se vuelve frágil cuando esa persona no está disponible, cambia de rol o abandona el equipo. El acceso básico de inicio de sesión y recuperación debe permanecer bajo control del equipo.
- Acceso que permanece después de que termina el trabajo. Un antiguo freelancer o contratista puede seguir teniendo una credencial guardada, sesión activa, rol en la plataforma o acceso a recuperación. El offboarding debería cubrir todas las formas en que esa persona podría seguir accediendo a la cuenta, no solo cambiar la contraseña.
- Menos visibilidad sobre quién cambió qué. Cuando varias personas usan el mismo inicio de sesión, puede ser difícil identificar quién editó una campaña, cambió la configuración de la cuenta o actualizó los detalles de pago. A medida que el equipo crece, el acceso compartido necesita suficiente control y visibilidad para coincidir con cómo se usa realmente la cuenta.
¿Cuáles son las mejores formas para que los equipos de afiliados compartan cuentas sin compartir contraseñas?
Los equipos de afiliados pueden compartir cuentas sin compartir contraseñas de varias maneras, pero ningún método único se adapta a todas las cuentas. La elección correcta depende de si la plataforma soporta usuarios separados, si aún debe usarse una credencial compartida o si los compañeros necesitan acceso a la misma sesión iniciada sesión.
Utiliza Platform-Native Team Access cuando esté disponible
Si una plataforma te permite invitar a miembros del equipo y asignar roles, esa suele ser la opción más limpia. Cada persona inicia sesión con su propia cuenta, mientras que un administrador controla lo que puede ver o cambiar.
Esto funciona bien cuando diferentes personas gestionan distintas partes del flujo de trabajo de afiliados. Un gestor de afiliados puede necesitar un acceso más amplio, mientras que un comprador de medios, un asistente virtual o un compañero de finanzas puede necesitar solo una parte específica de la cuenta. El acceso de usuario separado también facilita eliminar a una persona después sin cambiar cómo funciona el resto del equipo.
Utiliza un gestor de contraseñas cuando aún haya que compartir una credencial
Algunas herramientas aún dependen de un solo inicio de sesión empresarial. En ese caso, un gestor de contraseñas de equipo puede almacenar la credencial y permitir que los miembros aprobados la usen sin enviarla por chat, correo electrónico o un documento compartido.
Este método funciona mejor cuando el problema principal es cómo controlar el acceso a la credencial. Es menos útil cuando el equipo necesita seguir trabajando desde la misma sesión de inicio de sesión en lugar de iniciar sesión por separado cada vez.
Compartir un navegador antidetect cuando el equipo necesite la misma sesión de inicio de sesión
Un navegador antidetect como DICloak puede ser útil cuando varios miembros del equipo necesitan trabajar con la misma cuenta iniciada sin pasar la contraseña entre ellos. En lugar de iniciar sesión de nuevo en el dispositivo de cada persona, el equipo puede compartir el acceso a través de un perfil de navegador que ya conserva la sesión de la cuenta y los datos relacionados del navegador.
Esto resuelve un problema diferente al de un gestor de contraseñas. Un gestor de contraseñas ayuda a los usuarios autorizados a acceder a la misma credencial, mientras que un navegador antidetección es más útil cuando el equipo necesita seguir trabajando desde la misma sesión autenticada. Para los equipos afiliados, esto puede aplicarse a casos en los que un comprador de medios, VA o contratista necesita introducir una cuenta de trabajo existente sin recibir los datos reales de acceso.
¿Cómo pueden los equipos afiliados compartir cuentas con DICloak sin compartir contraseñas?
Si un equipo afiliado necesita reutilizar la misma cuenta iniciada, puede mantenerla dentro de un solo Perfil de navegador con DICloak y compartir ese Perfil con algunos compañeros seleccionados. Esto mantiene la sesión de inicio de sesión, la configuración del navegador, la configuración del proxy y el acceso al equipo en un solo lugar sin tener que pasar la contraseña de mano en mano.
Paso 1: Instalar DICloak y elegir un plan de equipo
Descarga DICloak, crea una cuenta y elige un plan basado en el tamaño de tu equipo y el número de perfiles de navegador que necesitas.
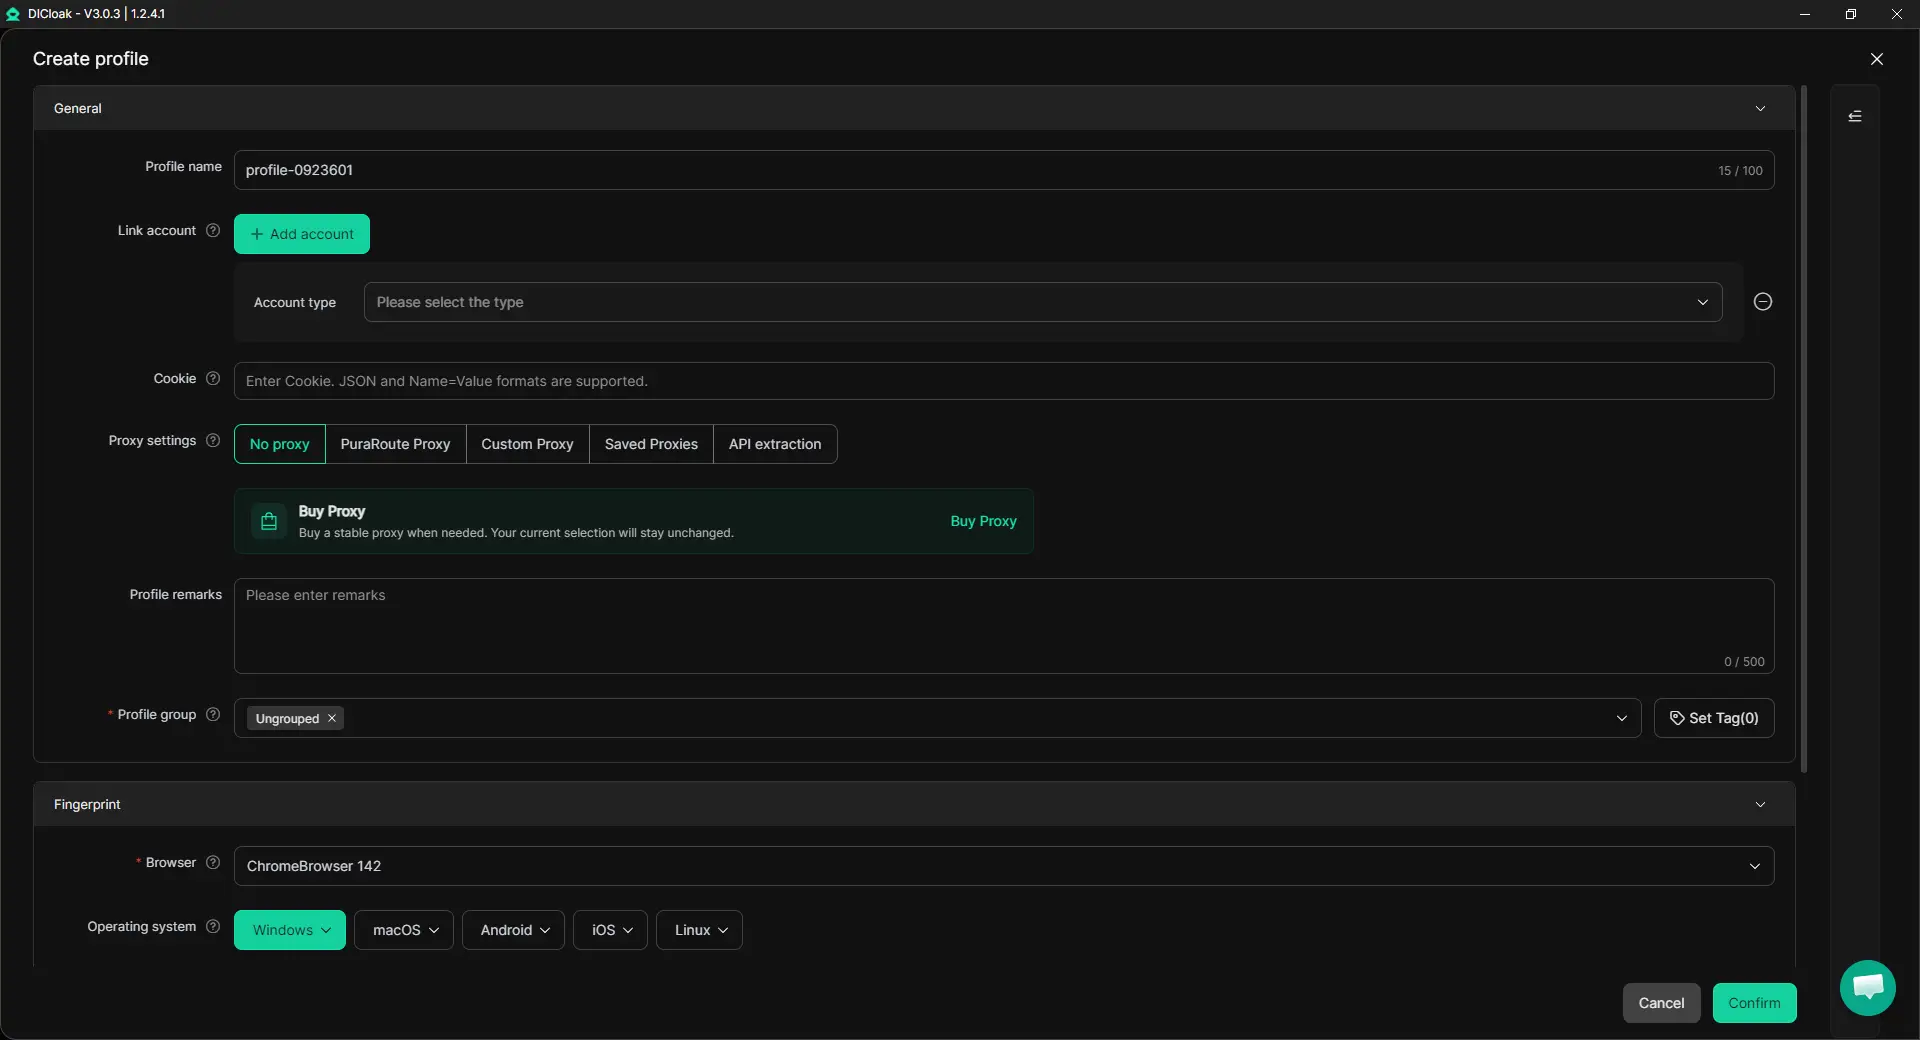
Paso 2: Crea un perfil dedicado para la cuenta compartida
Crea un solo Perfil de navegador para la cuenta de afiliado, publicidad o marketing que tu equipo necesita usar. El Perfil mantiene juntas sus cookies, la sesión de inicio de sesión, la configuración del navegador y la configuración del proxy.
Si la cuenta normalmente usa un proxy específico, configura ese proxy para el Perfil. Los equipos pueden usar sus propios proxies en DICloak. También puedes habilitar Múltiples Sesiones si varios compañeros necesitan usar el Perfil y activar Ocultar contraseña para que las credenciales guardadas no sean visibles para otros miembros.
Paso 3: Iniciar sesión como Propietario de la Cuenta
Abre el perfil e inicia sesión en la cuenta tú mismo. Completa los pasos de contraseña, verificación o 2FA, y luego confirma que la cuenta funciona normalmente. Una vez guardada la sesión, los compañeros autorizados pueden volver a abrir el mismo perfil sin necesidad de contraseña cada vez.
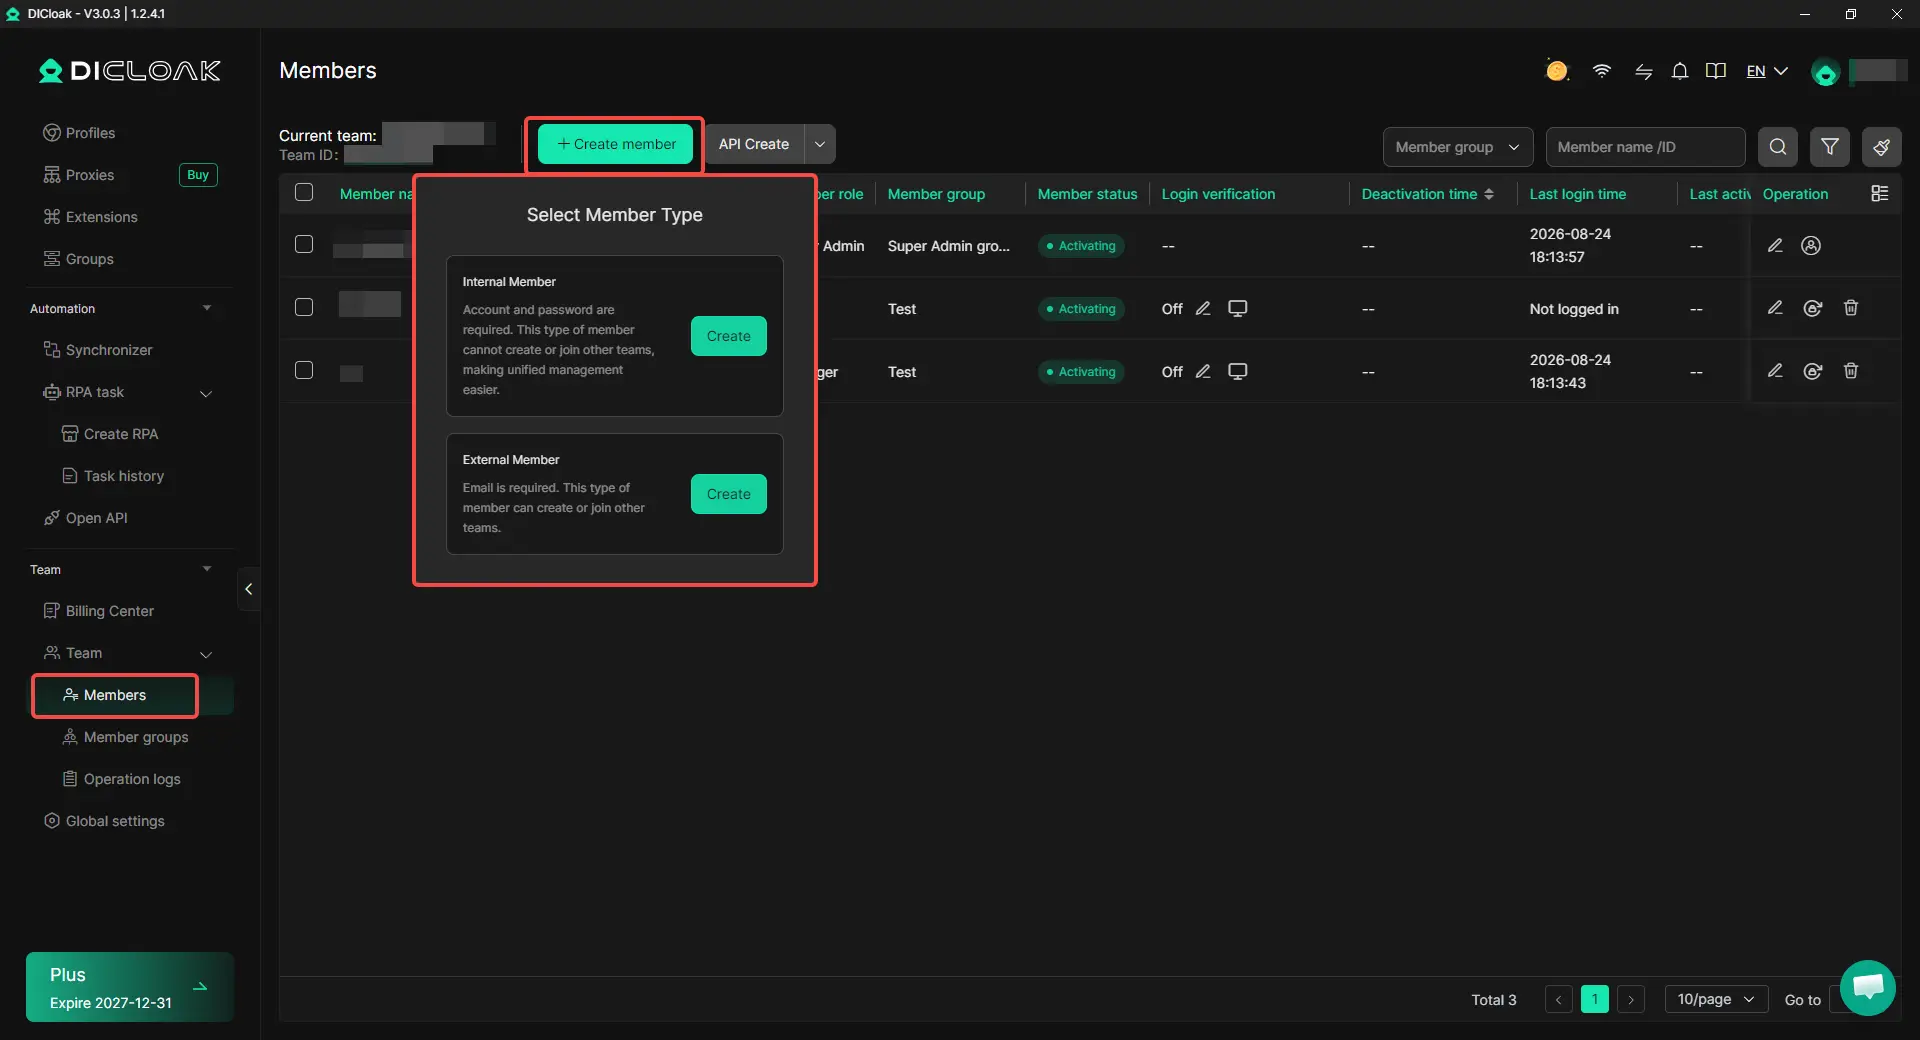
Paso 4: Comparte el perfil con los compañeros adecuados
Invita a los miembros que necesitan acceso y luego utiliza el Compartir Perfil y los permisos del equipo para asignar el Perfil. Por ejemplo, un comprador de medios puede necesitar la cuenta para trabajo de campaña, mientras que otros miembros del equipo no. El acceso puede cambiarse o eliminarse cuando cambian los roles del proyecto, por lo que el equipo no tiene que compartir el inicio de sesión principal.
Paso 5: Abre el perfil compartido y sigue trabajando
Los compañeros autorizados pueden abrir el perfil compartido desde su propia cuenta DICloak y continuar desde la sesión existente. Un gestor puede preparar primero la cuenta, luego un comprador de medios o un asistente virtual pueden reabrir el mismo perfil y continuar con el trabajo asignado.
Preguntas frecuentes sobre cómo los equipos de afiliados comparten cuentas sin compartir contraseñas
¿Pueden los equipos afiliados compartir cuentas sin dar a los empleados la contraseña real?
Sí. Los equipos de afiliados pueden usar roles nativos de la plataforma, un gestor de contraseñas o una sesión compartida en el navegador en lugar de enviar la contraseña en bruto a todos los empleados. La mejor opción depende de lo que realmente necesite el compañero: acceso a su propia plataforma, uso controlado de una credencial o acceso a una sesión ya iniciada sesión. Si el objetivo es permitir que un compañero use una sesión existente sin ver la contraseña, un navegador antidetección como DICloak puede usarse para compartir un perfil gestionado con miembros seleccionados.
¿Es suficiente un gestor de contraseñas para un equipo de afiliados?
Un gestor de contraseñas funciona bien cuando varios usuarios aprobados necesitan usar la misma credencial, pero no resuelve todos los problemas de compartir cuentas. Puede que no ayude cuando la plataforma ya soporta roles de usuario separados, o cuando el equipo debe seguir trabajando desde la misma sesión de navegador iniciada sesión. Los equipos de afiliados deberían elegir el método de acceso en función del flujo de trabajo de la cuenta, no asumir que todas las cuentas compartidas deben usar la misma herramienta.
¿Cómo pueden los equipos afiliados gestionar la 2FA cuando varias personas necesitan la misma cuenta?
El principal problema es asegurarse de que la 2FA no dependa de que un empleado esté disponible cada vez que alguien necesite iniciar sesión. Si la plataforma soporta usuarios separados, cada persona debería usar su propio acceso aprobado cuando sea posible. Si el equipo trabaja desde una sesión compartida con inicio de sesión, el propietario de la cuenta puede completar primero el inicio de sesión y la verificación, y luego los compañeros autorizados pueden seguir trabajando desde esa sesión sin pedir repetidamente la contraseña o el código de verificación.
¿Pueden los freelancers o los asistentes de voz usar cuentas de afiliado compartidas sin conservar los datos de acceso?
Sí, si el equipo les da acceso controlado en lugar de entregar la credencial principal. Un freelancer puede recibir un rol limitado en la plataforma, acceso temporal al gestor de contraseñas o acceso a un perfil compartido específico del navegador. Con DICloak, por ejemplo, un equipo puede compartir solo el perfil necesario para el proyecto y eliminar ese acceso cuando termina el trabajo, en lugar de dar al contratista la contraseña principal de la cuenta.
¿Qué debería hacer un equipo de afiliados cuando alguien ya no necesita acceso a una cuenta compartida?
Eliminar el acceso debería cubrir más que cambiar la contraseña. El equipo debe comprobar los roles de la plataforma, credenciales compartidas, sesiones activas del navegador, perfiles compartidos, métodos de 2FA, detalles de recuperación y cualquier permiso de facturación o pago que la persona aún pueda usar. La desconexión solo se completa cuando se han revisado y eliminado cada ruta de acceso conectada a ese compañero cuando sea necesario.
Conclusión
Los equipos de afiliados pueden compartir cuentas sin compartir contraseñas, pero el mejor método depende del tipo de acceso que cada persona necesite realmente. Los roles nativos de plataforma suelen ser la opción más limpia cuando están disponibles, los gestores de contraseñas funcionan cuando aún hay que reutilizar una credencial, y un navegador antidetección puede ayudar cuando los compañeros necesitan continuar desde la misma sesión de inicio de sesión. La clave es evitar dar a todos el mismo nivel de acceso solo porque trabajan en la misma cuenta.
Para equipos que usan sesiones compartidas en el navegador, un navegador antidetect como DICloak puede mantener la sesión de inicio de sesión, la configuración del navegador, la configuración del proxy y el acceso al equipo dentro de un único Perfil gestionado. La configuración más fuerte no es la que oculta una contraseña en todos los casos, sino la que mantiene el acceso limitado, extraible y ajustado al rol real de cada compañero.
 Herramientas gratuitas
 Complemento de cookies
 Generador UA
 Generador de direcciones MAC
 Generador de IP
 Lista de direcciones IP
 Generador de código 2FA
 Reloj Mundial
 Cheque Anónimo
 WebRTC Leak Test
 Generador UUID
 Verificador de Proxy
 Verificador de anuncios de Facebook
 Raspado web con IA
 Herramientas SMM Gratis
 Verificador de Sombreado de Twitter
 Generador UTM
 Generador de usernames
 Generador de hashtags con IA
 Generador de titulares para LinkedIn
 Redimensionador de imágenes sociales