Um gestor de afiliados verifica as ofertas, um comprador de media gere campanhas, um VA atualiza os links e um contratado pode intervir para um projeto curto. Todos podem precisar de acesso às mesmas contas empresariais, mas dar a todos a mesma palavra-passe cria um novo problema: a equipa perde o controlo sobre quem pode aceder a quê, quem ainda tem acesso mais tarde e quem fez uma alteração quando algo corre mal.
Em 2026, as equipas de afiliados têm melhores opções do que enviar os dados de login através de chat ou folhas de cálculo. Dependendo da conta, as equipas podem usar funções nativas da plataforma, partilha controlada de credenciais ou uma sessão partilhada de login no navegador. Este guia explica quando cada método faz sentido, que riscos observar e como partilhar o acesso à conta sem transformar uma palavra-passe numa dependência para toda a equipa.
As equipas de afiliados podem partilhar contas sem partilhar palavras-passe?
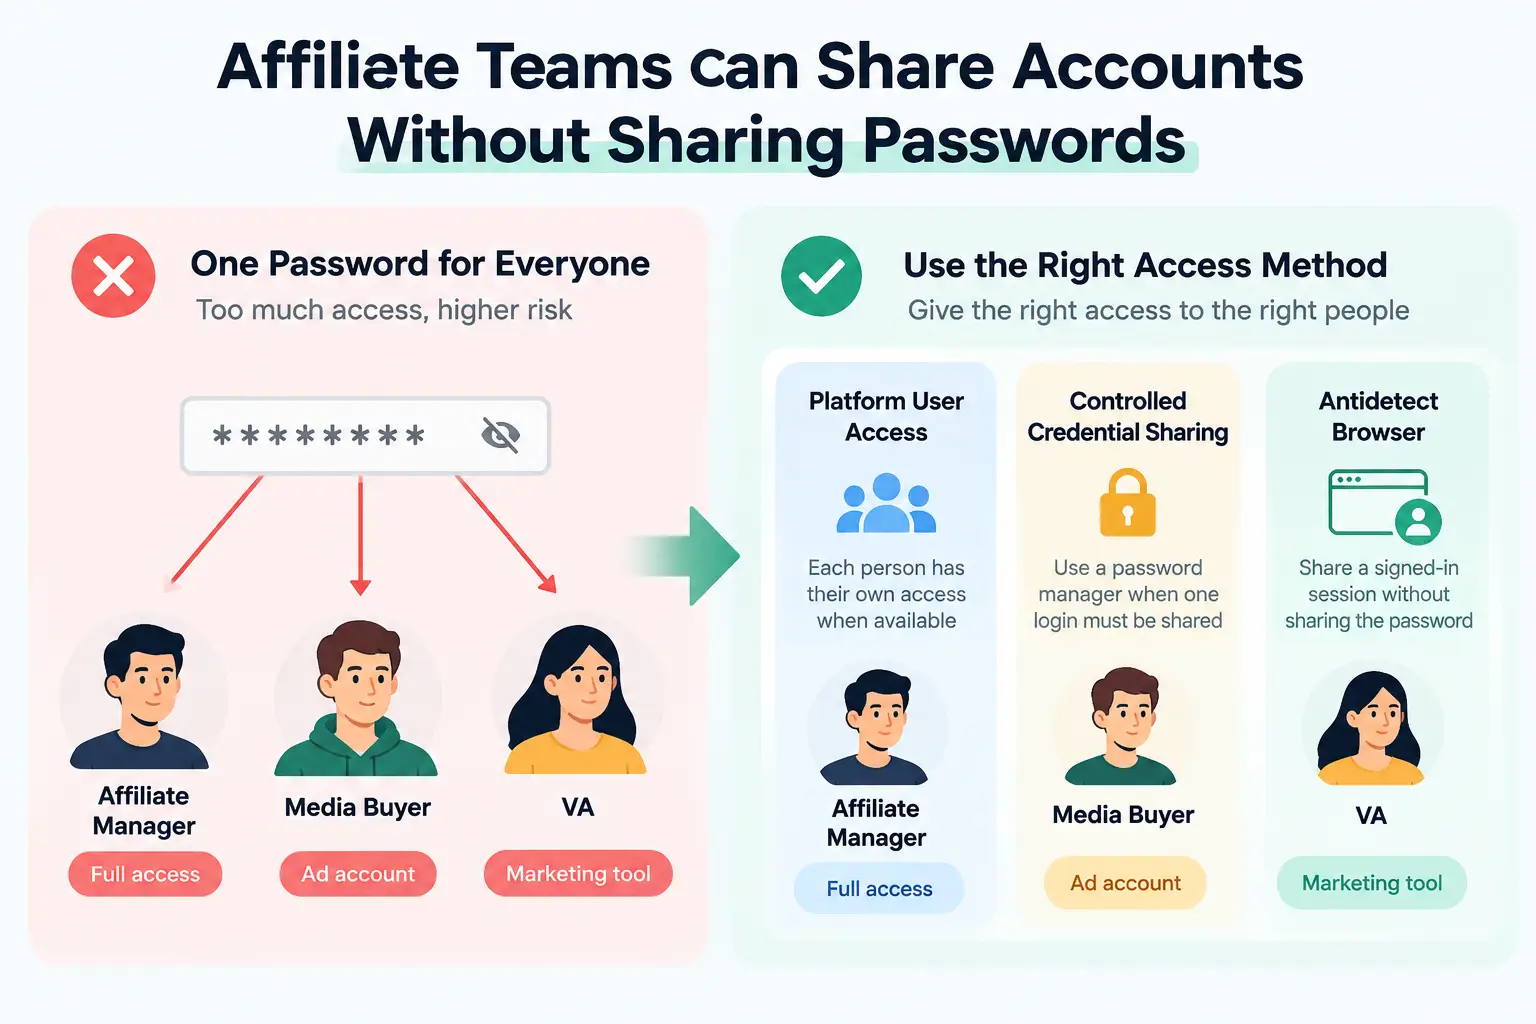
Sim. As equipas de afiliados podem dar aos colegas acesso a contas empresariais partilhadas sem enviar a palavra-passe real, mas a configuração correta depende do tipo de acesso que a pessoa precisa. Na prática, as equipas normalmente escolhem entre acesso de utilizador baseado em plataforma, partilha controlada de credenciais ou acesso a uma sessão de navegador já iniciada.
Por exemplo, um gestor de afiliados pode precisar de acesso total a uma rede de afiliados, enquanto um comprador de media só precisa de uma conta publicitária e um VA pode precisar apenas de uma ferramenta de marketing. Dar às três pessoas o mesmo login mestre é muitas vezes mais acesso do que as suas funções exigem. Se uma plataforma suporta utilizadores ou funções separadas, essa é geralmente a opção mais limpa, pois cada pessoa pode ter o seu próprio acesso. Se ainda tiver de ser usado um login partilhado, a equipa precisa de outra forma de permitir que os membros autorizados trabalhem sem passar a palavra-passe por chat, email ou documento partilhado.
Porque é que as equipas de afiliados precisam de partilhar contas?
As equipas de afiliados partilham frequentemente o acesso à conta porque uma campanha pode envolver várias pessoas a usar as mesmas ferramentas de negócio. Um gestor de afiliados pode gerir as relações com parceiros, um comprador de media pode gerir anúncios, um VA pode atualizar links ou criativos, e outro colega pode verificar relatórios ou pagamentos.
Situações comuns incluem:
- Equipas remotas a trabalhar nas mesmas campanhas. Os membros da equipa podem trabalhar a partir de locais diferentes, mas ainda assim precisam de acesso aos mesmos painéis de afiliados, ferramentas de publicidade, análises ou sistemas de conteúdo.
- Especialistas diferentes a tratar de diferentes partes do fluxo de trabalho. Um comprador de media pode precisar de acesso a campanhas, enquanto um gestor de afiliados precisa de dados de oferta e desempenho. Partilhar o acesso mantém o trabalho ligado sem obrigar uma pessoa a tratar de todas as tarefas.
- Freelancers e VAs a ajudar por tempo limitado. Um contratado pode precisar de acesso para uma tarefa de lançamento, promoção ou reporte, mesmo que não precise de um lugar permanente ou de controlo total da conta.
- Equipas a gerir várias marcas ou projetos de clientes. Agências e equipas de afiliados maiores podem precisar de mover pessoas entre contas à medida que as cargas de trabalho mudam, o que torna difícil controlar a partilha manual de palavras-passe.
A verdadeira necessidade não é dar a todos os mesmos dados de acesso a todos. É permitir que cada pessoa aceda às contas necessárias para o seu trabalho sem lhes dar mais acesso do que o necessário.
Que riscos devem as equipas de afiliados considerar ao partilhar contas?
O maior risco não é simplesmente que alguém possa ver uma palavra-passe. O acesso partilhado também pode dar às pessoas mais controlo do que o necessário, fazer com que a 2FA dependa de uma pessoa, deixar o acesso antigo ativo após o fim de um projeto e dificultar o rastreio de quem alterou algo dentro de uma conta.
- Acesso a mais para o papel errado. Um comprador de media pode precisar apenas de definições e relatórios de campanha, enquanto um VA pode apenas precisar de atualizar links ou carregar criativos. Se ambos usarem o mesmo login de administrador, podem também aceder a faturação, detalhes de pagamento, definições de segurança ou outras áreas que não precisam. O verdadeiro problema é muitas vezes o excesso de permissões, não apenas a exposição à palavra-passe.
- 2FA e propriedade da conta vinculadas a uma pessoa. Os códigos de login podem ir para o telemóvel de um funcionário, ou uma conta importante pode ser registada com o email de uma pessoa. Esta configuração torna-se frágil quando essa pessoa não está disponível, muda de função ou sai da equipa. O acesso básico de login e recuperação deve permanecer sob controlo da equipa.
- Acesso que permanece após o fim do trabalho. Um ex-freelancer ou contratado pode ainda ter uma credencial guardada, sessão ativa, função na plataforma ou acesso de recuperação. O offboarding deve cobrir todas as formas como essa pessoa pode ainda entrar na conta, não apenas mudar a palavra-passe.
- Menos visibilidade sobre quem mudou o quê. Quando várias pessoas usam o mesmo login, pode ser difícil identificar quem editou uma campanha, alterou as definições da conta ou atualizou os detalhes dos pagamentos. À medida que a equipa cresce, o acesso partilhado precisa de controlo e visibilidade suficientes para corresponder à forma como a conta é realmente utilizada.
Quais são as melhores formas para as equipas de afiliados partilharem contas sem partilhar palavras-passe?
As equipas de afiliados podem partilhar contas sem partilhar palavras-passe de várias formas, mas nenhum método único se adequa a todas as contas. A escolha correta depende de a plataforma suportar utilizadores separados, se ainda tem de ser usada uma credencial partilhada, ou se os colegas precisam de aceder à mesma sessão de entrada.
Use o acesso de equipa nativo da plataforma quando estiver disponível
Se uma plataforma permite convidar membros da equipa e atribuir funções, normalmente essa é a opção mais limpa. Cada pessoa inicia sessão com a sua própria conta, enquanto um administrador controla o que pode ver ou alterar.
Isto funciona bem quando diferentes pessoas gerem diferentes partes do fluxo de trabalho do afiliado. Um gestor de afiliados pode precisar de acesso mais amplo, enquanto um comprador de media, VA ou colega financeiro pode precisar apenas de uma parte específica da conta. O acesso separado dos utilizadores também facilita a remoção de uma pessoa mais tarde sem alterar a forma como o resto da equipa funciona.
Use um gestor de palavras-passe quando ainda precisar de partilhar uma credencial
Algumas ferramentas ainda dependem de um login empresarial. Nesse caso, um gestor de palavras-passe da equipa pode armazenar a credencial e permitir que os membros aprovados a usem sem enviar a palavra-passe por chat, email ou documento partilhado.
Este método funciona melhor quando o principal problema é como controlar o acesso à credencial. É menos útil quando a equipa precisa de continuar a trabalhar a partir da mesma sessão iniciada em vez de iniciar sessão separadamente de cada vez.
Partilhe um navegador Antidetect quando a equipa precisa da mesma sessão de entrada
Um navegador antideteção como o DICloak pode ser útil quando vários membros da equipa precisam de trabalhar com a mesma conta iniciada sem passar a palavra-passe entre eles. Em vez de iniciar sessão novamente no dispositivo de cada pessoa, a equipa pode partilhar o acesso através de um perfil de navegador que já mantém a sessão da conta e os dados relacionados do navegador.
Isto resolve um problema diferente de um gestor de palavras-passe. Um gestor de palavras-passe ajuda utilizadores autorizados a aceder à mesma credencial, enquanto um navegador antideteção é mais útil quando a equipa precisa de continuar a trabalhar a partir da mesma sessão autenticada. Para equipas afiliadas, isto pode aplicar-se a casos em que um comprador de media, VA ou contratado precisa de introduzir uma conta de trabalho existente sem receber os dados de login reais.
Como é que as equipas de afiliados podem partilhar contas com o DICloak sem partilhar palavras-passe?
Se uma equipa afiliada precisar de reutilizar a mesma conta iniciada, pode mantê-la dentro de um Perfil de navegador com o DICloak e partilhar esse Perfil com colegas selecionados. Isto mantém a sessão de login, as definições do navegador, a configuração do proxy e o acesso à equipa num só local sem passar a palavra-passe.
Passo 1: Instale o DICloak e Escolha um Plano de Equipa
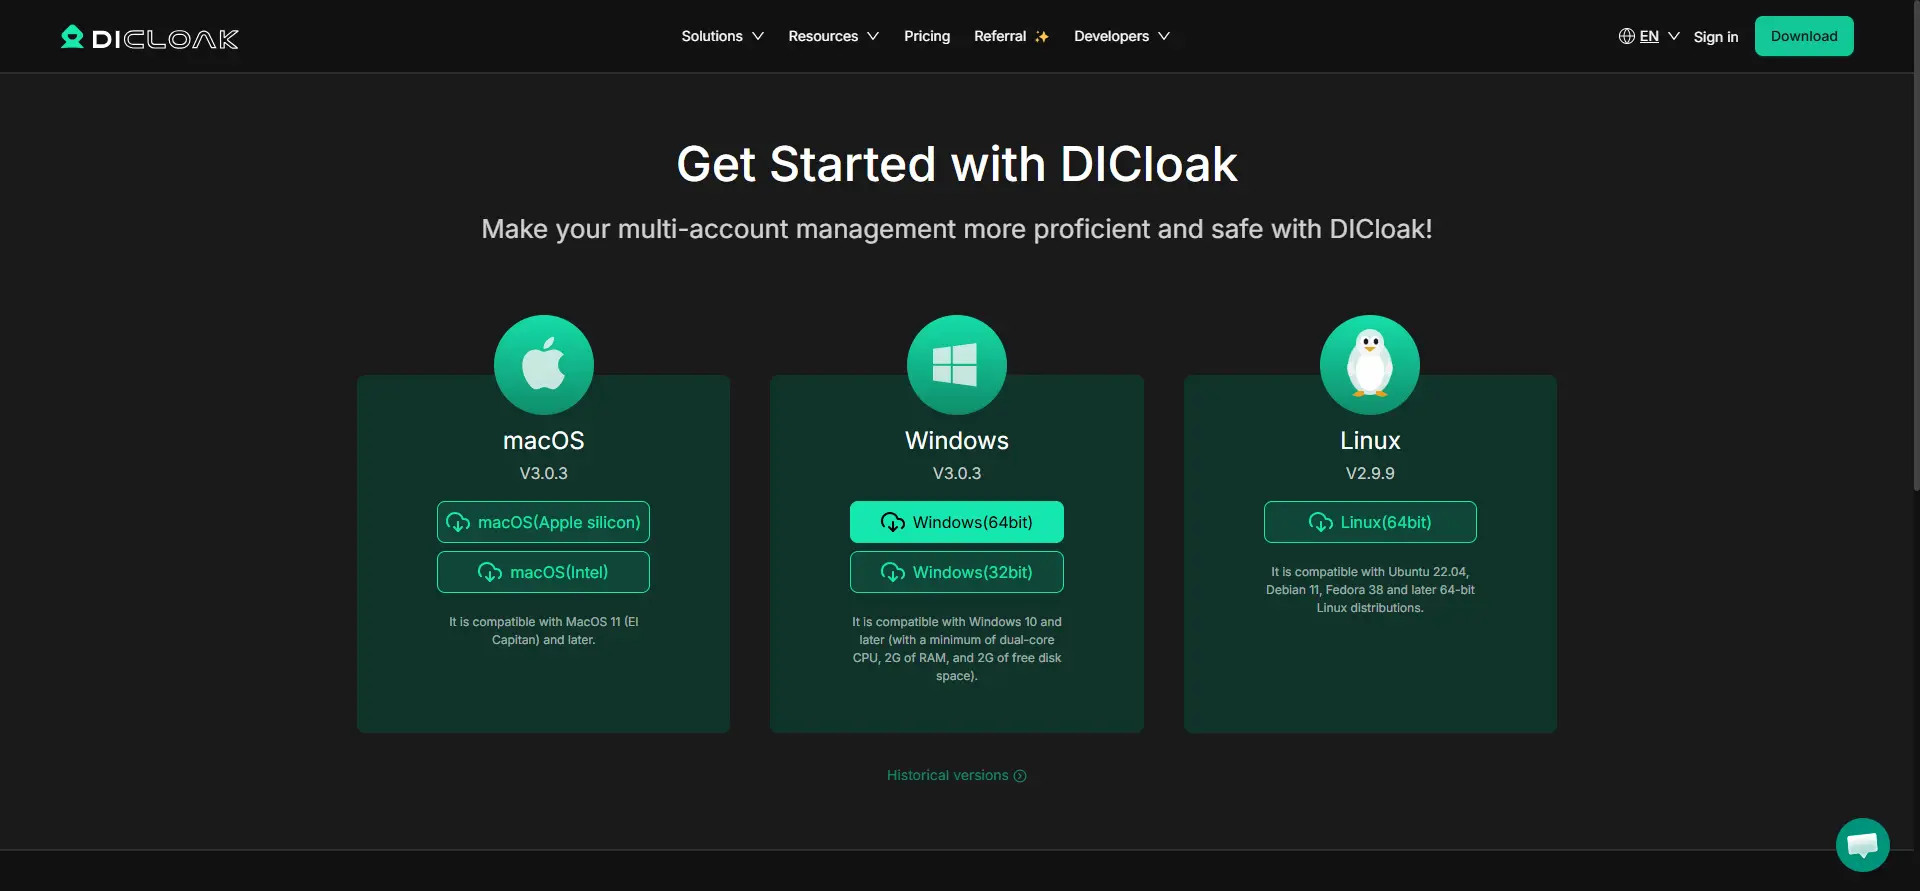
Descarregue o DICloak, crie uma conta e escolha um plano com base no tamanho da sua equipa e no número de Perfis de navegador de que precisa.
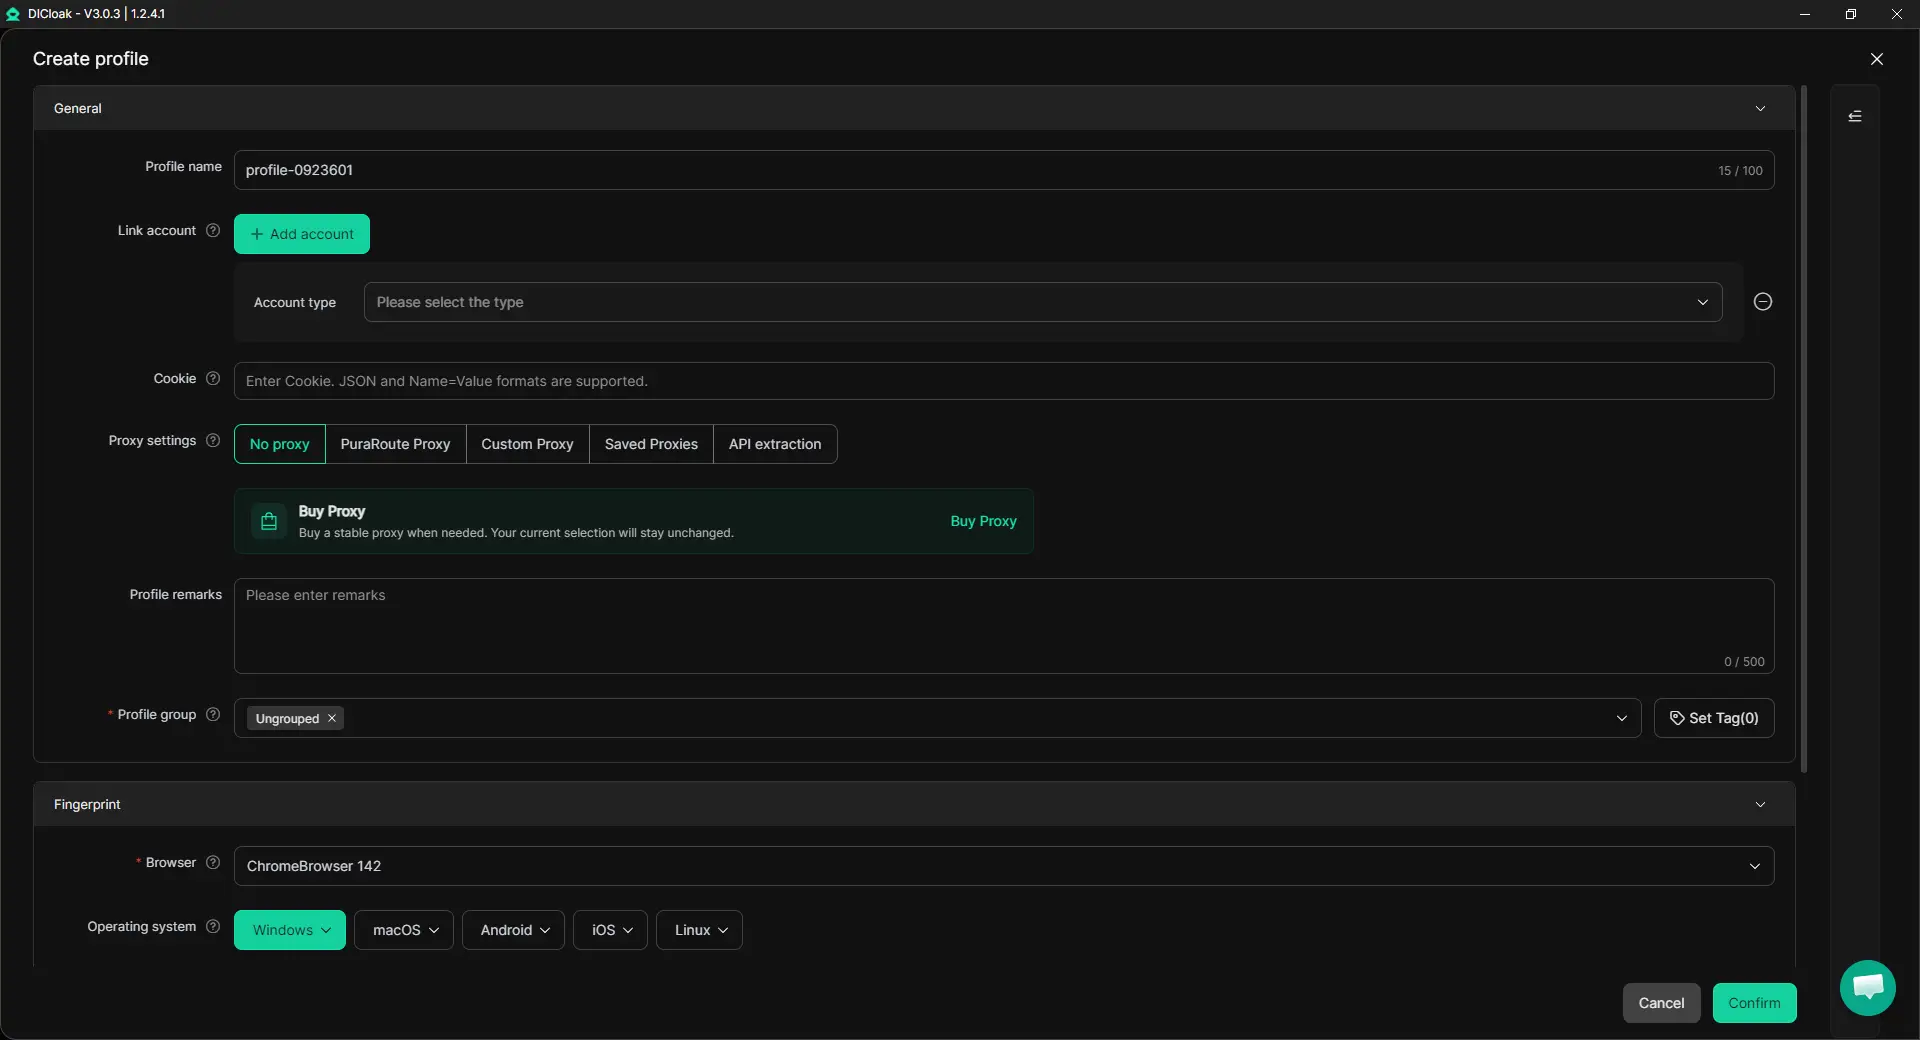
Passo 2: Crie um Perfil Dedicado para a Conta Partilhada
Crie um Perfil de navegador para a conta de afiliado, publicidade ou marketing que a sua equipa precisa de usar. O Perfil mantém os cookies, sessão de login, definições do navegador e configuração do proxy juntos.
Se a conta normalmente usar um proxy específico, configura esse proxy para o Perfil. As equipas podem usar os seus próprios proxies no DICloak. Também podes ativar Sessões Múltiplas se vários colegas precisarem de usar o Perfil e ativar Ocultar Palavra-passe para que as credenciais guardadas não fiquem visíveis para os outros membros.
Passo 3: Iniciar sessão como Titular da Conta
Abra o Perfil e inicie sessão na conta você mesmo. Preencha os passos de palavra-passe, verificação ou 2FA, e depois confirme que a conta funciona normalmente. Depois de a sessão ser guardada, os colegas autorizados podem reabrir o mesmo Perfil sem precisar da palavra-passe todas as vezes.
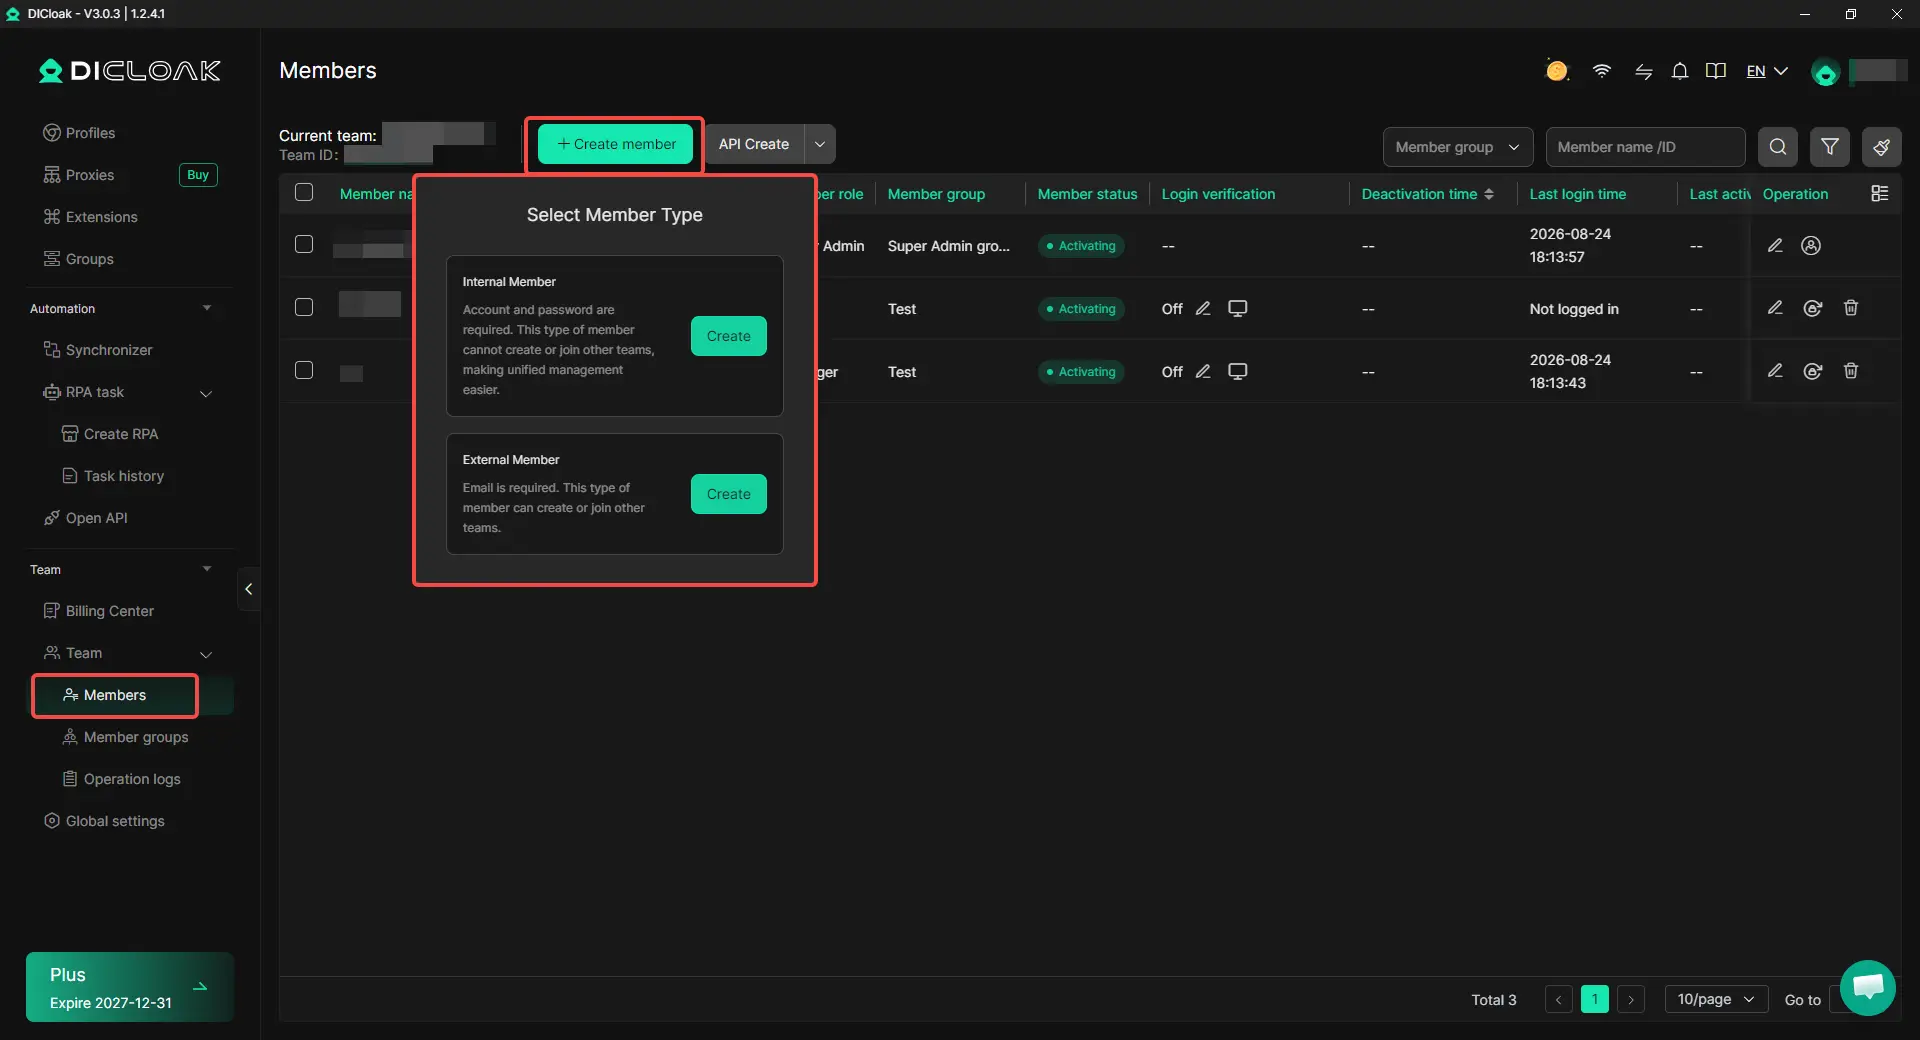
Passo 4: Partilhe o perfil com os colegas certos
Convide os membros que precisam de acesso, depois use a Partilha de Perfil e permissões da equipa para atribuir o Perfil. Por exemplo, um comprador de media pode precisar da conta para trabalho de campanha, enquanto outros membros da equipa não. O acesso pode ser alterado ou removido quando os papéis do projeto mudam, para que a equipa não precise de continuar a partilhar o login principal.
Passo 5: Abra o Perfil Partilhado e Continue a Trabalhar
Os colegas autorizados podem abrir o Perfil partilhado a partir da sua própria conta DICloak e continuar a partir da sessão existente. Um gestor pode preparar a conta primeiro, depois um comprador de media ou VA pode reabrir o mesmo Perfil e continuar o trabalho atribuído.
Perguntas Frequentes sobre como as equipas de afiliados partilham contas sem partilhar palavras-passe
As equipas afiliadas podem partilhar contas sem dar aos funcionários a palavra-passe real?
Sim. As equipas de afiliados podem usar funções nativas da plataforma, um gestor de palavras-passe ou uma sessão partilhada do navegador em vez de enviar a palavra-passe bruta a todos os colaboradores. A melhor opção depende do que o colega realmente precisa: acesso à sua própria plataforma, uso controlado de uma credencial ou acesso a uma sessão já logada. Se o objetivo é permitir que um colega use uma sessão existente sem ver a palavra-passe, um navegador antideteção como o DICloak pode ser usado para partilhar um perfil de navegador gerido com membros selecionados.
Um gestor de palavras-passe é suficiente para uma equipa de afiliados?
Um gestor de palavras-passe funciona bem quando vários utilizadores aprovados precisam de usar a mesma credencial, mas não resolve todos os problemas de partilha de contas. Pode não ajudar quando a plataforma já suporta papéis de utilizador separados, ou quando a equipa precisa de continuar a trabalhar a partir da mesma sessão de navegador iniciada. As equipas de afiliados devem escolher o método de acesso com base no fluxo de trabalho da conta, e não assumir que todas as contas partilhadas devem usar a mesma ferramenta.
Como é que as equipas afiliadas conseguem gerir 2FA quando várias pessoas precisam da mesma conta?
A principal questão é garantir que a 2FA não dependa de um funcionário estar disponível sempre que alguém precisa de iniciar sessão. Se a plataforma suportar utilizadores separados, cada pessoa deve usar o seu próprio acesso aprovado sempre que possível. Se a equipa trabalhar a partir de uma sessão partilhada com sessão iniciada, o titular da conta pode completar primeiro o login e a verificação, e depois os colegas autorizados podem continuar a trabalhar a partir dessa sessão sem pedir repetidamente a palavra-passe ou código de verificação.
Podem freelancers ou vozes de voz usar contas de afiliados partilhadas sem manter os dados de acesso?
Sim, se a equipa lhes der acesso controlado em vez de entregar a credencial principal. Um freelancer pode receber um papel limitado na plataforma, acesso temporário ao gestor de palavras-passe ou acesso a um perfil partilhado específico do navegador. Com o DICloak, por exemplo, uma equipa pode partilhar apenas o perfil necessário para o projeto e remover esse acesso quando o trabalho termina, em vez de dar ao contratado a palavra-passe da conta principal.
O que deve fazer uma equipa de afiliados quando alguém já não precisa de acesso a uma conta partilhada?
Remover o acesso deve cobrir mais do que apenas alterar a palavra-passe. A equipa deve verificar os papéis da plataforma, credenciais partilhadas, sessões ativas do navegador, Perfis partilhados, métodos de 2FA, detalhes de recuperação e quaisquer permissões de faturação ou pagamento que a pessoa ainda possa usar. O desembarque só está completo quando todos os caminhos de acesso ligados a esse colega forem revistos e removidos quando necessário.
Conclusão
As equipas de afiliados podem partilhar contas sem partilhar palavras-passe, mas o melhor método depende do tipo de acesso que cada pessoa realmente precisa. Os papéis nativos da plataforma são geralmente a escolha mais limpa quando disponíveis, os gestores de palavras-passe funcionam quando uma credencial ainda tem de ser reutilizada, e um navegador antideteção pode ajudar quando os colegas precisam de continuar a partir da mesma sessão iniciada. A chave é evitar dar a todos o mesmo nível de acesso só porque trabalham na mesma conta.
Para equipas que usam sessões partilhadas de navegador, um navegador antideteção como o DICloak pode manter a sessão de login, as definições do navegador, a configuração do proxy e o acesso da equipa dentro de um Perfil gerido. A configuração mais forte não é aquela que esconde uma palavra-passe em todos os casos, mas sim aquela que mantém o acesso limitado, removível e compatível com o papel real de cada colega.
 Ferramentas Gratuitas
 Cookie Plugin
 Gerador de UA
 Gerador de Endereço MAC
 Gerador de Endereço IP
 Lista de Endereços IP
 Gerador de Código 2FA
 Relógio Mundial
 Verificação de Anonimato
 WebRTC Leak Test
 Gerador de UUID
 Verificador de Proxy
 Verificador de Anúncios FB
 Coleta Web com IA
 Ferramentas SMM Grátis
 Verificador de Shadowban do Twitter
 Verificador de Nomes do Instagram
 Gerador UTM
 Gerador de nomes de usuário
 Gerador de hashtags com IA
 Gerador de títulos para LinkedIn
 Redimensionador de imagens sociais