Quản lý liên kết kiểm tra các đề nghị, người mua truyền thông chạy chiến dịch, VA cập nhật liên kết, và một nhà thầu có thể thay thế cho một dự án ngắn. Họ có thể cần truy cập cùng một tài khoản doanh nghiệp, nhưng việc đưa cho mọi người cùng một mật khẩu tạo ra một vấn đề mới: nhóm mất quyền kiểm soát ai có thể truy cập cái gì, ai còn quyền truy cập sau này, và ai đã thay đổi khi có sự cố.
Năm 2026, các nhóm liên kết có nhiều lựa chọn tốt hơn so với việc gửi thông tin đăng nhập qua chat hoặc bảng tính. Tùy vào tài khoản, các nhóm có thể sử dụng vai trò gốc nền tảng, chia sẻ thông tin đăng nhập kiểm soát hoặc phiên đăng nhập trình duyệt chung. Hướng dẫn này giải thích khi nào mỗi phương pháp là hợp lý, những rủi ro cần chú ý và cách chia sẻ quyền truy cập tài khoản mà không biến một mật khẩu thành phụ thuộc toàn đội.
Các nhóm liên kết có thể chia sẻ tài khoản mà không cần chia sẻ mật khẩu không?
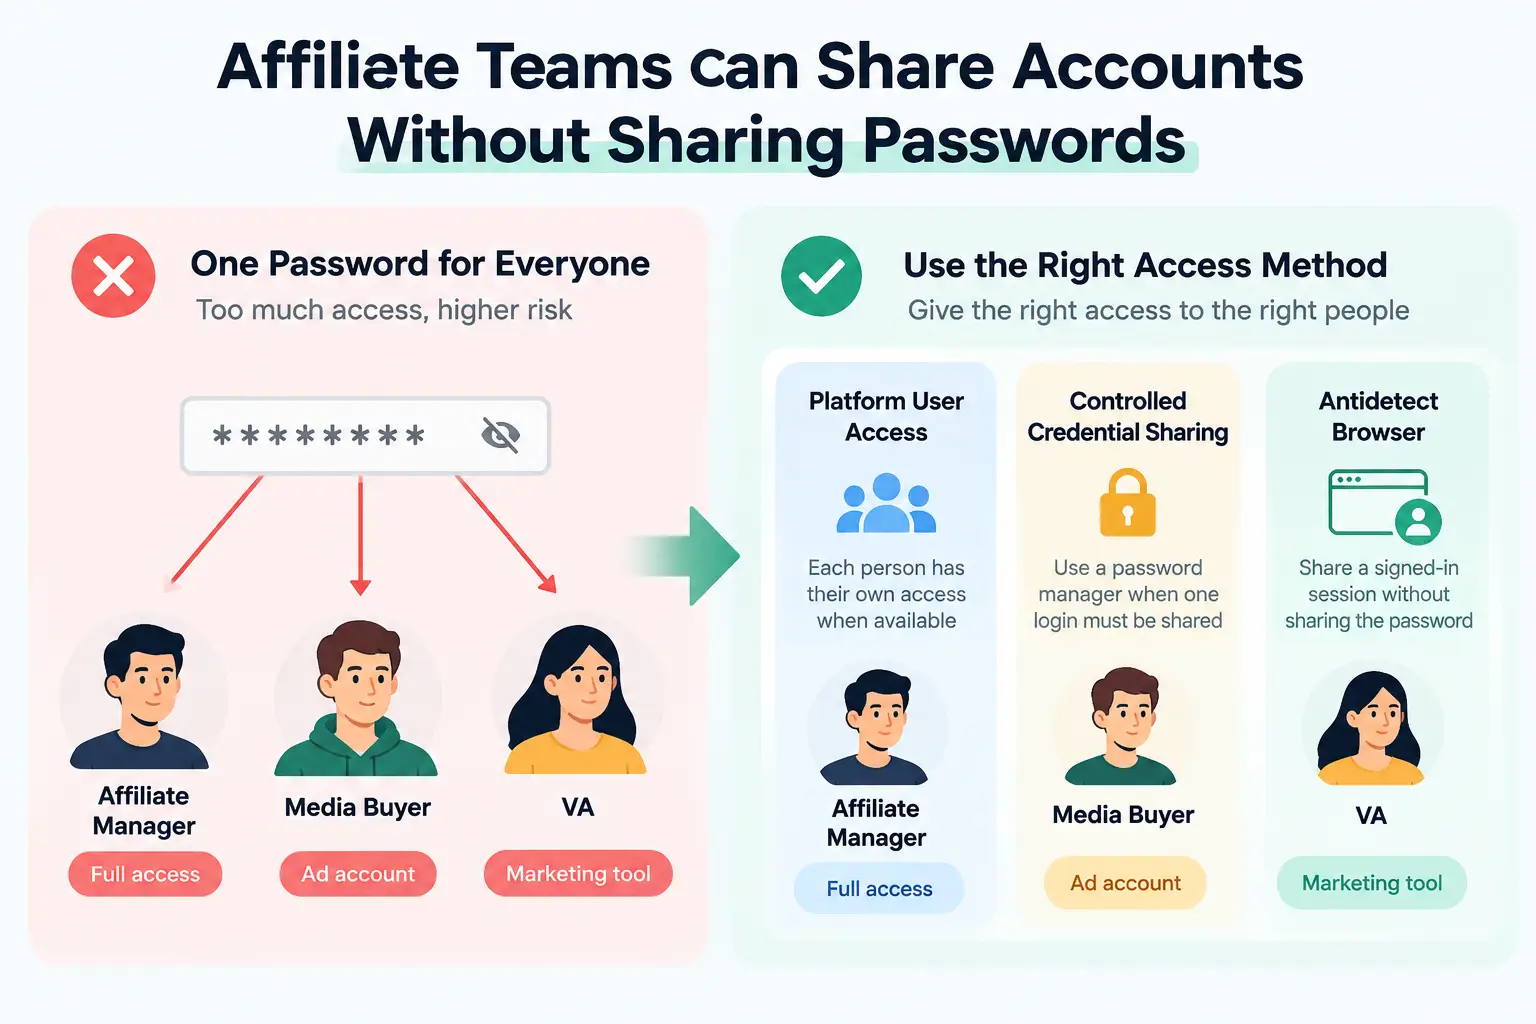
Đúng vậy. Các nhóm liên kết có thể cho đồng đội truy cập tài khoản doanh nghiệp chung mà không cần gửi mật khẩu thực tế, nhưng thiết lập phù hợp phụ thuộc vào loại quyền truy cập mà người đó cần. Trong thực tế, các nhóm thường chọn giữa quyền truy cập người dùng dựa trên nền tảng, chia sẻ thông tin đăng nhập có kiểm soát, hoặc truy cập phiên trình duyệt đã đăng nhập.
Ví dụ, một quản lý liên kết có thể cần quyền truy cập đầy đủ vào mạng liên kết, trong khi người mua truyền thông chỉ cần tài khoản quảng cáo và một VA có thể chỉ cần một công cụ tiếp thị. Việc cấp cho cả ba người cùng một tài khoản đăng nhập chính thường là nhiều quyền truy cập hơn so với yêu cầu công việc của họ. Nếu một nền tảng hỗ trợ người dùng hoặc vai trò riêng biệt, đó thường là lựa chọn sạch sẽ hơn vì mỗi người có thể có quyền truy cập riêng. Nếu vẫn phải sử dụng một đăng nhập chia sẻ, nhóm cần một cách khác để cho phép thành viên được ủy quyền làm việc mà không cần truyền mật khẩu qua trò chuyện, email hoặc tài liệu chia sẻ.
Tại sao các nhóm liên kết cần chia sẻ tài khoản?
Các nhóm liên kết thường chia sẻ quyền truy cập tài khoản vì một chiến dịch có thể liên quan đến nhiều người sử dụng cùng một công cụ kinh doanh. Một quản lý liên kết có thể xử lý mối quan hệ đối tác, một người mua truyền thông có thể chạy quảng cáo, một VA có thể cập nhật liên kết hoặc quảng cáo, và một đồng nghiệp khác có thể kiểm tra báo cáo hoặc thanh toán.
Các tình huống phổ biến bao gồm:
- Các nhóm làm việc từ xa trên cùng một chiến dịch. Các thành viên trong nhóm có thể làm việc từ các địa điểm khác nhau nhưng vẫn cần truy cập vào cùng một bảng điều khiển liên kết, công cụ quảng cáo, phân tích hoặc hệ thống nội dung.
- Các chuyên gia khác nhau xử lý các phần khác nhau của quy trình làm việc. Người mua truyền thông có thể cần quyền truy cập chiến dịch, trong khi quản lý liên kết cần dữ liệu đề nghị và hiệu suất. Chia sẻ quyền truy cập giữ cho công việc kết nối mà không bắt một người đảm nhận mọi nhiệm vụ.
- Freelancer và VA hỗ trợ trong thời gian giới hạn. Một nhà thầu có thể cần quyền truy cập cho các nhiệm vụ ra mắt, quảng bá hoặc báo cáo, ngay cả khi họ không cần một vị trí cố định hay quyền kiểm soát hoàn toàn tài khoản.
- Các nhóm quản lý nhiều thương hiệu hoặc dự án khách hàng. Các agency và các nhóm liên kết lớn hơn có thể cần chuyển đổi nhân sự giữa các tài khoản khi khối lượng công việc thay đổi, điều này khiến việc chia sẻ mật khẩu thủ công trở nên khó kiểm soát.
Nhu cầu thực sự không phải là cung cấp cùng một thông tin đăng nhập cho tất cả mọi người. Mà là để mỗi người truy cập các tài khoản cần thiết cho công việc của họ mà không cho họ truy cập nhiều hơn mức cần thiết.
Những rủi ro nào mà các nhóm liên kết nên cân nhắc khi chia sẻ tài khoản?
Rủi ro lớn nhất không chỉ là ai đó có thể nhìn thấy mật khẩu. Truy cập chia sẻ cũng có thể giúp người dùng kiểm soát nhiều hơn mức cần thiết, khiến 2FA phụ thuộc vào một người, giữ quyền truy cập cũ hoạt động sau khi dự án kết thúc, và khiến việc truy tìm ai đã thay đổi nội dung tài khoản trở nên khó khăn hơn.
- Quá nhiều quyền truy cập cho vai trò không phù hợp. Người mua truyền thông có thể chỉ cần cài đặt chiến dịch và báo cáo, trong khi VA chỉ cần cập nhật liên kết hoặc tải lên quảng cáo. Nếu cả hai sử dụng cùng một tài khoản quản trị, họ cũng có thể truy cập vào thanh toán, chi tiết thanh toán, cài đặt bảo mật hoặc các khu vực khác không cần thiết. Vấn đề thực sự thường là quyền quá mức, không chỉ là lộ mật khẩu.
- Quyền sở hữu tài khoản 2FA và liên kết với một người. Mã đăng nhập có thể gửi đến điện thoại của một nhân viên, hoặc một tài khoản quan trọng có thể được đăng ký bằng email của một người. Thiết lập này trở nên mong manh khi người đó không có mặt, thay đổi vai trò hoặc rời nhóm. Quyền truy cập đăng nhập lõi và phục hồi nên được giữ dưới sự kiểm soát của nhóm.
- Quyền truy cập vẫn còn sau khi công việc kết thúc. Một cựu freelancer hoặc nhà thầu có thể vẫn còn lưu thông tin đăng nhập, phiên làm việc đang hoạt động, vai trò nền tảng hoặc quyền truy cập phục hồi. Offboarding nên bao gồm mọi cách mà người đó vẫn có thể truy cập tài khoản, không chỉ thay đổi mật khẩu.
- Ít khả năng quan sát hơn ai đã thay đổi điều gì. Khi nhiều người sử dụng cùng một tài khoản, việc xác định ai đã chỉnh sửa chiến dịch, thay đổi cài đặt tài khoản hoặc cập nhật chi tiết thanh toán có thể khó khăn. Khi nhóm phát triển, quyền truy cập chia sẻ cần đủ quyền kiểm soát và hiển thị để phù hợp với cách tài khoản được sử dụng thực tế.
Những cách tốt nhất để các nhóm liên kết chia sẻ tài khoản mà không cần chia sẻ mật khẩu là gì?
Các nhóm liên kết có thể chia sẻ tài khoản mà không cần chia sẻ mật khẩu theo nhiều cách, nhưng không có phương pháp duy nhất phù hợp với mọi tài khoản. Lựa chọn đúng phụ thuộc vào việc nền tảng có hỗ trợ người dùng riêng biệt hay không, liệu vẫn phải sử dụng một thông tin đăng nhập chung, hoặc đồng đội có cần truy cập vào cùng một phiên đăng nhập hay không.
Sử dụng Truy cập Nhóm gốc trên nền tảng khi có sẵn
Nếu một nền tảng cho phép bạn mời thành viên nhóm và phân công vai trò, đó thường là lựa chọn sạch sẽ nhất. Mỗi người đăng nhập bằng tài khoản riêng của mình, trong khi quản trị viên kiểm soát những gì họ có thể xem hoặc thay đổi.
Điều này hoạt động tốt khi các người khác nhau xử lý các phần khác nhau của quy trình liên kết. Quản lý liên kết có thể cần quyền truy cập rộng hơn, trong khi người mua truyền thông, VA hoặc đồng đội tài chính có thể chỉ cần một phần cụ thể của tài khoản. Quyền truy cập người dùng riêng biệt cũng giúp dễ dàng loại bỏ một người sau này mà không làm thay đổi cách hoạt động của nhóm còn lại.
Sử dụng trình quản lý mật khẩu khi vẫn cần chia sẻ một thông tin đăng nhập
Một số công cụ vẫn chỉ cần một đăng nhập doanh nghiệp. Trong trường hợp đó, trình quản lý mật khẩu nhóm có thể lưu thông tin đăng nhập và cho phép thành viên được phê duyệt sử dụng mà không cần gửi mật khẩu qua chat, email hoặc tài liệu chia sẻ.
Phương pháp này hoạt động tốt nhất khi vấn đề chính là làm thế nào để kiểm soát quyền truy cập vào thông tin đăng nhập. Nó kém hữu ích hơn khi nhóm cần tiếp tục làm việc từ cùng một phiên đăng nhập thay vì đăng nhập riêng mỗi lần.
Chia sẻ trình duyệt Antidetect khi nhóm cần cùng một phiên đăng nhập
Trình duyệt chống phát hiện như DICloak có thể hữu ích khi nhiều thành viên trong nhóm cần làm việc với cùng một tài khoản đã đăng nhập mà không phải chuyển mật khẩu giữa họ. Thay vì đăng nhập lại trên thiết bị của từng người, nhóm có thể chia sẻ quyền truy cập qua hồ sơ trình duyệt đã lưu giữ phiên tài khoản và dữ liệu trình duyệt liên quan.
Điều này giải quyết một vấn đề khác so với trình quản lý mật khẩu. Trình quản lý mật khẩu giúp người dùng được ủy quyền truy cập cùng thông tin xác thực, trong khi trình duyệt chống phát hiện hữu ích hơn khi nhóm cần tiếp tục làm việc từ cùng một phiên xác thực. Đối với các nhóm liên kết, điều này có thể phù hợp với trường hợp người mua truyền thông, VA hoặc nhà thầu cần nhập tài khoản công việc hiện có mà không nhận được thông tin đăng nhập thực tế.
Làm thế nào các nhóm liên kết có thể chia sẻ tài khoản với DICloak mà không cần chia sẻ mật khẩu?
Nếu một nhóm liên kết cần tái sử dụng tài khoản đã đăng nhập, họ có thể giữ nó trong một hồ sơ trình duyệt với DICloak và chia sẻ hồ sơ đó với các đồng đội được chọn. Điều này giữ phiên đăng nhập, cài đặt trình duyệt, thiết lập proxy và quyền truy cập đội ở một nơi mà không cần chuyển mật khẩu.
Bước 1: Cài đặt DICloak và chọn kế hoạch nhóm
Tải về DICloak, tạo tài khoản và chọn gói dựa trên quy mô nhóm và số lượng hồ sơ trình duyệt bạn cần.
Bước 2: Tạo hồ sơ riêng cho tài khoản chia sẻ
Tạo một Hồ sơ trình duyệt cho tài khoản liên kết, quảng cáo hoặc tiếp thị mà nhóm của bạn cần sử dụng. Hồ sơ giữ nguyên cookie, phiên đăng nhập, cài đặt trình duyệt và cấu hình proxy cùng nhau.
Nếu tài khoản thường sử dụng proxy cụ thể, hãy cấu hình proxy đó cho Hồ sơ. Các nhóm có thể sử dụng proxy riêng trong DICloak. Bạn cũng có thể bật Nhiều Phiên nếu nhiều thành viên cần sử dụng Hồ sơ và bật Ẩn Mật khẩu để thông tin đăng nhập đã lưu không hiển thị với các thành viên khác.
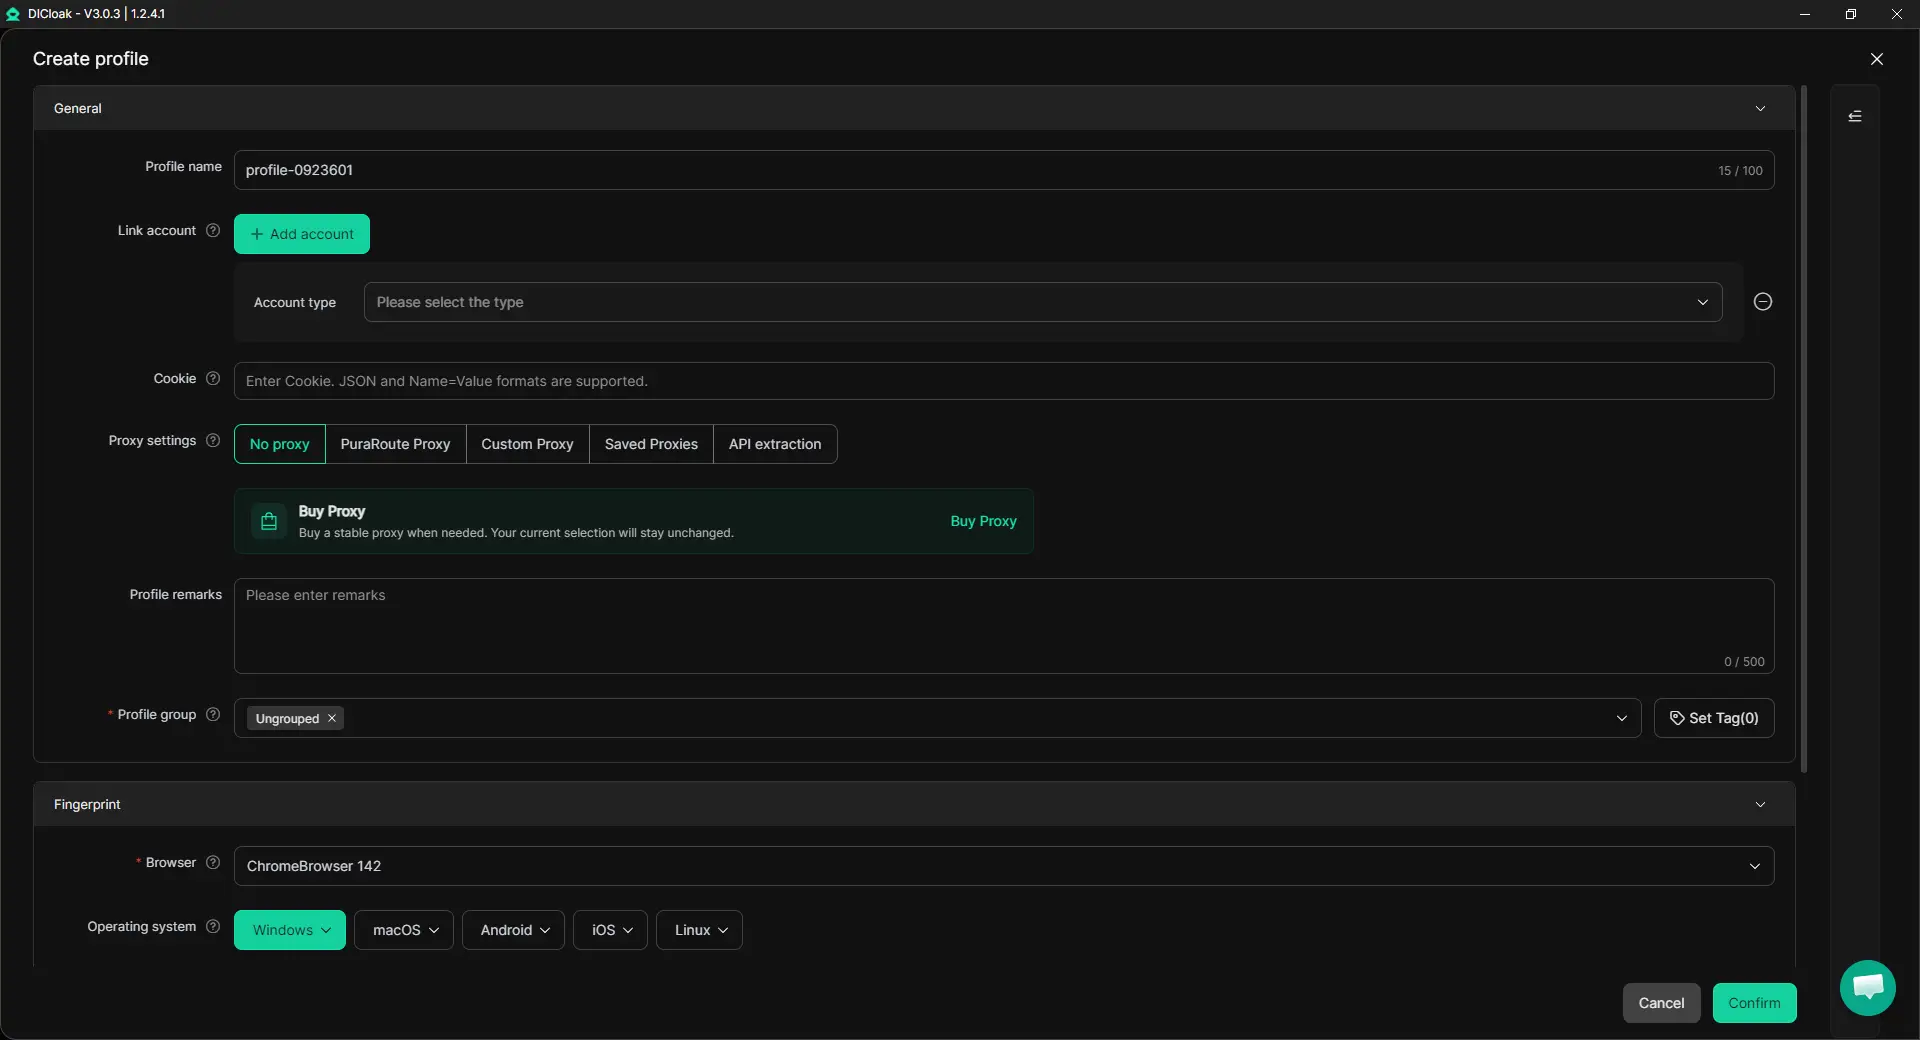
Bước 3: Đăng nhập với tư cách Chủ tài khoản
Mở Hồ sơ và tự đăng nhập vào tài khoản. Hoàn thành các bước mật khẩu, xác minh hoặc 2FA, sau đó xác nhận tài khoản hoạt động bình thường. Khi phiên làm việc được lưu, các đồng đội được ủy quyền có thể mở lại cùng một Hồ sơ mà không cần mật khẩu mỗi lần.
Bước 4: Chia sẻ hồ sơ với đúng đồng đội
Mời các thành viên cần truy cập, sau đó sử dụng Chia sẻ Hồ sơ và quyền nhóm để gán Hồ sơ. Ví dụ, một người mua phương tiện có thể cần tài khoản cho công việc chiến dịch, trong khi các thành viên khác thì không. Quyền truy cập có thể được thay đổi hoặc xóa khi vai trò dự án thay đổi, vì vậy nhóm không cần phải liên tục chia sẻ tài khoản đăng nhập chính.
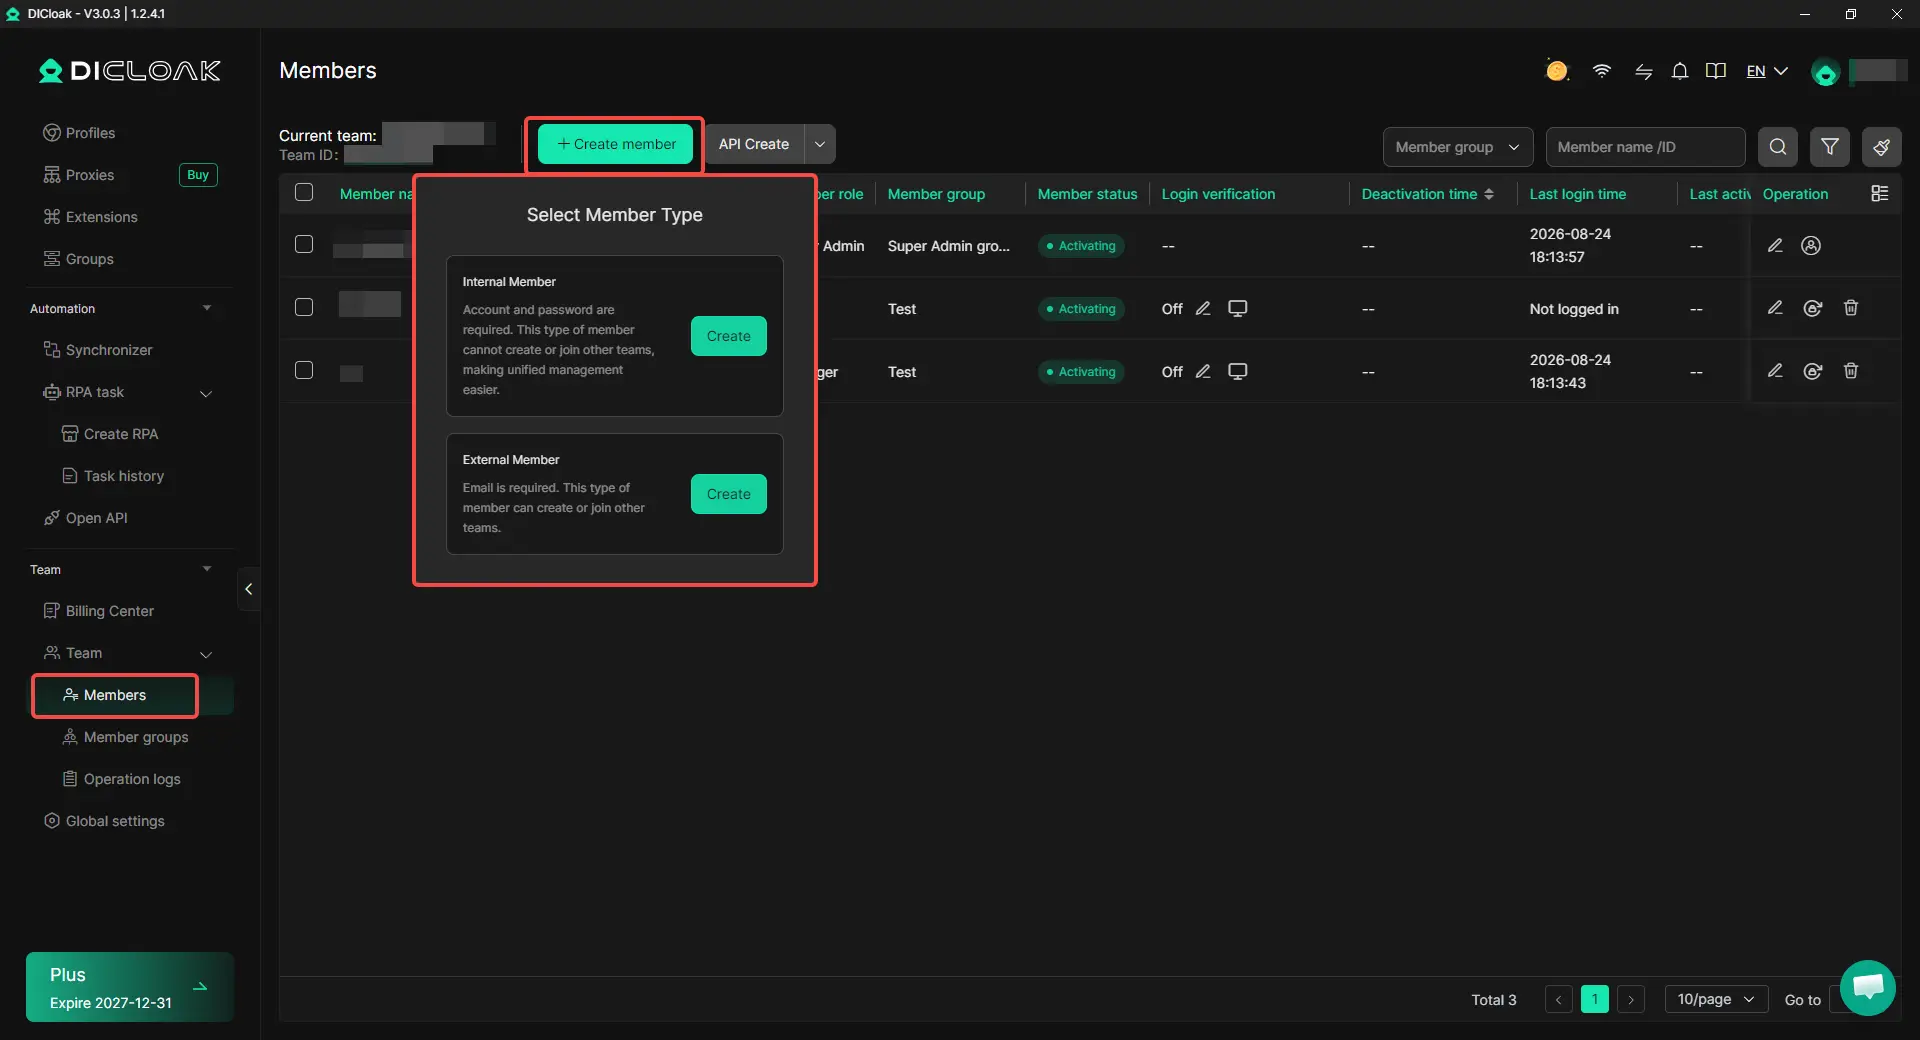
Bước 5: Mở hồ sơ chia sẻ và tiếp tục làm việc
Các đồng đội được ủy quyền có thể mở Hồ sơ chia sẻ từ tài khoản DICloak của họ và tiếp tục từ phiên làm việc hiện tại. Quản lý có thể chuẩn bị tài khoản trước, sau đó người mua phương tiện hoặc VA có thể mở lại Hồ sơ đó và tiếp tục công việc được giao.
Các câu hỏi thường gặp về cách các nhóm liên kết chia sẻ tài khoản mà không chia sẻ mật khẩu
Các nhóm liên kết có thể chia sẻ tài khoản mà không cần cung cấp mật khẩu thực sự cho nhân viên không?
Có. Các nhóm liên kết có thể sử dụng vai trò gốc nền tảng, trình quản lý mật khẩu hoặc phiên trình duyệt chia sẻ thay vì gửi mật khẩu thô cho từng nhân viên. Lựa chọn tốt nhất phụ thuộc vào nhu cầu thực sự của đồng nghiệp: quyền truy cập nền tảng riêng, kiểm soát việc sử dụng một thông tin đăng nhập, hoặc truy cập vào phiên đã đăng nhập. Nếu mục tiêu là cho phép đồng đội sử dụng phiên làm việc hiện có mà không cần xem mật khẩu, trình duyệt chống phát hiện như DICloak có thể dùng để chia sẻ hồ sơ trình duyệt được quản lý với các thành viên được chọn.
Trình quản lý mật khẩu có đủ cho một nhóm liên kết không?
Trình quản lý mật khẩu hoạt động tốt khi nhiều người dùng được phê duyệt cần sử dụng cùng một thông tin đăng nhập, nhưng không giải quyết được mọi vấn đề chia sẻ tài khoản. Nó có thể không giúp ích khi nền tảng đã hỗ trợ vai trò người dùng riêng biệt, hoặc khi nhóm cần tiếp tục làm việc từ cùng một phiên trình duyệt đã đăng nhập. Các nhóm liên kết nên chọn phương thức truy cập dựa trên quy trình làm việc của tài khoản, không nên cho rằng mọi tài khoản chia sẻ đều phải dùng cùng một công cụ.
Làm thế nào các nhóm liên kết có thể xử lý 2FA khi nhiều người cần cùng một tài khoản?
Vấn đề chính là đảm bảo 2FA không phụ thuộc vào việc một nhân viên luôn sẵn sàng mỗi khi ai đó cần đăng nhập. Nếu nền tảng hỗ trợ người dùng riêng biệt, mỗi người nên sử dụng quyền truy cập được phê duyệt riêng khi có thể. Nếu nhóm làm việc từ phiên đăng nhập chung, chủ tài khoản có thể hoàn tất đăng nhập và xác minh trước, sau đó đồng đội được ủy quyền có thể tiếp tục làm việc từ phiên đó mà không phải hỏi lại mật khẩu hay mã xác minh.
Freelancer hoặc VA có thể sử dụng tài khoản liên kết chia sẻ mà không giữ lại thông tin đăng nhập không?
Có, nếu nhóm cho họ quyền truy cập kiểm soát thay vì chuyển giao thông tin đăng nhập chính. Một freelancer có thể nhận được vai trò nền tảng giới hạn, quyền quản lý mật khẩu tạm thời, hoặc quyền truy cập vào một Hồ sơ trình duyệt chia sẻ cụ thể. Ví dụ, với DICloak, một nhóm chỉ có thể chia sẻ Hồ sơ cần thiết cho dự án và loại bỏ quyền truy cập đó khi công việc kết thúc, thay vì cung cấp mật khẩu tài khoản chính cho nhà thầu.
Nhóm liên kết nên làm gì khi ai đó không còn cần truy cập tài khoản chia sẻ?
Việc xóa quyền truy cập nên bao gồm nhiều hơn việc thay đổi mật khẩu. Nhóm nên kiểm tra vai trò nền tảng, thông tin đăng nhập chia sẻ, phiên trình duyệt đang hoạt động, hồ sơ chia sẻ, phương pháp xác thực hai yếu tố, chi tiết khôi phục và bất kỳ quyền thanh toán hoặc thanh toán nào mà người đó vẫn có thể sử dụng. Việc tách khỏi nền tảng chỉ hoàn tất khi mọi đường truy cập kết nối với đồng đội đó đã được xem xét và loại bỏ khi cần thiết.
Kết luận
Các nhóm liên kết có thể chia sẻ tài khoản mà không cần chia sẻ mật khẩu, nhưng phương pháp tốt nhất phụ thuộc vào loại quyền truy cập mà mỗi người thực sự cần. Các vai trò bản địa trên nền tảng thường là lựa chọn sạch sẽ nhất khi có thể, trình quản lý mật khẩu hoạt động khi vẫn phải sử dụng lại một thông tin đăng nhập, và trình duyệt chống phát hiện có thể giúp khi đồng đội cần tiếp tục từ cùng một phiên đăng nhập. Chìa khóa là tránh cho tất cả mọi người cùng một mức quyền truy cập chỉ vì họ làm việc trên cùng một tài khoản.
Đối với các nhóm sử dụng phiên trình duyệt chia sẻ, trình duyệt chống phát hiện như DICloak có thể giữ phiên đăng nhập, cài đặt trình duyệt, thiết lập proxy và quyền truy cập nhóm trong một Hồ sơ được quản lý. Thiết lập mạnh nhất không phải là thiết lập ẩn mật khẩu trong mọi trường hợp, mà là thiết lập giữ quyền truy cập bị giới hạn, có thể tháo rời và phù hợp với vai trò thực tế của từng thành viên.
 Công cụ miễn phí
 Cookie Cắm -in
 Trình tạo UA
 Trình tạo địa chỉ MAC
 Trình tạo địa chỉ IP
 Danh Sách Địa Chỉ IP
 Trình tạo mã 2FA
 Đồng Hồ Thế Giới
 Kiểm tra ẩn danh
 WebRTC Leak Test
 Trình tạo UUID
 Trình kiểm tra Proxy
 Kiểm tra FB Ads
 Quét web bằng AI
 Công Cụ SMM Miễn Phí
 Công Kiểm Tra Shadowban Twitter
 Công cụ Kiểm tra Tên Instagram
 Trình tạo UTM
 Trình tạo username
 Trinh tao hashtag AI
 Trình tạo tiêu đề LinkedIn
 Đổi kích thước ảnh mạng xã hội