TC
聯盟行銷經理審核優惠方案、媒體採購人員執行廣告活動、虛擬助理更新連結,而承包商可能會參與短期專案。他們可能都需要存取相同的企業帳號,但讓每個人使用同一組密碼會衍生新問題:團隊無法掌控誰能存取哪些內容、事後誰仍保有存取權限,以及出問題時是誰進行了變更。
到了2026年,聯盟行銷團隊有比透過聊天軟體或試算表傳送登入資訊更好的選擇。根據帳號類型,團隊可使用平台原生角色、受控憑證共享,或是共享已登入的瀏覽器工作階段。本指南將說明每種方法的適用場景、需要留意的風險,以及如何共享帳號存取權限,同時避免讓單一密碼成為全團隊的依賴。
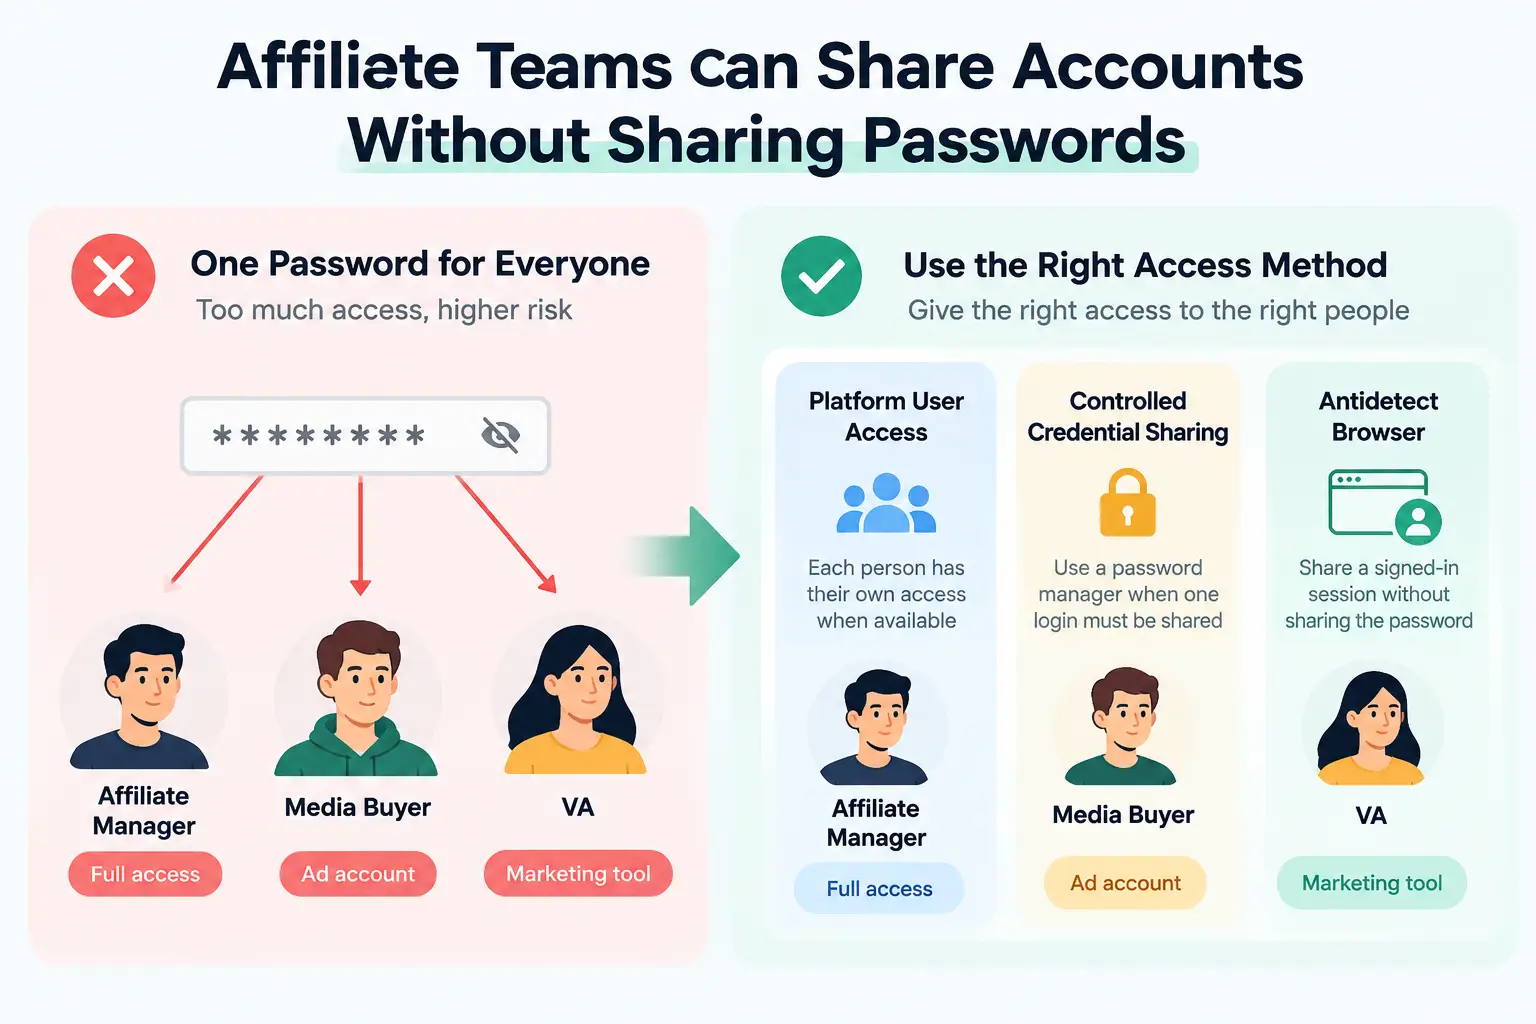
可以。聯盟行銷團隊無需提供實際密碼,就能讓隊友存取共用的企業帳號,但正確的設定方式取決於人員需要的存取類型。實務上,團隊通常會在平台型使用者存取、受控憑證共享,或是存取已登入的瀏覽器工作階段之間做選擇。
例如,聯盟行銷經理可能需要完整存取聯盟網路的權限,而媒體採購人員只需要廣告帳號,虛擬助理(VA)則可能只需要一項行銷工具。給這三個人相同的主要登入帳號,往往會授予超出其工作需求的權限。如果平台支援個別使用者或角色,通常會是更理想的做法,因為每個人都能擁有自己的存取權限。如果仍必須使用共用登入帳號,團隊就需要其他方法,讓授權成員能順利作業,而無須透過聊天軟體、電子郵件或共用文件傳遞密碼。
聯盟行銷團隊經常共用帳號存取權,因為一項行銷活動可能會有數人使用相同的商業工具。聯盟行銷經理可能負責合作夥伴關係,媒體採購人員可能投放廣告,虛擬助理可能更新連結或創意素材,而其他隊友可能查閱報表或款項。
常見情況包含:
真正的需求並非給予每個人相同的登入資訊,而是讓每個人都能存取工作所需的帳號,同時不授予超出必要範圍的權限。
最大的風險不僅僅是密碼可能被他人看見。共用存取權限還可能讓人獲得超出所需的控制權、使2FA(雙重驗證)依賴單一人員、在專案結束後仍保留舊的存取權限,並增加追蹤是誰變更了帳號內部內容的難度。
聯盟行銷團隊可透過多種方式共享帳號而不共用密碼,但沒有單一方法適用所有帳號。正確的選擇取決於平台是否支援多使用者帳號、是否仍需使用一組共用憑證,或是團隊成員是否需要存取同一個已登入的工作階段。
如果平台允許你邀請團隊成員並指派角色,這通常是最完善的選項。每個人使用自己的帳號登入,同時由管理員控管他們可檢視或變更的內容。
當不同人員負責聯盟行銷工作流程的不同環節時,這種方式非常實用。聯盟經理可能需要較廣泛的存取權限,而媒體採購人員、虛擬助理或財務團隊成員可能只需要帳號的特定功能權限。獨立使用者存取權也讓後續移除單一人員的權限更為容易,不會影響其他團隊成員的作業方式。
有些工具仍依賴單一企業帳號登入。在這種情況下,團隊密碼管理工具可以儲存這組憑證,讓獲授權的成員直接使用,無需透過聊天軟體、電子郵件或共用文件傳送密碼。
當核心問題是如何管控憑證的存取權限時,這種方法最為適用。但如果團隊需要在同一個已登入的工作階段中持續作業,而非每次都單獨登入,這個方法的實用性就比較低。
當多名團隊成員需要使用同一個已登入的帳號作業、又不想互相傳遞密碼時,像 DICloak 這類 指紋瀏覽器 就能派上用場。團隊無需在每個人的裝置上重新登入,而是可以透過一個已保留帳號工作階段與相關瀏覽器資料的瀏覽器設定檔來分享存取權限。
這解決的問題與密碼管理員不同。密碼管理員協助授權使用者存取同一組憑證,而指紋瀏覽器更適用於團隊需要沿用同一個已驗證工作階段的場景。對於聯盟行銷團隊來說,這可適用於媒體採購人員、虛擬助理(VA)或承包商需要登入現有工作帳號、但無須取得實際登入資訊的狀況。
如果聯盟行銷團隊需要重複使用同一個已登入的帳號,可以將該帳號保留在搭載 DICloak 的單一瀏覽器設定檔中,再將此設定檔分享給指定的團隊成員。這麼做能將登入工作階段、瀏覽器設定、代理伺服器配置與團隊存取權集中在同一處,無須四處傳遞密碼。
下載 DICloak、建立帳號,並依據團隊規模與所需的瀏覽器設定檔數量選擇 方案。
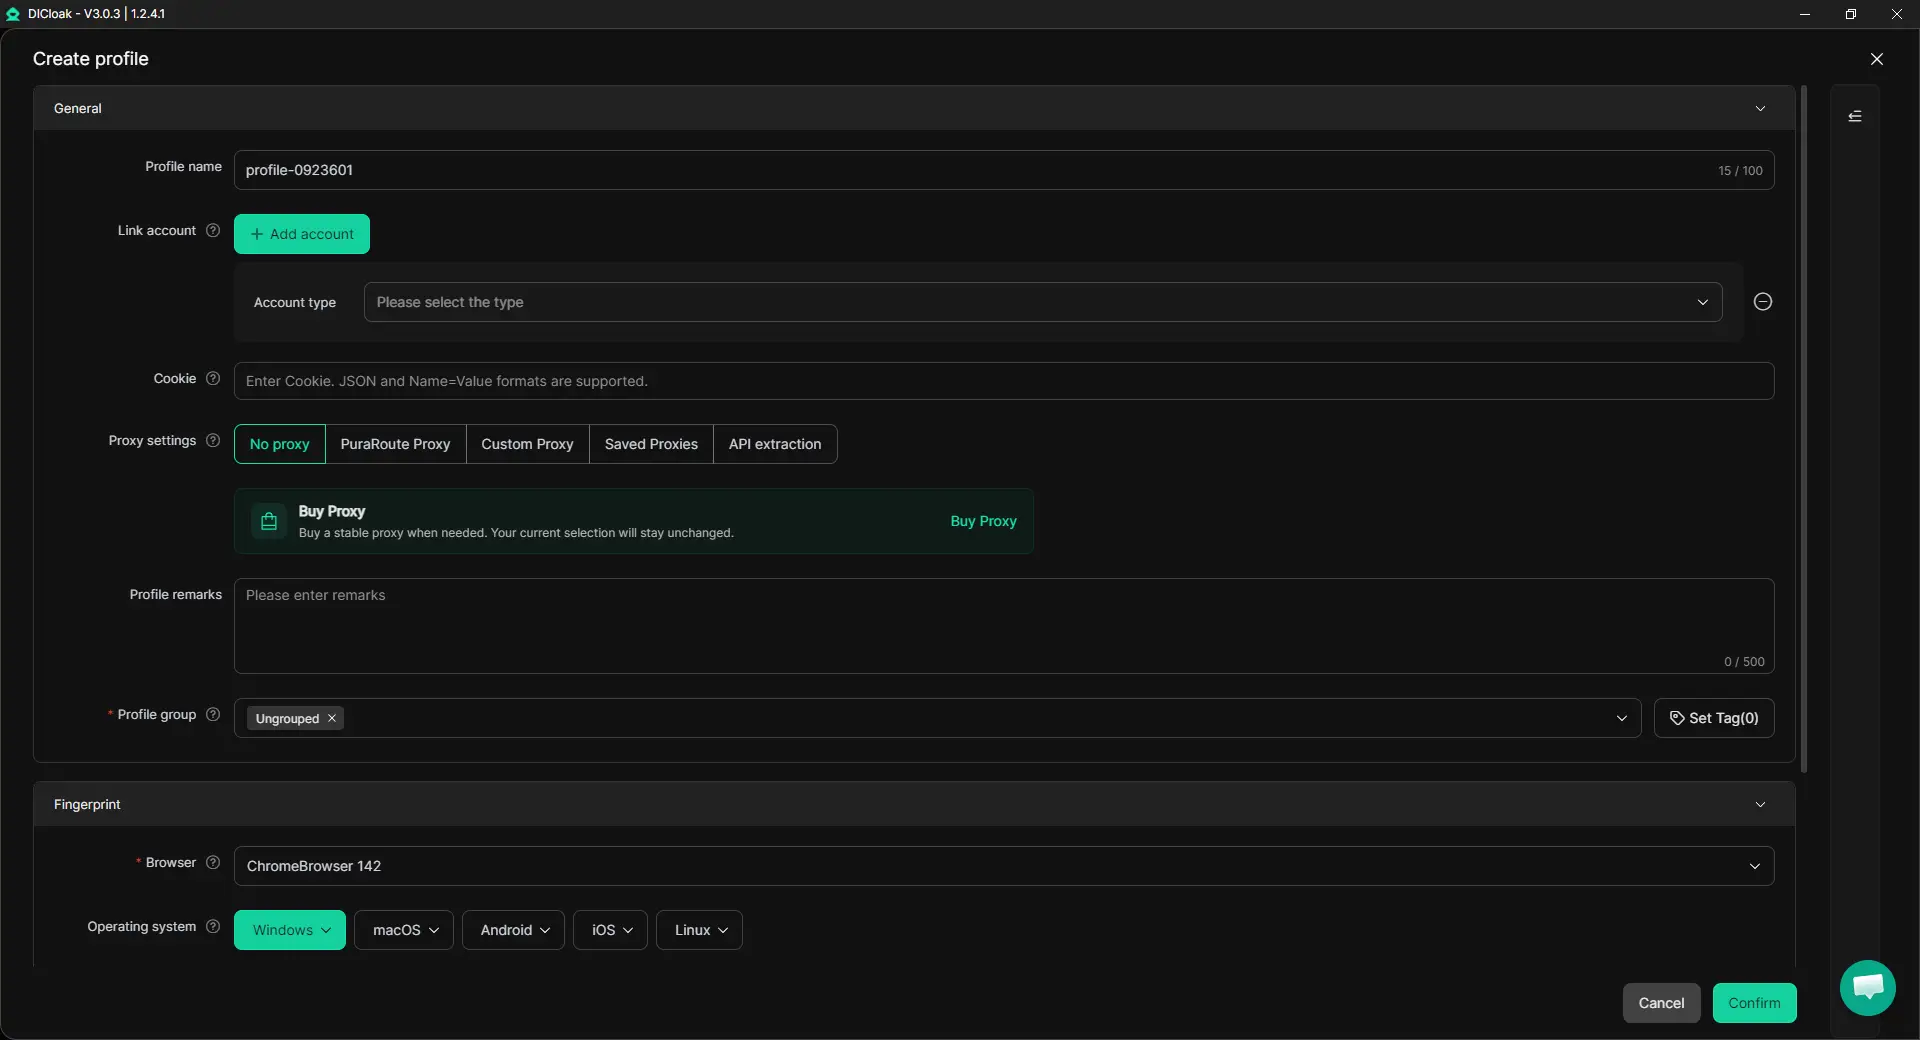
為聯盟行銷、廣告或行銷帳號建立一個團隊所需的瀏覽器設定檔。設定檔會將Cookie、登入階段、瀏覽器設定與代理設定整合在一起。
如果該帳號平常使用特定代理,請為此設定檔設定該代理。團隊可在 DICloak 中使用自己的代理。如果有多位團隊成員需要使用此設定檔,你也可以啟用多階段工作階段,並開啟隱藏密碼功能,讓已儲存的憑證不會被其他成員看見。
開啟設定檔並親自登入該帳號。完成密碼、驗證或雙重驗證步驟,然後確認帳號可正常運作。一旦儲存工作階段後,獲得授權的團隊成員無需每次輸入密碼,即可重新開啟同一個設定檔。
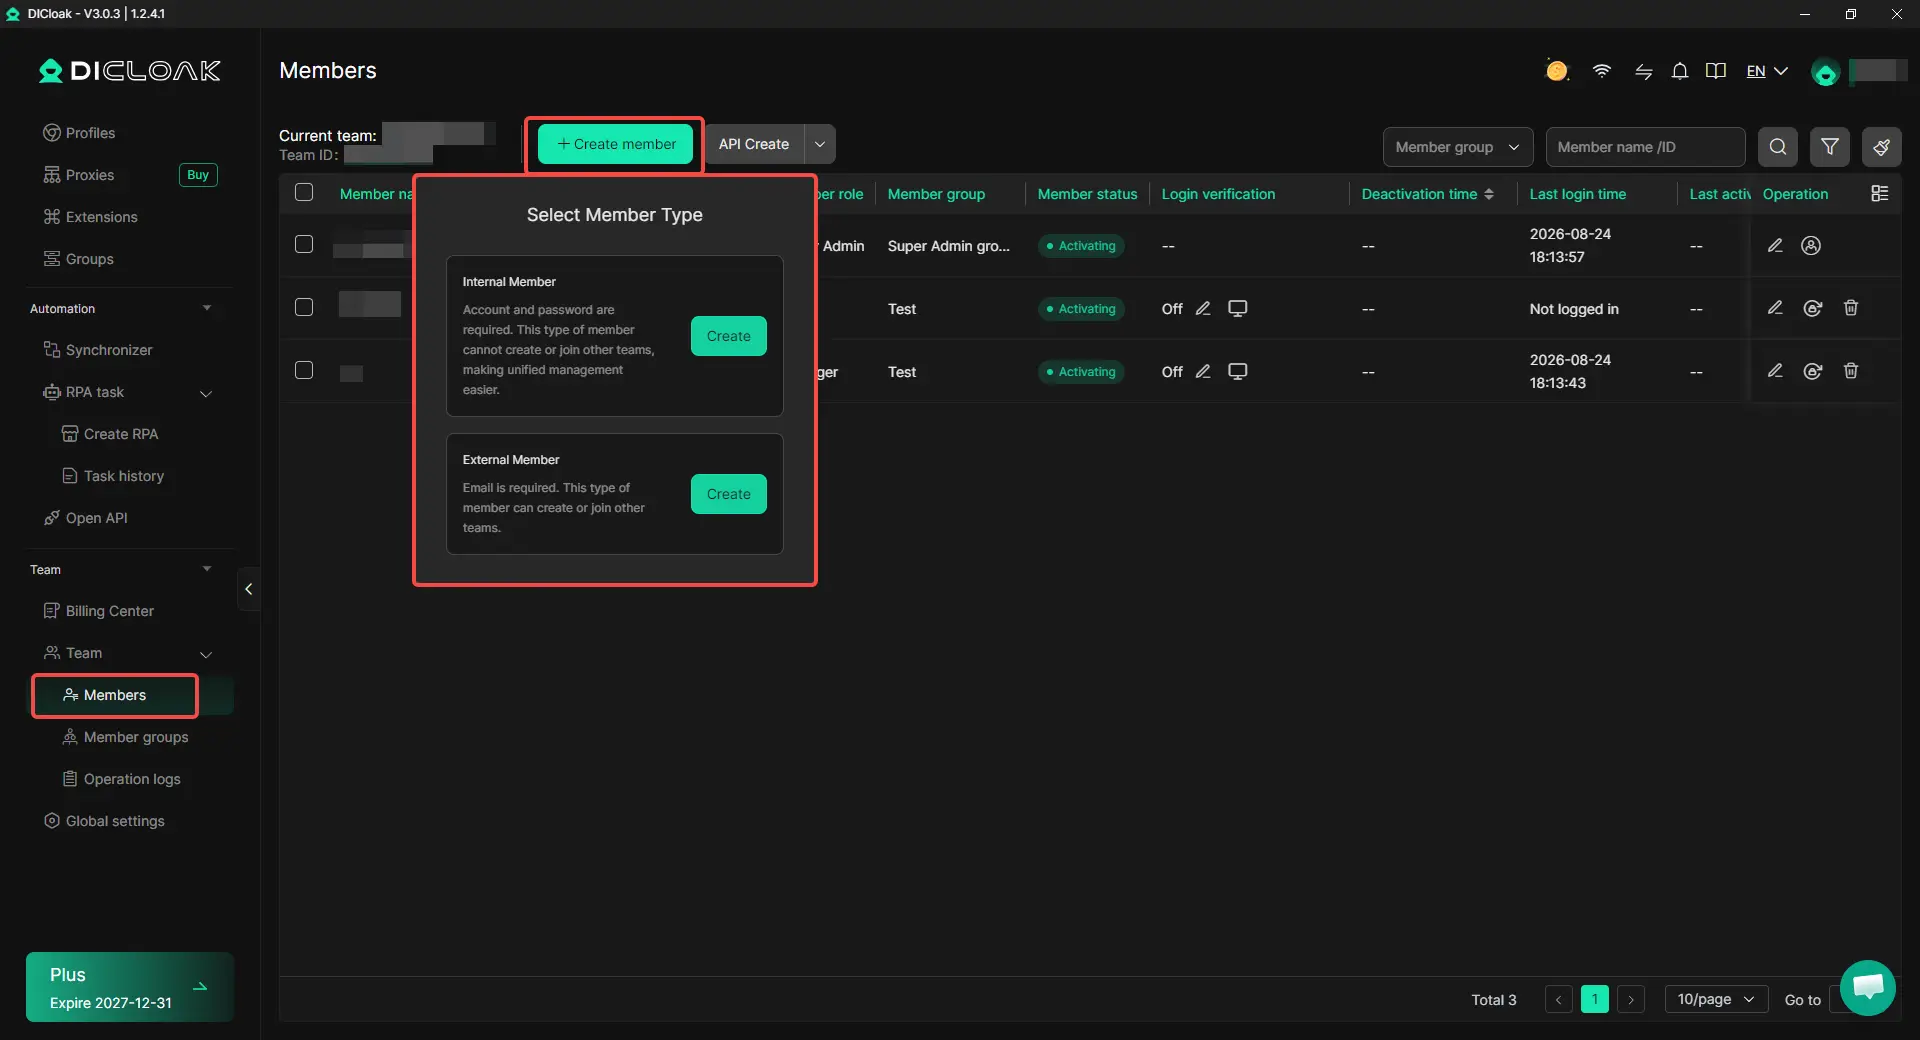
邀請需要存取權限的成員,然後使用個人檔案分享與團隊權限來指派個人檔案。舉例來說,媒體採購人員可能因廣告活動作業需要使用帳號,而其他團隊成員則不需要。當專案角色變動時,可以變更或移除存取權限,因此團隊無需持續共用主要登入帳號。
獲得授權的團隊成員可從自己的 DICloak 帳號開啟共用的個人檔案,並從既有工作階段繼續作業。管理員可以先預備好帳號,再由媒體採購人員或虛擬助理重新開啟同一個個人檔案,繼續執行指派的工作。
是的。聯盟行銷團隊可使用平台原生角色、密碼管理員,或是共用瀏覽器工作階段,而非將原始密碼發送給每位員工。最佳選擇取決於團隊成員的實際需求:個人專屬的平台存取權、單一憑證的受控使用權,或是已登入工作階段的存取權。如果目標是讓團隊成員在無須看見密碼的情況下使用既有工作階段,可使用如 DICloak 這類指紋瀏覽器 來與指定成員共用受管理的瀏覽器設定檔。
當數名經核可的使用者需要使用同一組憑證時,密碼管理員的效果很好,但它無法解決所有帳號共用問題。若平台已支援獨立使用者角色,或是團隊需要從同一個已登入的瀏覽器工作階段繼續作業,密碼管理員可能派不上用場。聯盟行銷團隊應依據帳號工作流程選擇存取方式,而非預設每個共用帳號都該使用同一套工具。
主要問題在於確保雙重驗證(2FA)不會仰賴單一名員工隨時待命,來因應所有人的登入需求。若平台支援獨立使用者,所有人應盡量使用各自的核准存取權限。如果團隊是透過共用的已登入工作階段作業,帳號擁有者可先完成登入與驗證,之後獲授權的團隊成員就能沿用該工作階段繼續作業,無需重複詢問密碼或驗證碼。
可以,前提是團隊提供的是受控存取權,而非交付主要憑證。自由工作者可能取得有限的平台角色、臨時密碼管理工具存取權,或是特定共用瀏覽器設定檔的存取權。舉例來說,使用 DICloak 時,團隊可以僅分享專案所需的設定檔,並在工作結束後移除該存取權,而非將主要帳號密碼交給承攬人。
移除存取權限不應僅止於變更密碼。團隊應檢查平台角色、共用憑證、作用中的瀏覽器工作階段、共用設定檔、雙重驗證方法、復原資訊,以及該人員仍可使用的任何帳單或付款權限。唯有當與該團隊成員相關的每個存取路徑都已審核並在必要時移除,離職程序才算完成。
聯盟行銷團隊可以在不共用密碼的情況下共用帳號,但最佳方法取決於每個人實際需要的存取類型。若平台原生角色可用,通常是最乾淨的選擇;當仍必須重複使用單一憑證時,密碼管理員可派上用場;而當團隊成員需要從同一個已登入的工作階段繼續操作時,指紋瀏覽器可提供協助。關鍵在於,不要因為大家在同一個帳號下工作,就給予每個人相同等級的存取權限。
對於使用共用瀏覽器工作階段的團隊來說,像 DICloak 這類的指紋瀏覽器可將登入工作階段、瀏覽器設定、代理伺服器設定與團隊存取權保留在一個受管理的設定檔中。最完善的設定並非在每種情況下都隱藏密碼,而是讓存取權保持受限、可移除,並符合每位團隊成員的實際角色。