Un responsable affilié vérifie les offres, un acheteur média mène des campagnes, un VA met à jour les liens, et un contractant peut intervenir pour un court projet. Ils peuvent tous avoir besoin d’accéder aux mêmes comptes professionnels, mais donner à tout le monde le même mot de passe crée un nouveau problème : l’équipe perd le contrôle sur qui peut accéder à quoi, qui a encore accès plus tard, et qui a effectué un changement quand quelque chose tourne mal.
En 2026, les équipes affiliées disposent de meilleures options que d’envoyer les identifiants de connexion via chat ou tableur. Selon le compte, les équipes peuvent utiliser des rôles natifs sur la plateforme, un partage contrôlé des identifiants ou une session partagée de navigateur connecté. Ce guide explique quand chaque méthode a du sens, quels risques surveiller, et comment partager l’accès au compte sans transformer un mot de passe en une dépendance à l’échelle de l’équipe.
Les équipes affiliées peuvent-elles partager des comptes sans partager de mots de passe ?
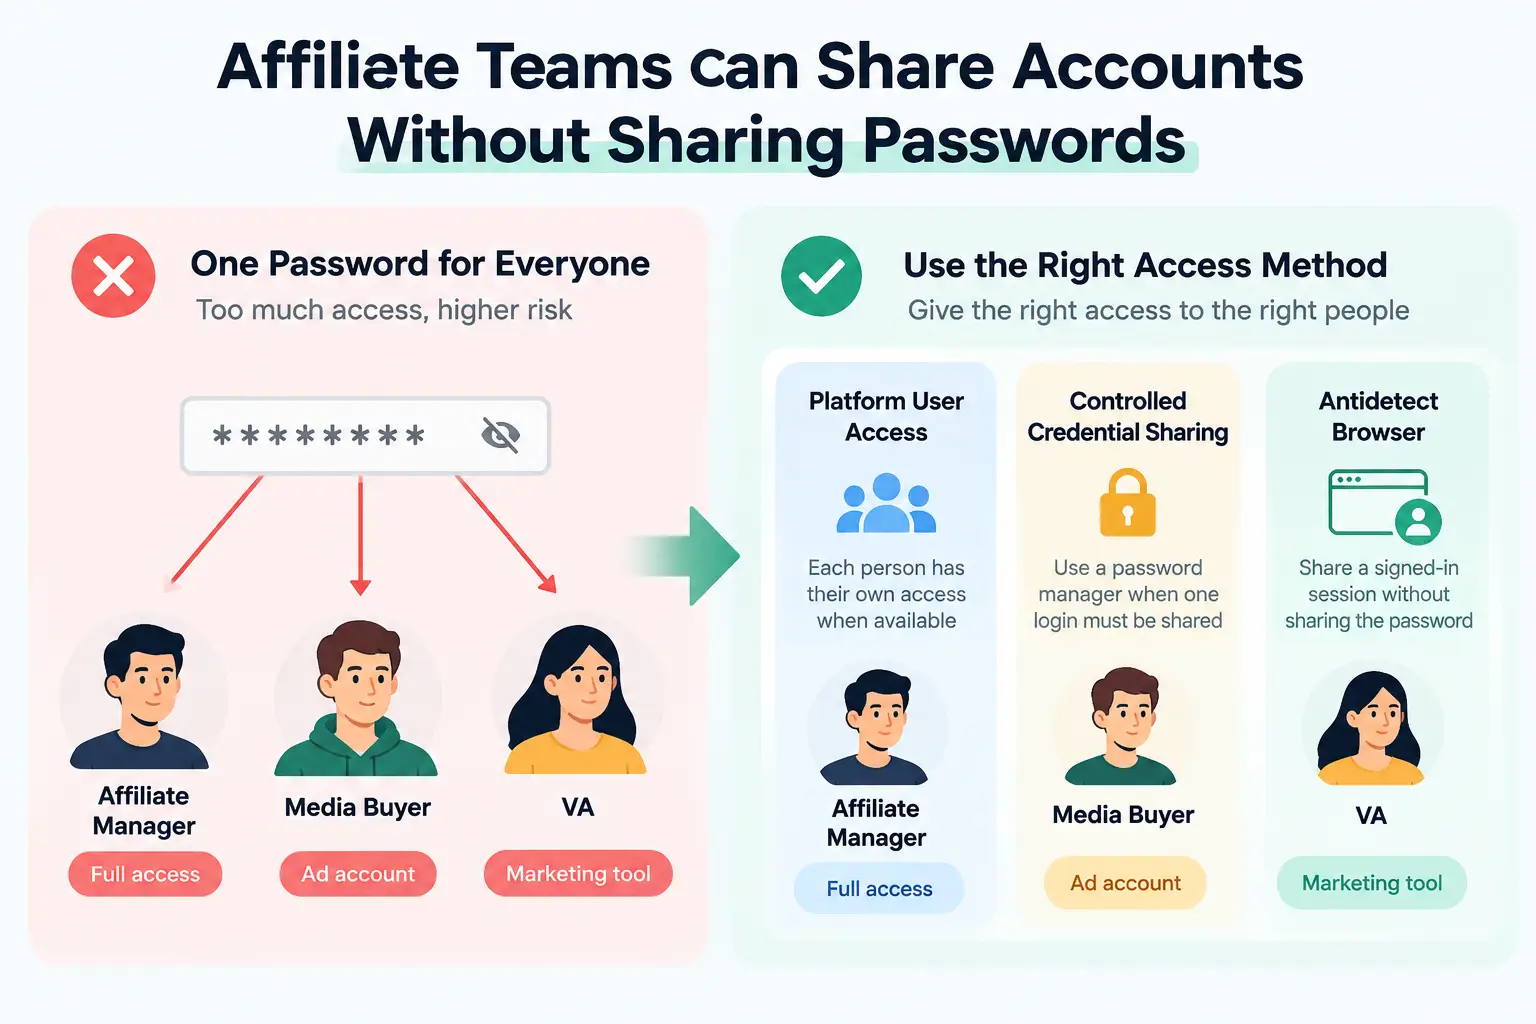
Oui. Les équipes affiliées peuvent donner aux coéquipiers accès à des comptes professionnels partagés sans envoyer le mot de passe réel, mais la bonne configuration dépend du type d’accès dont la personne a besoin. En pratique, les équipes choisissent généralement entre un accès utilisateur basé sur une plateforme, un partage contrôlé d’identifiants, ou l’accès à une session de navigateur déjà connectée.
Par exemple, un gestionnaire d’affiliation peut avoir besoin d’un accès complet à un réseau d’affiliation, tandis qu’un acheteur média n’a besoin que d’un compte publicitaire et un VA peut n’avoir besoin que d’un seul outil marketing. Donner aux trois personnes la même connexion principale représente souvent plus d’accès que ce que leur travail exige. Si une plateforme prend en charge des utilisateurs ou des rôles séparés, c’est généralement l’option la plus propre car chacun peut avoir son propre accédre. Si une connexion partagée doit toujours être utilisée, l’équipe doit un autre moyen de permettre aux membres autorisés de travailler sans passer le mot de passe par chat, e-mail ou document partagé.
Pourquoi les équipes affiliées doivent-elles partager leurs comptes ?
Les équipes d’affiliation partagent souvent l’accès aux comptes car une campagne peut impliquer plusieurs personnes utilisant les mêmes outils métier. Un responsable d’affiliation peut gérer les relations avec les partenaires, un acheteur média peut lancer des publicités, un VA peut mettre à jour des liens ou des créations, et un autre coéquipier peut vérifier les rapports ou les paiements.
Les situations courantes incluent :
- Équipes à distance travaillant sur les mêmes campagnes. Les membres de l’équipe peuvent travailler depuis des emplacements différents mais ont tout de même besoin d’accéder aux mêmes tableaux de bord d’affiliation, outils publicitaires, analyses ou systèmes de contenu.
- Différents spécialistes gèrent différentes parties du flux de travail. Un acheteur média peut avoir besoin d’accès à une campagne, tandis qu’un responsable affilié a besoin de données d’offre et de performance. Le partage de l’accès permet de maintenir le travail connecté sans forcer une personne à gérer chaque tâche.
- Des freelances et des assistants de doublage aident pour une durée limitée. Un contractuel peut avoir besoin d’un accès pour une tâche de lancement, de promotion ou de reportage, même s’il n’a pas besoin d’un siège permanent ou d’un contrôle total du compte.
- Des équipes gérant plusieurs marques ou projets clients. Les agences et les grandes équipes affiliées peuvent devoir déplacer des personnes entre les comptes à mesure que la charge de travail change, ce qui rend le partage manuel de mots de passe difficile à contrôler.
Le vrai besoin n’est pas de donner à tout le monde les mêmes identifiants. Il s’agit de permettre à chaque personne d’accéder aux comptes nécessaires à son travail sans leur donner plus d’accès que nécessaire.
Quels risques les équipes d’affiliation doivent-elles prendre en compte lors du partage de comptes ?
Le plus grand risque n’est pas simplement que quelqu’un voie un mot de passe. L’accès partagé peut aussi donner aux gens plus de contrôle qu’ils n’en ont besoin, faire dépendre la 2FA d’une seule personne, laisser l’ancien accès actif après la fin d’un projet, et rendre plus difficile la trace de qui a modifié quelque chose à l’intérieur d’un compte.
- Trop d’accès pour le mauvais poste. Un acheteur média peut n’avoir besoin que des paramètres de campagne et des rapports, tandis qu’un VA peut seulement avoir à mettre à jour des liens ou à télécharger des créations. Si les deux utilisent le même identifiant administrateur, ils peuvent aussi accéder à la facturation, aux détails de paiement, aux paramètres de sécurité ou à d’autres zones dont ils ne sont pas nécessaires. Le vrai problème est souvent la surpermission, pas seulement l’exposition par mot de passe.
- 2FA et propriété du compte sont liés à une seule personne. Les codes de connexion peuvent aller sur le téléphone d’un employé, ou un compte important peut être enregistré avec l’adresse e-mail d’une personne. Cette configuration devient fragile lorsque cette personne est indisponible, change de rôle ou quitte l’équipe. L’accès principal à la connexion et à la récupération doit rester sous le contrôle de l’équipe.
- Un accès qui reste après la fin du travail. Un ancien freelance ou un prestataire peut encore avoir une attestation enregistrée, une session active, un rôle sur la plateforme ou un accès à la récupération. Le débranchement devrait couvrir toutes les façons dont cette personne pourrait encore accéder au compte, pas seulement changer le mot de passe.
- Moins de visibilité sur qui a changé quoi. Lorsque plusieurs personnes utilisent la même connexion, il peut être difficile d’identifier qui a modifié une campagne, modifié les paramètres du compte ou mis à jour les détails de paiement. À mesure que l’équipe grandit, l’accès partagé nécessite suffisamment de contrôle et de visibilité pour correspondre à la manière dont le compte est réellement utilisé.
Quelles sont les meilleures façons pour les équipes d’affiliation de partager des comptes sans partager de mots de passe ?
Les équipes affiliées peuvent partager des comptes sans partager de mots de passe de plusieurs manières, mais aucune méthode unique ne convient à tous les comptes. Le bon choix dépend du fait que la plateforme supporte des utilisateurs séparés, qu’un seul identifiant partagé doive encore être utilisé, ou que les coéquipiers aient besoin d’accéder à la même session connectée.
Utilisez l’accès des équipes natif de plateforme lorsqu’il est disponible
Si une plateforme permet d’inviter des membres de l’équipe et d’attribuer des rôles, c’est généralement l’option la plus simple. Chaque personne se connecte avec son propre compte, tandis qu’un administrateur contrôle ce qu’elle peut voir ou modifier.
Cela fonctionne bien lorsque différentes personnes gèrent différentes parties du flux de travail affilié. Un responsable d’affiliation peut avoir besoin d’un accès plus large, tandis qu’un acheteur média, un VA ou un coéquipier financier peut n’avoir besoin que d’une partie spécifique du compte. Un accès utilisateur séparé facilite également la suppression d’une personne plus tard sans changer le fonctionnement du reste de l’équipe.
Utilisez un gestionnaire de mots de passe quand un identifiant doit encore être partagé
Certains outils reposent encore sur une connexion professionnelle. Dans ce cas, un gestionnaire de mots de passe d’équipe peut stocker l’identifiant et permettre aux membres approuvés de l’utiliser sans envoyer le mot de passe par chat, email ou document partagé.
Cette méthode fonctionne mieux lorsque le principal problème est de contrôler l’accès à la certification. Elle est moins utile lorsque l’équipe doit continuer à travailler depuis la même session de connexion plutôt que de se connecter séparément à chaque fois.
Partagez un navigateur antidétection lorsque l’équipe a besoin de la même session de connexion
Un navigateur anti-détection comme DICloak peut être utile lorsque plusieurs membres de l’équipe doivent travailler avec le même compte connecté sans se passer le mot de passe. Au lieu de se reconnecter sur l’appareil de chaque personne, l’équipe peut partager l’accès via un profil navigateur qui conserve déjà la session du compte et les données du navigateur associées.
Cela résout un problème différent d’un gestionnaire de mots de passe. Un gestionnaire de mots de passe aide les utilisateurs autorisés à accéder au même identifiant, tandis qu’un navigateur antidétection est plus utile lorsque l’équipe doit continuer à travailler depuis la même session authentifiée. Pour les équipes affiliées, cela peut s’appliquer aux cas où un acheteur média, un VA ou un sous-traitant doit accéder à un compte de travail existant sans recevoir les informations de connexion réelles.
Comment les équipes affiliées peuvent-elles partager des comptes avec DICloak sans partager de mots de passe ?
Si une équipe affiliée doit réutiliser le même compte connecté, elle peut le garder dans un seul profil navigateur avec DICloak et partager ce profil avec certains coéquipiers. Cela permet de garder la session de connexion, les paramètres du navigateur, la configuration du proxy et l’accès à l’équipe en un seul endroit sans passer le mot de passe.
Étape 1 : Installer DICloak et choisir un plan d’équipe
Téléchargez DICloak, créez un compte et choisissez un forfait basé sur la taille de votre équipe et le nombre de profils navigateur dont vous avez besoin.
Étape 2 : Créez un profil dédié pour le compte partagé
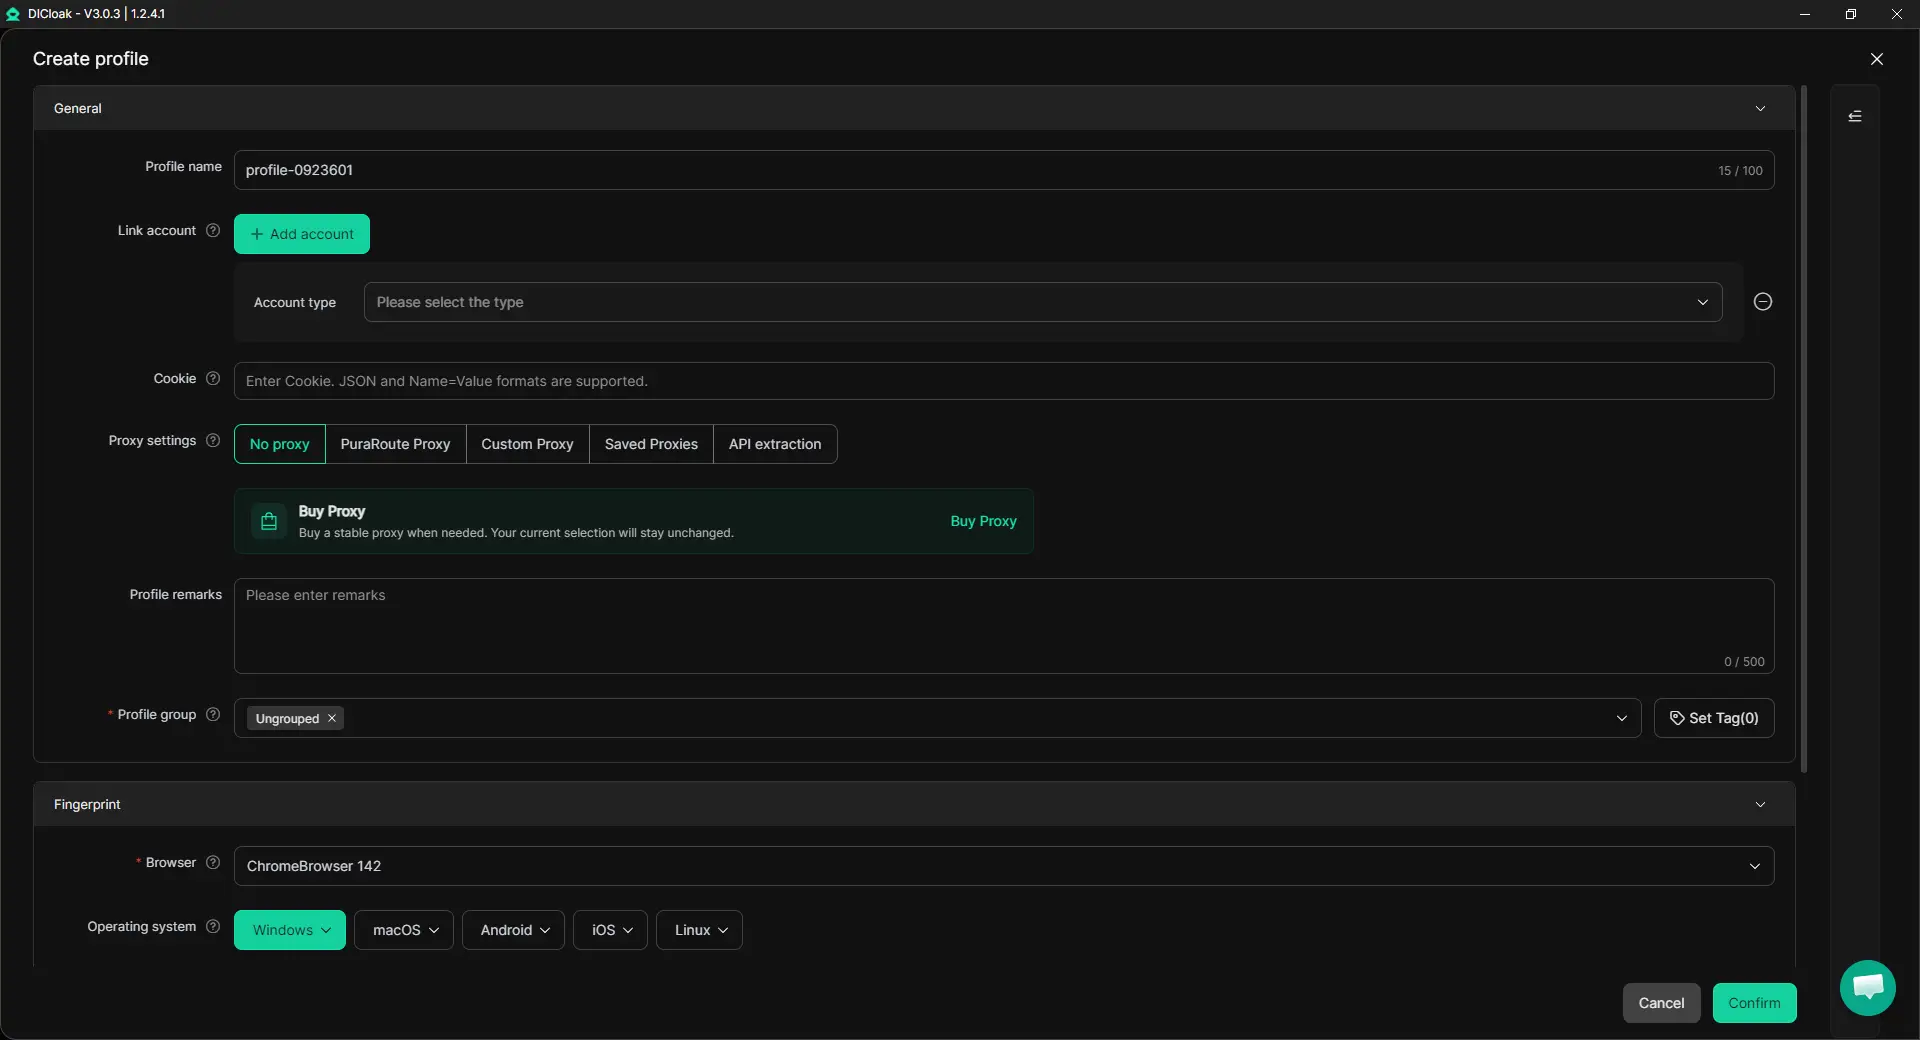
Créez un profil navigateur unique pour le compte affilié, publicitaire ou marketing que votre équipe doit utiliser. Le profil conserve ses cookies, sa session de connexion, ses paramètres de navigation et sa configuration proxy.
Si le compte utilise normalement un proxy spécifique, configurez ce proxy pour le Profil. Les équipes peuvent utiliser leurs propres proxys dans DICloak. Vous pouvez aussi activer les Sessions Multiples si plusieurs membres doivent utiliser le Profil et activer Masquer le mot de passe pour que les identifiants enregistrés ne soient pas visibles pour les autres membres.
Étape 3 : Connectez-vous en tant que propriétaire du compte
Ouvrez le profil et connectez-vous vous-même au compte. Complétez les étapes de mot de passe, de vérification ou de 2FA, puis confirmez que le compte fonctionne normalement. Une fois la session sauvegardée, les coéquipiers autorisés peuvent rouvrir le même profil sans avoir besoin du mot de passe à chaque fois.
Étape 4 : Partagez le profil avec les bons coéquipiers
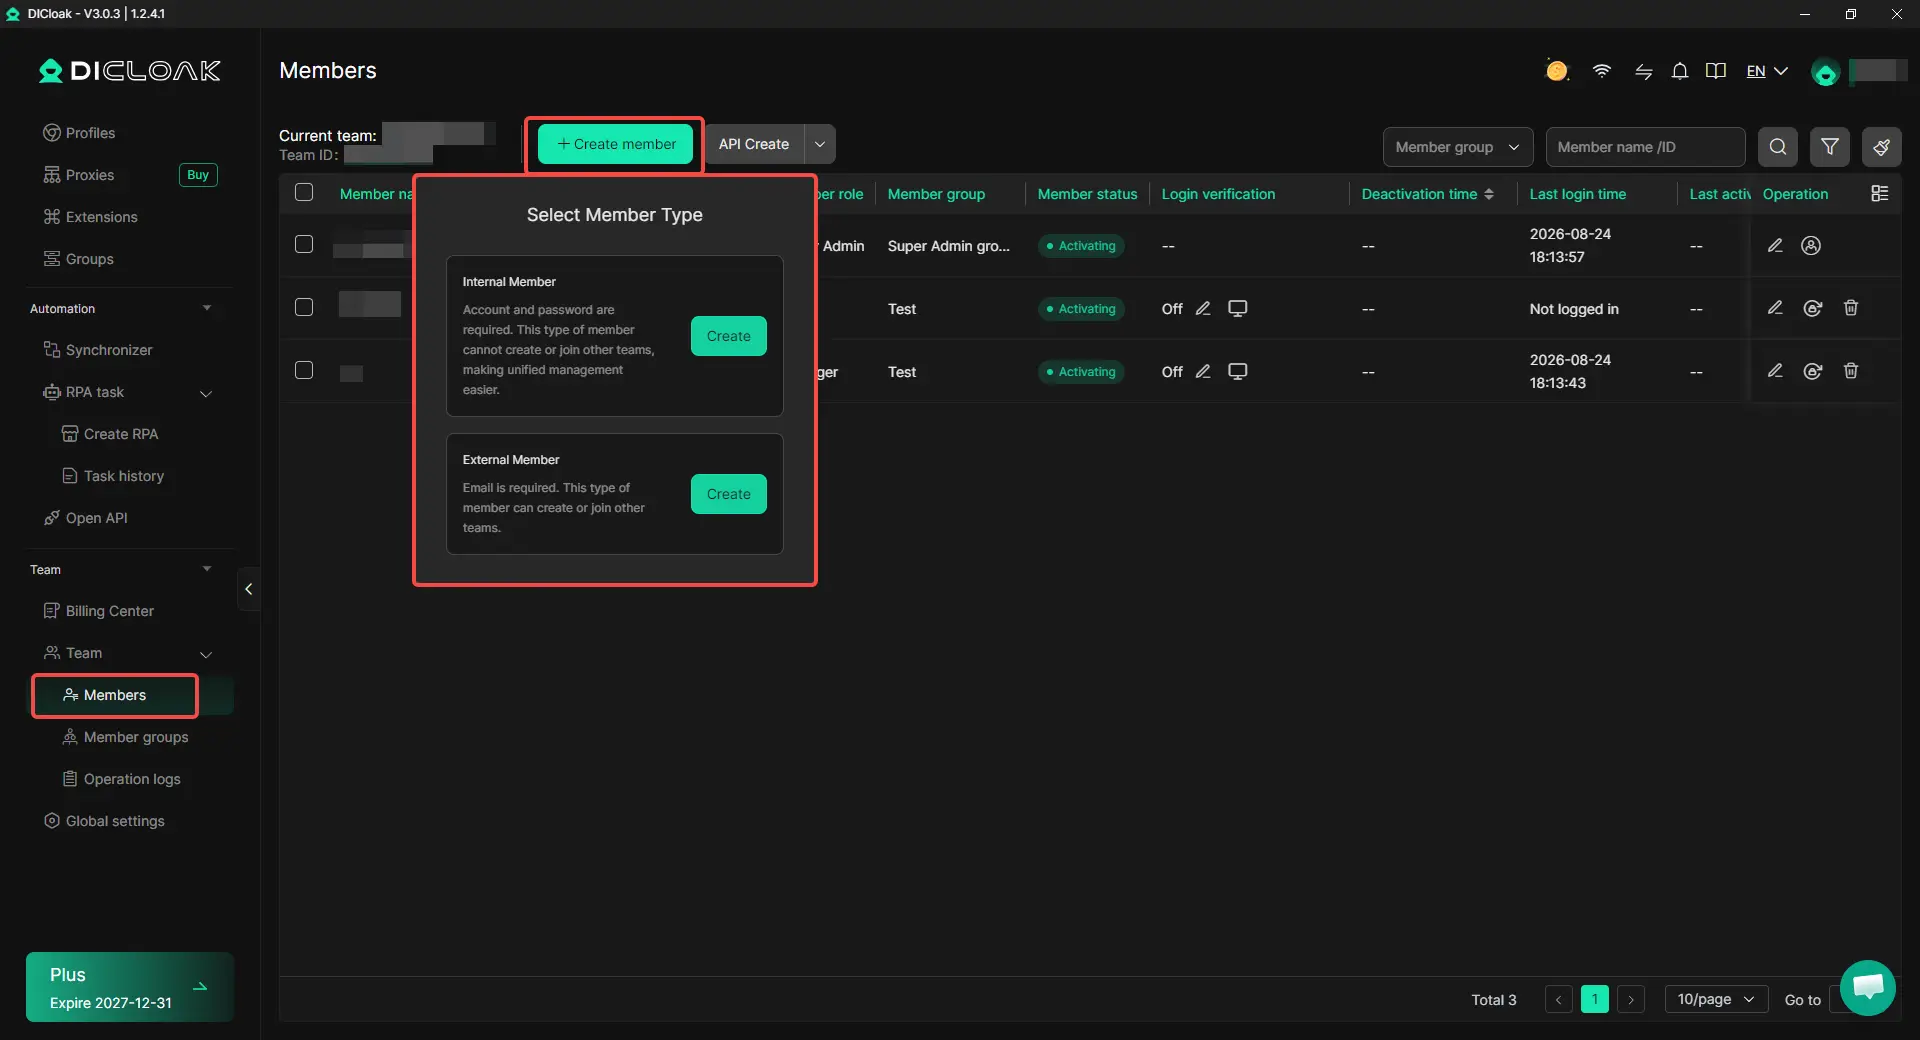
Invitez les membres qui ont besoin d’accès, puis utilisez le partage de profil et les permissions de l’équipe pour assigner le profil. Par exemple, un acheteur média peut avoir besoin du compte pour le travail de campagne, tandis que les autres membres de l’équipe n’en ont pas. L’accès peut être modifié ou supprimé lorsque les rôles du projet changent, afin que l’équipe n’ait pas à continuer à partager la connexion principale.
Étape 5 : Ouvrez le profil partagé et continuez à travailler
Les coéquipiers autorisés peuvent ouvrir le profil partagé depuis leur propre compte DICloak et continuer depuis la session existante. Un manager peut d’abord préparer le compte, puis un acheteur média ou un assistant de distribution peut rouvrir le même profil et poursuivre le travail assigné.
Foire aux questions sur la façon dont les équipes affiliées partagent des comptes sans partager de mots de passe
Les équipes affiliées peuvent-elles partager des comptes sans donner aux employés le mot de passe réel ?
Oui. Les équipes affiliées peuvent utiliser des rôles natifs à la plateforme, un gestionnaire de mots de passe ou une session de navigateur partagée au lieu d’envoyer le mot de passe brut à chaque employé. La meilleure option dépend de ce dont le coéquipier a réellement besoin : son propre accès à la plateforme, l’utilisation contrôlée d’un identifiant, ou l’accès à une session déjà connectée. Si l’objectif est de permettre à un coéquipier d’utiliser une session existante sans voir le mot de passe, un navigateur anti-détection comme DICloak peut être utilisé pour partager un profil navigateur géré avec certains membres.
Un gestionnaire de mots de passe suffit-il pour une équipe affiliée ?
Un gestionnaire de mots de passe fonctionne bien lorsque plusieurs utilisateurs approuvés doivent utiliser la même identifiante, mais il ne résout pas tous les problèmes de partage de compte. Cela peut ne pas aider lorsque la plateforme prend déjà en charge des rôles d’utilisateur séparés, ou lorsque l’équipe doit continuer à travailler depuis la même session de navigateur connectée. Les équipes affiliées devraient choisir la méthode d’accès en fonction du flux de travail du compte, et ne pas supposer que chaque compte partagé doit utiliser le même outil.
Comment les équipes affiliées peuvent-elles gérer la 2FA quand plusieurs personnes ont besoin du même compte ?
Le principal problème est de s’assurer que la 2FA ne dépende pas de la disponibilité d’un employé à chaque connexion de quelqu’un. Si la plateforme prend en charge des utilisateurs séparés, chaque personne doit utiliser son propre accès approuvé lorsque cela est possible. Si l’équipe travaille depuis une session de connexion partagée, le propriétaire du compte peut d’abord effectuer la connexion et la vérification, puis les coéquipiers autorisés peuvent continuer à travailler à partir de cette session sans demander à plusieurs reprises le mot de passe ou le code de vérification.
Les freelances ou les doubleurs peuvent-ils utiliser des comptes affiliés partagés sans conserver leurs identifiants ?
Oui, si l’équipe leur donne un accès contrôlé au lieu de remettre l’identifiant principal. Un freelance peut recevoir un rôle limité sur la plateforme, un accès temporaire au gestionnaire de mots de passe, ou un accès à un profil navigateur partagé spécifique. Avec DICloak, par exemple, une équipe peut partager uniquement le profil nécessaire pour le projet et retirer cet accès à la fin du travail, plutôt que de donner au prestataire le mot de passe du compte principal.
Que doit faire une équipe affiliée lorsqu’une personne n’a plus besoin d’accéder à un compte partagé ?
Supprimer l’accès devrait couvrir plus que le simple changement de mot de passe. L’équipe doit vérifier les rôles de la plateforme, les identifiants partagés, les sessions de navigateur actif, les profils partagés, les méthodes de 2FA, les détails de récupération, ainsi que les permissions de facturation ou de paiement que la personne pourrait encore utiliser. La déconnexion n’est complète que lorsque tous les chemins d’accès liés à ce coéquipier ont été examinés et supprimés si nécessaire.
Conclusion
Les équipes affiliées peuvent partager des comptes sans partager de mots de passe, mais la meilleure méthode dépend du type d’accès dont chaque personne a réellement besoin. Les rôles natifs à la plateforme sont généralement le choix le plus propre lorsqu’ils sont disponibles, les gestionnaires de mots de passe fonctionnent lorsqu’un identifiant doit encore être réutilisé, et un navigateur antidétection peut aider lorsque les coéquipiers doivent continuer à partir de la même session connectée. L’essentiel est d’éviter de donner à tout le monde le même niveau d’accès simplement parce qu’ils travaillent sur le même compte.
Pour les équipes utilisant des sessions partagées dans un navigateur, un navigateur antidétection comme DICloak peut conserver la session de connexion, les paramètres du navigateur, la configuration du proxy et l’accès à l’équipe dans un seul profil géré. La configuration la plus solide n’est pas celle qui cache un mot de passe dans chaque cas, mais celle qui limite l’accès et qui correspond au rôle réel de chaque coéquipier.
 Outils gratuits
 Extension de cookie
 Générateur UA
 Générateur d'adresse MAC
 Générateur d'IP
 Liste des adresses IP
 Générateur de code 2FA
 Horloge mondiale
 Vérification Anonyme
 WebRTC Leak Test
 Générateur UUID
 Vérificateur de proxy
 Vérificateur d'annonces FB
 Extraction de données web par IA
 Outils SMM gratuits
 Vérificateur d'ombre bannissement Twitter
 Générateur UTM
 Générateur de noms d'utilisateur
 Generateur de hashtags IA
 Générateur de titre LinkedIn
 Redimensionneur d’images sociales