Ein Affiliate-Manager prüft Angebote, ein Medienkäufer führt Kampagnen durch, ein VA aktualisiert die Links, und ein Auftragnehmer kann für ein kurzes Projekt einspringen. Sie müssen alle Zugang zu denselben Geschäftskonten haben, aber wenn man allen das gleiche Passwort gibt, entsteht ein neues Problem: Das Team verliert die Kontrolle darüber, wer auf was zugreifen kann, wer später noch Zugriff hat und wer eine Änderung vorgenommen hat, wenn etwas schiefgeht.
Im Jahr 2026 haben Affiliate-Teams bessere Optionen, als Login-Daten per Chat oder Tabellenkalkulation zu senden. Je nach Konto können Teams plattformneigene Rollen, kontrolliertes Teilen von Anmeldedaten oder eine gemeinsame angemeldete Browsersitzung nutzen. Dieser Leitfaden erklärt, wann jede Methode sinnvoll ist, welche Risiken zu beachten sind und wie man den Kontozugriff teilt, ohne ein Passwort in eine teamweite Abhängigkeit zu verwandeln.
Können Affiliate-Teams Konten teilen, ohne Passwörter zu teilen?
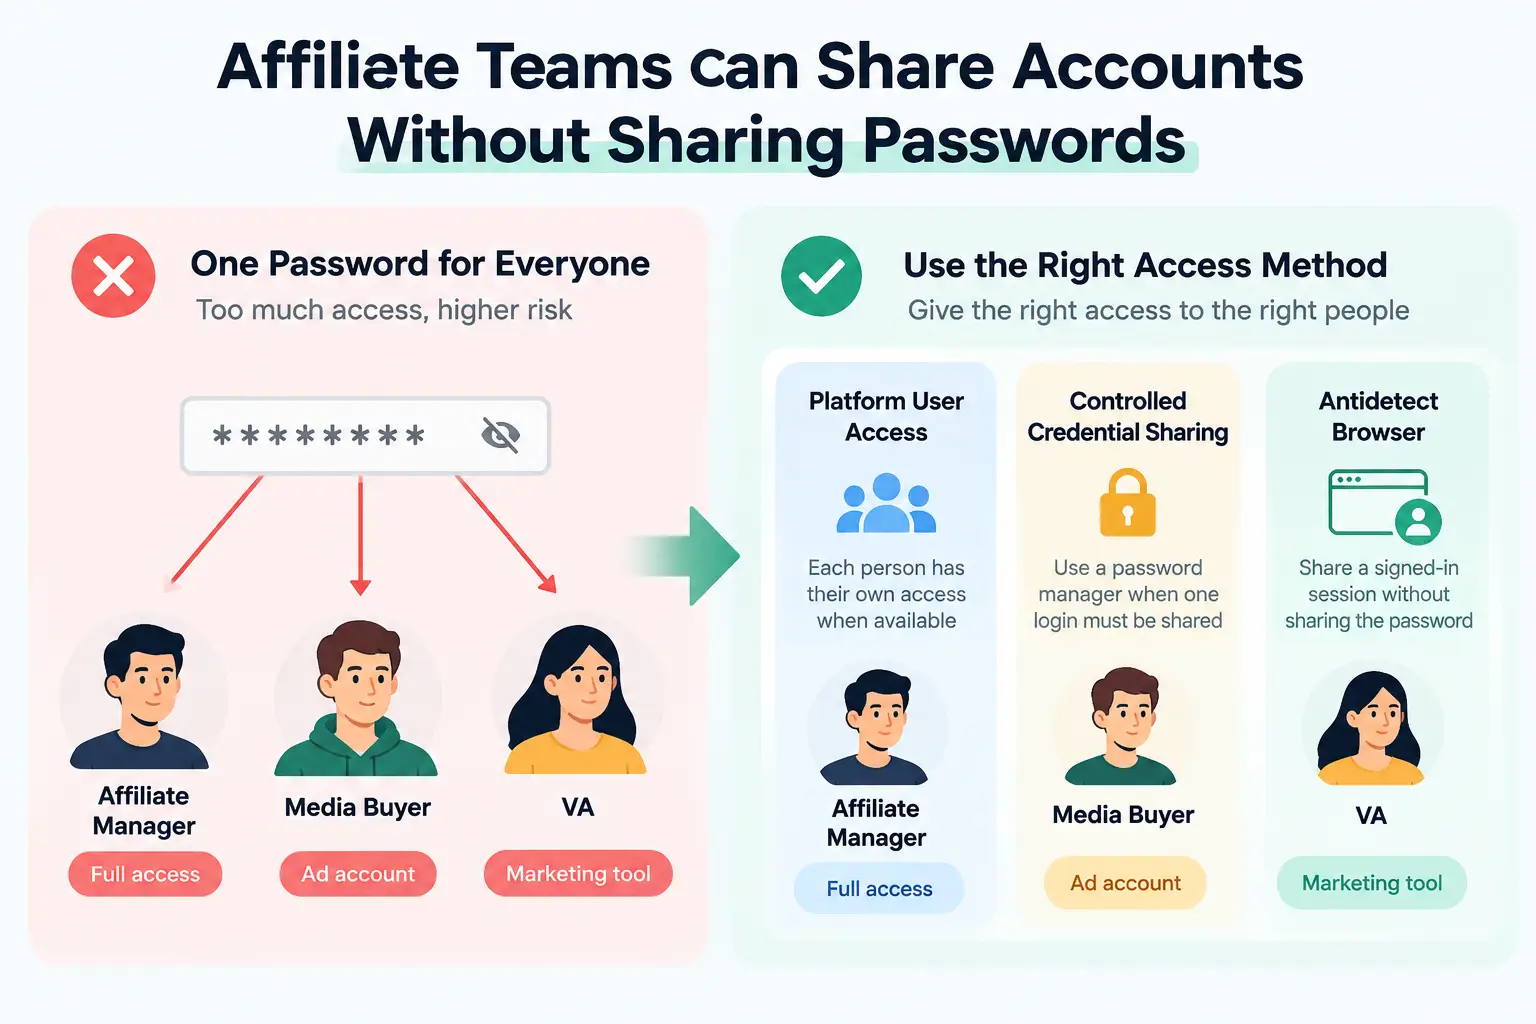
Ja. Affiliate-Teams können Teammitgliedern Zugang zu gemeinsamen Geschäftskonten geben, ohne das eigentliche Passwort zu senden, aber die richtige Einrichtung hängt davon ab, welche Art von Zugriff die Person benötigt. In der Praxis wählen Teams meist zwischen plattformbasiertem Benutzerzugriff, kontrolliertem Teilen von Anmeldedaten oder Zugriff auf eine bereits angemeldete Browsersitzung.
Zum Beispiel benötigt ein Affiliate-Manager möglicherweise vollen Zugriff auf ein Affiliate-Netzwerk, während ein Medienkäufer nur ein Werbekonto benötigt und ein VA möglicherweise nur ein Marketing-Tool benötigt. Allen drei Personen denselben Master-Login zu geben, ist oft mehr Zugriff als ihre Jobs erfordern. Wenn eine Plattform separate Nutzer oder Rollen unterstützt, ist das meist die sauberere Option, da jede Person ihren eigenen Zugang haben kann. Wenn dennoch ein gemeinsamer Login genutzt werden muss, benötigt das Team eine weitere Möglichkeit, autorisierte Mitglieder arbeiten zu lassen, ohne das Passwort per Chat, E-Mail oder einem gemeinsamen Dokument weiterzugeben.
Warum müssen Affiliate-Teams Konten teilen?
Affiliate-Teams teilen sich oft den Kontozugang, da eine Kampagne mehrere Personen mit denselben Geschäftstools einbeziehen kann. Ein Affiliate-Manager kann Partnerbeziehungen übernehmen, ein Medienkäufer schaltet Anzeigen, ein VA aktualisiert Links oder Creatives, und ein weiterer Teamkollege prüft Berichte oder Auszahlungen.
Häufige Situationen sind:
- Remote-Teams arbeiten an denselben Kampagnen. Teammitglieder können von verschiedenen Orten aus arbeiten, benötigen aber dennoch Zugriff auf dieselben Affiliate-Dashboards, Werbetools, Analysen oder Content-Systeme.
- Verschiedene Spezialisten übernehmen unterschiedliche Teile des Arbeitsablaufs. Ein Medienkäufer benötigt möglicherweise Kampagnenzugang, während ein Affiliate-Manager Angebots- und Leistungsdaten benötigt. Das Teilen des Zugangs hält die Arbeit verbunden, ohne dass eine Person jede Aufgabe übernehmen muss.
- Freiberufler und Synchronsprecher, die für eine begrenzte Zeit helfen. Ein Auftragnehmer benötigt möglicherweise Zugriff für eine Launch-, Promotion- oder Reporting-Aufgabe, selbst wenn er keinen festen Sitz oder die volle Kontrolle über das Konto benötigt.
- Teams, die mehrere Marken oder Kundenprojekte verwalten. Agenturen und größere Affiliate-Teams müssen möglicherweise Mitarbeiter zwischen Konten wechseln, wenn sich die Arbeitsbelastung ändert, was das manuelle Passwort-Teilen schwer kontrollierbar macht.
Der eigentliche Grund ist nicht, allen die gleichen Login-Daten zu geben. Es geht darum, jeder Person Zugang zu den für ihre Arbeit benötigten Konten zu ermöglichen, ohne ihnen mehr Zugang zu geben, als sie benötigen.
Welche Risiken sollten Affiliate-Teams beim Teilen von Konten berücksichtigen?
Das größte Risiko besteht nicht einfach darin, dass jemand ein Passwort sieht. Gemeinsamer Zugriff kann den Menschen auch mehr Kontrolle geben, als sie benötigen, 2FA von einer Person abhängig machen, den alten Zugriff nach Projektende aktiv lassen und es erschweren, nachzuverfolgen, wer etwas innerhalb eines Kontos geändert hat.
- Zu viel Zugriff für die falsche Rolle. Ein Medienkäufer benötigt möglicherweise nur Kampagneneinstellungen und Berichte, während ein VA nur Links aktualisieren oder kreative Inhalte hochladen muss. Wenn beide denselben Admin-Login verwenden, können sie auch auf Abrechnung, Auszahlungsdetails, Sicherheitseinstellungen oder andere Bereiche zugreifen, die sie nicht benötigen. Das eigentliche Problem ist oft Überberechtigung, nicht nur Passwort-Exposition.
- 2FA und Kontobesitz sind an eine Person gebunden. Login-Codes können auf das Handy eines Mitarbeiters gehen, oder ein wichtiges Konto kann mit der E-Mail-Adresse einer Person registriert sein. Dieses Setup wird fragil, wenn diese Person nicht verfügbar ist, die Rolle wechselt oder das Team verlässt. Der Core-Login und die Wiederherstellung sollten weiterhin unter Teamkontrolle bleiben.
- Zugriff bleibt auch nach Abschluss der Arbeit erhalten. Ein ehemaliger Freiberufler oder Auftragnehmer kann noch einen gespeicherten Zugangsdaten, eine aktive Sitzung, eine Plattformrolle oder einen Zugriff auf Wiederherstellung haben. Offboarding sollte jede Möglichkeit abdecken, wie diese Person noch Zugang zum Konto haben kann, nicht nur das Passwort ändern.
- Weniger Transparenz darüber, wer was geändert hat. Wenn mehrere Personen denselben Login verwenden, kann es schwierig sein zu erkennen, wer eine Kampagne bearbeitet, Kontoeinstellungen geändert oder Auszahlungsdetails aktualisiert hat. Mit wachsendem Team benötigt der geteilte Zugriff genügend Kontrolle und Transparenz, um mit der tatsächlichen Nutzung des Kontos übereinzustimmen.
Was sind die besten Möglichkeiten für Affiliate-Teams, Konten zu teilen, ohne Passwörter zu teilen?
Affiliate-Teams können Konten auf verschiedene Weise teilen, ohne Passwörter zu teilen, aber keine einzelne Methode passt für jedes Konto. Die richtige Wahl hängt davon ab, ob die Plattform separate Nutzer unterstützt, ob eine geteilte Zugangsdaten weiterhin verwendet werden müssen oder ob Teammitglieder Zugriff auf dieselbe angemeldete Sitzung benötigen.
Nutzen Sie plattformnativen Teamzugang, wenn dieser verfügbar ist
Wenn eine Plattform es erlaubt, Teammitglieder einzuladen und Rollen zuzuweisen, ist das in der Regel die sauberste Option. Jede Person meldet sich mit ihrem eigenen Konto an, während ein Administrator kontrolliert, was sie anzeigen oder ändern kann.
Das funktioniert gut, wenn verschiedene Personen unterschiedliche Teile des Affiliate-Workflows abwickeln. Ein Affiliate-Manager benötigt möglicherweise einen breiteren Zugang, während ein Medieneinkäufer, VA oder Finanzkollege nur einen bestimmten Teil des Kontos benötigt. Separater Benutzerzugriff erleichtert es auch, eine Person später zu entfernen, ohne die Arbeitsweise des restlichen Teams zu ändern.
Verwenden Sie einen Passwortmanager, wenn noch eine Zugangsdaten geteilt werden müssen
Einige Tools basieren weiterhin auf einem einzigen Geschäfts-Login. In diesem Fall kann ein Team-Passwortmanager die Zugangsdaten speichern und genehmigten Mitgliedern erlauben, sie zu verwenden, ohne das Passwort per Chat, E-Mail oder einem gemeinsamen Dokument zu senden.
Diese Methode funktioniert am besten, wenn das Hauptproblem darin besteht, wie der Zugriff auf die Zugangsberechtigung kontrolliert werden kann. Sie ist weniger nützlich, wenn das Team weiterhin aus derselben angemeldeten Sitzung arbeiten muss, anstatt sich jedes Mal separat anzumelden.
Teilen Sie einen Antidetect-Browser, wenn das Team dieselbe angemeldete Sitzung benötigt
Ein Antidetect-Browser wie DICloak kann nützlich sein, wenn mehrere Teammitglieder mit demselben angemeldeten Konto arbeiten müssen, ohne das Passwort zwischen sich weiterzugeben. Anstatt sich erneut auf jedem Gerät anzumelden, kann das Team den Zugriff über ein Browserprofil teilen, das bereits die Kontositzung und zugehörige Browserdaten speichert.
Dies löst ein anderes Problem als ein Passwortmanager. Ein Passwortmanager hilft autorisierten Nutzern, auf dieselbe Zugangsdaten zuzugreifen, während ein Antidetect-Browser nützlicher ist, wenn das Team weiterhin von derselben authentifizierten Sitzung aus arbeiten muss. Für Partnerteams kann dies in Fällen passen, in denen ein Medienkäufer, VA oder Auftragnehmer ein bestehendes Arbeitskonto eingeben muss, ohne die tatsächlichen Anmeldedaten zu erhalten.
Wie können Affiliate-Teams Konten mit DICloak teilen, ohne Passwörter zu teilen?
Wenn ein Affiliate-Team dasselbe angemeldete Konto wiederverwenden muss, kann es es in einem Browserprofil mit DICloak speichern und dieses Profil mit ausgewählten Teammitgliedern teilen. So bleiben die Anmeldesitzung, Browsereinstellungen, Proxy-Einrichtung und Teamzugang an einem Ort, ohne das Passwort weiterzugeben.
Schritt 1: DICloak installieren und einen Teamplan auswählen
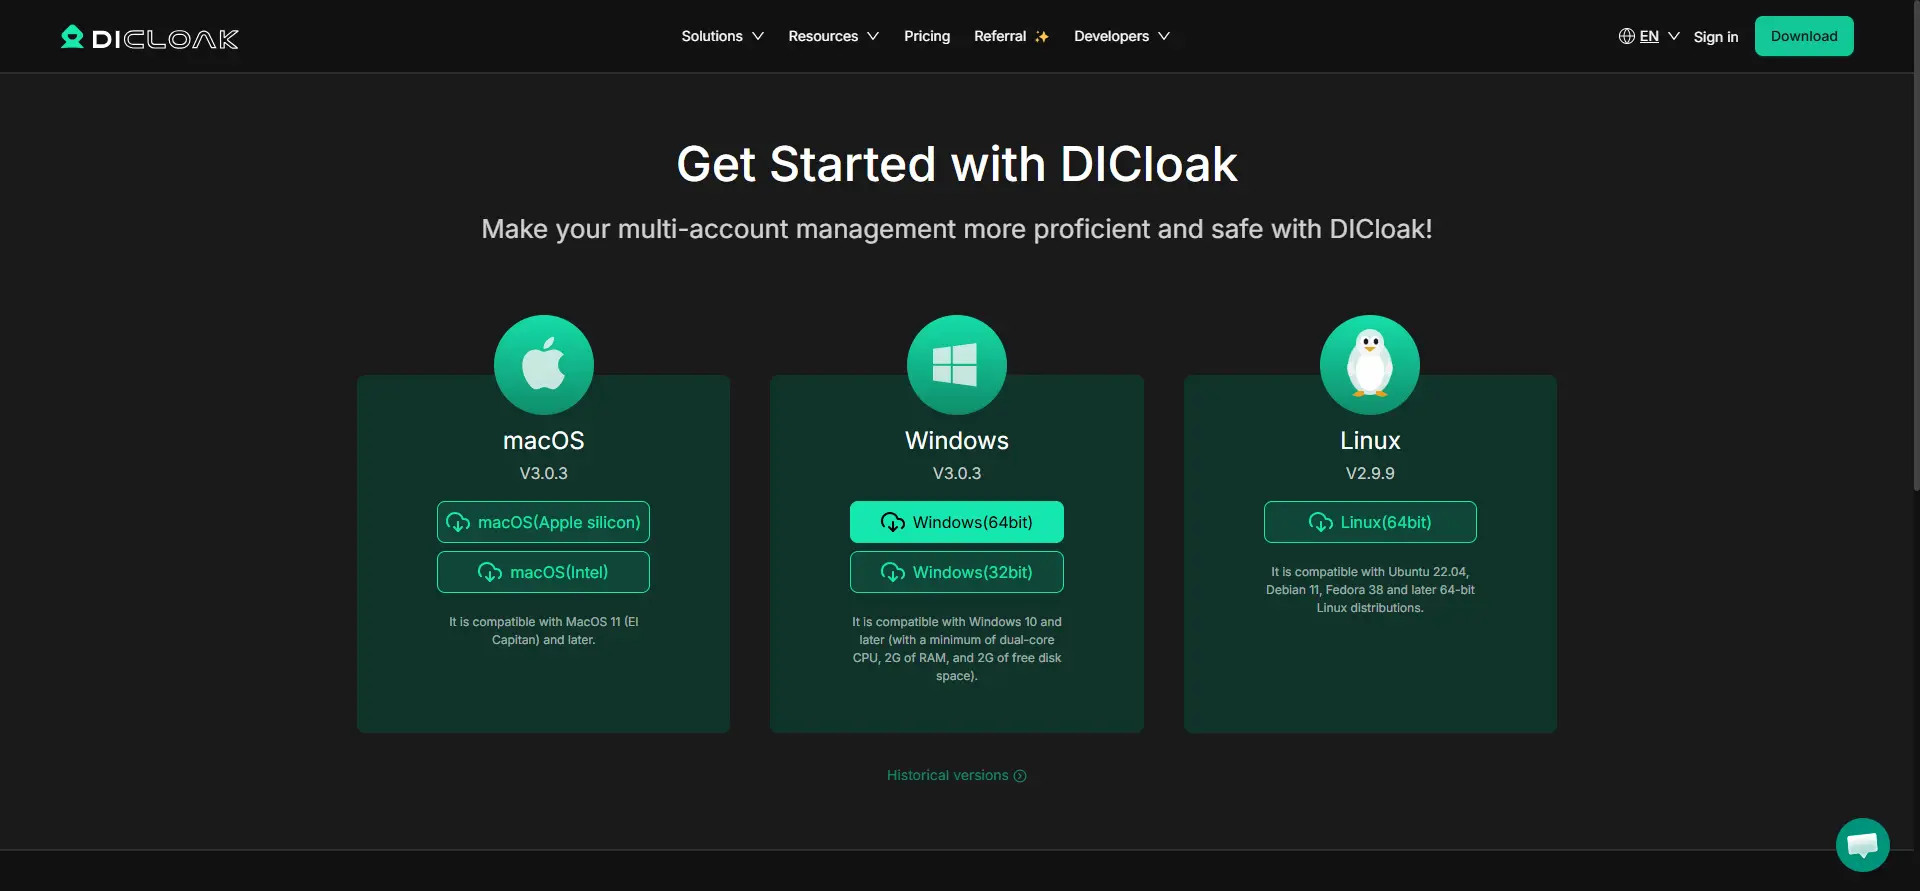
Laden Sie DICloak herunter, erstellen Sie ein Konto und wählen Sie einen Tarif basierend auf Ihrer Teamgröße und der Anzahl der benötigten Browserprofile aus.
Schritt 2: Erstelle ein eigenes Profil für das gemeinsame Konto
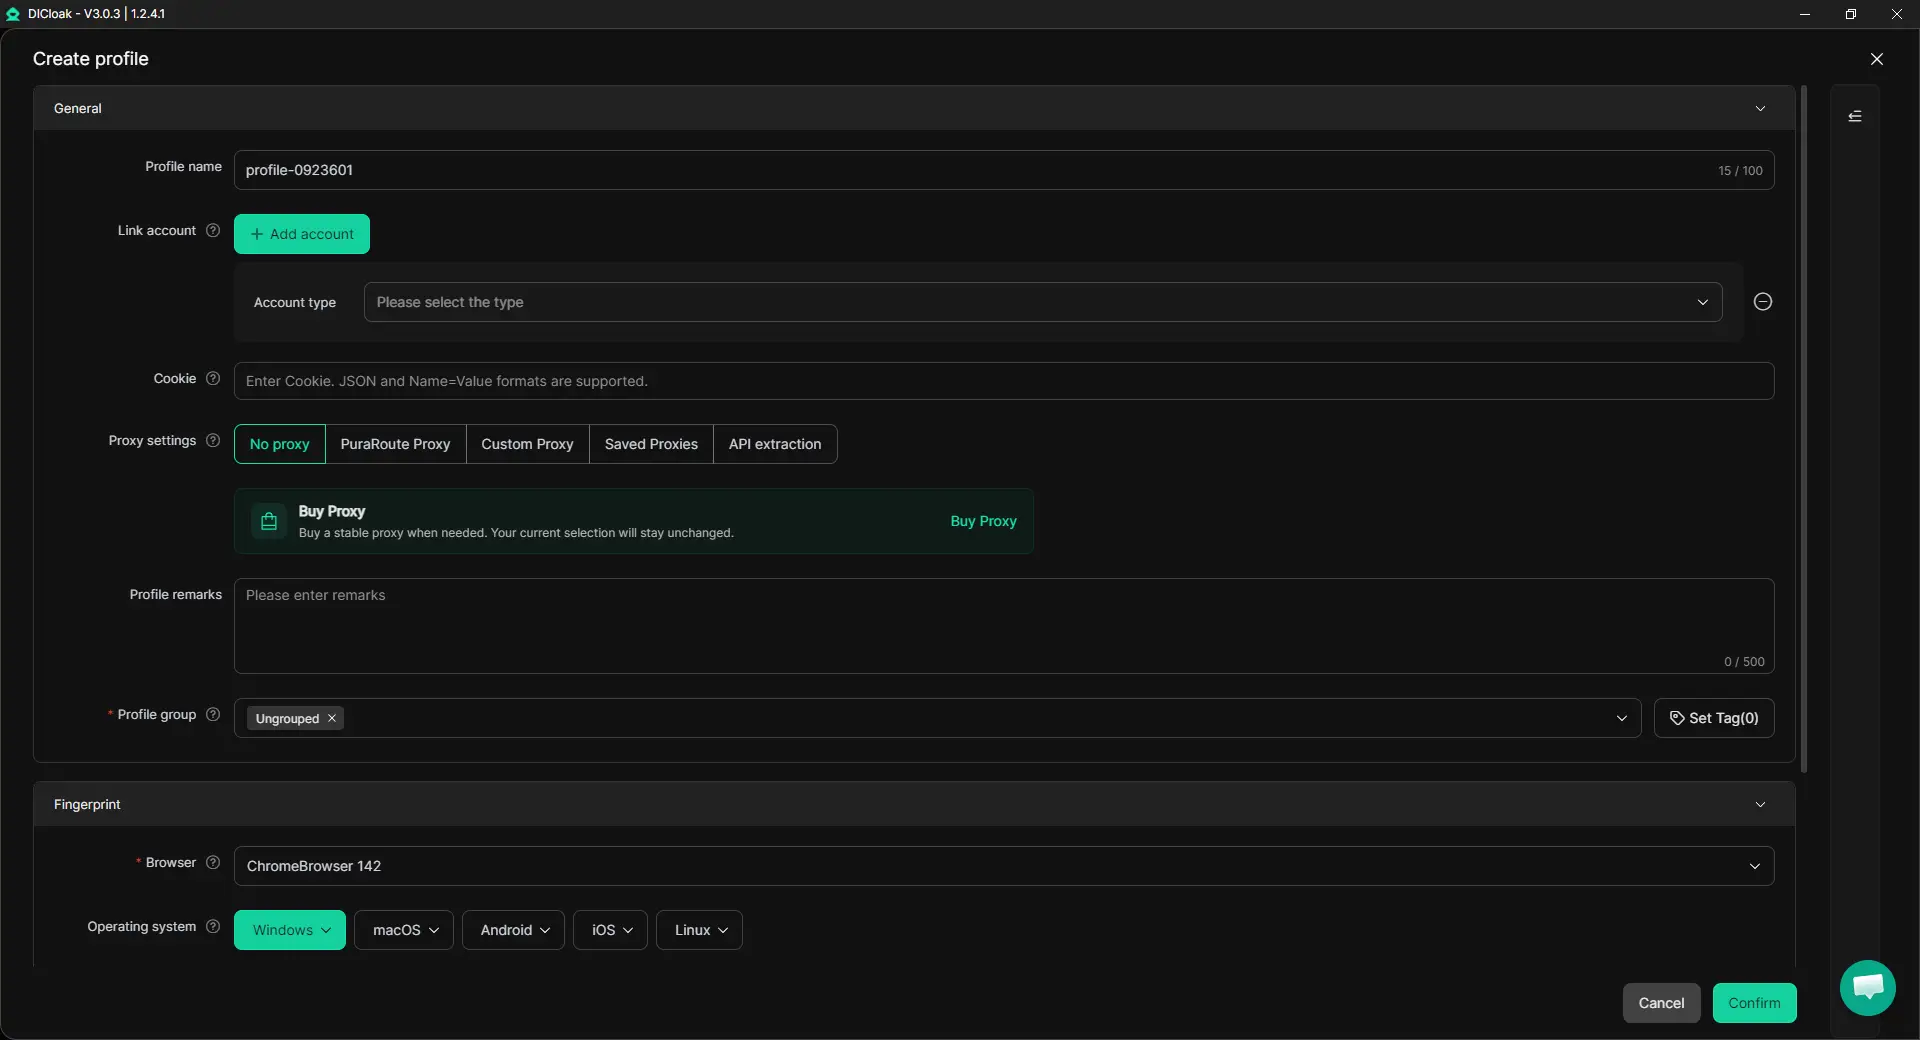
Erstellen Sie ein Browserprofil für das Affiliate-, Werbe- oder Marketingkonto, das Ihr Team verwenden muss. Das Profil behält seine Cookies, die Anmeldesitzung, die Browsereinstellungen und die Proxy-Konfiguration zusammen.
Wenn das Konto normalerweise einen bestimmten Proxy verwendet, konfiguriere diesen Proxy für das Profil. Teams können ihre eigenen Proxys in DICloak verwenden. Du kannst auch mehrere Sitzungen aktivieren, wenn mehrere Teammitglieder das Profil nutzen müssen, und Passwort ausblenden aktivieren, damit gespeicherte Zugangsdaten für andere Mitglieder nicht sichtbar sind.
Schritt 3: Melden Sie sich als Kontoinhaber an
Öffnen Sie das Profil und melden Sie sich selbst beim Konto an. Schließen Sie die Schritte mit Passwort, Verifizierung oder 2FA durch und bestätigen Sie dann, dass das Konto normal funktioniert. Sobald die Sitzung gespeichert ist, können autorisierte Teammitglieder dasselbe Profil jedes Mal wieder öffnen, ohne jedes Mal das Passwort zu benötigen.
Schritt 4: Teile das Profil mit den richtigen Teamkollegen
Laden Sie die Mitglieder ein, die Zugriff benötigen, und nutzen Sie dann Profilfreigabe und Teamberechtigungen , um das Profil zuzuweisen. Zum Beispiel kann ein Medienkäufer das Konto für Kampagnenarbeit benötigen, während andere Teammitglieder dies nicht tun. Der Zugriff kann geändert oder entfernt werden, wenn sich die Projektrollen ändern, sodass das Team nicht ständig den Hauptlogin teilen muss.
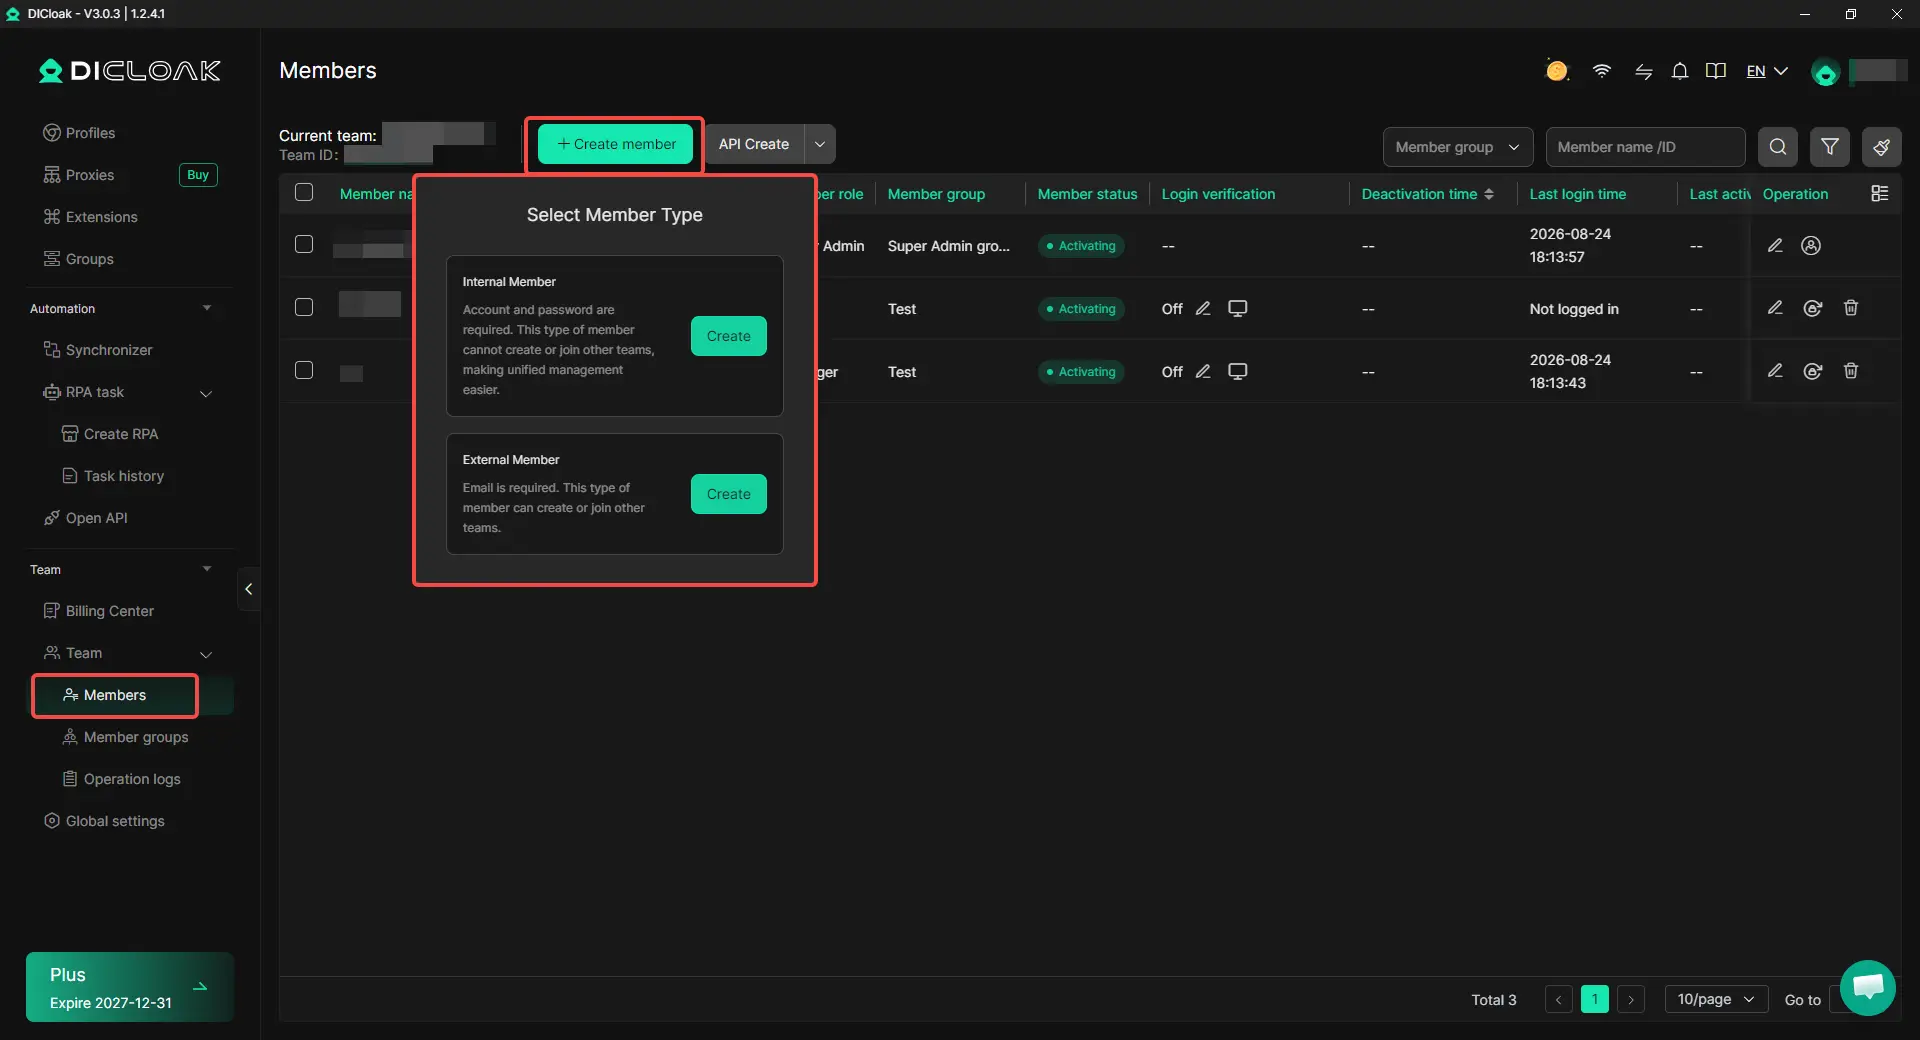
Schritt 5: Öffnen Sie das gemeinsame Profil und arbeiten Sie weiter
Autorisierte Teammitglieder können das geteilte Profil von ihrem eigenen DICloak-Konto aus öffnen und von der bestehenden Sitzung fortfahren. Ein Manager kann zuerst das Konto vorbereiten, dann kann ein Medienkäufer oder VA dasselbe Profil wieder öffnen und die zugewiesene Arbeit fortsetzen.
Häufig gestellte Fragen dazu, wie Affiliate-Teams Konten teilen, ohne Passwörter zu teilen
Können Affiliate-Teams Konten teilen, ohne den Mitarbeitern das tatsächliche Passwort zu geben?
Ja. Partnerteams können plattformbasierte Rollen, einen Passwortmanager oder eine gemeinsame Browsersitzung nutzen, anstatt jedem Mitarbeiter das rohe Passwort zu senden. Die beste Option hängt davon ab, was der Teamkollege tatsächlich braucht: den eigenen Plattformzugang, kontrollierte Nutzung einer Zugangsdaten oder Zugriff auf eine bereits angemeldete Sitzung. Wenn das Ziel ist, einem Teammitglied zu erlauben, eine bestehende Sitzung zu nutzen, ohne das Passwort zu sehen, kann ein Antidetect-Browser wie DICloak verwendet werden, um ein verwaltetes Browserprofil mit ausgewählten Mitgliedern zu teilen.
Reicht ein Passwortmanager für ein Affiliate-Team aus?
Ein Passwortmanager funktioniert gut, wenn mehrere genehmigte Nutzer dieselbe Zugangsdaten verwenden müssen, aber er löst nicht jedes Problem mit der Kontofreigabe. Es hilft möglicherweise nicht, wenn die Plattform bereits separate Benutzerrollen unterstützt oder wenn das Team weiterhin von derselben angemeldeten Browsersitzung aus arbeiten muss. Partnerteams sollten die Zugriffsmethode basierend auf dem Konto-Workflow wählen und nicht davon ausgehen, dass jedes gemeinsame Konto dasselbe Tool verwenden sollte.
Wie können Affiliate-Teams mit 2FA umgehen, wenn mehrere Personen dasselbe Konto benötigen?
Das Hauptproblem ist, sicherzustellen, dass 2FA nicht davon abhängt, dass jedes Mal ein Mitarbeiter verfügbar ist, wenn jemand sich anmelden muss. Wenn die Plattform separate Nutzer unterstützt, sollte jede Person, wo möglich, ihren eigenen genehmigten Zugang nutzen. Wenn das Team von einer gemeinsamen angemeldeten Sitzung aus arbeitet, kann der Kontoinhaber zuerst die Anmeldung und Verifizierung abschließen, dann können autorisierte Teammitglieder in dieser Sitzung weiterarbeiten, ohne wiederholt nach Passwort oder Verifizierungscode fragen zu müssen.
Können Freiberufler oder VAs gemeinsame Partnerkonten nutzen, ohne die Login-Daten zu behalten?
Ja, wenn das Team ihnen kontrollierten Zugriff gewährt, anstatt die Hauptzugangsdaten herauszugeben. Ein Freelancer kann eine begrenzte Plattformrolle, einen temporären Passwort-Manager oder Zugriff auf ein bestimmtes, gemeinsames Browserprofil erhalten. Mit DICloak kann ein Team beispielsweise nur das für das Projekt benötigte Profil teilen und diesen Zugriff entfernen, wenn die Arbeit endet, anstatt dem Auftragnehmer das Hauptkonto-Passwort zu geben.
Was sollte ein Affiliate-Team tun, wenn jemand keinen Zugriff mehr auf ein gemeinsames Konto benötigt?
Das Entfernen des Zugriffs sollte mehr abdecken als nur das Passwort ändern. Das Team sollte die Plattformrollen, geteilte Zugangsdaten, aktive Browsersitzungen, geteilte Profile, 2FA-Methoden, Wiederherstellungsdetails sowie etwaige Abrechnungs- oder Auszahlungsberechtigungen überprüfen, die die Person noch nutzen könnte. Das Offboarding ist nur abgeschlossen, wenn jeder mit diesem Teamkollegen verbundene Zugriffspfad überprüft und gegebenenfalls entfernt wurde.
Fazit
Affiliate-Teams können Konten teilen, ohne Passwörter zu teilen, aber die beste Methode hängt davon ab, welche Art von Zugriff jede Person tatsächlich benötigt. Plattformnative-Rollen sind in der Regel die sauberste Wahl, wenn sie verfügbar sind, Passwortmanager funktionieren, wenn noch eine Zugangsdaten wiederverwendet werden müssen, und ein Antidetect-Browser kann helfen, wenn Teammitglieder von derselben angemeldeten Sitzung fortfahren müssen. Der Schlüssel ist, zu vermeiden, allen denselben Zugriff zu geben, nur weil sie auf demselben Konto arbeiten.
Für Teams, die gemeinsame Browsersitzungen nutzen, kann ein Antidetect-Browser wie DICloak die Login-Sitzung, Browsereinstellungen, Proxy-Einrichtung und Teamzugriff in einem verwalteten Profil speichern. Die stärkste Einrichtung ist nicht die, die in jedem Fall ein Passwort verbirgt, sondern die, die den Zugriff begrenzt, entfernbar und auf die tatsächliche Rolle jedes Teammitglieds abgestimmt hält.
 Kostenlose Werkzeuge
 Cookie-Erweiterung
 UA Generator
 MAC-Adressen-Generator
 IP-Generator
 IP-Adressliste
 2FA-Code-Generator
 Weltuhr
 Anonymer Check
 WebRTC Leak Test
 UUID-Generator
 Proxy-Checker
 FB Anzeigenprüfer
 KI-Web-Scraping
 Kostenlose SMM-Tools
 Twitter Shadowban-Checker
 UTM Generator
 Username Generator
 AI Hashtag Generator
 LinkedIn Headline Generator
 Bildgrößen-Tool für Social Media