Auf einer Login-Seite mit verschwommenen Bildern oder verdrehten Buchstaben, die du kaum lesen kannst? In diesem Moment fragen sich die meisten Menschen, was eigentlich hinter diesen Rätseln steckt und ob sie mehr als nur Kopfschmerzen sind. Wenn du versucht hast, neue Konten zu registrieren, Workflows zu automatisieren oder mehrere Profile zu verwalten, bist du wahrscheinlich an diese Wand gestoßen: Die Seite führt einen CAPTCHA aus, du wirst langsamer und manchmal scheiterst du, selbst wenn du ein Mensch bist.
Hier ist der Haken: CAPTCHA-Codes wurden entwickelt, um Bots zu erkennen, aber die Grenzen verschwimmen. Tools und Skripte versuchen, sie zu umgehen, während Plattformen ständig ändern, wie diese Tests funktionieren. Zu verstehen, was ein Captcha-Code ist und warum Seiten dir verschiedene Typen vorwerfen, ist mehr als nur Trivia. Es geht darum, nicht blockiert zu werden, keinen Zugriff zu verlieren und nicht den eigenen Prozess zu stören.
Die eigentliche Frage geht tiefer als "Was bedeutet Captcha?" Du musst wissen, wie Captcha unter der Haube funktioniert, auf welche Arten du 2026 triffst und warum manche Workflows scheitern, selbst wenn du alles "richtig" machst. Wenn du diese Details überspringst, wirst du raten, und dann werden Konten aus scheinbar zufälligen Gründen markiert oder gesperrt.
Fang mit den Grundlagen an: Hier ist, was ein CAPTCHA-Code ist, warum er überall ist und was er tatsächlich testet.
Was bedeutet ein CAPTCHA-Code eigentlich im Jahr 2026?
Ein CAPTCHA-Code ist ein Test, der dazu dient, Menschen von Bots zu trennen, meist wenn man sich anmeldet, sich anmeldet oder eine Transaktion tätigt. Im Jahr 2026 geht es bei diesen Tests nicht mehr nur darum, Bilder anzuklicken, sondern sind nun darauf ausgelegt, selbst die klügsten Skripte und automatisierten Tools zu erkennen, was sie zur Frontverteidigung für jeden Webdienst macht, dem die Kontosicherheit wichtig ist.
Warum CAPTCHA-Codes existieren
Seiten nutzen CAPTCHAs, um Bots daran zu hindern, Konten zu spammen, zu scrapen oder zu übernehmen. Diese Codes erzwingen eine menschliche Überprüfung im kritischen Moment, wenn ein neuer Login, eine Anmeldung oder eine sensible Aktion stattfindet.
Wie sich die Definition im Laufe der Zeit verändert hat
Anfang der 2000er Jahre bedeuteten CAPTCHAs geschwungene Buchstaben, die man kaum lesen konnte. Bots wurden klüger, sodass sich die Herausforderungen änderten. Bis 2026 kann das, was als CAPTCHA durchgeht, alles bedeuten – von Bildauswahl ("alle Busse klicken") bis hin zu unsichtbaren Tests, die die Cursorbewegung verfolgen. Heute nutzen viele Seiten KI-gestützte Rätsel oder Hintergrundverhaltensanalysen, anstatt überhaupt einen Code anzuzeigen. Zum Beispiel beurteilen manche Systeme dich danach, wie du die Maus bewegst oder tippst, und zeigen eine Herausforderung nur, wenn du verdächtig wirkst. Der Kompromiss: Schwierigere CAPTCHAs blockieren mehr Bots, frustrieren aber echte Nutzer, besonders wenn das Rätsel unklar ist oder das System einen Menschen als Skript falsch liest. Der häufigste Fehler? Ein Nutzer gibt die richtige Antwort ein, wird aber trotzdem abgelehnt, weil das System seinen Browser oder sein Netzwerk als "bot-ähnlich" markiert und keine Möglichkeit zur Einspruchnahme besteht.
Wofür CAPTCHA steht (und wofür nicht)
- Die klassische Bedeutung lautet: "Vollständig automatisierter öffentlicher Turing-Test, um Computer und Menschen auseinanderzuhalten."
- Es geht nicht immer um einen Code, den du siehst, einige CAPTCHAs sind jetzt still und arbeiten im Hintergrund.
- Der größte Mythos: Das Bestehen eines CAPTCHA beweist, dass du sicher bist. Im Jahr 2026 beweist das nur, dass das System gerade denkt, du bist kein Bot, dass sich der Status mit jeder Sitzung ändern kann.
Der nächste Schritt besteht darin, zu untersuchen, wie diese Tests tatsächlich funktionieren, um Bots zu stoppen, und worauf diese Systeme hinter den Kulissen achten.
Wie funktionieren CAPTCHA-Codes, um Bots zu stoppen?
CAPTCHA-Codes stoppen Bots, indem sie den Nutzern eine Aufgabe geben, die die meisten Skripte nicht zuverlässig lösen können, und dann beobachten, wie sie sich während der Herausforderung verhalten. Es geht nicht nur darum, Ampeln zu erkennen oder verschwommenen Text zu tippen. Der eigentliche Test ist, ob deine Antworten und dein Verhalten mit dem übereinstimmen, was ein Mensch tun würde.
Der Prozess der menschlichen Verifizierung
Du wirst gebeten, ein Rätsel zu lösen, vielleicht alle Boote in einem Fotoraster auszuwählen, verzerrte Buchstaben einzutippen oder ein Kontrollkästchen anzuklicken. Diese Aufgaben klingen für echte Menschen einfach, stören aber Bots, die keine Bilder "sehen" oder keine seltsamen Buchstabenformen verarbeiten. Die meisten Bots brechen zusammen, wenn sie visuelle Muster nicht verarbeiten können, besonders mit zufälligen Hintergründen, Drehungen oder Rauschen.
Welche Daten CAPTCHA über die Herausforderung hinaus sammelt
Was sich unter der Haube verbirgt, geht tiefer als das sichtbare Quiz. Moderne CAPTCHAs sammeln Daten von deinem Browser und Gerät, Bildschirmgröße, Sprache, Zeitzone, installierte Schriftarten und sogar wie schnell du klickst oder deine Maus bewegst. Wenn du das Rätsel in einer halben Sekunde mit perfekten, geraden Mauslinien durchläufst, markiert das System das als "bot-ähnlich". Andererseits wirken ein wackeliger Mausweg, ein paar Zögerlichkeiten oder normale Verzögerungen zwischen den Klicks viel menschlicher.
Einige CAPTCHAs verfolgen auch, ob dein Browser Plugins hat, die für Automatisierung bekannt sind, ob du von einer frischen Sitzung kommst oder ob deine IP-Adresse auf einer verdächtigen Liste steht. Das Risiko besteht darin, dass du, wenn du ein Skript oder ein Browser-Automatisierungstool verwendest, das vergisst, diese Signale zufällig zu machen, markiert wirst, bevor du die Herausforderung beantworten kannst. Was die meisten Automatisierungen stört, ist nicht das Puzzle, sondern das unsichtbare Tracking und die Art, wie du mit der Seite interagierst.
Ein häufiger Fehler sieht so aus: Du löst das Bildraster sofort, aber die Seite bemerkt, dass deine Maus nie über die Kacheln gegangen ist oder dein Browser-Fingerabdruck identisch mit Tausenden anderer Versuche an diesem Tag ist. Dann hast du mehr Herausforderungen oder, schlimmer noch, eine Blockierung.
Warum manche Bots trotzdem durchkommen (und wie)
- Machine-Learning-Bots können jetzt Bilder "sehen" und einfache CAPTCHAs lösen, besonders wenn sich die Muster wiederholen.
- CAPTCHA-Lösungsfarmen nutzen echte Menschen, die bezahlt werden, um Herausforderungen zu lösen und die Antwort an den Bot zurückzugeben.
- Einige Seiten verwenden schwache oder veraltete Herausforderungen, die mit öffentlichen Solver-Skripten nicht Schritt gehalten haben, sodass Automatisierung durchkommt.
Als Nächstes sollten wir uns anschauen, welche CAPTCHA-Typen im Jahr 2026 häufig sind und warum einige für Bots viel schwerer zu knacken sind als andere.
Was sind die Haupttypen von CAPTCHA-Codes (mit Beispielen aus dem Jahr 2026)?
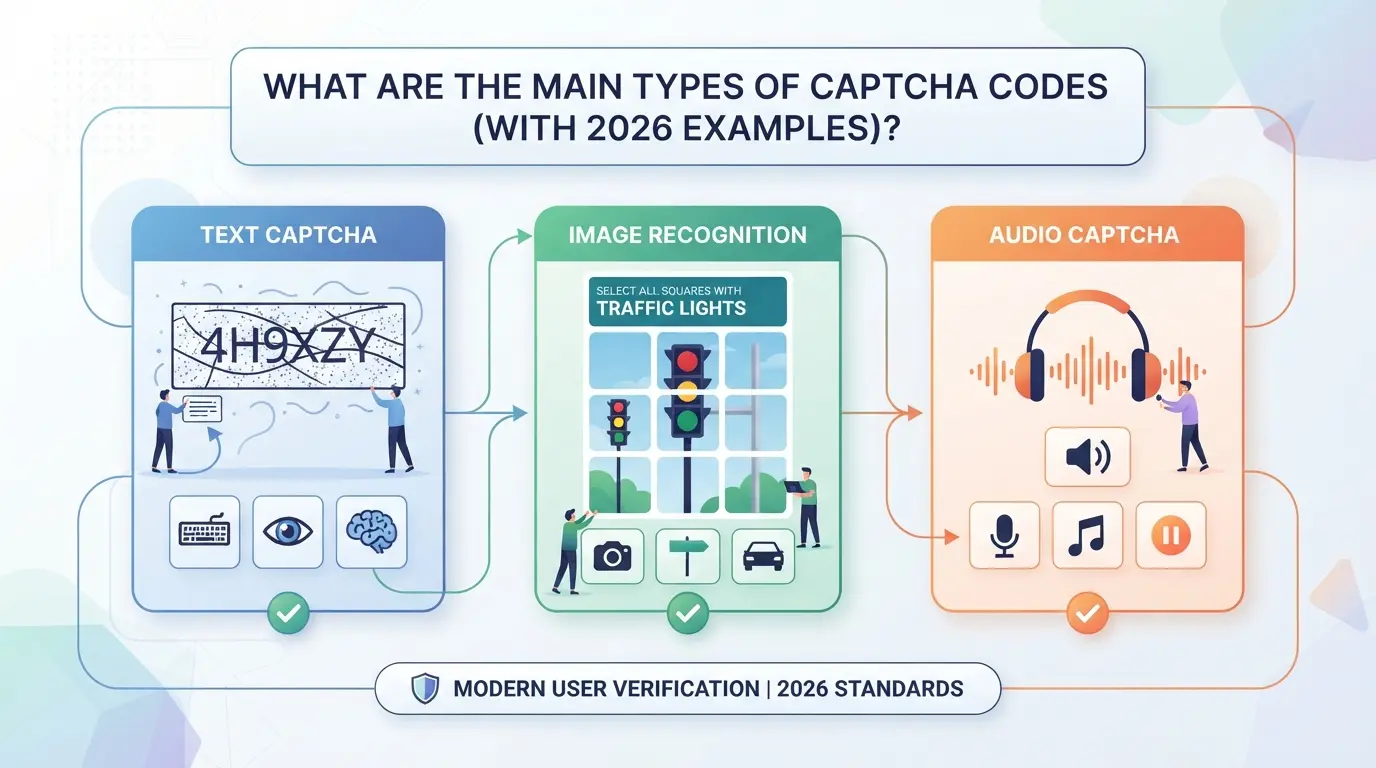
Jede Seite scheint einen anderen Test zu verwenden, aber die meisten fallen in einige wenige Kategorien. So funktionieren die Haupttypen von CAPTCHA im Jahr 2026, mit Beispielen aus der Praxis und was schiefgehen kann, wenn man den falschen Ansatz wählt.
Textbasierte CAPTCHAs
| CAPTCHA-Typ |
Beispiel (2026) |
Stärken |
Schwächen |
| Verzerrter Text |
9wR7K , verdrehte Schrift, Rauschen |
Einfach hinzuzufügen, günstig |
OCR-Bots durchbrechen viele Muster |
| Kombinierte Zahlen/Buchstaben |
X4nL8, überlappende Zeichen |
Schwieriger für Skripte |
Barrierefreiheitsbeschränkungen, Benutzerfehler |
| Verschleierte Wörter |
"Apfel" mit Hintergrund |
Anpassbare Komplexität |
Bot-Löser passen sich schnell an |
Selbst im Jahr 2026 sind einfache Text-CAPTCHAs für Bots leicht zu knacken mit OCR oder kostenpflichtigen Lösungsdiensten. Sie scheitern am häufigsten, wenn Seiten alte Vorlagen wiederverwenden.
Bild- und Objekterkennungs-CAPTCHAs
Fotoraster, die dich auffordern, "alle Ampeln zu klicken" oder "jeden Zebrastreifen auszuwählen", sind jetzt überall zu finden. Aber KI-Modelle können die häufigsten Bildsets lösen, während Menschen mit verschwommenen oder mehrdeutigen Fotos zu kämpfen haben. Die Barrierefreiheit sinkt schnell, Bildschirmleser können diese Raster nicht interpretieren, und langsame Verbindungen laden sie möglicherweise gar nicht.
Audio- und Mathematik-CAPTCHAs
Audio-CAPTCHAs ("tippen, was du hörst", verzerrte Zahlen, geschichtetes Rauschen) sollen Nutzern mit schlechtem Sehvermögen helfen. In der Praxis ist der Ton oft zu verzerrt für Menschen und Bots. Einfache Matherätsel ("was ist 8 + 3?") sind für Skripte leicht zu lösen, verlangsamen aber echte Nutzer, besonders auf Mobilgeräten.
Unsichtbare und verhaltensbezogene CAPTCHAs
No-Click-CAPTCHAs (wie reCAPTCHA v3) laufen im Hintergrund und bewerten Nutzer basierend auf Mausbewegung, Tippgeschwindigkeit und Gerätefingerabdrücken. Diese sind für Menschen nahezu unsichtbar, können dich aber blockieren, wenn dein Setup "unnatürlich" aussieht, zum Beispiel wenn du Automatisierungstools nutzt oder Proxies zu schnell rotierst.
Custom- und Enterprise-CAPTCHAs im Jahr 2026
Enterprise-CAPTCHAs kombinieren jetzt biometrische Prüfungen (wie Gesichtsscan, Sprachproben) oder Geräte-Fingerprinting. Einige Plattformen verwenden adaptive Logik; wenn sich Ihr Anmeldemuster ändert, löst das System eine schwierigere Herausforderung aus. Diese sind schwer zu automatisieren, können aber legitime Nutzer ausschließen, wenn sie reisen, das Gerät wechseln oder Datenschutztools nutzen.
Wenn du dich nur darauf konzentrierst, den Grundtest zu bestehen, verpasst du die neueren, weniger sichtbaren Herausforderungen, und genau dort beginnen die meisten realen Misserfolge. Der nächste Abschnitt behandelt, was schiefgehen kann, wenn man sich auf CAPTCHAs verlässt.
Was sind die wirklichen Risiken und Nachteile der Verwendung von CAPTCHA-Codes?
Nutzererfahrung und Verlust der Konvertierung
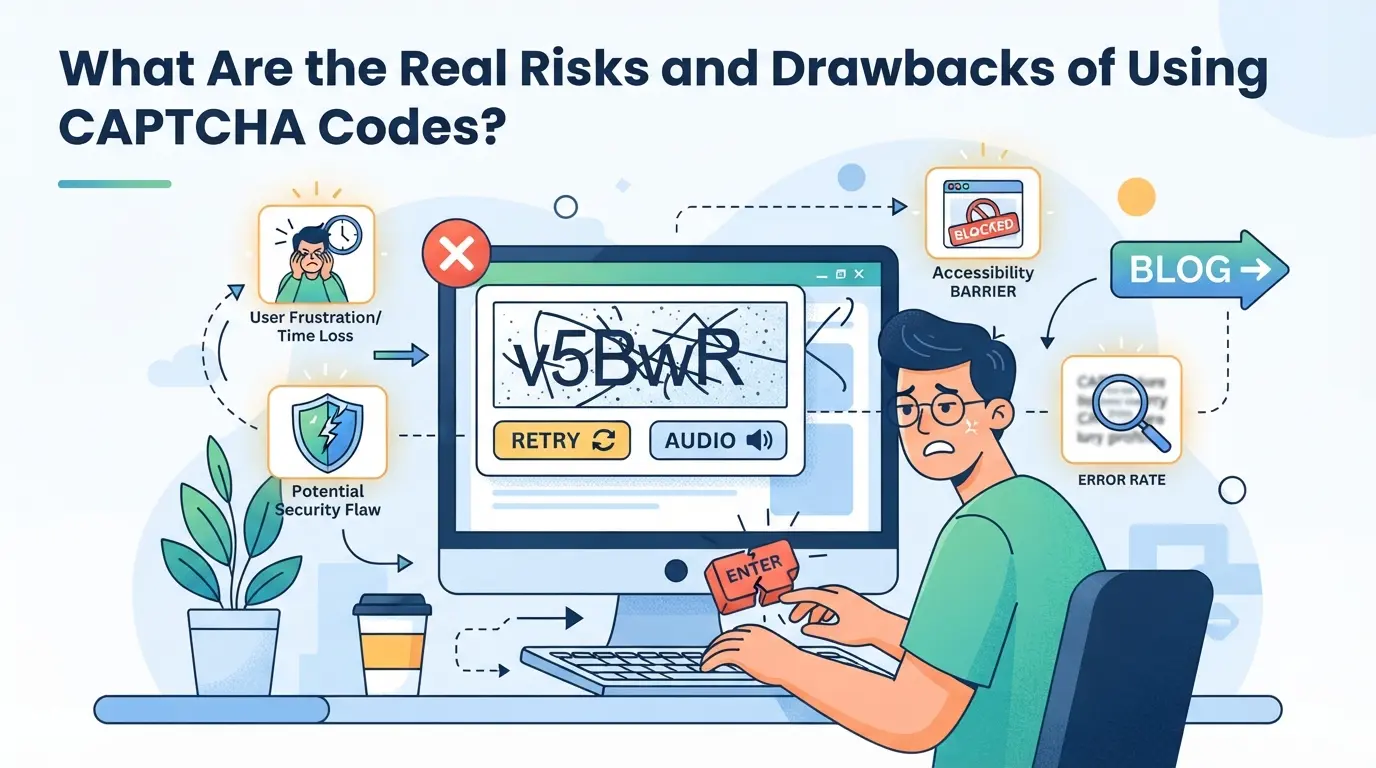
CAPTCHA-Codes frustrieren echte Nutzer mehr, als die meisten Betreiber erwarten. Absprungraten steigen stark an, wenn Menschen auf unlesbare Rätsel oder langsame Bildtests stoßen, besonders auf Mobilgeräten. Verlorene Conversions stapeln sich schnell, wenn selbst ein kleiner Prozentsatz der Nutzer weggeht, anstatt die Herausforderung zu lösen.
Barrierefreiheit und Herausforderungen bei der rechtlichen Einhaltung
Seiten, die auf visuelle oder akustische CAPTCHAs setzen, können versehentlich Nutzer mit Behinderungen blockieren, was ein rechtliches Risiko schafft.
- Blinde Nutzer können visuelle Rätsel möglicherweise nicht lösen; selbst Audio-Alternativen scheitern oft an Bildschirmlesern.
- Die Einhaltung von CAPTCHAs ohne regelmäßige Barrierefreiheitsprüfungen birgt das Risiko von Klagen oder Strafen wegen Nichteinhaltung in Regionen mit ADA- oder DSGVO-Durchsetzung.
Sicherheitsschwächen und Bot-Workarounds
Bots stecken nicht mehr immer am Tor fest. Günstige CAPTCHA-Lösungsdienste und KI-Skripte können einfache Rätsel in Sekunden lösen, daher ist ein Code auf der Seite keine Garantie für echte menschliche Verifizierung. Allein auf CAPTCHAs zu vertrauen, lässt eine Lücke in deiner Verteidigung.
Betriebsaufwand für Multi-Account-Teams
Teams, die viele Konten betreiben, treffen viel häufiger auf CAPTCHAs als Solo-Nutzer. Diese zusätzliche Reibung führt zu Zeitverschwendung, wiederholten Logins und Sitzungsfehlern, besonders wenn Browser- oder Proxy-Setups inkonsistent sind. Das ist ein direkter Schlag auf Effizienz und Zuverlässigkeit.
Wie man CAPTCHA-Reibungen und Kontorisiken bei der Verwaltung mehrerer Konten reduziert
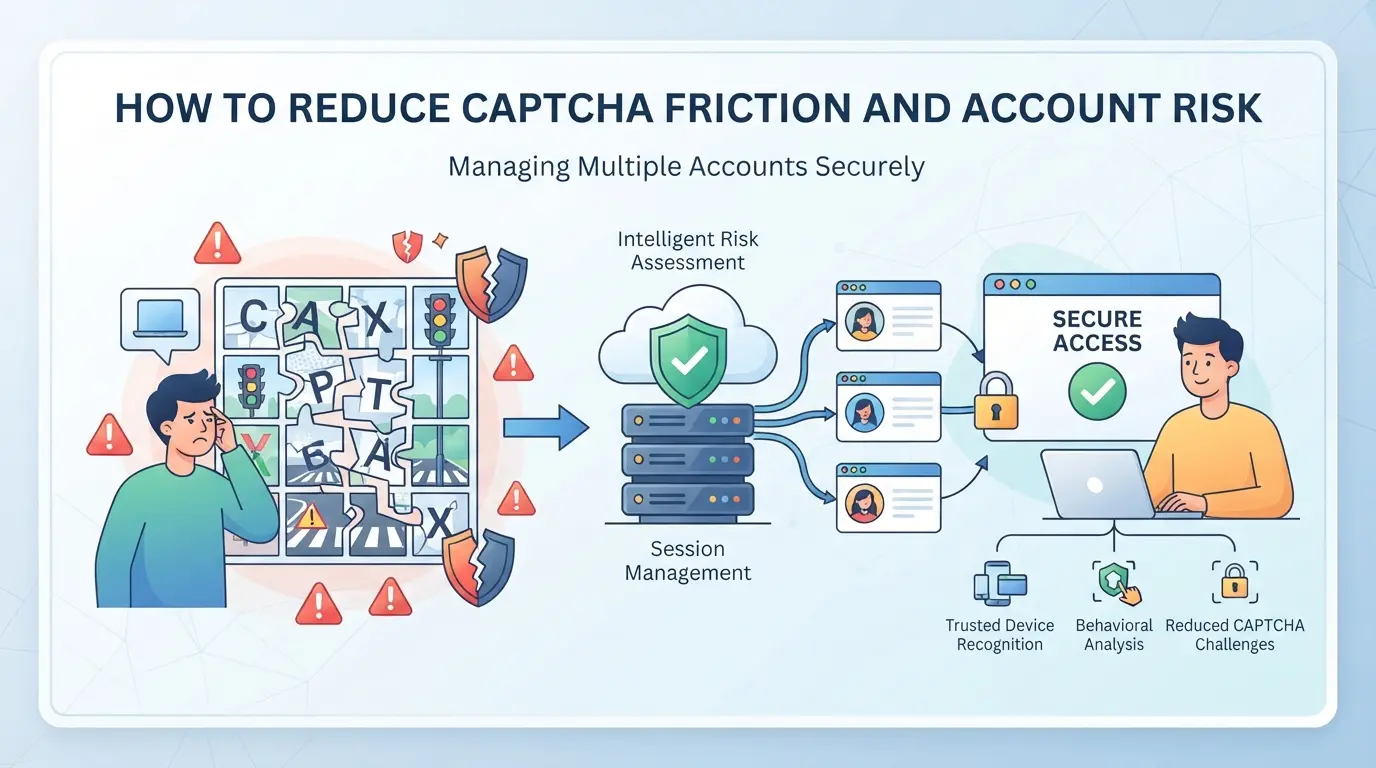
Wenn du bei jedem Login oder jeder Aktion weiterhin CAPTCHA-Tests bekommst, ist das Problem meist nicht nur Pech. Die meisten Auslöser entstehen durch inkonsistente Setups, wiederverwendete Fingerabdrücke oder schlampige Proxy-Gewohnheiten, nicht durch den Captcha-Code selbst, sondern durch das, was dein Workflow an die Plattform signalisiert.
Halte die Browserumgebungen konsistent
Das Wechseln von Browser, Betriebssystem oder Bildschirmgröße mitten in der Sitzung ist ein Warnsignal für automatisierte Systeme. Sie verfolgen Änderungen und erhöhen das Risiko von CAPTCHA oder sogar Sperrungen. So reduzieren Sie falsche Auslöser:
- Bleib bei einem Browserprofil pro Konto. Das Wechseln von Browser oder Gerät zwischen Logins ist ein klassisches Muster für markierte Aktivitäten.
- Halte deine Browser-Updates und Erweiterungen stabil, Upgrades oder neue Plugins können deinen Fingerabdruck verändern und weitere Tests auslösen.
- Passen Sie Zeitzonen- und Spracheinstellungen an Ihren Proxy-Standort ab. Eine Diskrepanz führt hier oft zu Reibungen, besonders nach einem Ortswechsel.
Verwende zuverlässige Proxys und vermeide IP-Überschneidungen
Geteilte oder gesperrte Proxys garantieren fast mehr CAPTCHA. Um das Risiko zu senken:
- Weisen Sie jedem Konto einen dedizierten Proxy zu, verwenden Sie niemals eine IP über Konten hinweg.
- Teste Proxys vor der Benutzung; eine langsame oder markierte IP kann CAPTCHA auslösen, selbst wenn sonst alles normal aussieht.
Vermeiden Sie Automatisierungsmuster, die wie Bots aussehen
Skripte, die Logins mit übermenschlicher Geschwindigkeit durchlaufen oder Formulare ausfüllen, ist eine einfache Möglichkeit, markiert zu werden.
- Variiere das Timing zwischen den Aktionen, feste Verzögerungen lassen dich geskriptet wirken.
- Randomisiere Mausbewegungen und Scrollen; gerade Linien und sofortige Klicks sind ein Hinweis.
- Füge manuelle Aktionen hinzu, wenn du einen Anstieg der CAPTCHA-Prompts siehst.
Separate Profile für jedes Konto
Das Mischen von Konten im selben Browserprofil führt dazu, dass Cookies und Geräteinformationen geleakt werden, was die Erkennung erleichtert. Halten Sie die Dinge isoliert:
- Erstelle für jedes Konto ein einzigartiges Browserprofil.
- Logge niemals mehrere Konten über dasselbe Profil oder Gerät.
- Löschen Sie Cookies und Cache zwischen Konten, um Kreuzkontaminationen zu vermeiden.
Befolgen Sie diese Schritte, werden Sie weniger CAPTCHA-Unterbrechungen und weniger überraschende Sperrungen sehen. Als Nächstes: Wie man tatsächlich diese separaten Browserprofile und Proxy-Zuweisungen für sicherere Multi-Account-Arbeit einrichtet.
Verwendung von DICloak für die Trennung von Browserprofilen und Proxys in Multi-Account CAPTCHA-Workflows
Manuelle Einrichtungen scheitern daran, wenn man mehr als eine Handvoll Plattform-Konten betreibt, gemeinsamer Browserspeicher und recycelte IPs fast wiederholte CAPTCHA-Trigger garantieren. Für Betreiber oder Teams, die die Account-Workflows sauber halten müssen, bietet DICloak eine Möglichkeit, isolierte Browserprofile einzurichten und benutzereigene Proxys pro Profil zuzuweisen. Dieser Ansatz verwaltet, umgeht oder garantiert keine Ergebnisse mit CAPTCHA-Codes; er verhindert lediglich, dass Browser- und Netzwerksignale sich über Konten hinweg vermischen – genau hier beginnen die meisten umgebungsbasierten Flags.
Erstellung isolierter Browserprofile mit benutzerdefinierten Fingerabdrücken in DICloak
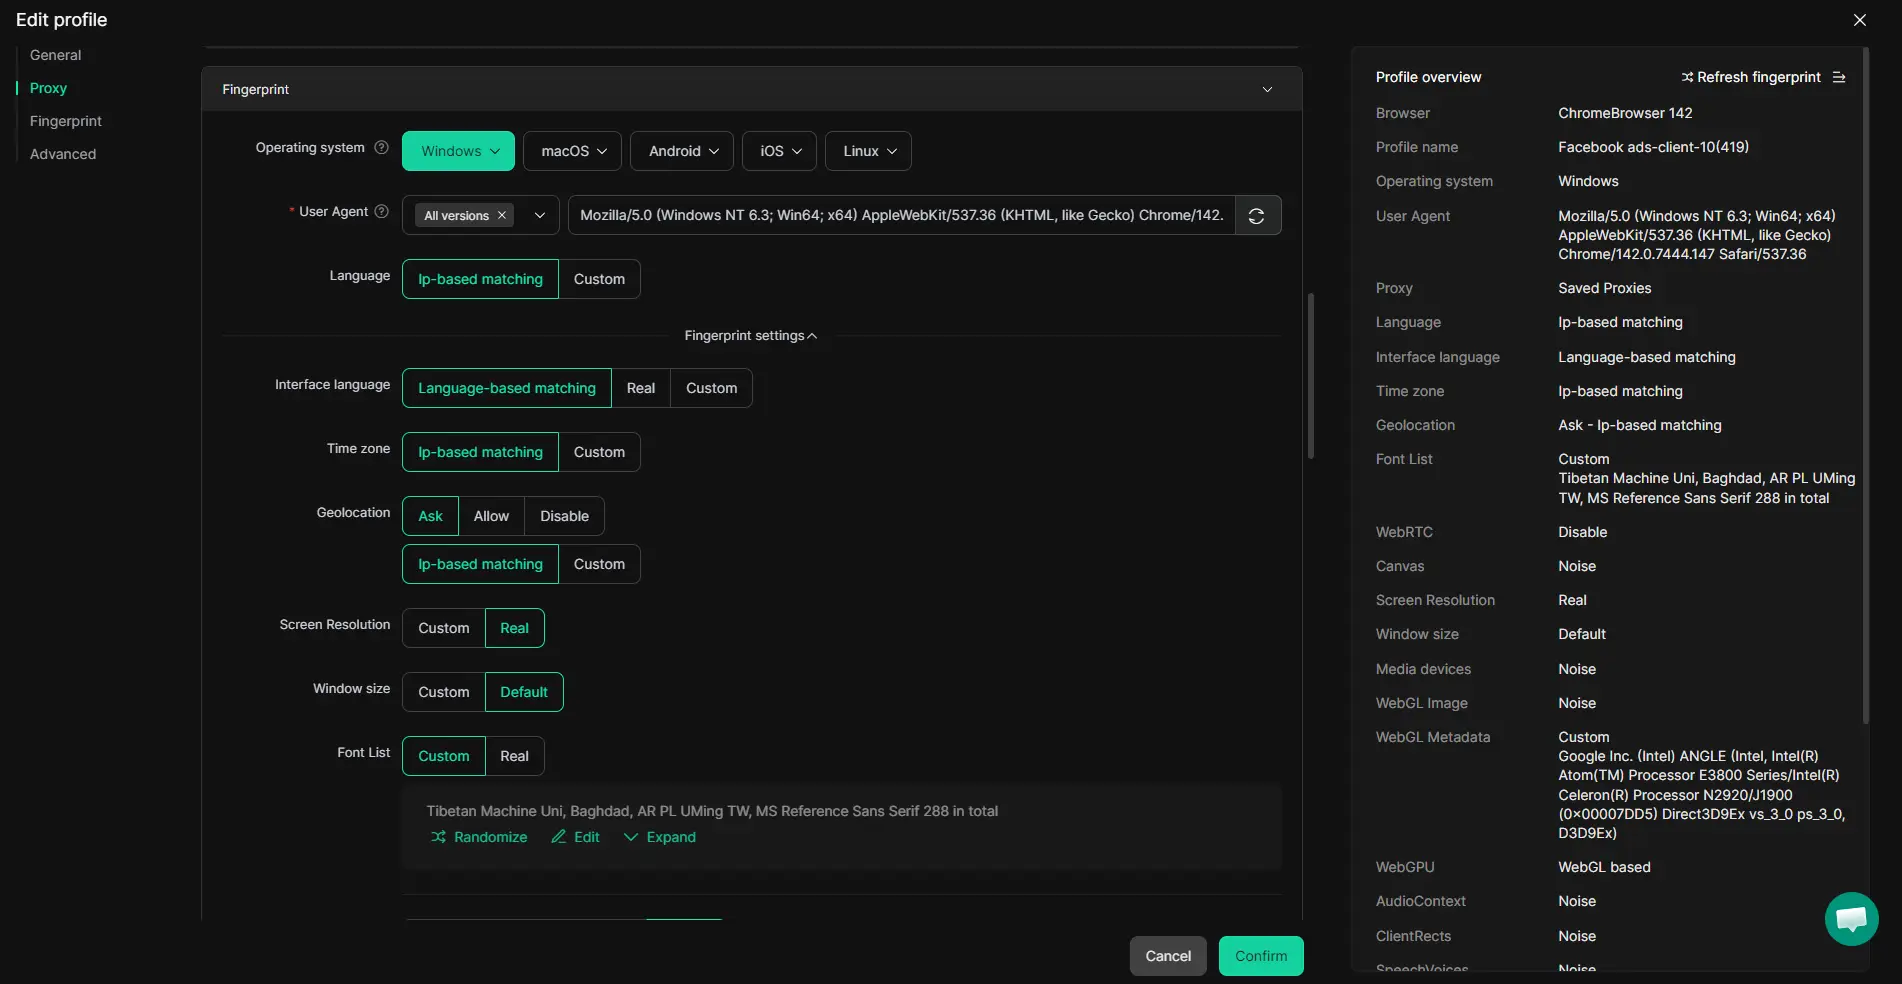
Betreiber können für jedes Plattformkonto ein separates DICloak-Browserprofil erstellen und Fingerabdrucksignale wie Betriebssystem, User Agent, Zeitzone und Geolocation konfigurieren. So verhindern Sessions, Cookies und lokaler Speicher , dass sie zwischen den Konten überschneiden, was die Wahrscheinlichkeit verringert, dass eine Plattform mehrere Logins vom selben Gerät sieht. In der Praxis richtet ein Ersteller oder Team ein Profil ein, überprüft die verfügbaren Fingerabdruckkontrollen und verwendet dieses Profil nur für sein zugewiesenes Konto, niemals für zwei gleichzeitig. Der Umfang ist hier begrenzt: Profil-Ebene Trennung und unterstützte Fingerabdruckeinstellungen, nicht Plattformakzeptanz oder Unsichtbarkeit.
Konfiguration benutzereigener Proxys für jedes Profil in DICloak
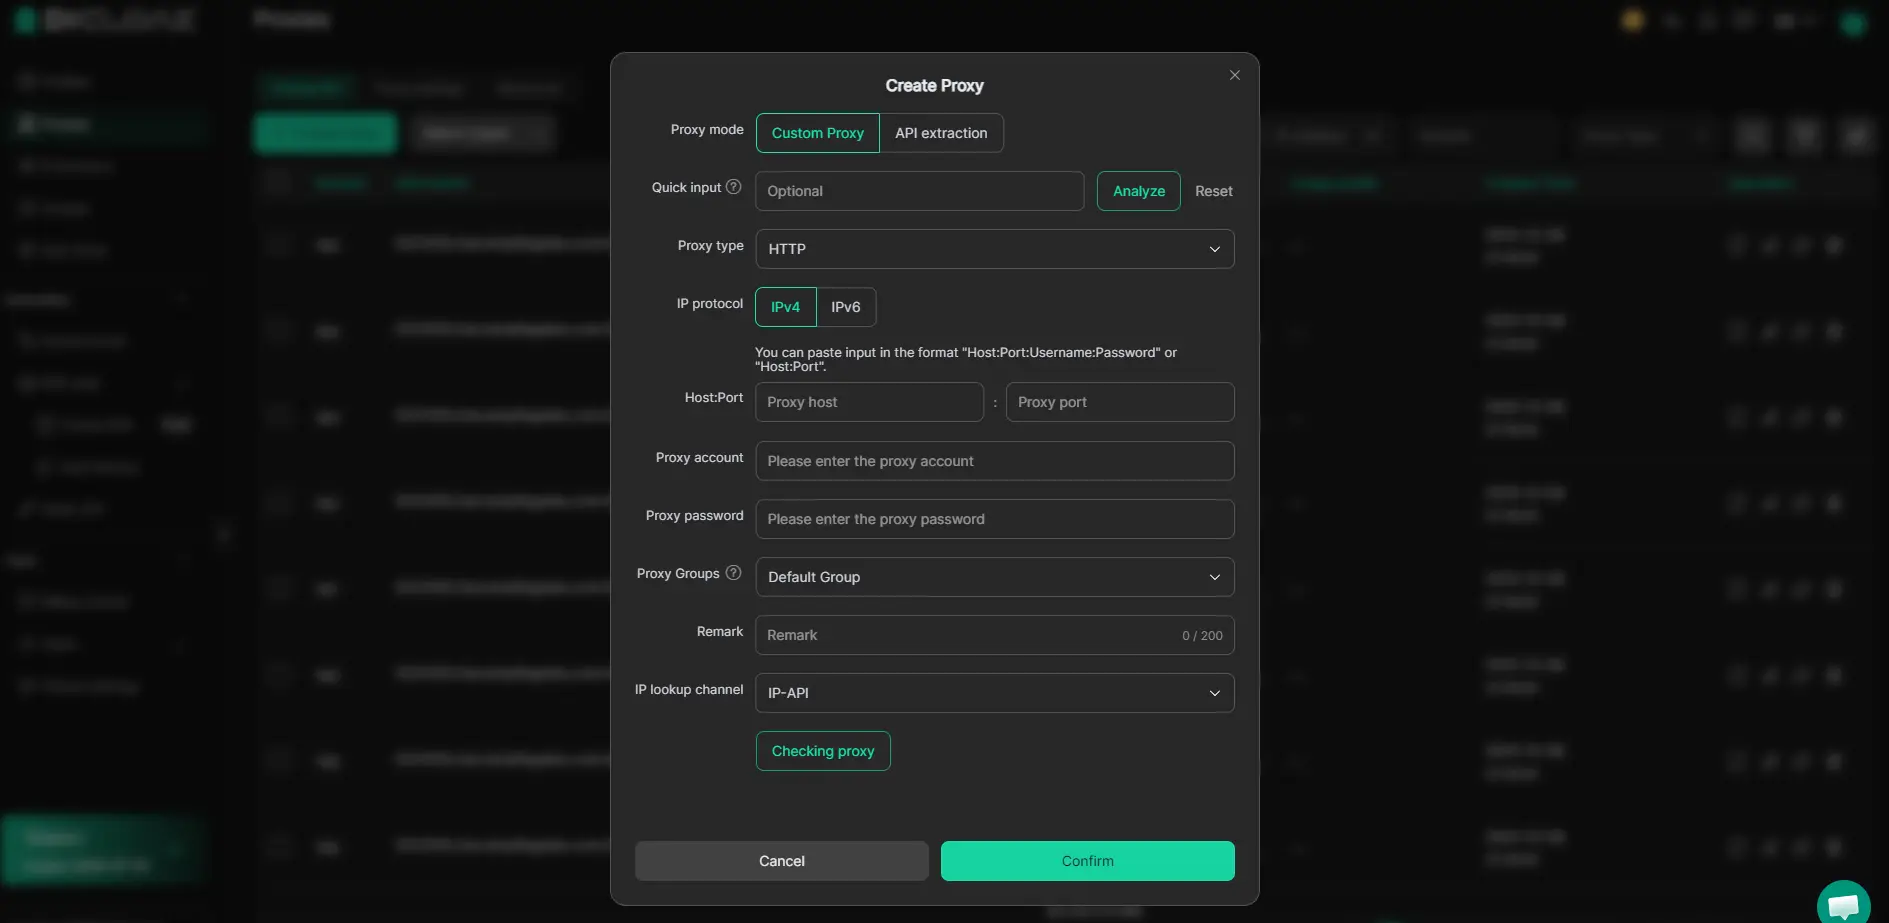
Wiederholte CAPTCHA-Eingaben führen oft zu wiederverwendeten oder markierten IP-Adressen zurück. DICloak erlaubt es Bedienern, ihre eigenen Proxy-Daten – Host, Port, Protokoll, Benutzername und Passwort – in jedes Profil einzugeben, dann einen integrierten Verbindungstest durchzuführen und zu bestätigen, ob die erkannte Austritts-IP und das Land mit dem beabsichtigten Workflow übereinstimmen. Dies ermöglicht es, Browser- und Netzwerkumgebungen für jedes Konto abzustimmen, aber der Proxy selbst wird immer vom Nutzer ausgewählt und getestet. DICloak stellt keine Proxy-Qualität bereit, rotiert sie nicht und garantiert nicht; die Verbindung gilt nur auf Browser-Profilebene.
Teams, die zusätzliche Schichten wie Gerätebestätigungen oder Verhaltensprüfungen benötigen, sollten diese Basis-Setups gegen die im nächsten Abschnitt behandelten Optionen abwägen.
Wann CAPTCHA-Alternativen oder zusätzliche Sicherheitsschichten Sinn machen
Nicht jeder Workflow sollte mit CAPTCHA beginnen und enden. Wenn Sie sensible Logins bearbeiten oder einen hohen Nutzerrückgang sehen, können andere Sicherheitsebenen die schwere Arbeit übernehmen oder sogar CAPTCHA ersetzen, ohne echte Nutzer zu blockieren.
Geräte-Fingerprinting und Verhaltensanalyse
| Methode |
Stärken |
Schwächen |
| Geräte-Fingerabdrücke |
Fängt Bots auf, die Geräteeinstellungen wiederverwenden |
Kann gemeinsame oder wechselnde Geräte falsch kennzeichnen |
| Verhaltensanalyse |
Markiert nicht-menschliche Muster (Geschwindigkeit, Mausnutzung) |
Fehlalarme bei Power-Usern |
Die Wahl dieser Tools statt CAPTCHA hilft dabei, Bots zu fangen, die einfache Bildtests übergehen, aber für echte Nutzer fällen sie leichter versehentlich aus, besonders bei gemeinsamen Geräten-Setups.
Passschlüssel, MFA und risikobasierte Authentifizierung
Passkeys und Multi-Faktor-Authentifizierung (MFA) können Kontoübernahmen stoppen, selbst wenn ein CAPTCHA gelöst ist. Risikobasierte Prüfungen, wie das Senden eines Codes nur, wenn ein Login merkwürdig aussieht, sorgen dafür, dass die meisten Nutzer schnell arbeiten und die riskanten Fälle nur verlangsamen.
Die richtige Mischung für Ihren Arbeitsablauf auswählen
Vermeiden Sie es, standardmäßig jede Methode zu stacken. Wählen Sie die Ebene, die Ihrem Risiko entspricht, CAPTCHA für grundlegenden Bot-Daten, Fingerabdruck für wertvolle Ziele oder Passkeys, wenn Kontodiebstahl die größere Sorge ist.
Häufig gestellte Fragen dazu, was ein Captcha-Code ist
Was ist der Unterschied zwischen CAPTCHA und reCAPTCHA im Jahr 2026?
CAPTCHA war der ursprüngliche Test mit Rätseln wie dem Tippen verzerrter Wörter. reCAPTCHA, heute häufiger, verwendet Googles fortschrittliches System. Oft hakt es einfach ein Kästchen ab oder analysiert das Surfverhalten. reCAPTCHA hilft außerdem, Bücher zu digitalisieren und KI zu trainieren. Der Hauptunterschied ist reCAPTCHAs klügerer, weniger nerviger Ansatz und besserer Schutz gegen moderne Bots.
Warum sehe ich immer wieder CAPTCHA-Codes, selbst wenn ich kein Bot bin?
Vielleicht sehen Sie, was ein Captcha-Code ist, wenn Ihre IP-Adresse einen schlechten Ruf hat, Sie häufig das Gerät oder den Browser wechseln oder Ihre Handlungen der Seite merkwürdig erscheinen. Schnelle Klicks, Proxys oder das Löschen von Cookies können weitere Tests auslösen. Seiten nutzen diese Hinweise, um echte Bots zu blockieren, fangen aber manchmal auch echte Menschen.
Können Bots wirklich CAPTCHA-Codes im Jahr 2026 lösen?
Fortschrittliche KI und kostenpflichtige CAPTCHA-Lösungsdienste können viele ältere CAPTCHAs zerstören. Einige Bots nutzen maschinelles Lernen, um Bilder oder Texträtsel zu erkennen. Neuere Systeme wie reCAPTCHA v3 analysieren jedoch das Verhalten, was es Bots erschwert, sie zu täuschen. Kein System ist perfekt, aber die meisten einfachen Bots werden trotzdem gestoppt.
Wie kann ich sicherstellen, dass mein Team nicht von CAPTCHA ausgesperrt wird, wenn ich mehrere Konten verwalten?
Führen Sie separate Browserprofile für jedes Konto. Verwenden Sie saubere Proxys mit gutem Ruf. Vermeiden Sie es, schnell das Gerät oder den Standort zu wechseln. Melden Sie sich immer sorgfältig ab und ein. Bringen Sie Ihrem Team bei, verdächtige Muster wie schnelle Anmeldungen oder Copy-Paste zu vermeiden. Gute Gewohnheiten helfen, zusätzliche CAPTCHAs oder Lockouts zu vermeiden.
Gibt es rechtliche oder Datenschutzrisiken bei der Nutzung von CAPTCHA oder Device Fingerprinting?
CAPTCHAs und Fingerabdrücke können Datenschutz- und Rechtsfragen aufwerfen. Manche Tests sind für Menschen mit Behinderungen schwierig, was gegen Barrierefreiheitsgesetze verstoßen kann. Device Fingerprinting sammelt Informationen, die Datenschutzbestimmungen wie DSGVO oder CCPA unterliegen könnten. Überprüfen Sie immer Ihre lokalen Regeln, bevor Sie diese auf Ihrer Website hinzufügen.
Wenn Sie die Verteidigung Ihrer Website gegen automatisierten Missbrauch stärken möchten, sollten Sie in Erwägung ziehen, ein modernes, benutzerfreundliches Verifizierungstool einzuführen. Daten zu schützen und echte Nutzerinteraktion sicherzustellen, ist mit der richtigen Lösung einfacher. Probieren Sie DICloak kostenlos aus
 Kostenlose Werkzeuge
 Cookie-Erweiterung
 UA Generator
 MAC-Adressen-Generator
 IP-Generator
 IP-Adressliste
 2FA-Code-Generator
 Weltuhr
 Anonymer Check
 WebRTC Leak Test
 UUID-Generator
 Proxy-Checker
 FB Anzeigenprüfer
 KI-Web-Scraping
 Kostenlose SMM-Tools
 Twitter Shadowban-Checker
 UTM Generator
 Username Generator
 AI Hashtag Generator
 LinkedIn Headline Generator
 Bildgrößen-Tool für Social Media