Preso numa página de login com imagens desfocadas ou letras retorcidas que mal consegue ler? É nesse momento que a maioria das pessoas começa a questionar o que está realmente por trás destes puzzles, e se são mais do que uma simples dor de cabeça. Se já tentou registar-se para novas contas, automatizar fluxos de trabalho ou gerir múltiplos perfis, provavelmente já bateu nessa barreira: o site lança um CAPTCHA, abranda e, por vezes, falha, mesmo sendo humano.
Aqui está o problema: os códigos CAPTCHA foram desenhados para detetar bots, mas as linhas estão a tornar-se difusas. Ferramentas e scripts tentam contorná-los, enquanto as plataformas continuam a mudar a forma como estes testes funcionam. Por isso, entender o que é um código captcha e porque é que os sites te lançam tipos diferentes é mais do que simples curiosidades. Trata-se de não seres bloqueado, não perder acesso e não atrapalhar o teu próprio processo.
A verdadeira questão vai mais fundo do que "o que significa captcha." Precisas de saber como funciona o captcha por trás, que tipos vais encontrar em 2026 e porque é que alguns fluxos de trabalho falham mesmo quando fazes tudo "certo". Se ignorares esses detalhes, acabarás por adivinhar, e é aí que as contas são sinalizadas ou banidas por razões que parecem aleatórias.
Comece pelo básico: aqui está o que é um código CAPTCHA, porque está em todo o lado e o que está realmente a testar.
O que significa realmente um código CAPTCHA em 2026?
Um código CAPTCHA é um teste criado para separar pessoas de bots, normalmente quando faz login, regista-se ou faz uma transação. Em 2026, estes testes não se resumem apenas a tirar fotografias, passaram a ser otimizados para identificar até os scripts e ferramentas automatizadas mais inteligentes, tornando-se uma defesa de linha de frente para qualquer serviço web que se preocupe com a segurança da conta.
Por que existem os códigos CAPTCHA
Os sites usam CAPTCHAs para bloquear bots de fazer spam, extrair ou tomar conta de contas. Estes códigos obrigam a uma verificação humana no momento crítico, quando ocorre um novo login, registo ou ação sensível.
Como a definição mudou ao longo do tempo
No início dos anos 2000, os CAPTCHAs significavam letras onduladas que mal se conseguia ler. Os bots tornaram-se mais inteligentes, por isso os desafios mudaram. Em 2026, o que passa por CAPTCHA pode significar desde seleção de imagens ("clique em todos os autocarros") até testes invisíveis a rastrear o movimento do cursor. Hoje, muitos sites usam puzzles baseados em IA ou análises comportamentais em segundo plano em vez de mostrar um código. Por exemplo, alguns sistemas julgam-no pela forma como move o rato ou escreve, e só mostram um desafio se parecer suspeito. A contrapartida: CAPTCHAs mais difíceis bloqueiam mais bots mas frustram utilizadores reais, especialmente quando o puzzle é pouco claro ou o sistema interpreta mal um humano como um script. A falha mais comum? Um utilizador introduz a resposta correta, mas é rejeitado na mesma porque o sistema sinaliza o seu navegador ou rede como "semelhante a bot", e não há forma de recorrer.
O que o CAPTCHA representa (e o que não representa)
- O significado clássico é "Teste de Turing Público Completamente Automatizado para Distinguir Computadores e Humanos."
- Nem sempre se trata de um código que vês, alguns CAPTCHAs agora estão silenciosos, a funcionar em segundo plano.
- O maior mito: passar um CAPTCHA prova que estás seguro. Em 2026, só prova que o sistema acha que não és um bot neste momento, que o estatuto pode mudar a cada sessão.
O passo seguinte é analisar como estes testes funcionam realmente para parar bots e o que esses sistemas verificam nos bastidores.
Como funcionam os códigos CAPTCHA para parar bots?
Os códigos CAPTCHA param bots ao dar aos utilizadores uma tarefa que a maioria dos scripts não consegue resolver de forma fiável, e depois observam como agem durante o desafio. Não se trata apenas de identificar semáforos ou escrever texto desfocado. A verdadeira verificação é se as suas respostas e comportamento correspondem ao que um humano faria.
O Processo de Verificação Humana
É pedido para resolver um puzzle, talvez escolher todos os barcos numa grelha de fotos, digitar letras distorcidas ou marcar uma caixa de seleção. Estas tarefas parecem fáceis para pessoas reais, mas desorientam os bots que não "veem" imagens ou não conseguem lidar com formas estranhas de letras. A maioria dos bots falha quando não consegue processar padrões visuais, especialmente com fundos aleatórios, rotações ou ruído.
Que Dados o CAPTCHA recolhe para além do desafio
O que está por trás do capot vai mais fundo do que o questionário visível. Os CAPTCHAs modernos recolhem dados do seu navegador e dispositivo, tamanho do ecrã, idioma, fuso horário, fontes instaladas e até a velocidade com que clica ou move o rato. Se passar o puzzle em meio segundo com linhas de rato perfeitas e retas, o sistema sinaliza isso como "semelhante a um bot". Por outro lado, um caminho instável do rato, algumas hesitações ou atrasos normais entre cliques parecem muito mais humanos.
Alguns CAPTCHAs também monitorizam se o seu navegador tem plugins conhecidos por automação, se vem de uma sessão nova ou se o seu endereço IP está numa lista suspeita. O risco é que, se usar um script ou uma ferramenta de automação do navegador que se esquece de randomizar esses sinais, será sinalizado antes mesmo de responder ao desafio. O que atrapalha a maior parte da automação não é o enigma, é o rastreamento invisível e a forma como interage com a página.
Uma falha comum é esta: resolves a grelha de imagem instantaneamente, mas o site repara que o teu rato nunca se moveu realmente sobre os tiles, ou a impressão digital do teu navegador é idêntica à de milhares de outras tentativas nesse dia. É aí que acabas por ter mais desafios, ou pior, um bloqueio.
Porque é que alguns bots ainda conseguem passar (e como)
- Os bots de aprendizagem automática agora conseguem "ver" imagens e resolver CAPTCHAs simples, especialmente se os padrões se repetirem.
- As quintas que resolvem CAPTCHA usam pessoas reais, pagas para resolver desafios e devolver a resposta ao bot.
- Alguns sites usam desafios fracos ou desatualizados que não acompanharam scripts públicos de solução, por isso a automação é aprovada.
O próximo ponto a analisar é quais os tipos de CAPTCHA comuns em 2026 e por que alguns são muito mais difíceis de decifrar para bots do que outros.
Quais são os principais tipos de códigos CAPTCHA (com exemplos de 2026)?
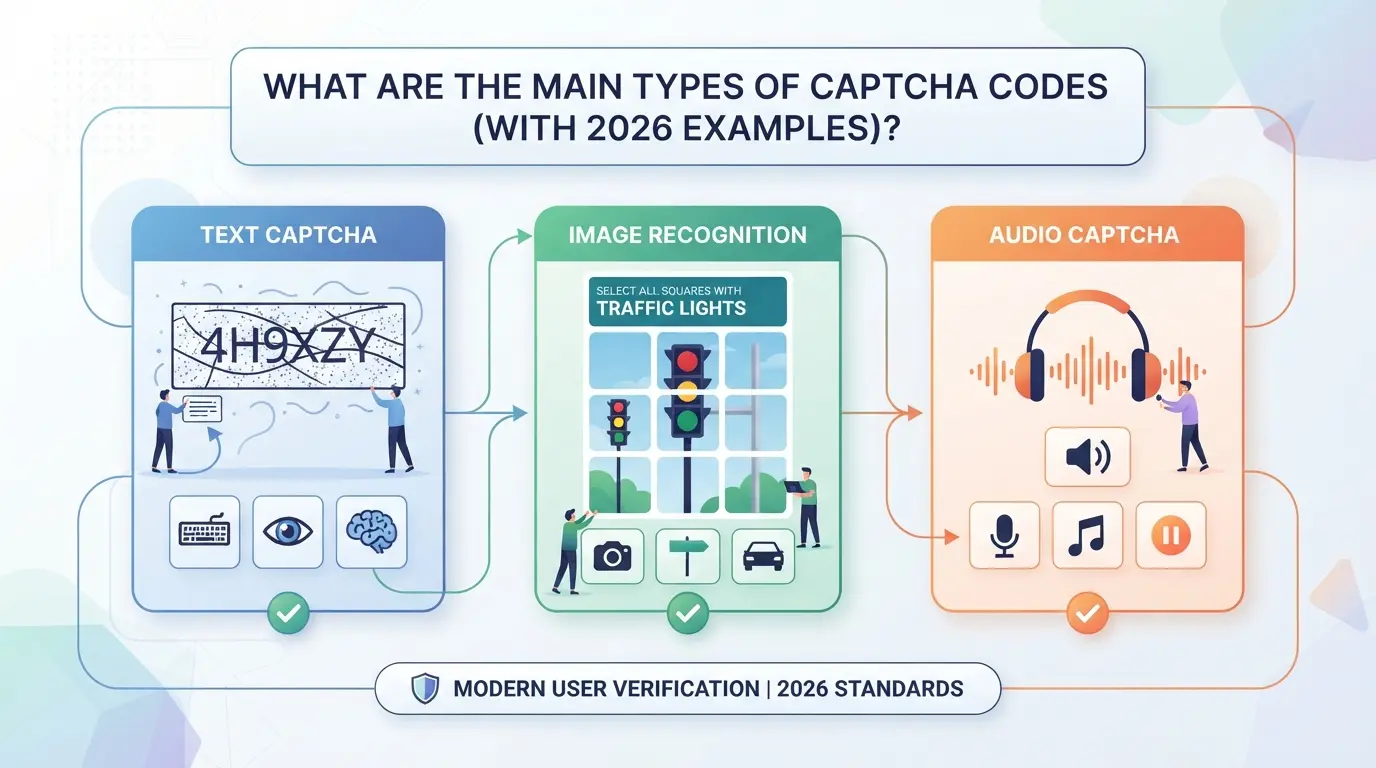
Cada site parece usar um teste diferente, mas a maioria enquadra-se em algumas categorias. Aqui está como funcionam os principais tipos de CAPTCHA em 2026, com exemplos reais e o que pode correr mal se escolher a abordagem errada.
CAPTCHAs baseados em texto
| Tipo CAPTCHA |
Exemplo (2026) |
Pontos fortes |
Fraquezas |
| Texto distorcido |
9wR7K, fonte torcida, ruído |
Simples de adicionar, baixo custo |
Os bots OCR quebram muitos padrões |
| Números/letras combinados |
X4nL8, personagens sobrepostos |
Mais difícil para guiões |
Limites de acessibilidade, erro do utilizador |
| Palavras ofuscadas |
"maçã" com fundo |
Complexidade personalizável |
Os solucionadores de bots adaptam-se rapidamente |
Mesmo em 2026, CAPTCHAs simples de texto são fáceis de quebrar para bots com OCR ou serviços pagos de solução. Falham mais frequentemente quando os sites reutilizam modelos antigos.
CAPTCHAs de Reconhecimento de Imagens e Objetos
As grelhas fotográficas que pedem para "clicar em todos os semáforos" ou "selecionar todas as passadeiras" estão agora por todo o lado. Mas os modelos de IA conseguem resolver os conjuntos de imagens mais comuns, enquanto os humanos têm dificuldades com fotos desfocadas ou ambíguas. A acessibilidade cai rapidamente, os leitores de ecrã não conseguem interpretar estas grelhas e as ligações lentas podem nem sequer carregá-las.
CAPTCHAs de Áudio e Matemática
Os CAPTCHAs de áudio ("escreve o que ouves", números distorcidos, ruído em camadas) visam ajudar utilizadores com má visão. Na prática, o áudio é frequentemente demasiado distorcido tanto para humanos como para bots. Puzzles matemáticos simples ("o que é 8 + 3?") são fáceis de resolver para os scripts, mas atrasam os utilizadores reais, especialmente no telemóvel.
CAPTCHAs invisíveis e comportamentais
Os CAPTCHAs sem clique (como o reCAPTCHA v3) correm em segundo plano, avaliando os utilizadores com base no movimento do rato, velocidade de escrita e impressões digitais do dispositivo. Estes são quase invisíveis para humanos, mas podem bloqueá-lo se a sua configuração parecer "artificial", por exemplo, se usar ferramentas de automação ou rodar proxies demasiado rapidamente.
CAPTCHAs personalizados e empresariais em 2026
Os CAPTCHAs de nível empresarial agora misturam verificações biométricas (como scans faciais, amostra de voz) ou impressão digital do dispositivo. Algumas plataformas usam lógica adaptativa; se o seu padrão de login mudar, o sistema desencadeia um desafio maior. Estes são difíceis de automatizar, mas podem bloquear utilizadores legítimos se viajarem, mudarem de dispositivo ou usarem ferramentas de privacidade.
Se te focares apenas em passar o teste básico, vais perder os desafios mais recentes e menos visíveis, e é agora aí que começam a maioria das falhas no mundo real. A secção seguinte explica o que pode correr mal ao depender de CAPTCHAs.
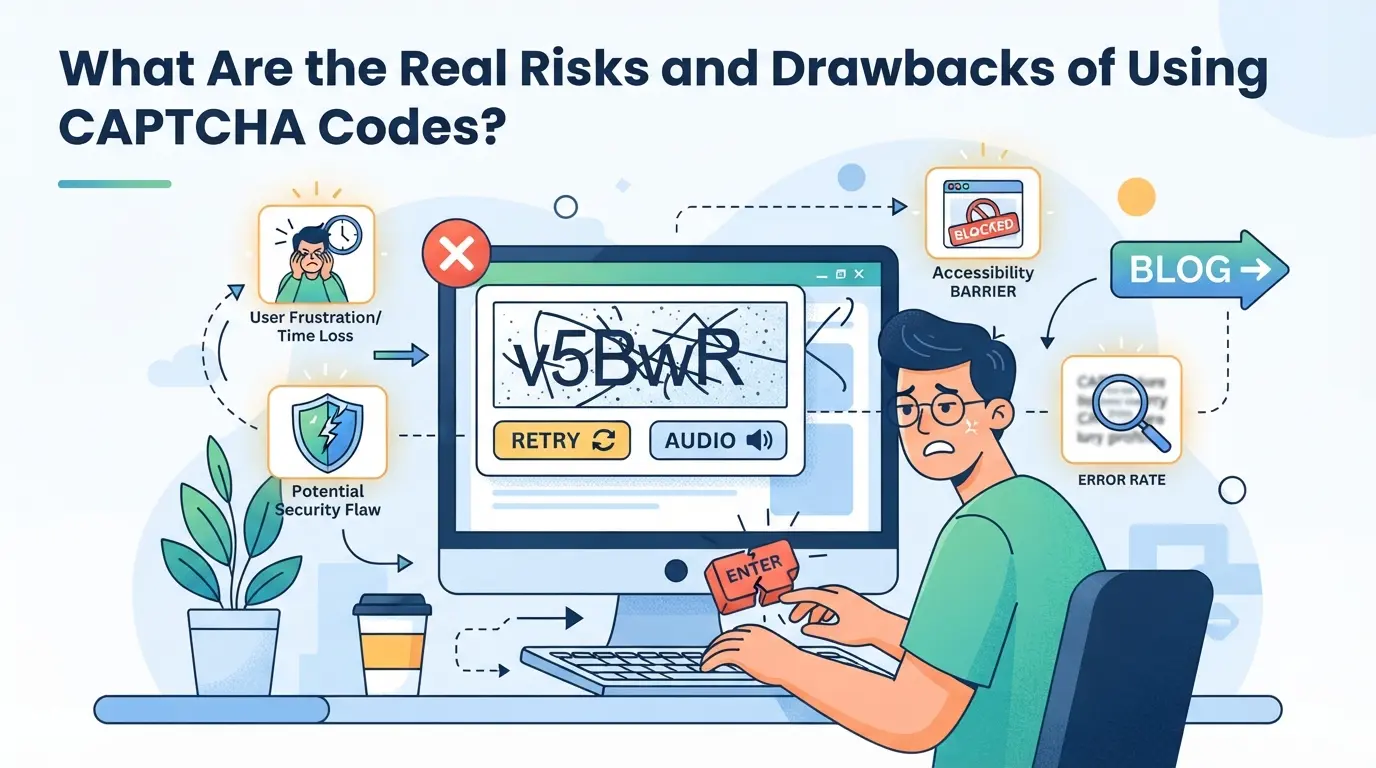
Quais são os reais riscos e desvantagens de usar códigos CAPTCHA?
Experiência do Utilizador e Perda de Conversão
Os códigos CAPTCHA frustram os utilizadores reais mais do que a maioria dos operadores espera. As taxas de rejeição disparam quando as pessoas encontram puzzles ilegíveis ou testes de imagem lentos, especialmente no telemóvel. As conversões perdidas acumulam-se rapidamente quando mesmo uma pequena percentagem de utilizadores se afasta em vez de resolver o desafio.
Acessibilidade e Desafios de Conformidade Legal
Sites que dependem de CAPTCHAs visuais ou auditivos podem bloquear acidentalmente utilizadores com deficiência, abrindo riscos legais.
- Utilizadores cegos podem não conseguir resolver puzzles visuais; mesmo as alternativas de áudio frequentemente falham nos leitores de ecrã.
- Cumprir os CAPTCHAs sem auditorias regulares de acessibilidade coloca-o em risco de processos judiciais ou multas por incumprimento em regiões com aplicação da ADA ou RGPD.
Fraquezas de Segurança e Soluções Alternativas para Bots
Os bots já não estão sempre presos à porta. Serviços baratos de resolução de CAPTCHAs e scripts de IA podem resolver puzzles simples em segundos, por isso um código na página não garante uma verificação humana real. Confiar apenas nos CAPTCHAs deixa uma lacuna na sua defesa.
Sobrecarga Operacional para Equipas Multi-Conta
Equipas com muitas contas atingem CAPTCHAs muito mais frequentemente do que utilizadores individuais. Este atrito extra leva a tempo perdido, logins repetidos e erros de sessão, especialmente quando as configurações do navegador ou proxy são inconsistentes. É um impacto direto na eficiência e fiabilidade.
Como Reduzir o Atrito CAPTCHA e o Risco de Conta ao Gerir Múltiplas Contas
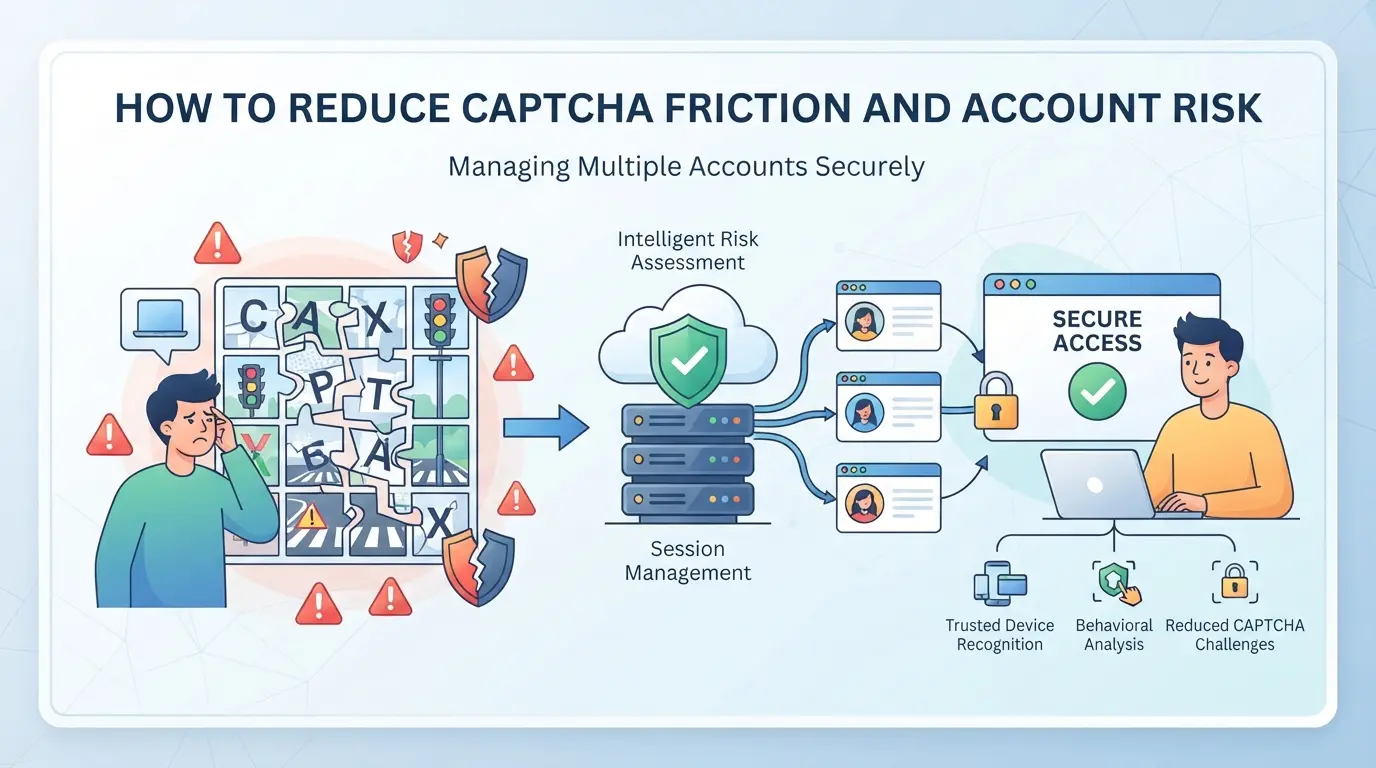
Se continuares a receber testes CAPTCHA em cada login ou ação, o problema normalmente não é apenas má sorte. A maioria dos gatilhos vem de configurações inconsistentes, impressões digitais reutilizadas ou hábitos de proxy descuidados, não do que é um código captcha em si, mas do que o teu fluxo de trabalho sinaliza à plataforma.
Mantenha os Ambientes de Navegador Consistentes
Mudar de navegador, sistema operativo ou tamanho de ecrã a meio da sessão é um sinal de alerta para sistemas automatizados. Eles monitorizam as alterações e aumentam o risco de CAPTCHA ou até de bloqueios. Veja como reduzir os falsos gatilhos:
- Mantenha-se num perfil de navegador por conta. Mudar de navegador ou dispositivo entre logins é um padrão clássico para atividade sinalizada.
- Mantenha as atualizações e extensões do seu navegador estáveis; atualizar ou adicionar novos plugins pode alterar a sua impressão digital e provocar mais testes.
- Ajusta as definições de fuso horário e idioma à tua localização proxy. Uma incompatibilidade aqui muitas vezes leva a atritos, especialmente após uma alteração de localização.
Use proxies fiáveis e evite sobreposição de IP
Proxies partilhados ou na lista negra quase garantem mais CAPTCHA. Para reduzir o risco:
- Atribui um proxy dedicado a cada conta, nunca reutilizes um IP entre contas.
- Teste proxies antes de usar; um IP lento ou sinalizado pode ativar o CAPTCHA mesmo que tudo o resto pareça normal.
Evite padrões de automação que pareçam bots
Executar scripts que atravessam logins ou preenchem formulários a uma velocidade sobre-humana é uma forma fácil de ser sinalizado.
- Varia o timing entre ações, atrasos fixos fazem-te parecer guiado.
- Movimento e scroll aleatórios do rato; linhas retas e cliques instantâneos são um indício.
- Mistura ações manuais se notares um pico nos prompts CAPTCHA.
Perfis Separados para Cada Conta
Misturar contas no mesmo perfil de navegador divulga cookies e informações do dispositivo, facilitando a deteção. Mantenha as coisas isoladas:
- Crie um perfil de navegador único para cada conta.
- Nunca gere várias contas no mesmo perfil ou dispositivo.
- Apague cookies e armazene em cache entre contas para evitar contaminação cruzada.
Segue estes passos e vais ver menos interrupções em CAPTCHA e menos bloqueios surpresa. A seguir: como configurar esses perfis de navegador separados e atribuições de proxy para um trabalho multi-conta mais seguro.
Utilização do DICloak para separação de perfis de navegador e proxy em fluxos de trabalho CAPTCHA multi-conta
Configurações manuais falham quando se executam mais do que algumas contas de plataforma, armazenamento partilhado de browser e IPs reciclados quase garantem disparadores repetidos de CAPTCHA. Para operadores ou equipas que precisam de manter fluxos de trabalho de contas limpos, o DICloak oferece uma forma de configurar perfis de navegador isolados e atribuir proxies de utilizador por perfil. Esta abordagem não gere, contorna nem garante resultados com códigos CAPTCHA; simplesmente impede que os sinais do navegador e da rede se misturem entre contas, que é onde começa a maioria dos flags baseados no ambiente.
Criação de Perfis de Navegador Isolados com Impressões Digitais Personalizadas no DICloak
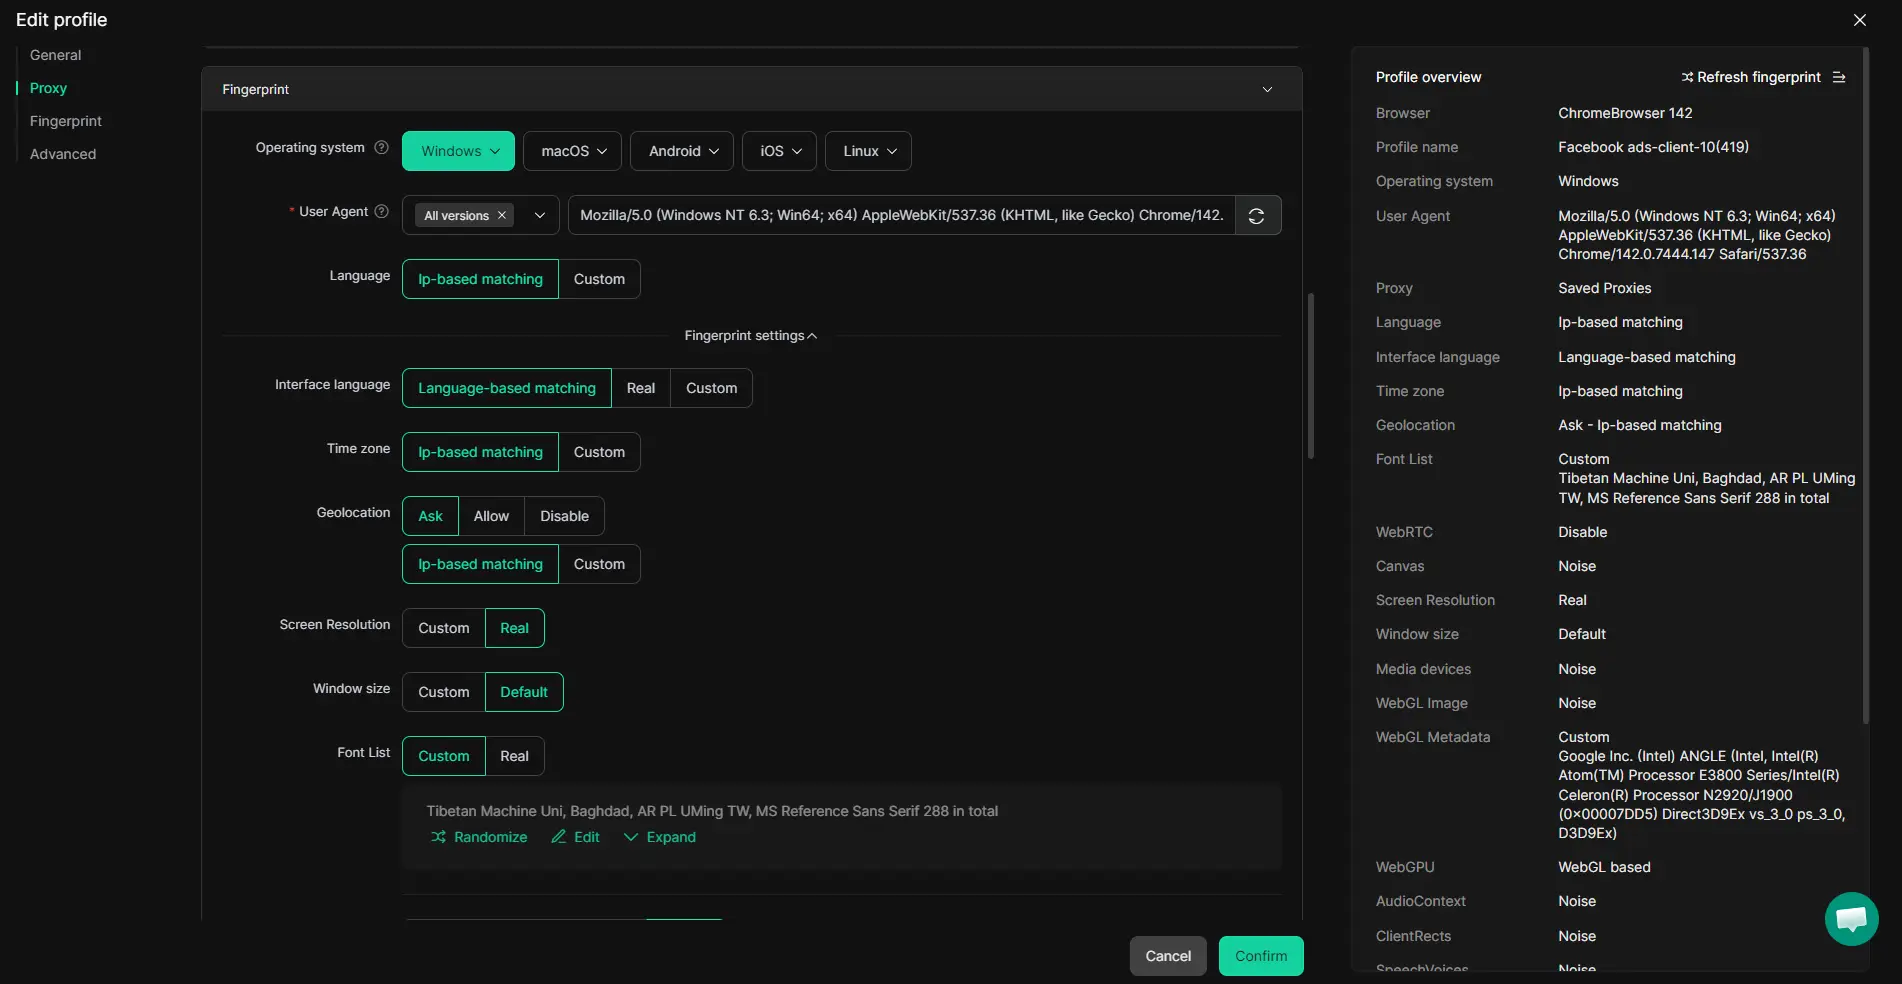
Os operadores podem criar um perfil de navegador DICloak separado para cada conta da plataforma, configurando sinais de impressão digital como sistema operativo, User Agent, fuso horário e geolocalização. Isto impede que sessões, cookies e armazenamento local se cruzem entre contas, reduzindo a hipótese de uma plataforma identificar múltiplos logins como provenientes do mesmo dispositivo. Na prática, um criador ou equipa cria um perfil, revê os controlos de impressões digitais disponíveis e usa esse perfil apenas para a sua conta atribuída, nunca para duas ao mesmo tempo. O âmbito aqui é limitado: separação ao nível do perfil e definições de impressões digitais suportadas, não aceitação ou invisibilidade da plataforma.
Configuração de Proxies Pertencentes ao Utilizador para Cada Perfil no DICloak
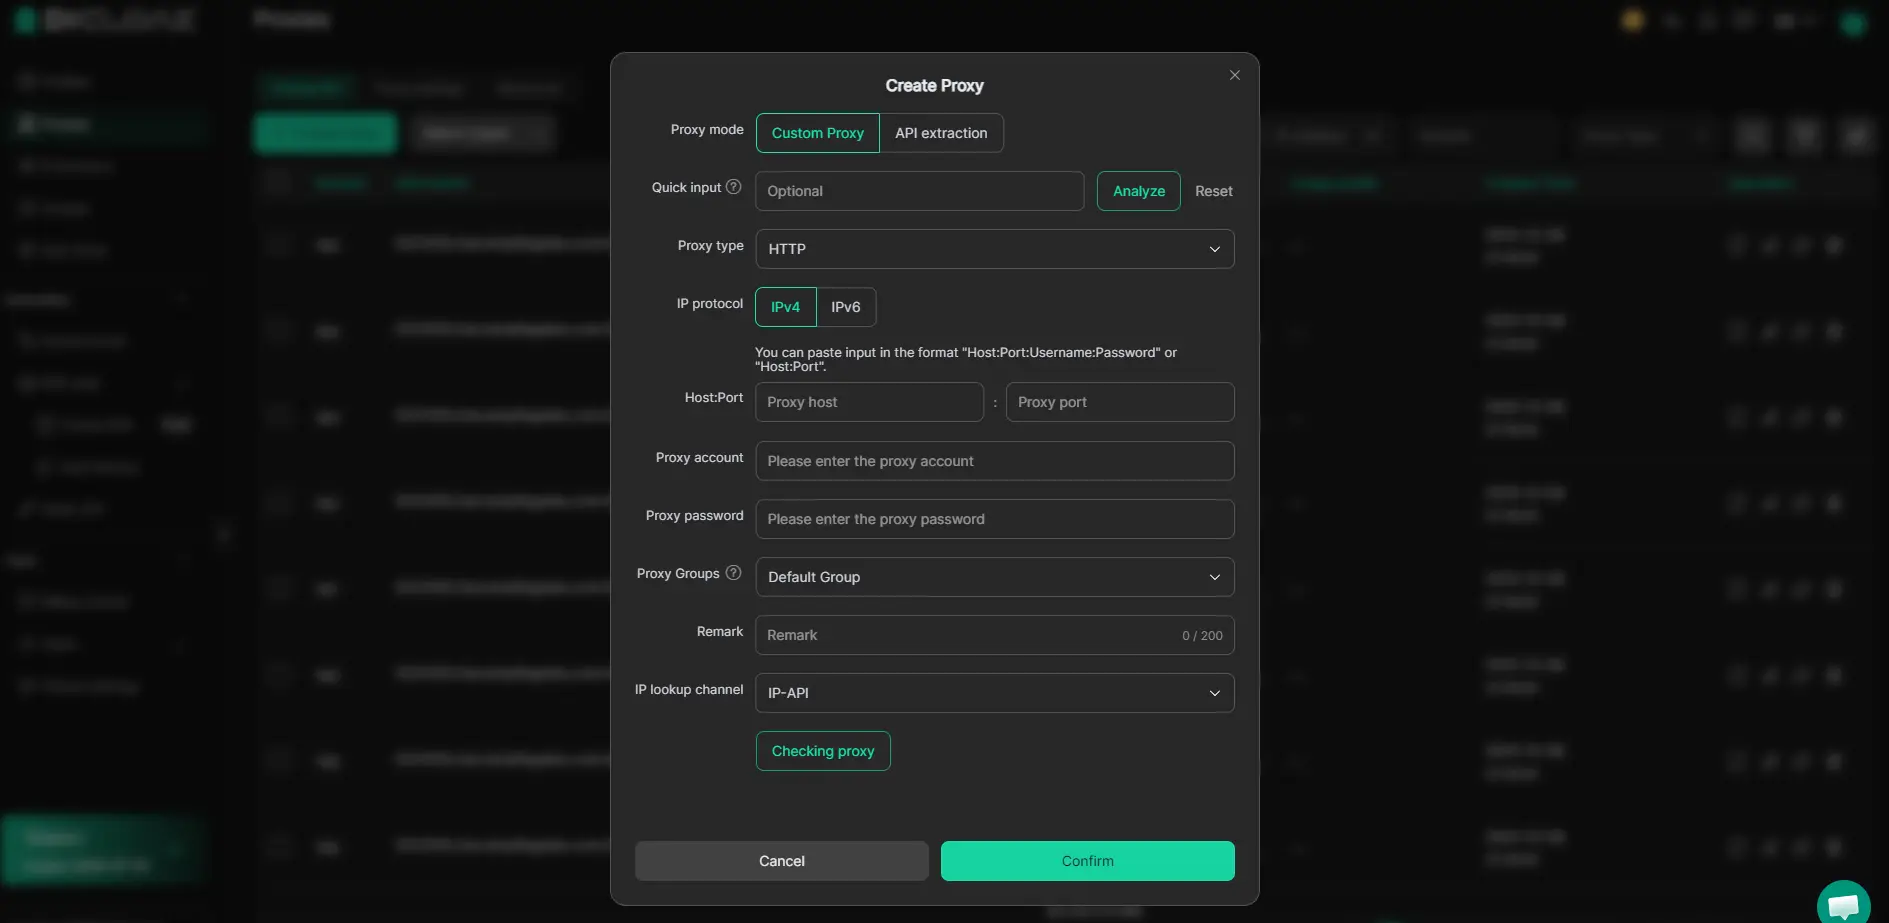
Prompts repetidos de CAPTCHA frequentemente rastreiam endereços IP reutilizados ou sinalizados. O DICloak permite que os operadores insiram os seus próprios dados de proxy, host, porta, protocolo, nome de utilizador e palavra-passe em cada perfil, depois executam um teste de ligação incorporado e confirmam que o IP de saída detetado e o país correspondem ao fluxo de trabalho pretendido. Isto permite alinhar os ambientes de navegador e de rede para cada conta, mas o proxy em si é sempre selecionado e testado pelo utilizador. O DICloak não fornece, roda nem garante a qualidade do proxy; a ligação aplica-se apenas ao nível do perfil do navegador.
Equipas que necessitem de camadas adicionais, como atestação de dispositivos ou verificações comportamentais, devem ponderar estas configurações de base em relação às opções abordadas na secção seguinte.
Quando Alternativas CAPTCHA ou Camadas de Segurança Adicionais Fazem Sentido
Nem todos os fluxos de trabalho devem começar e terminar com CAPTCHA. Se estiver a lidar com logins sensíveis, ou se estiver a ver uma grande queda de utilizadores, outras camadas de segurança podem fazer o trabalho pesado, ou até substituir o CAPTCHA, sem bloquear utilizadores reais.
Impressão Digital de Dispositivos e Análise Comportamental
| Método |
Pontos fortes |
Fraquezas |
| Impressão Digital de Dispositivos |
Apanha bots que reutilizam definições de dispositivos |
Pode rotular incorretamente dispositivos partilhados ou a mudar |
| Análise Comportamental |
Bandeiras padrões não humanos (velocidade, uso do rato) |
Falsos positivos com utilizadores avançados |
Escolher estas ferramentas em vez do CAPTCHA ajuda a apanhar bots que escapam a testes simples de imagem, mas são mais fáceis para utilizadores reais dispararem acidentalmente, especialmente em configurações de dispositivos partilhados.
Chaves de acesso, MFA e autenticação baseada em risco
As chaves de acesso e a autenticação multifator (MFA) podem travar tomadas de conta mesmo que um CAPTCHA seja resolvido. Verificações baseadas em risco, como enviar um código apenas quando um login parece estranho, mantêm a maioria dos utilizadores a mover-se rapidamente e apenas atrasam os casos de risco.
Escolher a Combinação Certa para o Seu Fluxo de Trabalho
Evita empilhar todos os métodos por defeito. Escolhe a camada que corresponde ao teu risco, CAPTCHA para tráfego básico de bots, fingerprinting para alvos de alto valor, ou passkeys quando o roubo de contas for a maior preocupação.
Perguntas Frequentes sobre o que é um código captcha
Qual é a diferença entre CAPTCHA e reCAPTCHA em 2026?
O CAPTCHA foi o teste original que usava puzzles como digitar palavras distorcidas. o reCAPTCHA, agora mais comum, utiliza o sistema avançado da Google. Muitas vezes, limita-se a assinalar uma caixa ou a analisar o comportamento de navegação. O reCAPTCHA também ajuda a digitalizar livros e a treinar IA. A principal diferença é a abordagem mais inteligente e menos irritante do reCAPTCHA e melhor proteção contra bots modernos.
Porque é que continuo a ver códigos CAPTCHA mesmo quando não sou um bot?
Podes ver o que é um código captcha se o teu endereço IP tiver má reputação, mudares de dispositivo ou navegador frequentemente, ou as tuas ações parecerem estranhas ao site. Cliques rápidos, usar proxy ou limpar cookies podem desencadear mais testes. Os sites usam estas pistas para bloquear bots reais, mas por vezes apanham pessoas reais também.
Será que os bots conseguem mesmo resolver códigos CAPTCHA em 2026?
IA avançada e serviços pagos de resolução de CAPTCHAs podem quebrar muitos CAPTCHAs antigos. Alguns bots usam aprendizagem automática para reconhecer imagens ou puzzles de texto. No entanto, sistemas mais recentes como o reCAPTCHA v3 analisam comportamentos, tornando mais difícil para os bots enganá-los. Nenhum sistema é perfeito, mas a maioria dos bots básicos continua a ser travada.
Como posso garantir que a minha equipa não fica bloqueada pelo CAPTCHA ao gerir várias contas?
Mantenha perfis de navegador separados para cada conta. Use proxies limpos com boa reputação. Evite mudar rapidamente de dispositivos ou localizações. Faça sempre logout e faça login com cuidado. Ensine a sua equipa a evitar padrões suspeitos, como logins rápidos ou copiar e colar. Bons hábitos ajudam a evitar que desencadeem CAPTCHAs ou bloqueios extra.
Existem riscos legais ou de privacidade ao usar CAPTCHA ou impressão digital de dispositivos?
Os CAPTCHAs e a impressão digital podem levantar questões de privacidade e legais. Alguns testes são difíceis para pessoas com deficiência, o que pode violar as leis de acessibilidade. A impressão digital de dispositivos recolhe informações que podem estar sujeitas a regras de privacidade, como o RGPD ou CCPA. Verifique sempre as regras locais antes de as adicionar ao seu site.
Se quiser reforçar as defesas do seu site contra abusos automatizados, considere implementar uma ferramenta de verificação moderna e fácil de utilizar. Proteger os dados e garantir uma interação genuína do utilizador é mais fácil com a solução certa. Experimente o DICloak Gratuitamente
 Ferramentas Gratuitas
 Cookie Plugin
 Gerador de UA
 Gerador de Endereço MAC
 Gerador de Endereço IP
 Lista de Endereços IP
 Gerador de Código 2FA
 Relógio Mundial
 Verificação de Anonimato
 WebRTC Leak Test
 Gerador de UUID
 Verificador de Proxy
 Verificador de Anúncios FB
 Coleta Web com IA
 Ferramentas SMM Grátis
 Verificador de Shadowban do Twitter
 Verificador de Nomes do Instagram
 Gerador UTM
 Gerador de nomes de usuário
 Gerador de hashtags com IA
 Gerador de títulos para LinkedIn
 Redimensionador de imagens sociais