Bloqué sur une page de connexion avec des images floues ou des lettres tordues que vous pouvez à peine lire ? C’est à ce moment-là que la plupart des gens commencent à se demander ce qui se cache vraiment derrière ces énigmes, et s’ils sont plus qu’un simple casse-tête. Si vous avez essayé de vous inscrire pour de nouveaux comptes, d’automatiser des flux de travail ou de gérer plusieurs profils, vous avez probablement atteint ce mur : le site lance un CAPTCHA, vous ralentissez, et parfois vous échouez, même quand vous êtes humain.
Voici le hic : les codes CAPTCHA ont été conçus pour détecter les bots, mais les frontières deviennent floues. Les outils et scripts essaient de contourner ces problèmes, tandis que les plateformes continuent de modifier le fonctionnement de ces tests. Ainsi, comprendre ce qu’est un code captcha et pourquoi les sites vous proposent différents types est plus qu’une simple anecdote. Il s’agit de ne pas se faire bloquer, de ne pas perdre l’accès et de ne pas faire trébucher dans votre propre processus.
La vraie question va plus loin que « que signifie captcha ». Vous devez savoir comment fonctionne le captcha en coulisses, quels types vous rencontrerez en 2026, et pourquoi certains workflows échouent même lorsque vous faites tout « correctement ». Si vous passez ces détails, vous finirez par deviner, et c’est à ce moment-là que les comptes sont signalés ou bannis pour des raisons qui semblent aléatoires.
Commencez par les bases : voici ce qu’est un code CAPTCHA, pourquoi il est partout, et ce qu’il teste réellement.
Que signifie réellement un code CAPTCHA en 2026 ?
Un code CAPTCHA est un test conçu pour séparer les personnes des bots, généralement lors de la connexion, de l’inscription ou d’une transaction. En 2026, ces tests ne consistent plus seulement à prendre des photos, ils sont désormais conçus pour repérer même les scripts et outils automatisés les plus intelligents, ce qui en fait une défense de première ligne pour tout service web soucieux de la sécurité du compte.
Pourquoi les codes CAPTCHA existent
Les sites utilisent des CAPTCHA pour empêcher les bots de spammer, de scraper ou de prendre le contrôle des comptes. Ces codes obligent à une vérification humaine au moment critique, lorsqu’une nouvelle connexion, une inscription ou une action sensible se produit.
Comment la définition a évolué au fil du temps
Au début des années 2000, les CAPTCHA signifiaient des lettres sinueuses que l’on pouvait à peine lire. Les bots sont devenus plus intelligents, donc les défis ont évolué. D’ici 2026, ce qui passe pour un CAPTCHA peut signifier tout, de la sélection d’images (« clique sur tous les bus ») à des tests invisibles suivant le mouvement de votre curseur. Aujourd’hui, de nombreux sites utilisent des énigmes alimentées par l’IA ou des analyses comportementales en arrière-plan au lieu d’afficher un code du tout. Par exemple, certains systèmes vous jugent à la façon dont vous bougez votre souris ou à la façon dont vous tapez, puis ne montrent un défi que si vous paraissez suspect. Le compromis : les CAPTCHA plus difficiles bloquent plus de bots mais frustrent les vrais utilisateurs, surtout lorsque l’énigme est floue ou que le système interprète un script humain. L’échec le plus courant ? Un utilisateur saisit la bonne réponse mais est quand même rejeté parce que le système signale son navigateur ou réseau comme « semblable à un bot », et il n’y a aucun moyen d’appeler un appel.
Ce que représente le CAPTCHA (et ce qu’il ne représente pas)
- Le sens classique est « Test de Turing public complètement automatisé pour distinguer les ordinateurs et les humains ».
- Ce n’est pas toujours une question de code, on voit certains CAPTCHA qui sont désormais silencieux, travaillant en arrière-plan.
- Le plus grand mythe : réussir un CAPTCHA prouve que vous êtes en sécurité. En 2026, cela ne fait que prouver que le système pense que vous n’êtes pas un bot pour l’instant, que le statut peut changer à chaque session.
L’étape suivante consiste à voir comment ces tests fonctionnent réellement pour arrêter les bots, et ce que ces systèmes vérifient en coulisses.
Comment fonctionnent les codes CAPTCHA pour arrêter les bots ?
Les codes CAPTCHA arrêtent les bots en donnant aux utilisateurs une tâche que la plupart des scripts ne peuvent pas résoudre de manière fiable, puis en observant leur comportement pendant le défi. Il ne s’agit pas seulement de reconnaître les feux de circulation ou de taper des textes flous. Le vrai contrôle est de savoir si vos réponses et votre comportement correspondent à ce qu’un humain ferait.
Le processus de vérification humaine
On vous demande de résoudre une énigme, peut-être en choisissant tous les bateaux dans une grille photo, en tapant des lettres déformées ou en cochant une case. Ces tâches semblent faciles pour de vraies personnes mais déstabilisent les bots qui ne « voient » pas les images ou ne peuvent pas gérer des formes de lettres bizarres. La plupart des bots s’effondrent lorsqu’ils ne peuvent pas traiter les motifs visuels, surtout avec des arrière-plans, des rotations ou du bruit aléatoires.
Quelles données CAPTCHA collecte au-delà du défi
Ce qui se cache sous le capot va plus loin que le quiz visible. Les CAPTCHA modernes collectent des données de votre navigateur et de votre appareil, la taille de l’écran, la langue, le fuseau horaire, les polices installées, et même la vitesse à laquelle vous cliquez ou déplacez votre souris. Si vous traversez le puzzle en une demi-seconde avec des lignes de souris parfaites et droites, le système signale cela comme « semblable à un bot ». En revanche, un chemin de souris tremblant, quelques hésitations ou des délais normaux entre les clics paraissent bien plus humains.
Certains CAPTCHA suivent aussi si votre navigateur dispose de plugins connus pour l’automatisation, si vous venez d’une session fraîche, ou si votre adresse IP est sur une liste suspecte. Le risque, c’est que si vous utilisez un script ou un outil d’automatisation du navigateur qui oublie de randomiser ces signaux, vous serez signalé avant même d’avoir répondu au défi. Ce qui perturbe la plupart des automatisations, ce n’est pas l’énigme, c’est le suivi invisible et la façon dont vous interagissez avec la page.
Un échec courant ressemble à ceci : vous résolvez instantanément la grille d’images, mais le site remarque que votre souris n’a jamais bougé sur les tuiles, ou que l’empreinte de votre navigateur est identique à celle de milliers d’autres tentatives ce jour-là. C’est là que vous rencontrez plus de défis, ou pire, un blocage.
Pourquoi certains bots passent encore (et comment)
- Les bots d’apprentissage automatique peuvent désormais « voir » les images et résoudre des CAPTCHA simples, surtout si les motifs se répètent.
- Les fermes qui résolvent des CAPTCHA utilisent de vraies personnes rémunérées pour résoudre les défis et retourner la réponse au bot.
- Certains sites utilisent des défis faibles ou obsolètes qui n’ont pas suivi les scripts de résolution publics, donc l’automatisation passe à l’échelle.
La prochaine chose à examiner est quels types de CAPTCHA sont courants en 2026, et pourquoi certains sont beaucoup plus difficiles à craquer pour les bots que d’autres.
Quels sont les principaux types de codes CAPTCHA (avec des exemples de 2026) ?
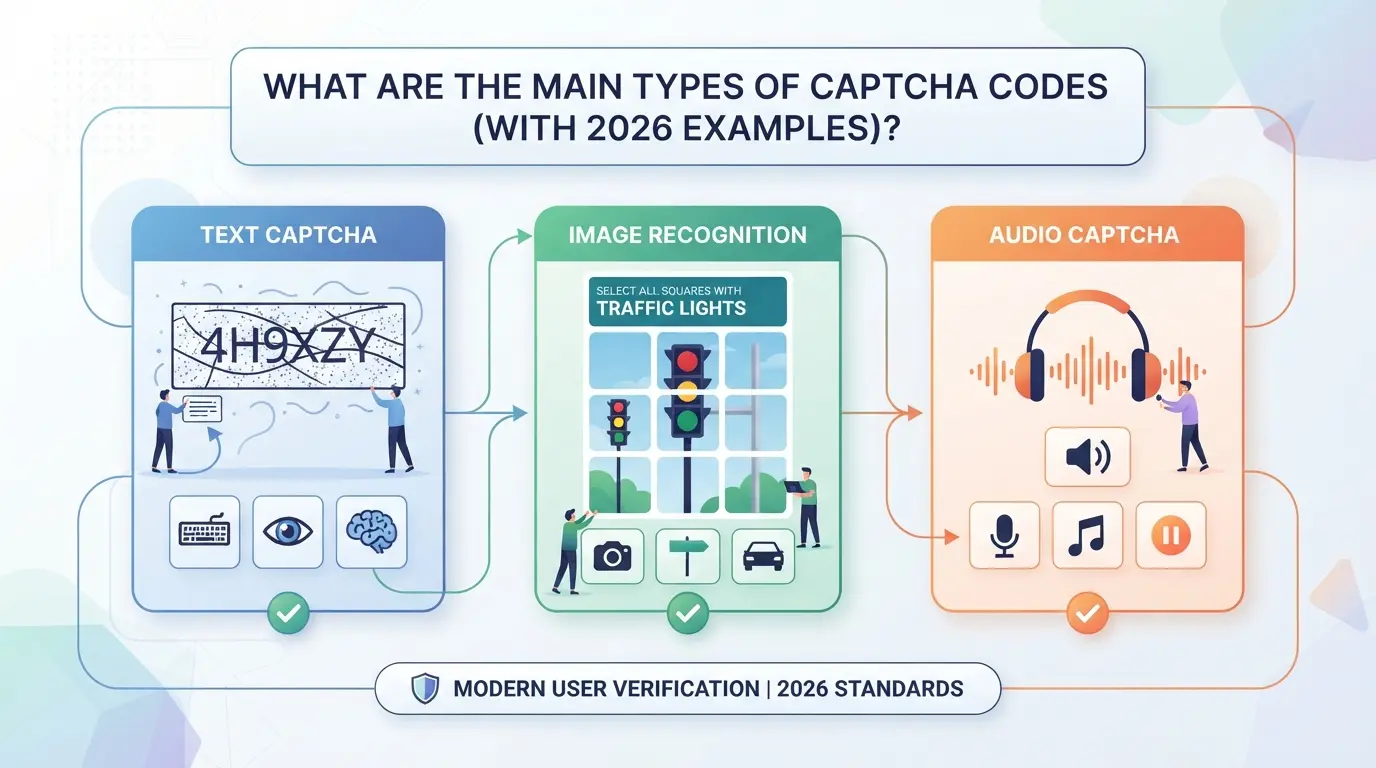
Chaque site semble utiliser un test différent, mais la plupart se répartissent en quelques catégories. Voici comment fonctionnent les principaux types de CAPTCHA en 2026, avec des exemples concrets et ce qui peut mal tourner si vous choisissez la mauvaise approche.
CAPTCHAs basés sur le texte
| CAPTCHA Type |
Exemple (2026) |
Points forts |
Faiblesses |
| Texte déformé |
9wR7K, police tordue, bruit |
Simple à ajouter, bon marché |
Les bots OCR cassent de nombreux schémas |
| Nombres/lettres combinés |
X4nL8, personnages qui se chevauchent |
Plus difficile pour les scripts |
Limites d’accessibilité, erreur utilisateur |
| Mots obscurcis |
« pomme » avec fond |
Complexité personnalisable |
Les solveurs de bots s’adaptent rapidement |
Même en 2026, les CAPTCHA textuels simples sont faciles à casser pour les bots grâce à l’OCR ou aux services de résolution payants. Ils échouent le plus souvent lorsque les sites réutilisent d’anciens modèles.
CAPTCHAs de reconnaissance d’images et d’objets
Les grilles photo qui vous demandent de « cliquer sur tous les feux de circulation » ou de « sélectionner tous les passages piétons » sont désormais partout. Mais les modèles d’IA peuvent résoudre les ensembles d’images les plus courants, tandis que les humains peinent à gérer des photos floues ou ambiguës. L’accessibilité chute rapidement, les lecteurs d’écran ne peuvent pas interpréter ces grilles, et les connexions lentes peuvent ne pas les charger du tout.
CAPTCHAs audio et mathématiques
Les CAPTCHA audio (« tape ce que tu entends », chiffres brouillés, bruit superposé) visent à aider les utilisateurs ayant une mauvaise vision. En pratique, l’audio est souvent trop déformé pour les humains comme pour les bots. Les puzzles mathématiques simples (« qu’est-ce que 8 + 3 ? ») sont faciles à résoudre pour les scripts mais ralentissent les utilisateurs réels, surtout sur mobile.
CAPTCHAs invisibles et comportementaux
Les CAPTCHAs sans clic (comme reCAPTCHA v3) s’exécutent en arrière-plan, notant les utilisateurs en fonction du mouvement de la souris, de la vitesse de frappe et des empreintes digitales de l’appareil. Ces CAPTCHAs sont presque invisibles pour les humains mais peuvent vous bloquer si votre configuration semble « artificielle », par exemple si vous utilisez des outils d’automatisation ou faites pivoter les proxys trop rapidement.
CAPTCHAs personnalisés et d’entreprise en 2026
Les CAPTCHA de niveau entreprise intègrent désormais des vérifications biométriques (comme le scan facial, l’échantillon vocal) ou l’empreinte digitale des appareils. Certaines plateformes utilisent une logique adaptative ; si votre schéma de connexion change, le système déclenche un défi plus difficile. Ces applications sont difficiles à automatiser mais peuvent bloquer l’accès aux utilisateurs légitimes s’ils voyagent, changent d’appareil ou utilisent des outils de confidentialité.
Si vous ne vous concentrez que sur la réussite du test de base, vous manquerez les nouveaux défis moins visibles, et c’est désormais là que commencent la plupart des échecs réels. La section suivante explique ce qui peut mal tourner lorsqu’on s’appuie sur les CAPTCHA.
Quels sont les vrais risques et inconvénients de l’utilisation des codes CAPTCHA ?
Expérience utilisateur et perte de conversion
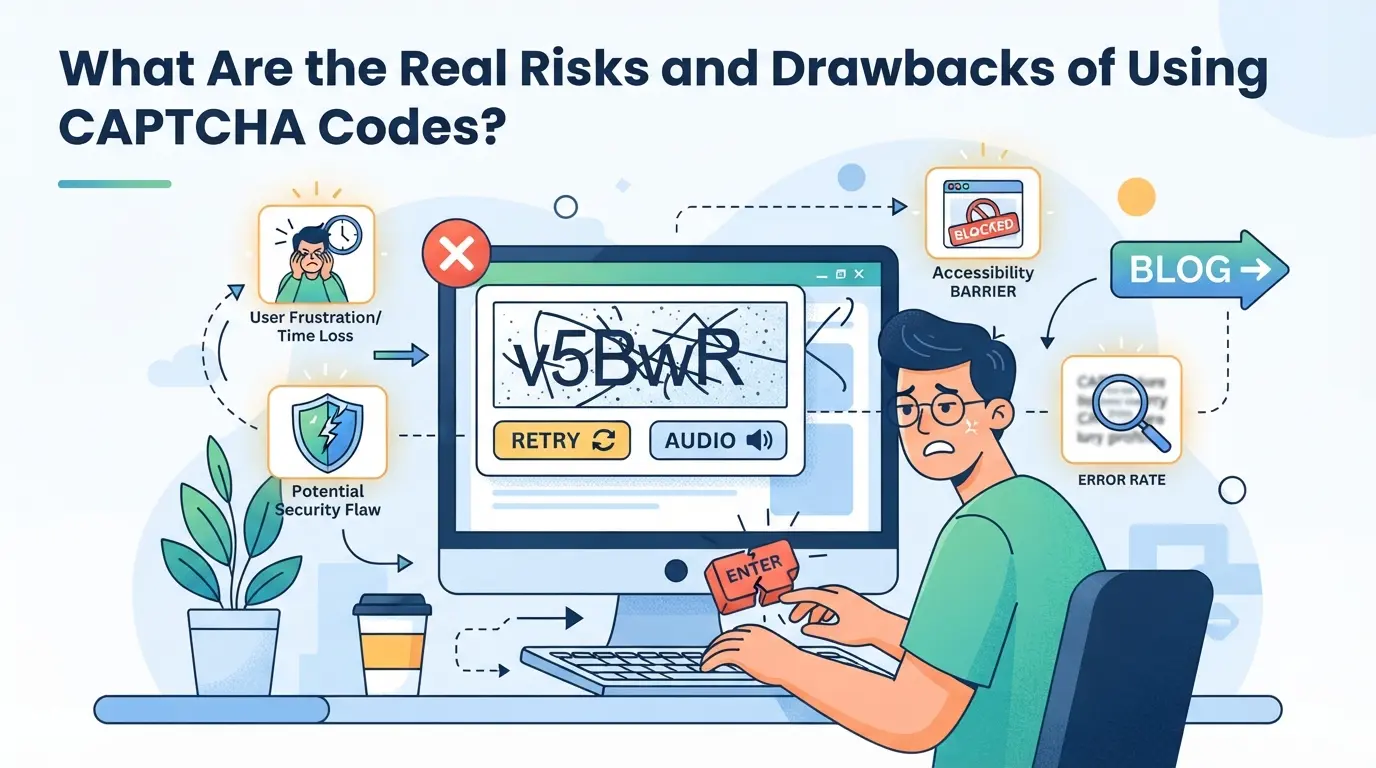
Les codes CAPTCHA frustrent les utilisateurs réels plus que ce que la plupart des opérateurs attendent. Les taux de rebond augmentent lorsque les gens rencontrent des puzzles illisibles ou des tests d’image lents, surtout sur mobile. Les conversions perdues s’accumulent rapidement lorsqu’un faible pourcentage d’utilisateurs s’éloigne au lieu de résoudre le problème.
Défis d’accessibilité et de conformité juridique
Les sites qui s’appuient sur des CAPTCHA visuels ou audio peuvent bloquer accidentellement les utilisateurs en situation de handicap, ce qui expose un risque juridique.
- Les utilisateurs aveugles peuvent ne pas réussir à résoudre des casse-têtes visuels ; même les alternatives audio échouent souvent avec les lecteurs d’écran.
- Respecter les CAPTCHAs sans audits d’accessibilité réguliers vous expose à des poursuites judiciaires ou des amendes pour non-conformité dans les régions en vigueur selon l’ADA ou le RGPD.
Faiblesses de sécurité et contournement des bots
Les bots ne sont plus toujours bloqués à la porte. Des services bon marché de résolution CAPTCHA et des scripts d’IA peuvent résoudre des puzzles simples en quelques secondes, donc un code sur la page ne garantit pas une véritable vérification humaine. Se fier uniquement aux CAPTCHA laisse un vide dans votre défense.
Charge opérationnelle pour les équipes multi-comptes
Les équipes qui gèrent de nombreux comptes utilisent les CAPTCHA bien plus souvent que les utilisateurs individuels. Cette friction supplémentaire entraîne une perte de temps, des connexions répétées et des erreurs de session, surtout lorsque les configurations du navigateur ou du proxy sont incohérentes. C’est un coup direct pour l’efficacité et la fiabilité.
Comment réduire les frictions liées au CAPTCHA et le risque de compte lors de la gestion de plusieurs comptes
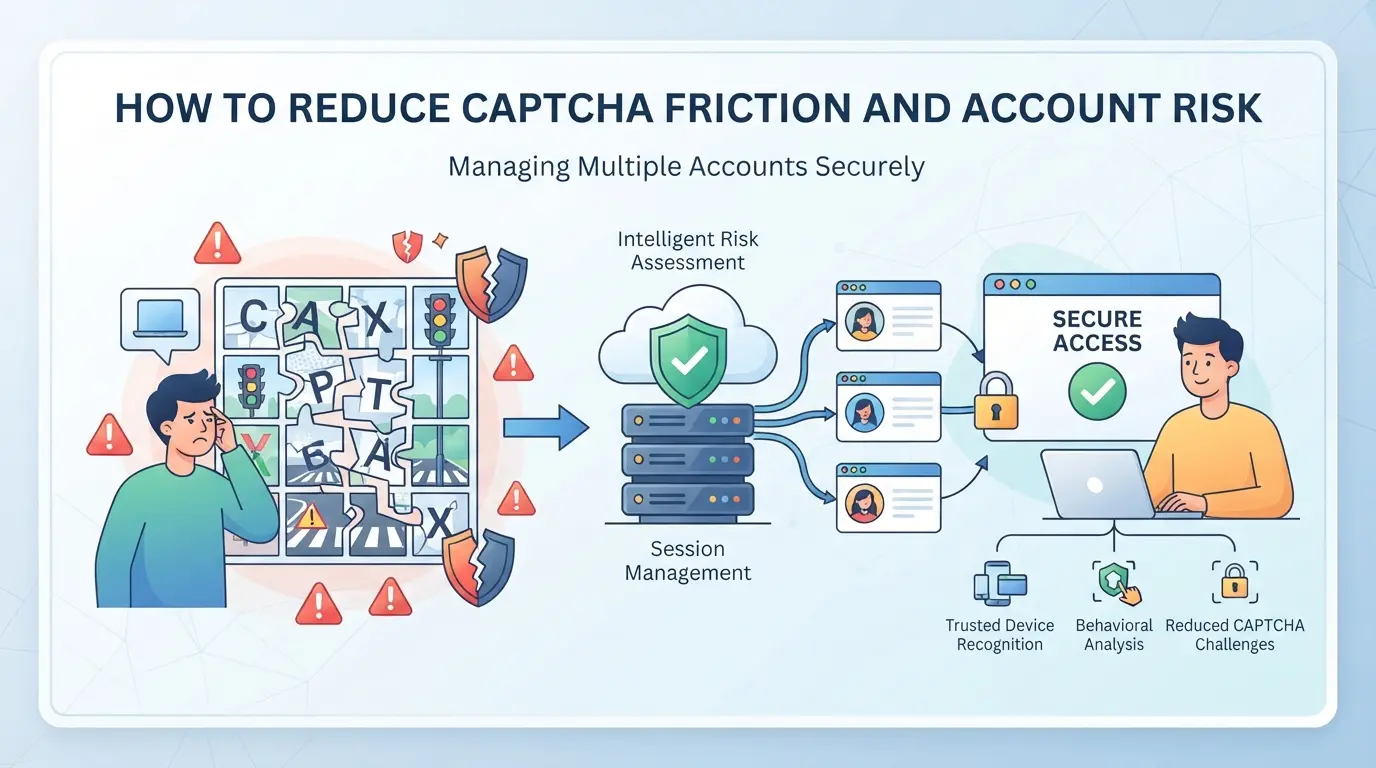
Si vous continuez à recevoir des tests CAPTCHA à chaque connexion ou action, le problème n’est généralement pas seulement la malchance. La plupart des déclencheurs viennent de configurations incohérentes, d’empreintes digitales réutilisées ou d’habitudes proxys bâclées, non pas du code captcha lui-même, mais de ce que votre workflow transmet à la plateforme.
Gardez les environnements de navigateur cohérents
Changer de navigateur, de système d’exploitation ou de taille d’écran en cours de session est un signal d’alarme pour les systèmes automatisés. Ils suivent les changements et augmentent le risque de CAPTCHA voire de blocages. Voici comment réduire les faux déclencheurs :
- Restez à un profil de navigateur par compte. Changer de navigateur ou d’appareil entre les connexions est un schéma classique pour les activités signalées.
- Gardez vos mises à jour et extensions de navigateur stables, mettre à jour ou ajouter de nouveaux plugins peut modifier votre empreinte digitale et inciter à faire plus de tests.
- Associez les paramètres de fuseau horaire et de langue à votre emplacement proxy. Un décalage ici entraîne souvent des frictions, surtout après un changement de localisation.
Utilisez des proxys fiables et évitez le chevauchement des IP
Les proxies partagées ou mises sur liste noire garantissent presque plus de CAPTCHA. Pour réduire le risque :
- Attribuez un proxy dédié à chaque compte, ne réutilisez jamais une IP entre comptes.
- Testez les proxies avant utilisation ; une IP lente ou signalée peut déclencher un CAPTCHA même si tout le reste semble normal.
Évitez les schémas d’automatisation qui ressemblent à des bots
Lancer des scripts qui passent rapidement les connexions ou remplissent des formulaires à une vitesse surhumaine est un moyen facile de se faire signaler.
- Variez le timing entre les actions, les délais fixes vous donnent l’air scripté.
- Mouvements et défilements aléatoires de la souris ; lignes droites et clics instantanés en sont un indice.
- Ajoutez des actions manuelles si vous voyez un pic d’indications CAPTCHA.
Profils séparés pour chaque compte
Mélanger les comptes dans le même profil de navigateur fait fuir les cookies et les informations sur les appareils, ce qui facilite la détection. Gardez les choses isolées :
- Créez un profil navigateur unique pour chaque compte.
- Ne connectez jamais plusieurs comptes via le même profil ou appareil.
- Effacez les cookies et mettez en cache entre les comptes pour éviter la contamination croisée.
Suivez ces étapes et vous verrez moins d’interruptions CAPTCHA et moins de blocages surprises. Ensuite, comment configurer ces profils de navigateur séparés et ces attributions de proxy pour un travail multi-compte plus sûr.
Utilisation de DICloak pour la séparation des profils de navigateur et des proxy dans les flux de travail CAPTCHA multi-comptes
Les configurations manuelles sont insuffisantes lorsque vous gérez plus d’une poignée de comptes de plateforme, le stockage partagé des navigateurs et les IP recyclées garantissent presque des déclenchements CAPTCHA répétés. Pour les opérateurs ou équipes qui doivent garder les flux de travail des comptes propres, DICloak offre un moyen de configurer des profils navigateurs isolés et d’attribuer des proxies appartenant aux utilisateurs par profil. Cette approche ne gère pas, ne contourne pas et ne garantit pas les résultats avec les codes CAPTCHA ; elle empêche simplement les signaux navigateur et réseau de se mélanger entre les comptes, ce qui est là que commencent la plupart des drapeaux basés sur l’environnement.
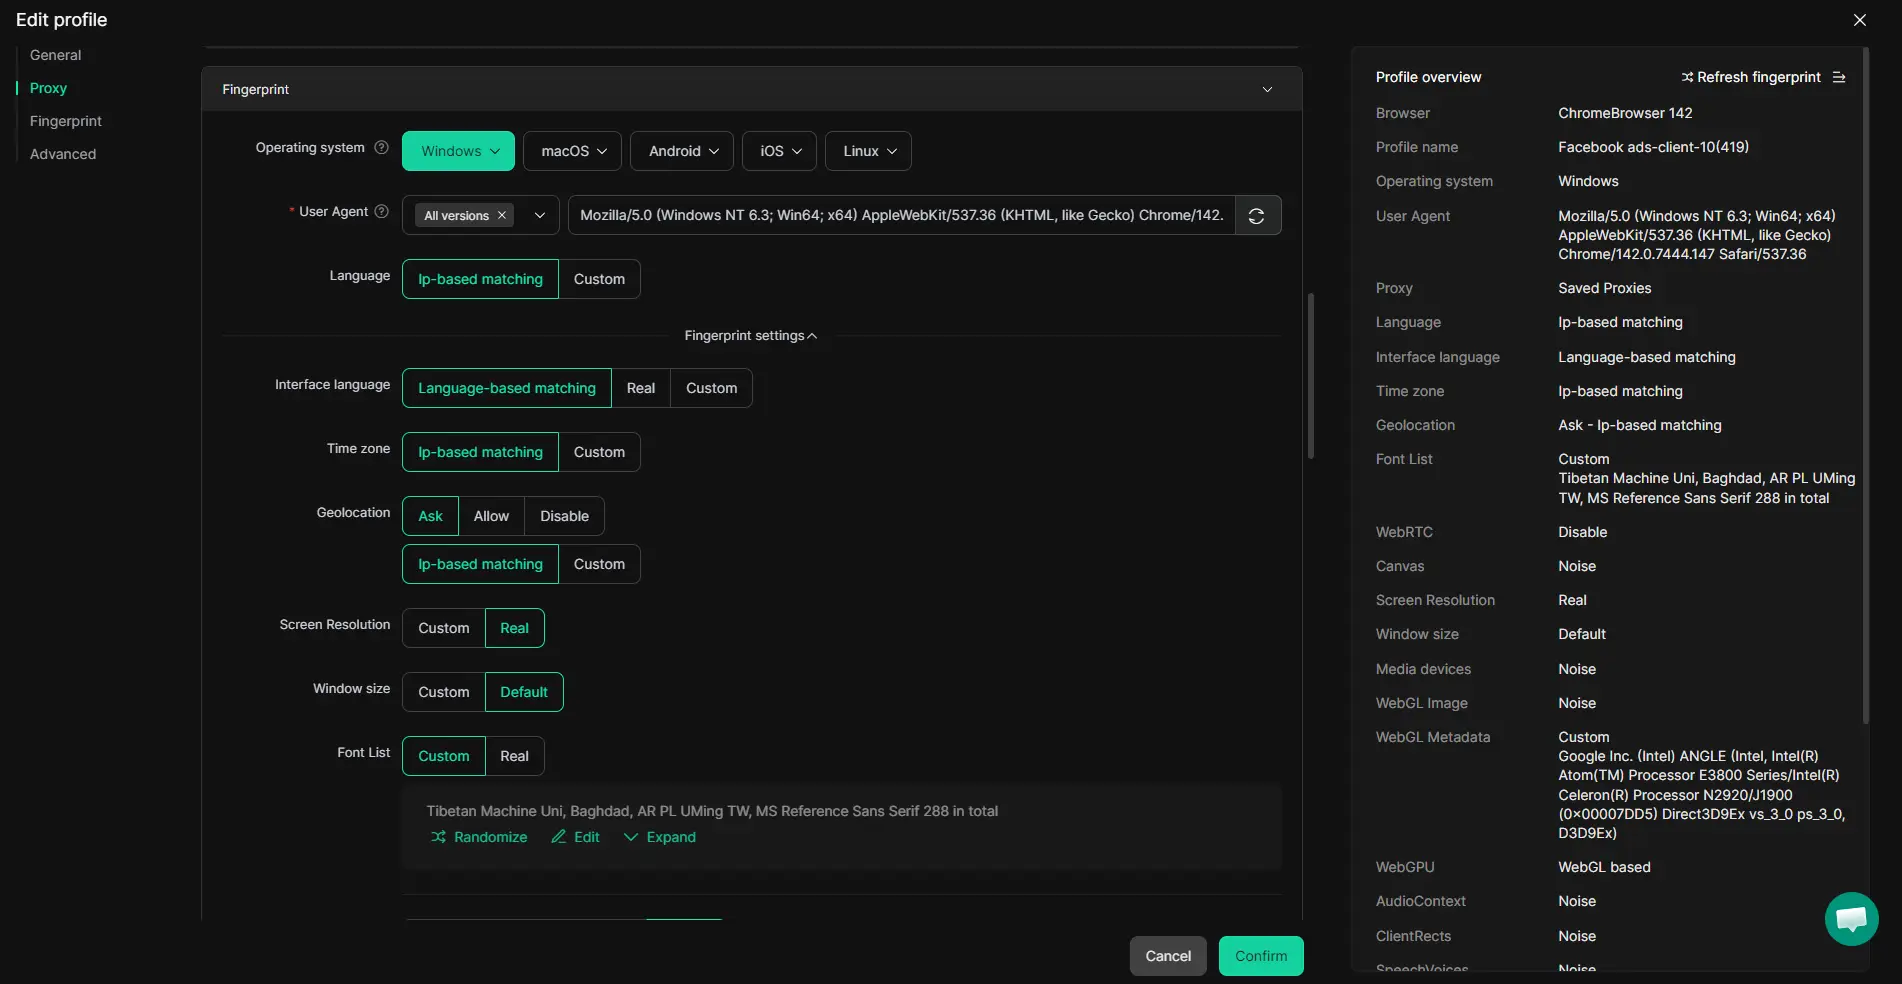
Création de profils de navigateur isolés avec empreintes digitales personnalisées dans DICloak
Les opérateurs peuvent créer un profil navigateur DICloak séparé pour chaque compte de plateforme, en configurant les signaux d’empreinte digitales comme le système d’exploitation, l’Agent utilisateur, le fuseau horaire et la géolocalisation. Cela empêche les sessions, les cookies et le stockage local de se croiser entre les comptes, réduisant ainsi le risque qu’une plateforme perçoive plusieurs connexions provenant du même appareil. En pratique, un créateur ou une équipe crée un profil, examine les contrôles d’empreintes digitales disponibles, et utilise ce profil uniquement pour son compte assigné, jamais pour deux à la fois. Le champ d’application ici est limité : séparation au niveau du profil et paramètres d’empreintes prises en charge, pas l’acceptation ou l’invisibilité de la plateforme.
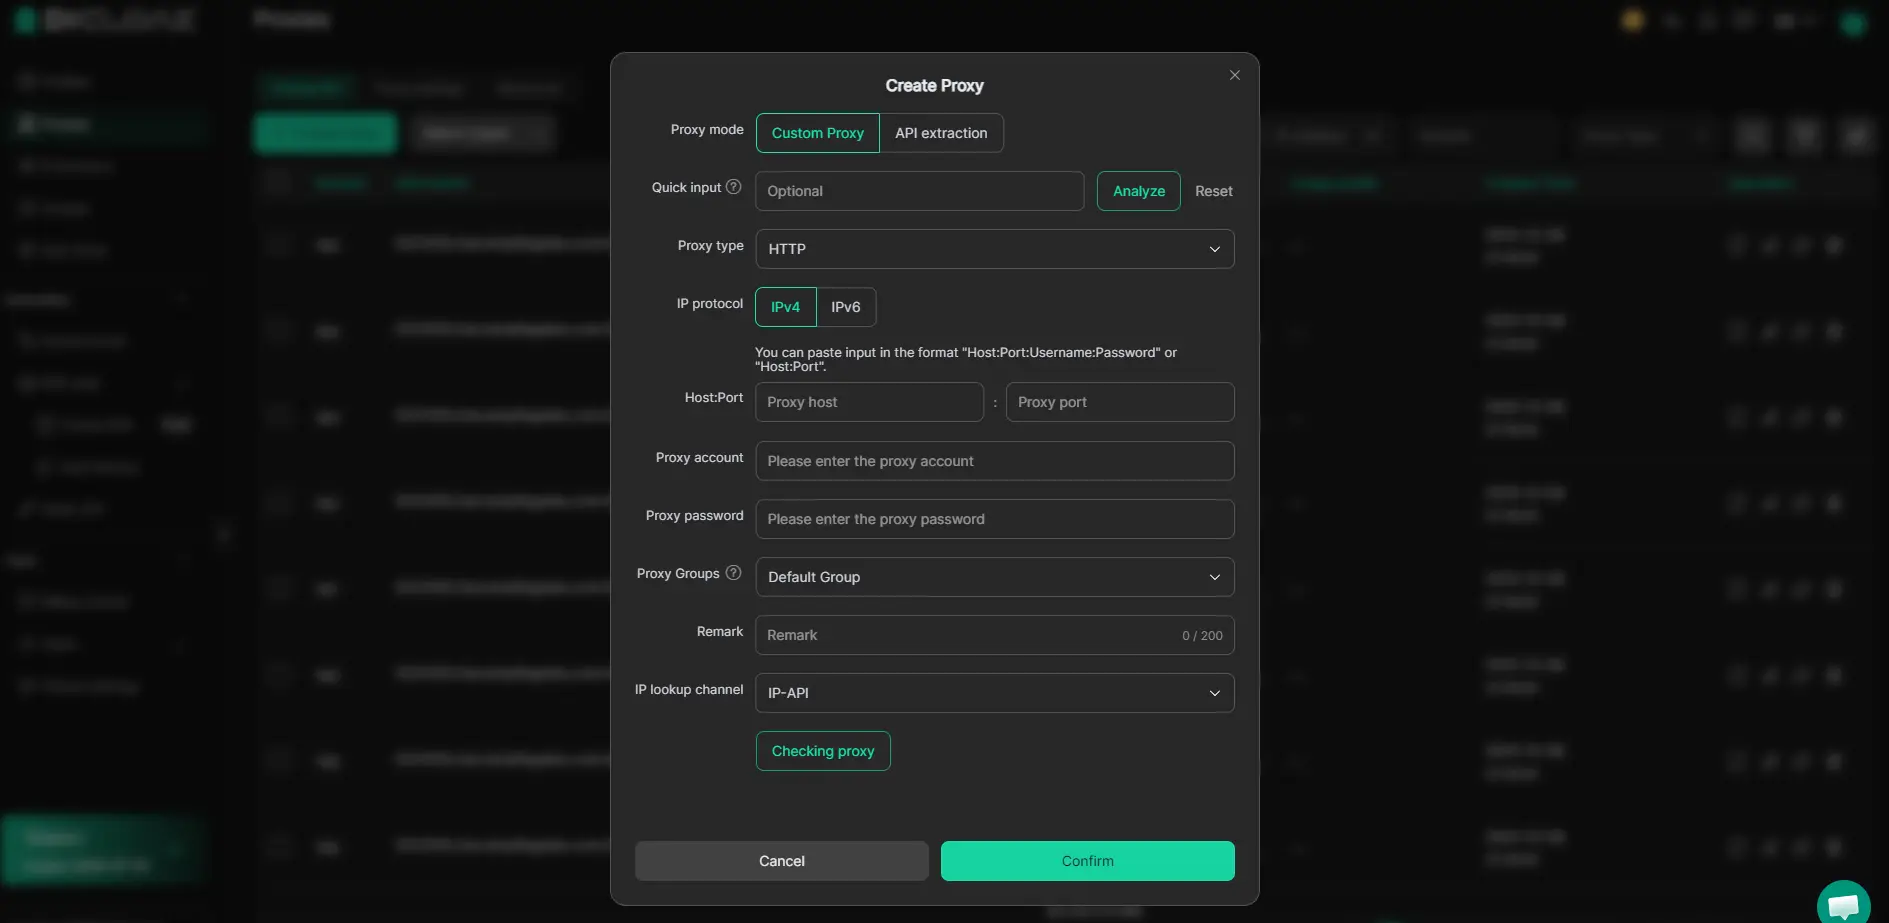
Configuration des proxys appartenant à l’utilisateur pour chaque profil dans DICloak
Les invites CAPTCHA répétées remontent souvent à des adresses IP réutilisées ou signalées. DICloak permet aux opérateurs d’entrer leurs propres détails proxy, hôte, port, protocole, nom d’utilisateur et mot de passe dans chaque profil, puis d’exécuter un test de connexion intégré pour confirmer que l’IP de sortie détectée et le pays correspondent au flux de travail prévu. Cela permet d’aligner les environnements navigateur et réseau pour chaque compte, mais le proxy lui-même est toujours sélectionné et testé par l’utilisateur. DICloak ne fournit pas, ne fait pas de rotation et ne garantit pas la qualité du proxy ; la connexion ne s’applique qu’au niveau du profil du navigateur.
Les équipes qui ont besoin de couches supplémentaires, comme l’attestation des appareils ou les contrôles comportementaux, devraient peser ces configurations de base par rapport aux options abordées dans la section suivante.
Quand les alternatives CAPTCHA ou les couches de sécurité supplémentaires ont du sens
Tous les workflows ne doivent pas commencer et finir par le CAPTCHA. Si vous gérez des connexions sensibles, ou si vous constatez une forte baisse d’utilisateurs, d’autres couches de sécurité peuvent faire le travail principal, voire remplacer le CAPTCHA, sans bloquer de vrais utilisateurs.
Empreinte digitale des dispositifs et analyse comportementale
| Méthode |
Points forts |
Faiblesses |
| Empreinte digitale des dispositifs |
Attrape les bots qui réutilisent les paramètres de l’appareil |
Peut mal étiqueter les appareils partagés ou changer d’appareil |
| Analyse comportementale |
Drapeaux : motifs non humains (vitesse, utilisation de la souris) |
Faux positifs avec les utilisateurs avancés |
Choisir ces outils plutôt que CAPTCHA permet de détecter les bots qui passent les tests d’image simples, mais il est plus facile pour les utilisateurs réels de les déclencher par accident, surtout dans les configurations d’appareils partagés.
Clés d’accès, MFA et authentification basée sur le risque
Les clés d’accès et l’authentification multifacteur (MFA) peuvent stopper les prises de contrôle de comptes même si un CAPTCHA est résolu. Les vérifications basées sur le risque, comme envoyer un code uniquement lorsqu’une connexion semble étrange, permettent à la plupart des utilisateurs d’avancer rapidement et ne font que ralentir les cas risqués.
Choisir le bon mélange pour votre flux de travail
Évitez d’empiler chaque méthode par défaut. Choisissez la couche qui correspond à votre risque, CAPTCHA pour le trafic de bots basique, l’empreinte digitale pour les cibles de grande valeur, ou les clés d’accès lorsque le vol de compte est la plus grande source d’inquiétude.
Foire aux questions sur ce qu’est un code captcha
Quelle est la différence entre CAPTCHA et reCAPTCHA en 2026 ?
CAPTCHA était le test original utilisant des énigmes comme taper des mots déformés. reCAPTCHA, aujourd’hui plus courant, utilise le système avancé de Google. Il se contente souvent de cocher une case ou d’analyser le comportement de navigation. reCAPTCHA aide également à numériser les livres et à entraîner l’IA. La principale différence réside dans l’approche plus intelligente, moins agaçante de reCAPTCHA et une meilleure protection contre les bots modernes.
Pourquoi est-ce que je continue à voir des codes CAPTCHA même quand je ne suis pas un bot ?
Vous pouvez voir ce qu’est un captcha code si votre adresse IP a une mauvaise réputation, si vous changez souvent d’appareil ou de navigateur, ou si vos actions semblent étranges au site. Des clics rapides, l’utilisation de proxys ou la suppression des cookies peuvent déclencher davantage de tests. Les sites utilisent ces indices pour bloquer de vrais bots mais attrapent parfois aussi de vraies personnes.
Les bots peuvent-ils vraiment résoudre les codes CAPTCHA en 2026 ?
L’IA avancée et les services payants de résolution de CAPTCHA peuvent casser de nombreux anciens CAPTCHAs. Certains bots utilisent l’apprentissage automatique pour reconnaître des images ou des énigmes textuelles. Cependant, des systèmes plus récents comme reCAPTCHA v3 analysent le comportement, rendant plus difficile pour les bots de les tromper. Aucun système n’est parfait, mais la plupart des bots basiques sont tout de même arrêtés.
Comment puis-je m’assurer que mon équipe ne soit pas bloquée par le CAPTCHA lors de la gestion de plusieurs comptes ?
Gardez des profils de navigateur séparés pour chaque compte. Utilisez des proxies propres avec une bonne réputation. Évitez de changer rapidement d’appareil ou de lieu. Terminez et connectez-vous toujours avec soin. Apprenez à votre équipe à éviter les schémas suspects, comme les connexions rapides ou le copier-coller. De bonnes habitudes aident à éviter de déclencher des CAPTCHA supplémentaires ou des blocages.
Existe-t-il des risques juridiques ou pour la vie privée liés à l’utilisation du CAPTCHA ou de l’empreinte digitale des appareils ?
Les CAPTCHAs et l’empreinte digitale peuvent soulever des questions de confidentialité et juridiques. Certains tests sont difficiles pour les personnes en situation de handicap, ce qui peut enfreindre les lois sur l’accessibilité. L’empreinte digitale recueille des informations susceptibles d’être soumises aux règles de confidentialité, telles que le RGPD ou le CCPA. Vérifiez toujours les règles locales avant de les ajouter à votre site.
Si vous souhaitez renforcer la défense de votre site contre les abus automatisés, envisagez de mettre en place un outil de vérification moderne et convivial. Protéger les données et garantir une véritable interaction utilisateur est plus facile avec la bonne solution en place. Essayez DICloak gratuitement
 Outils gratuits
 Extension de cookie
 Générateur UA
 Générateur d'adresse MAC
 Générateur d'IP
 Liste des adresses IP
 Générateur de code 2FA
 Horloge mondiale
 Vérification Anonyme
 WebRTC Leak Test
 Générateur UUID
 Vérificateur de proxy
 Vérificateur d'annonces FB
 Extraction de données web par IA
 Outils SMM gratuits
 Vérificateur d'ombre bannissement Twitter
 Générateur UTM
 Générateur de noms d'utilisateur
 Generateur de hashtags IA
 Générateur de titre LinkedIn
 Redimensionneur d’images sociales