¿Atascado en una página de inicio de sesión con imágenes borrosas o letras retorcidas que apenas puedes leer? Es en ese momento cuando la mayoría de la gente empieza a preguntarse qué hay realmente detrás de estos puzles y si son algo más que un simple dolor de cabeza. Si has intentado registrarte para nuevas cuentas, automatizar flujos de trabajo o gestionar varios perfiles, probablemente te hayas topado con ese muro: la web lanza un CAPTCHA, ralentizas y a veces fallas, incluso siendo humano.
Aquí está el problema: los códigos CAPTCHA fueron diseñados para detectar bots, pero las líneas se están volviendo difusas. Las herramientas y scripts intentan eludirlos, mientras que las plataformas siguen cambiando cómo funcionan estas pruebas. Así que entender qué es un código captcha y por qué los sitios te lanzan diferentes tipos es más que una simple curiosidad. Se trata de no ser bloqueado, no perder acceso y no tropezar con tu propio proceso.
La verdadera pregunta va más allá de "qué significa captcha". Necesitas saber cómo funciona captcha en el interior, qué tipos de trabajo te encontrarás en 2026 y por qué algunos flujos de trabajo fallan incluso cuando haces todo "bien". Si te saltas esos detalles, acabarás adivinando, y es entonces cuando las cuentas son marcadas o baneadas por razones que parecen aleatorias.
Empieza por lo básico: esto es lo que es un código CAPTCHA, por qué está en todas partes y qué está probando realmente.
¿Qué significa realmente un código CAPTCHA en 2026?
Un código CAPTCHA es una prueba diseñada para separar a las personas de los bots, normalmente cuando inicias sesión, te registras o realizas una transacción. En 2026, estas pruebas no se limitan solo a hacer fotos, ahora están optimizadas para detectar incluso los scripts y herramientas automatizadas más inteligentes, convirtiéndolas en una defensa de primera línea para cualquier servicio web que se preocupe por la seguridad de la cuenta.
Por qué existen los códigos CAPTCHA
Los sitios utilizan CAPTCHAs para bloquear que bots hagan spam, extraigan o tomen el control de cuentas. Estos códigos obligan a una comprobación humana en el momento crítico, cuando ocurre un nuevo inicio de sesión, registro o acción sensible.
Cómo ha cambiado la definición a lo largo del tiempo
A principios de los 2000, los CAPTCHAs significaban letras onduladas que apenas se podían leer. Los bots se volvieron más inteligentes, así que los desafíos cambiaron. Para 2026, lo que se considera CAPTCHA puede significar desde la selección de imágenes ("haz clic en todos los buses") hasta pruebas invisibles que rastrean el movimiento de tu cursor. Ahora, muchos sitios usan puzles impulsados por IA o análisis de comportamiento en segundo plano en lugar de mostrar un código. Por ejemplo, algunos sistemas te juzgan por cómo mueves el ratón o escribes, y solo muestran un desafío si pareces sospechoso. La contrapartida: los CAPTCHAs más difíciles bloquean más bots pero frustran a los usuarios reales, especialmente cuando el puzle no está claro o el sistema interpreta erróneamente a un humano como un script. ¿El fallo más común? Un usuario introduce la respuesta correcta pero es rechazado de todos modos porque el sistema marca su navegador o red como "similar a un bot", y no hay forma de apelar.
Qué significa CAPTCHA (y qué no significa)
- El significado clásico es "Test de Turing público completamente automatizado para distinguir ordenadores y humanos."
- No siempre se trata de un código, algunos CAPTCHAs ahora están en silencio, funcionando en segundo plano.
- El mayor mito: pasar un CAPTCHA demuestra que estás a salvo. En 2026, solo demuestra que el sistema piensa que no eres un bot ahora mismo, que el estado puede cambiar con cada sesión.
El siguiente paso es analizar cómo funcionan realmente estas pruebas para detener a los bots y qué verifican esos sistemas entre bastidores.
¿Cómo funcionan los códigos CAPTCHA para detener a los bots?
Los códigos CAPTCHA detienen a los bots dando a los usuarios una tarea que la mayoría de los scripts no pueden resolver de forma fiable, y luego observando cómo actúan durante el desafío. No se trata solo de identificar semáforos o escribir texto borroso. La verdadera comprobación es si tus respuestas y comportamiento coinciden con lo que haría un humano.
El proceso de verificación humana
Se te pide que resuelvas un puzle, quizá eligiendo todos los barcos en una cuadrícula de fotos, escribiendo letras distorsionadas o marcando una casilla. Estas tareas parecen fáciles para personas reales, pero desconcertan a los bots que no "ven" imágenes o no pueden manejar formas extrañas de letras. La mayoría de los bots se estropean cuando no pueden procesar patrones visuales, especialmente con fondos aleatorios, rotaciones o ruido.
Qué datos recopila CAPTCHA más allá del desafío
Lo que hay bajo el capó va más allá del quiz visible. Los CAPTCHAs modernos recopilan datos de tu navegador y dispositivo, tamaño de pantalla, idioma, zona horaria, fuentes instaladas e incluso la velocidad a la que haces clic o mueves el ratón. Si resuelves el puzle en medio segundo con líneas perfectas y rectas del ratón, el sistema lo marca como "tipo bot". Por otro lado, un camino tembloroso del ratón, algunas vacilaciones o retrasos normales entre clics parecen mucho más humanos.
Algunos CAPTCHAs también controlan si tu navegador tiene plugins conocidos por automatización, si vienes de una sesión nueva o si tu dirección IP está en una lista sospechosa. El riesgo es que, si usas un script o una herramienta de automatización del navegador que olvida aleatorizar estas señales, te marcarán incluso antes de responder al desafío. Lo que complica la mayoría de las automatizaciones no es el enigma, sino el seguimiento invisible y la forma en que interactúas con la página.
Un fallo común es este: resuelves la cuadrícula de imágenes al instante, pero el sitio se da cuenta de que tu ratón nunca se movió realmente sobre las loselas, o que la huella digital del navegador es idéntica a la de miles de otros intentos ese día. Es entonces cuando acabas con más desafíos, o peor aún, un bloqueo.
Por qué algunos bots siguen pasando (y cómo)
- Los bots de aprendizaje automático ahora pueden "ver" imágenes y resolver CAPTCHAs simples, especialmente si los patrones se repiten.
- Las granjas que resuelven CAPTCHA utilizan personas reales pagadas para resolver desafíos y devolver la respuesta al bot.
- Algunos sitios usan desafíos débiles o obsoletos que no han seguido el ritmo de los scripts públicos de solucionadores, así que la automatización se soluciona.
Lo siguiente a analizar es qué tipos de CAPTCHA son comunes en 2026 y por qué algunos son mucho más difíciles de descifrar para los bots que otros.
¿Cuáles son los principales tipos de códigos CAPTCHA (con ejemplos de 2026)?
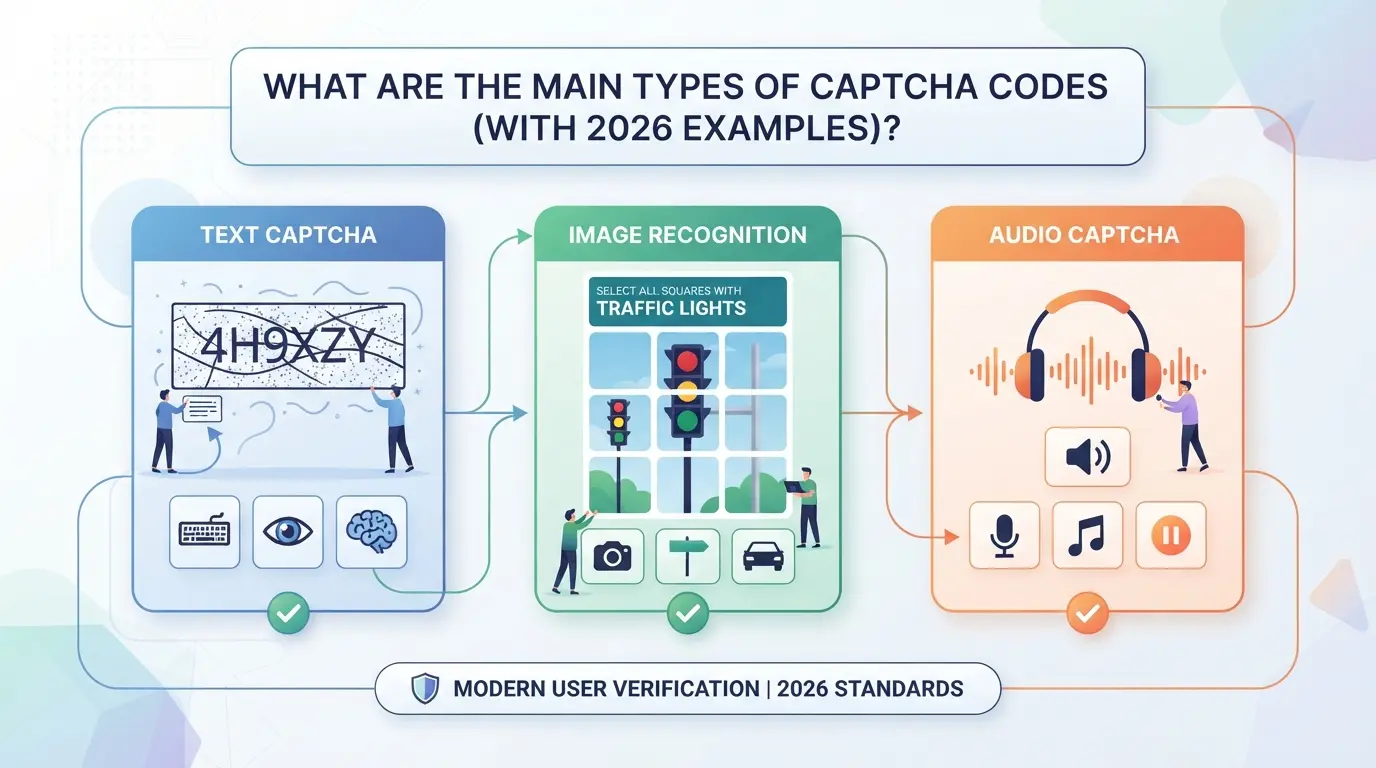
Cada sitio parece usar una prueba diferente, pero la mayoría se encajan en unas pocas categorías. Así es como funcionan los principales tipos de CAPTCHA en 2026, con ejemplos reales y qué puede salir mal si eliges el enfoque equivocado.
CAPTCHAs basados en texto
| Tipo CAPTCHA |
Ejemplo (2026) |
Fortalezas |
Debilidades |
| Texto distorsionado |
9wR7K, fuente retorcida, ruido |
Fácil de añadir, bajo coste |
Los bots OCR rompen muchos patrones |
| Números y letras combinados |
X4nL8, caracteres superpuestos |
Más difícil para los guiones |
Límites de accesibilidad, error del usuario |
| Palabras ofuscadas |
"manzana" con fondo |
Complejidad personalizable |
Los solucionadores de bots se adaptan rápido |
Incluso en 2026, los CAPTCHAs de texto simples son fáciles de romper para los bots con OCR o servicios de resolución de pago. Fallan más a menudo cuando los sitios reutilizan plantillas antiguas.
CAPTCHAs de reconocimiento de imágenes y objetos
Las cuadrículas de fotos que te piden "hacer clic en todos los semáforos" o "seleccionar todos los pasos de peatones" están ahora por todas partes. Pero los modelos de IA pueden resolver los conjuntos de imágenes más comunes, mientras que los humanos tienen problemas con fotos borrosas o ambiguas. La accesibilidad cae rápidamente, los lectores de pantalla no pueden interpretar estas cuadrículas y las conexiones lentas pueden no cargarlas en absoluto.
CAPTCHAs de Audio y Matemáticas
Los CAPTCHAs de audio ("escribe lo que oyes", números distorsionados, ruido en capas) buscan ayudar a usuarios con mala visión. En la práctica, el audio suele estar demasiado distorsionado tanto para humanos como para bots. Los sencillos acertijos matemáticos ("¿qué es 8 + 3?") son fáciles de resolver para los scripts, pero ralentizan a los usuarios reales, especialmente en móvil.
CAPTCHAs invisibles y conductuales
Los CAPTCHAs sin clic (como reCAPTCHA v3) se ejecutan en segundo plano, puntuando a los usuarios según el movimiento del ratón, la velocidad de escritura y las huellas dactilares del dispositivo. Estos son casi invisibles para los humanos, pero pueden bloquearte si tu configuración parece "antinatural", por ejemplo, si usas herramientas de automatización o rotas proxies demasiado rápido.
CAPTCHAs personalizados y empresariales en 2026
Los CAPTCHAs de nivel empresarial ahora combinan comprobaciones biométricas (como escaneo facial, muestra de voz) o la toma de huellas dactilares del dispositivo. Algunas plataformas usan lógica adaptativa; si cambia el patrón de inicio de sesión, el sistema se pone en marcha un reto mayor. Son difíciles de automatizar, pero pueden bloquear la entrada a usuarios legítimos si viajan, cambian de dispositivo o utilizan herramientas de privacidad.
Si solo te centras en aprobar la prueba básica, te perderás los desafíos más nuevos y menos visibles, y ahí es donde empiezan la mayoría de los fracasos en la vida real. La siguiente sección explica qué puede salir mal al depender de los CAPTCHAs.
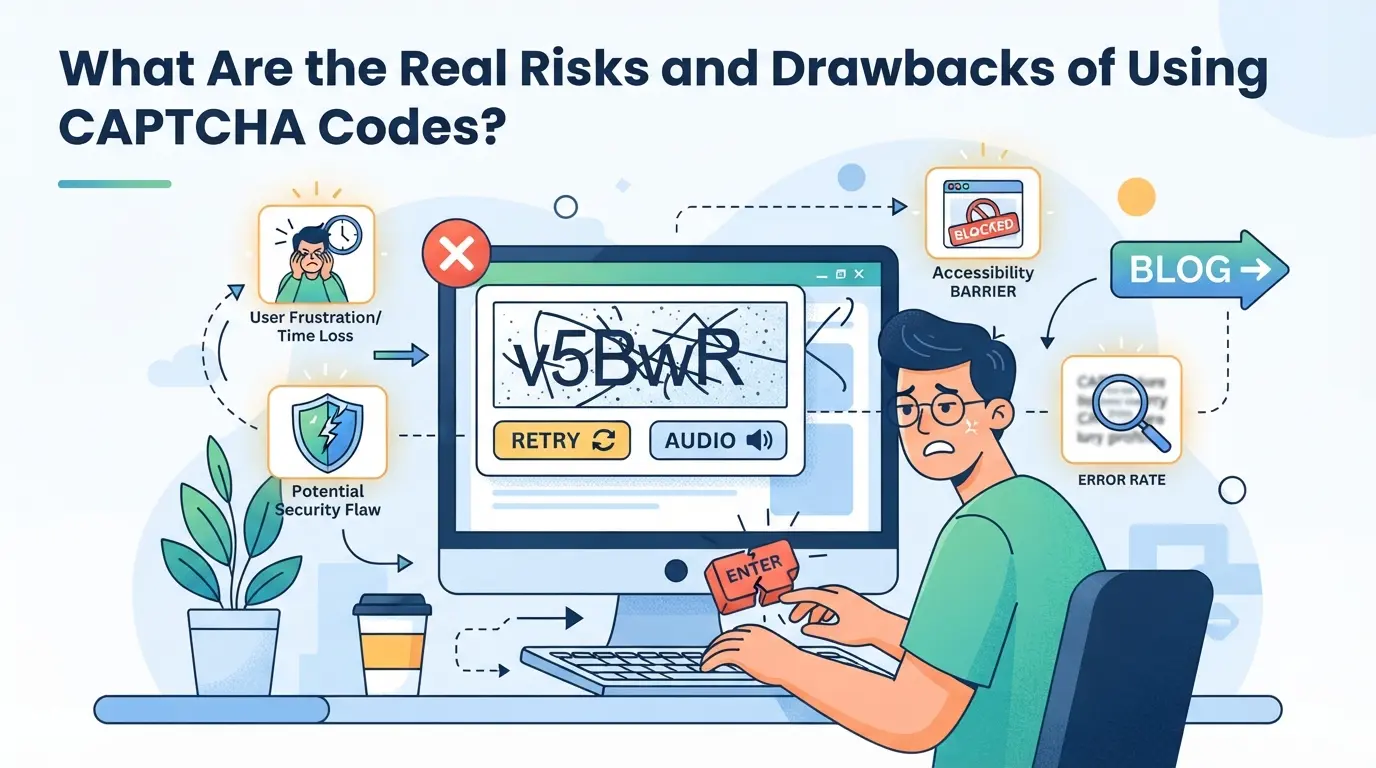
¿Cuáles son los riesgos y desventajas reales de usar códigos CAPTCHA?
Experiencia de usuario y pérdida de conversión
Los códigos CAPTCHA frustran a los usuarios reales más de lo que la mayoría de los operadores espera. Las tasas de rebote se disparan cuando la gente se topa con puzles ilegibles o pruebas de imagen lentas, especialmente en móvil. Las conversiones perdidas se acumulan rápidamente cuando incluso un pequeño porcentaje de usuarios se marcha en lugar de resolver el problema.
Accesibilidad y Desafíos de Cumplimiento Legal
Los sitios que dependen de CAPTCHAs visuales o de audio pueden bloquear accidentalmente a usuarios con discapacidades, lo que supone un riesgo legal.
- Los usuarios ciegos pueden no ser capaces de resolver los acertijos visuales; incluso las alternativas de audio a menudo fallan con los lectores de pantalla.
- Ceñirse a los CAPTCHAs sin auditorías regulares de accesibilidad te expone al riesgo de demandas o multas por incumplimiento en regiones con aplicación de la ADA o del RGPD.
Debilidades de seguridad y soluciones alternativas para bots
Los bots ya no están siempre atrapados en la puerta. Los servicios baratos de resolución de CAPTCHA y los scripts de IA pueden resolver puzles simples en segundos, así que un código en la página no garantiza una verificación humana real. Confiar únicamente en los CAPTCHAs deja un hueco en tu defensa.
Carga Operativa para Equipos Multicuenta
Los equipos que gestionan muchas cuentas aplican CAPTCHAs mucho más a menudo que los usuarios individuales. Esta fricción adicional lleva a tiempo perdido, inicios de sesión repetidos y errores de sesión, especialmente cuando la configuración del navegador o proxy es inconsistente. Es un golpe directo a la eficiencia y la fiabilidad.
Cómo reducir la fricción con CAPTCHA y el riesgo de cuenta al gestionar múltiples cuentas
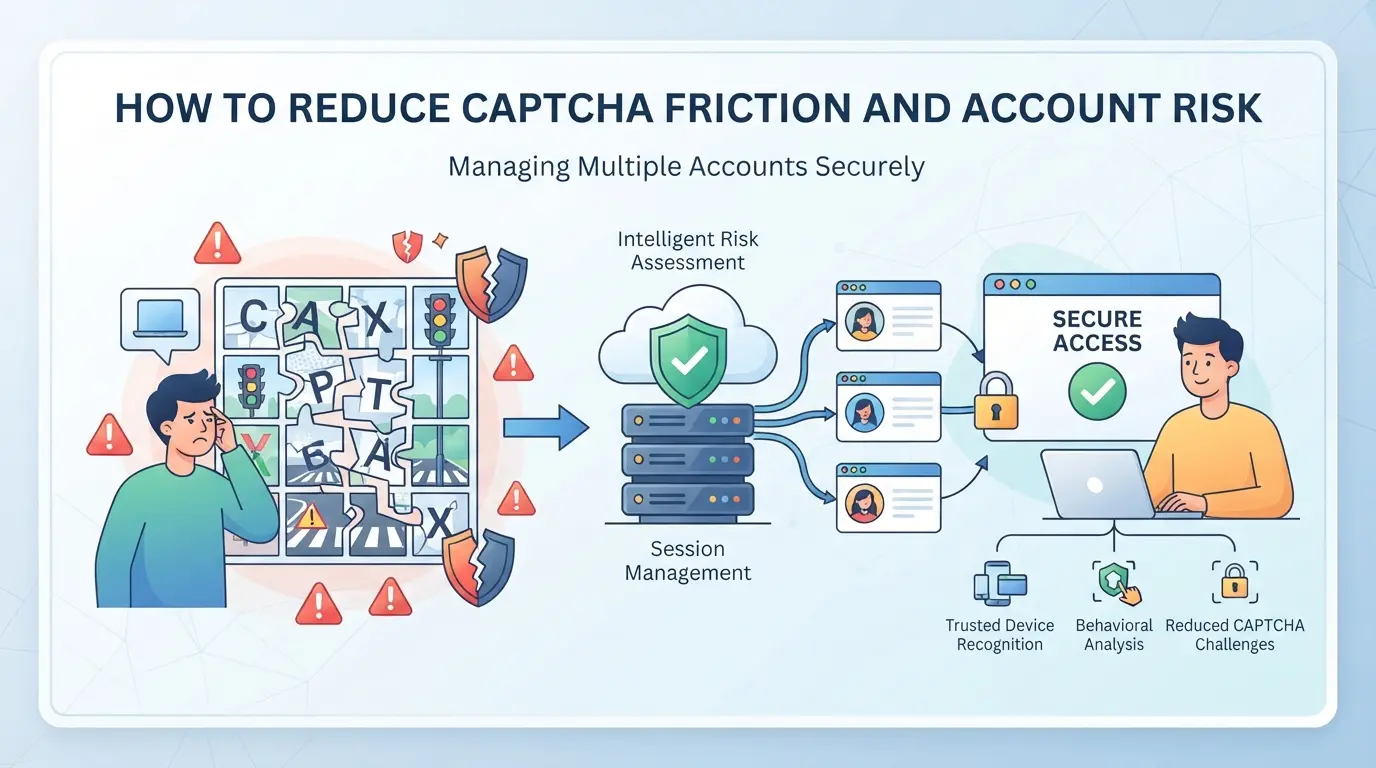
Si sigues recibiendo pruebas CAPTCHA en cada inicio de sesión o acción, el problema normalmente no es solo mala suerte. La mayoría de los desencadenantes vienen de configuraciones inconsistentes, huellas reutilizadas o malos hábitos de proxy, no de lo que es un código captcha en sí, sino de lo que tu flujo de trabajo transmite a la plataforma.
Mantener los entornos de navegador consistentes
Cambiar de navegador, sistema operativo o tamaño de pantalla a mitad de sesión es una señal de alerta para los sistemas automatizados. Ellos registran los cambios y aumentan el riesgo de CAPTCHA o incluso bloqueos. Así es como reducir los falsos disparadores:
- Mantente en un perfil de navegador por cuenta. Cambiar de navegador o dispositivo entre inicios de sesión es un patrón clásico para la actividad marcada.
- Mantén las actualizaciones y extensiones de tu navegador estables; actualizar o añadir nuevos plugins puede cambiar tu huella digital y provocar más pruebas.
- Ajusta la zona horaria y la configuración de idioma a tu ubicación proxy. Una descoordinación aquí suele generar fricciones, especialmente tras un cambio de ubicación.
Utiliza proxies fiables y evita solapamientos de IPs
Los proxies compartidos o en lista negra casi garantizan más CAPTCHA. Para reducir el riesgo:
- Asigna un proxy dedicado a cada cuenta, nunca reutilices una IP entre cuentas.
- Prueba proxies antes de usarlo; una IP lenta o marcada puede activar CAPTCHA aunque todo lo demás parezca normal.
Evita patrones de automatización que parezcan bots
Ejecutar scripts que recorren los inicios de sesión o rellenan formularios a velocidad sobrehumana es una forma fácil de que te marquen.
- Varía el tiempo entre acciones, los retrasos fijos hacen que parezcas guionizado.
- Movimiento aleatorio del ratón y desplazamiento; líneas rectas y clics instantáneos son una pista.
- Combina acciones manuales si ves un pico en los prompts CAPTCHA.
Perfiles separados para cada cuenta
Mezclar cuentas en el mismo perfil de navegador filtra cookies e información del dispositivo, facilitando la detección. Mantén las cosas aisladas:
- Crea un perfil único de navegador para cada cuenta.
- Nunca logres varias cuentas desde el mismo perfil o dispositivo.
- Borra cookies y almacena entre cuentas para evitar contaminación cruzada.
Sigue estos pasos y verás menos interrupciones en CAPTCHA y menos bloqueos sorpresa. A continuación: cómo configurar realmente esos perfiles de navegador y asignaciones de proxy separados para un trabajo multicuenta más seguro.
Uso de DICloak para la separación de perfiles y proxy de navegador en flujos de trabajo CAPTCHA multicuenta
Las configuraciones manuales no funcionan cuando ejecutas más de un puñado de cuentas de plataforma, el almacenamiento compartido en navegadores y las IPs recicladas casi garantizan disparadores repetidos de CAPTCHA. Para los operadores o equipos que necesitan mantener limpios los flujos de trabajo de la cuenta, DICloak ofrece una forma de configurar perfiles aislados de navegador y asignar proxies propiedad del usuario por perfil. Este enfoque no gestiona, ni evita ni garantiza resultados con códigos CAPTCHA; simplemente evita que las señales del navegador y de la red se mezclen entre cuentas, que es donde empiezan la mayoría de las banderas basadas en el entorno.
Creación de perfiles aislados de navegador con huellas digitales personalizadas en DICloak
Los operadores pueden crear un perfil de navegador DICloak separado para cada cuenta de plataforma, configurando señales de huellas digitales como sistema operativo, Agente de Usuario, zona horaria y geolocalización. Esto evita que las sesiones, cookies y almacenamiento local se crucen entre cuentas, reduciendo la posibilidad de que una plataforma vea múltiples inicios de sesión como procedentes del mismo dispositivo. En la práctica, un creador o equipo crea un perfil, revisa los controles de huellas digitales disponibles y usa ese perfil solo para su cuenta asignada, nunca para dos a la vez. El alcance aquí es limitado: separación a nivel de perfil y ajustes de huellas compatibles, no aceptación o invisibilidad de la plataforma.
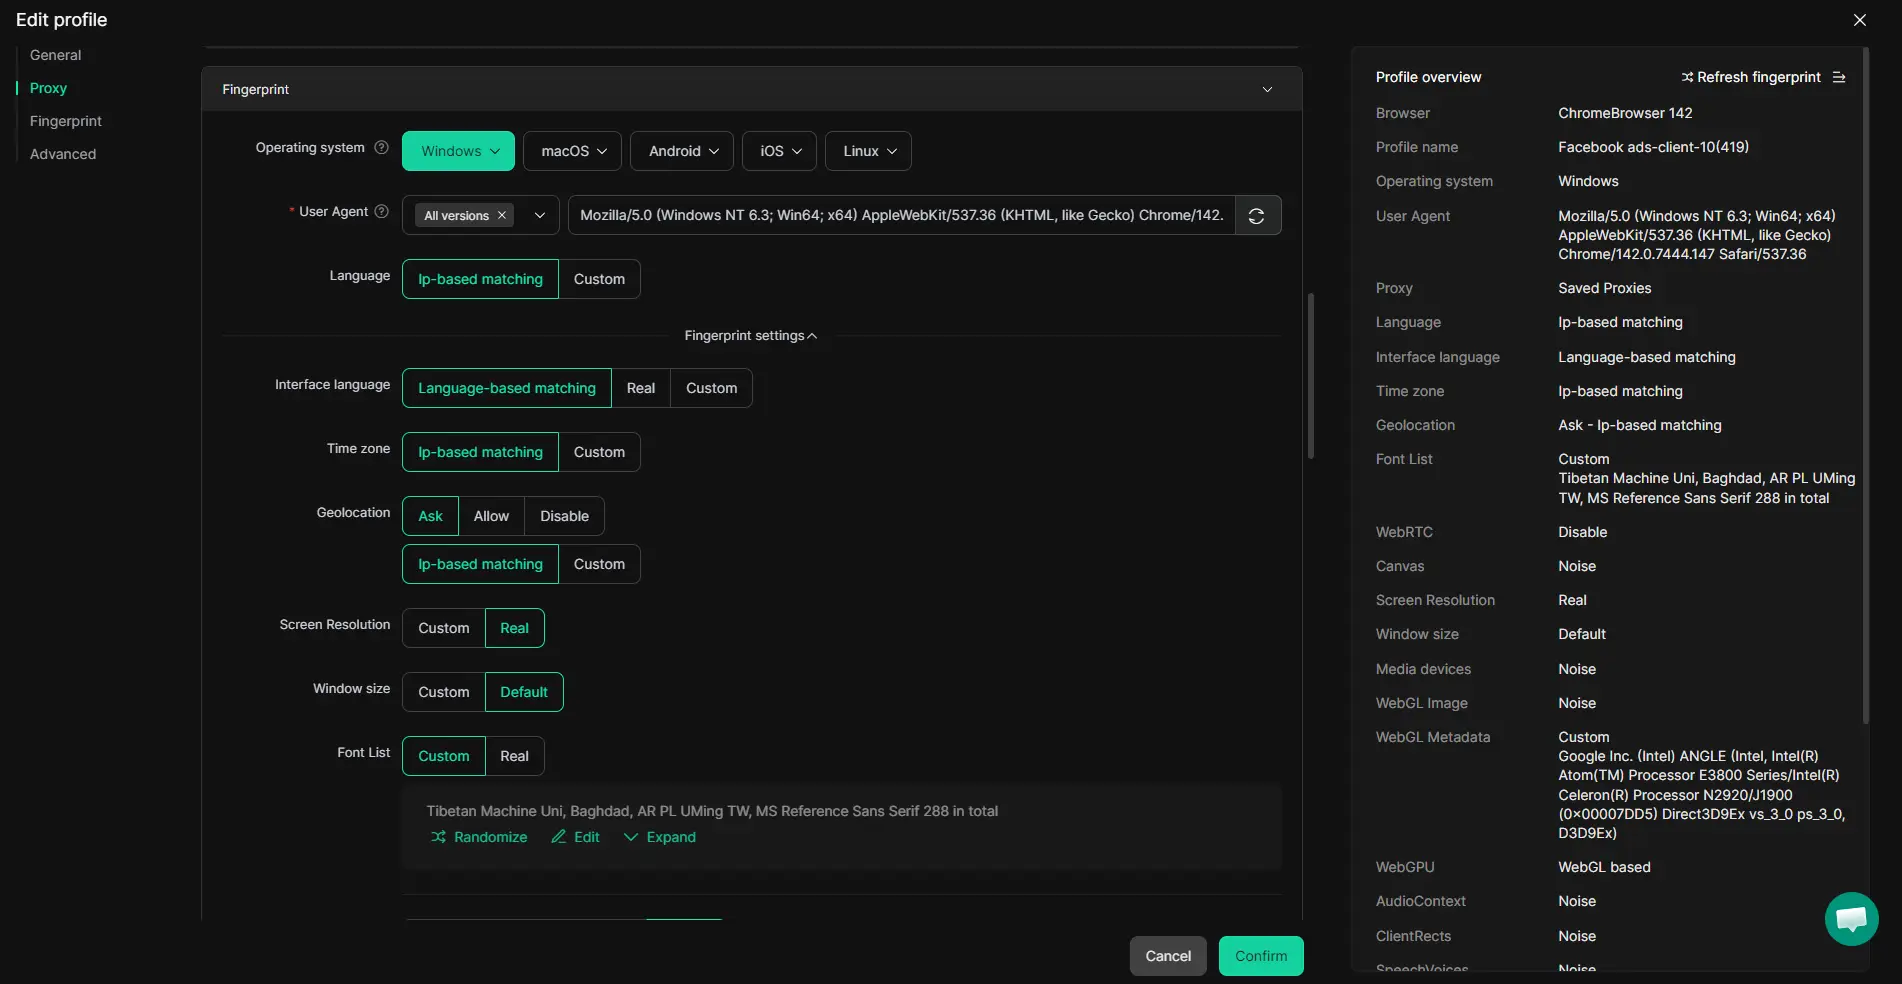
Configuración de proxies propiedad del usuario para cada perfil en DICloak
Las solicitudes repetidas de CAPTCHA suelen rastrearse hasta direcciones IP reutilizadas o señaladas. DICloak permite a los operadores introducir sus propios datos de proxy, host, puerto, protocolo, nombre de usuario y contraseña en cada perfil, luego ejecutar una prueba de conexión integrada y confirmar que la IP de salida detectada y el país coinciden con el flujo de trabajo previsto. Esto permite alinear los entornos de navegador y red para cada cuenta, pero el proxy en sí siempre es seleccionado y probado por el usuario. DICloak no proporciona, rota ni garantiza la calidad del proxy; la conexión solo se aplica a nivel de perfil de navegador.
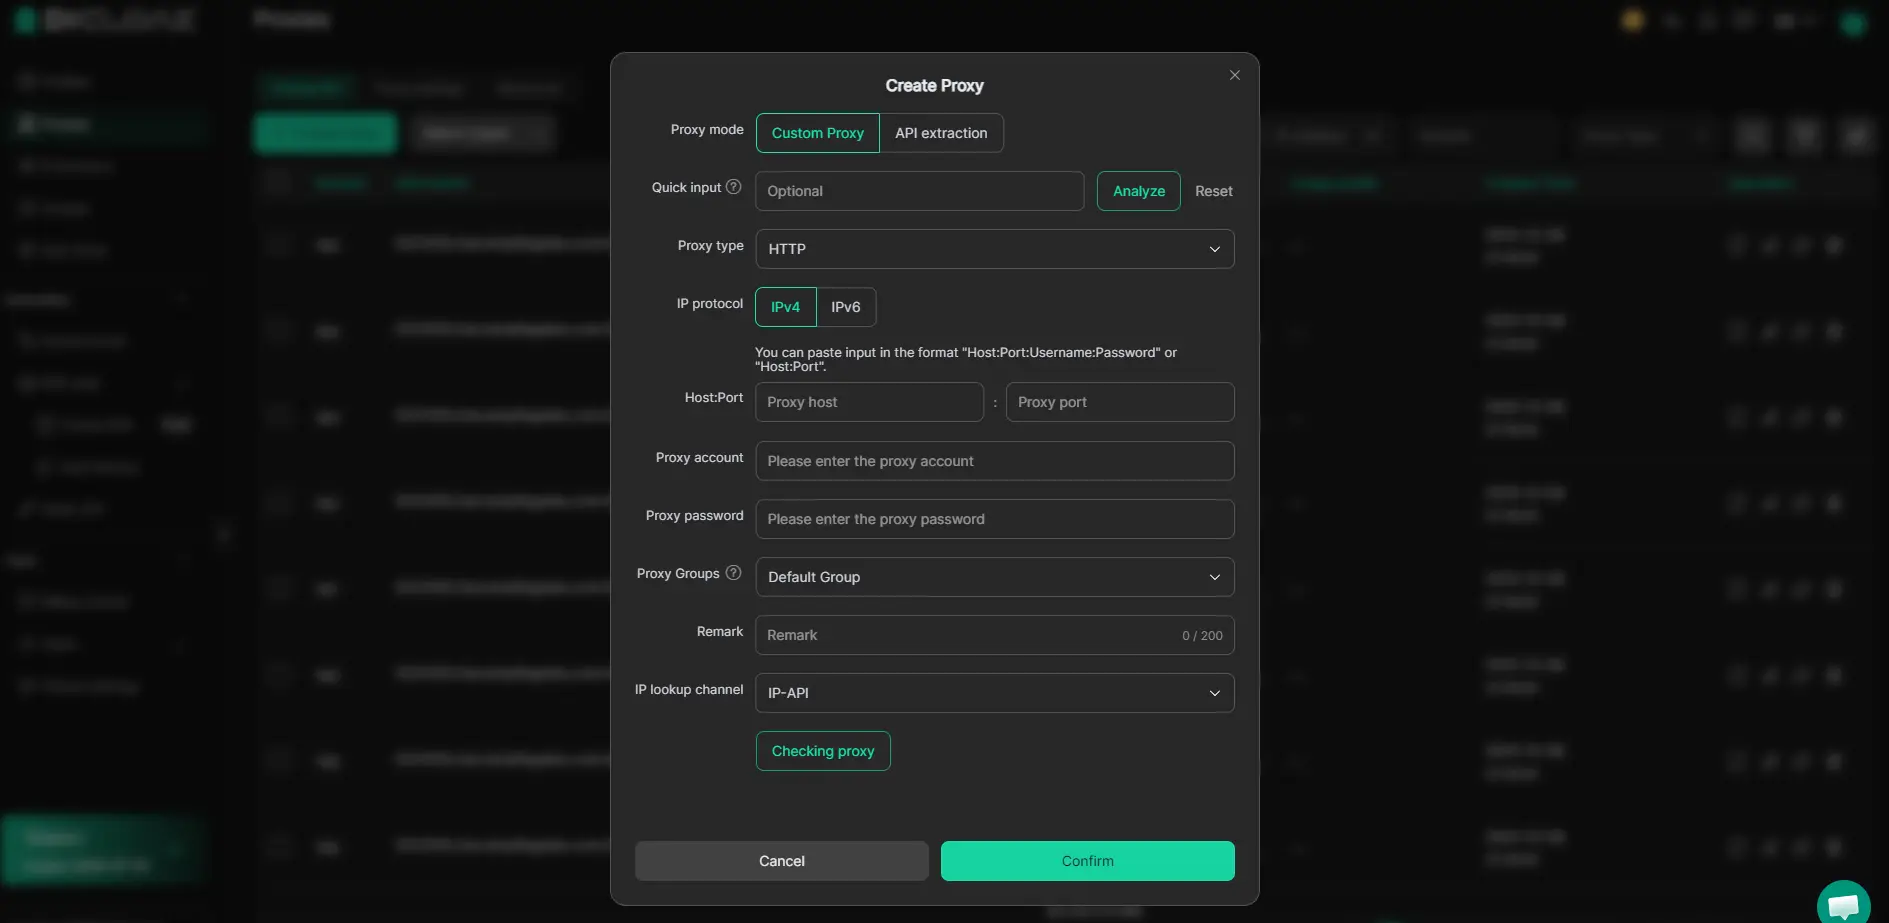
Los equipos que necesiten capas adicionales, como la atestación de dispositivos o comprobaciones de comportamiento, deberían sopesar estas configuraciones base frente a las opciones que se tratan en la siguiente sección.
Cuando las alternativas a CAPTCHA o capas de seguridad adicionales tienen sentido
No todos los flujos de trabajo deberían empezar y terminar con CAPTCHA. Si gestionas inicios de sesión sensibles o ves una alta caída de usuarios, otras capas de seguridad pueden hacer el trabajo pesado, o incluso reemplazar el CAPTCHA, sin bloquear a usuarios reales.
Huellas digitales de dispositivos y análisis conductual
| Método |
Fortalezas |
Debilidades |
| Huellas dactilares de dispositivos |
Captura bots que reutilizan la configuración del dispositivo |
Puede etiquetar mal los dispositivos compartidos o cambiar |
| Análisis conductual |
Señales patrones no humanos (velocidad, uso del ratón) |
Falsos positivos con usuarios avanzados |
Elegir estas herramientas en lugar de CAPTCHA ayuda a detectar bots que se escapan de simples pruebas de imagen, pero son más fáciles para usuarios reales de que se activen accidentalmente, especialmente en configuraciones de dispositivos compartidos.
Claves de acceso, MFA y autenticación basada en riesgos
Las claves de acceso y la autenticación multifactor (MFA) pueden detener las adquisiciones de cuentas incluso si se resuelve un CAPTCHA. Las comprobaciones basadas en riesgos, como enviar un código solo cuando un inicio de sesión parece extraño, mantienen a la mayoría de los usuarios activos y solo ralentizan los casos arriesgados.
Elegir la combinación adecuada para tu flujo de trabajo
Evita apilar todos los métodos por defecto. Elige la capa que se ajuste a tu riesgo, CAPTCHA para tráfico básico de bots, huellas dactilares para objetivos de alto valor o claves de acceso cuando el robo de cuentas sea la mayor preocupación.
Preguntas frecuentes sobre qué es un código captcha
¿Cuál es la diferencia entre CAPTCHA y reCAPTCHA en 2026?
CAPTCHA fue la prueba original que usaba acertijos como escribir palabras distorsionadas. reCAPTCHA, ahora más común, utiliza el sistema avanzado de Google. A menudo simplemente marca una casilla o analiza el comportamiento de navegación. reCAPTCHA también ayuda a digitalizar libros y entrenar IA. La principal diferencia es el enfoque más inteligente y menos molesto de reCAPTCHA y su mejor protección contra bots modernos.
¿Por qué sigo viendo códigos CAPTCHA incluso cuando no soy un bot?
Podrías ver qué es un código captcha si tu dirección IP tiene mala reputación, cambias de dispositivo o navegador con frecuencia, o tus acciones parecen extrañas para el sitio. Clics rápidos, usar proxies o borrar cookies pueden activar más pruebas. Los sitios usan estas pistas para bloquear bots reales, pero a veces también atrapan a personas reales.
¿Pueden realmente los bots resolver códigos CAPTCHA en 2026?
La IA avanzada y los servicios de pago para resolver CAPTCHAs pueden romper muchos CAPTCHAs antiguos. Algunos bots utilizan aprendizaje automático para reconocer imágenes o puzles de texto. Sin embargo, sistemas más recientes como reCAPTCHA v3 analizan el comportamiento, dificultando que los bots los engañen. Ningún sistema es perfecto, pero la mayoría de los bots básicos siguen siendo detenidos.
¿Cómo puedo asegurarme de que mi equipo no quede bloqueado por CAPTCHA al gestionar varias cuentas?
Mantén perfiles de navegador separados para cada cuenta. Utiliza proxies limpios con buena reputación. Evita cambiar de dispositivo o ubicación rápidamente. Cierra y entra siempre con cuidado. Enseña a tu equipo a evitar patrones sospechosos, como inicios de sesión rápidos o copiar y pegar. Los buenos hábitos ayudan a evitar que se activen CAPTCHAs adicionales o bloqueos.
¿Existen riesgos legales o de privacidad al usar CAPTCHA o la huella digital del dispositivo?
Los CAPTCHAs y la toma de huellas pueden generar problemas de privacidad y legales. Algunas pruebas son difíciles para personas con discapacidad, lo que puede violar las leyes de accesibilidad. La huella dactilar de dispositivos recopila información que podría estar sujeta a normas de privacidad, como el RGPD o la CCPA. Consulta siempre las normas locales antes de añadirlas a tu sitio.
Si quieres reforzar las defensas de tu sitio web contra el abuso automatizado, considera implementar una herramienta de verificación moderna y fácil de usar. Proteger los datos y garantizar una interacción genuina del usuario es más fácil con la solución adecuada. Prueba DICloak gratis
 Herramientas gratuitas
 Complemento de cookies
 Generador UA
 Generador de direcciones MAC
 Generador de IP
 Lista de direcciones IP
 Generador de código 2FA
 Reloj Mundial
 Cheque Anónimo
 WebRTC Leak Test
 Generador UUID
 Verificador de Proxy
 Verificador de anuncios de Facebook
 Raspado web con IA
 Herramientas SMM Gratis
 Verificador de Sombreado de Twitter
 Generador UTM
 Generador de usernames
 Generador de hashtags con IA
 Generador de titulares para LinkedIn
 Redimensionador de imágenes sociales