Bị mắc kẹt trên trang đăng nhập với hình ảnh mờ hoặc những chữ cái xoắn mà bạn gần như không đọc được? Đó là lúc hầu hết mọi người bắt đầu tự hỏi điều gì thực sự ẩn sau những câu đố này, và liệu chúng có phải là điều gì hơn một cơn đau đầu hay không. Nếu bạn đã thử đăng ký tài khoản mới, tự động hóa quy trình làm việc, hoặc quản lý nhiều hồ sơ, có lẽ bạn đã gặp phải rào cản đó: trang web ném CAPTCHA, bạn chậm lại, và đôi khi bạn thất bại, ngay cả khi bạn là con người.
Vấn đề là, mã CAPTCHA được thiết kế để phát hiện bot, nhưng ranh giới đang trở nên mờ nhạt. Các công cụ và script cố gắng làm việc để tránh chúng, trong khi các nền tảng liên tục thay đổi cách hoạt động của các bài kiểm tra này. Vì vậy, hiểu mã captcha là gì và tại sao các trang web lại đưa ra các loại khác nhau cho bạn không chỉ là những điều vặt vãnh. Đó là không bị chặn, không mất quyền truy cập, và không làm hỏng quy trình của chính bạn.
Câu hỏi thực sự còn sâu sắc hơn "captcha nghĩa là gì." Bạn cần biết captcha hoạt động như thế nào bên trong, những loại nào bạn sẽ gặp trong năm 2026, và tại sao một số quy trình làm việc lại thất bại ngay cả khi bạn làm mọi thứ "đúng". Nếu bạn bỏ qua những chi tiết đó, bạn sẽ phải đoán mò, và đó là lúc các tài khoản bị đánh dấu hoặc cấm vì những lý do có vẻ ngẫu nhiên.
Bắt đầu với những điều cơ bản: đây là mã CAPTCHA là gì, tại sao nó xuất hiện ở khắp mọi nơi, và nó thực sự kiểm thử những gì.
Mã CAPTCHA thực sự có ý nghĩa gì vào năm 2026?
Mã CAPTCHA là một bài kiểm tra được xây dựng để phân biệt người dùng với bot, thường là khi bạn đăng nhập, đăng ký hoặc thực hiện giao dịch. Năm 2026, các bài kiểm tra này không chỉ là chụp ảnh mà còn được điều chỉnh để phát hiện ngay cả những script thông minh và công cụ tự động nhất, biến chúng thành phòng thủ tuyến đầu cho bất kỳ dịch vụ web nào quan tâm đến bảo mật tài khoản.
Tại sao mã CAPTCHA tồn tại
Các trang web sử dụng CAPTCHA để chặn bot spam, quét dữ liệu hoặc chiếm quyền tài khoản. Những mã này buộc phải kiểm tra con người vào thời điểm quan trọng, khi có đăng nhập mới, đăng ký hoặc hành động nhạy cảm xảy ra.
Cách định nghĩa này đã thay đổi theo thời gian
Vào đầu những năm 2000, CAPTCHA có nghĩa là những chữ cái ngoằn ngoèo mà bạn hầu như không thể đọc được. Bot ngày càng thông minh hơn, nên các thử thách đã thay đổi. Đến năm 2026, những gì được gọi là CAPTCHA có thể mang nhiều ý nghĩa từ việc chọn hình ảnh ("nhấp vào tất cả các xe buýt") đến các bài kiểm tra vô hình theo dõi chuyển động con trỏ của bạn. Hiện nay, nhiều trang web sử dụng các câu đố dựa trên AI hoặc phân tích hành vi nền thay vì hiển thị mã. Ví dụ, một số hệ thống đánh giá bạn qua cách di chuyển chuột hoặc gõ, rồi chỉ hiển thị thử thách nếu bạn trông đáng ngờ. Cái đánh đổi: CAPTCHA khó hơn chặn nhiều bot hơn nhưng lại gây khó chịu cho người dùng thật, đặc biệt khi câu đố không rõ ràng hoặc hệ thống đọc nhầm người là một script. Lỗi phổ biến nhất? Người dùng nhập đáp án đúng nhưng vẫn bị từ chối vì hệ thống đánh dấu trình duyệt hoặc mạng của họ là "giống bot", và không có cách nào kháng cáo.
CAPTCHA đại diện cho gì (và không phải là gì)
- Ý nghĩa cổ điển là "Kiểm tra Turing công khai hoàn toàn tự động để phân biệt máy tính và con người."
- Không phải lúc nào cũng chỉ là một đoạn mã bạn thấy, một số CAPTCHA giờ đã im lặng, hoạt động nền.
- Quan niệm sai lầm lớn nhất: vượt qua CAPTCHA chứng minh bạn an toàn. Năm 2026, nó chỉ chứng minh hệ thống nghĩ bạn không phải là bot lúc này, trạng thái có thể thay đổi theo từng phiên.
Bước tiếp theo là xem xét cách các bài kiểm tra này thực sự hoạt động để ngăn chặn bot, và các hệ thống kiểm tra những gì phía sau hậu trường.
Mã CAPTCHA hoạt động như thế nào để ngăn bot?
Mã CAPTCHA ngăn chặn bot bằng cách giao cho người dùng một nhiệm vụ mà hầu hết các script không thể giải quyết một cách đáng tin cậy, rồi quan sát cách họ hành xử trong thử thách. Không chỉ là chọn đèn giao thông hay gõ chữ mờ. Kiểm tra thực sự là liệu câu trả lời và hành vi của bạn có phù hợp với những gì con người sẽ làm hay không.
Quy trình xác minh con người
Bạn được yêu cầu giải một câu đố, có thể là chọn tất cả các thuyền trong lưới ảnh, gõ các chữ cái méo mó, hoặc nhấp vào một ô kiểm. Những nhiệm vụ này nghe có vẻ dễ với người thật nhưng lại làm rối loạn các bot không "nhìn thấy" hình ảnh hoặc không xử lý được các hình chữ cái kỳ lạ. Hầu hết các bot đều bị phá vỡ khi không xử lý được các mẫu hình trực quan, đặc biệt là với nền ngẫu nhiên, chuyển động xoay hoặc tiếng ồn.
Những dữ liệu mà CAPTCHA thu thập vượt ra ngoài thách thức
Những gì bên trong còn sâu sắc hơn cả bài kiểm tra hiển thị. CAPTCHA hiện đại thu thập dữ liệu từ trình duyệt và thiết bị của bạn, kích thước màn hình, ngôn ngữ, múi giờ, phông chữ đã cài đặt, thậm chí cả tốc độ nhấp chuột hoặc di chuyển chuột. Nếu bạn làm xong câu đố trong nửa giây với các đường chuột thẳng hoàn hảo, hệ thống sẽ đánh dấu đó là "giống bot." Ngược lại, đường đi chuột rung lắc, vài do dự hoặc độ trễ bình thường giữa các lần nhấp chuột trông giống con người hơn nhiều.
Một số CAPTCHA cũng theo dõi xem trình duyệt của bạn có plugin được biết đến với tự động hóa hay không, bạn vừa trải qua một phiên làm việc mới, hoặc địa chỉ IP của bạn có nằm trong danh sách đáng ngờ hay không. Rủi ro là nếu bạn sử dụng một script hoặc công cụ tự động hóa trình duyệt mà quên ngẫu nhiên hóa các tín hiệu này, bạn sẽ bị đánh dấu ngay cả trước khi trả lời thử thách. Điều gây khó khăn nhất cho tự động hóa không phải là câu đố, mà là việc theo dõi vô hình và cách bạn tương tác với trang.
Một lỗi phổ biến như sau: bạn giải được lưới hình ảnh ngay lập tức, nhưng trang web nhận thấy chuột của bạn chưa từng di chuyển qua các ô đó, hoặc dấu vân tay trình duyệt của bạn giống hệt hàng ngàn lần thử khác trong ngày. Đó là lúc bạn gặp thêm thử thách, hoặc tệ hơn, bị chặn.
Tại sao một số bot vẫn vượt qua được (và bằng cách nào)
- Các bot học máy giờ đây có thể "nhìn thấy" hình ảnh và giải các CAPTCHA đơn giản, đặc biệt nếu các mẫu lặp lại.
- Các trang trại giải CAPTCHA sử dụng người thật được trả tiền để giải quyết thử thách và trả đáp án cho bot.
- Một số trang web sử dụng các thử thách yếu hoặc lỗi thời, không theo kịp các script solver công khai, nên tự động hóa vẫn được thực hiện.
Điều tiếp theo cần xem xét là những loại CAPTCHA nào phổ biến trong năm 2026, và tại sao một số loại lại khó bị bot phá vỡ hơn những loại khác.
Các loại mã CAPTCHA chính (kèm ví dụ năm 2026) là gì?
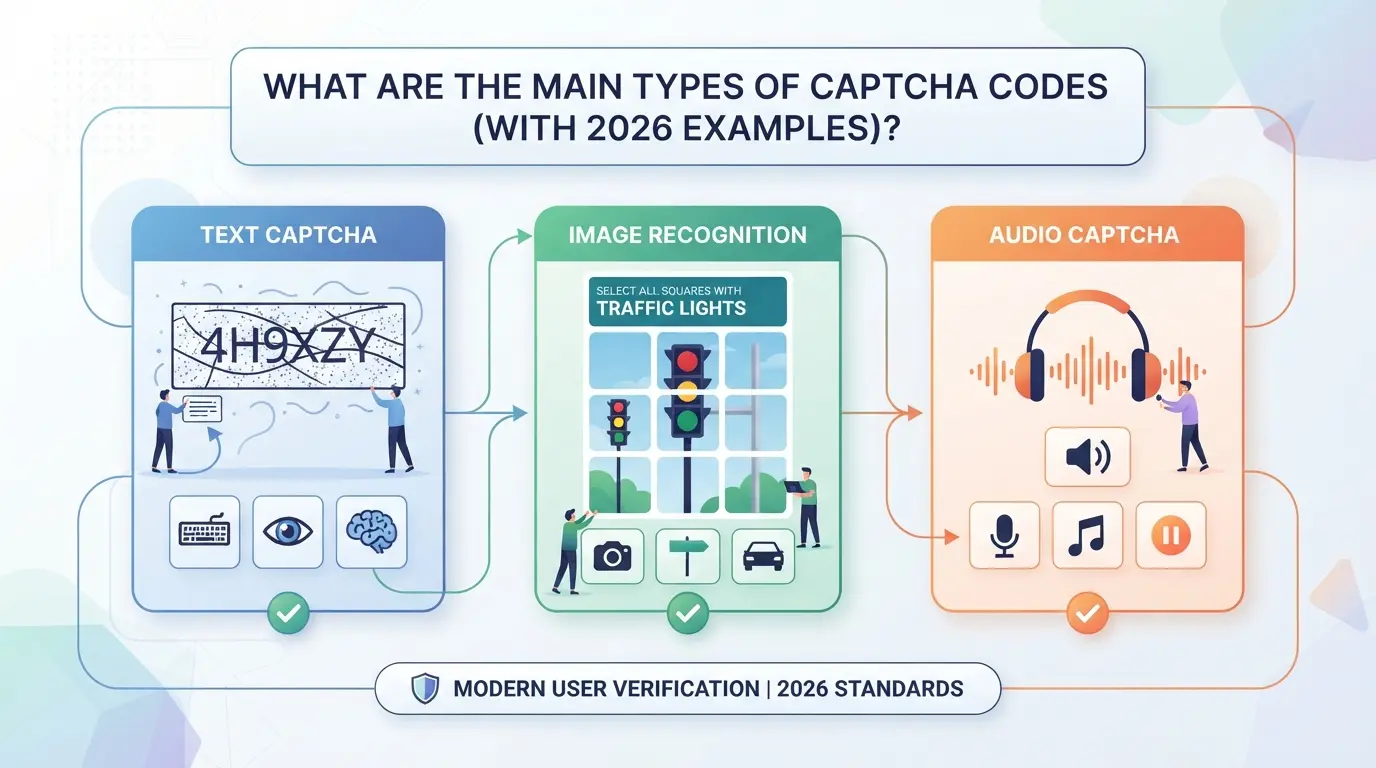
Mỗi trang web dường như sử dụng một bài kiểm tra khác nhau, nhưng hầu hết đều thuộc một số nhóm nhất định. Đây là cách các loại CAPTCHA chính hoạt động trong năm 2026, với các ví dụ thực tế và những gì có thể sai nếu bạn chọn cách tiếp cận sai.
CAPTCHA dựa trên văn bản
| Loại CAPTCHA |
Ví dụ (2026) |
Điểm mạnh |
Điểm yếu |
| Văn bản bị biến dạng |
9wR7K, phông chữ xoắn, tiếng ồn |
Dễ dàng thêm vào, chi phí thấp |
Bot OCR phá vỡ nhiều mô hình |
| Kết hợp số/chữ cái |
X4nL8, các ký tự chồng lên nhau |
Khó hơn với script |
Giới hạn khả năng truy cập, lỗi người dùng |
| Những từ ngữ bị làm mờ |
"Táo" với nền |
Độ phức tạp có thể tùy chỉnh |
Trình giải bot thích nghi rất nhanh |
Ngay cả vào năm 2026, các CAPTCHA văn bản đơn giản vẫn dễ bị bot phá vỡ với OCR hoặc dịch vụ giải trả phí. Chúng thường thất bại khi các trang web tái sử dụng các mẫu cũ.
CAPTCHA Nhận dạng Hình ảnh và Đối tượng
Các lưới ảnh yêu cầu bạn "nhấp vào tất cả đèn giao thông" hoặc "chọn mọi vạch qua đường" giờ đây xuất hiện khắp nơi. Nhưng các mô hình AI có thể giải quyết các bộ ảnh phổ biến nhất, trong khi con người gặp khó khăn với ảnh mờ hoặc mơ hồ. Khả năng tiếp cận giảm nhanh, trình đọc màn hình không thể giải mã các lưới này, và kết nối chậm có thể không tải được chúng.
CAPTCHA âm thanh và toán học
CAPTCHA âm thanh ("gõ những gì bạn nghe", số lộn xộn, tiếng ồn nhiều lớp) nhằm giúp người dùng có thị lực kém. Trên thực tế, âm thanh thường bị méo quá mức đối với cả con người và bot. Các câu đố toán học đơn giản ("8 + 3 là gì?") dễ giải với script nhưng làm chậm người dùng thật, đặc biệt là trên di động.
CAPTCHA Vô hình và Hành vi
CAPTCHA không cần nhấp chuột (như reCAPTCHA v3) chạy nền, chấm điểm người dùng dựa trên chuyển động chuột, tốc độ gõ và dấu vân tay thiết bị. Chúng gần như vô hình với con người nhưng có thể chặn bạn nếu thiết lập của bạn trông "không tự nhiên", ví dụ như bạn sử dụng công cụ tự động hóa hoặc xoay proxy quá nhanh.
CAPTCHA tùy chỉnh và doanh nghiệp năm 2026
Các CAPTCHA cấp doanh nghiệp giờ đây kết hợp kiểm tra sinh trắc học (như quét khuôn mặt, lấy mẫu giọng nói) hoặc dấu vân tay thiết bị. Một số nền tảng sử dụng logic thích ứng, nếu mẫu đăng nhập của bạn thay đổi, hệ thống sẽ kích hoạt một thử thách khó hơn. Chúng khó tự động hóa nhưng có thể khóa người dùng hợp pháp nếu họ đi du lịch, chuyển thiết bị hoặc sử dụng công cụ bảo mật.
Nếu bạn chỉ tập trung vào việc vượt qua bài kiểm tra cơ bản, bạn sẽ bỏ lỡ những thử thách mới hơn, ít được chú ý hơn, và đó giờ là nơi hầu hết các thất bại thực tế bắt đầu. Phần tiếp theo sẽ đề cập đến những gì có thể sai khi dựa vào CAPTCHA.
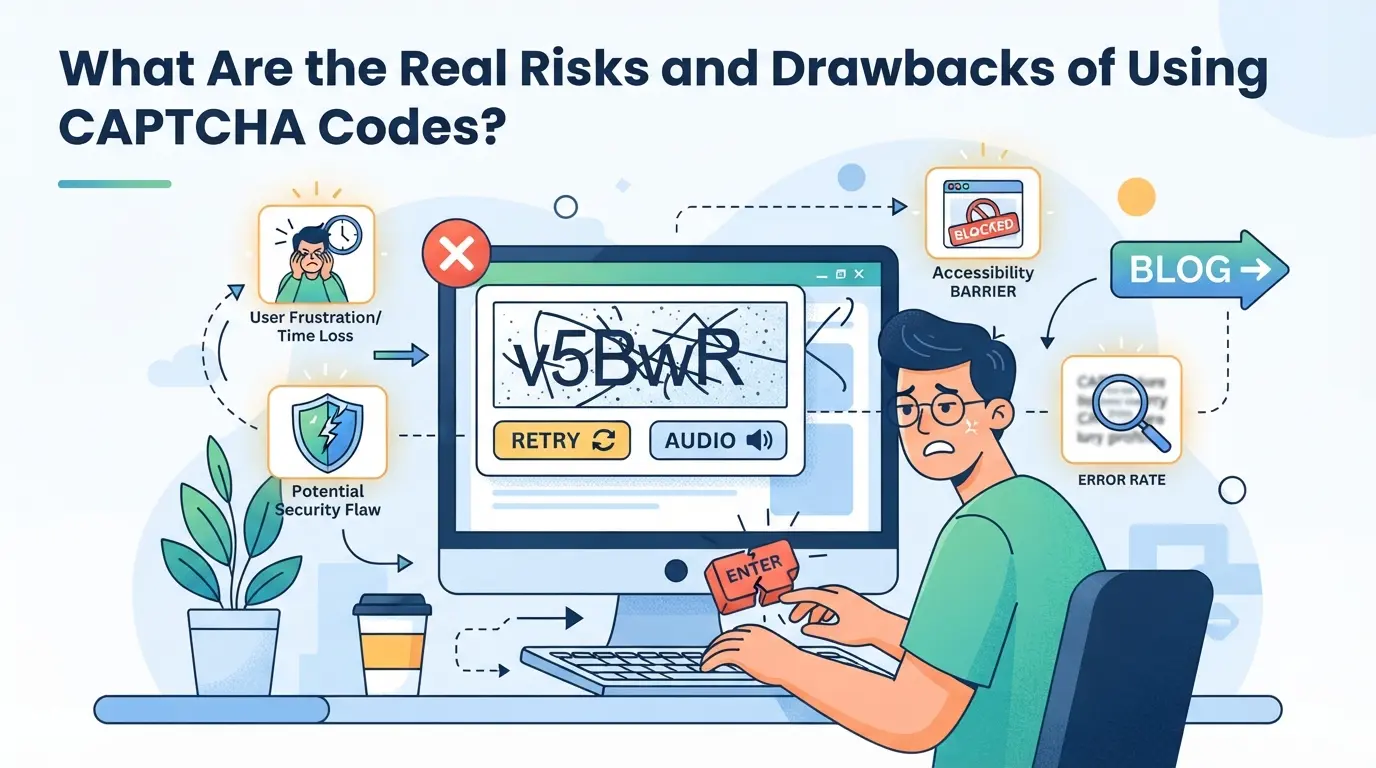
Những rủi ro và hạn chế thực sự khi sử dụng mã CAPTCHA là gì?
Trải nghiệm người dùng và mất chuyển đổi
Mã CAPTCHA khiến người dùng thực sự khó chịu hơn nhiều so với dự đoán. Tỷ lệ trả lại tăng vọt khi người dùng gặp phải các câu đố khó đọc hoặc kiểm tra hình ảnh chậm, đặc biệt là trên di động. Tỷ lệ chuyển đổi bị mất tăng nhanh khi chỉ một phần nhỏ người dùng bỏ cuộc thay vì giải quyết thử thách.
Thách thức về khả năng tiếp cận và tuân thủ pháp lý
Các trang web dựa vào CAPTCHA hình ảnh hoặc âm thanh có thể vô tình chặn người dùng khuyết tật, gây rủi ro pháp lý.
- Người dùng khiếm thị có thể không hoàn thành được các câu đố hình ảnh; ngay cả các lựa chọn thay thế âm thanh cũng thường thất bại với trình đọc màn hình.
- Tuân thủ CAPTCHA mà không kiểm tra khả năng tiếp cận định kỳ sẽ khiến bạn có nguy cơ bị kiện hoặc phạt vì không tuân thủ ở các khu vực có thực thi ADA hoặc GDPR.
Điểm yếu bảo mật và cách khắc phục bot
Bot không còn bị kẹt ở cổng nữa. Dịch vụ giải CAPTCHA giá rẻ và các script AI có thể giải các câu đố đơn giản trong vài giây, nên một đoạn mã trên trang không đảm bảo xác minh thực sự của con người. Chỉ dựa vào CAPTCHA sẽ để lại khoảng trống trong phòng thủ của bạn.
Chi phí vận hành cho các nhóm đa tài khoản
Các nhóm vận hành nhiều tài khoản gặp phải CAPTCHA nhiều hơn người dùng đơn lẻ. Sự cản trở thêm này dẫn đến lãng phí thời gian, đăng nhập lặp lại và lỗi phiên làm việc, đặc biệt khi thiết lập trình duyệt hoặc proxy không nhất quán. Điều này ảnh hưởng trực tiếp đến hiệu quả và độ tin cậy.
Cách giảm ma sát CAPTCHA và rủi ro tài khoản khi quản lý nhiều tài khoản
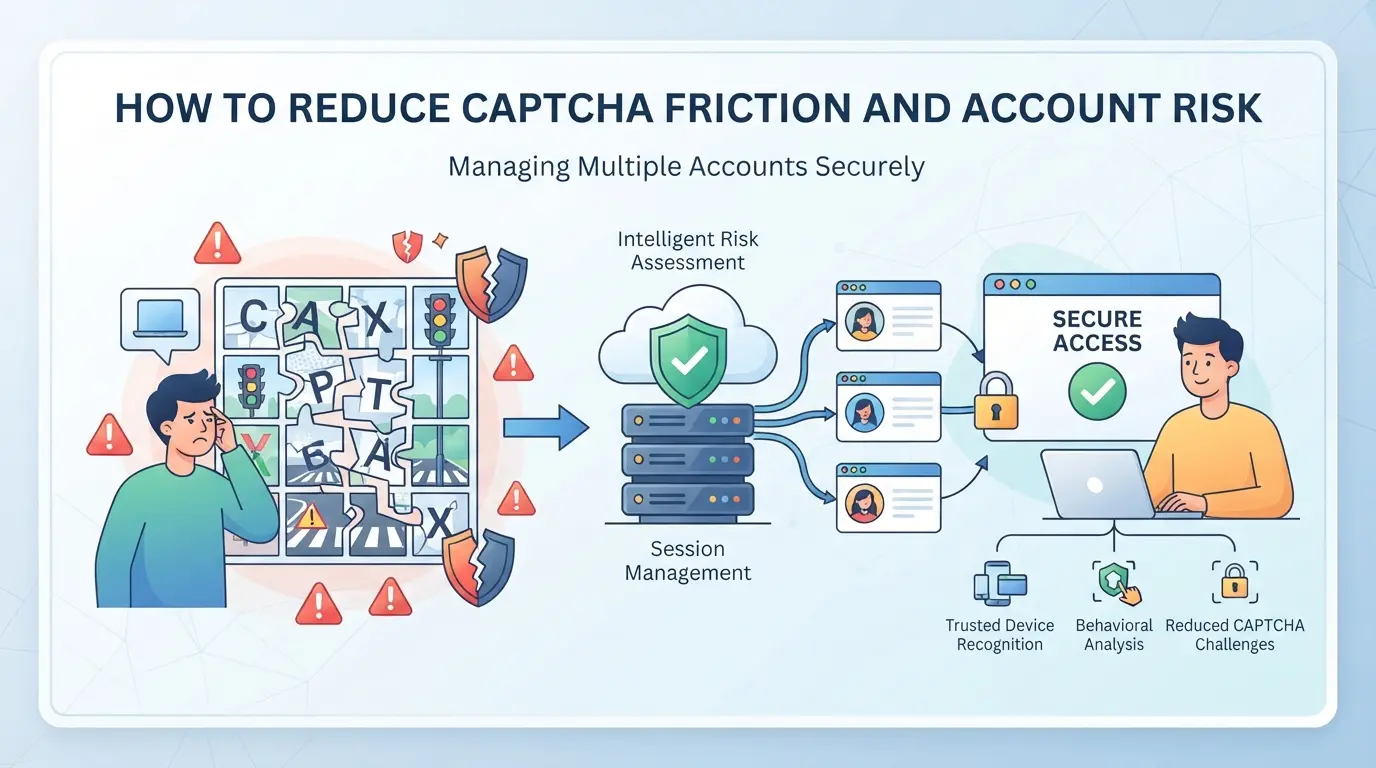
Nếu bạn liên tục nhận được các bài kiểm tra CAPTCHA trong mỗi lần đăng nhập hoặc hành động, vấn đề thường không chỉ là xui xẻo. Hầu hết các trigger xuất phát từ thiết lập không nhất quán, dấu vân tay tái sử dụng hoặc thói quen proxy cẩu thả, không phải từ mã captcha mà là từ những gì quy trình làm việc của bạn gửi đến nền tảng.
Giữ cho môi trường trình duyệt nhất quán
Chuyển đổi trình duyệt, hệ điều hành hoặc kích thước màn hình giữa phiên là dấu hiệu cảnh báo cho các hệ thống tự động. Chúng theo dõi thay đổi và làm tăng nguy cơ CAPTCHA hoặc thậm chí bị khóa. Dưới đây là cách giảm các kích hoạt sai:
- Giữ một hồ sơ trình duyệt cho mỗi tài khoản. Thay đổi trình duyệt hoặc thiết bị giữa các lần đăng nhập là một mô hình kinh điển cho hoạt động bị đánh dấu.
- Giữ cho các bản cập nhật và tiện ích mở rộng trình duyệt ổn định, nâng cấp hoặc thêm plugin mới có thể thay đổi dấu vân tay và yêu cầu kiểm tra thêm.
- Khớp múi giờ và cài đặt ngôn ngữ với vị trí proxy của bạn. Sự không khớp ở đây thường dẫn đến ma sát, đặc biệt sau khi thay đổi vị trí.
Sử dụng proxy đáng tin cậy và tránh chồng lấn IP
Proxy chia sẻ hoặc bị đưa vào danh sách đen gần như đảm bảo có thêm CAPTCHA. Để giảm rủi ro:
- Gán proxy riêng cho mỗi tài khoản, không bao giờ tái sử dụng IP giữa các tài khoản.
- Kiểm tra proxy trước khi sử dụng; IP chậm hoặc bị đánh dấu có thể kích hoạt CAPTCHA ngay cả khi mọi thứ khác có vẻ bình thường.
Tránh các mẫu tự động hóa trông giống như bot
Chạy các script chạy nhanh qua đăng nhập hoặc điền biểu mẫu với tốc độ siêu phàm là cách dễ bị đánh dấu.
- Thay đổi thời gian giữa các hành động, các độ trễ cố định khiến bạn trông như được kịch bản.
- Ngẫu nhiên hóa chuyển động chuột và cuộn chuột; các đường thẳng và nhấp chuột tức thì là dấu hiệu dễ nhận biết.
- Hãy kết hợp các hành động thủ công nếu bạn thấy các đề xuất CAPTCHA tăng vọt.
Hồ sơ riêng biệt cho từng tài khoản
Trộn các tài khoản trong cùng một hồ sơ trình duyệt sẽ làm lộ cookie và thông tin thiết bị, giúp việc phát hiện trở nên dễ dàng. Giữ mọi thứ cách ly:
- Tạo một hồ sơ trình duyệt riêng cho mỗi tài khoản.
- Không bao giờ đăng nhập nhiều tài khoản qua cùng một hồ sơ hoặc thiết bị.
- Xóa cookie và lưu bộ nhớ đệm giữa các tài khoản để tránh lây nhiễm chéo.
Làm theo các bước này và bạn sẽ thấy ít gián đoạn CAPTCHA hơn, cũng như khóa bất ngờ ít hơn. Tiếp theo: làm thế nào để thiết lập các hồ sơ trình duyệt và phân bổ proxy riêng biệt để làm việc đa tài khoản an toàn hơn.
Sử dụng DICloak để tách hồ sơ trình duyệt và proxy trong quy trình làm việc CAPTCHA đa tài khoản
Việc thiết lập thủ công sẽ không hiệu quả khi bạn vận hành hơn một vài tài khoản nền tảng, lưu trữ trình duyệt chia sẻ và địa chỉ IP tái chế gần như đảm bảo các kích hoạt CAPTCHA lặp lại. Đối với các nhà vận hành hoặc nhóm cần giữ quy trình làm việc tài khoản sạch sẽ, DICloak cung cấp cách để thiết lập các hồ sơ trình duyệt riêng biệt và gán proxy do người dùng sở hữu cho từng hồ sơ. Cách tiếp cận này không quản lý, bỏ qua hay đảm bảo kết quả với mã CAPTCHA; nó chỉ giữ cho tín hiệu trình duyệt và mạng không bị trộn lẫn giữa các tài khoản, đây là nơi hầu hết các cờ dựa trên môi trường bắt đầu.
Tạo Hồ sơ Trình duyệt Cô lập với Dấu vân tay Tùy chỉnh trong DICloak
Người vận hành có thể tạo một hồ sơ trình duyệt DICloak riêng biệt cho mỗi tài khoản nền tảng, cấu hình các tín hiệu vân tay như hệ điều hành, User Agent, múi giờ và vị trí địa lý. Điều này giúp các phiên, cookie và lưu trữ cục bộ không bị chéo giữa các tài khoản, giảm khả năng nền tảng nhận thấy nhiều đăng nhập đến từ cùng một thiết bị. Trên thực tế, một nhà sáng tạo hoặc nhóm sẽ thiết lập hồ sơ, xem xét các kiểm soát vân tay có sẵn và chỉ sử dụng hồ sơ đó cho tài khoản được phân công, không bao giờ dùng cho hai tài khoản cùng lúc. Phạm vi ở đây bị giới hạn: tách biệt ở cấp độ hồ sơ và thiết lập vân tay được hỗ trợ, không chấp nhận nền tảng hay tàng hình.
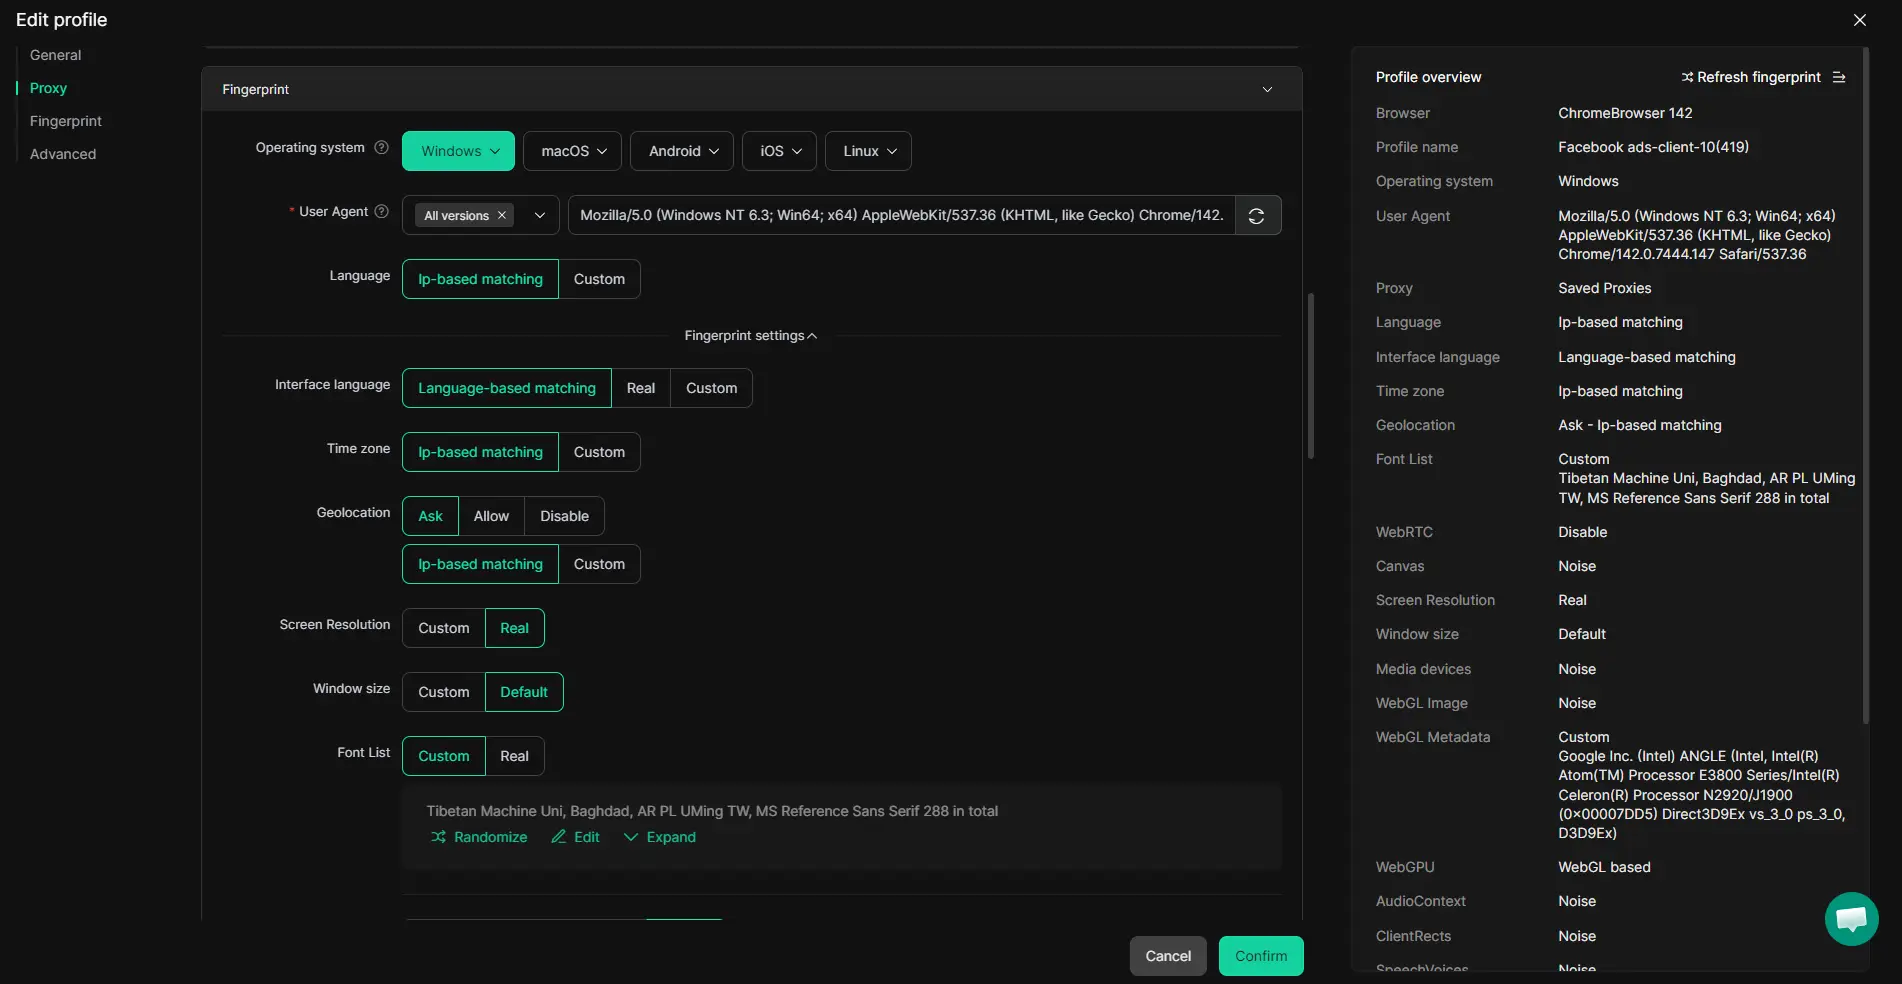
Cấu hình proxy do người dùng sở hữu cho từng hồ sơ trong DICloak
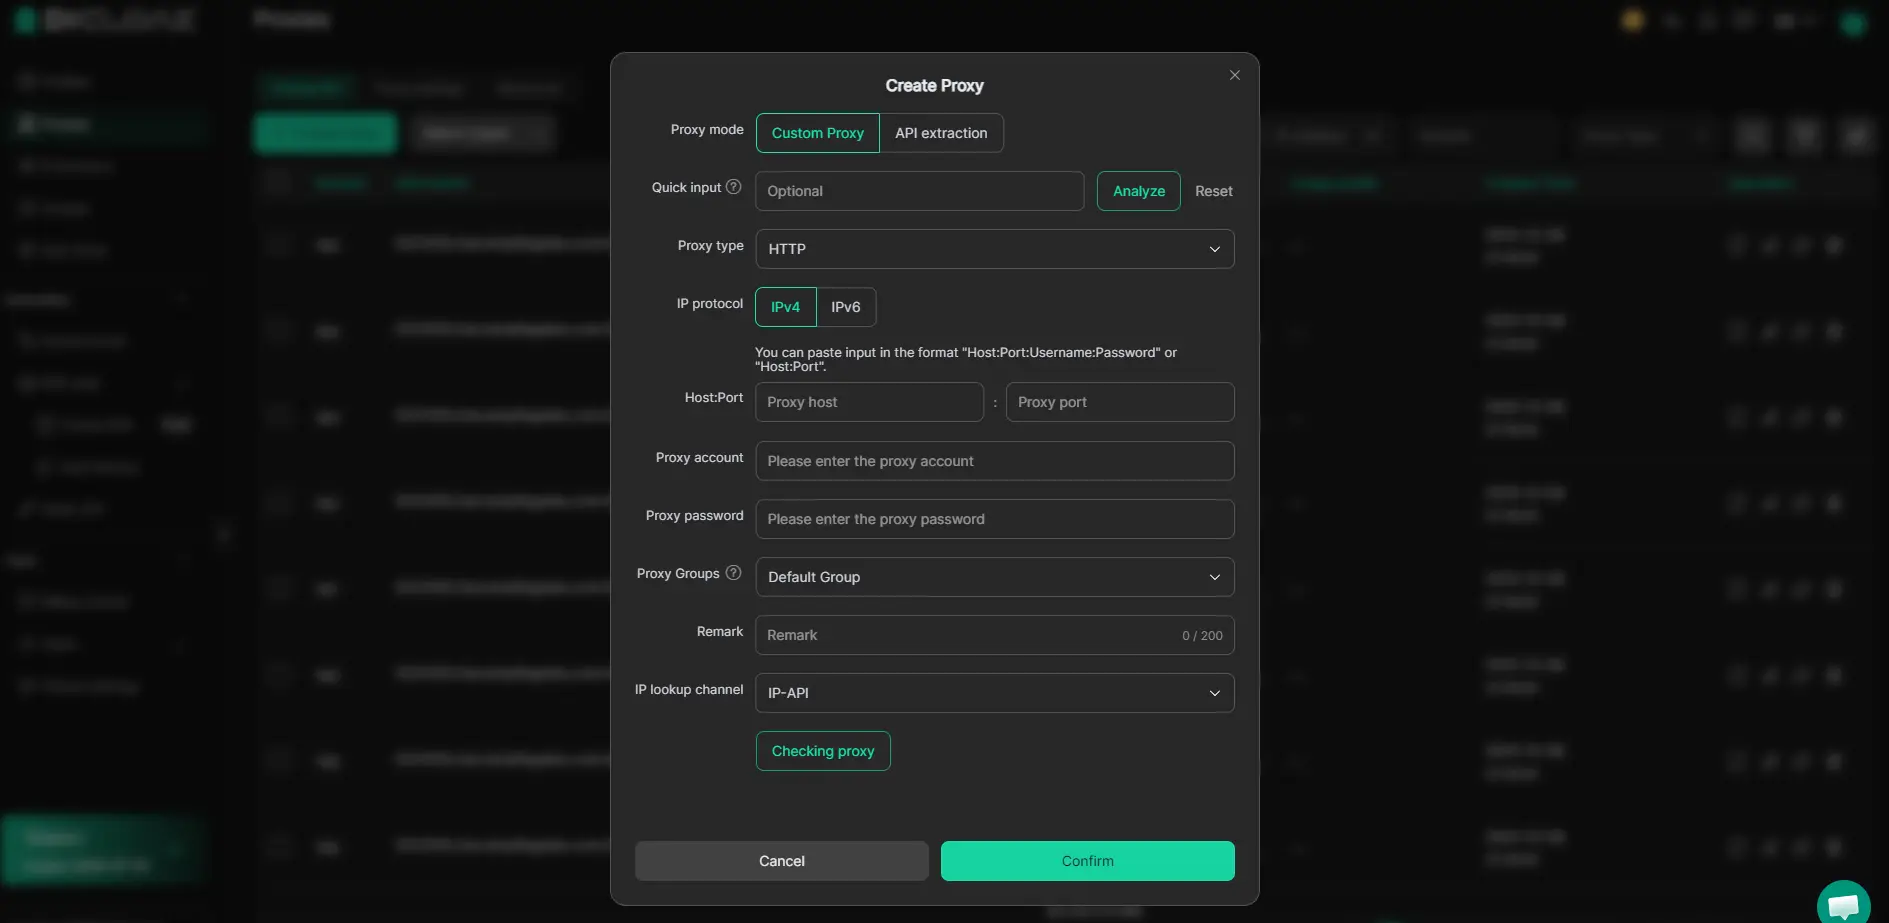
Các lệnh CAPTCHA lặp lại thường truy về các địa chỉ IP được sử dụng lại hoặc bị đánh dấu. DICloak cho phép người vận hành nhập thông tin proxy, máy chủ, cổng, giao thức, tên đăng nhập và mật khẩu vào từng hồ sơ, sau đó chạy kiểm tra kết nối tích hợp và xác nhận IP thoát và quốc gia được phát hiện phù hợp với quy trình làm việc dự kiến. Điều này cho phép căn chỉnh môi trường trình duyệt và mạng cho từng tài khoản, nhưng proxy luôn do người dùng chọn và kiểm tra. DICloak không cung cấp, xoay hoặc đảm bảo chất lượng proxy; kết nối chỉ áp dụng ở cấp độ hồ sơ trình duyệt.
Các nhóm cần thêm nhiều lớp như kiểm tra thiết bị hoặc kiểm tra hành vi, nên cân nhắc các thiết lập cơ bản này với các lựa chọn được đề cập trong phần tiếp theo.
Khi các lựa chọn thay thế CAPTCHA hoặc các lớp bảo mật bổ sung có ý nghĩa
Không phải quy trình làm việc nào cũng nên bắt đầu và kết thúc bằng CAPTCHA. Nếu bạn đang xử lý các đăng nhập nhạy cảm, hoặc thấy số lượng người dùng giảm mạnh, các lớp bảo mật khác có thể đảm nhận việc này, hoặc thậm chí thay thế CAPTCHA, mà không chặn người dùng thật.
Phân tích dấu vân tay thiết bị và hành vi
| Phương pháp |
Điểm mạnh |
Điểm yếu |
| Dấu vân tay thiết bị |
Bắt các bot tái sử dụng cài đặt thiết bị |
Có thể gán nhãn sai thiết bị dùng chung hoặc thay đổi thiết bị |
| Phân tích hành vi |
Đánh dấu các mẫu không phải con người (tốc độ, sử dụng chuột) |
Dương tính giả với người dùng cấp cao |
Việc chọn các công cụ này thay vì CAPTCHA giúp phát hiện bot vượt qua các bài kiểm tra hình ảnh đơn giản, nhưng người dùng thực tế lại dễ bị lỗi vô tình, đặc biệt khi thiết lập thiết bị dùng chung.
Khóa truy cập, MFA và Xác thực dựa trên rủi ro
Passkey và xác thực đa yếu tố (MFA) có thể ngăn chặn việc chiếm đoạt tài khoản ngay cả khi CAPTCHA được giải quyết. Kiểm tra dựa trên rủi ro, như chỉ gửi mã khi đăng nhập có dấu hiệu lạ, giúp hầu hết người dùng di chuyển nhanh và chỉ làm chậm các trường hợp rủi ro.
Lựa chọn hỗn hợp phù hợp cho quy trình làm việc của bạn
Tránh chồng chồng mọi phương thức theo mặc định. Chọn lớp phù hợp với rủi ro của bạn, CAPTCHA cho lưu lượng bot cơ bản, dấu vân tay cho mục tiêu giá trị cao, hoặc passkey khi nguy cơ bị đánh cắp tài khoản là mối lo lớn hơn.
Câu hỏi thường gặp về mã captcha là gì
Sự khác biệt giữa CAPTCHA và reCAPTCHA vào năm 2026 là gì?
CAPTCHA là bài kiểm tra đầu tiên sử dụng các câu đố như gõ từ bị biến dạng. reCAPTCHA, hiện nay phổ biến hơn, sử dụng hệ thống tiên tiến của Google. Nó thường chỉ đánh dấu vào ô hoặc phân tích hành vi duyệt web. reCAPTCHA cũng giúp số hóa sách và huấn luyện AI. Điểm khác biệt chính là cách tiếp cận thông minh hơn, ít phiền toái hơn và bảo vệ tốt hơn trước các bot hiện đại.
Tại sao tôi cứ thấy mã CAPTCHA dù không phải là bot?
Bạn có thể thấy mã captcha nếu địa chỉ IP của bạn có tiếng xấu, bạn thường xuyên chuyển thiết bị hoặc trình duyệt, hoặc hành động của bạn có vẻ lạ với trang web. Nhấp chuột nhanh, sử dụng proxy hoặc xóa cookie có thể kích hoạt thêm các bài kiểm tra. Các trang web sử dụng những manh mối này để chặn bot thật nhưng đôi khi cũng bắt được người thật.
Liệu bot có thực sự giải mã CAPTCHA vào năm 2026 không?
AI nâng cao và dịch vụ giải CAPTCHA trả phí có thể phá vỡ nhiều CAPTCHA cũ. Một số bot sử dụng học máy để nhận diện hình ảnh hoặc câu đố văn bản. Tuy nhiên, các hệ thống mới hơn như reCAPTCHA v3 phân tích hành vi, khiến bot khó đánh lừa hơn. Không có hệ thống nào hoàn hảo, nhưng hầu hết các bot cơ bản vẫn bị ngăn chặn.
Làm thế nào để tôi đảm bảo đội của mình không bị khóa bởi CAPTCHA khi quản lý nhiều tài khoản?
Giữ hồ sơ trình duyệt riêng biệt cho mỗi tài khoản. Sử dụng proxy sạch có uy tín tốt. Tránh chuyển đổi thiết bị hoặc vị trí quá nhanh. Luôn đăng xuất và đăng nhập cẩn thận. Dạy nhóm tránh các mẫu đáng ngờ như đăng nhập nhanh hoặc sao chép dán. Thói quen tốt giúp ngăn ngừa việc kích hoạt thêm CAPTCHA hoặc khóa mục tiêu.
Có rủi ro pháp lý hoặc quyền riêng tư khi sử dụng CAPTCHA hoặc dấu vân tay thiết bị không?
CAPTCHA và lấy dấu vân tay có thể gây ra các vấn đề về quyền riêng tư và pháp lý. Một số bài kiểm tra khó đối với người khuyết tật, điều này có thể vi phạm luật về khả năng tiếp cận. Lấy dấu vân tay thiết bị thu thập thông tin có thể thuộc phạm vi các quy định về quyền riêng tư, như GDPR hoặc CCPA. Luôn kiểm tra các quy định địa phương trước khi thêm chúng vào trang web của bạn.
Nếu bạn muốn tăng cường phòng thủ của website trước lạm dụng tự động, hãy cân nhắc triển khai công cụ xác minh hiện đại, thân thiện với người dùng. Việc bảo vệ dữ liệu và đảm bảo tương tác thực sự của người dùng sẽ dễ dàng hơn khi có giải pháp phù hợp. Dùng thử DICloak miễn phí
 Công cụ miễn phí
 Cookie Cắm -in
 Trình tạo UA
 Trình tạo địa chỉ MAC
 Trình tạo địa chỉ IP
 Danh Sách Địa Chỉ IP
 Trình tạo mã 2FA
 Đồng Hồ Thế Giới
 Kiểm tra ẩn danh
 WebRTC Leak Test
 Trình tạo UUID
 Trình kiểm tra Proxy
 Kiểm tra FB Ads
 Quét web bằng AI
 Công Cụ SMM Miễn Phí
 Công Kiểm Tra Shadowban Twitter
 Công cụ Kiểm tra Tên Instagram
 Trình tạo UTM
 Trình tạo username
 Trinh tao hashtag AI
 Trình tạo tiêu đề LinkedIn
 Đổi kích thước ảnh mạng xã hội