Dar acceso a tu equipo a una cuenta de LinkedIn puede parecer una trampa. Necesitas que otros publiquen actualizaciones, respondan a candidatos o realicen contactos, pero dar la contraseña real abre la puerta a bloqueos accidentales, advertencias de seguridad o incluso problemas de recuperación de cuentas si alguien inicia sesión desde una ubicación marcada.
Compartir accesos por correo electrónico o chat parece rápido, pero significa que pierdes el control rápidamente. Una persona olvida cerrar sesión, otra reutiliza la contraseña en otro lugar, y ahora no puedes rastrear quién hizo qué ni cortar el acceso si alguien se va. Incluso las herramientas que prometen gestionar las credenciales a menudo te obligan a confiar en todos los que tienen el inicio de sesión principal, lo que no resuelve el riesgo principal.
Lo que la mayoría de los equipos realmente quiere es una forma de compartir la cuenta de LinkedIn sin compartir contraseñas, delegar el acceso a LinkedIn sin problemas con las contraseñas, mantener la cuenta estable y registrar acciones sin exponer credenciales ni romper los términos de LinkedIn. El enfoque adecuado reduce las alertas de seguridad, te ayuda a controlar quién puede acceder a qué y te permite revocar el acceso al instante cuando cambian los miembros del equipo.
Si estás cansado de tener que hacer malabares con soluciones alternativas o te preocupa el cumplimiento, empieza por aquí; esto es lo que funciona en la práctica para compartir cuentas de LinkedIn de forma más segura.
Por qué compartir tu contraseña de LinkedIn es un gran riesgo en 2026
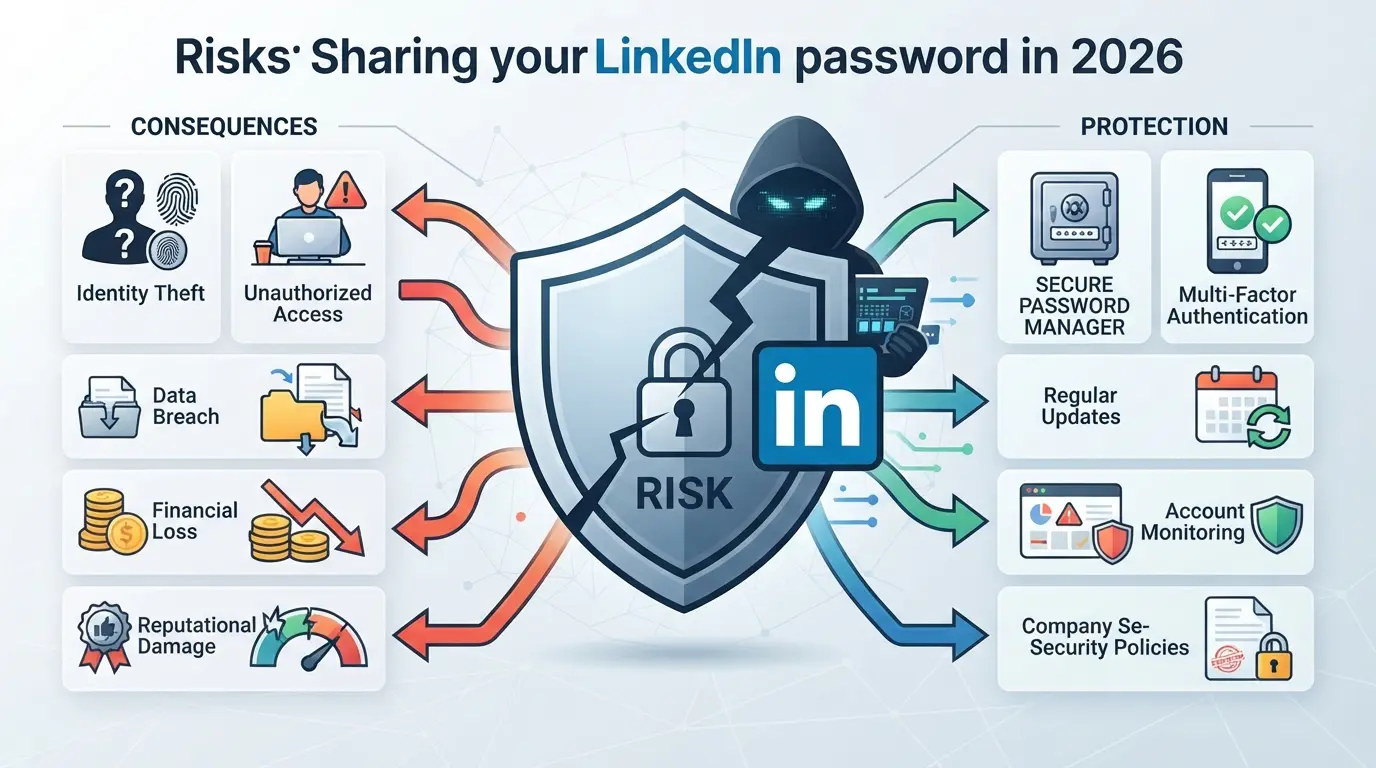
Compartir tu contraseña de LinkedIn con cualquiera, incluso alguien en quien confíes en el trabajo, abre la puerta a la pérdida de cuentas, problemas legales y restricciones repentinas que a menudo no puedes revertir. El verdadero riesgo no es solo "¿y si la cagan", sino lo rápido que todo se descontrola una vez que incumples las normas de LinkedIn o pierdes la pista de quién está dentro de tu cuenta.
Términos de servicio y restricciones de cuentas de LinkedIn
Las normas de LinkedIn en 2026 dejan claro: no se permite compartir tu contraseña ni dar acceso directo a otros. Si LinkedIn detecta que más de una persona está iniciando sesión, especialmente desde diferentes lugares o dispositivos, puede bloquear o prohibir la cuenta permanentemente sin previo aviso. Incluso una sola sesión marcada puede bloquear mensajes empresariales, borrar avalamientos o forzar una reverificación completa.
Amenazas de seguridad: fugas de datos, robo de cuentas y riesgos de privacidad
Entregar tu contraseña de LinkedIn significa que pierdes el control de todo lo relacionado con tu cuenta, mensajes, listas de conexiones e incluso publicaciones privadas. Cualquiera que tenga la contraseña puede leer tus mensajes directos, descargar listas de contactos o cambiar la configuración de recuperación, lo que dificulta saber si has sido comprometido hasta que es demasiado tarde. Un escenario común: a un contratista se le da la contraseña principal para ayudar con la divulgación, decide descargar toda tu base de datos de LinkedIn y luego se va. Pasan meses antes de que te des cuenta de que alguien más está haciendo ofertas en frío de contactos de clientes. Peor aún, si esa persona reutiliza la contraseña en otros sitios, una filtración en otros sitios puede hacer que un desconocido te secuestra el LinkedIn. Recuperar el acceso puede llevar semanas y, para entonces, el daño a tu reputación profesional o relaciones ya está hecho. Una vez que una contraseña sale a la luz, no puedes controlar a dónde viaja ni qué se comparte, no hay forma de "desenviar" una credencial.
Detección: Cómo LinkedIn identifica accesos sospechosos
- LinkedIn monitoriza los inicios de sesión comprobando la dirección IP, el tipo de dispositivo y la geolocalización.
- Si dos personas inician sesión desde ciudades o países diferentes, LinkedIn puede provocar un desafío de seguridad o forzar el restablecimiento de la contraseña.
- Demasiadas sesiones desajustadas suelen resultar en un bloqueo temporal, y los problemas recurrentes pueden significar una pérdida permanente de la cuenta.
En resumen: dar tu contraseña no solo supone un bloqueo rápido, sino que puede desencadenar una cadena de problemas que alteren tu negocio y tu marca personal. Antes incluso de plantearte dejar que otra persona acceda a tu LinkedIn, necesitas un plan tanto de seguridad como de responsabilidad.
Qué decidir antes de permitir que alguien acceda a tu cuenta de LinkedIn
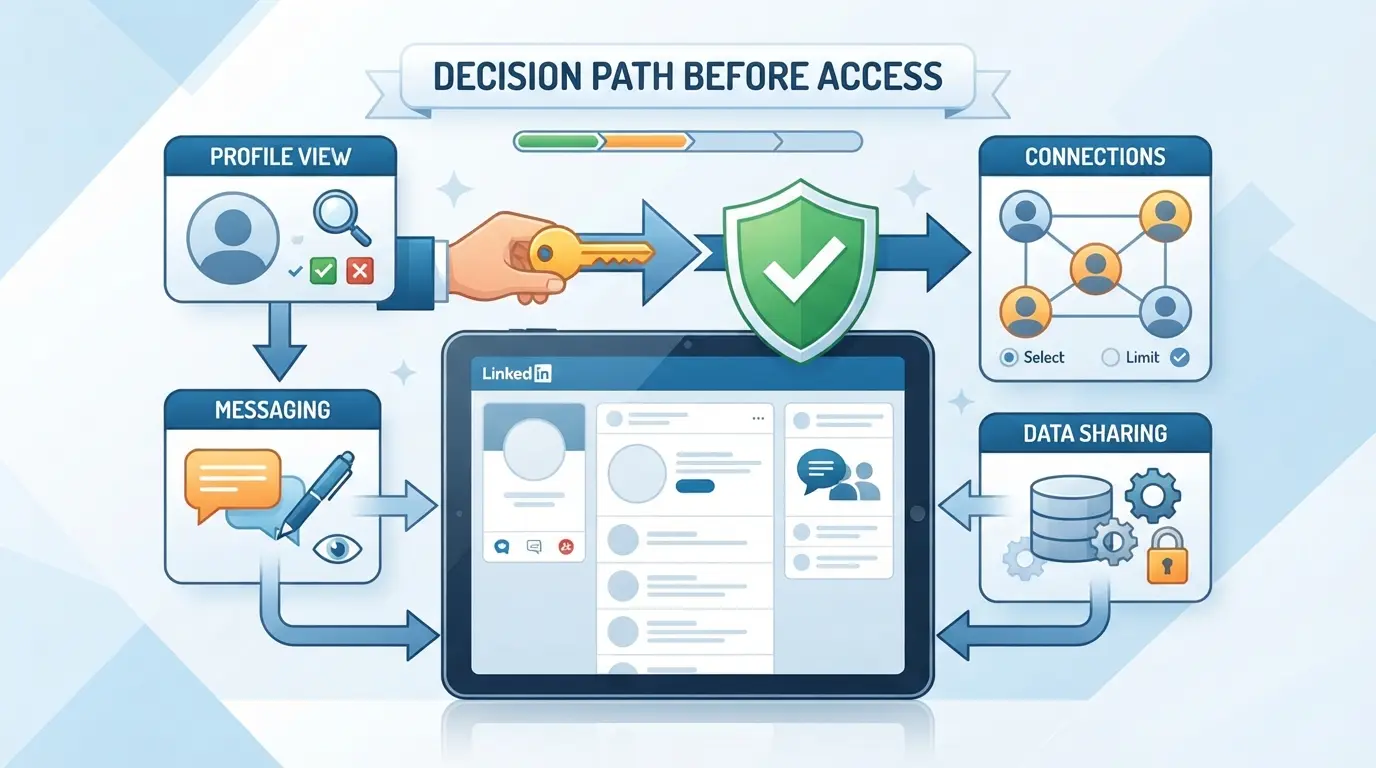
Antes de ceder cualquier tipo de acceso a LinkedIn, detente y planifica exactamente qué necesitas que se haga y qué estás dispuesto a arriesgar. Las configuraciones más seguras empiezan con un plan claro: quién tiene acceso, por qué y durante cuánto tiempo.
Perfil personal vs. página de empresa: ¿Qué se puede delegar?
LinkedIn divide el acceso entre perfiles personales (tu propia cuenta) y páginas de empresa (presencia empresarial). Puedes delegar publicaciones, moderación de comentarios y análisis en una página de empresa añadiendo a alguien como administrador de página. Los perfiles personales no pueden ser delegados formalmente, cualquiera que inicie sesión se parecerá a ti y podría cambiar cualquier cosa, incluida tu información de contacto.
¿Con qué tareas necesitas ayuda?
- Haz una lista de las acciones en las que quieres ayuda (publicar, enviar mensajes, informar, etc.).
- Empareja cada tarea con el acceso más bajo requerido (no des administrador si el editor es suficiente).
- Confirma si la tarea necesita acceso único o repetido.
¿Quién necesita acceso y durante cuánto tiempo?
Decide si el acceso es para un proyecto rápido o para trabajo diario. Los ayudantes temporales deberían tener acceso limitado con una fecha de finalización fija. Si te saltas esto, los antiguos contratistas pueden quedarse en tu cuenta sin ser detectados.
¿Cuáles son los requisitos de seguridad y cumplimiento?
Revisa las normas de tu empresa o los contratos con clientes, muchos prohíben el intercambio de contraseñas por completo o requieren registros detallados. Necesitarás una forma de rastrear quién hizo qué y cuándo.
- Revisa los acuerdos de la empresa o del cliente para detectar restricciones de acceso.
- Configura un método de registro (accede a registros o historial de cambios).
- Planifica cómo eliminar el acceso al instante si alguien se va o cambia de puesto.
Apresurarse en este paso crea lagunas, un permiso de acceso perdido puede llevar a que un exempleado publique como tú, o a una sesión no segura abierta durante meses. A continuación, mira cómo delegar tareas en la página de la empresa sin entregar tu inicio de sesión principal.
Cómo compartir acceso a la página de la empresa de LinkedIn sin compartir contraseñas
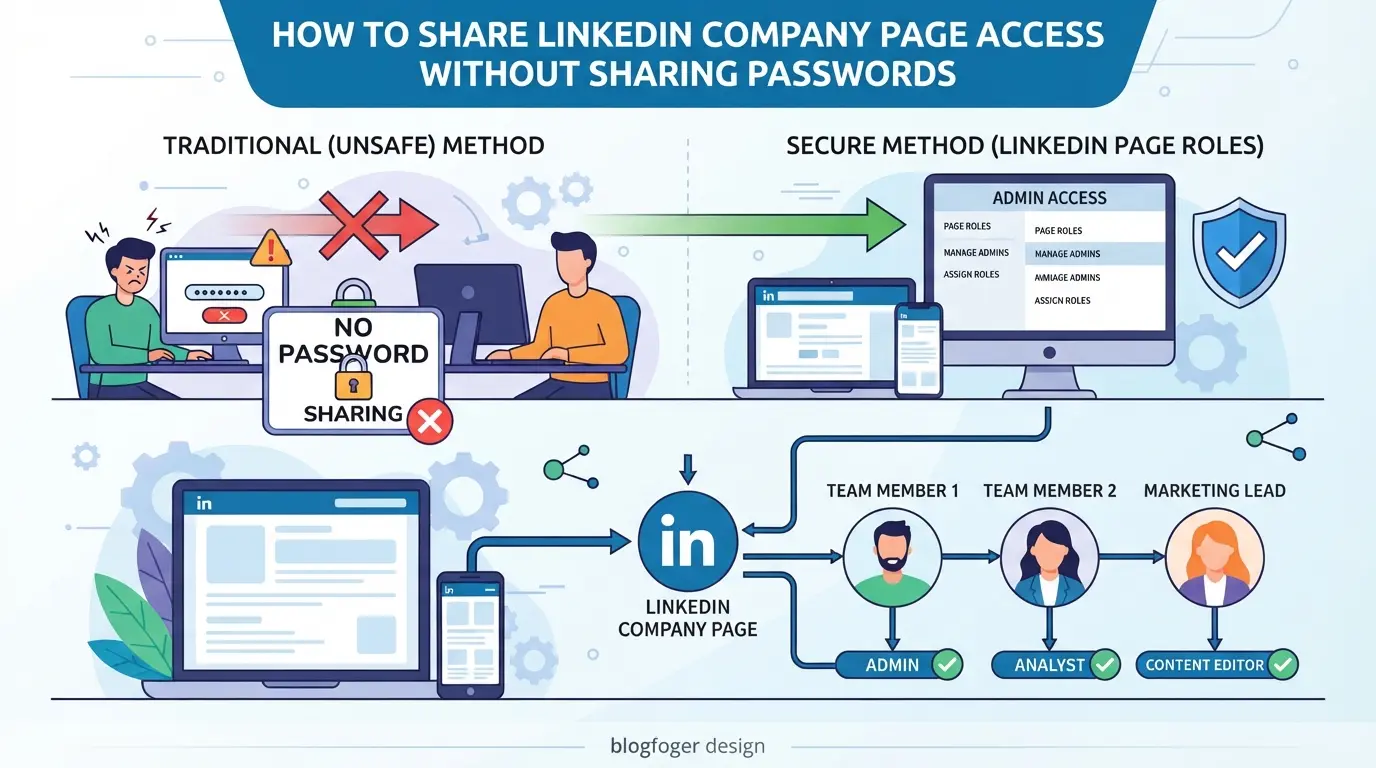
No necesitas dar tu acceso ni arriesgar tu página de empresa, LinkedIn tiene formas integradas de delegar acceso de forma segura. Si quieres que alguien te ayude a gestionar tu página de empresa de LinkedIn, utiliza los roles de administrador de LinkedIn en lugar de compartir tu contraseña. Este método mantiene tus credenciales privadas, tu pista de auditoría limpia y el acceso bajo tu control.
Paso 1: Añadir un nuevo administrador o rol en la página de tu empresa
- Abre la página de tu empresa en LinkedIn y haz clic en "Herramientas de administración" > "Gestionar administradores".
- Haz clic en "Añadir administrador" e introduce el nombre del perfil de LinkedIn de tu compañero.
- Elige el puesto administrativo adecuado:
- Super admin: Control total, incluyendo la gestión de todos los admins.
- Administrador de contenido: Puede crear y gestionar publicaciones.
- Analista: Solo puede ver análisis.
- Haz clic en "Guardar". El usuario invitado recibirá una notificación de LinkedIn para aceptar el puesto.
Si no ves la opción de invitación, comprueba si tienes derechos de superadministrador, solo los superadministradores pueden añadir otros administradores.
Paso 2: Confirmar y probar el acceso
- Pide a tu compañero que inicie sesión en su propia cuenta de LinkedIn y revise sus notificaciones, debería ver una invitación para unirse como administrador.
- Después de aceptar, haz que actualicen tu página de empresa. Deberían ver el interruptor de "Vista de administrador".
- Asigna una tarea sencilla, como editar un borrador de una publicación o ver analíticas, para confirmar que tienen el acceso correcto.
- Si reciben un error de permiso, comprueba dos veces su rol asignado y que la invitación fue al perfil correcto de LinkedIn.
Una prueba rápida ahora evita confusiones o publicaciones perdidas más adelante.
Paso 3: Eliminar o cambiar el acceso cuando sea necesario
- Vuelve a "Gestionar administradores" en tu página de empresa.
- Busca al usuario en la lista de administradores y haz clic en "Eliminar administrador" o cambia su rol.
- Guarda tus cambios. El acceso del usuario se actualiza inmediatamente, así que pierde derechos de administrador al instante.
- Si alguien deja tu equipo, actúa rápido para retirar su acceso, esperar incluso un día corre el riesgo de publicar o hacer cambios no deseados.
Actualiza siempre tu lista de administradores antes de desalojar al personal o socios. No des por hecho que la gente dejará de usar Access por su cuenta.
Si solo quieres que alguien te ayude con tu perfil personal de LinkedIn, el flujo de trabajo cambia. La siguiente sección explica cómo delegar acciones de perfil personal sin entregar tu contraseña.
Cómo dejar que alguien te ayude con tu perfil personal de LinkedIn (sin compartir tu contraseña)
LinkedIn no ofrece delegación oficial para perfiles personales, así que no puedes añadir un administrador o asistente como sí puedes hacer con las Páginas de la Empresa. Si necesitas a alguien que te ayude a publicar, enviar mensajes o monitorizar la actividad, tienes que sortear esto, idealmente sin entregar nunca tus credenciales.
Uso de herramientas de planificación de contenidos con permisos limitados
Algunas herramientas de programación de terceros te permiten pre-aprobar publicaciones y luego publicarlas en tu perfil de LinkedIn en tu nombre. Esto puede funcionar para contenido planificado, pero estas herramientas no cubren la bandeja de entrada, solicitudes de conexión ni reportes. Aún tienes que conectar tu cuenta una vez, y LinkedIn puede mostrar una advertencia si detecta automatización o inicios de sesión no reconocidos.
Compartición segura de perfiles de navegador para acceso temporal
La forma más práctica de delegar trabajo en LinkedIn, sin compartir tu contraseña, es crear un perfil de navegador separado en un portátil o ordenador dedicado del equipo, iniciar sesión tú mismo y dejar que tu asistente use solo ese perfil. Esto mantiene oculta tu contraseña real y limita su acceso a lo que te resulte cómodo. Si algo sale mal, puedes borrar ese perfil o cerrar sesión remotamente. Este método evita compartir credenciales directamente, pero aún así debes vigilar la exposición accidental de mensajes sensibles o contraseñas guardadas.
Qué evitar: Reenvío de correos, compartir contraseñas y herramientas no aprobadas
- Nunca envíes tu contraseña de LinkedIn ni tus códigos de verificación, esta es la forma más rápida de perder el control.
- Evita extensiones de navegador o herramientas de automatización que incumplan los términos de LinkedIn; corres el riesgo de perder tu cuenta.
- No utilices correos reenviados automáticamente ni bandejas de entrada compartidas para alertas de LinkedIn; los atacantes pueden restablecer tu contraseña si acceden.
Si se hace bien, mantienes un control más estricto, pero estas soluciones alternativas siguen teniendo límites. A continuación, verás cómo los equipos manejan esto a gran escala sin caer en estas trampas.
Cómo los equipos y agencias pueden compartir cuentas de LinkedIn de forma más segura con DICloak
Muchos equipos se encuentran con el mismo obstáculo: quieres compartir acceso a LinkedIn para proyectos de clientes, pero pasar contraseñas es un riesgo de seguridad y revocar el acceso después es un lío. Las herramientas nativas de LinkedIn solo cubren la delegación básica de páginas de la empresa y no resuelven flujos de trabajo personales ni registros de auditoría. Los equipos que necesitan un control más fuerte, una salida más limpia y una forma de ver quién hizo qué deberían recurrir a herramientas a nivel de flujo de trabajo. Así es como los equipos pueden configurar un proceso controlado y auditable de compartir cuentas de LinkedIn usando DICloak, sin exponer la contraseña principal ni confiar demasiado en cada miembro.
Mantén el acceso consistente con la configuración unificada de IP y huella dactilar
Cuando varios miembros del equipo necesitan acceder a la misma cuenta de LinkedIn, los administradores pueden crear un perfil compartido de navegador DICloak y configurar su huella digital y un proxy proporcionado por el usuario. Cada miembro autorizado utiliza este perfil compartido, por lo que sus sesiones aparecen con la misma huella digital del navegador y ruta de red, reduciendo la posibilidad de picos de acceso o desajustes de entorno que desencadenen revisiones de seguridad. Esto solo funciona si todos usan el mismo perfil compartido y proxy; perfiles separados tendrán huellas dactilares diferentes y pueden comportarse de forma distinta. El alcance aquí se limita a cómo se ve la sesión del navegador para LinkedIn, no es garantía de que LinkedIn trate todos los inicios de sesión como idénticos o ignore los cambios de ubicación.
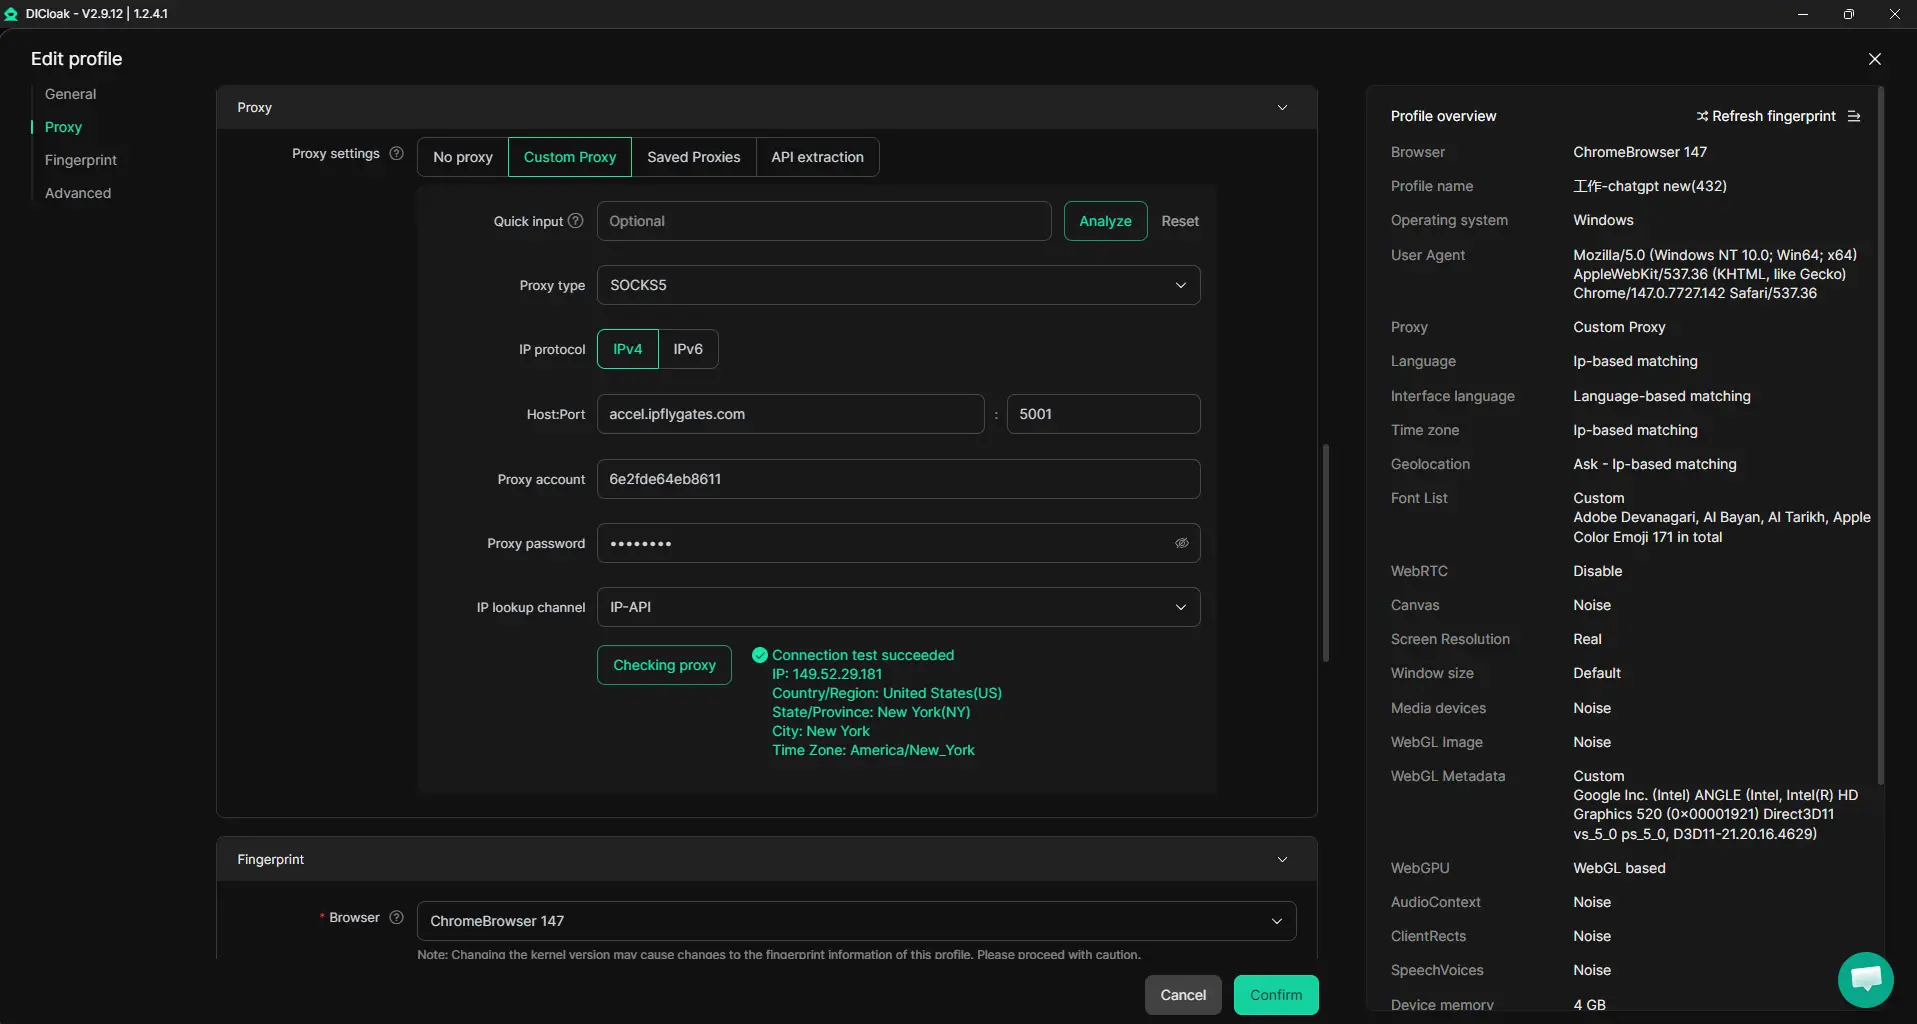
Controles de acceso al perfil del navegador para flujos de trabajo de cuentas compartidas
Incluso con un perfil compartido, las contraseñas en bruto, las cookies y los datos sensibles de LinkedIn pueden filtrarse si los miembros tienen demasiada visibilidad. Los administradores pueden usar la configuración de seguridad de DICloak para bloquear el acceso a contraseñas guardadas, desactivar la visualización de cookies y evitar que los miembros abran páginas sensibles de gestión de cuentas mientras están dentro del perfil compartido del navegador. Cuando está disponible, las restricciones de cifrado de cookies y las extensiones pueden limitar aún más lo que los miembros del equipo pueden exportar o manipular. La verdadera ventaja es que los equipos pueden reducir la exposición de contraseñas y dificultar mucho que alguien se quede con las credenciales de la cuenta durante un proyecto. Los controles de seguridad de cuentas solo protegen los datos dentro del perfil del navegador, no el propio sitio de LinkedIn.
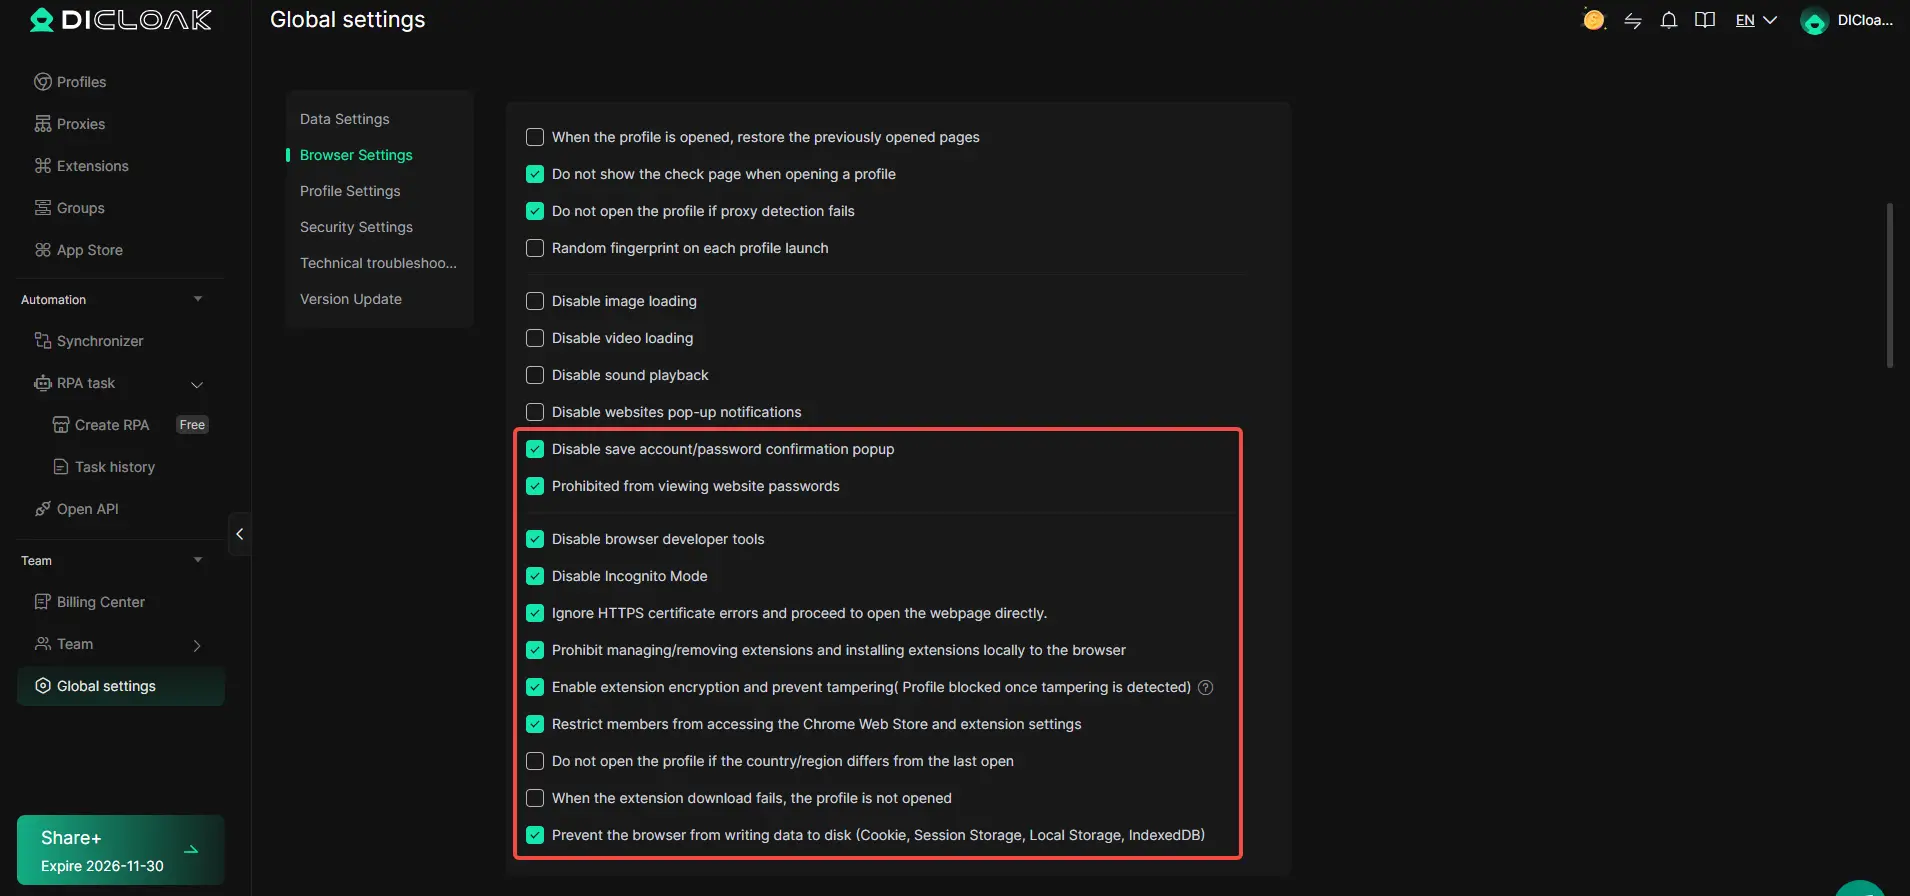
Gestionar la colaboración del equipo y los permisos
La siguiente capa es el control detallado sobre quién puede lanzar el perfil compartido de LinkedIn y qué puede hacer dentro de DICloak. Los administradores asignan a los miembros a grupos de permisos, restringiendo el acceso para que solo las personas adecuadas puedan abrir perfiles asignados o ver campos específicos de perfil. Por ejemplo, un asistente de proyecto podría obtener permiso para iniciar el perfil de LinkedIn pero no para cambiar la configuración del proxy ni exportar cookies. Estos permisos solo se aplican al entorno de perfiles de navegador de DICloak; los roles y configuraciones propios de LinkedIn permanecen separados.
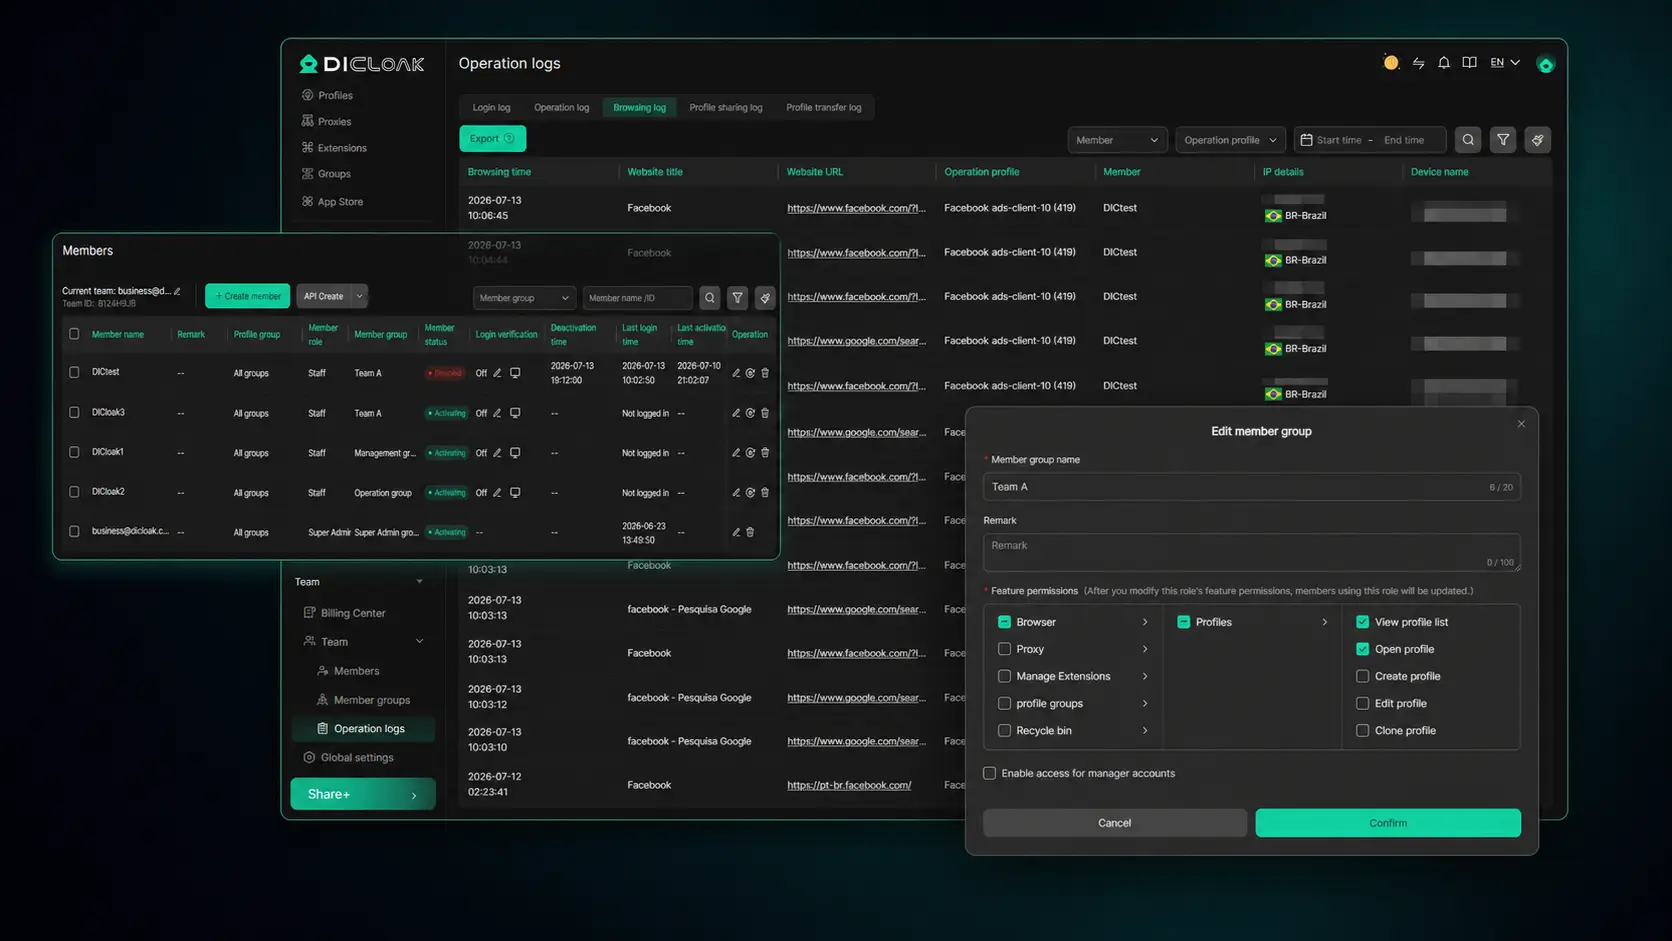
Esta configuración resuelve los principales dolores de cabeza relacionados con compartir cuentas de equipo; ahora, hacer seguimiento del acceso y limitar el riesgo es un proceso, no una corrección. Después, vale la pena ver dónde los equipos siguen cometiendo errores y qué atajos crean nuevos problemas.
Errores comunes y señales de alerta al compartir LinkedIn Access
La mayoría de los problemas de cuentas provienen de errores simples pero evitables; pasar por alto estas señales de advertencia puede hacer que el perfil se restrinja o incluso bloquee. Esto es a qué debes estar atento si quieres compartir el acceso a LinkedIn de forma segura.
Conceder permisos excesivos o olvidar eliminar el acceso
Dar a alguien más acceso del necesario, como convertir a un contratista a corto plazo en Super Admin, te pone en problemas más adelante. Si olvidas limpiar tras un cambio de equipo, los usuarios antiguos pueden seguir actuando como tú o tu empresa. Auditar permisos cada trimestre y eliminar a cualquiera que no necesite acceso ahora mismo cierra la mayoría de las lagunas evitables.
Mezcla de cuentas personales y empresariales
- Nunca dejes que nadie use tu usuario personal de LinkedIn para tareas de negocio.
- Asigna roles en la página de la empresa en lugar de compartir tus credenciales principales.
- Mantén los inicios de sesión de la agencia y las cuentas personales completamente separados.
Ignorando la ubicación y la consistencia del dispositivo
LinkedIn busca patrones de inicio de sesión extraños. Si dos personas se desplazan entre ciudades o dispositivos, la cuenta puede ser marcada, bloqueada o incluso restringida.
- Utiliza un dispositivo aprobado o perfil de navegador por cada miembro del equipo.
- Elige un proxy estable o una IP de oficina para todo el trabajo compartido.
- Evita iniciar sesión desde países lejanos o redes aleatorias.
Mejores prácticas para la seguridad y colaboración continua de cuentas de LinkedIn
Conceder acceso a LinkedIn es solo el principio; mantener la cuenta segura y el éxito de tu equipo requiere revisiones regulares y hábitos claros.
Revisa y actualiza regularmente los permisos de acceso
Establece un recordatorio mensual recurrente para revisar quién puede acceder a tu cuenta de LinkedIn o a la página de tu empresa. Para cada usuario o puesto, comprueba si su acceso coincide con su puesto actual y si hay alguien que debe ser eliminado. Presta atención tras cualquier cambio de personal; eliminar a exmiembros del equipo rápidamente es la mejor forma de evitar la acumulación silenciosa de riesgos.
Monitoriza la actividad de la cuenta y configura alertas
- Revisa los registros de inicio de sesión en busca de dispositivos o ubicaciones desconocidas
- Configura alertas por correo electrónico para nuevas conexiones o cambios de perfil
- Actúa rápido si ves intentos de inicio de sesión fuera del horario laboral
Forma a tu equipo en higiene de seguridad
Incluso con una preparación cuidadosa, un solo desliz puede dejar al descubierto a todo el equipo.
- Exigir que todos usen contraseñas únicas y fuertes
- Enseña al personal a informar de actividades extrañas de inmediato
- Revisa los pasos de acceso tras cualquier incidente o cambio de equipo
Compartir una cuenta de LinkedIn es la mala decisión
Algunas situaciones hacen que compartir el acceso a LinkedIn, incluso con herramientas o accesos delegados, sea un riesgo real. Si gestionas puestos sensibles, sectores regulados o cualquier cosa relacionada con datos de clientes, compartir puede hacer más daño que bien.
Escenarios de alto riesgo: roles sensibles, industrias reguladas o cuentas de clientes
| Escenario |
Riesgo principal |
Alternativa más segura |
| Uso de recursos humanos, legal o financiero |
Violación del cumplimiento |
Ciclos de borrador/aprobación de contenido |
| Cuentas sociales de clientes |
Fideicomiso del cliente, responsabilidad |
Acceso/informes separados |
| Industrias reguladas |
Auditoría/experiencia legal |
Acceso de solo lectura o API |
En estos casos, el intercambio directo de cuentas puede romper las normas, ponerte en riesgo legal o hacer imposible el seguimiento de incidentes.
Cuando crear cuentas separadas o usar APIs oficiales es mejor
Si tu flujo de trabajo necesita separación total, crea perfiles de empresa dedicados o pasa a la API oficial de LinkedIn para informes y automatización. La transición te mantiene en control y evita dolores de cabeza de cumplimiento, no intentes compartir el acceso a cuentas de LinkedIn cuando los límites son claros.
Preguntas frecuentes sobre compartir cuenta de LinkedIn sin compartir contraseñas
¿Puedo compartir el acceso a LinkedIn con mi asistente sin infringir las normas de LinkedIn?
Puedes delegar acceso a una página de empresa de LinkedIn usando los roles administrativos de LinkedIn, permitiendo que tu asistente ayude a gestionar publicaciones y mensajes. Sin embargo, LinkedIn no permite compartir los inicios de sesión de perfiles personales. Dar a alguien tu contraseña personal puede violar los términos de LinkedIn y poner tu cuenta en riesgo de suspensión.
¿Es seguro usar herramientas de terceros para gestionar cuentas de LinkedIn para clientes?
Solo utiliza herramientas aprobadas de socios de LinkedIn para gestionar páginas o campañas. Muchas herramientas de automatización o gestión de terceros corren el riesgo de violar las políticas de LinkedIn. LinkedIn detecta y restringe activamente cuentas que utilizan automatización no autorizada. Siempre comprueba la reputación y el cumplimiento de una herramienta antes de conectar tu cuenta o cuentas de clientes.
¿Cómo puedo revocar el acceso a LinkedIn a alguien que ya no lo necesita?
Para las páginas de la empresa, elimina el rol de administrador del usuario en la sección "Herramientas de administración". Para perfiles personales, cambia tu contraseña y revisa todas las sesiones activas en la configuración de tu cuenta, cerrando sesión en cualquier ubicación desconocida. Además, revisa las aplicaciones conectadas y revoca el acceso a cualquier cosa que no reconozcas.
¿Qué debo hacer si LinkedIn detecta mi cuenta por actividad inusual tras compartir acceso?
Si LinkedIn marca tu cuenta, detén todo acceso compartido de inmediato. Sigue las instrucciones de LinkedIn para proteger tu cuenta, como restablecer tu contraseña. Utiliza el proceso de recuperación o apelación de la cuenta si estás bloqueado. Para evitar problemas futuros, solo delega el acceso a través de funciones oficiales de LinkedIn y evita compartir contraseñas.
¿Cuántas personas pueden acceder de forma segura a una cuenta de LinkedIn usando DICloak?
DICloak soporta diferentes tamaños de equipo según tu plan de suscripción. A cada usuario se le pueden asignar permisos específicos, para que tú controles quién tiene acceso a qué. Revisa siempre los límites de usuarios de tu plan y asegúrate de que cada miembro del equipo solo tenga el acceso que necesita.
Ahora es el momento de considerar alternativas seguras que te permitan colaborar en perfiles profesionales sin comprometer información sensible. Evalúa soluciones diseñadas para la delegación de acceso segura y simplifica tu flujo de trabajo con confianza. Prueba DICloak gratis
 Herramientas gratuitas
 Complemento de cookies
 Generador UA
 Generador de direcciones MAC
 Generador de IP
 Lista de direcciones IP
 Generador de código 2FA
 Reloj Mundial
 Cheque Anónimo
 WebRTC Leak Test
 Generador UUID
 Verificador de Proxy
 Verificador de anuncios de Facebook
 Raspado web con IA
 Herramientas SMM Gratis
 Verificador de Sombreado de Twitter
 Generador UTM
 Generador de usernames
 Generador de hashtags con IA
 Generador de titulares para LinkedIn
 Redimensionador de imágenes sociales