Việc cho đội của bạn quyền truy cập vào tài khoản LinkedIn có thể khiến bạn cảm thấy như một cái bẫy. Bạn cần người khác đăng cập nhật, trả lời ứng viên hoặc tổ chức tiếp cận, nhưng việc cung cấp mật khẩu thực sự sẽ mở ra cánh cửa cho các trường hợp bị khóa vô tình, cảnh báo an ninh, hoặc thậm chí là phiền toái khi khôi phục tài khoản nếu ai đó đăng nhập từ vị trí bị đánh dấu.
Chia sẻ tài khoản qua email hoặc chat có vẻ nhanh, nhưng điều đó khiến bạn mất kiểm soát rất nhanh. Một người quên đăng xuất, người khác dùng lại mật khẩu ở nơi khác, và giờ bạn không thể theo dõi ai đã làm gì hoặc cắt quyền truy cập nếu ai đó rời đi. Ngay cả các công cụ hứa hẹn quản lý thông tin đăng nhập cũng thường buộc bạn phải tin tưởng tất cả mọi người với tài khoản chính, điều này không giải quyết được rủi ro cốt lõi.
Điều hầu hết các nhóm thực sự muốn là một cách để chia sẻ tài khoản LinkedIn mà không cần chia sẻ mật khẩu, ủy quyền truy cập LinkedIn mà không làm rối mật khẩu, giữ tài khoản ổn định, và ghi lại các hành động mà không tiết lộ thông tin đăng nhập hay vi phạm điều khoản LinkedIn. Cách tiếp cận đúng đắn sẽ giảm thiểu cảnh báo bảo mật, giúp bạn kiểm soát ai có thể truy cập cái gì, và cho phép bạn thu hồi quyền truy cập ngay lập tức khi thành viên thay đổi.
Nếu bạn đã mệt mỏi với việc phải xoay sở nhiều cách hoặc lo lắng về việc tuân thủ, hãy bắt đầu từ đây, đây là những gì hiệu quả trong thực tế để chia sẻ tài khoản LinkedIn an toàn hơn.
Tại sao việc chia sẻ mật khẩu LinkedIn là một rủi ro lớn trong năm 2026
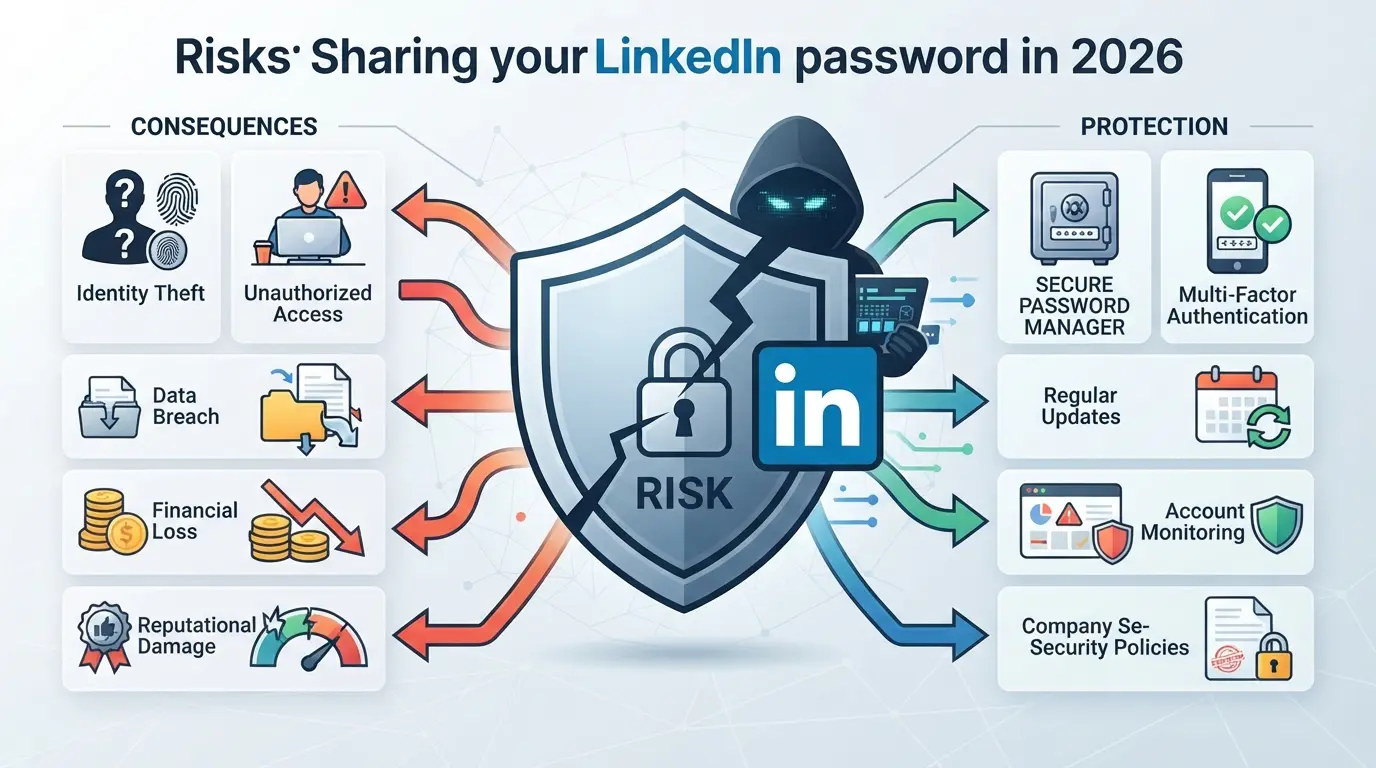
Chia sẻ mật khẩu LinkedIn với bất kỳ ai, kể cả người bạn tin tưởng ở nơi làm việc, sẽ mở ra nguy cơ mất tài khoản, rắc rối pháp lý và các hạn chế đột ngột mà bạn thường không thể đảo ngược. Rủi ro thực sự không chỉ là "nếu họ làm sai thì sao", mà là mọi thứ nhanh chóng trở nên tồi tệ khi bạn vi phạm quy tắc của LinkedIn hoặc mất dấu ai đang ở trong tài khoản của mình.
Điều khoản Dịch vụ và Hạn chế Tài khoản của LinkedIn
Các quy định của LinkedIn năm 2026 làm rõ: bạn không được phép chia sẻ mật khẩu hoặc cho phép người khác truy cập trực tiếp. Nếu LinkedIn phát hiện có nhiều hơn một người đăng nhập, đặc biệt từ các nơi hoặc thiết bị khác nhau, họ có thể khóa hoặc cấm vĩnh viễn tài khoản mà không cần cảnh báo. Ngay cả một phiên làm việc bị đánh dấu cũng có thể chặn tin nhắn kinh doanh, xóa thông tin xác nhận hoặc buộc phải xác minh lại hoàn toàn.
Mối đe dọa bảo mật: Rò rỉ dữ liệu, đánh cắp tài khoản và rủi ro về quyền riêng tư
Việc cung cấp mật khẩu LinkedIn đồng nghĩa với việc bạn mất quyền kiểm soát mọi thứ liên quan đến tài khoản, tin nhắn, danh sách kết nối và thậm chí cả các bài đăng riêng tư. Bất kỳ ai có mật khẩu đều có thể đọc tin nhắn riêng, tải danh sách liên hệ hoặc thay đổi cài đặt khôi phục, khiến việc xác định bạn đã bị xâm nhập trở nên khó khăn cho đến khi quá muộn. Một tình huống phổ biến: một nhà thầu được giao mật khẩu chính để hỗ trợ liên lạc, quyết định tải toàn bộ cơ sở dữ liệu LinkedIn của bạn và sau đó rời đi. Vài tháng trôi qua trước khi bạn nhận ra các liên hệ khách hàng đang bị ai đó tiếp cận lạnh lùng. Thậm chí tệ hơn, nếu người đó sử dụng lại mật khẩu trên các trang khác, rò rỉ ở nơi khác có thể khiến LinkedIn của bạn bị chiếm đoạt bởi người lạ. Việc khôi phục quyền truy cập có thể mất vài tuần, và đến lúc đó, uy tín nghề nghiệp hoặc các mối quan hệ của bạn đã bị tổn hại. Khi mật khẩu đã bị lộ, bạn không thể kiểm soát nơi nó đi hay chia sẻ gì, không có cách nào để "hủy gửi" thông tin đăng nhập.
Phát hiện: Cách LinkedIn nhận diện truy cập đáng ngờ
- LinkedIn giám sát đăng nhập bằng cách kiểm tra địa chỉ IP, loại thiết bị và vị trí địa lý.
- Nếu hai người đăng nhập từ các thành phố hoặc quốc gia khác nhau, LinkedIn có thể kích hoạt thử thách bảo mật hoặc buộc phải đặt lại mật khẩu.
- Quá nhiều phiên không khớp thường dẫn đến khóa tạm thời, và sự cố lặp đi lặp lại có thể dẫn đến mất tài khoản vĩnh viễn.
Điều quan trọng nhất: việc cung cấp mật khẩu không chỉ khiến bạn bị khóa nhanh chóng, mà còn có thể gây ra chuỗi vấn đề làm gián đoạn doanh nghiệp và thương hiệu cá nhân của bạn. Trước khi bạn cân nhắc cho phép người khác truy cập LinkedIn của mình, bạn cần có một kế hoạch về cả an toàn và trách nhiệm giải trình.
Nên quyết định gì trước khi cho ai đó truy cập tài khoản LinkedIn của bạn
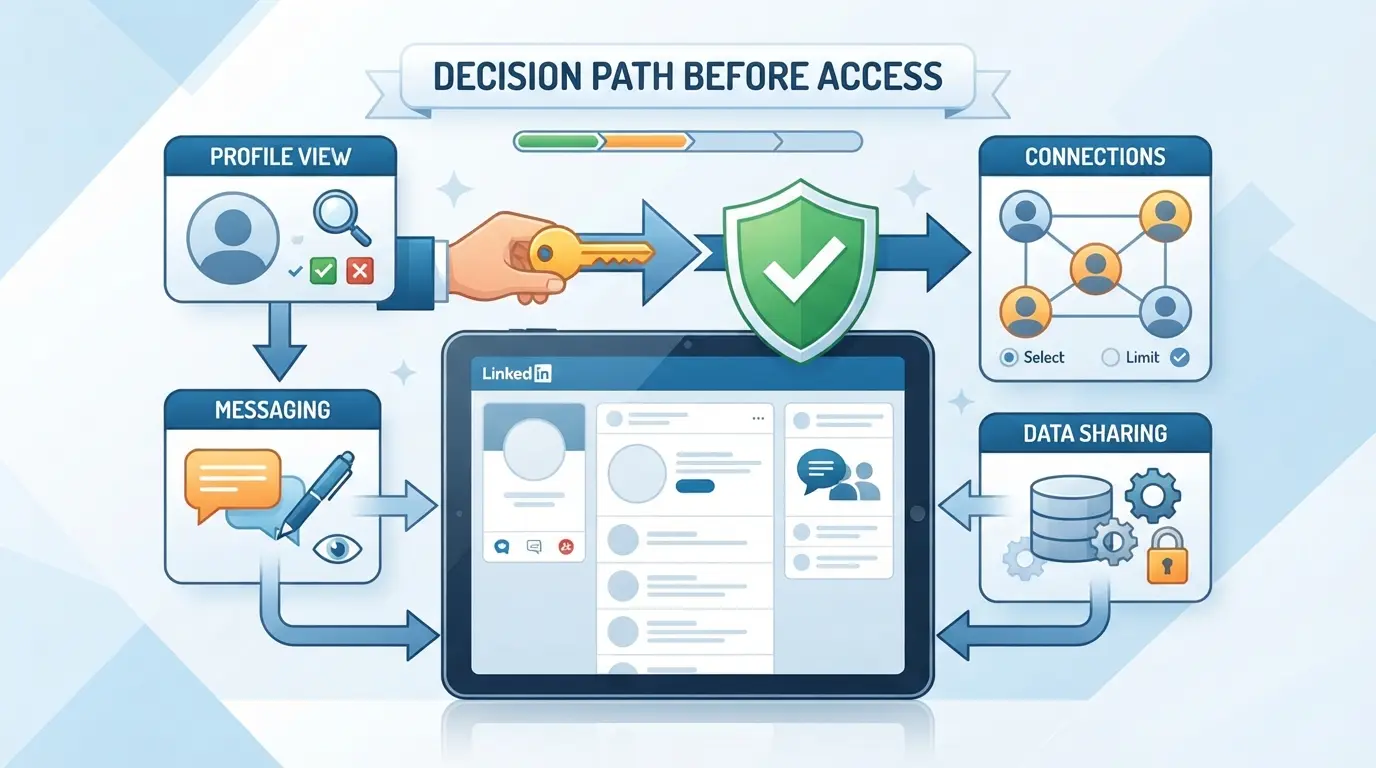
Trước khi bạn giao bất kỳ quyền truy cập LinkedIn nào, hãy dừng lại và lên kế hoạch chính xác những gì bạn cần làm và những gì bạn sẵn sàng chấp nhận. Những thiết lập an toàn nhất bắt đầu với một kế hoạch rõ ràng, ai được truy cập, với mục đích gì và trong bao lâu.
Hồ sơ cá nhân vs. Trang công ty: Những gì có thể được ủy quyền?
LinkedIn chia quyền truy cập giữa hồ sơ cá nhân (tài khoản của bạn) và trang công ty (hiện diện doanh nghiệp). Bạn có thể ủy quyền đăng bài, kiểm duyệt bình luận và phân tích trên trang công ty bằng cách thêm ai đó làm Quản trị viên Trang. Hồ sơ cá nhân không thể được ủy quyền chính thức, bất kỳ ai đăng nhập đều sẽ giống bạn và có thể thay đổi bất cứ điều gì, kể cả thông tin liên hệ của bạn.
Bạn cần giúp đỡ những nhiệm vụ nào?
- Liệt kê những hành động bạn muốn được giúp đỡ (đăng bài, nhắn tin, báo cáo, v.v.).
- Hãy đối chiếu từng nhiệm vụ với mức quyền truy cập thấp nhất (đừng cấp admin nếu trình chỉnh sửa là đủ).
- Xác nhận xem tác vụ cần truy cập một lần hay lặp lại.
Ai cần truy cập và trong bao lâu?
Quyết định xem quyền truy cập là cho một dự án nhanh hay công việc hàng ngày. Người hỗ trợ tạm thời nên có quyền truy cập giới hạn với ngày kết thúc cố định. Nếu bạn bỏ qua điều này, các nhà thầu cũ có thể vẫn ở lại tài khoản của bạn mà không bị phát hiện.
Yêu cầu về bảo mật và tuân thủ là gì?
Kiểm tra quy định công ty hoặc hợp đồng khách hàng, nhiều nơi cấm chia sẻ mật khẩu hoàn toàn hoặc yêu cầu nhật ký chi tiết. Bạn sẽ cần một cách để theo dõi ai đã làm gì và khi nào.
- Xem xét các thỏa thuận công ty hoặc khách hàng để kiểm tra các hạn chế truy cập.
- Thiết lập phương pháp lưu trữ hồ sơ (nhật ký truy cập hoặc lịch sử thay đổi).
- Lên kế hoạch cách xóa quyền truy cập ngay lập tức nếu ai đó rời đi hoặc thay đổi vai trò.
Vội vàng bước này sẽ tạo ra khoảng trống, chỉ cần bỏ lỡ quyền truy cập có thể dẫn đến việc cựu nhân viên đăng ký tên bạn, hoặc một phiên làm việc không bảo mật bị bỏ trống trong nhiều tháng. Tiếp theo, xem cách ủy quyền các nhiệm vụ trên trang công ty mà không cần cung cấp tài khoản đăng nhập chính của bạn.
Cách chia sẻ quyền truy cập trang công ty LinkedIn mà không chia sẻ mật khẩu
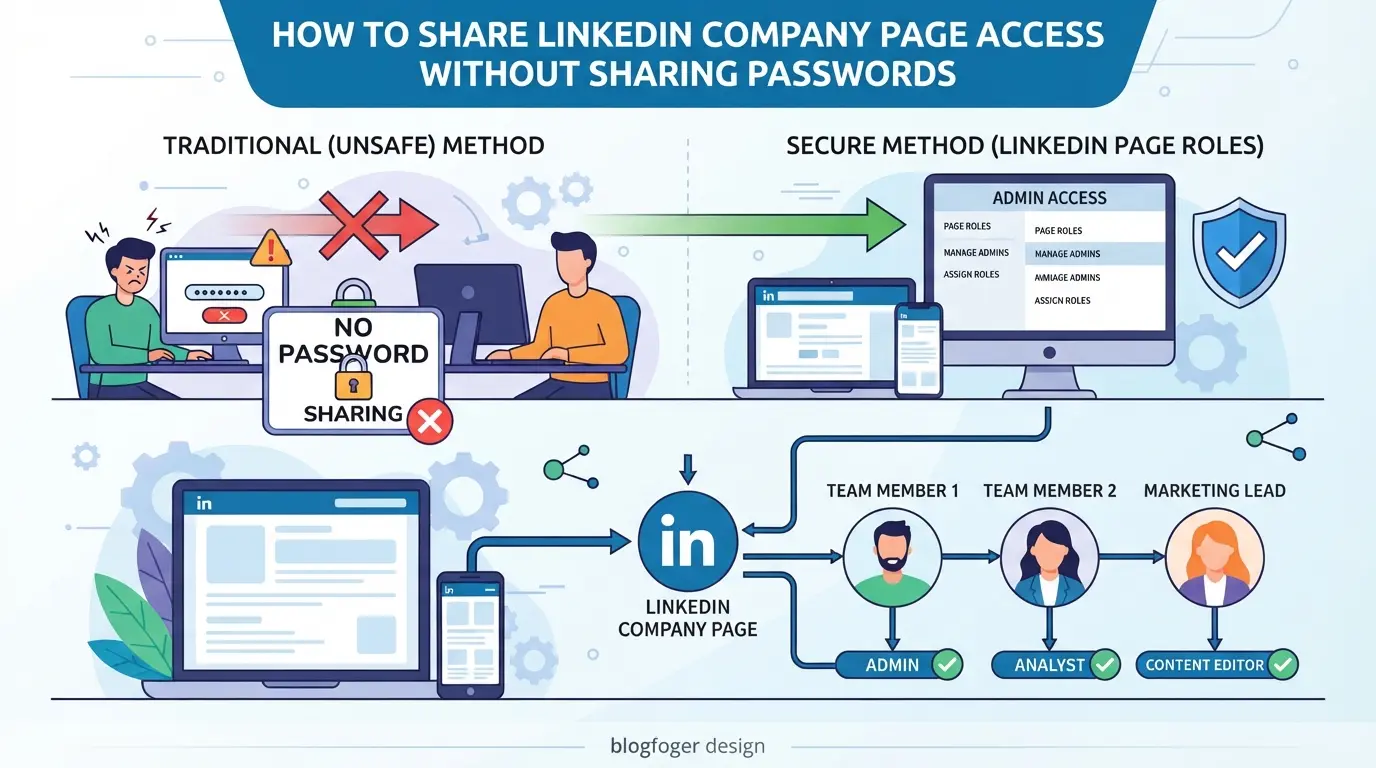
Bạn không cần phải cung cấp đăng nhập hoặc mạo hiểm trang công ty, LinkedIn có các cách tích hợp để ủy quyền truy cập an toàn. Nếu bạn muốn ai đó giúp quản lý Trang Công ty LinkedIn, hãy sử dụng vai trò quản trị viên của LinkedIn thay vì chia sẻ mật khẩu. Phương pháp này giữ thông tin đăng nhập của bạn riêng tư, hồ sơ kiểm toán sạch sẽ và quyền truy cập nằm trong tầm kiểm soát của bạn.
Bước 1: Thêm Quản trị viên hoặc vai trò mới trên trang công ty của bạn
- Mở Trang Công ty LinkedIn của bạn và nhấp vào "Công cụ quản trị" > "Quản lý quản trị viên."
- Nhấn "Thêm quản trị viên" và nhập tên hồ sơ LinkedIn của đồng đội bạn.
- Chọn vai trò quản trị viên phù hợp:
- Quản trị viên siêu cấp: Toàn quyền kiểm soát, bao gồm quản lý tất cả quản trị viên.
- Quản trị nội dung: Có thể tạo và quản lý bài đăng.
- Nhà phân tích: Chỉ có thể xem phân tích.
- Nhấn "Lưu." Người dùng được mời sẽ nhận được thông báo LinkedIn để chấp nhận vai trò.
Nếu bạn không thấy tùy chọn mời, hãy kiểm tra xem bạn có quyền siêu quản trị viên không, chỉ siêu quản trị viên mới có thể thêm quản trị viên khác.
Bước 2: Xác nhận và Kiểm tra quyền truy cập
- Hãy yêu cầu đồng đội đăng nhập vào tài khoản LinkedIn của họ và kiểm tra thông báo, họ sẽ thấy lời mời tham gia với tư cách quản trị viên.
- Sau khi họ chấp nhận, hãy để họ làm mới Trang Công ty của bạn. Họ sẽ thấy tùy chọn "Chế độ xem Quản trị".
- Giao một nhiệm vụ đơn giản, như chỉnh sửa bản nháp bài viết hoặc xem phân tích, để xác nhận họ có quyền truy cập đúng.
- Nếu họ nhận được lỗi quyền, hãy kiểm tra lại vai trò được giao và xem lời mời đã đến đúng hồ sơ LinkedIn chưa.
Một bài kiểm tra nhanh giờ giúp tránh nhầm lẫn hoặc bỏ lỡ bài viết sau này.
Bước 3: Xóa hoặc Thay đổi Quyền truy cập khi cần thiết
- Quay lại mục "Quản lý quản trị viên" trên Trang Công ty của bạn.
- Tìm người dùng trong danh sách quản trị viên và nhấp vào "Xóa quản trị viên" hoặc thay đổi vai trò của họ.
- Lưu các thay đổi của bạn. Quyền truy cập của người dùng cập nhật ngay lập tức, nên họ mất quyền quản trị ngay lập tức.
- Nếu ai đó rời nhóm của bạn, hãy hành động nhanh chóng để rút quyền truy cập của họ, chỉ chờ một ngày cũng có nguy cơ bị đăng bài hoặc thay đổi không mong muốn.
Luôn cập nhật danh sách quản trị viên trước khi ngừng sử dụng nhân viên hoặc đối tác. Đừng cho rằng mọi người sẽ tự ngừng sử dụng quyền truy cập.
Nếu bạn chỉ muốn ai đó giúp với hồ sơ LinkedIn cá nhân, quy trình làm việc sẽ thay đổi. Phần tiếp theo sẽ đề cập đến cách ủy quyền các hành động trên hồ sơ cá nhân mà không cần cung cấp mật khẩu.
Cách để ai đó giúp bạn với hồ sơ LinkedIn cá nhân (không chia sẻ mật khẩu)
LinkedIn không cung cấp ủy quyền chính thức cho hồ sơ cá nhân, nên bạn không thể thêm quản trị viên hay trợ lý như với Trang Công ty. Nếu bạn cần ai đó giúp đăng bài, nhắn tin hoặc giám sát hoạt động, bạn phải xoay sở với điều này, lý tưởng là không cần cung cấp thông tin đăng nhập.
Sử dụng công cụ lập lịch nội dung với quyền hạn hạn chế
Một số công cụ lên lịch của bên thứ ba cho phép bạn phê duyệt trước bài đăng, sau đó đăng lên hồ sơ LinkedIn thay bạn. Điều này có thể áp dụng cho nội dung đã lên kế hoạch, nhưng các công cụ này không bao gồm hộp thư đến, yêu cầu kết nối hoặc báo cáo. Bạn vẫn phải kết nối tài khoản một lần, và LinkedIn có thể hiển thị cảnh báo nếu phát hiện tự động hóa hoặc đăng nhập không nhận dạng.
Chia sẻ hồ sơ trình duyệt an toàn để truy cập tạm thời
Cách thực tế nhất để ủy quyền công việc trên LinkedIn mà không cần chia sẻ mật khẩu là thiết lập một hồ sơ trình duyệt riêng trên laptop hoặc máy chuyên dụng của đội, tự đăng nhập và để trợ lý của bạn chỉ sử dụng hồ sơ đó. Điều này giữ mật khẩu thật của bạn ẩn và giới hạn quyền truy cập của họ vào những gì bạn cảm thấy thoải mái. Nếu có sự cố xảy ra, bạn có thể xóa hồ sơ đó hoặc đăng xuất từ xa. Phương pháp này tránh việc chia sẻ thông tin đăng nhập trực tiếp, nhưng bạn vẫn cần cảnh giác với việc vô tình tiết lộ các tin nhắn nhạy cảm hoặc mật khẩu đã lưu.
Những điều cần tránh: Chuyển tiếp email, chia sẻ mật khẩu và công cụ chưa được phê duyệt
- Không bao giờ chuyển tiếp mật khẩu LinkedIn hoặc mã xác minh, đây là cách nhanh nhất để mất kiểm soát.
- Tránh các tiện ích mở rộng trình duyệt hoặc công cụ tự động hóa vi phạm điều khoản của LinkedIn; bạn có nguy cơ mất tài khoản.
- Không sử dụng email tự động chuyển tiếp hoặc hộp thư đến chia sẻ cho cảnh báo LinkedIn; kẻ tấn công có thể đặt lại mật khẩu nếu xâm nhập.
Nếu làm đúng, bạn sẽ kiểm soát chặt chẽ hơn, nhưng các cách khắc phục này vẫn có giới hạn. Tiếp theo, bạn sẽ thấy các đội xử lý quy mô lớn như thế nào mà không rơi vào những cái bẫy đó.
Cách các nhóm và đại lý có thể chia sẻ tài khoản LinkedIn an toàn hơn với DICloak
Nhiều nhóm gặp phải cùng một trở ngại: bạn muốn chia sẻ quyền truy cập LinkedIn cho các dự án khách hàng, nhưng việc chuyển mật khẩu lại là rủi ro bảo mật, và việc thu hồi quyền truy cập sau đó là một mớ hỗn độn. Các công cụ gốc của LinkedIn chỉ bao gồm việc ủy quyền trang công ty cơ bản và không giải quyết quy trình làm việc cá nhân hay dấu vết kiểm toán. Các nhóm cần kiểm soát mạnh mẽ hơn, tách rời sạch sẽ hơn và có cách để biết ai đã làm gì nên xem xét các công cụ cấp quy trình làm việc. Dưới đây là cách các nhóm có thể thiết lập quy trình chia sẻ tài khoản LinkedIn được kiểm soát, có thể kiểm tra bằng DICloak, mà không tiết lộ mật khẩu chính hoặc quá tin tưởng từng thành viên.
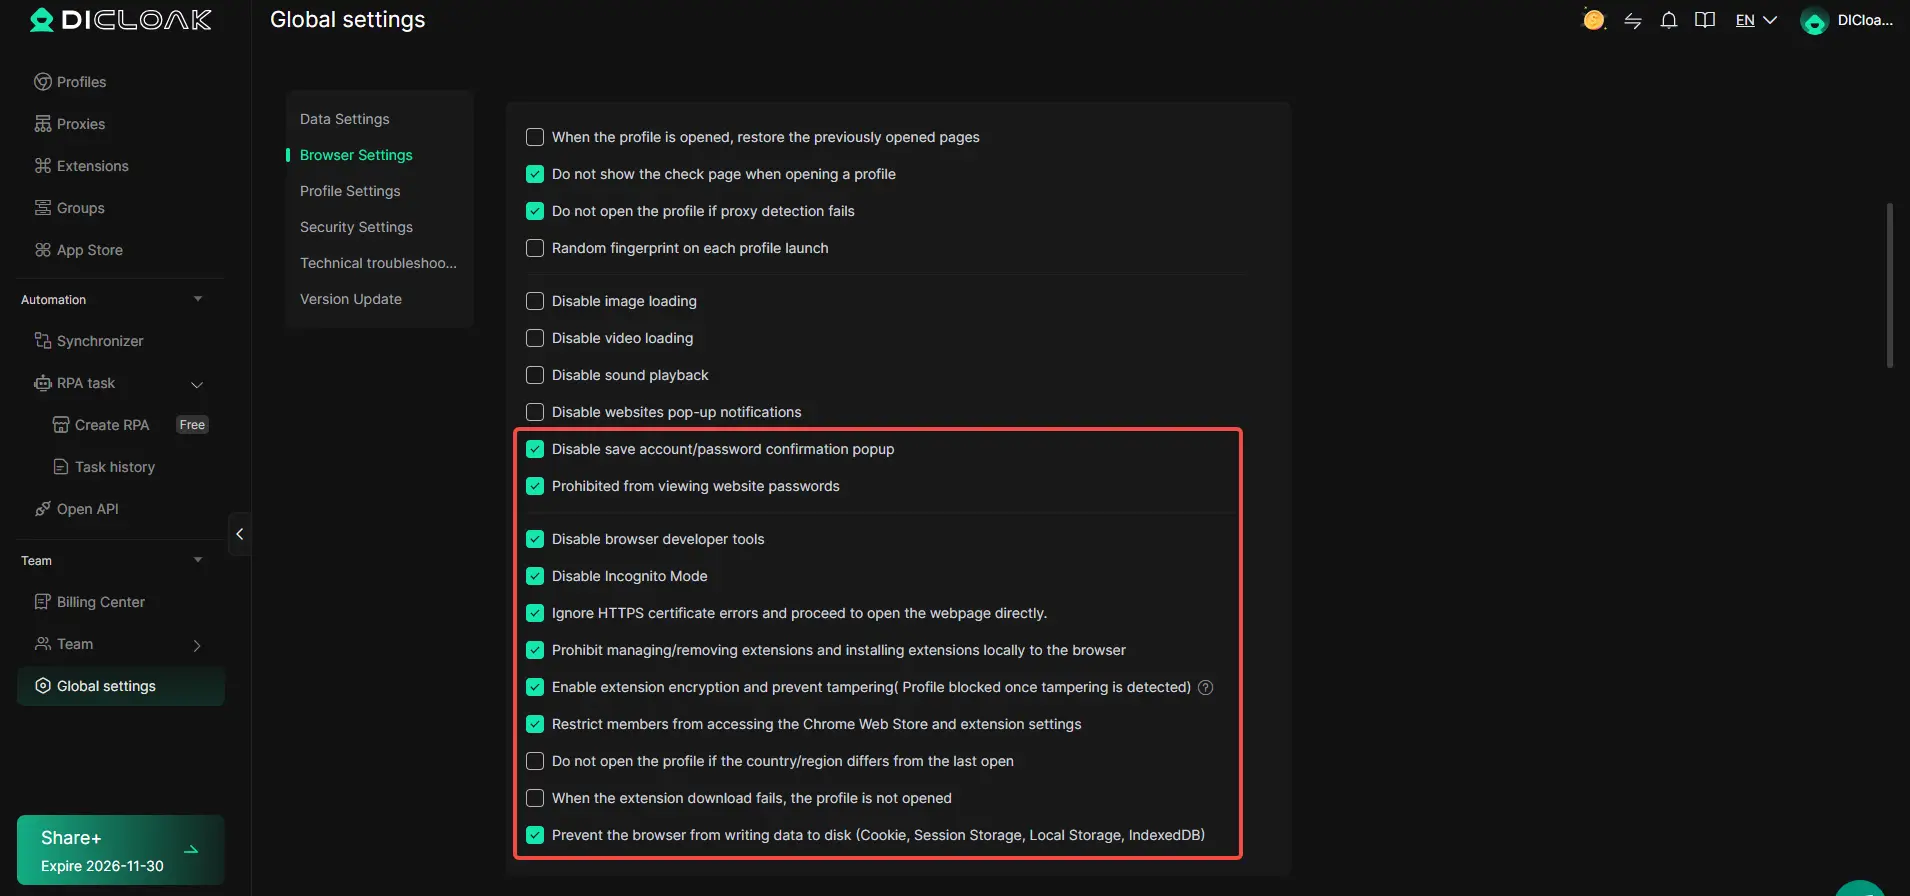
Giữ quyền truy cập nhất quán với thiết lập IP và vân tay thống nhất
Khi nhiều thành viên trong nhóm cần truy cập cùng một tài khoản LinkedIn, quản trị viên có thể tạo một hồ sơ trình duyệt DICloak dùng chung và cấu hình dấu vân tay cùng proxy do người dùng cung cấp. Mỗi thành viên được ủy quyền đều sử dụng hồ sơ chia sẻ này, nên các phiên của họ xuất hiện với cùng một dấu vân tay trình duyệt và cùng một lộ trình mạng, giảm khả năng xảy ra các đột biến truy cập hoặc không khớp môi trường dẫn đến đánh giá bảo mật. Điều này chỉ hiệu quả nếu tất cả mọi người sử dụng cùng một hồ sơ và proxy chia sẻ; các hồ sơ riêng biệt sẽ có dấu vân tay khác nhau và có thể hoạt động khác nhau. Phạm vi ở đây chỉ giới hạn ở cách phiên trình duyệt hiển thị trên LinkedIn, không đảm bảo LinkedIn sẽ coi tất cả các đăng nhập là giống nhau hoặc bỏ qua thay đổi vị trí.
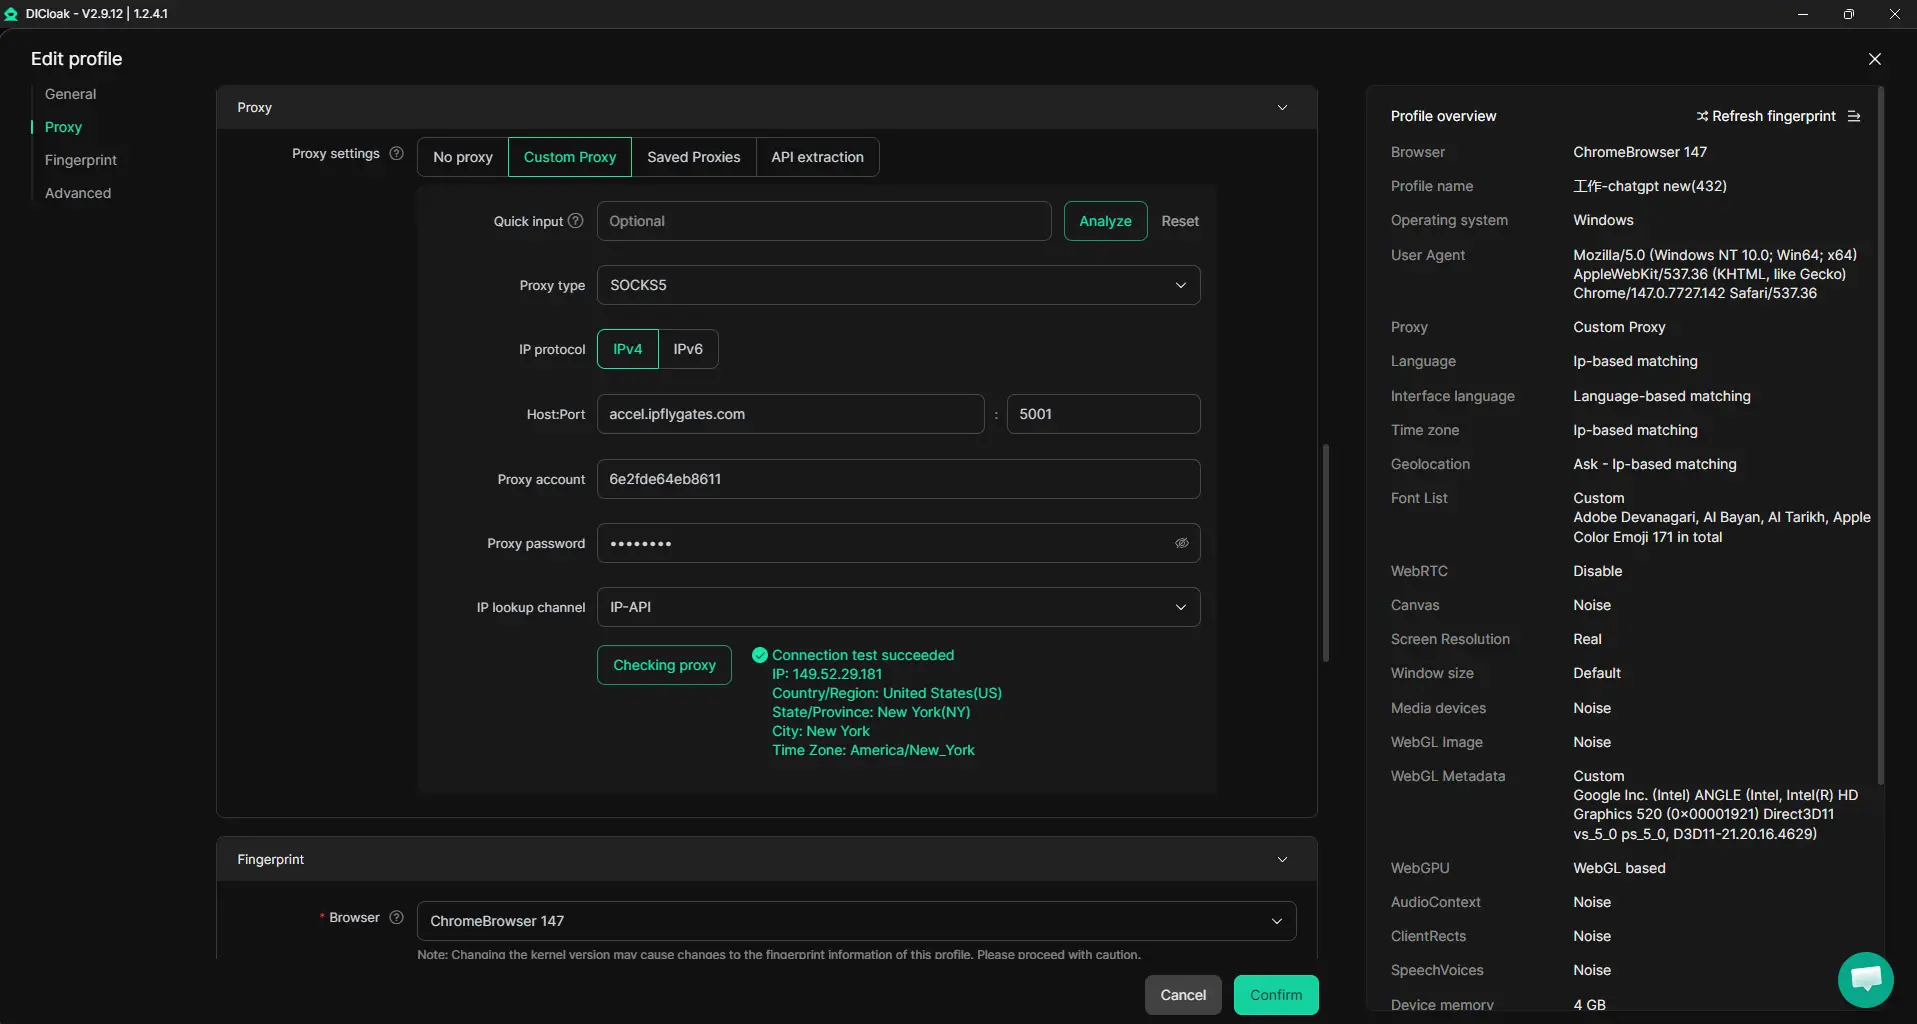
Kiểm soát truy cập hồ sơ trình duyệt cho quy trình làm việc tài khoản chia sẻ
Ngay cả khi có hồ sơ chia sẻ, mật khẩu thô, cookie và dữ liệu nhạy cảm trên LinkedIn vẫn có thể bị rò rỉ nếu thành viên có quá nhiều khả năng hiển thị. Quản trị viên có thể sử dụng thiết lập bảo mật DICloak để chặn truy cập vào mật khẩu đã lưu, vô hiệu hóa việc xem cookie và ngăn thành viên mở các trang quản lý tài khoản nhạy cảm khi đang ở trong hồ sơ trình duyệt chia sẻ. Nếu có, mã hóa cookie và hạn chế phần mở rộng có thể hạn chế thêm những gì thành viên trong nhóm có thể xuất hoặc chỉnh sửa. Lợi ích thực sự là các nhóm có thể cắt giảm nguy cơ lộ mật khẩu và khiến ai đó khó có được thông tin đăng nhập tài khoản trong quá trình thực hiện dự án. Kiểm soát bảo mật tài khoản chỉ bảo vệ dữ liệu trong hồ sơ trình duyệt, không bảo vệ chính trang LinkedIn.
Quản lý hợp tác nhóm và quyền truy cập
Lớp tiếp theo là kiểm soát chi tiết ai có thể khởi chạy hồ sơ LinkedIn chia sẻ và những gì họ có thể làm trong DICloak. Quản trị viên gán thành viên vào các nhóm quyền, giới hạn quyền truy cập để chỉ những người phù hợp mới có thể mở hồ sơ được gán hoặc xem các trường hồ sơ cụ thể. Ví dụ, một trợ lý dự án có thể được cấp quyền khởi chạy hồ sơ LinkedIn nhưng không được phép thay đổi cài đặt proxy hoặc xuất cookie. Những quyền này chỉ áp dụng cho môi trường hồ sơ trình duyệt của DICloak; vai trò và cài đặt riêng của LinkedIn được giữ riêng biệt.
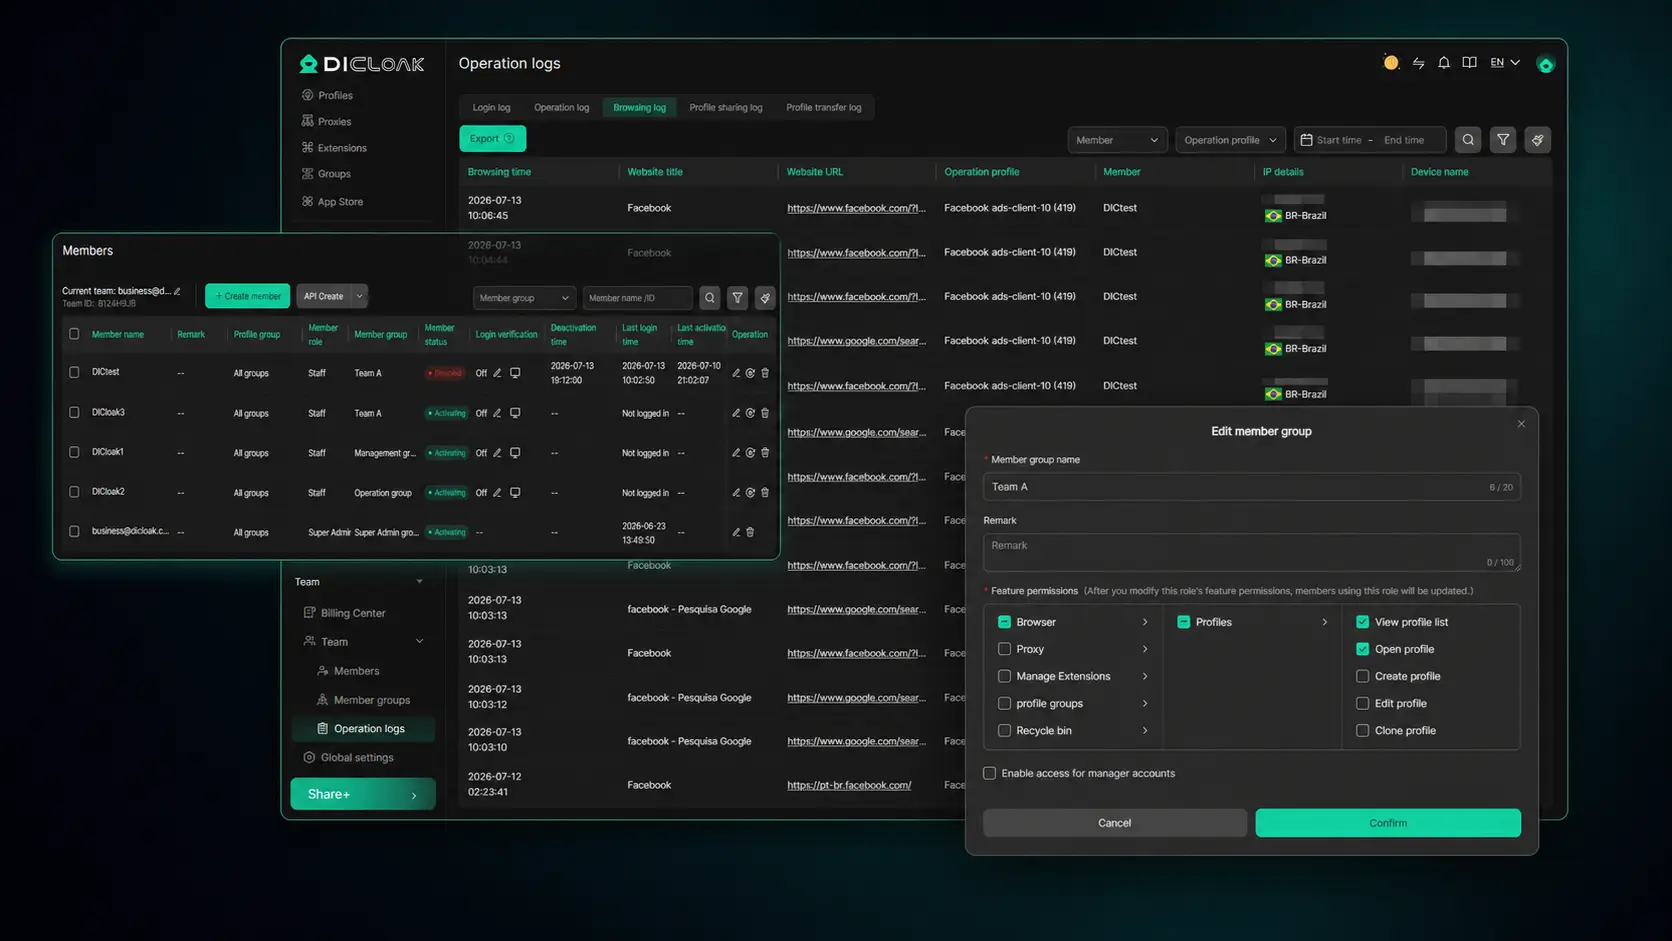
Cách thiết lập này giải quyết những vấn đề lớn nhất liên quan đến chia sẻ tài khoản nhóm, giờ đây, việc theo dõi truy cập và hạn chế rủi ro là một quá trình, không phải là sự hỗn loạn. Tiếp theo, đáng để xem các nhóm vẫn còn sơ suất ở đâu và những lối tắt nào tạo ra vấn đề mới.
Những lỗi phổ biến và dấu hiệu cảnh báo khi chia sẻ truy cập LinkedIn
Hầu hết các vấn đề tài khoản xuất phát từ những lỗi đơn giản nhưng có thể tránh được, nếu bỏ sót các dấu hiệu cảnh báo này có thể khiến hồ sơ bị hạn chế hoặc thậm chí bị khóa. Dưới đây là những điều cần chú ý nếu bạn muốn chia sẻ quyền truy cập LinkedIn một cách an toàn.
Cấp quyền quá mức hoặc quên xóa quyền truy cập
Cho ai đó nhiều quyền truy cập hơn mức cần thiết, như biến một nhà thầu ngắn hạn thành Super Admin, sẽ khiến bạn gặp rắc rối sau này. Nếu bạn quên dọn dẹp sau khi thay đổi đội nhóm, người dùng cũ vẫn có thể đóng vai bạn hoặc công ty của bạn. Kiểm tra quyền mỗi quý và loại bỏ bất kỳ ai không cần truy cập ngay bây giờ sẽ khắc phục hầu hết các khoảng trống có thể tránh được.
Kết hợp tài khoản cá nhân và doanh nghiệp
- Không bao giờ để ai sử dụng đăng nhập LinkedIn cá nhân của bạn cho các công việc kinh doanh.
- Gán vai trò trên trang công ty thay vì chia sẻ thông tin đăng nhập chính của bạn.
- Giữ tài khoản đăng nhập của cơ quan và tài khoản cá nhân hoàn toàn tách biệt.
Bỏ qua vị trí và tính nhất quán của thiết bị
LinkedIn tìm kiếm các mẫu đăng nhập kỳ lạ. Nếu hai người di chuyển giữa các thành phố hoặc thiết bị, tài khoản có thể bị đánh dấu, khóa hoặc thậm chí bị hạn chế.
- Sử dụng một thiết bị hoặc hồ sơ trình duyệt được phê duyệt cho mỗi thành viên trong nhóm.
- Chọn một proxy ổn định hoặc địa chỉ IP văn phòng cho tất cả công việc chia sẻ.
- Tránh đăng nhập từ các quốc gia xa hoặc mạng lưới ngẫu nhiên.
Các thực tiễn tốt nhất để bảo mật và hợp tác tài khoản LinkedIn liên tục
Việc cấp quyền truy cập LinkedIn chỉ là bước khởi đầu, giữ cho tài khoản an toàn và đội nhóm của bạn hiệu quả đòi hỏi kiểm tra định kỳ và thói quen rõ ràng.
Thường xuyên xem xét và cập nhật quyền truy cập
Đặt nhắc nhở định kỳ hàng tháng để xem ai có thể truy cập tài khoản LinkedIn hoặc trang công ty của bạn. Đối với mỗi người dùng hoặc vai trò, kiểm tra xem quyền truy cập của họ có khớp với công việc hiện tại không và có ai cần bị loại bỏ không. Chú ý sau bất kỳ thay đổi nhân sự nào, loại bỏ nhanh các thành viên cũ trong nhóm là cách tốt nhất để tránh tích tụ rủi ro thầm lặng.
Giám sát hoạt động tài khoản và thiết lập cảnh báo
- Kiểm tra nhật ký đăng nhập để tìm thiết bị hoặc vị trí không xác định
- Thiết lập cảnh báo email cho các kết nối mới hoặc thay đổi hồ sơ
- Hành động nhanh nếu bạn thấy có cố gắng đăng nhập ngoài giờ làm việc
Đào tạo đội ngũ của bạn về vệ sinh an ninh
Ngay cả khi thiết lập cẩn thận, một lần trượt cũng có thể khiến cả đội bị lộ.
- Yêu cầu mọi người sử dụng mật khẩu duy nhất, mạnh mẽ
- Dạy nhân viên báo cáo hoạt động kỳ lạ ngay lập tức
- Xem lại các bước truy cập sau bất kỳ sự cố hoặc thay đổi nhóm nào
Khi chia sẻ tài khoản LinkedIn là lựa chọn sai
Một số trường hợp khiến việc chia sẻ quyền truy cập LinkedIn, ngay cả với công cụ hoặc đăng nhập được ủy quyền, trở thành một rủi ro thực sự. Nếu bạn đang xử lý các vai trò nhạy cảm, ngành được quản lý hoặc bất cứ thứ gì liên quan đến dữ liệu khách hàng, việc chia sẻ có thể gây hại nhiều hơn lợi.
Kịch bản Rủi ro Cao: Vai trò nhạy cảm, ngành được quản lý hoặc tài khoản khách hàng
| Kịch bản |
Rủi ro chính |
Giải pháp an toàn hơn |
| Sử dụng cho nhân sự, pháp lý hoặc tài chính |
Vi phạm tuân thủ |
Chu kỳ dự thảo/phê duyệt nội dung |
| Tài khoản xã hội khách hàng |
Niềm tin của khách hàng, trách nhiệm pháp lý |
Truy cập/báo cáo riêng biệt |
| Các ngành công nghiệp được quản lý |
Kiểm toán/tiếp xúc pháp lý |
Truy cập chỉ đọc hoặc API |
Trong những trường hợp này, chia sẻ tài khoản trực tiếp có thể vi phạm quy định, đặt bạn vào rủi ro pháp lý hoặc khiến việc theo dõi sự cố trở nên không thể.
Khi xây dựng tài khoản riêng hoặc sử dụng API chính thức thì tốt hơn
Nếu quy trình làm việc của bạn cần tách biệt hoàn toàn, hãy thiết lập hồ sơ công ty riêng hoặc chuyển sang API chính thức của LinkedIn để báo cáo và tự động hóa. Chuyển đổi giúp bạn kiểm soát và tránh các vấn đề về tuân thủ, đừng cố chia sẻ quyền truy cập tài khoản LinkedIn khi ranh giới rõ ràng là quan trọng.
Câu hỏi thường gặp về việc chia sẻ tài khoản LinkedIn mà không chia sẻ mật khẩu
Tôi có thể chia sẻ quyền truy cập LinkedIn với trợ lý của mình mà không vi phạm quy định của LinkedIn không?
Bạn có thể ủy quyền truy cập vào Trang Công ty LinkedIn bằng các vai trò quản trị của LinkedIn, để trợ lý giúp quản lý bài đăng và tin nhắn. Tuy nhiên, LinkedIn không cho phép chia sẻ đăng nhập hồ sơ cá nhân. Việc cung cấp mật khẩu cá nhân của bạn có thể vi phạm điều khoản của LinkedIn và có thể khiến tài khoản của bạn bị tạm ngưng.
Việc sử dụng các công cụ bên thứ ba để quản lý tài khoản LinkedIn cho khách hàng có an toàn không?
Chỉ sử dụng các công cụ đối tác LinkedIn được phê duyệt để quản lý trang hoặc chiến dịch. Nhiều công cụ tự động hóa hoặc quản lý của bên thứ ba có nguy cơ vi phạm chính sách của LinkedIn. LinkedIn chủ động phát hiện và hạn chế các tài khoản sử dụng tự động hóa trái phép. Luôn kiểm tra uy tín và tuân thủ của công cụ trước khi kết nối tài khoản hoặc tài khoản khách hàng của bạn.
Làm thế nào để thu hồi quyền truy cập LinkedIn từ người không còn cần nữa?
Đối với Trang Công Ty, hãy xóa vai trò quản trị viên của người dùng trong phần "Công cụ Quản trị". Đối với hồ sơ cá nhân, thay đổi mật khẩu và xem lại tất cả các phiên đang hoạt động trong cài đặt tài khoản, đăng xuất khỏi các vị trí không quen thuộc. Ngoài ra, kiểm tra các ứng dụng đã kết nối và thu hồi quyền truy cập vào bất cứ thứ gì bạn không nhận ra.
Tôi nên làm gì nếu LinkedIn đánh dấu tài khoản của tôi về hoạt động bất thường sau khi chia sẻ quyền truy cập?
Nếu LinkedIn đánh dấu tài khoản của bạn, hãy dừng ngay việc chia sẻ quyền truy cập. Làm theo hướng dẫn của LinkedIn để bảo vệ tài khoản, chẳng hạn như đặt lại mật khẩu. Sử dụng quy trình khôi phục hoặc kháng cáo tài khoản nếu bị khóa. Để tránh các vấn đề trong tương lai, chỉ ủy quyền truy cập thông qua các tính năng chính thức của LinkedIn và tránh chia sẻ mật khẩu.
Có bao nhiêu người có thể truy cập an toàn vào tài khoản LinkedIn bằng DICloak?
DICloak hỗ trợ các quy mô nhóm khác nhau dựa trên gói đăng ký của bạn. Mỗi người dùng có thể được cấp quyền cụ thể, vì vậy bạn kiểm soát ai có quyền truy cập vào những gì. Luôn xem xét giới hạn người dùng trong gói của bạn và đảm bảo mỗi thành viên chỉ có quyền truy cập mà họ cần.
Bây giờ là lúc cân nhắc các lựa chọn bảo mật cho phép bạn hợp tác trên hồ sơ chuyên nghiệp mà không làm lộ thông tin nhạy cảm. Đánh giá các giải pháp được thiết kế để ủy quyền truy cập an toàn và đơn giản hóa quy trình làm việc của bạn một cách tự tin. Dùng thử DICloak miễn phí
 Công cụ miễn phí
 Cookie Cắm -in
 Trình tạo UA
 Trình tạo địa chỉ MAC
 Trình tạo địa chỉ IP
 Danh Sách Địa Chỉ IP
 Trình tạo mã 2FA
 Đồng Hồ Thế Giới
 Kiểm tra ẩn danh
 WebRTC Leak Test
 Trình tạo UUID
 Trình kiểm tra Proxy
 Kiểm tra FB Ads
 Quét web bằng AI
 Công Cụ SMM Miễn Phí
 Công Kiểm Tra Shadowban Twitter
 Công cụ Kiểm tra Tên Instagram
 Trình tạo UTM
 Trình tạo username
 Trinh tao hashtag AI
 Trình tạo tiêu đề LinkedIn
 Đổi kích thước ảnh mạng xã hội