Dar acesso à sua equipa a uma conta do LinkedIn pode parecer uma armadilha. Precisa que outros publiquem atualizações, respondam a candidatos ou façam contactos, mas entregar a palavra-passe real abre a porta a bloqueios acidentais, avisos de segurança ou até dores de cabeça na recuperação da conta se alguém iniciar sessão a partir de um local sinalizado.
Partilhar logins por email ou chat parece rápido, mas significa que perdes o controlo rapidamente. Uma pessoa esquece-se de fazer logout, outra reutiliza a palavra-passe noutro local, e agora não consegues rastrear quem fez o quê ou cortar o acesso se alguém sair. Mesmo ferramentas que prometem gerir credenciais muitas vezes obrigam-te a confiar em todos com o login principal, o que não resolve o risco principal.
O que a maioria das equipas realmente quer é uma forma de partilhar a conta do LinkedIn sem partilhar palavras-passe, delegar o acesso ao LinkedIn sem confusão com palavras-passe, manter a conta estável e registar ações sem expor credenciais ou violar os termos do LinkedIn. A abordagem correta reduz os alertas de segurança, ajuda a controlar quem pode aceder a quê e permite revogar o acesso instantaneamente quando os membros da equipa mudam.
Se está cansado de andar a tentar contornar soluções ou preocupado com a conformidade, comece por aqui; aqui está o que funciona na prática para uma partilha de contas no LinkedIn de forma mais segura.
Porque é que partilhar a sua palavra-passe do LinkedIn é um grande risco em 2026
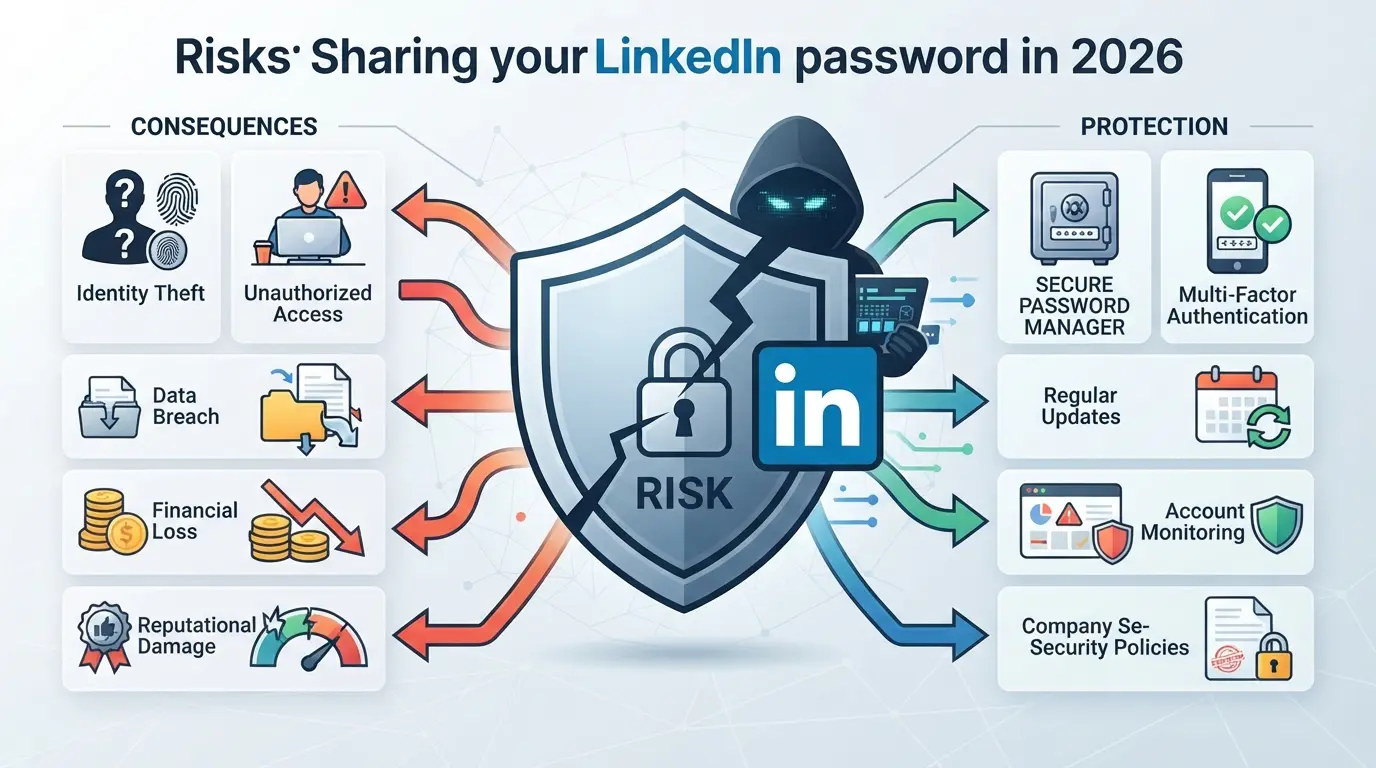
Partilhar a tua palavra-passe do LinkedIn com qualquer pessoa, mesmo alguém em quem confies no trabalho, abre a porta à perda de contas, dores de cabeça legais e restrições súbitas que muitas vezes não consegues reverter. O verdadeiro risco não é só "e se eles falharem", é a rapidez com que as coisas descontrolam quando quebras as regras do LinkedIn ou perdes o rasto de quem está dentro da tua conta.
Termos de Serviço e Restrições de Conta do LinkedIn
As regras do LinkedIn em 2026 deixam claro: não é permitido partilhar a sua palavra-passe nem dar acesso direto a terceiros. Se o LinkedIn detetar que mais do que uma pessoa está a iniciar sessão, especialmente a partir de diferentes locais ou dispositivos, pode bloquear ou banir permanentemente a conta sem aviso. Mesmo uma única sessão sinalizada pode bloquear mensagens empresariais, apagar endossos ou forçar uma reverificação completa.
Ameaças à Segurança: Fugas de Dados, Roubo de Contas e Riscos de Privacidade
Entregar a sua palavra-passe do LinkedIn significa perder o controlo de tudo o que está ligado à sua conta, mensagens, listas de ligações e até publicações privadas. Qualquer pessoa com a palavra-passe pode ler as suas mensagens diretas, descarregar listas de contactos ou alterar as definições de recuperação, tornando difícil perceber se foi comprometido até ser tarde demais. Um cenário comum: um empreiteiro recebe a palavra-passe principal para ajudar na divulgação, decide descarregar toda a sua base de dados do LinkedIn e depois sai. Passam-se meses até perceber que os contactos dos clientes estão a ser vendidos a frio por outra pessoa. Ainda pior, se essa pessoa reutilizar a palavra-passe noutros sites, uma fuga de informação noutros locais pode resultar no sequestro do seu LinkedIn por um estranho. Recuperar o acesso pode demorar semanas e, nessa altura, o dano à sua reputação profissional ou relacionamentos já está feito. Uma vez divulgada a palavra-passe, não pode controlar para onde ela vai ou o que é partilhado, não há forma de "desenviar" uma credencial.
Deteção: Como o LinkedIn Identifica Acessos Suspeitos
- O LinkedIn monitoriza os logins verificando o endereço IP, o tipo de dispositivo e a geolocalização.
- Se duas pessoas iniciarem sessão a partir de cidades ou países diferentes, o LinkedIn pode provocar um desafio de segurança ou forçar a redefinição da palavra-passe.
- Demasiadas sessões desalinhadas resultam frequentemente num bloqueio temporário, e problemas recorrentes podem significar perda permanente da conta.
Em suma: dar a sua palavra-passe não só arrisca um bloqueio rápido, como pode desencadear uma cadeia de problemas que perturbam o seu negócio e a sua marca pessoal. Antes sequer de considerar permitir que outra pessoa aceda ao seu LinkedIn, precisa de um plano tanto de segurança como de responsabilidade.
O que decidir antes de permitir que alguém aceda à sua conta LinkedIn
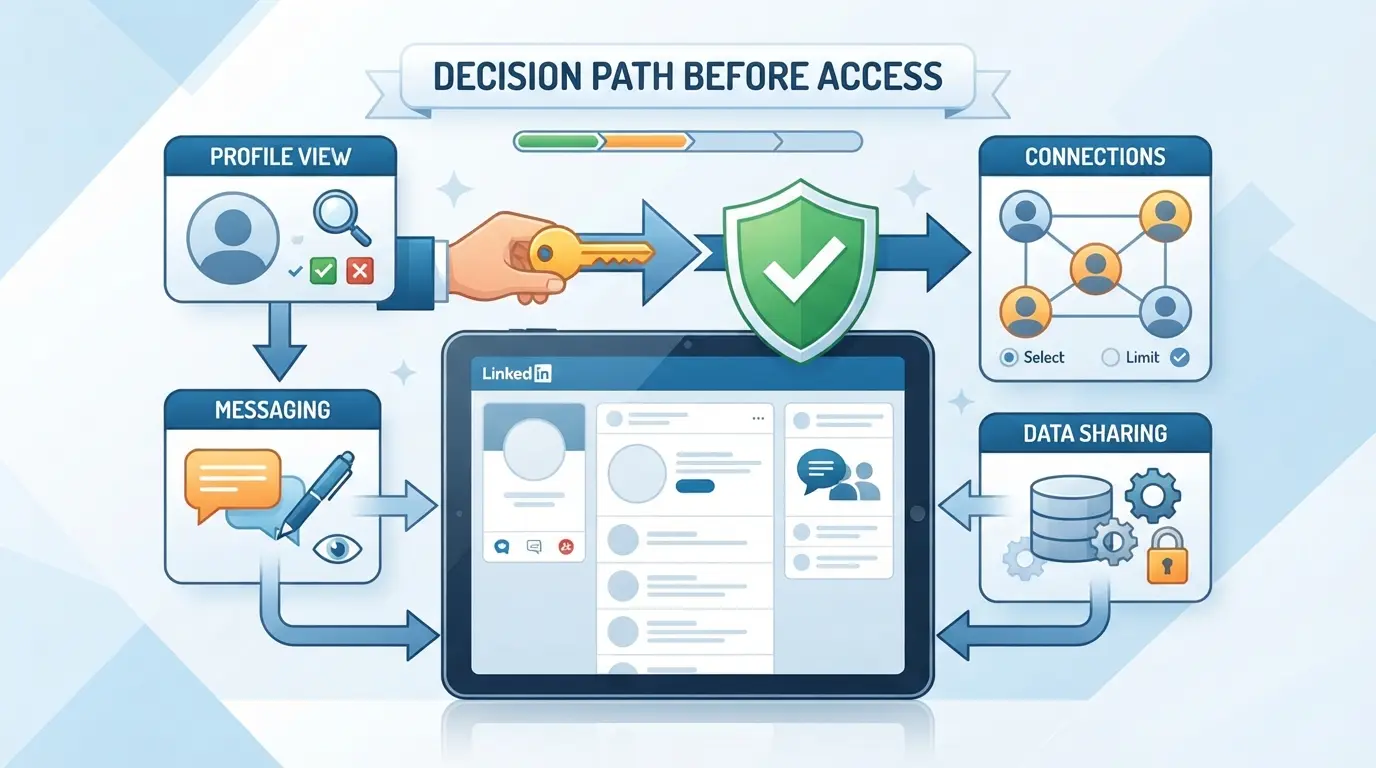
Antes de ceder qualquer tipo de acesso ao LinkedIn, pare e planeie exatamente o que precisa que seja feito e o que está disposto a arriscar. As configurações mais seguras começam com um plano claro: quem tem acesso, por quê e por quanto tempo.
Perfil Pessoal vs. Página da Empresa: O que pode ser delegado?
O LinkedIn divide o acesso entre perfis pessoais (a sua própria conta) e as páginas da empresa (presença empresarial). Pode delegar publicações, moderação de comentários e análises numa página da empresa adicionando alguém como Administrador de Páginas. Os perfis pessoais não podem ser formalmente delegados, qualquer pessoa que faça login vai parecer-se consigo e pode alterar qualquer coisa, incluindo os seus contactos.
Com que tarefas precisas de ajuda?
- Lista as ações em que queres ajuda (publicação, mensagens, denúncia, etc.).
- Associe cada tarefa ao acesso mais baixo exigido (não dê admin se o editor for suficiente).
- Confirme se a tarefa precisa de acesso único ou repetido.
Quem precisa de acesso e por quanto tempo?
Decide se o acesso é para um projeto rápido ou para trabalho diário. Os ajudantes temporários devem ter acesso limitado com uma data de fim definida. Se ignorares isto, os antigos empreiteiros podem ficar na tua conta sem serem notados.
Quais são os requisitos de segurança e conformidade?
Consulta as regras da tua empresa ou contratos com clientes, muitos proíbem a partilha de palavras-passe ou exigem registos detalhados. Vais precisar de uma forma de rastrear quem fez o quê e quando.
- Revise os acordos da empresa ou do cliente para restrições de acesso.
- Configure um método de registo (aceda a registos ou histórico de alterações).
- Planeie como remover o acesso instantaneamente se alguém sair ou mudar de função.
Apressar este passo cria lacunas, uma permissão de acesso perdida pode levar a que um ex-funcionário publique como você, ou a uma sessão não segura deixada aberta durante meses. De seguida, veja como delegar tarefas na página da empresa sem entregar o seu login principal.
Como Partilhar o Acesso à Página da Empresa do LinkedIn sem partilhar palavras-passe
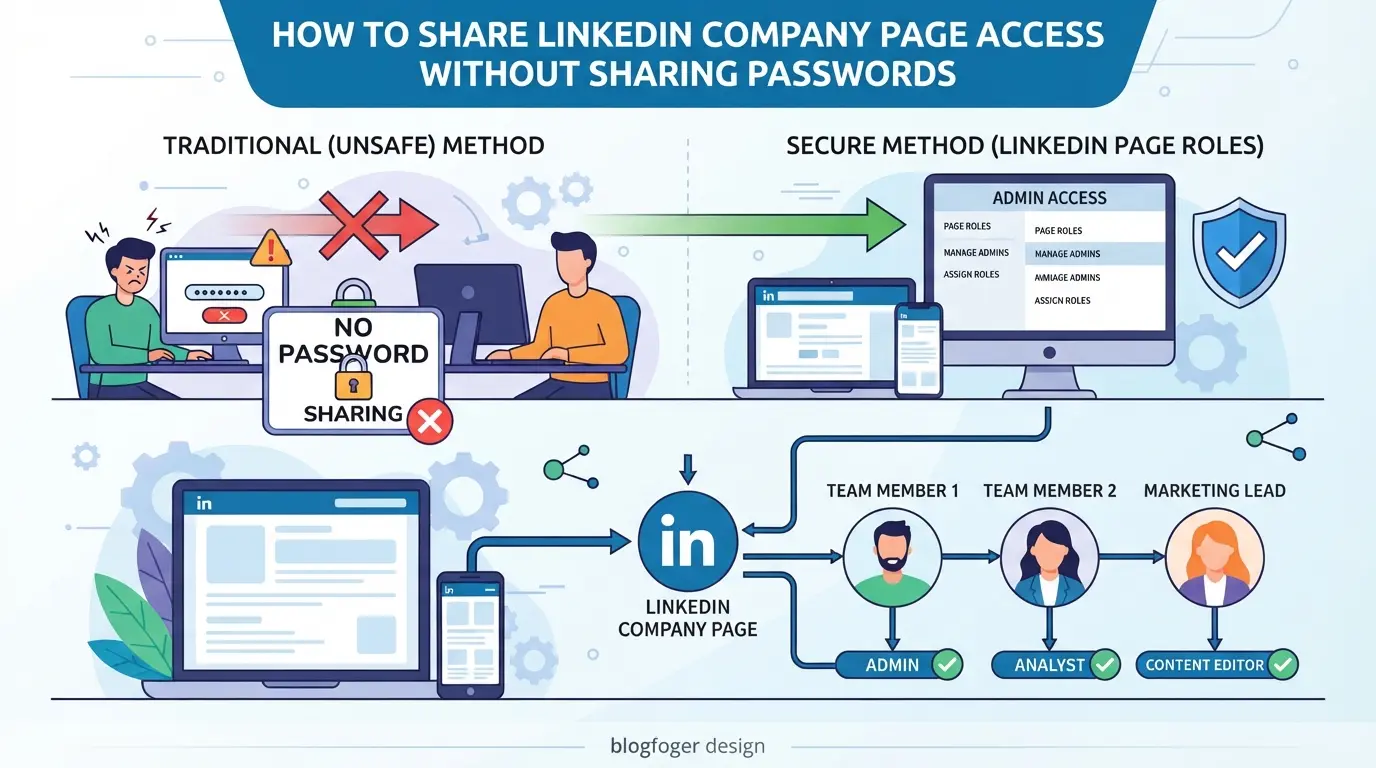
Não precisa de fornecer o seu login nem arriscar a sua página da empresa, o LinkedIn tem formas integradas de delegar acesso de forma segura. Se quiser alguém para ajudar a gerir a sua página da empresa do LinkedIn, use os papéis administrativos do LinkedIn em vez de partilhar a sua palavra-passe. Este método mantém as suas credenciais privadas, o seu rasto de auditoria limpo e o acesso sob o seu controlo.
Passo 1: Adicione um novo administrador ou função na página da sua empresa
- Abra a sua página da empresa no LinkedIn e clique em "Ferramentas de administração" > "Gerir administradores."
- Clique em "Adicionar administrador" e introduza o nome do perfil do seu colega no LinkedIn.
- Escolha a função administrativa certa:
- Super admin: Controlo total, incluindo gerir todos os admins.
- Administrador de conteúdos: Pode criar e gerir publicações.
- Analista: Só consegue visualizar análises.
- Clique em "Guardar." O utilizador convidado receberá uma notificação do LinkedIn para aceitar a vaga.
Se não vires a opção de convite, verifica se tens direitos de super administrador, só super administradores podem adicionar outros administradores.
Passo 2: Confirmar e testar o acesso
- Pede ao teu colega para iniciar sessão na sua própria conta do LinkedIn e verificar as notificações, ele deve ver um convite para entrar como administrador.
- Depois de aceitarem, peça-lhes para atualizarem a página da sua empresa. Eles devem ver a opção de "Vista de administrador".
- Atribui uma tarefa simples, como editar um rascunho de publicação ou ver análises, para confirmar que têm o acesso correto.
- Se receberem um erro de permissão, confirme a função atribuída e se o convite foi para o perfil correto do LinkedIn.
Um teste rápido agora evita confusões ou publicações perdidas mais tarde.
Passo 3: Remover ou alterar o acesso quando necessário
- Volta a "Gerir administradores" na tua página da empresa.
- Encontre o utilizador na lista de administradores e clique em "Remover administrador" ou altere a sua função.
- Guarda as tuas alterações. O acesso do utilizador atualiza-se imediatamente, por isso perde logo os direitos de administrador.
- Se alguém sair da tua equipa, age rápido para retirar o acesso, esperar até um dia corre o risco de publicações indesejadas ou alterações.
Atualize sempre a sua lista de administradores antes de sair da equipa ou parceiros. Não presuma que as pessoas vão deixar de usar o Access por conta própria.
Se só quiser alguém para ajudar com o seu perfil pessoal do LinkedIn, o fluxo de trabalho muda. A secção seguinte explica como delegar ações do perfil pessoal sem entregar a sua palavra-passe.
Como deixar alguém ajudar com o seu perfil pessoal do LinkedIn (sem partilhar a sua palavra-passe)
O LinkedIn não oferece delegação oficial para perfis pessoais, por isso não podes adicionar um administrador ou assistente como podes fazer nas Páginas da Empresa. Se precisares de alguém para ajudar a publicar, enviar mensagens ou monitorizar atividade, tens de contornar isto, idealmente sem nunca entregares as tuas credenciais.
Utilização de ferramentas de agendamento de conteúdos com permissões limitadas
Algumas ferramentas de agendamento de terceiros permitem-lhe pré-aprovar publicações e depois publicar no seu perfil do LinkedIn em seu nome. Isto pode funcionar para conteúdos planeados, mas estas ferramentas não cobrem caixa de entrada, pedidos de ligação ou relatórios. Ainda tem de ligar a sua conta uma vez, e o LinkedIn pode mostrar um aviso se detetar automação ou logins não reconhecidos.
Partilha Segura de Perfis de Navegador para Acesso Temporário
A forma mais prática de delegar trabalho no LinkedIn, sem partilhar a sua palavra-passe, é criar um perfil de navegador separado num portátil de equipa ou numa máquina dedicada, iniciar sessão você próprio e deixar o seu assistente usar apenas esse perfil. Isto mantém a sua palavra-passe real oculta e limita o acesso deles ao que lhe permite sentir-se confortável. Se algo correr mal, pode apagar esse perfil ou sair remotamente. Este método evita a partilha direta de credenciais, mas ainda assim precisa de estar atento à exposição acidental de mensagens sensíveis ou palavras-passe guardadas.
O que evitar: Reencaminhamento de Emails, Partilha de Palavras-Passe e Ferramentas Não Aprovadas
- Nunca envie a sua palavra-passe do LinkedIn ou códigos de verificação, esta é a forma mais rápida de perder o controlo.
- Evite extensões de navegador ou ferramentas de automação que violem os termos do LinkedIn; corre o risco de perder a sua conta.
- Não use emails reencaminhados automaticamente nem caixas de entrada partilhadas para alertas do LinkedIn; os atacantes podem redefinir a sua palavra-passe se entrarem.
Se bem feito, manténs um controlo mais apertado, mas estas soluções continuam a ter limites. A seguir, vais ver como as equipas lidam com isto em grande escala sem caírem nessas armadilhas.
Como as equipas e agências podem partilhar contas no LinkedIn de forma mais segura com o DICloak
Muitas equipas deparam-se com o mesmo obstáculo: queres partilhar o acesso do LinkedIn para projetos de clientes, mas passar palavras-passe é um risco de segurança, e revogar o acesso mais tarde é uma confusão. As ferramentas nativas do LinkedIn cobrem apenas a delegação básica de páginas da empresa e não resolvem fluxos de trabalho pessoais de contas ou registos de auditoria. Equipas que precisam de controlo mais forte, offboards mais limpo e uma forma de perceber quem fez o quê devem recorrer a ferramentas ao nível do fluxo de trabalho. Aqui está como as equipas podem configurar um processo controlado e auditável de partilha de contas no LinkedIn usando o DICloak, sem expor a palavra-passe principal ou confiar em excesso em todos os membros.
Mantenha o acesso consistente com as definições unificadas de IP e impressão digital
Quando vários membros da equipa precisam de aceder à mesma conta do LinkedIn, os administradores podem criar um perfil partilhado do navegador DICloak e configurar a sua impressão digital e um proxy fornecido pelo utilizador. Todos os membros autorizados usam este perfil partilhado, por isso as suas sessões aparecem com a mesma impressão digital do navegador e rota de rede, reduzindo a possibilidade de picos de acesso ou desajustes de ambiente que desencadeiam revisões de segurança. Isto só funciona se todos usarem o mesmo perfil partilhado e proxy; perfis separados terão impressões digitais diferentes e poderão comportar-se de forma diferente. O âmbito aqui limita-se a como a sessão do navegador se apresenta para o LinkedIn, não é garantia de que o LinkedIn trate todos os logins como idênticos ou ignore alterações de localização.
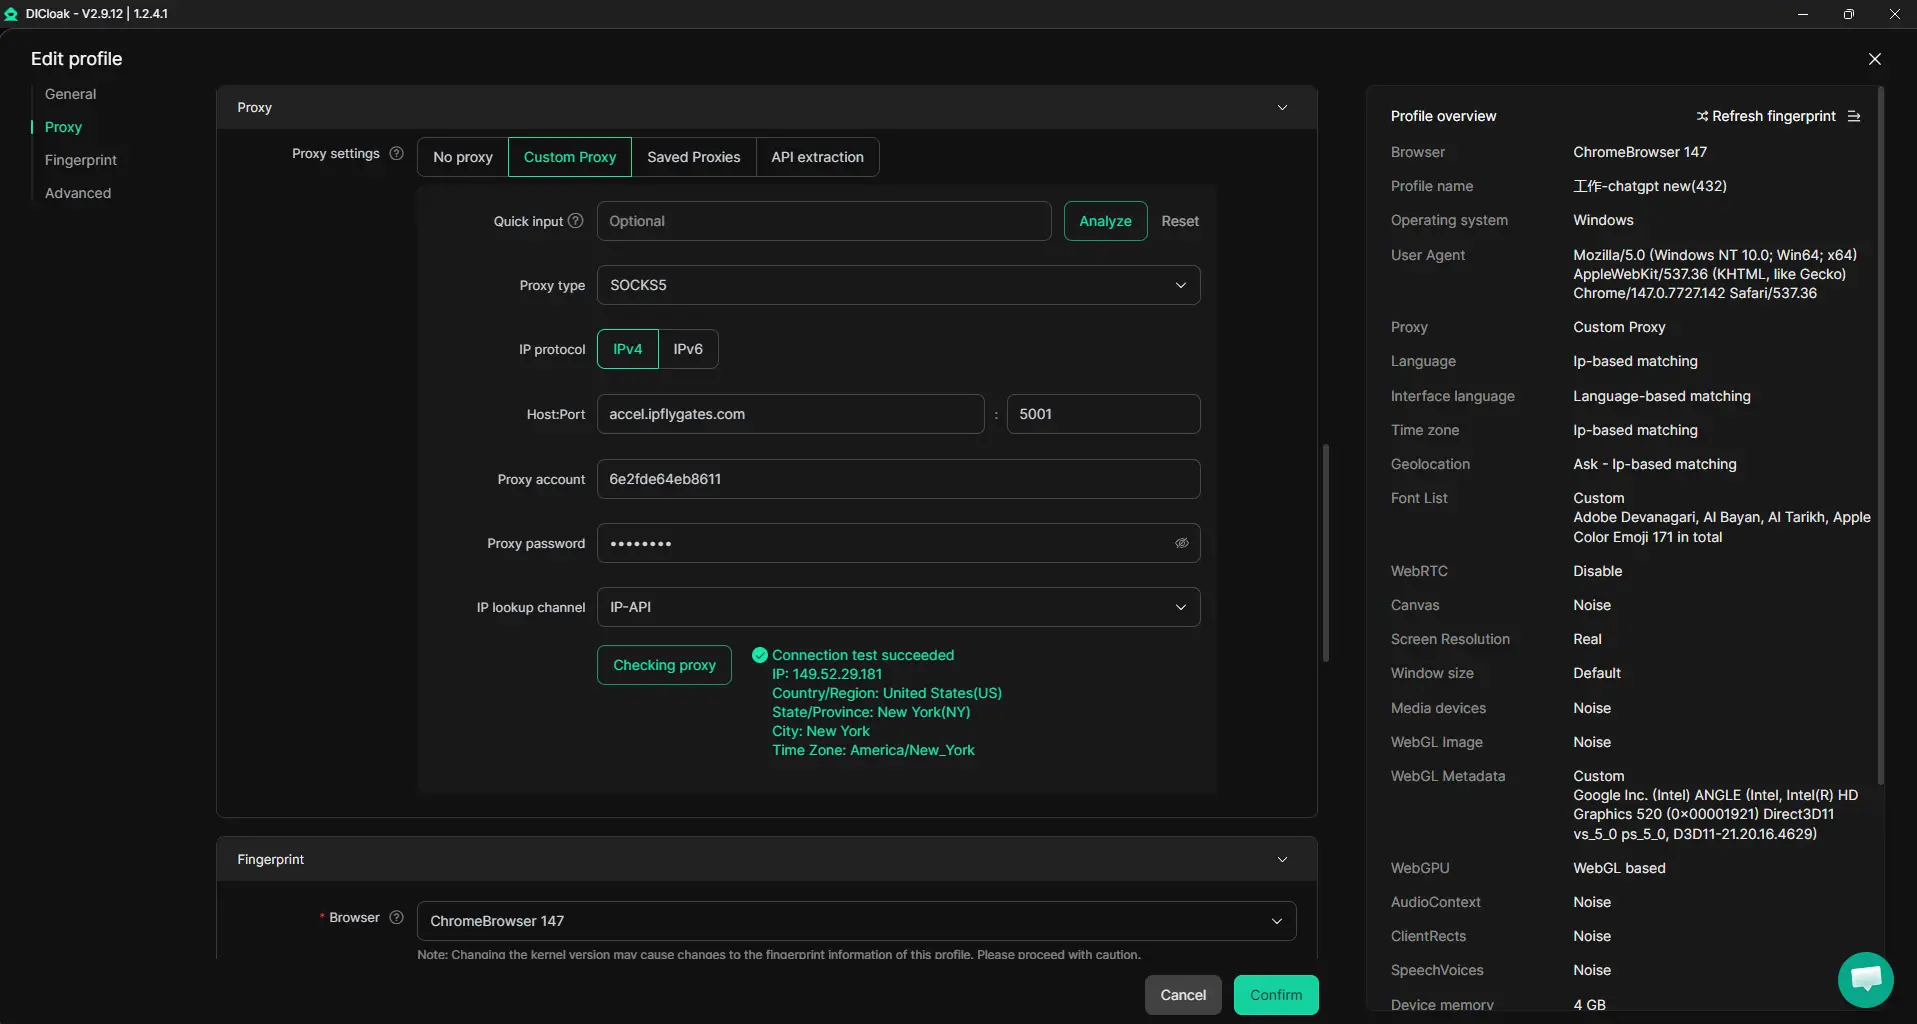
Controlos de Acesso ao Perfis do Navegador para Fluxos de Trabalho de Contas Partilhadas
Mesmo com um perfil partilhado, palavras-passe brutas, cookies e dados sensíveis do LinkedIn podem ser divulgados se os membros tiverem demasiada visibilidade. Os administradores podem usar as definições de segurança do DICloak para bloquear o acesso a palavras-passe guardadas, desativar a visualização de cookies e impedir que os membros abram páginas sensíveis de gestão de contas enquanto estão dentro do perfil partilhado do navegador. Sempre que disponíveis, restrições de encriptação de cookies e extensões podem limitar ainda mais o que os membros da equipa podem exportar ou manipular. A verdadeira vantagem é que as equipas podem reduzir a exposição das passwords e tornar muito mais difícil para alguém sair com credenciais de conta durante um projeto. Os controlos de Segurança da Conta protegem apenas os dados dentro do perfil do navegador, não o próprio site do LinkedIn.
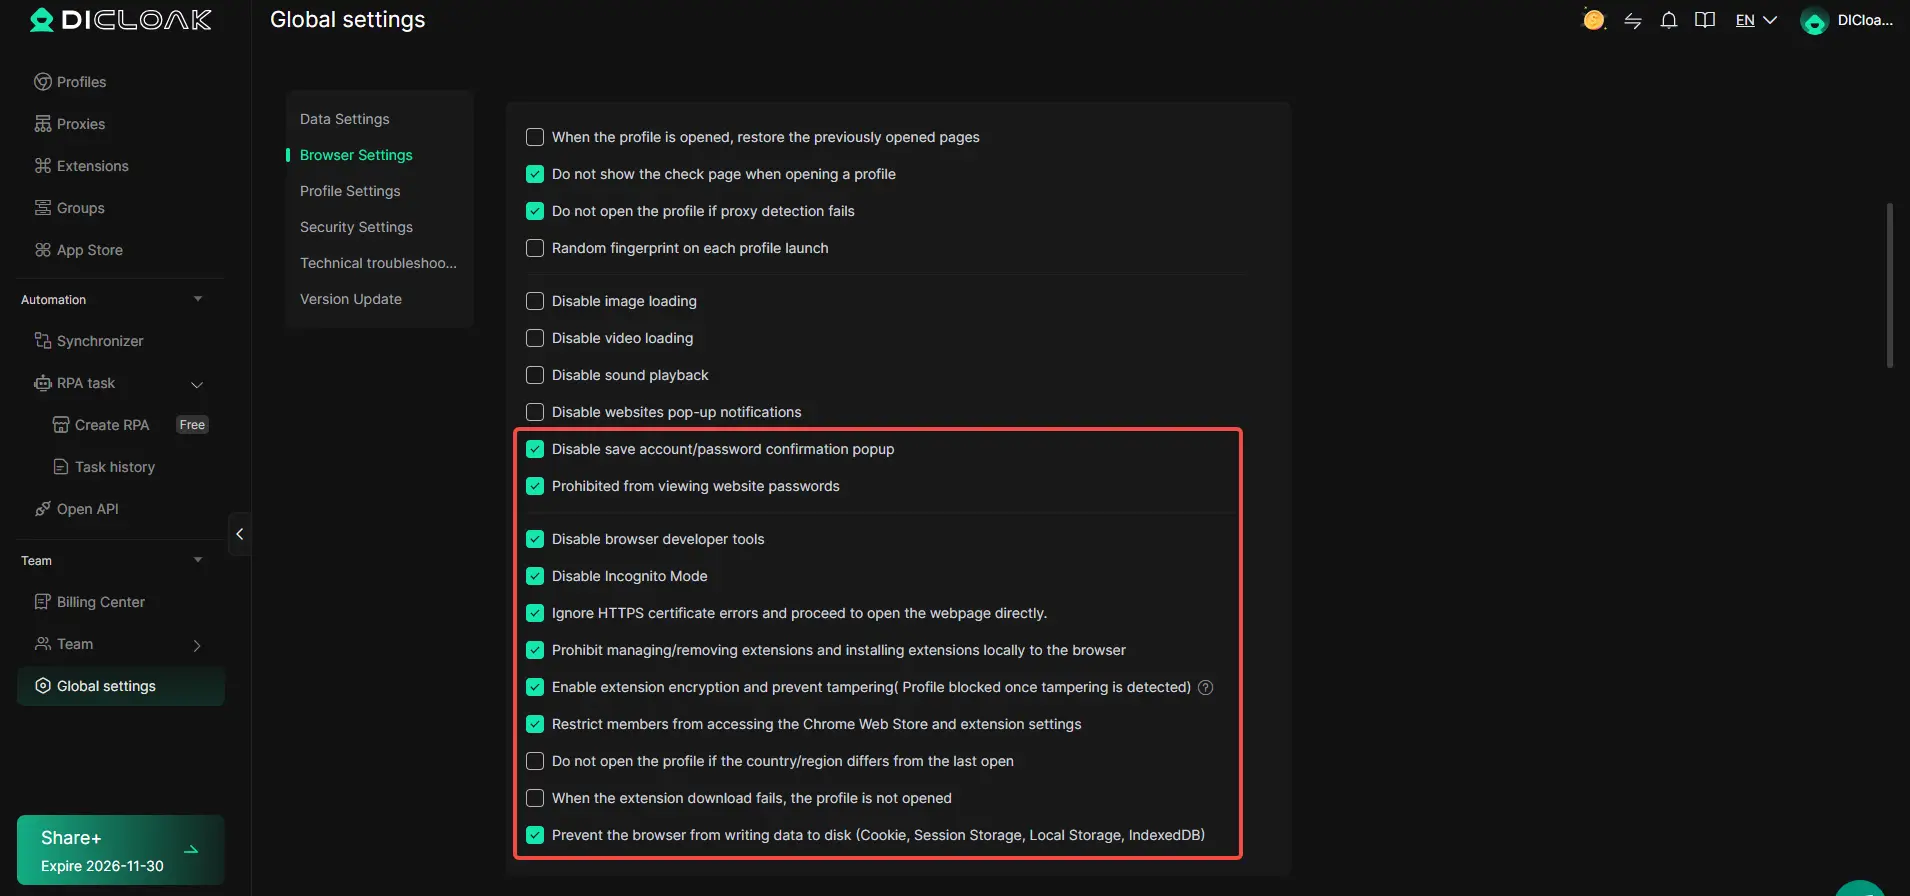
Gerir a Colaboração da Equipa e Permissões
A camada seguinte é o controlo granular sobre quem pode lançar o perfil partilhado do LinkedIn e o que pode fazer dentro do DICloak. Os administradores atribuem membros a grupos de permissões, restringindo o acesso para que apenas as pessoas certas possam abrir perfis atribuídos ou ver campos específicos do perfil. Por exemplo, um assistente de projeto pode obter permissão para lançar o perfil do LinkedIn, mas não para alterar as definições do proxy ou exportar cookies. Estas permissões aplicam-se apenas ao ambiente de perfis de navegador do DICloak; os próprios papéis e definições do LinkedIn mantêm-se separados.
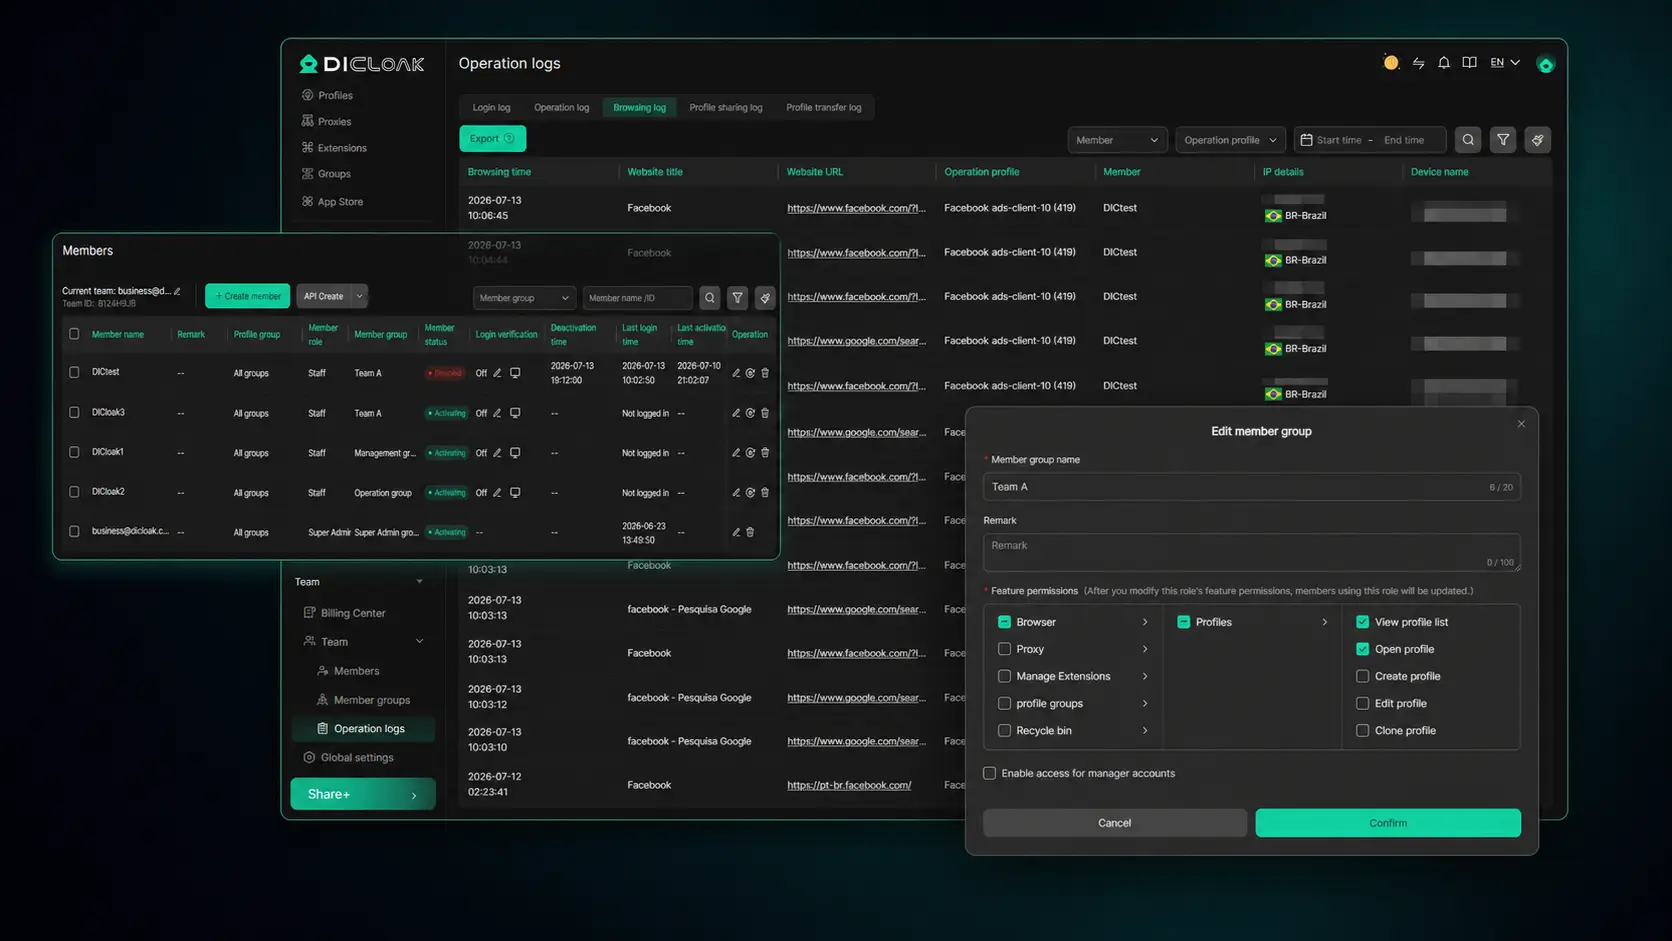
Esta configuração resolve as principais dores de cabeça relacionadas com a partilha de contas de equipa; agora, rastrear o acesso e limitar o risco é um processo, não uma confusão. Depois, vale a pena ver onde as equipas ainda cometem erros e que atalhos criam novos problemas.
Erros Comuns e Sinais de Alerta ao Partilhar o Acesso ao LinkedIn
A maioria dos problemas com a conta resulta de erros simples mas evitáveis; ignorar estes sinais de alerta pode restringir ou até bloquear o perfil. Aqui está o que deve observar se quiser partilhar o acesso ao LinkedIn de forma segura.
Conceder permissões excessivas ou esquecer-se de remover o acesso
Dar a alguém mais acesso do que o necessário, como fazer de um contratado de curto prazo um Super Admin, prepara-te para problemas mais tarde. Se te esqueceres de limpar depois de uma mudança de equipa, os utilizadores antigos podem continuar a agir como tu ou como a tua empresa. Auditar permissões a cada trimestre e remover quem não precisa de acesso neste momento fecha a maioria das lacunas evitáveis.
Mistura de Contas Pessoais e Empresariais
- Nunca deixe que alguém use o seu login pessoal do LinkedIn para tarefas empresariais.
- Atribui funções na página da empresa em vez de partilhares as tuas credenciais principais.
- Mantenha os logins da agência e as contas pessoais totalmente separados.
Ignorar a Localização e a Consistência do Dispositivo
O LinkedIn procura padrões de login estranhos. Se duas pessoas mudarem entre cidades ou dispositivos, a conta pode ser sinalizada, bloqueada ou até restringida.
- Use um dispositivo ou perfil de navegador aprovado por membro da equipa.
- Escolha um proxy estável ou IP de escritório para todo o trabalho partilhado.
- Evite iniciar sessão a partir de países distantes ou redes aleatórias.
Melhores Práticas para Segurança e Colaboração Contínua em Contas LinkedIn
Distribuir acesso ao LinkedIn é apenas o começo, manter a conta segura e a eficácia da sua equipa exige verificações regulares e hábitos claros.
Rever e atualizar regularmente as permissões de acesso
Defina um lembrete mensal recorrente para rever quem pode aceder à sua conta do LinkedIn ou página da empresa. Para cada utilizador ou função, verifique se o acesso corresponde ao trabalho atual e se alguém precisa de ser removido. Preste atenção após qualquer alteração de pessoal, remover rapidamente ex-membros da equipa é a melhor forma de evitar o aumento silencioso de risco.
Monitorize a Atividade da Conta e Configure Alertas
- Verifique os registos de login para dispositivos ou localizações desconhecidas
- Configure alertas por email para novas ligações ou alterações de perfil
- Aja rápido se vir tentativas de login fora do horário de trabalho
Treine a Sua Equipa em Higiene de Segurança
Mesmo com uma preparação cuidadosa, um único deslize pode expor toda a equipa.
- Exigir que todos usem palavras-passe únicas e fortes
- Ensine o pessoal a reportar atividades estranhas de uma só vez
- Revise os passos de acesso após qualquer incidente ou mudança de equipa
Quando partilhar uma conta no LinkedIn é a escolha errada
Algumas situações tornam a partilha de acesso ao LinkedIn, mesmo com ferramentas ou logins delegados, um risco real. Se estiver a lidar com funções sensíveis, indústrias reguladas ou qualquer coisa relacionada com dados de clientes, partilhar pode fazer mais mal do que bem.
Cenários de Alto Risco: Papéis Sensíveis, Setores Regulados ou Contas de Clientes
| Cenário |
Risco Principal |
Alternativa Mais Segura |
| Recursos Humanos, uso jurídico ou financeiro |
Violação de conformidade |
Ciclos de rascunho/aprovação de conteúdos |
| Contas sociais dos clientes |
Confiança do cliente, responsabilidade |
Acesso/reporte separado |
| Indústrias reguladas |
Auditoria/exposição jurídica |
Acesso apenas de leitura ou API |
Nestes casos, a partilha direta de contas pode violar regras, colocá-lo em risco legal ou tornar o rastreio de incidentes impossível.
Quando criar contas separadas ou usar APIs oficiais é melhor
Se o seu fluxo de trabalho precisar de separação total, crie perfis dedicados à empresa ou mude para a API oficial do LinkedIn para relatórios e automação. A transição mantém-no no controlo e evita dores de cabeça de conformidade, não tente partilhar o acesso à conta do LinkedIn quando os limites claros são importantes.
Perguntas Frequentes Sobre Partilhar Conta do LinkedIn sem partilhar palavras-passe
Posso partilhar o acesso do LinkedIn com o meu assistente sem violar as regras do LinkedIn?
Pode delegar o acesso a uma página da empresa do LinkedIn usando os papéis administrativos do LinkedIn, permitindo que o seu assistente ajude a gerir publicações e mensagens. No entanto, o LinkedIn não permite partilhar login de perfil pessoal. Dar a alguém a sua palavra-passe pessoal pode violar os termos do LinkedIn e pôr a sua conta em risco de suspensão.
É seguro usar ferramentas de terceiros para gerir contas do LinkedIn dos clientes?
Utilize apenas ferramentas aprovadas de parceiros do LinkedIn para gerir páginas ou campanhas. Muitas ferramentas de automação ou gestão de terceiros correm o risco de violar as políticas do LinkedIn. O LinkedIn deteta e restringe ativamente contas que utilizam automação não autorizada. Verifique sempre a reputação e conformidade de uma ferramenta antes de ligar a sua conta ou contas de clientes.
Como posso revogar o acesso ao LinkedIn de alguém que já não precisa dele?
Para as Páginas da Empresa, remova o papel de administrador do utilizador na secção "Ferramentas de administrador". Para perfis pessoais, altere a sua palavra-passe e reveja todas as sessões ativas nas definições da sua conta, fazendo logout em locais desconhecidos. Além disso, verifique as aplicações ligadas e revogue o acesso a tudo o que não reconhece.
O que devo fazer se o LinkedIn assinalar a minha conta por atividade invulgar após partilhar o acesso?
Se o LinkedIn assinalar a sua conta, pare imediatamente toda a partilha de acessos. Siga as instruções do LinkedIn para proteger a sua conta, como redefinir a palavra-passe. Use o processo de recuperação ou recurso da conta se estiver bloqueado. Para evitar problemas futuros, delegue o acesso apenas através das funcionalidades oficiais do LinkedIn e evite partilhar palavras-passe.
Quantas pessoas podem aceder em segurança a uma conta do LinkedIn usando o DICloak?
O DICloak suporta diferentes tamanhos de equipas consoante o seu plano de subscrição. Cada utilizador pode receber permissões específicas, para que controle quem tem acesso a quê. Reveja sempre os limites de utilizadores do seu plano e certifique-se de que cada membro da equipa tem apenas o acesso necessário.
Agora é o momento de considerar alternativas seguras que lhe permitam colaborar em perfis profissionais sem comprometer informações sensíveis. Avalie soluções concebidas para delegação de acesso segura e simplifique o seu fluxo de trabalho com confiança. Experimente o DICloak Gratuitamente
 Ferramentas Gratuitas
 Cookie Plugin
 Gerador de UA
 Gerador de Endereço MAC
 Gerador de Endereço IP
 Lista de Endereços IP
 Gerador de Código 2FA
 Relógio Mundial
 Verificação de Anonimato
 WebRTC Leak Test
 Gerador de UUID
 Verificador de Proxy
 Verificador de Anúncios FB
 Coleta Web com IA
 Ferramentas SMM Grátis
 Verificador de Shadowban do Twitter
 Verificador de Nomes do Instagram
 Gerador UTM
 Gerador de nomes de usuário
 Gerador de hashtags com IA
 Gerador de títulos para LinkedIn
 Redimensionador de imagens sociais