Iniciar sesión en una cuenta de LinkedIn comprada no es tan sencillo como introducir las nuevas credenciales. Los compradores a menudo se enfrentan a desafíos instantáneos de inicio de sesión, bloqueos o incluso restricciones permanentes, a veces antes de haber cambiado un solo detalle del perfil. La motivación por avanzar rápido, especialmente después de pagar por una cuenta antigua o completamente configurada, puede facilitar que los sistemas de seguridad de LinkedIn detecten la nueva sesión.
El verdadero riesgo no es solo perder acceso o malgastar dinero. Lo que sorprende a la mayoría es cómo LinkedIn rastrea las huellas dactilares de los dispositivos, la ubicación y los patrones de saltos de IP. Incluso con una cuenta limpia, perder un solo paso durante el primer inicio de sesión, como usar una IP no confiable o saltarse el aislamiento de huellas dactilares, puede bloquearte el acceso para siempre. Encontrar el equilibrio justo entre velocidad y seguridad es donde la mayoría de los nuevos compradores cometen errores.
Si quieres iniciar sesión de forma segura en cuentas de LinkedIn compradas, necesitas algo más que la contraseña correcta. La clave es que se asemeje lo suficientemente fielmente al comportamiento de inicio de sesión de la cuenta para que LinkedIn no vea tu acceso como sospechoso. Eso implica pensar cuidadosamente en la emulación del dispositivo, la ubicación del proxy, el perfil del navegador y el manejo de las cookies . Saltarse estos detalles suele llevar a solicitudes de revisión de cuentas o a baneos directos, incluso si la cuenta estaba "fresca" cuando se entregó.
Antes de arriesgar tu nuevo activo, empieza por entender qué activa las alarmas de inicio de sesión en LinkedIn.
¿Qué hace que iniciar sesión en cuentas de LinkedIn compradas sea arriesgado en 2026?
Iniciar sesión en una cuenta de LinkedIn comprada es arriesgado porque los sistemas de seguridad de LinkedIn esperan que cada cuenta mantenga un patrón de inicio de sesión consistente, mismo tipo de dispositivo, navegador, región IP y comportamiento. Los cambios repentinos, incluso si tienes la contraseña correcta, suelen provocar comprobaciones adicionales o incluso bloqueos. Muchos compradores pierden el acceso en cuestión de minutos simplemente por iniciar sesión de la forma "normal" desde su propio portátil o teléfono.
Cómo LinkedIn detecta actividades de inicio de sesión inusuales
LinkedIn no solo busca contraseñas robadas. Su sistema verifica varios factores, incluso en el primer inicio de sesión:
- Identificación de dispositivos: LinkedIn perfila tu navegador, sistema operativo, tamaño de pantalla y plugins. Un cambio repentino de un portátil con Windows a un Mac, o de móvil a escritorio, destaca.
- Inconsistencias en IP y ubicación: LinkedIn rastrea la ciudad de inicio de sesión, el ISP y la reputación de IP. Iniciar sesión desde un nuevo país o usar un proxy marcado suele provocar una revisión.
- Análisis de comportamiento: Patrones como navegación rápida, abrir ajustes demasiado rápido o saltarse hábitos normales de lectura pueden parecer automáticos o sospechosos.
Si te pierdes alguno de estos, como usar un navegador nuevo o un punto de acceso móvil aleatorio, LinkedIn a menudo no te da una segunda oportunidad.
¿Qué ocurre cuando LinkedIn marca un inicio de sesión?
Cuando LinkedIn detecta algo raro, el sistema puede reaccionar de varias maneras. La más leve es un prompt de verificación: puede que te pidan confirmar tu identidad por correo electrónico, teléfono o responder a preguntas antiguas de seguridad. Si la información de contacto no se actualizó correctamente durante la transferencia, estás atascado y los datos del vendedor siguen vinculados al proceso de recuperación. A veces, LinkedIn añade una restricción temporal: la cuenta queda bloqueada durante 24-72 horas mientras "revisan actividades sospechosas". Esto no es solo un juego de espera, si intentas apelar o iniciar sesión desde otro dispositivo, LinkedIn puede escalar a una prohibición permanente.
Un caso común: inicias sesión desde una IP coincidente pero olvidas importar las cookies antiguas del navegador. El inicio de sesión tiene éxito, pero LinkedIn detecta inmediatamente el dispositivo como "nuevo" y lo marca. Incluso si superas la primera comprobación, acciones posteriores (como cambiar el perfil o enviar mensajes a muchos contactos) pueden provocar otra revisión. Las cuentas compradas al por mayor o aquellas con historial previo de automatizaciones están en un riesgo aún mayor; LinkedIn a veces vincula rasgos compartidos de huellas digitales o IPs similares entre cuentas y las restringe masivamente en una sola oleada.
La mayor conclusión práctica: si el motor de riesgo de LinkedIn experimenta demasiados cambios de golpe, tu cuenta comprada puede pasar de "activa" a irrecuperable en menos de cinco minutos.
Empieza por mapear exactamente qué es diferente en tu configuración antes de intentar iniciar sesión. El siguiente paso es revisar el entorno y el historial previos de la cuenta, para no acabar con un baneo que podrías haber evitado.
Qué comprobar antes de iniciar sesión en una cuenta de LinkedIn comprada
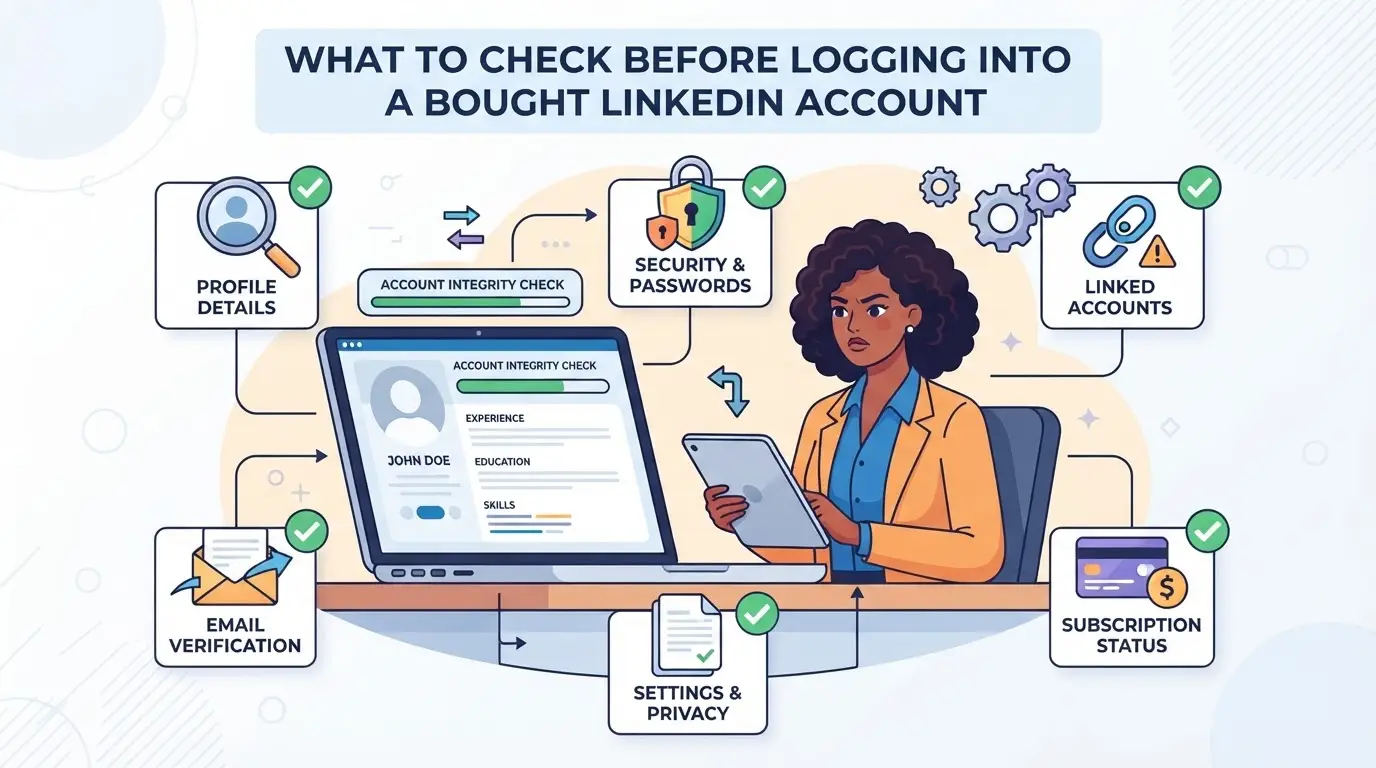
Puedes arruinar una cuenta de LinkedIn comprada simplemente iniciando sesión desde la configuración equivocada o saltándote comprobaciones básicas. La forma más segura es tratar tu primer inicio de sesión como una transferencia de cuenta, no solo como una prueba de contraseña; necesitas saber exactamente a qué te enfrentas y coincidir con su historial lo más fielmente posible.
Verificación de antigüedad, actividad y origen de la cuenta
Las cuentas antiguas y muy usadas casi siempre sobreviven mejor a las comprobaciones de inicio de sesión que las nuevas o inactivas. Antes de intentar acceder, comprueba la fecha de registro de la cuenta y su última sesión activa. Si el país, idioma o región de perfil de origen no coincide con tu ubicación prevista, es mucho más probable que actives la revisión de riesgos de LinkedIn. Incluso una simple desconexión, como iniciar sesión desde un país que la cuenta nunca ha visto, puede provocar un bloqueo o un problema de seguridad.
Revisando el correo electrónico, el teléfono y las opciones de recuperación
- Asegúrate de que la dirección de correo electrónico esté bajo tu control y no se comparta con el vendedor.
- Comprueba que el número de teléfono de la cuenta esté activo y listo para verificación por SMS o llamadas.
- Actualiza la información de recuperación si es posible, las cuentas con datos de contacto reciclados o genéricos son una señal de alerta para LinkedIn.
Preparando un entorno de inicio de sesión limpio y coherente
Si inicias sesión desde un dispositivo o navegador que no coincide con el historial de la cuenta, LinkedIn suele marcar la sesión para su revisión. Usar un navegador contaminado con cookies sobrantes o una IP vinculada a cuentas marcadas puede acabar en la cola de restricciones. Para la mayoría de los compradores, aquí es donde las cosas fallan, intentando ahorrar tiempo usando su dispositivo habitual o un proxy aleatorio.
- Crea un perfil de navegador nuevo sin cookies antiguas de LinkedIn ni datos de autocompletado.
- Elige una IP y zona horaria que coincidan con los inicios de sesión anteriores de la cuenta, evita saltos bruscos entre regiones.
- Evita dispositivos con historial de baneos en LinkedIn o problemas de acceso; un entorno limpio es el factor más importante para superar el primer inicio de sesión.
Perder solo una de estas comprobaciones significa que LinkedIn puede detectar tu inicio de sesión como sospechoso, incluso si todo lo demás parece correcto. Para el siguiente paso, tendrás que manejar cuidadosamente la secuencia de inicio de sesión, superar los desencadenantes y responder a cualquier indicación de seguridad en tiempo real.
Paso a paso: Cómo iniciar sesión de forma segura en una cuenta de LinkedIn comprada por primera vez
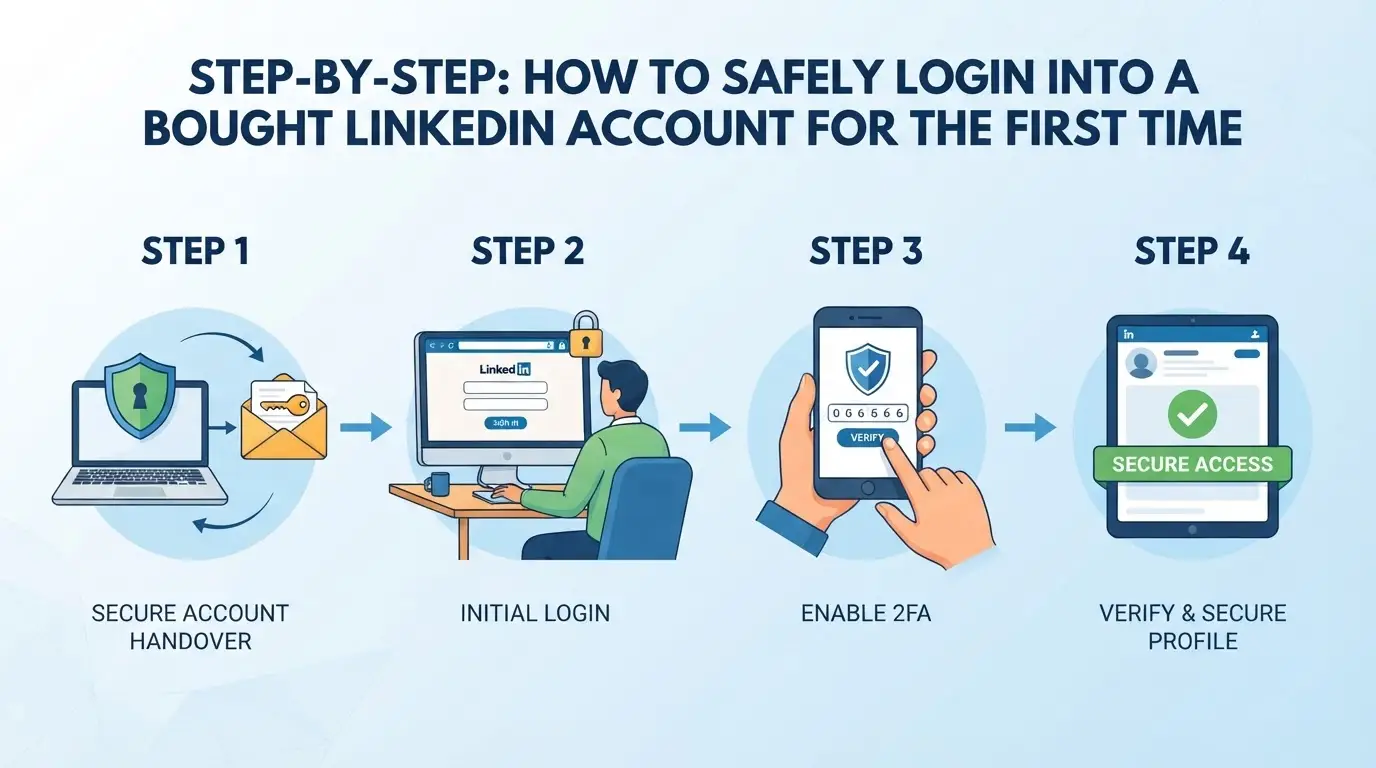 Entrar directamente en una cuenta de LinkedIn recién comprada suele salir mal, un pequeño desliz puede activar restricciones o incluso bloquear la cuenta. Si quieres que la cuenta sobreviva, necesitas un proceso cuidadoso que imite su uso previo y evite las alarmas automáticas de LinkedIn.
Configuración de un perfil de navegador nuevo
- Crea un perfil de navegador completamente nuevo antes de tocar la cuenta. Esto evita que cookies antiguas, plugins e historial web filtren señales que puedan vincular tu cuenta comprada con otras que controles.
- Utiliza un navegador que te permita aislar fácilmente las sesiones y gestionar huellas dactilares. Por ejemplo, las herramientas multiperfil o los navegadores portátiles reforzados funcionan mejor que el modo invitado básico de Chrome.
- Nunca reutilices un perfil que haya iniciado sesión en otras cuentas de LinkedIn o redes sociales. La contaminación entre cuentas suele ocurrir aquí, LinkedIn puede detectar identificadores de dispositivos reutilizados o almacenamiento compartido y marcar la cuenta en silencio.
Ubicación IP coincidente y huella digital del dispositivo
- Relaciona el país y la ciudad de tu proxy con el inicio de sesión histórico de la cuenta siempre que sea posible. Si el vendedor inició sesión desde París, iniciar sesión desde Singapur es una señal de alerta.
- Alinea los detalles de tu dispositivo con lo que espera LinkedIn. Eso significa usar el mismo tipo de navegador (Chrome, Firefox, etc.), sistema operativo e incluso zona horaria.
- Evita proxies "limpios" de centros de datos para el primer acceso. Los proxies residenciales o móviles que coincidan con el historial de la cuenta tienen muchas menos probabilidades de activar pantallas de revisión.
Primer inicio de sesión: Acciones lentas, manuales y mínimas
- Inicia sesión manualmente, nunca uses automatización a la primera. Bots o scripts pueden afectar los sistemas anti-abuso de LinkedIn, especialmente si el tiempo es demasiado rápido o el movimiento del ratón es antinatural.
- Deja que la página cargue completamente y no busques de inmediato. Dale a LinkedIn la oportunidad de terminar las comprobaciones de antecedentes; las acciones en los primeros 30 segundos están muy monitorizadas.
- Evita actualizar el perfil, enviar mensajes o aceptar invitaciones. La forma más segura es solo confirmar el acceso y luego cerrar sesión, esperando al menos 12-24 horas antes de hacer cualquier edición.
Gestión de desafíos de verificación o prompts sospechosos
- Si LinkedIn pide confirmación por correo electrónico o teléfono, utiliza los datos de recuperación proporcionados por el vendedor, no adivines ni te saltes.
- Si ves avisos inusuales (captcha, "Verifica tu identidad" o un restablecimiento forzado de contraseña), para. Forzar el avance puede gastar la cuenta rápidamente.
- Si el método de recuperación falla o te quedas atascado, pausa y contacta con el vendedor para que le ayude en vez de intentarlo de nuevo. Demasiados intentos fallidos seguidos suelen provocar un bloqueo temporal o permanente.
Si te saltas un paso aquí, la siguiente sesión podría ser marcada. A continuación, observa los errores comunes que hacen que las cuentas nuevas sean restringidas o baneadas incluso después de un inicio de sesión "exitoso".
Errores comunes que hacen que las cuentas de LinkedIn sean restringidas o baneadas
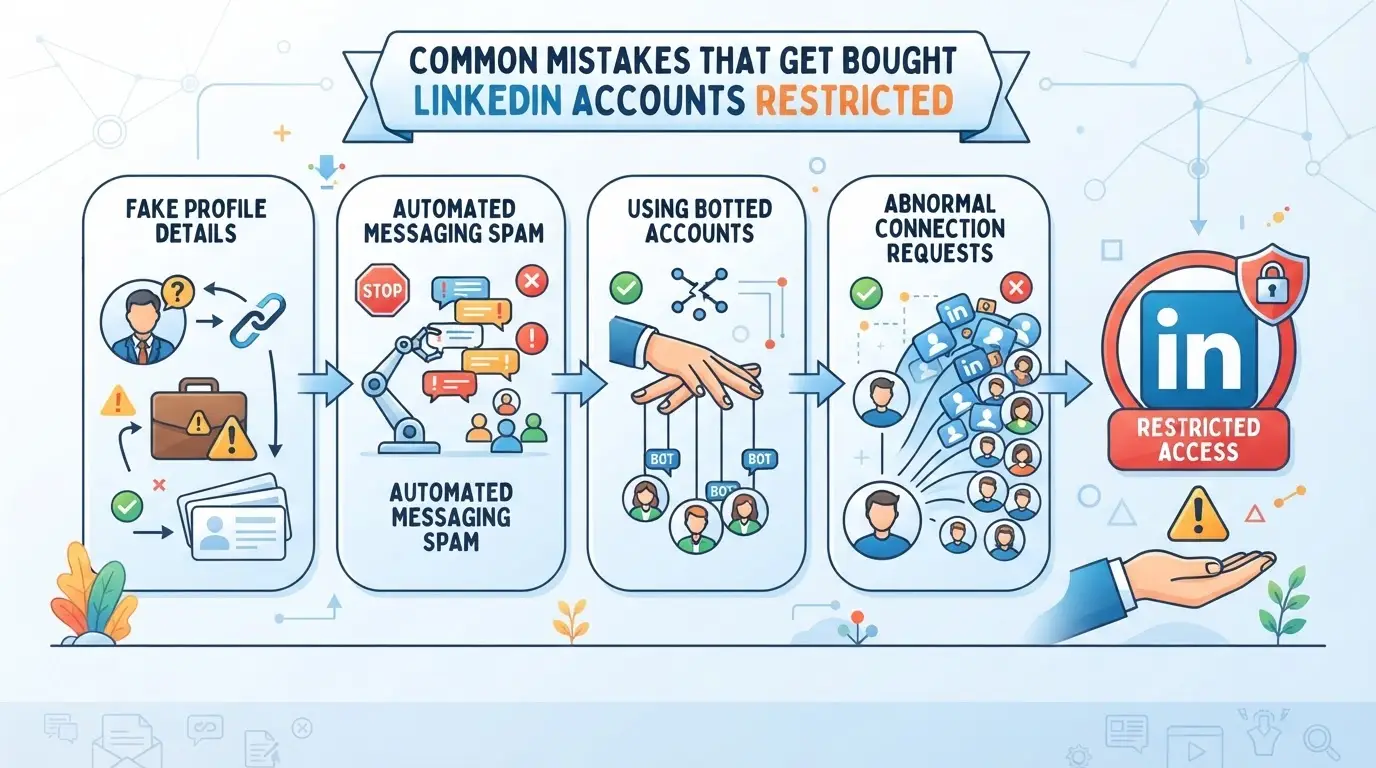
La mayoría de las cuentas se detectan cuando los compradores se apresuran al iniciar sesión o se saltan comprobaciones básicas de seguridad. La forma más rápida de perder acceso es hacer cambios que no coincidan con los patrones anteriores de la cuenta. Si quieres evitar baneos de LinkedIn al iniciar sesión en cuentas compradas, presta atención a estos errores comunes.
Iniciar sesión desde varios dispositivos o ubicaciones demasiado rápido
LinkedIn controla con qué frecuencia y dónde inicia sesión cada cuenta. Si accedes a tu nueva cuenta desde diferentes ciudades o dispositivos en cuestión de horas, el sistema suele pedir identificación o activar un baneo. Espera entre 24 y 48 horas entre cambios importantes en el entorno. Una ubicación a la vez es mejor que quedarte bloqueado.
Cambiar inmediatamente los datos del perfil o las contraseñas
Actualizar contraseñas o información de perfil justo después del primer inicio de sesión casi siempre activa los sistemas de riesgos de LinkedIn.
- Qué puede fallar: Las ediciones inmediatas suelen provocar cierres de sesión forzados, solicitudes de verificación o baneos permanentes.
- La medida más segura: Espera 2-3 días de navegación normal antes de hacer cambios sensibles. Esto permite que LinkedIn vea primero la actividad "regular".
Uso de navegadores contaminados o cookies filtradas
Reutilizar un navegador que aún conserve cookies o historial antiguo de LinkedIn puede vincular tu cuenta comprada a otros perfiles marcados. Siempre empieza con un navegador limpio y aislado y nunca importes cookies de fuentes desconocidas. Mezclar sesiones es la forma más fácil de que todas las cuentas vinculadas sean baneadas, a veces al instante.
A continuación, observa cómo el uso de perfiles aislados de navegador y huellas digitales personalizadas puede reducir aún más el riesgo.
Uso de DICloak para crear perfiles aislados y huellas dactilares para la gestión de cuentas de LinkedIn
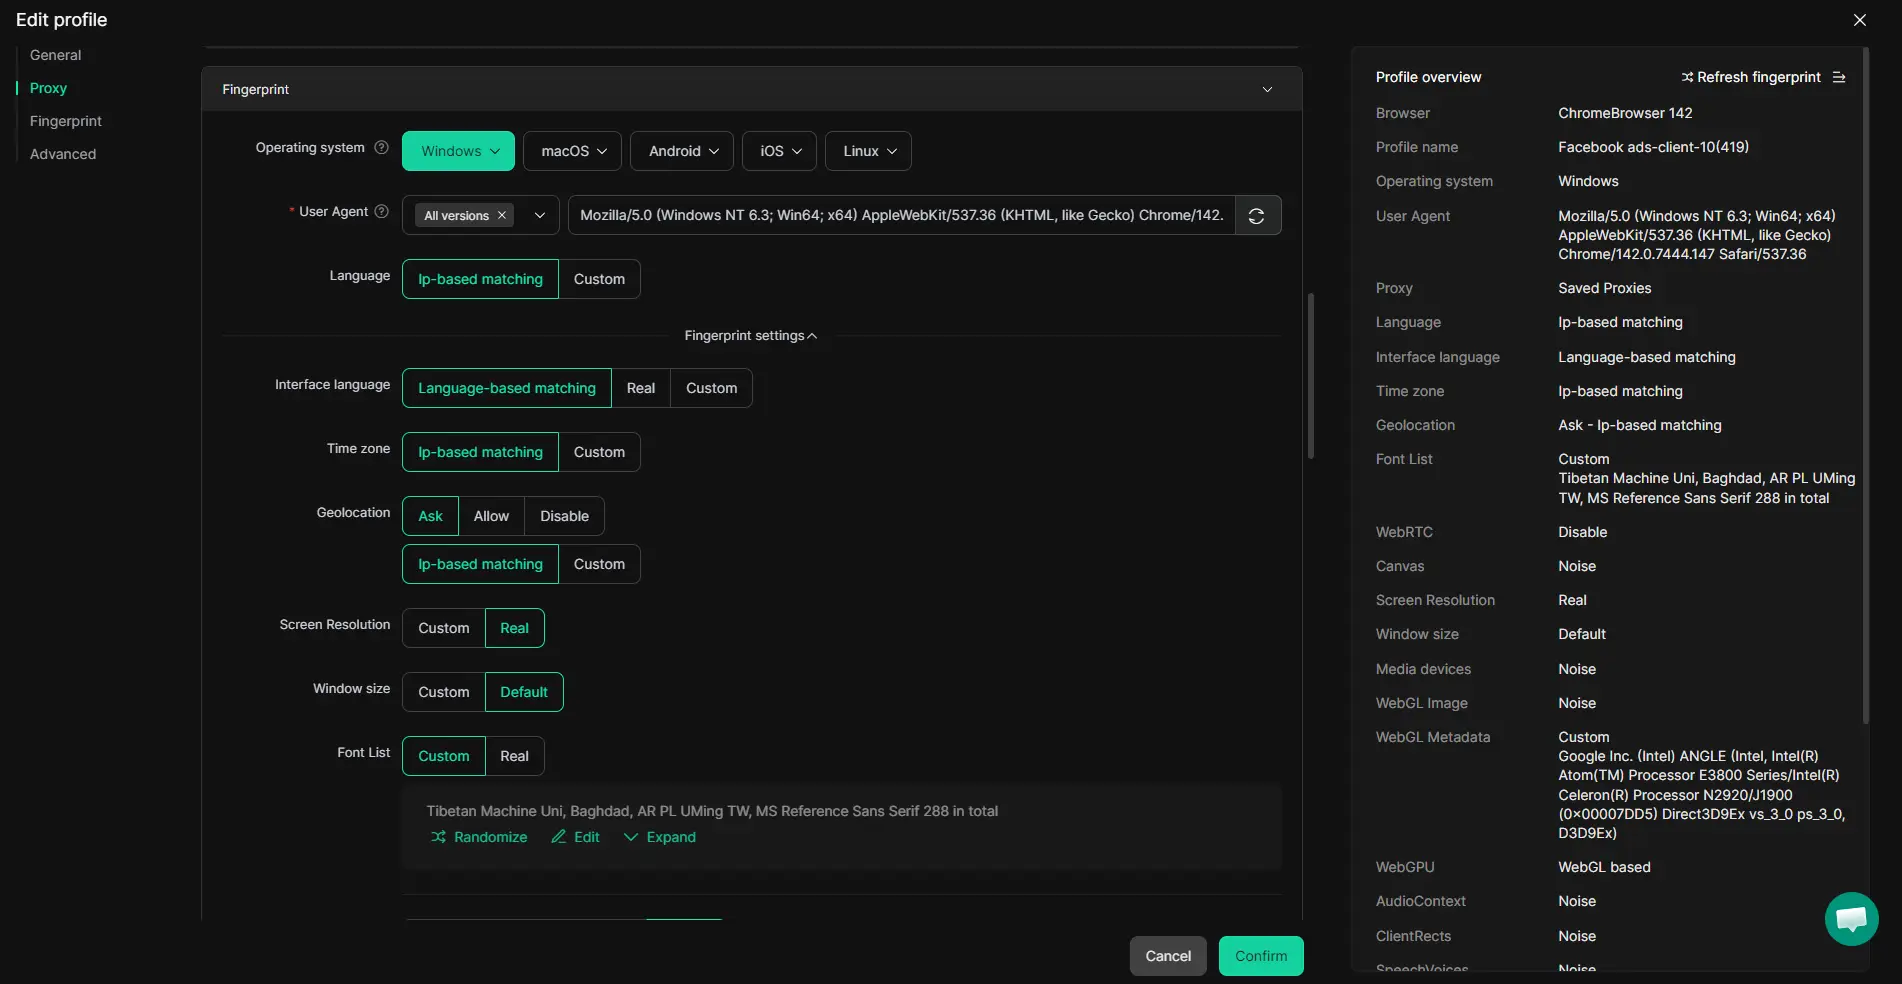
Una vez que sabes lo fácil que es activar las comprobaciones de riesgo de LinkedIn, el siguiente paso es construir una configuración que mantenga separado el entorno de cada cuenta comprada. Para cualquiera que gestione más de un inicio de sesión en LinkedIn, especialmente tras la compra, permitir que las sesiones del navegador o las señales de dispositivo se solapen puede vincular o marcar cuentas para su revisión. DICloak ofrece a los operadores controles específicos para crear perfiles aislados de navegador y configurar señales clave de huellas digitales para cada cuenta de LinkedIn. Esto mantiene organizados los flujos de trabajo de las cuentas y reduce el riesgo de que LinkedIn detecte conexiones entre sesiones.
Creación de perfiles de navegador separados para cada cuenta de LinkedIn
Gestionar varias cuentas de LinkedIn de forma segura significa no permitir que el almacenamiento del navegador, las cookies o las señales de dispositivo crucen entre cuentas. Los operadores pueden crear un nuevo perfil de navegador en DICloak para cada cuenta de LinkedIn, almacenando sesiones, cookies y ajustes en espacios separados. Dentro de cada perfil, puedes configurar un conjunto de señales de huellas dactilares, como el Agente de Usuario, el idioma del sistema, la zona horaria, la resolución de pantalla y el manejo de WebRTC, para que se ajusten mejor a las condiciones que la cuenta "espera". Por ejemplo, si una cuenta siempre ha sido accedida desde un dispositivo Windows alemán, puedes configurar el sistema operativo, el idioma y la zona horaria del perfil a valores similares. El alcance aquí se limita a la configuración del perfil del navegador; no cambia el estado de la cuenta ni garantiza la aceptación de la plataforma.
Asignación de un proxy proporcionado por el usuario para coincidir con el origen de la cuenta
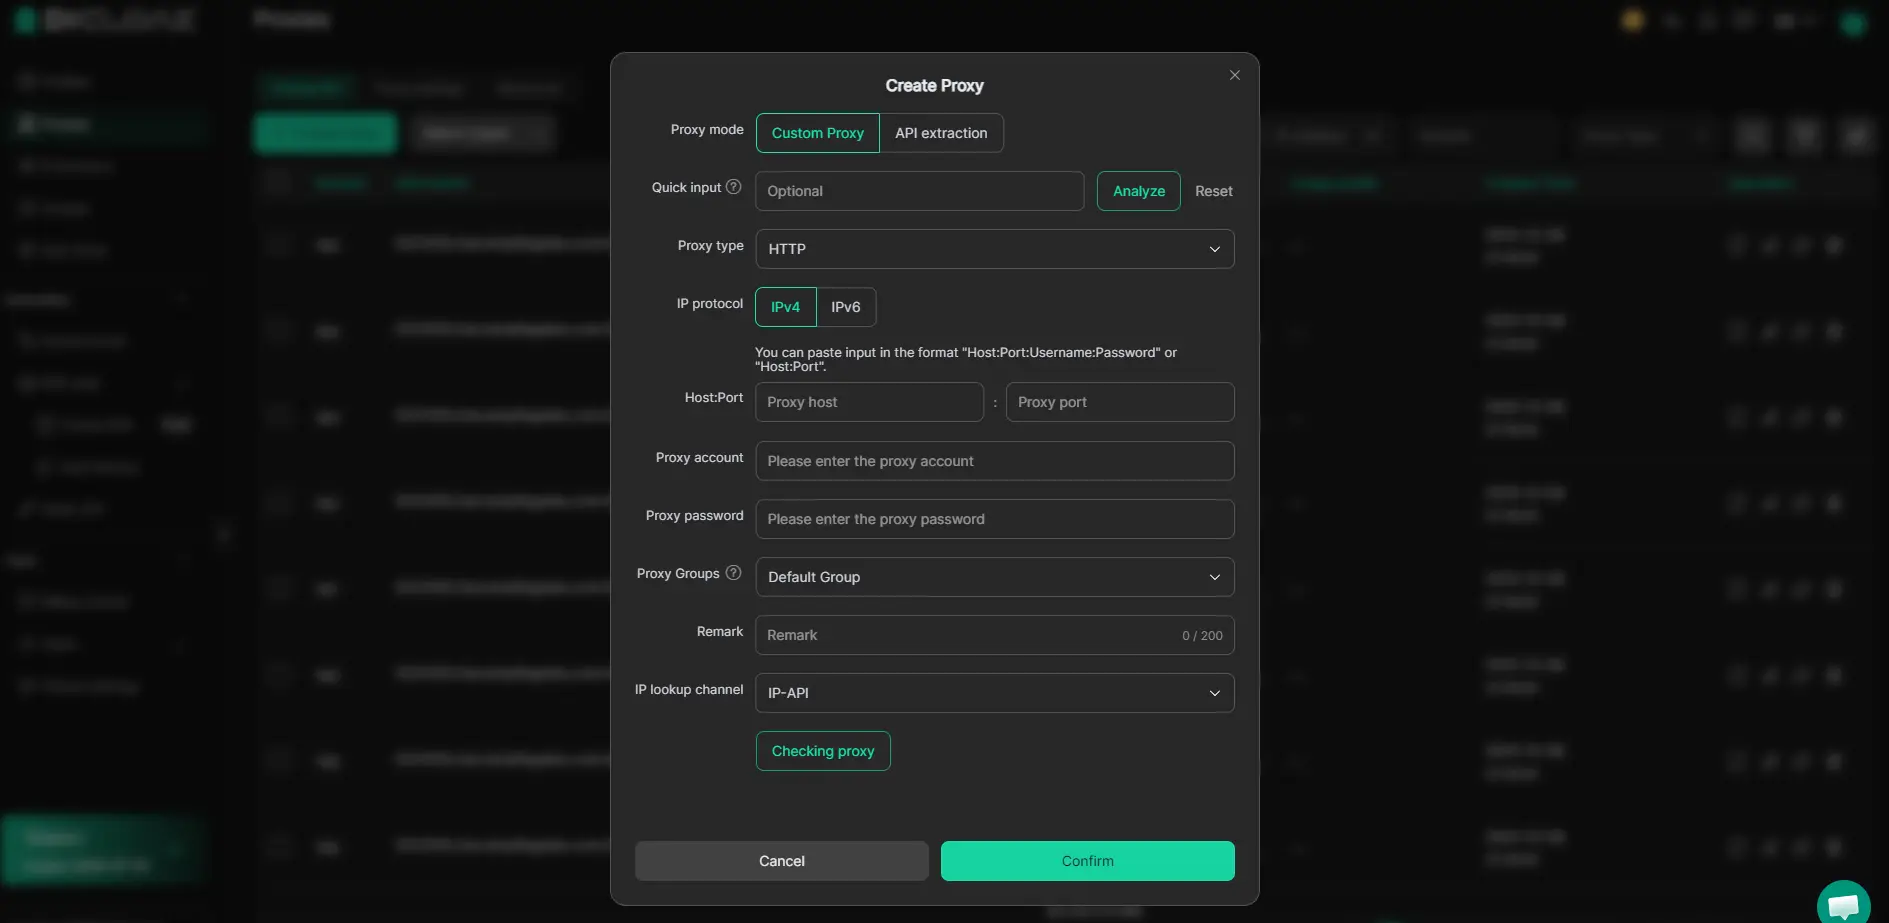
Después de configurar el aislamiento del perfil y las huellas dactilares, el siguiente riesgo es iniciar sesión desde una dirección IP que parezca fuera de lugar. Los operadores pueden introducir sus propias credenciales de proxy en el perfil de DICloak, probar la conexión y asignar el proxy antes de iniciar sesión. Esto significa que cada cuenta de LinkedIn puede tener su sesión vinculada a un proxy que coincida con su país o región conocida. La comprobación integrada del proxy muestra la IP y región de salida detectadas, por lo que puedes confirmar antes de iniciar sesión. La calidad, rotación y cumplimiento del proxy siguen siendo tu responsabilidad, DICloak solo almacena y aplica la configuración por perfil.
Una vez que se establecen perfiles y proxies separados, lo siguiente que la gente falla es cuándo y cómo cambiar los datos de la cuenta de forma segura. Eso es lo que cubre la siguiente sección.
Cuándo cambiar los datos de la cuenta, contraseñas o información de recuperación de forma segura
Cambiar la contraseña o la información de recuperación de una cuenta de LinkedIn justo después de comprarla es donde empiezan la mayoría de los baneos. El tiempo y el pedido importan, avanzan demasiado rápido y los sistemas de LinkedIn te tratan como un secuestrador, no como el nuevo propietario.
Periodos de espera antes de realizar cambios importantes
- Inicia sesión y no haces nada más que navegar durante 24-48 horas. Las ediciones repentinas justo después de la toma suelen provocar revisiones de seguridad.
- Vigila la actividad normal de la cuenta: sin alertas, sin cerrar sesión forzada y acceso a todas las funciones.
- Si ves una advertencia o te desconectan, para, cualquier cambio ahora aumenta tu riesgo de bloqueo.
Paso a paso: Actualizar los detalles sin activar banderas
- Cambia primero el correo electrónico o el teléfono de recuperación, no ambos a la vez. Esto ayuda a evitar desafíos multifactoriales que señalan cambios en la propiedad.
- Espera un día entero y luego actualiza la contraseña. Si LinkedIn pide una verificación extra, recuesta, inténtalo de nuevo en 12 horas.
- Después de ambos cambios, comprueba si hay nuevas alertas. Si todo funciona, puedes actualizar el resto según necesites.
Un momento cuidadoso aquí es lo que te permite pasar a gestionar varias cuentas de LinkedIn sin que te vinculen o baneen.
Cómo gestionar varias cuentas de LinkedIn compradas sin vincularlas o banearlas
Incluso si has dado en el clavo la transferencia y actualizado los datos de acceso, ejecutar varias cuentas de LinkedIn compradas en un solo dispositivo pone en riesgo a todas ellas. La plataforma observa patrones, huellas dactilares compartidas, cookies reutilizadas, geografía de inicio de sesión similar, que unen rápidamente las cuentas. Así es como mantener cada cuenta aislada y reducir la posibilidad de contaminación cruzada que lleve a baneos.
Mantener sesiones y perfiles estrictamente separados
Mezclar cuentas en el mismo navegador o dispositivo activa los sistemas de detección de LinkedIn. Para mantener cada inicio de sesión seguro:
- Usa siempre un perfil de navegador o contenedor dedicado para cada cuenta de LinkedIn, nunca reutilices uno.
- Etiqueta cada perfil con el correo electrónico o el ID de la cuenta correspondiente para no confundirlos durante el trabajo diario.
- Guarda cada conjunto de cookies, almacenamiento local y datos de sesión por separado; no importes ni exportes cookies entre cuentas.
Control de Acceso y Permisos del Equipo
Compartir acceso entre un equipo se complica, un solo resguardo puede vincular todas las cuentas a la vez. El error más común es permitir que dos personas inicien sesión desde diferentes ubicaciones o, peor aún, desde dispositivos con huellas compartidas. Por ejemplo, si un asistente inicia sesión desde su portátil y luego un gestor abre la misma cuenta minutos después en otro equipo, LinkedIn puede marcar ambos inicios de sesión como sospechosos y congelarlos para su revisión. La forma más segura es configurar el acceso controlado: asignar a cada compañero un dispositivo y perfil fijos, y aplicar una regla, nada de inicio de sesión cruzado ni intercambio de dispositivos. Si alguien necesita acceso de respaldo, clona la configuración del entorno y entrega todo el perfil aislado, no solo la contraseña. Recortar esquinas aquí suele significar perder más de una cuenta cuando LinkedIn conecta los puntos.
Preguntas frecuentes sobre cómo iniciar sesión de forma segura en cuentas de LinkedIn compradas
¿Es legal comprar y usar cuentas de LinkedIn en mi país?
Las leyes sobre comprar y usar cuentas de LinkedIn pueden variar en cada país. Consulta primero las normas locales. Además, los términos de servicio de LinkedIn suelen prohibir la venta o el intercambio de cuentas. Usar cuentas compradas podría suponer baneos o problemas legales si incumples estas normas. Revisa siempre tanto las leyes de tu país como las políticas de LinkedIn antes de empezar.
¿Puedo usar el mismo dispositivo para varias cuentas de LinkedIn compradas si uso perfiles de navegador separados?
Sí, puedes, pero cada perfil de navegador debe estar completamente aislado. Eso significa que no habrá cookies compartidas, extensiones ni sesiones de inicio de sesión. Utiliza herramientas que te permitan crear perfiles de navegador separados. Esto ayuda a mantener tus cuentas seguras para que no se vinculen mediante las comprobaciones de seguridad de LinkedIn.
¿Qué debo hacer si LinkedIn pide verificación por teléfono o correo electrónico al iniciar sesión?
Solo completa la verificación si controlas el número de teléfono o el correo electrónico vinculado a la cuenta. Si no lo haces, no continúes. Contacta con el vendedor de inmediato y pide ayuda. Forzar la verificación sin acceso al canal de recuperación puede bloquearte o marcar la cuenta para su revisión.
¿Cuántas cuentas de LinkedIn compradas puedo gestionar de forma segura a la vez?
El número depende de tu configuración. Con un buen aislamiento de perfiles y proxies de alta calidad, algunos usuarios gestionan entre 5 y 10 cuentas de forma segura. Gestionar más cuentas aumenta el riesgo de que LinkedIn vincule o banee cuentas. Siempre mantén perfiles de navegador separados y evita iniciar sesión desde una sola dirección IP.
¿Es suficiente usar un navegador antidetect para garantizar que mis cuentas de LinkedIn no sean baneadas?
No, usar solo un navegador antidetect no es suficiente. También debes usar direcciones IP consistentes, huellas digitales únicas del navegador y evitar patrones que LinkedIn considera arriesgados. Incluso con estas herramientas, siempre existe cierto riesgo para iniciar sesión de forma segura en cuentas de LinkedIn compradas. Hábitos cuidadosos y un seguimiento regular ayudan a reducir problemas.
Tómate el tiempo necesario para establecer medidas de seguridad sólidas y utiliza herramientas fiables que ayuden a ocultar tu huella digital antes de acceder a cualquier cuenta nueva. Priorizando la privacidad y siguiendo las mejores prácticas, puedes minimizar riesgos y mantener el control sobre tu presencia online. Prueba DICloak gratis
 Herramientas gratuitas
 Complemento de cookies
 Generador UA
 Generador de direcciones MAC
 Generador de IP
 Lista de direcciones IP
 Generador de código 2FA
 Reloj Mundial
 Cheque Anónimo
 WebRTC Leak Test
 Generador UUID
 Verificador de Proxy
 Verificador de anuncios de Facebook
 Raspado web con IA
 Herramientas SMM Gratis
 Verificador de Sombreado de Twitter
 Generador UTM
 Generador de usernames
 Generador de hashtags con IA
 Generador de titulares para LinkedIn
 Redimensionador de imágenes sociales