Iniciar sessão numa conta LinkedIn comprada não é tão simples como inserir as novas credenciais. Os compradores frequentemente enfrentam desafios instantâneos de login, bloqueios ou até restrições permanentes, por vezes antes de terem alterado um único detalhe do perfil. A vontade de avançar rapidamente, especialmente depois de pagar por uma conta antiga ou totalmente configurada, pode na verdade facilitar que os sistemas de segurança do LinkedIn sinalizem a nova sessão.
O verdadeiro risco não é apenas perder acesso ou desperdiçar dinheiro. O que apanha a maioria das pessoas desprevenida é a forma como o LinkedIn rastreia impressões digitais dos dispositivos, localização e padrões de salto de IP. Mesmo com uma conta limpa, falhar um único passo durante o primeiro login, como usar um IP não confiável ou saltar o isolamento de impressões digitais, pode bloqueá-lo para sempre. Encontrar o equilíbrio certo entre velocidade e segurança é onde a maioria dos novos compradores comete deslizes.
Se quiser iniciar sessão de forma segura nas contas Linkedin compradas, precisa de mais do que apenas a palavra-passe certa. A chave é corresponder suficientemente fielmente ao comportamento de login passado da conta para que o LinkedIn não veja o seu acesso como suspeito. Isso significa pensar cuidadosamente na emulação do dispositivo, localização do proxy, perfil do navegador e no tratamento dos cookies . Ignorar estes detalhes muitas vezes leva a pedidos de revisão de contas ou a banimento total, mesmo que a conta estivesse "fresca" quando foi entregue.
Antes de arriscar o seu novo ativo, comece por perceber o que dispara os alarmes de login do LinkedIn.
O que torna arriscado iniciar sessão em contas de LinkedIn compradas em 2026?
Iniciar sessão numa conta LinkedIn comprada é arriscado porque os sistemas de segurança do LinkedIn esperam que cada conta mantenha um padrão de login consistente, mesmo tipo de dispositivo, navegador, região IP e comportamento. Mudanças súbitas, mesmo que tenha a palavra-passe correta, normalmente desencadeiam verificações extra ou bloqueios diretos. Muitos compradores perdem o acesso em minutos simplesmente ao iniciar sessão da forma "normal" a partir do seu próprio portátil ou telemóvel.
Como o LinkedIn Detetaria Atividades de Login Invulgares
O LinkedIn não procura apenas palavras-passe roubadas. O sistema deles verifica vários fatores, mesmo logo no primeiro login:
- Impressão digital do dispositivo: O LinkedIn faz o perfil do seu navegador, sistema operativo, tamanho do ecrã e plugins. Uma mudança súbita de um portátil com Windows para um Mac, ou do móvel para o desktop, destaca-se.
- Inconsistências de IP e localização: O LinkedIn monitoriza a cidade de login, o ISP e a reputação do IP. Iniciar sessão a partir de um novo país ou usar um proxy sinalizado normalmente desencadeia uma revisão.
- Análise comportamental: Padrões como navegação rápida, abrir definições demasiado depressa ou saltar hábitos normais de leitura podem parecer automáticos ou suspeitos.
Se perder uma destas, como usar um navegador novo ou um hotspot móvel aleatório, o LinkedIn muitas vezes não lhe dá uma segunda oportunidade.
O que acontece quando o LinkedIn sinaliza um login
Quando o LinkedIn deteta algo estranho, o sistema pode reagir de várias formas. A mais ligeira é um prompt de verificação: pode pedir-lhe para confirmar a sua identidade por email, telefone ou responder a antigas perguntas de segurança. Se a informação de contacto não foi atualizada corretamente durante a transferência, fica bloqueado, os dados do vendedor continuam ligados ao processo de recuperação. Por vezes, o LinkedIn adiciona uma restrição temporária: a conta fica bloqueada durante 24-72 horas enquanto "analisam atividades suspeitas." Isto não é apenas um jogo de espera, se tentar apelar ou iniciar sessão novamente a partir de outro dispositivo, o LinkedIn pode escalar para um banimento permanente.
Um caso extremo comum: inicia sessão a partir de um IP correspondente mas esquece-se de importar os cookies antigos do navegador. O login resulta, mas o LinkedIn identifica imediatamente o dispositivo como "novo" e assinala-o. Mesmo que passe na primeira verificação, ações posteriores (como mudar o perfil ou enviar mensagens a muitos contactos) podem desencadear outra avaliação. Contas compradas em massa ou aquelas com histórico de automação estão em risco ainda maior; o LinkedIn por vezes associa traços de impressão digital partilhados ou IPs semelhantes entre contas e restringe-os em massa numa única onda.
A maior conclusão prática: se o motor de risco do LinkedIn registar mudanças excessivas de uma só vez, a sua conta comprada pode passar de "ativa" a irrecuperável em menos de cinco minutos.
Começa por mapear exatamente o que mudou na tua configuração antes de tentares iniciar sessão. O passo seguinte é verificar o ambiente e o histórico anteriores da conta, para não ficares com um banimento que podias ter evitado.
O que verificar antes de iniciar sessão numa conta LinkedIn comprada
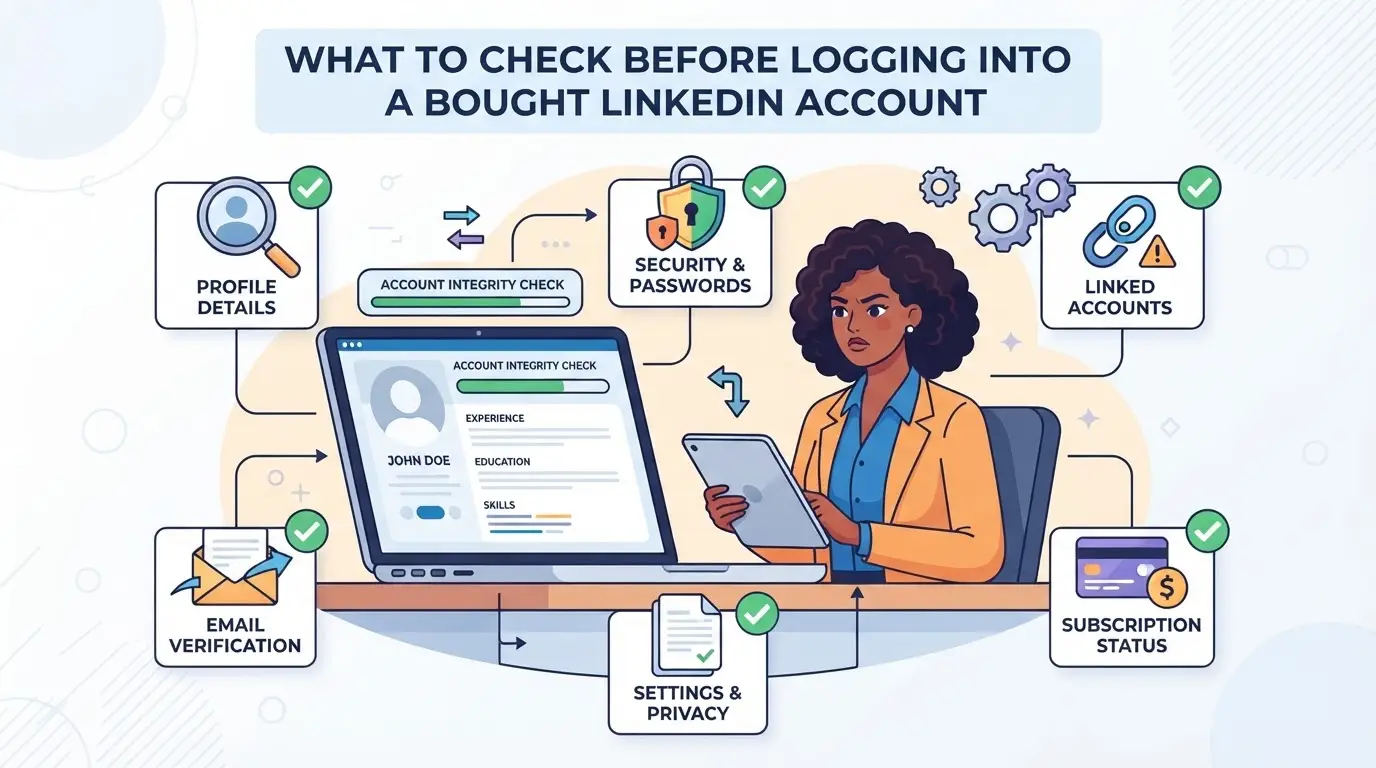
Pode arruinar uma conta LinkedIn comprada apenas por iniciar sessão a partir da configuração errada ou por saltar verificações básicas. A abordagem mais segura é tratar o seu primeiro login como uma transferência de conta, não apenas um teste de palavra-passe; precisa de saber exatamente com o que está a entrar e corresponder ao histórico o mais fielmente possível.
Verificação da Antiguidade, Atividade e Origem da Conta
Contas mais antigas e muito usadas quase sempre sobrevivem melhor às verificações de login do que as novas ou inactivas. Antes de tentar o acesso, verifique a data de registo da conta e a última sessão ativa. Se o país, língua ou região do perfil de origem não corresponder ao local de login planeado, é muito mais provável que desencadeie a revisão de risco do LinkedIn. Mesmo uma simples incompatibilidade, como iniciar sessão a partir de um país que a conta nunca viu, pode provocar um bloqueio ou um desafio de segurança.
Verificar Email, Telefone e Opções de Recuperação
- Certifique-se de que o endereço de email está sob seu controlo e não é partilhado com o vendedor.
- Verifique se o número de telefone da conta está ativo e pronto para verificação por SMS ou chamada.
- Atualize as informações de recuperação, se possível, contas com dados de contacto reciclados ou genéricos são um sinal de alerta para o LinkedIn.
Preparar um Ambiente de Login Limpo e Consistente
Se iniciar sessão a partir de um dispositivo ou navegador que não corresponde ao histórico da conta, o LinkedIn frequentemente sinaliza a sessão para revisão. Usar um navegador contaminado com cookies remanescentes ou um IP associado a contas sinalizadas pode colocá-lo na fila de restrição. Para a maioria dos compradores, é aqui que as coisas correm mal, tentando poupar tempo usando o seu dispositivo normal ou um proxy aleatório.
- Crie um perfil de navegador novo, sem cookies antigos do LinkedIn ou dados de preenchimento automático.
- Escolha uma localização IP e um fuso horário que correspondam aos logins anteriores da conta, evitando saltos súbitos entre regiões.
- Evite dispositivos com histórico de banimentos no LinkedIn ou problemas de acesso; um ambiente limpo é o fator mais importante para passar o primeiro login.
Faltar apenas uma destas verificações significa que o LinkedIn pode detetar o seu login como suspeito, mesmo que tudo o resto pareça correto. Para o passo seguinte, terá de gerir cuidadosamente a sequência de login real, ultrapassando os gatilhos e respondendo a quaisquer comandos de segurança em tempo real.
Passo a Passo: Como Iniciar Sessão de Seguro numa Conta do LinkedIn Comprada pela Primeira Vez
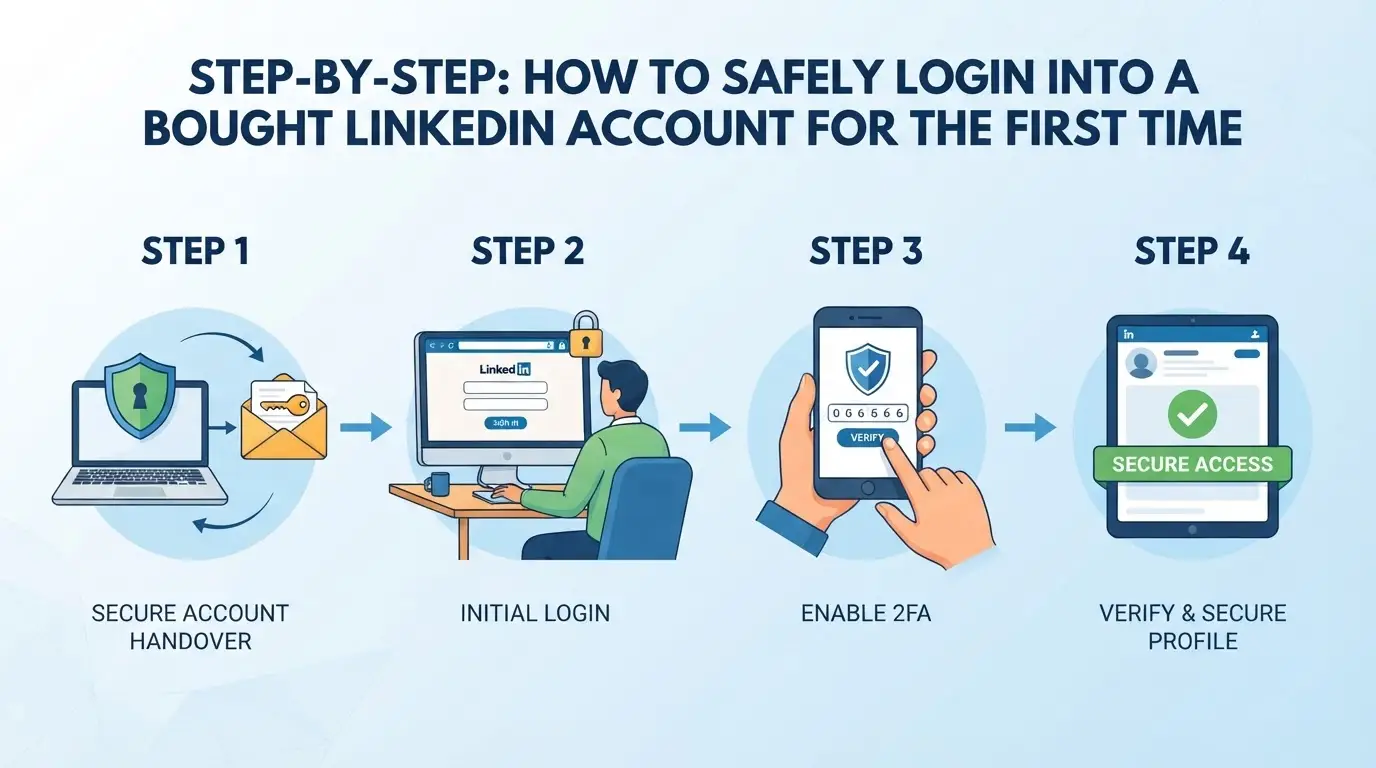 Entrar rapidamente numa conta recém-comprada no LinkedIn muitas vezes sai mal, um pequeno deslize pode desencadear restrições ou até bloquear a conta. Se quer que a conta sobreviva, precisa de um processo cuidadoso que imite o seu uso passado e evite os alarmes automáticos do LinkedIn.
Configuração de um Perfil Novo no Navegador
- Crie um perfil de navegador novo antes de tocar na conta. Isto evita que cookies antigos, plugins e histórico web divulguem sinais que possam ligar a sua conta comprada a outras que controla.
- Use um navegador que permita isolar facilmente as sessões e gerir impressões digitais. Por exemplo, ferramentas multi-perfil ou navegadores portáteis reforçados funcionam melhor do que o modo convidado básico do Chrome.
- Nunca reutilize um perfil que tenha iniciado sessão noutras contas do LinkedIn ou redes sociais. A contaminação entre contas acontece frequentemente aqui, o LinkedIn consegue identificar IDs de dispositivos reutilizados ou armazenamento partilhado e sinalizar a conta discretamente.
Localização IP correspondente e impressão digital do dispositivo
- Associe o país e a cidade do seu proxy ao login histórico da conta sempre que possível. Se o vendedor iniciou sessão a partir de Paris, iniciar sessão a partir de Singapura é um sinal de alerta.
- Alinhe os detalhes do seu dispositivo com o que o LinkedIn espera. Isso significa usar o mesmo tipo de navegador (Chrome, Firefox, etc.), sistema operativo e até fuso horário.
- Evite proxies "limpos" de data center para o primeiro acesso. Proxies residenciais ou móveis que correspondam ao histórico da conta têm muito menos probabilidade de ativar ecrãs de revisão.
Primeiro Login: Ações Lentas, Manuais e Mínimas
- Inicia sessão manualmente, nunca uses automação à primeira. Bots ou scripts podem causar problemas nos sistemas anti-abuso do LinkedIn, especialmente se o timing for demasiado rápido ou se o movimento do rato for antinatural.
- Deixe a página carregar totalmente e não clique logo de imediato. Dê ao LinkedIn a oportunidade de concluir as verificações de antecedentes; as ações nos primeiros 30 segundos são fortemente monitorizadas.
- Evite atualizar o perfil, enviar mensagens ou aceitar convites. A abordagem mais segura é apenas confirmar o acesso e depois fazer logout, esperando pelo menos 12-24 horas antes de qualquer edição.
Lidar com Desafios de Verificação ou Prompts Suspeitos
- Se o LinkedIn pedir confirmação por email ou telefone, use os dados de recuperação fornecidos pelo vendedor, não adivinhe nem pule.
- Se vires avisos invulgares (captcha, "Verificar a tua identidade" ou uma redefinição forçada da palavra-passe), para. Forçar a antecedência pode queimar a conta rapidamente.
- Se o método de recuperação falhar ou ficar preso, faça uma pausa e contacte o vendedor para obter apoio em vez de tentar novamente. Muitas tentativas falhadas seguidas normalmente desencadeiam um bloqueio temporário ou permanente.
Se falhares um passo aqui, a próxima sessão pode ser sinalizada. De seguida, vê os erros comuns que fazem com que novas contas sejam restringidas ou banidas mesmo após um login "bem-sucedido".
Erros Comuns que Fazem com que Contas do LinkedIn Compradas Sejam Restringidas ou Banidas
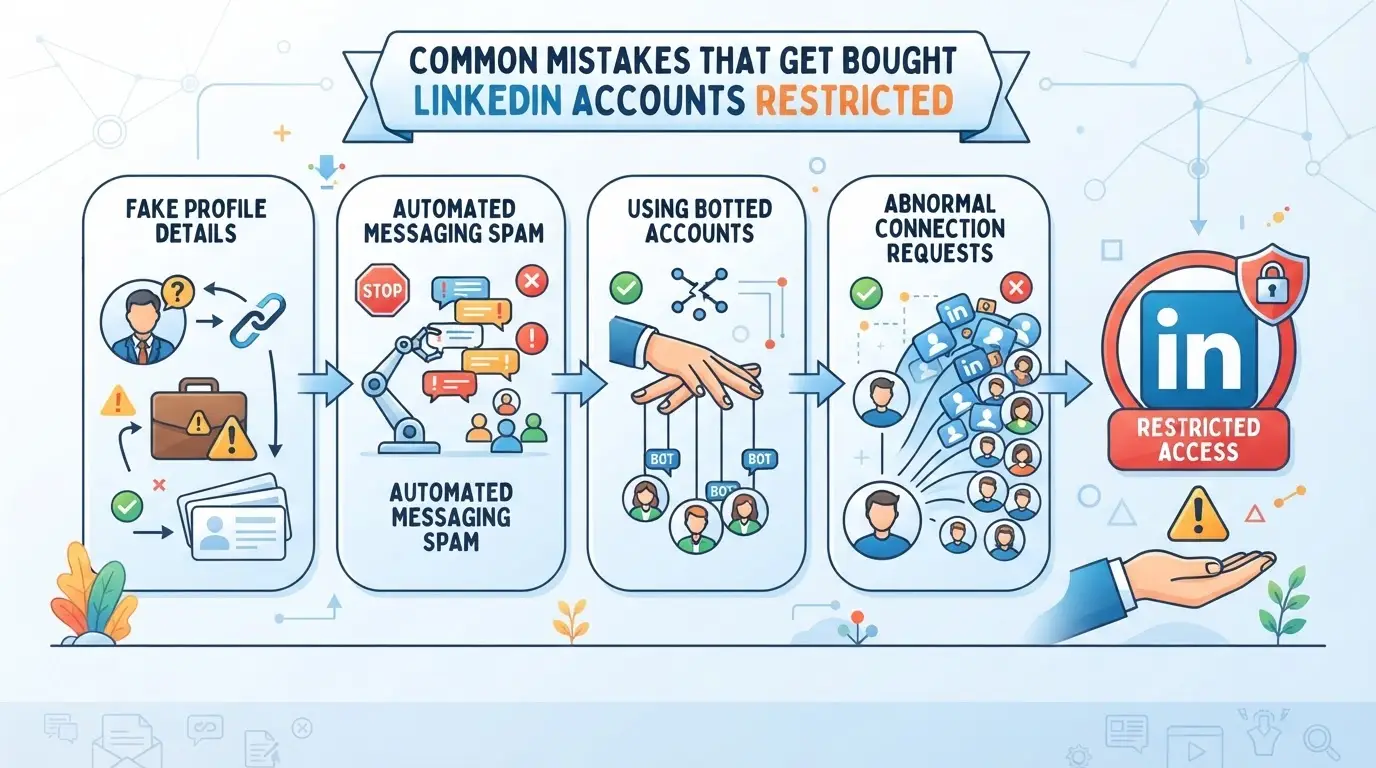
A maioria das contas é sinalizada quando os compradores apressam o processo de login ou saltam verificações básicas de segurança. A forma mais rápida de perder acesso é fazer alterações que não correspondam aos padrões anteriores da conta. Se quiser evitar banimentos no LinkedIn ao iniciar sessão em contas compradas, preste atenção a estes erros comuns.
Iniciar sessão a partir de vários dispositivos ou locais demasiado rapidamente
O LinkedIn regista com que frequência e onde cada conta faz login. Se aceder à sua nova conta a partir de diferentes cidades ou dispositivos em poucas horas, o sistema muitas vezes pede identificação ou desencadeia um ban. Espere entre 24 a 48 horas entre grandes alterações no ambiente. Um local de cada vez é melhor do que ficar bloqueado.
Alterar Dados de Perfil ou Palavras-passe Imediatamente
Atualizar palavras-passe ou informações de perfil logo após o primeiro login quase sempre ativa os sistemas de risco do LinkedIn.
- O que pode correr mal: Edições imediatas frequentemente levam a deslogamentos forçados, pedidos de verificação ou banimentos permanentes.
- A decisão mais segura: Espere 2-3 dias de navegação normal antes de fazer alterações sensíveis. Isto permite que o LinkedIn veja primeiro a atividade "regular".
Utilização de Navegadores Contaminados ou Cookies Vazados
Reutilizar um navegador que ainda tenha cookies ou histórico antigos do LinkedIn pode ligar a sua conta comprada a outros perfis sinalizados. Comece sempre com um navegador limpo e isolado e nunca importe cookies de fontes desconhecidas. Misturar sessões é a forma mais fácil de banir todas as contas ligadas, por vezes instantaneamente.
De seguida, veja como o uso de perfis de navegador isolados e impressões digitais personalizadas pode reduzir ainda mais o risco.
Usar o DICloak para criar perfis isolados e impressões digitais para a gestão de contas do LinkedIn
Quando souber quão fácil é ativar as verificações de risco do LinkedIn, o passo seguinte é construir uma configuração que mantenha o ambiente de cada conta comprada separado. Para quem gere mais do que um login no LinkedIn, especialmente após a compra, permitir que sessões de navegador ou sinais de dispositivo se sobreponham pode ligar ou sinalizar contas para revisão. O DICloak oferece aos operadores controlos específicos para criar perfis isolados de navegador e configurar sinais-chave de impressão digital para cada conta do LinkedIn. Isto mantém os fluxos de trabalho das contas organizados e reduz o risco de o LinkedIn detetar ligações entre sessões.
Criação de Perfis de Navegador Separados para Cada Conta do LinkedIn
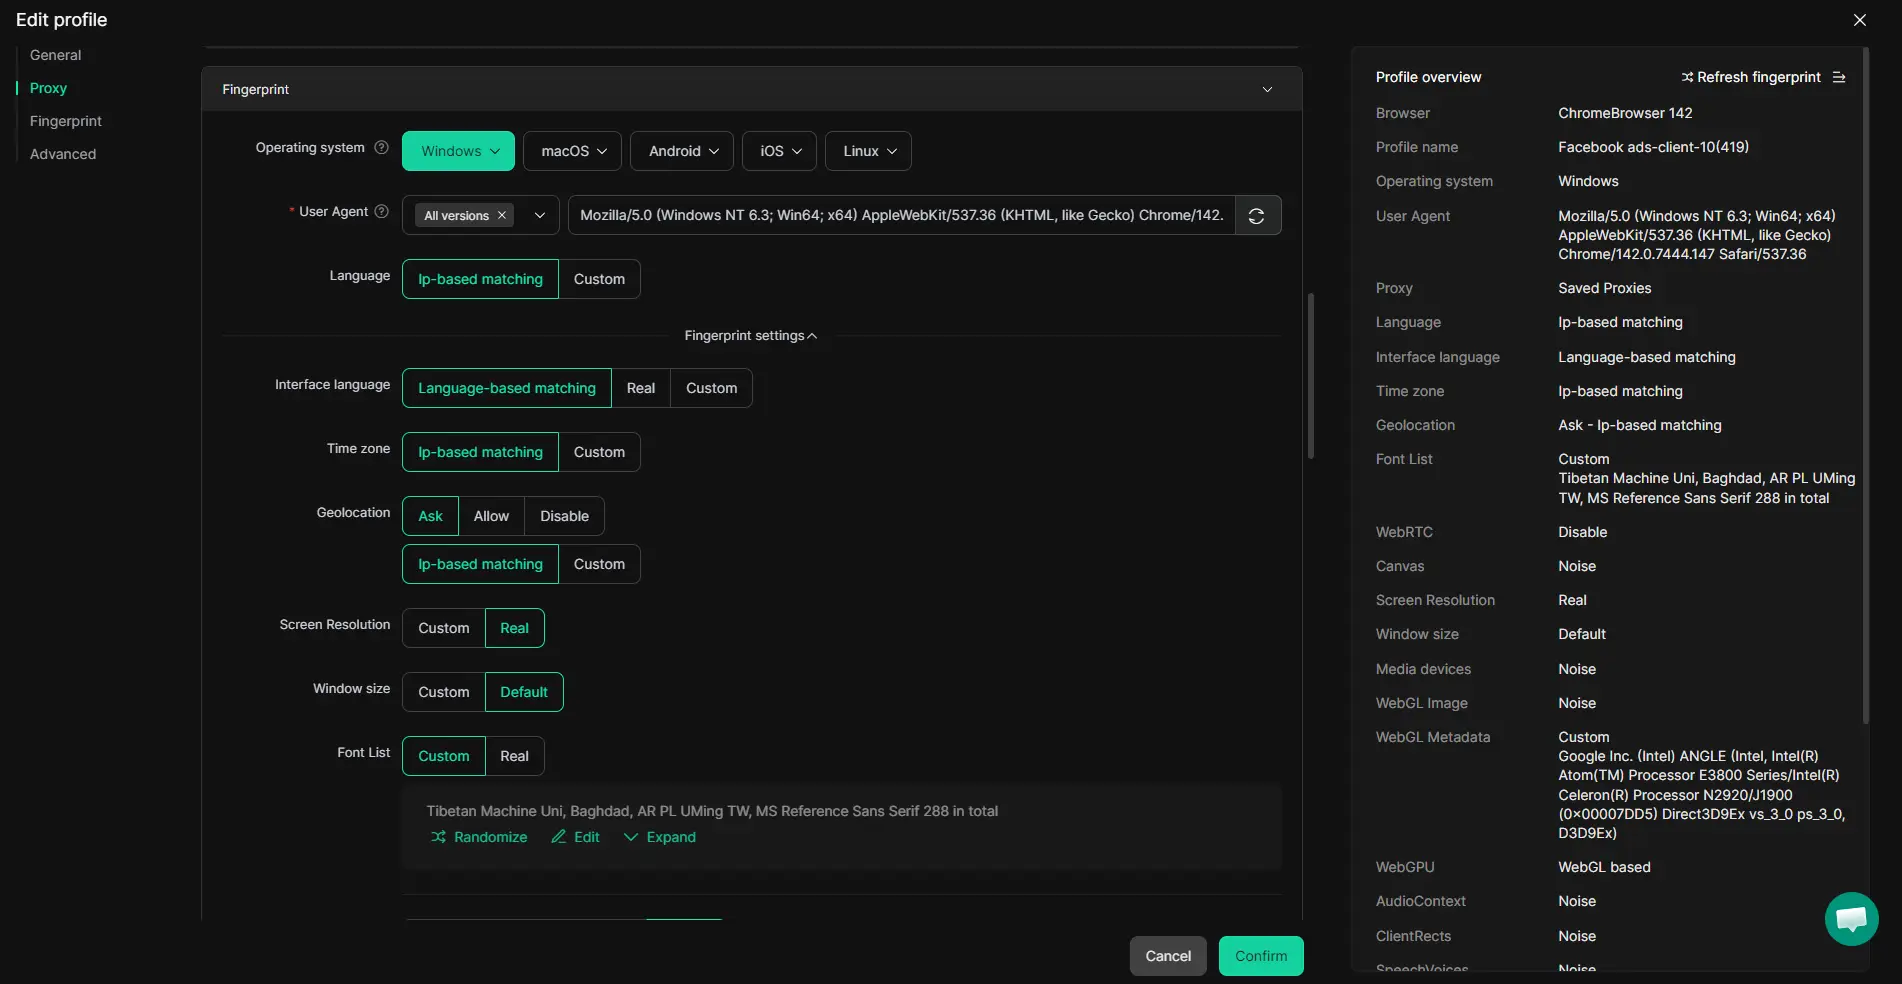
Gerir múltiplas contas LinkedIn de forma segura significa nunca permitir que o armazenamento do navegador, cookies ou sinais de dispositivo passem entre contas. Os operadores podem criar um novo perfil de navegador no DICloak para cada conta do LinkedIn, armazenando sessões, cookies e definições em espaços separados. Dentro de cada perfil, pode configurar um conjunto de sinais de impressão digital, como User Agent, língua do sistema, fuso horário, resolução do ecrã e tratamento WebRTC, para melhor corresponder às condições que a conta "espera". Por exemplo, se uma conta foi sempre acedida a partir de um dispositivo Windows alemão, pode definir o sistema operativo, a língua e o fuso horário do perfil para valores semelhantes. O âmbito aqui limita-se à configuração do perfil do navegador; não altera o estado da conta nem garante a aceitação da plataforma.
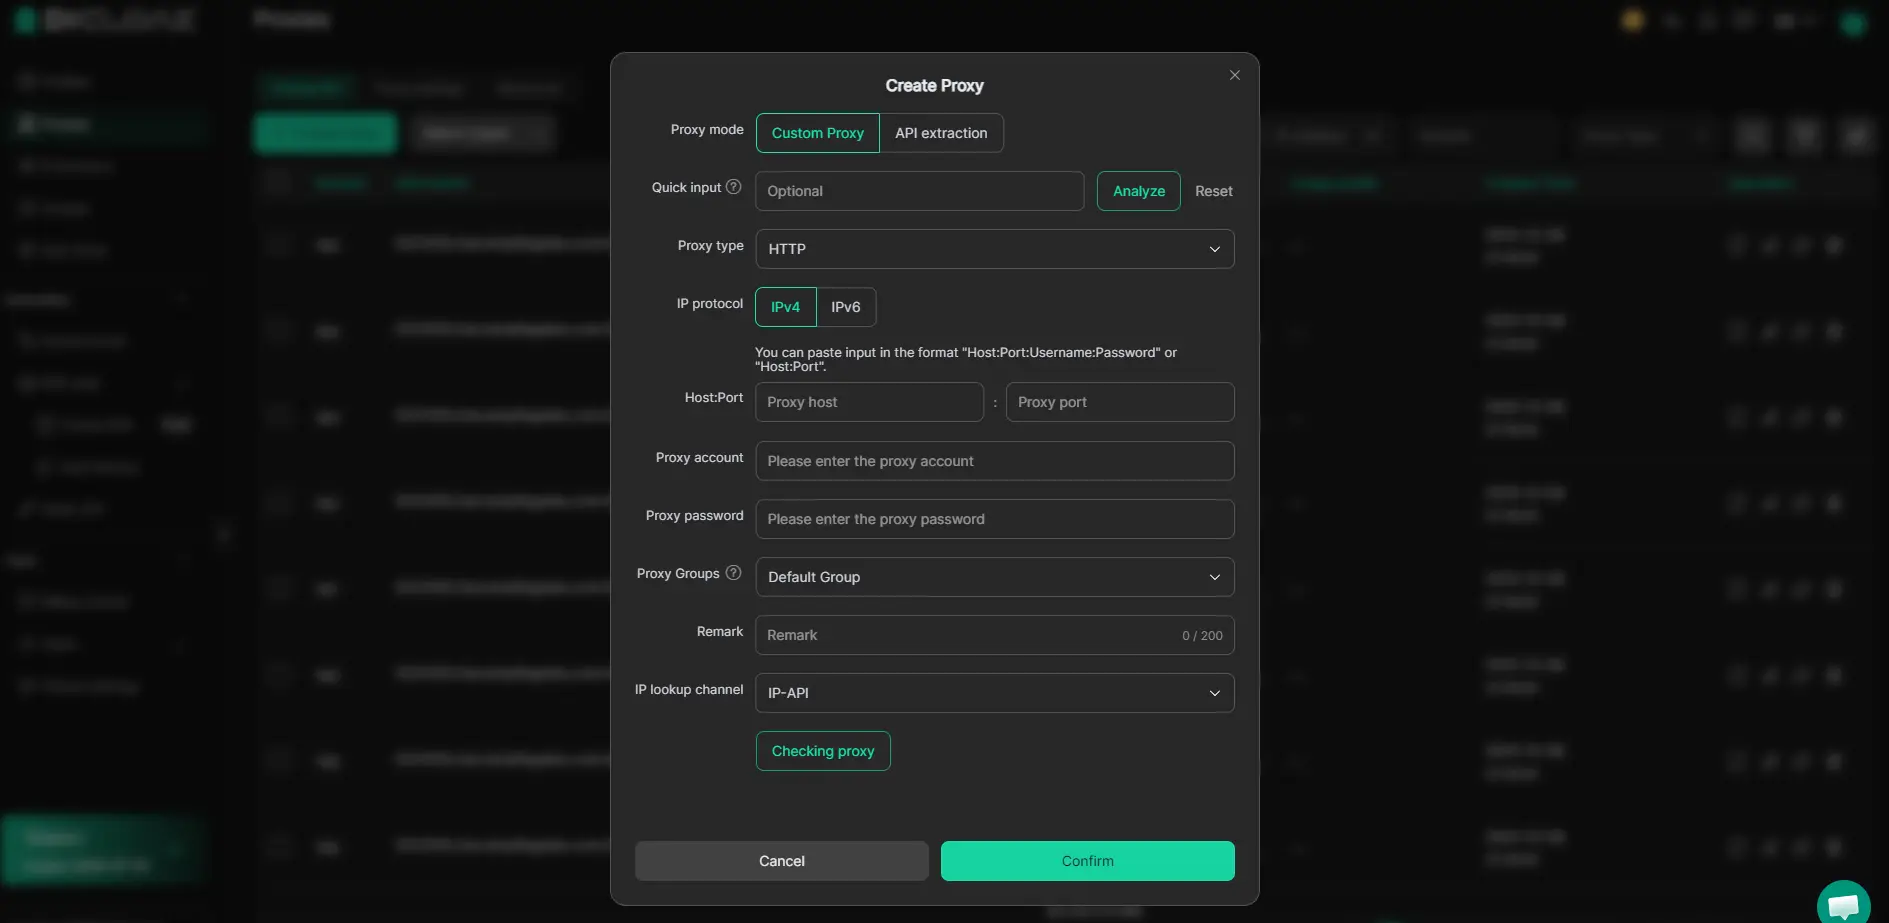
Atribuição de um proxy fornecido pelo utilizador para corresponder à origem da conta
Depois de configurar o isolamento do perfil e as impressões digitais, o próximo risco é iniciar sessão a partir de um endereço IP que pareça deslocado. Os operadores podem introduzir as suas próprias credenciais de proxy no perfil DICloak, testar a ligação e atribuir o proxy antes de qualquer início de sessão. Isto significa que cada conta do LinkedIn pode ter a sua sessão ligada a um proxy que corresponda ao seu país ou região conhecida. A verificação de proxy incorporada mostra o IP de saída detetado e a região, para que possa confirmar antes de iniciar sessão. A qualidade, rotação e conformidade do proxy continuam da sua responsabilidade, o DICloak apenas armazena e aplica as definições por perfil.
Depois de definidos perfis e proxies separados, a próxima coisa que as pessoas erram é quando e como alterar os dados da conta de forma segura. É isso que a secção seguinte aborda.
Quando Alterar Dados da Conta, Palavras-Passe ou Informações de Recuperação de Forma Segura
Mudar a palavra-passe ou a informação de recuperação de uma conta do LinkedIn logo após a compra é onde a maioria dos banimentos começa. O timing e a ordem importam, avançam demasiado depressa, e os sistemas do LinkedIn tratam-no como um sequestrador, não como o novo dono.
Períodos de Espera Antes de Fazer Alterações Significativas
- Iniciar sessão e não fazer nada além de navegar durante 24 a 48 horas. Edições súbitas logo após a tomada de controlo muitas vezes desencadeiam revisões de segurança.
- Fique atento à atividade normal da conta: sem alertas, sem deslogamentos forçados e acesso a todas as funcionalidades.
- Se vir um aviso ou for desconectado, pare, qualquer alteração agora aumenta o risco de bloqueio.
Passo a Passo: Atualizar Detalhes Sem Ativar Alertas
- Altere primeiro o email ou telefone de recuperação, não ambos ao mesmo tempo. Isto ajuda a evitar desafios multifatoriais que sinalizam mudanças na propriedade.
- Espera um dia inteiro e depois atualiza a palavra-passe. Se o LinkedIn pedir verificação extra, desiste e tenta novamente em 12 horas.
- Depois de ambas as alterações, verifique se há novos alertas. Se tudo funcionar, pode atualizar o resto conforme necessário.
Um timing cuidadoso aqui é o que te permite avançar para gerir várias contas do LinkedIn sem que sejam ligadas ou banidas.
Como Gerir Múltiplas Contas Compradas no LinkedIn sem as ter ligadas ou banidas
Mesmo que tenha acertado na transferência e atualizado os dados de login, gerir várias contas compradas no LinkedIn num só dispositivo coloca todas em risco. A plataforma observa padrões, impressões digitais partilhadas, cookies reutilizados, geografia de login semelhante, que ligam rapidamente as contas. Aqui está como manter cada conta isolada e reduzir o risco de contaminação cruzada que leve a banimentos.
Manter sessões e perfis estritamente separados
Misturar contas no mesmo navegador ou dispositivo ativa os sistemas de deteção do LinkedIn. Para manter cada login seguro:
- Use sempre um perfil de navegador dedicado ou um contentor para cada conta do LinkedIn, nunca reutilize um.
- Rotula cada perfil com o email ou ID da conta correspondente para nunca os confundir durante o trabalho diário.
- Armazene cada conjunto de cookies, armazenamento local e dados de sessão separadamente; não importe nem exporte cookies entre contas.
Controlo de Acesso e Permissões da Equipa
Partilhar acesso entre uma equipa torna-se complicado, um único formulário pode ligar todas as contas de uma só vez. O erro mais comum é permitir que duas pessoas iniciem sessão a partir de locais diferentes ou, pior, em dispositivos com impressões digitais partilhadas. Por exemplo, se um assistente faz login a partir do portátil e depois um gestor abre a mesma conta minutos depois noutra máquina, o LinkedIn pode assinalar ambos os logins como suspeitos e congelá-los para análise. A forma mais segura é configurar acesso controlado: atribuir a cada colega um dispositivo e perfil fixos, e aplicar uma regra, sem login cruzado, sem troca de dispositivos. Se alguém precisar de acesso de backup, clone as definições do ambiente e entregue todo o perfil isolado, não apenas a palavra-passe. Cortar custos aqui muitas vezes significa perder mais do que uma conta quando o LinkedIn liga os pontos.
Perguntas Frequentes Sobre Iniciar Sessão de Forma Segura em Contas Linkedin Compradas
É legal comprar e usar contas do LinkedIn no meu país?
As leis sobre compra e utilização de contas do LinkedIn podem ser diferentes em cada país. Verifique primeiro as regras locais. Além disso, os termos de serviço do LinkedIn frequentemente proíbem a venda ou partilha de contas. Usar contas compradas pode resultar em bans ou problemas legais se violar estas regras. Reveja sempre tanto as leis do seu país como as políticas do LinkedIn antes de começar.
Posso usar o mesmo dispositivo para várias contas LinkedIn compradas se usar perfis de navegador separados?
Sim, pode, mas cada perfil de navegador deve estar totalmente isolado. Isto significa que não há cookies partilhados, extensões ou sessões de login. Use ferramentas que permitam criar perfis de navegador separados. Isto ajuda a manter as suas contas seguras para não serem ligadas pelas verificações de segurança do LinkedIn.
O que devo fazer se o LinkedIn pedir verificação por telefone ou email no primeiro login?
Só complete a verificação se controlar o número de telefone ou email associado à conta. Se não o fizer, não avance. Contacte o vendedor imediatamente e peça ajuda. Forçar a verificação sem acesso ao canal de recuperação pode bloqueá-lo ou sinalizar a conta para revisão.
Quantas contas compradas no LinkedIn posso gerir em segurança ao mesmo tempo?
O número depende da sua configuração. Com um bom isolamento de perfil e proxies de alta qualidade, alguns utilizadores gerem 5–10 contas em segurança. Gerir mais contas aumenta o risco de LinkedIn ligar ou banir contas. Mantenha sempre perfis de navegador separados e evite iniciar sessão a partir de um único endereço IP.
Usar um navegador antidetect é suficiente para garantir que as minhas contas do LinkedIn não serão banidas?
Não, usar apenas um navegador antidetect não é suficiente. Também deve usar endereços IP consistentes, impressões digitais únicas do navegador e evitar padrões que o LinkedIn considera arriscados. Mesmo com estas ferramentas, existe sempre algum risco para iniciar sessão em contas Linkedin compradas em segurança. Hábitos cuidadosos e monitorização regular ajudam a reduzir problemas.
Dedique tempo a configurar medidas de segurança sólidas e utilize ferramentas fiáveis que possam ajudar a mascarar a sua pegada digital antes de aceder a qualquer nova conta. Ao priorizar a privacidade e seguir as melhores práticas, pode minimizar riscos e manter o controlo sobre a sua presença online. Experimente o DICloak Gratuitamente
 Ferramentas Gratuitas
 Cookie Plugin
 Gerador de UA
 Gerador de Endereço MAC
 Gerador de Endereço IP
 Lista de Endereços IP
 Gerador de Código 2FA
 Relógio Mundial
 Verificação de Anonimato
 WebRTC Leak Test
 Gerador de UUID
 Verificador de Proxy
 Verificador de Anúncios FB
 Coleta Web com IA
 Ferramentas SMM Grátis
 Verificador de Shadowban do Twitter
 Verificador de Nomes do Instagram
 Gerador UTM
 Gerador de nomes de usuário
 Gerador de hashtags com IA
 Gerador de títulos para LinkedIn
 Redimensionador de imagens sociais