Se connecter à un compte LinkedIn acheté n’est pas aussi simple que de saisir les nouveaux identifiants. Les acheteurs rencontrent souvent des problèmes de connexion instantanés, des blocages, voire des restrictions permanentes, parfois avant même d’avoir modifié un seul détail de profil. La volonté d’aller vite, surtout après avoir payé pour un compte ancien ou entièrement configuré, peut en réalité faciliter le signalement de la nouvelle session par les systèmes de sécurité de LinkedIn.
Le vrai risque n’est pas seulement de perdre l’accès ou de gaspiller de l’argent. Ce qui surprend la plupart des gens, c’est la façon dont LinkedIn suit les empreintes digitales des appareils, la localisation et les schémas de saut d’IP. Même avec un compte propre, manquer une seule étape lors de la première connexion, comme utiliser une IP non fiable ou sauter l’isolation des empreintes digitales, peut vous bloquer définitivement. Trouver le bon équilibre entre vitesse et sécurité est là où la plupart des nouveaux acheteurs commettent des erreurs.
Si vous souhaitez vous connecter en toute sécurité aux comptes Linkedin achetés, il vous faut plus que le bon mot de passe. L’essentiel est de correspondre suffisamment fidèlement au comportement de connexion passé du compte pour que LinkedIn ne perçoive pas votre accès comme suspect. Cela signifie réfléchir à l’émulation de l’appareil, à la localisation du proxy, au profil du navigateur et à la gestion des cookies avec soin. Ignorer ces détails conduit souvent à des demandes de révision de compte ou à des bannissements purs et simples, même si le compte était « frais » lors de la livraison.
Avant de risquer votre nouvel actif, commencez par comprendre ce qui déclenche les alarmes de connexion de LinkedIn.
Qu’est-ce qui rend risqué la connexion à des comptes LinkedIn achetés en 2026 ?
Se connecter à un compte LinkedIn acheté est risqué car les systèmes de sécurité de LinkedIn exigent que chaque compte garde un schéma de connexion cohérent, le même type d’appareil, navigateur, région IP et comportement. Des changements soudains, même si vous avez le bon mot de passe, déclenchent généralement des vérifications supplémentaires ou des blocages purs et simples. Beaucoup d’acheteurs perdent l’accès en quelques minutes simplement en se connectant de manière « normale » depuis leur propre ordinateur portable ou téléphone.
Comment LinkedIn détecte une activité de connexion inhabituelle
LinkedIn ne cherche pas seulement des mots de passe volés. Leur système vérifie plusieurs facteurs, même dès la toute première connexion :
- Empreintes digitales d’appareil : LinkedIn présente un profil de votre navigateur, de votre système d’exploitation, de la taille de l’écran et des plugins. Un passage soudain d’un ordinateur portable Windows à un Mac, ou d’un mobile à un ordinateur de bureau, se démarque particulièrement.
- Incohérences d’IP et de localisation : LinkedIn suit la ville de connexion, le FAI et la réputation IP. Se connecter depuis un nouveau pays ou utiliser un proxy signalé déclenche généralement une révision.
- Analyse comportementale : Des schémas comme une navigation rapide, l’ouverture trop rapide des paramètres ou le fait de sauter des habitudes de lecture normales peuvent sembler automatisés ou suspects.
Si vous en manquez une, comme utiliser un nouveau navigateur ou un hotspot mobile aléatoire, LinkedIn ne vous donne souvent pas une seconde chance.
Que se passe-t-il lorsque LinkedIn signale une connexion
Lorsque LinkedIn détecte quelque chose d’anormal, le système peut réagir de plusieurs façons. La plus légère est une demande de vérification : on peut vous demander de confirmer votre identité par email, téléphone, ou répondre à d’anciennes questions de sécurité. Si les coordonnées n’ont pas été correctement mises à jour lors du transfert, vous êtes bloqué, les informations du vendeur sont toujours liées au processus de récupération. Parfois, LinkedIn ajoute une restriction temporaire : le compte est bloqué pendant 24 à 72 heures pendant qu’ils « examinent les activités suspectes ». Ce n’est pas juste une question d’attente, si vous essayez de faire appel ou de vous reconnecter depuis un autre appareil, LinkedIn peut entraîner une suspension permanente.
Un cas courant : vous vous connectez depuis une IP correspondante mais oubliez d’importer les anciens cookies du navigateur. La connexion réussit, mais LinkedIn repère immédiatement l’appareil comme « neuf » et le signale. Même si vous réussissez la première vérification, des actions ultérieures (comme changer le profil ou envoyer des messages à plusieurs contacts) peuvent déclencher un nouvel avis. Les comptes achetés en masse ou ceux avec un historique d’automatisation sont encore plus à risque, LinkedIn lie parfois des traits d’empreintes partagées ou des IP similaires entre comptes et les restreint massivement en une seule vague.
La leçon pratique la plus importante : si le moteur de risque de LinkedIn subit trop de changements en même temps, votre compte acheté peut passer de « actif » à irrécupérable en moins de cinq minutes.
Commencez par cartographier exactement ce qui est différent dans votre configuration avant de tenter une connexion. L’étape suivante consiste à vérifier l’environnement et l’historique précédents du compte, afin de ne pas tomber sur un bannissement que vous auriez pu éviter.
Que vérifier avant de se connecter à un compte LinkedIn acheté
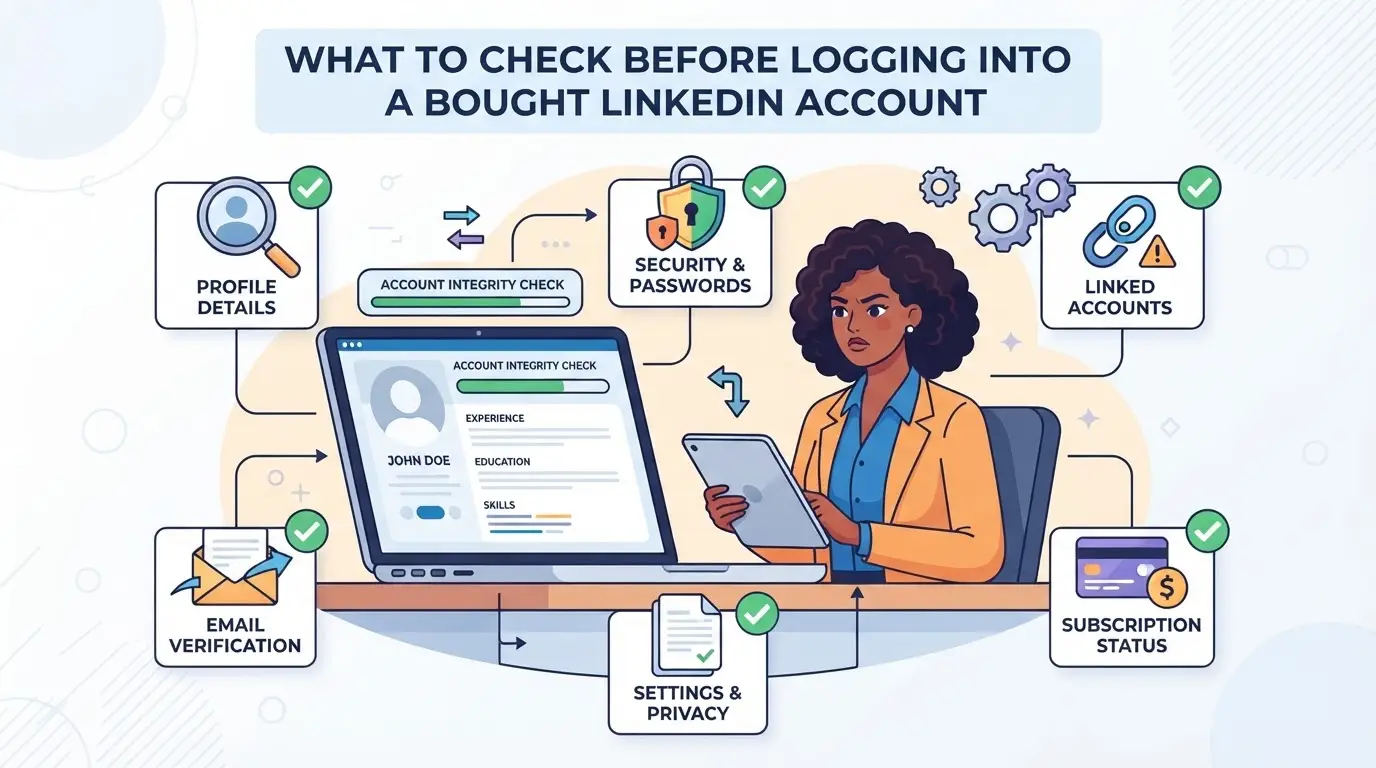
Vous pouvez détruire un compte LinkedIn acheté simplement en vous connectant depuis une mauvaise configuration ou en sautant des vérifications basiques. La méthode la plus sûre est de considérer votre première connexion comme un transfert de compte, pas seulement un test de mot de passe ; vous devez savoir exactement dans quoi vous vous engagez et correspondre à son historique le plus fidèlement possible.
Vérification de l’âge, de l’activité et de l’origine du compte
Les comptes plus anciens et très utilisés survivent presque toujours mieux aux contrôles de connexion que les comptes neufs ou inactifs. Avant d’essayer d’accéder, vérifiez la date d’enregistrement et la dernière session active du compte. Si le pays d’origine, la langue ou la région du profil ne correspondent pas à votre lieu de connexion prévu, vous avez beaucoup plus de chances de déclencher la vérification des risques de LinkedIn. Même un simple décalage, comme une connexion depuis un pays que le compte n’a jamais vu, peut entraîner un verrouillage ou un problème de sécurité.
Vérification des e-mails, du téléphone et des options de récupération
- Assurez-vous que l’adresse e-mail est sous votre contrôle et ne soit pas partagée avec le vendeur.
- Vérifiez que le numéro de téléphone sur le compte est actif et prêt pour la vérification par SMS ou appel.
- Mettez à jour les informations de récupération si possible, les comptes avec des coordonnées recyclées ou génériques sont un signal d’alerte pour LinkedIn.
Préparer un environnement de connexion propre et cohérent
Si vous vous connectez depuis un appareil ou un navigateur qui ne correspond pas à l’historique du compte, LinkedIn signale souvent la session pour révision. Utiliser un navigateur contaminé avec des cookies restants ou une IP liée à des comptes signalés peut vous faire entrer dans la file d’attente des restrictions. Pour la plupart des acheteurs, c’est là que les choses tournent mal, en essayant de gagner du temps en utilisant leur appareil habituel ou un proxy aléatoire.
- Configurez un profil de navigateur neuf sans les anciens cookies LinkedIn ni données d’autoremplissage.
- Choisissez un emplacement IP et un fuseau horaire correspondant aux connexions précédentes du compte, évitez les sauts soudains entre régions.
- Évitez les appareils ayant un historique de bannissements LinkedIn ou de problèmes d’accès ; un environnement propre est le facteur le plus important pour réussir la première connexion.
Manquer un seul de ces contrôles signifie que LinkedIn peut détecter votre connexion comme suspecte, même si tout le reste semble correct. Pour l’étape suivante, vous devrez gérer la séquence de connexion avec soin, passer outre les déclencheurs et répondre en temps réel à toute alerte de sécurité.
Étape par étape : comment se connecter en toute sécurité à un compte LinkedIn acheté pour la première fois
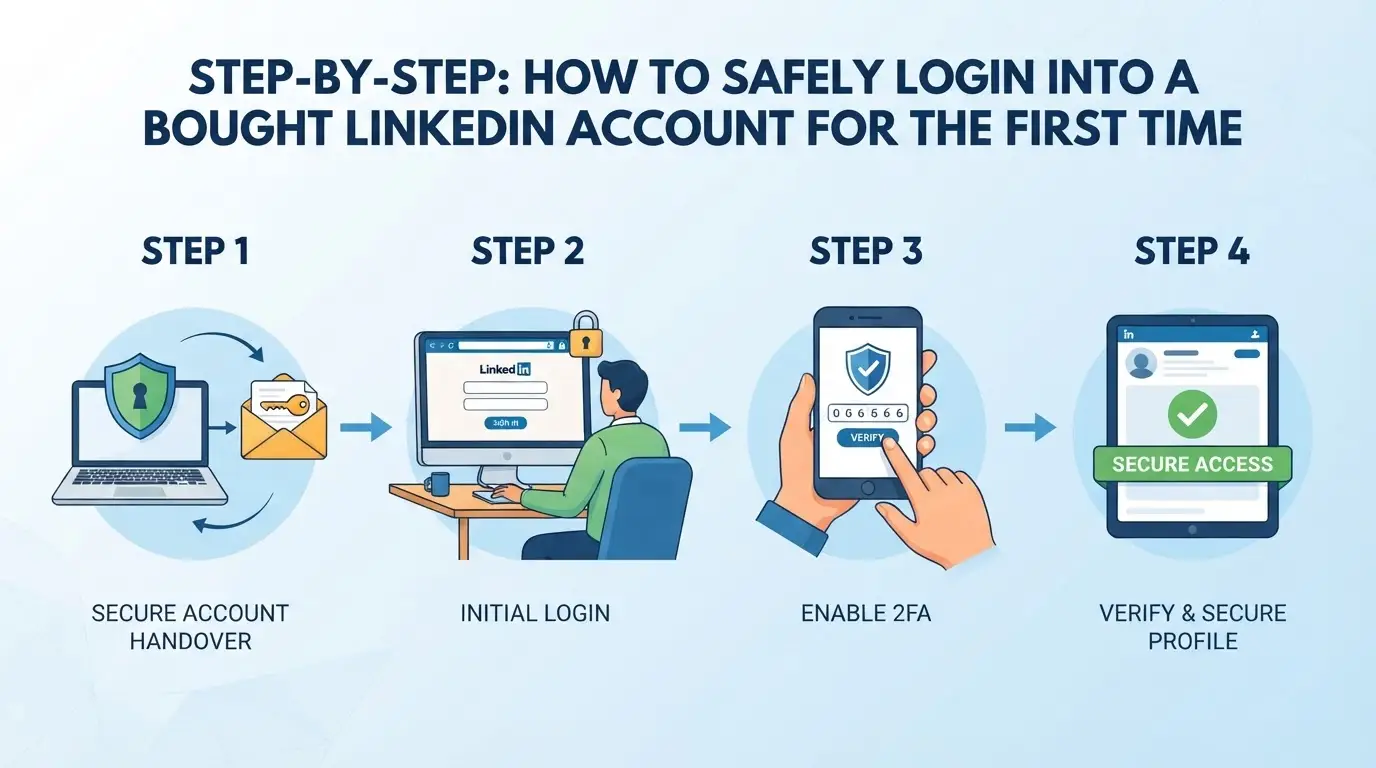 Se précipiter directement sur un compte LinkedIn nouvellement acheté se retourne souvent contre vous, un petit lapsus peut entraîner des restrictions ou même le blocage du compte. Si vous voulez que le compte survive, il vous faut un processus rigoureux qui imite son utilisation passée et évite les alarmes automatiques de LinkedIn.
Création d’un nouveau profil de navigateur
- Créez un tout nouveau profil de navigateur avant de toucher au compte. Cela empêche les anciens cookies, plugins et historiques web de divulguer des signaux susceptibles de lier votre compte acheté à d’autres personnes que vous contrôlez.
- Utilisez un navigateur qui vous permet d’isoler facilement les sessions et de gérer les empreintes digitales. Par exemple, les outils multi-profils ou les navigateurs portables renforcés fonctionnent mieux que le mode invité basique de Chrome.
- Ne réutilisez jamais un profil qui s’est connecté à d’autres comptes LinkedIn ou sociaux. La contamination inter-comptes se produit souvent ici, LinkedIn peut repérer des identifiants d’appareils réutilisés ou des espaces de stockage partagés et signaler discrètement le compte.
Correspondance de la localisation IP et de l’empreinte digitale de l’appareil
- Associez le pays et la ville de votre proxy à la connexion historique du compte lorsque possible. Si le vendeur s’est connecté depuis Paris, se connecter depuis Singapour est un signal d’alarme.
- Alignez les détails de votre appareil avec les attentes de LinkedIn. Cela signifie utiliser le même type de navigateur (Chrome, Firefox, etc.), le même système d’exploitation, et même le fuseau horaire.
- Évitez les proxies de centre de données « propres » pour un premier accès. Les proxys résidentiels ou mobiles correspondant à l’historique du compte sont beaucoup moins susceptibles de déclencher des écrans de révision.
Première connexion : Lent, manuel et actions minimales
- Connectez-vous manuellement, n’utilisez jamais l’automatisation du premier coup. Les bots ou scripts peuvent faire sauter les systèmes anti-abus de LinkedIn, surtout si le timing est trop rapide ou si le mouvement de la souris est artificiel.
- Laissez la page charger complètement, et ne cliquez pas tout de suite. Laissez LinkedIn terminer les vérifications d’antécédents ; les actions dans les 30 premières secondes sont fortement surveillées.
- Évitez de mettre à jour le profil, d’envoyer des messages ou d’accepter des invitations. La méthode la plus sûre est de ne confirmer que l’accès puis de vous déconnecter, en attendant au moins 12 à 24 heures avant toute modification.
Gestion des problèmes de vérification ou des messages suspects
- Si LinkedIn demande une confirmation par email ou téléphone, utilisez les données de récupération fournies par le vendeur, ne devinez pas ni ne sautez.
- Si vous voyez des invites inhabituelles (captcha, « Vérifier votre identité » ou un réinitialisation forcée du mot de passe), arrêtez. Forcer l’avance peut brûler rapidement le compte.
- Si la méthode de récupération échoue ou si vous restez bloqué, faites une pause et contactez le vendeur pour obtenir du soutien au lieu de réessayer. Trop de tentatives ratées d’affilée déclenchent généralement un verrouillage temporaire ou permanent.
Si vous manquez une étape ici, la session suivante pourrait être signalée. Ensuite, regardez les erreurs courantes qui font que de nouveaux comptes sont restreints ou bannis même après une connexion « réussie ».
Erreurs courantes qui font que des comptes LinkedIn achetés sont restreints ou bannis
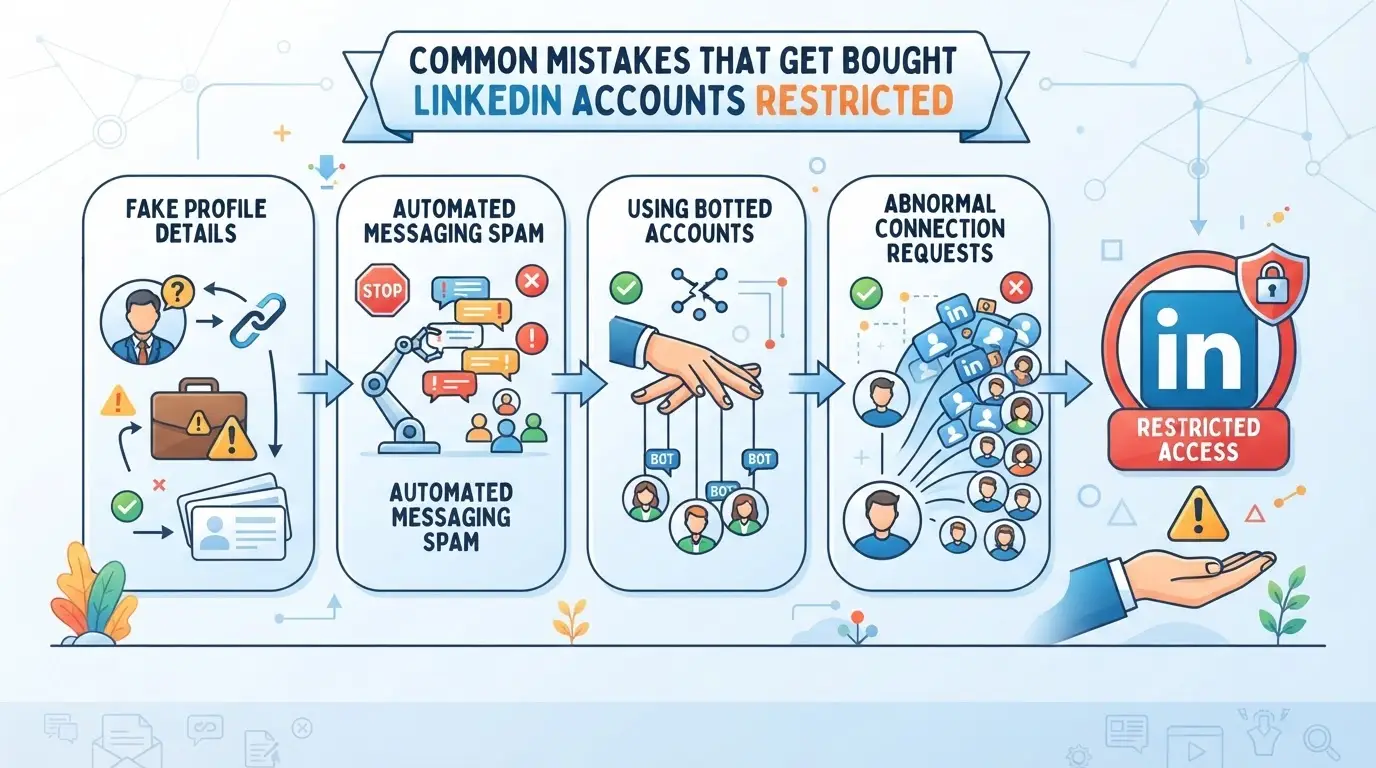
La plupart des comptes sont signalés lorsque les acheteurs précipitent la connexion ou passent les contrôles de sécurité basiques. Le moyen le plus rapide de perdre l’accès est d’apporter des modifications qui ne correspondent pas aux schémas passés du compte. Si vous souhaitez éviter les bannissements LinkedIn lors de la connexion aux comptes achetés, faites attention à ces erreurs courantes.
Se connecter trop rapidement depuis plusieurs appareils ou emplacements
LinkedIn suit la fréquence et l’endroit où chaque compte se connecte. Si vous accédez à votre nouveau compte depuis différentes villes ou appareils en quelques heures, le système demande souvent une pièce d’identité ou déclenche un bannissement. Attendez 24 à 48 heures entre les changements majeurs de l’environnement. Un lieu à la fois vaut mieux que d’être bloqué.
Changer immédiatement les détails de profil ou les mots de passe
Mettre à jour les mots de passe ou les informations de profil juste après la première connexion déclenche presque toujours les systèmes de risque de LinkedIn.
- Ce qui peut mal tourner : Les modifications immédiates entraînent souvent des déconnexions forcées, des demandes de vérification ou des bannissements permanents.
- La solution la plus sûre : attendez 2 à 3 jours de navigation normale avant d’apporter des changements sensibles. Cela permet à LinkedIn de voir d’abord l’activité « régulière ».
Utilisation de navigateurs contaminés ou de cookies fuités
Réutiliser un navigateur qui conserve encore d’anciens cookies LinkedIn ou son historique peut lier votre compte acheté à d’autres profils signalés. Commencez toujours avec un navigateur propre et isolé et n’importez jamais de cookies provenant de sources inconnues. Mélanger les sessions est le moyen le plus simple de faire bannir tous les comptes liés, parfois instantanément.
Ensuite, voyez comment l’utilisation de profils de navigateur isolés et d’empreintes digitales personnalisées peut encore réduire les risques.
Utiliser DICloak pour créer des profils isolés et des empreintes digitales pour la gestion de comptes LinkedIn
Une fois que vous savez à quel point il est facile de déclencher les vérifications de risque de LinkedIn, l’étape suivante consiste à construire une configuration qui sépare l’environnement de chaque compte acheté. Pour toute personne gérant plus d’une connexion LinkedIn, surtout après l’achat, laisser les sessions de navigateur ou les signaux d’appareil se chevaucher peut permettre de lier ou de signaler les comptes pour examen. DICloak offre aux opérateurs des contrôles spécifiques pour créer des profils navigateurs isolés et configurer les signaux clés d’empreintes digitales pour chaque compte LinkedIn. Cela permet d’organiser les flux de travail des comptes et réduit le risque que LinkedIn détecte des connexions entre les sessions.
Créer des profils de navigateur séparés pour chaque compte LinkedIn
Gérer plusieurs comptes LinkedIn en toute sécurité signifie ne jamais laisser le stockage du navigateur, les cookies ou les signaux des appareils passer entre les comptes. Les opérateurs peuvent créer un nouveau profil navigateur dans DICloak pour chaque compte LinkedIn, en stockant sessions, cookies et paramètres dans des espaces séparés. Dans chaque profil, vous pouvez configurer un ensemble de signaux d’empreintes digitales, tels que l’Agent utilisateur, la langue du système, le fuseau horaire, la résolution de l’écran et la gestion WebRTC, pour mieux correspondre aux conditions que le compte « attend ». Par exemple, si un compte a toujours été accédé depuis un appareil Windows allemand, vous pouvez définir le système d’exploitation, la langue et le fuseau horaire du profil à des valeurs similaires. La portée ici se limite à la configuration du profil navigateur ; elle ne change pas le statut du compte ni ne garantit l’acceptation de la plateforme.
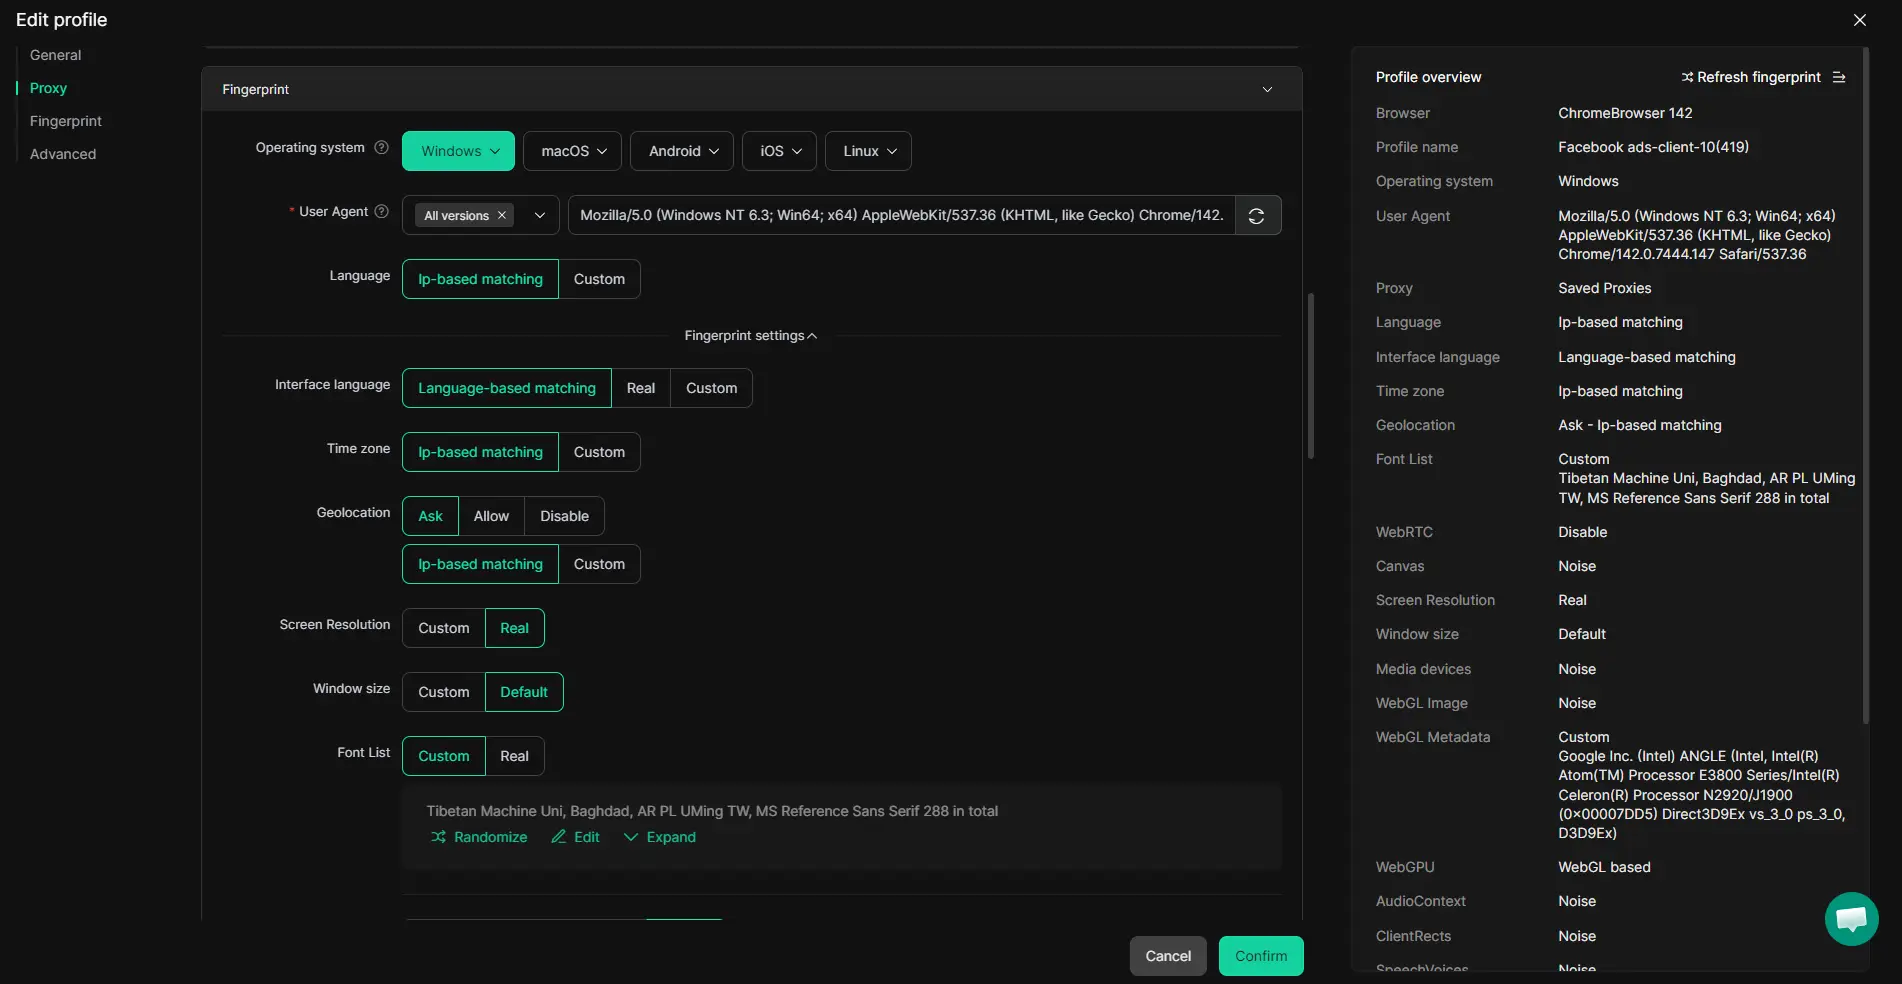
Assignation d’un proxy fourni par l’utilisateur pour correspondre à l’origine du compte
Après avoir configuré l’isolation du profil et les empreintes digitales, le risque suivant est de se connecter depuis une adresse IP qui semble déplacée. Les opérateurs peuvent saisir leurs propres identifiants proxy dans le profil DICloak, tester la connexion et attribuer le proxy avant toute connexion. Cela signifie que chaque compte LinkedIn peut avoir sa session liée à un proxy correspondant à son pays ou région connu. La vérification intégrée du proxy affiche l’IP de sortie détectée et la région, afin que vous puissiez vérifier avant de vous connecter. La qualité, la rotation et la conformité du proxy restent votre responsabilité, DICloak ne stocke et applique que les paramètres par profil.
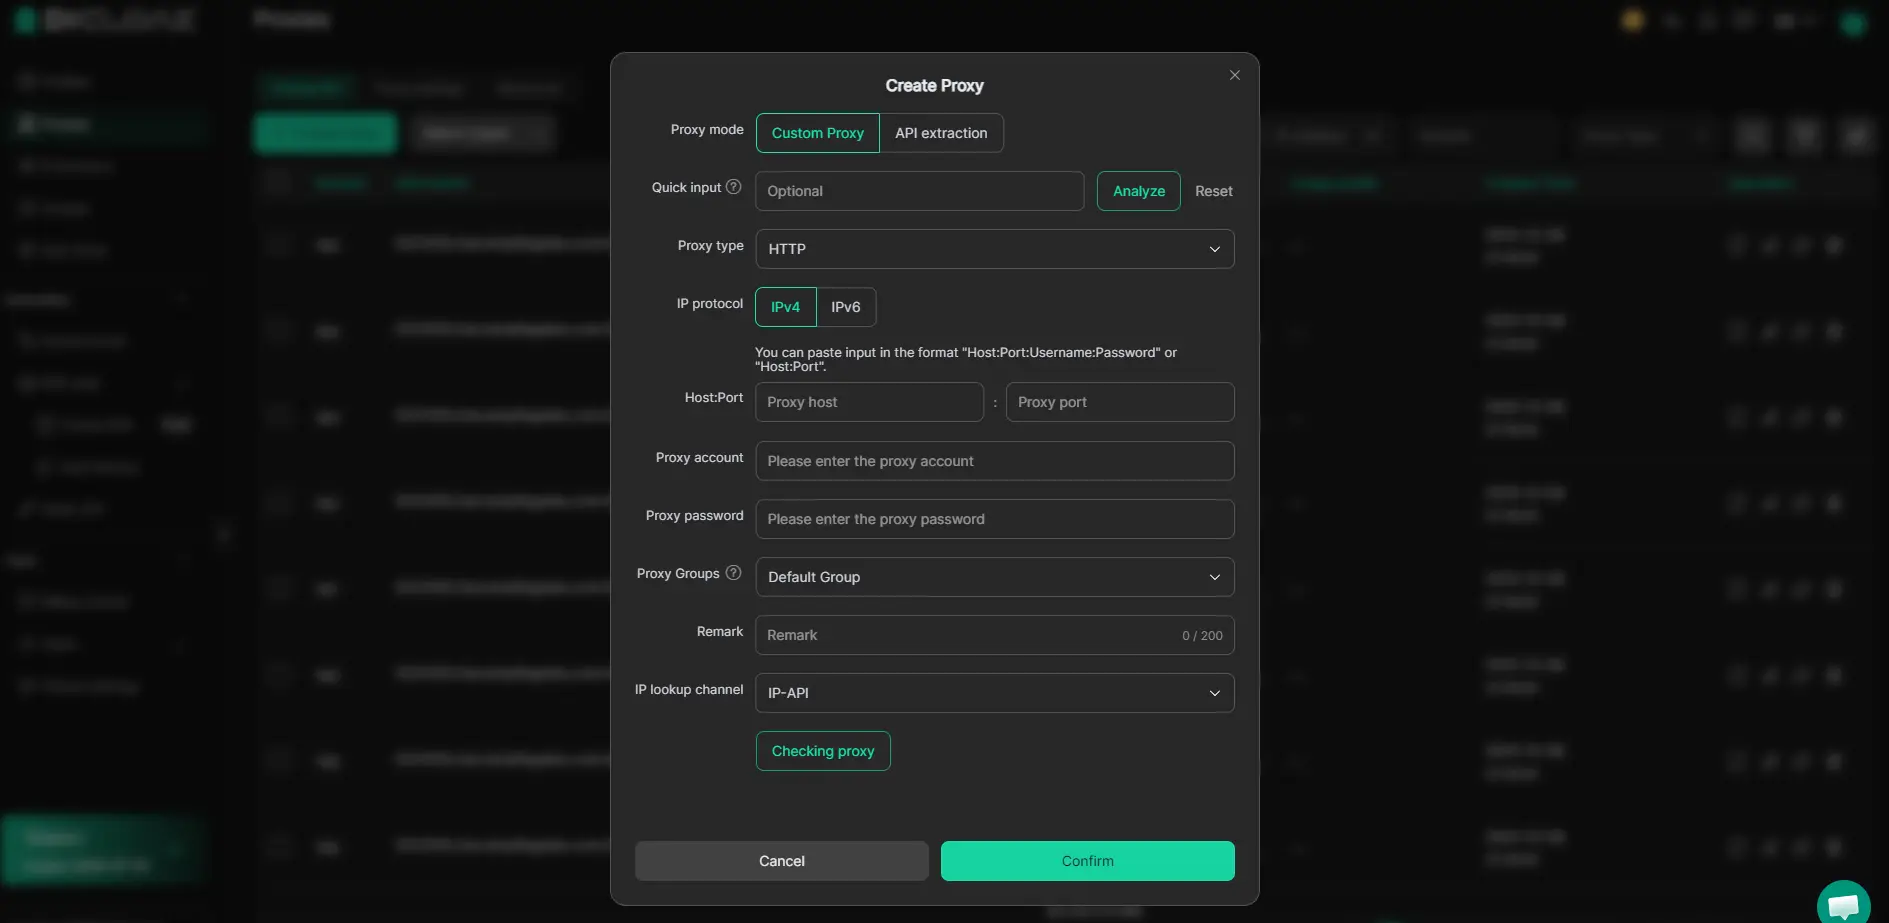
Une fois les profils et proxys séparés définis, la prochaine erreur que les gens font est quand et comment changer les détails de compte en toute sécurité. C’est ce que la section suivante aborde.
Quand changer les détails du compte, les mots de passe ou les informations de récupération en toute sécurité
Changer le mot de passe ou les informations de récupération d’un compte LinkedIn juste après l’achat est là où commencent la plupart des bannissements. Le timing et l’ordre comptent, avancent trop vite, et les systèmes LinkedIn vous traitent comme un pirate de l’air, pas comme le nouveau propriétaire.
Périodes d’attente avant d’effectuer des changements majeurs
- Connectez-vous et ne faites rien d’autre que naviguer pendant 24 à 48 heures. Les modifications soudaines juste après la prise de contrôle déclenchent souvent des revues de sécurité.
- Surveillez l’activité normale des comptes : pas d’alertes, pas de déconnexions forcées, et accès à toutes les fonctionnalités.
- Si vous voyez un avertissement ou vous êtes déconnecté, arrêtez, tout changement augmente maintenant votre risque de verrouillage.
Étape par étape : mettre à jour les détails sans déclencher de drapeaux
- Changez d’abord l’email ou le téléphone de récupération, pas les deux en même temps. Cela permet d’éviter les défis à multiples facteurs qui signalent des changements de propriété.
- Attends une journée entière, puis mets à jour le mot de passe. Si LinkedIn demande une vérification supplémentaire, recule, réessaie dans 12 heures.
- Après les deux changements, vérifiez s’il y a de nouvelles alertes. Si tout fonctionne, vous pouvez mettre à jour le reste si besoin.
Un timing prudent vous permet de passer à la gestion de plusieurs comptes LinkedIn sans les lier ou les bannir.
Comment gérer plusieurs comptes LinkedIn achetés sans les lier ou les bannir
Même si vous avez réussi la remise et mis à jour les identifiants, gérer plusieurs comptes LinkedIn achetés sur un même appareil met tous ces comptes en danger. La plateforme surveille les motifs, les empreintes partagées, les cookies réutilisés, la géographie de connexion similaire, qui relient rapidement les comptes. Voici comment garder chaque compte isolé et réduire le risque de contamination croisée menant à des bannissements.
Garder les sessions et les profils strictement séparés
Mélanger les comptes dans le même navigateur ou appareil déclenche les systèmes de détection de LinkedIn. Pour protéger chaque connexion :
- Utilisez toujours un profil ou conteneur dédié pour chaque compte LinkedIn, ne jamais en réutiliser un.
- Étiquetez chaque profil avec l’adresse e-mail ou l’identifiant correspondant pour ne jamais les confondre pendant le travail quotidien.
- Stockez chaque ensemble de cookies, stockage local et données de session séparément ; n’importe ni n’exportez les cookies entre comptes.
Accès de l’équipe et contrôle des permissions
Le partage d’accès entre une équipe devient compliqué, un seul ticket peut lier tous les comptes en même temps. L’erreur la plus courante est de laisser deux personnes se connecter depuis des emplacements différents ou, pire, sur des appareils avec des empreintes partagées. Par exemple, si un assistant se connecte depuis son ordinateur portable, puis qu’un manager ouvre le même compte quelques minutes plus tard sur une autre machine, LinkedIn peut signaler les deux connexions comme suspectes et les bloquer pour examen. La méthode la plus sûre est de configurer un accès contrôlé : attribuer à chaque coéquipier un appareil et un profil fixes, et faire respecter une règle, pas de connexion croisée, pas d’échange d’appareil. Si quelqu’un a besoin d’un accès de secours, clonez les paramètres d’environnement et remettez tout le profil isolé, pas seulement le mot de passe. Faire des économies ici signifie souvent perdre plus d’un compte quand LinkedIn fait le lien.
Foire aux questions sur la connexion sécurisée aux comptes Linkedin achetés
Est-il légal d’acheter et d’utiliser des comptes LinkedIn dans mon pays ?
Les lois concernant l’achat et l’utilisation des comptes LinkedIn peuvent varier selon les pays. Vérifiez d’abord les règles locales. De plus, les conditions d’utilisation de LinkedIn interdisent souvent la vente ou le partage de comptes. Utiliser des comptes achetés peut entraîner des bannissements ou des problèmes juridiques si vous enfreignez ces règles. Consultez toujours à la fois les lois de votre pays et les politiques de LinkedIn avant de commencer.
Puis-je utiliser le même appareil pour plusieurs comptes LinkedIn achetés si j’utilise des profils de navigateur séparés ?
Oui, vous le pouvez, mais chaque profil de navigateur doit être entièrement isolé. Cela signifie pas de cookies partagés, d’extensions ou de sessions de connexion. Utilisez des outils qui vous permettent de créer des profils navigateur séparés. Cela aide à protéger vos comptes contre les liens entre eux par les contrôles de sécurité de LinkedIn.
Que dois-je faire si LinkedIn demande une vérification par téléphone ou email lors de ma première connexion ?
Ne complète la vérification que si vous contrôlez le numéro de téléphone ou l’adresse e-mail liée au compte. Si ce n’est pas le cas, ne poursuivez pas. Contactez immédiatement le vendeur et demandez de l’aide. Forcer la vérification sans accès au canal de récupération peut vous bloquer ou signaler le compte pour révision.
Combien de comptes LinkedIn achetés puis-je gérer en toute sécurité en même temps ?
Le nombre dépend de votre configuration. Avec une bonne isolation des profils et des proxies de haute qualité, certains utilisateurs gèrent 5 à 10 comptes en toute sécurité. En gérer plus augmente le risque de liens ou bannissements de comptes LinkedIn. Gardez toujours des profils navigateur séparés et évitez de vous connecter depuis une seule adresse IP.
Est-ce suffisant d’utiliser un navigateur antidétection pour garantir que mes comptes LinkedIn ne seront pas bannis ?
Non, utiliser un seul navigateur antidétection ne suffit pas. Vous devez également utiliser des adresses IP cohérentes, des empreintes digitales uniques du navigateur, et éviter des schémas que LinkedIn considère comme risqués. Même avec ces outils, il y a toujours un risque pour se connecter en toute sécurité aux comptes LinkedIn achetés. Des habitudes prudentes et une surveillance régulière aident à réduire les problèmes.
Prenez le temps de mettre en place des mesures de sécurité solides et d’utiliser des outils fiables qui peuvent vous aider à masquer votre empreinte numérique avant d’accéder à un nouveau compte. En privilégiant la confidentialité et en suivant les meilleures pratiques, vous pouvez minimiser les risques et garder le contrôle de votre présence en ligne. Essayez DICloak gratuitement
 Outils gratuits
 Extension de cookie
 Générateur UA
 Générateur d'adresse MAC
 Générateur d'IP
 Liste des adresses IP
 Générateur de code 2FA
 Horloge mondiale
 Vérification Anonyme
 WebRTC Leak Test
 Générateur UUID
 Vérificateur de proxy
 Vérificateur d'annonces FB
 Extraction de données web par IA
 Outils SMM gratuits
 Vérificateur d'ombre bannissement Twitter
 Générateur UTM
 Générateur de noms d'utilisateur
 Generateur de hashtags IA
 Générateur de titre LinkedIn
 Redimensionneur d’images sociales