Cualquiera que haya tenido una dirección IP marcada sabe que el problema no es solo técnico, sino que se trata de perder acceso, ser bloqueado o tener problemas de inicio de sesión interminables que ralentizan el trabajo y consumen el tiempo. El verdadero dolor de cabeza llega cuando te lanzan una advertencia de abuso de IP , y de repente todos los sitios empiezan a tratar tu dispositivo como un problema. Esto no es solo estar en una lista negra de IP; se trata de ver cuentas normales restringidas simplemente porque alguien abusó del mismo rango de red ayer.
Pero la cuestión es que la mayoría de los usuarios no se dan cuenta de lo fácil que es que su dirección IP sea agrupada con la de los abusadores. Compartir un Wi-Fi público, usar el mismo proxy que cientos de otros, o ejecutar herramientas de automatización sin una configuración adecuada, cualquiera de estos puede provocar una comprobación de abuso de IP. Lo que parece un pequeño contratiempo suele significar horas perdidas intentando demostrar que no eres responsable, o peor aún, descubrir que tu inicio de sesión ahora está vinculado a una IP abusada que sigue siendo marcada.
Así que la pregunta principal no es solo cómo arreglar una IP bloqueada, sino cómo mantenerse fuera de esas listas desde el principio. Eso significa saber cómo ocurren realmente los incidentes de abuso de IP, qué configuraciones tienen más probabilidades de que te marquen y qué cambios marcan la diferencia real, especialmente a medida que las plataformas siguen ajustando sus controles. Para cualquiera que gestione varias cuentas, gestione operaciones online o simplemente intente evitar la próxima gran restricción, no basta con esperar que su IP se mantenga limpia. Necesitas formas prácticas de reducir el riesgo y manejar la identidad de forma segura.
Esto es lo que realmente desencadena los problemas de abuso de IP y qué puedes hacer para evitarlos.
¿Qué significa realmente 'abusar de la propiedad intelectual' en 2026?
Cuando la gente habla de una "IP de abuso", se refiere a una dirección de internet que ha sido señalada por acciones arriesgadas o no deseadas, como enviar spam, gestionar tráfico de bots o alojar estafas. Si tu conexión aparece como una de estas, puedes perder el acceso rápidamente, incluso si no hayas causado el problema.
Tipos comunes de abuso de propiedad intelectual
La mayoría de las IPs marcadas están vinculadas a una o más de estas:
- Intentos de spam o phishing
- Fraude o abuso de pagos
- Tráfico automatizado de bots (como scraping o inscripciones falsas)
- Creación de cuentas para reventa
- Alojamiento o distribución de malware
Cómo se detecta y reporta el abuso de propiedad intelectual
Las plataformas y los proveedores de seguridad rastrean el abuso de direcciones IP usando bases de datos de reputación y listas negras. Estas listas se construyen a partir de sistemas automatizados que vigilan patrones sospechosos, como miles de inicios de sesión en una hora, envíos masivos de correos electrónicos o repetidos errores de inicio de sesión desde una sola dirección. Las quejas de los usuarios también influyen: cuando alguien denuncia spam o phishing, esa IP puede ser etiquetada casi al instante.
Pero aquí es donde las cosas se complican. Las redes compartidas, los proxies públicos e incluso las IPs residenciales de grandes proveedores pueden acabar en listas negras por las acciones de otra persona. Si tu flujo de trabajo depende de esto, podrías recibir bloqueos, incluso cuando tus cuentas están limpias. Una vez que una IP está en una lista principal, la entrega de correos cae, las inscripciones fallan o los inicios de sesión se bloquean. Eliminar una bandera falsa lleva tiempo, a veces días o semanas, y no hay un único proceso de apelación. Un solo informe de abuso puede desencadenar una reacción en cadena que bloquea todo lo relacionado con esa dirección.
Por qué importa el abuso de la propiedad intelectual para particulares y empresas
- Acceso perdido: Accesos bloqueados, cuentas restringidas o registros fallidos se convierten en rutina con mala reputación de IP.
- Dolores de cabeza por correo electrónico: Los mensajes de IPs abusadas suelen ir directamente al spam, o nunca llegar.
- Riesgo de flujo de trabajo: Las configuraciones con varias cuentas o equipos remotos sufren bloqueos y baneos repentinos si sus IPs son señaladas.
Solo hace falta una IP abusada para interrumpir proyectos enteros. Después, mira cómo comprobar si tu dirección ya está en una lista negra antes de que la situación se descontrole.
Cómo comprobar si tu IP está siendo abusada o en la lista negra
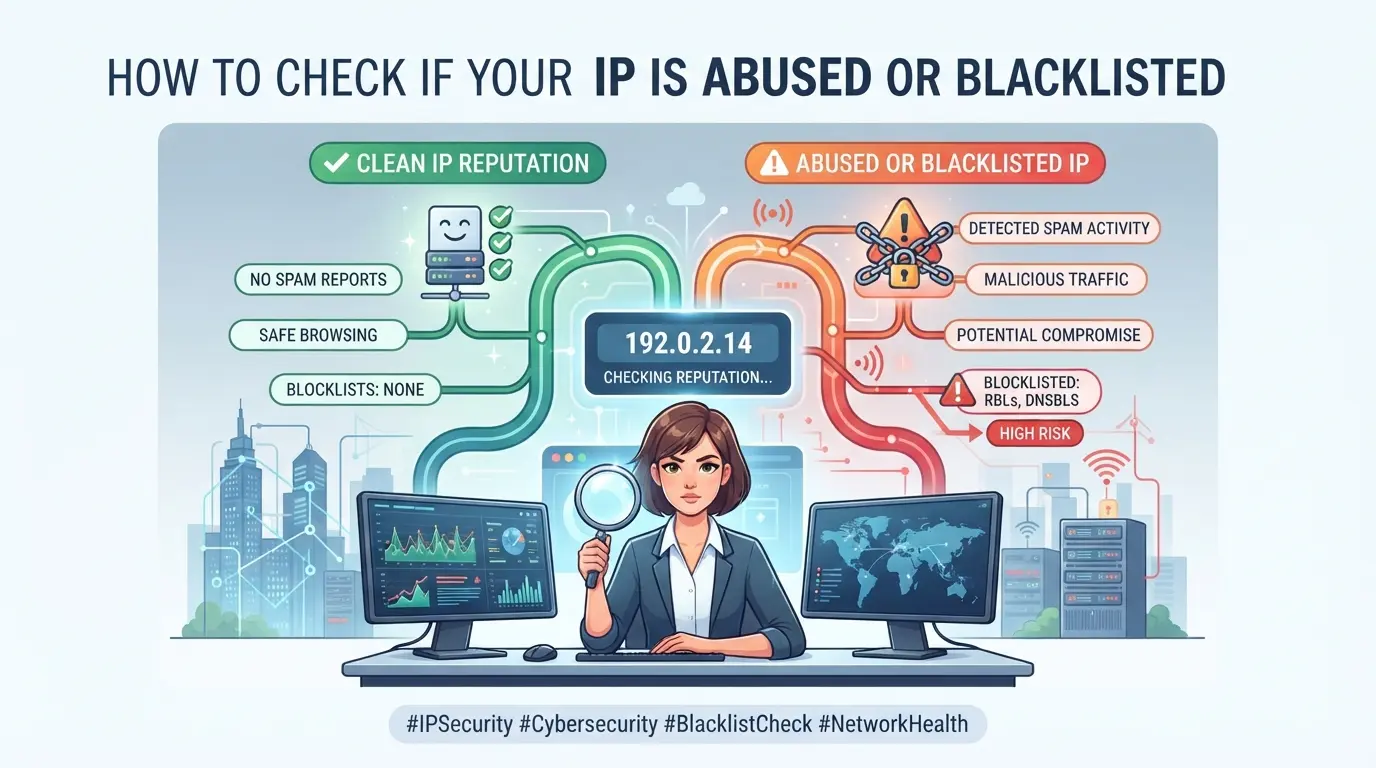
No necesitas una herramienta de pago ni habilidades técnicas profundas para comprobar si tu IP está marcada. El verdadero reto es leer bien los resultados y saber qué arreglar si estás en una lista negra. Así es como comprobar el estado de tu IP y detectar problemas antes de que se extiendan.
Paso 1: Identifica tu dirección IP actual
- Abre WhatIsMyIP.com o un sitio similar, tu IP pública aparece en la parte superior.
- Si usas un proxy, revisa la configuración local del dispositivo. La IP que aparece en el navegador puede diferir de tu dirección de red real.
- En móvil, cambia entre Wi-Fi y datos y repite el paso 1. Esto evita confusiones si tu red cambia de IP con frecuencia.
- Graba tu IP. Necesitarás esto para cada abuso o verificación de lista negra.
Paso 2: Utiliza herramientas de abuso de propiedad intelectual y verificación de listas negras
- Introduce tu IP en AbuseIPDB o Spamhaus.
- Revisa los resultados, busca "reportado", "en lista negra" o "limpio".
- Si ves varios anuncios, revisa las fechas. Las señales recientes suelen afectar más al inicio de sesión y al flujo de trabajo de la cuenta.
- Un solo informe antiguo puede no ser un problema, pero múltiples entradas activas en la lista negra significan que tu IP probablemente activará restricciones.
Paso 3: Qué hacer si tu IP está marcada
- Reinicia tu router, esto suele asignar una nueva dirección IP si usas una conexión dinámica.
- Cambia a un proxy confiable o a una conexión de datos móviles. Si la nueva IP está limpia, puedes continuar con seguridad.
- Para IPs fijas/estáticas, contacta con tu proveedor y solicita un cambio de IP.
- Si tu IP está vinculada a informes de abuso continuos, documenta el problema y evita usar esa dirección con cuentas importantes, ya que aumenta el riesgo de restricciones o fallos de acceso.
Paso 4: Errores comunes al revisar el abuso de la propiedad intelectual
- No te asustes si tu IP aparece en una base de datos pequeña, muchas listas marcan direcciones compartidas sin abuso real.
- Evita herramientas que no se actualicen en tiempo real. Los resultados desactualizados pueden pasar por alto el estado reciente de lista negra.
- Interpretar erróneamente "reportado" como "blacklisted" es un error clásico. Solo importan las entradas activas de la lista negra en la mayoría de las plataformas.
- Confía solo en fuentes oficiales como AbuseIPDB, Spamhaus o SORBS. Las comprobaciones aleatorias en la web suelen etiquetar mal las IPs y crear falsas alarmas.
Si se hacen bien, estos pasos te permiten detectar problemas antes de que provoquen bloqueos de cuentas o interrupciones en el flujo de trabajo. La siguiente sección explica qué causa realmente los informes de abuso y cómo se rastrea la responsabilidad.
Por qué ocurre el abuso de la propiedad intelectual: riesgos, causas y quién es responsable
La mayoría de la gente se encuentra con problemas de IP porque la misma dirección de red se vincula a demasiado comportamiento arriesgado, inscripciones rápidas, acciones de bots o tráfico procedente de regiones prohibidas. El verdadero problema es quién controla esos riesgos y qué configuraciones los empeoran.
Factores clave de riesgo para el abuso de propiedad intelectual
Los mayores desencadenantes son los proxies compartidos, la explotación masiva de cuentas, el tráfico obvio de bots y los dispositivos infectados por malware. Cualquiera de estos puede colocar una IP en listas negras en cuestión de horas, incluso si nunca hayas tocado la actividad defectuosa tú mismo.
¿Quién es responsable de la prevención del abuso de propiedad intelectual?
La responsabilidad se reparte entre varios grupos, pero el eslabón débil suele decidir quién se marca. Los usuarios finales controlan la seguridad de su dispositivo y la configuración del proxy, pero una vez que alquilas una dirección, tu riesgo está directamente ligado a todos los que comparten ese recurso. Los proveedores proxy prometen IPs únicas o limpias, pero si venden en exceso o reciclan direcciones, el abuso de un cliente puede quemar todo el pool. Los operadores de plataforma establecen las reglas; si detectan abusos en un rango de IP, bloquean primero y hacen preguntas después. Los equipos de negocio con muchos usuarios o cuentas deben coordinarse, ya que un solo error en una dirección "limpia" puede hacer que todo un conjunto quede en lista negra. Por ejemplo, una agencia de marketing que use un proxy para 20 cuentas podría ver bloqueado a todo el personal si un operador inicia automatización de spam o compra cuentas antiguas con historial oculto. La mayoría de los servicios de reputación IP no pueden identificar qué usuario causó el problema, solo ven la fuente y el patrón.
Conceptos erróneos comunes sobre la propiedad y el abuso de la propiedad intelectual
- Alquilar una propiedad intelectual no significa que tengas control total, cualquier otra persona en ese bloque puede seguir siendo marcada.
- Los proveedores B2B de proxies y centros de datos rara vez garantizan reputación a largo plazo; "limpio hoy" puede volverse arriesgado de la noche a la mañana.
- Usar IPs "privadas" o "dedicadas" no es una solución mágica, el uso compartido en el upstream o el historial que no puedes ver te deja expuesto.
Cómo la reputación de la propiedad intelectual y las listas negras afectan al acceso a cuentas y al flujo de trabajo
Las plataformas ahora tratan la reputación de la IP como un filtro central; si tu inicio de sesión viene de una IP en lista negra o abusada, no solo te enfrentas a retrasos. Te arriesgas a bloqueos completos de cuentas y fallos en el flujo de trabajo que pueden eliminar horas de trabajo.
Cómo las plataformas utilizan la reputación IP para restringir el acceso
La mayoría de las plataformas ahora bloquean automáticamente los inicios de sesión de IPs conocidas y defectuosas. Verás más pantallas CAPTCHA , verificaciones forzadas de correos electrónicos y, a veces, shadowbans silenciosos que son difíciles de detectar hasta que tus acciones dejan de funcionar.
Impacto en el correo electrónico, la mensajería y los flujos de trabajo de transacciones
Una sola IP abusada puede hacer que tu entrega de correos sea spam, provocar baneos en aplicaciones de chat y congelar los flujos de pago. Por ejemplo, enviar facturas desde una IP en lista negra a menudo significa que los clientes nunca reciben el correo o lo ven enterrado en su carpeta de spam. En el comercio electrónico, las plataformas pueden marcar tu sesión de pago como "de alto riesgo", lo que conlleva pasos adicionales de verificación o retenciones totales de cuentas. Perder la fiabilidad del flujo de trabajo no solo es una molestia, es la forma más rápida de perder confianza e ingresos.
Cuando cambiar IPs o proxies no es suficiente
- Si la huella digital del dispositivo coincide con una sesión antigua, cambiar IPs no eliminará el riesgo.
- Las cookies vinculadas o los perfiles de navegador pueden vincular nuevos inicios de sesión a IPs abusadas, incluso después de un cambio de proxy.
- Las comprobaciones a nivel de flujo de trabajo ayudan: restablece el estado del navegador, borra los datos de la sesión y evita reutilizar perfiles en redes marcadas.
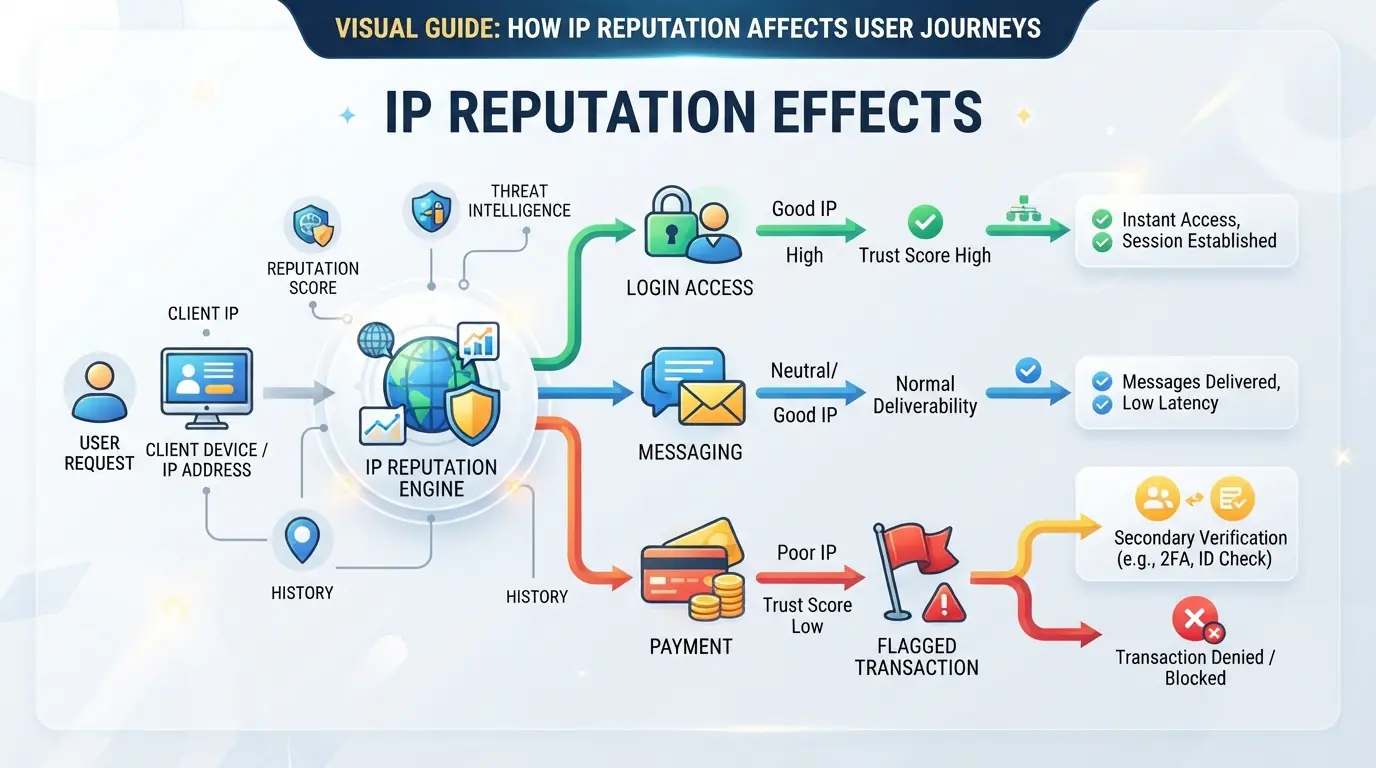
El verdadero problema es que las plataformas ahora enlazan todos los eventos de acceso, así que solucionar un problema de "abuso de IP" no reinicia tu reputación en todos los flujos de trabajo. A continuación: pasos prácticos para reducir tu riesgo y mantener las cuentas estables.
Formas más seguras de gestionar múltiples cuentas y reducir el riesgo de abuso de propiedad intelectual
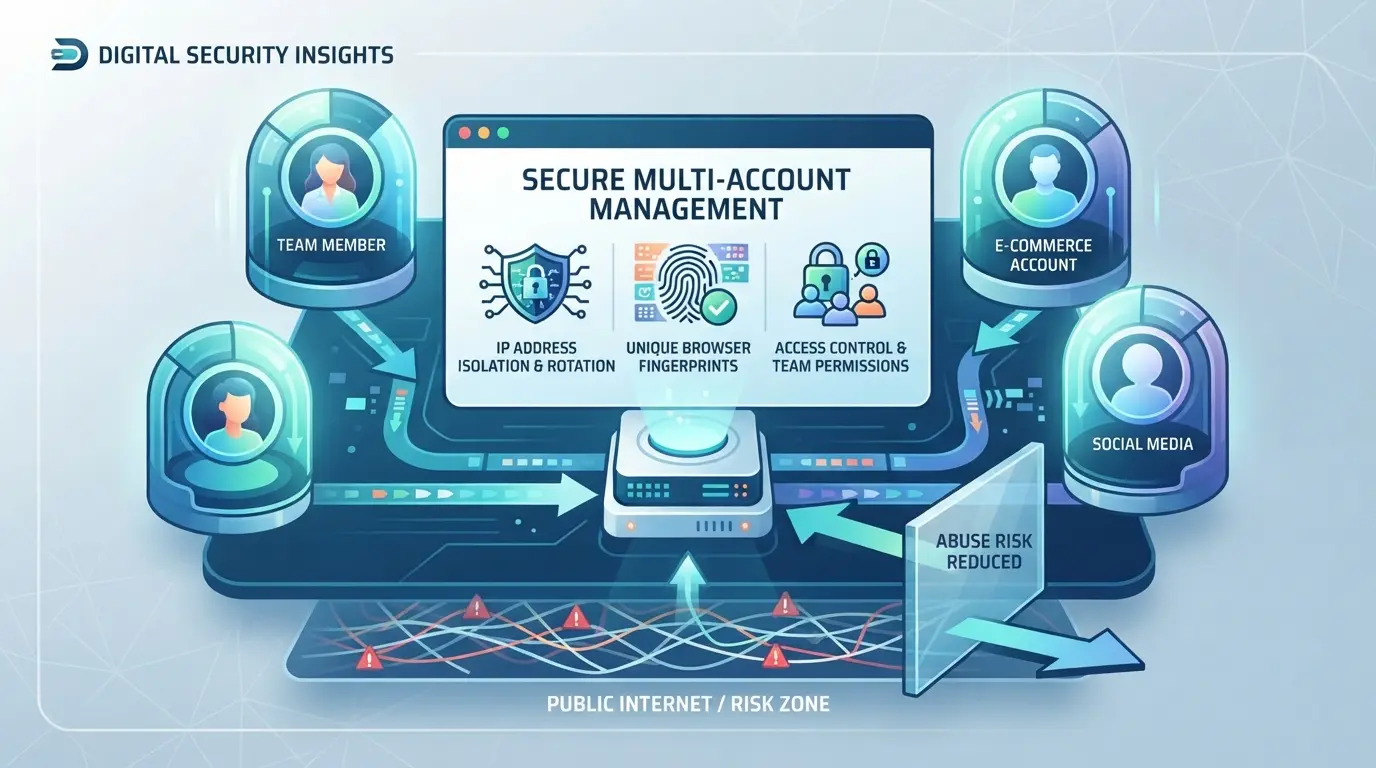
Gestionar varias cuentas se vuelve arriesgado cuando los datos de sesión, las huellas dactilares y los proxies se solapan. La forma más rápida de activar las banderas de abuso de IP es mezclando los entornos de las cuentas o reciclando la misma IP para diferentes inicios de sesión. Aquí tienes una lista de comprobación para operaciones más seguras que mantengan tu flujo de trabajo fuera del radar.
Perfiles de navegador separados para cada cuenta
Usar un perfil de navegador dedicado para cada cuenta detiene el sangrado de sesión, que es la causa número 1 de contaminación accidental entre cuentas.
- Crea un perfil nuevo para cada cuenta, nunca vuelvas a utilizar perfiles.
- Cierra sesión en todas las cuentas antes de cambiar de perfil.
- Elimina cookies y almacenamiento local después de cada sesión.
- Si ves ventanas emergentes o historial inesperados de otra cuenta, reinicia el navegador y comprueba si hay sesiones sobrantes.
Configurar huellas dactilares únicas y señales de dispositivos
Las plataformas rastrean el agente de usuario, el sistema operativo y la resolución de pantalla.
- Establece una huella digital única por perfil.
- Haz coincidir la geolocalización y el idioma del navegador con la ubicación proxy.
- Si falla el inicio de sesión o activa una verificación extra, comprueba la consistencia de las huellas dactilares.
Asigna diferentes proxies a cada perfil
Compartir proxies entre cuentas casi siempre provoca problemas de reputación de IP.
- Usa un proxy por perfil.
- Elige proxies estáticos para un flujo de trabajo estable; proxies dinámicos solo si las cuentas son desechables.
- Si se bloquea el inicio de sesión, comprueba si otra cuenta ha usado el mismo proxy.
Monitoriza regularmente la reputación de la IP y la actividad de la cuenta
Ignorar la reputación de la propiedad intelectual es la forma más rápida de quedarse atascado con restricciones.
- Haz una comprobación de abuso de IP antes de cada inicio de sesión.
- Revisa los registros de cuentas para detectar actividades inusuales.
- Si ves límites de tarifa repentinos, cambia de proxies y vuelve a revisar el historial de la cuenta.
El aislamiento de sesiones y proxy evita que las cuentas activen los sistemas de riesgo de plataforma; saltarse este paso casi siempre lleva a restricciones.
Cómo los operadores utilizan DICloak para separar perfiles y configurar proxies para flujos de trabajo multicuenta más seguros
Para los operadores que gestionan cuentas de varias plataformas, separar los perfiles del navegador y mantener las señales de red distintas es lo que realmente mantiene los flujos de trabajo más limpios, incluso antes de que una bandera de abuso de IP se convierta en un problema. No se trata solo de cambiar la IP; el verdadero trabajo consiste en controlar qué datos de sesión e identidad de red utiliza cada cuenta. DICloak encaja aquí como herramienta de flujo de trabajo, no como servicio de garantía. Si tienes más de una cuenta de plataforma, así es como un equipo configura por separado el navegador y la capa de red de cada cuenta.
Crea perfiles de navegador separados y configura huellas dactilares
Los operadores pueden crear un nuevo perfil de navegador en DICloak para cada cuenta de plataforma, asegurándose de que las sesiones no mezclen el almacenamiento del navegador, las cookies o las señales de los dispositivos. Para cada perfil, se pueden ajustar ajustes de huellas dactilares como el sistema operativo, el agente de usuario, la zona horaria y la geolocalización para ajustarse al flujo de trabajo previsto. Esto significa que la actividad de una cuenta no filtra datos de dispositivo o sesión al entorno de otra. El alcance se limita al acceso al perfil del navegador; no cambia nada dentro de una herramienta SaaS conectada ni gestiona las cuentas en sí. 
Asignar proxies propiedad del usuario a cada perfil
Cada perfil de navegador puede configurarse con su propio proxy, proporcionado y controlado por el operador. Antes de iniciar una sesión, los operadores pueden añadir los datos del proxy, probar la conexión y comprobar la IP real de salida, el país y la zona horaria en la interfaz de DICloak. Este paso asegura que la ruta de red para cada perfil sea coherente con la cuenta asignada, pero la calidad del proxy, la rotación y el cumplimiento legal siguen siendo responsabilidad del operador. DICloak no vende proxies ni garantiza que sean adecuados para ninguna plataforma. 
La siguiente sección cubre errores comunes donde incluso buenas configuraciones de perfiles y proxy llevan a restricciones de cuentas o problemas de reputación de IP.
Errores comunes y señales de alerta que llevan a abusos de propiedad intelectual o restricciones de cuentas
Pequeños errores pueden vincular tus cuentas a una IP abusada o hacer que te restricciones más rápido de lo que la mayoría piensa. Detectar estos riesgos pronto marca una diferencia mayor que cualquier solución rápida después.
Usar proxies compartidos o públicos sin comprobar la reputación
Depender de proxies compartidos es arriesgado, estas IPs suelen reciclarse y cargan con el equipaje de otra persona. Si no revisas el historial del proxy, heredas cualquier lista negra o reputación de abuso de usuarios anteriores. Haz siempre una comprobación de reputación de IP antes de conectarte, o podrías ver tus cuentas marcadas por errores de otra persona.
Fallo en aislar las sesiones de la cuenta
- Nunca inicies sesión en cuentas diferentes desde el mismo perfil del navegador.
- Evita reutilizar cookies o sesiones entre cuentas.
- Borra los datos del navegador antes de cambiar de cuenta.
Ignorando la consistencia de dispositivos y huellas dactilares
La discrepancia entre la huella digital del dispositivo y el patrón esperado del usuario es una pista clara. Si tu dispositivo cambia demasiado a menudo o no coincide con la ubicación que has reclamado, las plataformas te marcan como sospechoso y pueden restringir o bloquear el acceso.
Pasar por alto comprobaciones de reputación de propiedad intelectual
Saltarse las comprobaciones regulares de estado de IP significa que perderás alertas de lista negra hasta que sea demasiado tarde.
- Configura una monitorización automatizada de la reputación IP.
- Actúa si una IP aparece en una lista negra conocida.
- Cambia a una IP limpia en cuanto se avise.
Cuando cambiar IPs o usar proxies no es suficiente: factores de riesgo avanzados en 2026
Incluso con una IP o proxy nueva, las plataformas pueden seguir marcando cuentas por abuso de IP si las señales avanzadas coinciden con comportamientos arriesgados. Aquí es donde los swaps simples fallan.
- las huellas digitales de canvas y WebGL pueden vincular sesiones entre cambios de IP.
- WebRTC filtra información real del dispositivo, incluso usando proxies.
- Las diferencias horarias o de idioma hacen que varias cuentas destaquen.
Patrones de comportamiento y detección de automatización
Las plataformas registran los tiempos de inicio de sesión y la velocidad de las acciones. Si una cuenta inicia sesión a horas extrañas o realiza tareas más rápido que una persona, los sistemas de detección detectan el patrón; cambiar IPs por sí solo no ocultará estas señales.
Preguntas frecuentes sobre abuso de IP
¿Qué significa 'abusar de la propiedad intelectual' en términos prácticos?
Abuso de IP significa que una dirección IP se ha utilizado para actividades dañinas, como enviar spam, hackear o difundir malware. Esto puede hacer que tu IP sea bloqueada o marcada por sitios web y proveedores de correo electrónico. Afecta a tareas del mundo real, dificultando el acceso a servicios o el envío de mensajes legítimos.
¿Cómo puedo comprobar si mi IP está en abuso o en una lista negra?
Puedes usar herramientas online como MXToolbox, Spamhaus o AbuseIPDB para comprobar el estado de tu IP. Introduce tu dirección IP y estos sitios mostrarán si aparece en alguna lista negra o tiene mala reputación. Las comprobaciones regulares te ayudan a detectar problemas pronto y a tomar medidas para solucionarlos.
¿Puede el uso de un proxy prevenir el abuso de la propiedad intelectual?
Un proxy oculta tu IP real, pero no detiene el abuso si el proxy en sí se usa indebidamente. Si muchos usuarios abusan de la IP proxy, puede quedar en una lista negra. Además, algunos proxies son menos seguros y pueden filtrar datos. Usar un proxy reduce la exposición directa, pero no elimina todos los riesgos.
¿Cuáles son las consecuencias de tener una IP maltratada?
Una IP abusada puede alterar tu flujo de trabajo. Puedes encontrar correos electrónicos bloqueados, cuentas suspendidas o sitios web que denegan el acceso. Otros pueden desconfiar de los mensajes de tu IP. Solucionar estos problemas suele implicar contactar con soporte, cambiar IPs o mejorar la seguridad para restaurar tu reputación.
¿Es posible evitar completamente el riesgo de abuso de IP al gestionar varias cuentas?
Puedes reducir el riesgo usando IPs dedicadas, contraseñas fuertes y actividad de monitorización. Sin embargo, no es posible evitarlo totalmente, ya que las redes compartidas y las amenazas inesperadas pueden causar problemas. Mantenerse alerta y seguir las mejores prácticas ayuda a mantener segura tu reputación IP.
Tomar medidas proactivas para investigar direcciones IP sospechosas puede ayudar a proteger tu red de una amplia variedad de amenazas en línea. Considera aprovechar herramientas especializadas que simplifiquen el proceso de identificar y bloquear tráfico dañino para un entorno digital más seguro. Prueba DICloak gratis
 Herramientas gratuitas
 Complemento de cookies
 Generador UA
 Generador de direcciones MAC
 Generador de IP
 Lista de direcciones IP
 Generador de código 2FA
 Reloj Mundial
 Cheque Anónimo
 WebRTC Leak Test
 Generador UUID
 Verificador de Proxy
 Verificador de anuncios de Facebook
 Raspado web con IA
 Herramientas SMM Gratis
 Verificador de Sombreado de Twitter
 Generador UTM
 Generador de usernames
 Generador de hashtags con IA
 Generador de titulares para LinkedIn
 Redimensionador de imágenes sociales