Jeder, dem eine IP-Adresse markiert wurde, weiß, dass der Aufwand nicht nur technisch ist, sondern auch darum geht, den Zugriff zu verlieren, blockiert zu werden oder endlose Login-Probleme zu haben, die die Arbeit verzögern und Zeit verbrauchen. Der eigentliche Kopfschmerz entsteht, wenn man mit einer IP-Warnung für Missbrauch konfrontiert wird und plötzlich jede Seite anfängt, dein Gerät wie ein Problem zu behandeln. Es geht nicht nur darum, auf einer IP-Blacklist zu stehen; es geht darum, dass normale Konten eingeschränkt werden, nur weil gestern jemand anderes denselben Netzwerkbereich missbraucht hat.
Der Haken ist jedoch, dass die meisten Nutzer nicht wissen, wie leicht es ist, ihre IP-Adresse mit Missbrauchern zusammenzufassen. Das Teilen eines öffentlichen WLANs, die Nutzung desselben Proxys wie Hunderte anderer oder das Ausführen von Automatisierungstools ohne richtige Einrichtung kann eine IP-Missbrauchsprüfung auslösen. Was wie ein kleiner Fehler aussieht, bedeutet oft, dass Stunden verloren gehen, um zu beweisen, dass man nicht verantwortlich ist, oder schlimmer noch, dass der Login jetzt mit einer missbrauchten IP verknüpft ist, die immer wieder markiert wird.
Die Hauptfrage ist also nicht nur, wie man eine blockierte IP repariert, sondern auch, wie man überhaupt nicht von diesen Listen entfernt wird. Das bedeutet, zu wissen, wie Missbrauchs-IP-Vorfälle tatsächlich passieren, welche Setups eher zu einer Markierung führen und welche Änderungen einen echten Unterschied machen, besonders da die Plattformen ihre Kontrollen immer verschärfen. Für alle, die mehrere Konten verwalten, Online-Operationen betreiben oder einfach versuchen, die nächste große Einschränkung zu vermeiden, reicht es nicht aus, zu hoffen, dass die IP sauber bleibt. Man braucht praktische Wege, um das Risiko zu verringern und die Identität sicher zu handhaben.
Hier ist, was tatsächlich Missbrauchs-IP-Probleme auslöst und was du tun kannst, um sie zu vermeiden.
Was bedeutet 'geistiges Eigentum missbrauchen' im Jahr 2026 eigentlich?
Wenn Leute von einer "Missbrauchs-IP" sprechen, meinen sie eine Internetadresse, die wegen riskanter oder unerwünschter Aktionen markiert wurde, wie Spam, Bot-Verkehr oder das Hosten von Betrügereien. Wenn deine Verbindung als einer dieser Dinge angezeigt wird, kannst du schnell den Zugriff verlieren, selbst wenn du das Problem nicht verursacht hast.
Häufige Arten von IP-Missbrauch
Die meisten markierten IPs sind mit einer oder mehreren dieser Adressen verknüpft:
- Spam- oder Phishing-Versuche
- Betrug oder Zahlungsmissbrauch
- Automatisierter Bot-Verkehr (wie Scraping oder gefälschte Anmeldungen)
- Account Farming für den Wiederverkauf
- Malware-Hosting oder -verbreitung
Wie IP-Missbrauch erkannt und gemeldet wird
Plattformen und Sicherheitsanbieter verfolgen den Missbrauch von IP-Adressen mithilfe von Reputationsdatenbanken und schwarzen Listen. Diese Listen basieren auf automatisierten Systemen, die auf verdächtige Muster achten – denken Sie an tausende Logins in einer Stunde, Massen-E-Mail-Sendungen oder wiederholte fehlgeschlagene Logins von einer einzigen Adresse. Auch Nutzerbeschwerden fließen ein: Wenn jemand Spam oder Phishing meldet, kann diese IP fast sofort markiert werden.
Aber hier wird es kompliziert. Geteilte Netzwerke, öffentliche Proxys und sogar private IPs großer Anbieter können alle aufgrund der Handlungen anderer auf eine schwarze Liste geraten. Wenn dein Arbeitsablauf davon abhängt, könntest du von Sperren betroffen sein, selbst wenn deine Konten sauber sind. Sobald eine IP auf einer großen Liste steht, bricht die E-Mail-Zustellung ab, Anmeldungen scheitern oder Logins werden gesperrt. Das Entfernen eines False-Flags dauert Zeit, manchmal Tage oder Wochen, und es gibt keinen einheitlichen Einspruchsprozess. Ein einzelner Missbrauchsbericht kann eine Kettenreaktion auslösen, die alles blockiert, was mit dieser Adresse verknüpft ist.
Warum Missbrauch von geistigem Eigentum für Einzelpersonen und Unternehmen wichtig ist
- Verlorener Zugriff: Blockierte Logins, eingeschränkte Konten oder fehlgeschlagene Anmeldungen werden zur Routine mit einem schlechten IP-Ruf.
- E-Mail-Kopfschmerzen: Nachrichten von missbrauchten IPs landen oft direkt im Spam oder kommen gar nicht an.
- Workflow-Risiko: Mehrfach-Konto-Einrichtungen oder Remote-Teams werden plötzlich gesperrt und gesperrt, wenn ihre IPs markiert werden.
Es braucht nur eine missbrauchte IP, um ganze Projekte zu stören. Schau dir als Nächstes an, wie du überprüfen kannst, ob deine Adresse bereits auf einer schwarzen Liste steht, bevor alles eskaliert.
Wie man prüft, ob Ihre IP missbraucht oder auf einer schwarzen Liste steht
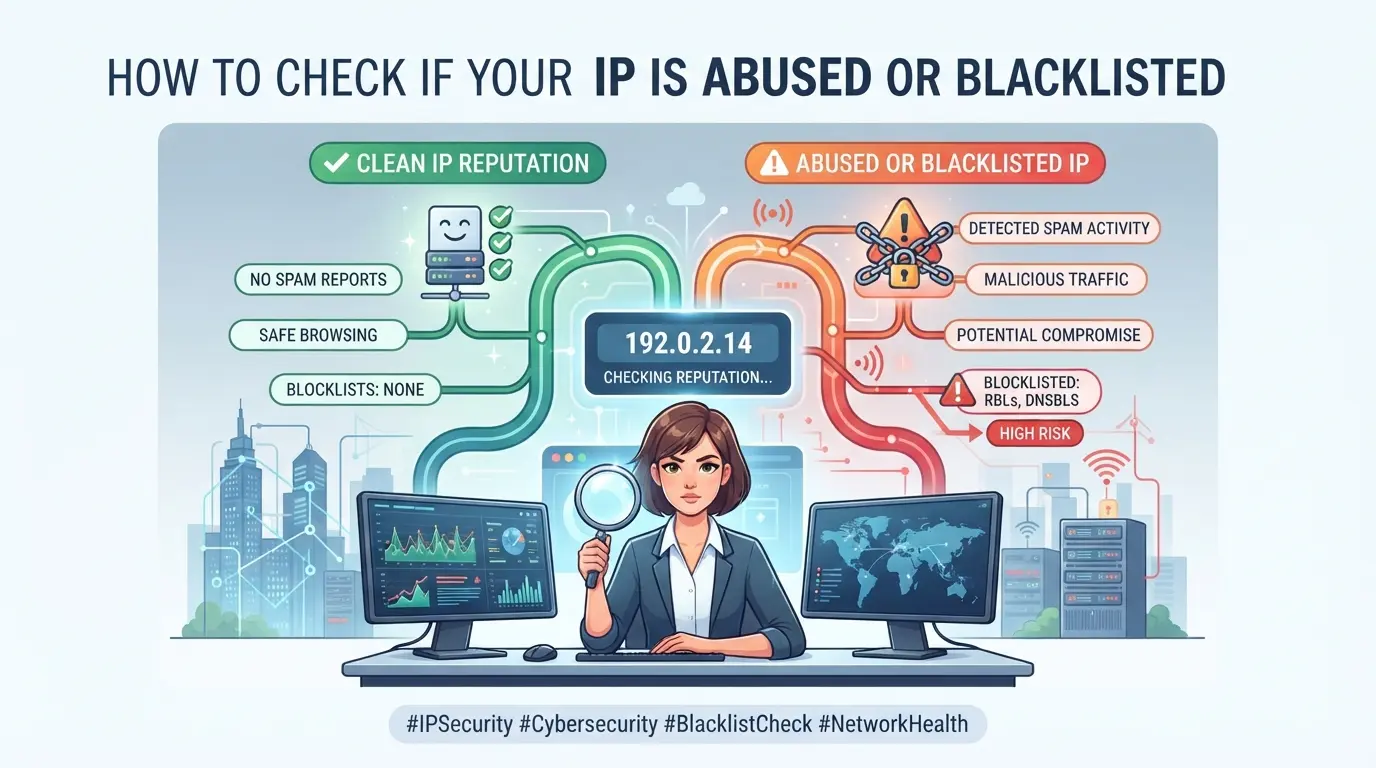
Du brauchst kein kostenpflichtiges Tool oder tiefgehende technische Kenntnisse, um zu überprüfen, ob deine IP markiert ist. Die eigentliche Herausforderung besteht darin, die Ergebnisse richtig zu lesen und zu wissen, was zu beheben ist, wenn du auf einer schwarzen Liste stehst. So kannst du deinen IP-Status überprüfen und Probleme erkennen, bevor sie sich ausbreiten.
Schritt 1: Identifizieren Sie Ihre aktuelle IP-Adresse
- Open WhatIsMyIP.com oder einer ähnlichen Seite, Ihre öffentliche IP erscheint oben.
- Wenn du einen Proxy benutzt, überprüfe die lokalen Geräteeinstellungen. Die im Browser angezeigte IP kann sich von deiner tatsächlichen Netzwerkadresse unterscheiden.
- Wechsle auf dem Handy zwischen WLAN und Daten und wiederhole Schritt 1. Das verhindert Verwirrung, wenn dein Netzwerk häufig die IPs wechselt.
- Registriere deine IP. Du brauchst das für jede Missbrauchs- oder Blacklist-Prüfung.
Schritt 2: Verwenden Sie IP-Missbrauch und Blacklist-Prüfwerkzeuge
- Gib deine IP in AbuseIPDB oder Spamhaus ein.
- Überprüfen Sie die Ergebnisse, achten Sie auf "gemeldet", "auf der schwarzen Liste" oder "sauber".
- Wenn du mehrere Einträge siehst, überprüfe die Daten. Aktuelle Flaggen beeinflussen eher den Konto-Login und den Arbeitsablauf.
- Ein einzelner alter Bericht ist vielleicht kein Problem, aber mehrere aktive Schwarzlisten-Einträge bedeuten, dass Ihre IP wahrscheinlich Einschränkungen auslöst.
Schritt 3: Was tun, wenn Ihre IP markiert wird
- Neustarte deinen Router, das weist oft eine neue IP-Adresse zu, wenn du eine dynamische Verbindung verwendest.
- Wechsle zu einem vertrauenswürdigen Proxy oder einer mobilen Datenverbindung. Wenn die neue IP sauber ist, kannst du sicher weitermachen.
- Bei festen/statischen IPs wenden Sie sich an Ihren Internetanbieter und fordern Sie eine IP-Änderung an.
- Wenn Ihre IP mit laufenden Missbrauchsmeldungen verknüpft ist, dokumentieren Sie das Problem und vermeiden Sie es, diese Adresse mit wichtigen Konten zu verwenden, da das Risiko einer Einschränkung oder eines Login-Fehlzugangs steigt.
Schritt 4: Häufige Fehler bei der Überprüfung von IP-Missbrauch
- Keine Panik, wenn deine IP in einer kleinen Datenbank auftaucht – viele Listen markieren geteilte Adressen ohne echten Missbrauch.
- Vermeiden Sie Tools, die nicht in Echtzeit aktualisiert werden. Veraltete Ergebnisse können den Status der aktuellen Schwarzen Liste übersehen.
- Das falsche Auslesen von "gemeldet" als "gesperrt gelistet" ist ein klassischer Fehler. Für die meisten Plattformen sind nur aktive Einträge auf der schwarzen Liste relevant.
- Vertraue nur offiziellen Quellen wie AbuseIPDB, Spamhaus oder SORBS. Zufällige Web-Überprüfungen benennen IP-Adressen oft falsch und erzeugen Fehlalarme.
Richtig gemacht, ermöglichen diese Schritte es Ihnen, Probleme zu erkennen, bevor sie zu Kontosperrungen oder Workflow-Störungen führen. Der nächste Abschnitt erklärt, was tatsächlich Missbrauchsmeldungen verursacht und wie Verantwortung verfolgt wird.
Warum Missbrauch von geistigem Eigentum stattfindet: Risiken, Ursachen und wer verantwortlich ist
Die meisten Menschen stoßen auf IP-Probleme, weil dieselbe Netzwerkadresse mit zu viel riskantem Verhalten, schnellen Anmeldungen, Bot-Aktionen oder Verkehr aus gesperrten Regionen verknüpft wird. Das eigentliche Problem ist, wer diese Risiken kontrolliert und welche Setups sie verschlimmern.
Wichtige Risikofaktoren für den Missbrauch von geistigem Testament
Die größten Auslöser sind geteilte Proxys, groß angelegtes Account Farming, offensichtlicher Bot-Datenverkehr und von Malware infizierte Geräte. Jeder dieser Geräte kann innerhalb weniger Stunden eine IP auf Blacklists setzen, selbst wenn man die schlechte Aktivität nie selbst berührt hat.
Wer ist verantwortlich für die Verhinderung von IP-Missbrauch?
Die Verantwortung verteilt sich auf mehrere Gruppen, aber das schwache Glied entscheidet oft, wer markiert wird. Endnutzer steuern ihre eigene Gerätesicherheit und Proxy-Einrichtung, aber sobald Sie eine Adresse leasen, hängt Ihr Risiko direkt mit allen zusammen, die diese Ressource teilen. Proxy-Anbieter versprechen einzigartige oder saubere IPs, aber wenn sie Adressen überverkaufen oder recyceln, kann der Missbrauch eines Kunden den gesamten Pool verbrennen. Plattformbetreiber legen die Regeln fest: Wenn sie Missbrauch aus einem IP-Bereich entdecken, blockieren sie zuerst und stellen später Fragen. Geschäftsteams mit vielen Nutzern oder Konten müssen koordinieren, da ein einziger Fehler auf einer "sauberen" Adresse eine ganze Gruppe auf die schwarze Liste setzen kann. Zum Beispiel könnte eine Marketingagentur, die einen Proxy für 20 Konten nutzt, alle Mitarbeiter ausschließen, wenn ein Betreiber Spam-Automatisierung startet oder veraltete Konten mit versteckter Geschichte kauft. Die meisten IP-Reputationsdienste können nicht herausfinden, welcher Nutzer das Problem verursacht hat, sie sehen nur die Quelle und das Muster.
Häufige Missverständnisse über den Besitz und den Missbrauch von geistigem Eigentum
- Eine IP zu leasen bedeutet nicht, dass du volle Kontrolle hast, jeder andere in diesem Block kann dich trotzdem markieren lassen.
- B2B-Proxy- und Rechenzentrumsanbieter garantieren selten einen langfristigen Ruf; "heute sauber" kann über Nacht riskant werden.
- Die Nutzung von "privaten" oder "dedizierten" IPs ist kein Wundermittel, geteilte Nutzung im Upstream oder die Geschichte, die du nicht sehen kannst, lassen dich exponiert.
Wie IP-Reputation und Blacklists den Kontozugriff und -workflow beeinflussen
Plattformen behandeln den IP-Ruf mittlerweile als Kernfilter; wenn dein Login von einer gesperrten oder missbrauchten IP stammt, hast du nicht nur Verzögerungen. Du riskierst vollständige Kontoblockaden und Workflow-Störungen, die Stunden Arbeit überflüssig machen können.
Wie Plattformen IP-Reputation nutzen, um den Zugang einzuschränken
Die meisten Plattformen blockieren mittlerweile automatisch Logins von bekannten schlechten IPs. Du wirst mehr CAPTCHA-Bildschirme , erzwungene E-Mail-Verifizierungen und manchmal stille Shadowbans sehen, die schwer zu erkennen sind, bis deine Aktionen nicht mehr funktionieren.
Auswirkungen auf E-Mail-, Messaging- und Transaktionsabläufe
Eine einzelne missbrauchte IP kann Ihre E-Mail-Zustellung in den Spam umsetzen, Sperren in Chat-Apps auslösen und Zahlungsflüsse einfrieren. Zum Beispiel bedeutet das Versenden von Rechnungen von einer gesperrten IP oft, dass Kunden die E-Mail nie erhalten oder sie in ihrem Junk-Ordner vergraben sehen. Im E-Commerce können Plattformen Ihre Checkout-Sitzung als "hohes Risiko" markieren, was zu zusätzlichen Verifizierungsmaßnahmen oder direkten Kontosperrungen führt. Der Verlust der Zuverlässigkeit des Workflows ist nicht nur eine Belästigung, sondern der schnellste Weg, Vertrauen und Umsatz zu verlieren.
Wenn das Ändern von IPs oder Proxys nicht ausreicht
- Wenn die Geräte-Fingerabdrücke mit einer alten Sitzung übereinstimmen, beseitigt das Wechsel der IPs das Risiko nicht.
- Verknüpfte Cookies oder Browserprofile können neue Logins mit missbrauchten IPs verknüpfen, selbst nach einer Änderung des Proxys.
- Workflow-Prüfungen helfen: Browserstatus zurücksetzen, Sitzungsdaten löschen und Profile über markierte Netzwerke hinweg vermeiden.
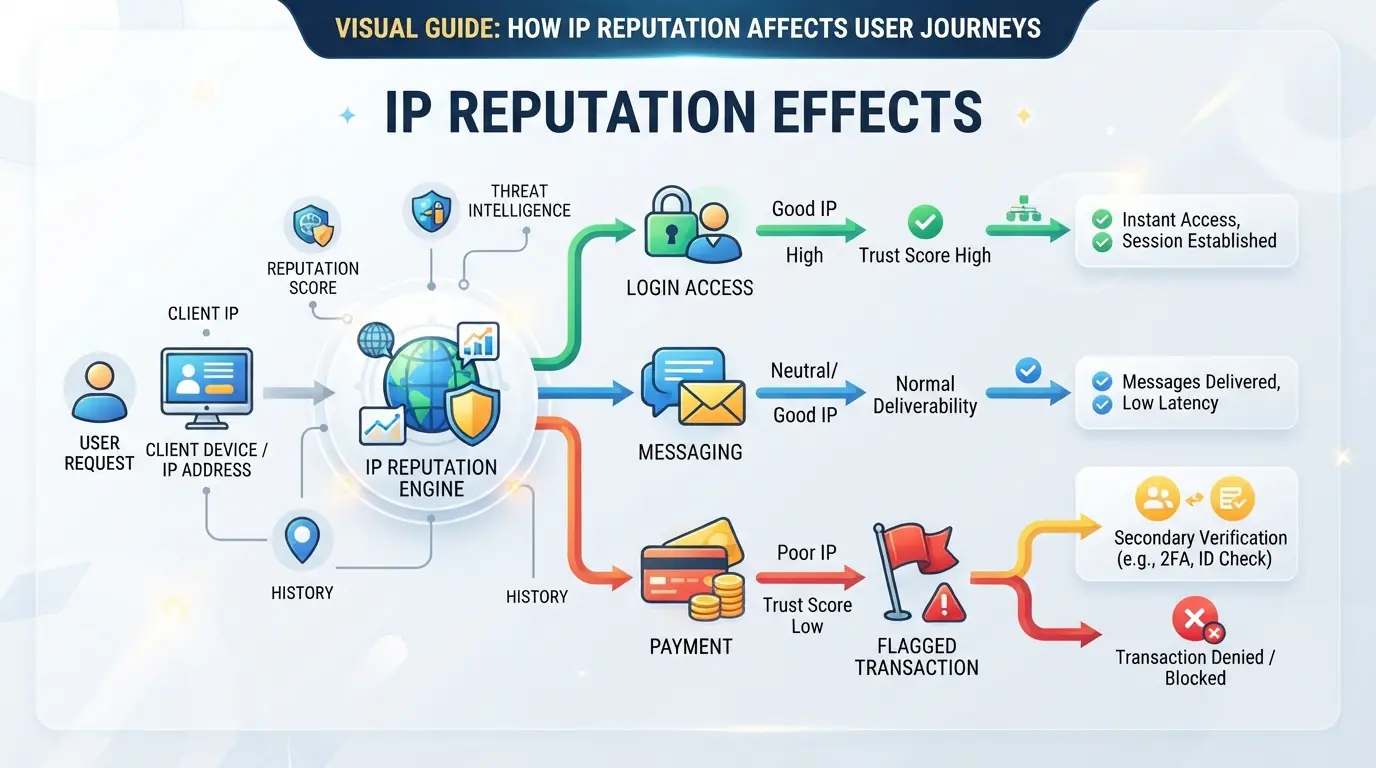
Das eigentliche Problem ist, dass Plattformen jetzt jedes Zugriffsereignis verknüpfen, sodass das Beheben eines "Missbrauchs-IP"-Problems nicht mehr den Ruf in allen Arbeitsabläufen zurücksetzt. Als Nächstes: praktische Schritte, um dein Risiko zu senken und die Konten stabil zu halten.
Sicherere Möglichkeiten, mehrere Konten zu verwalten und das Risiko von IP-Missbrauch zu verringern
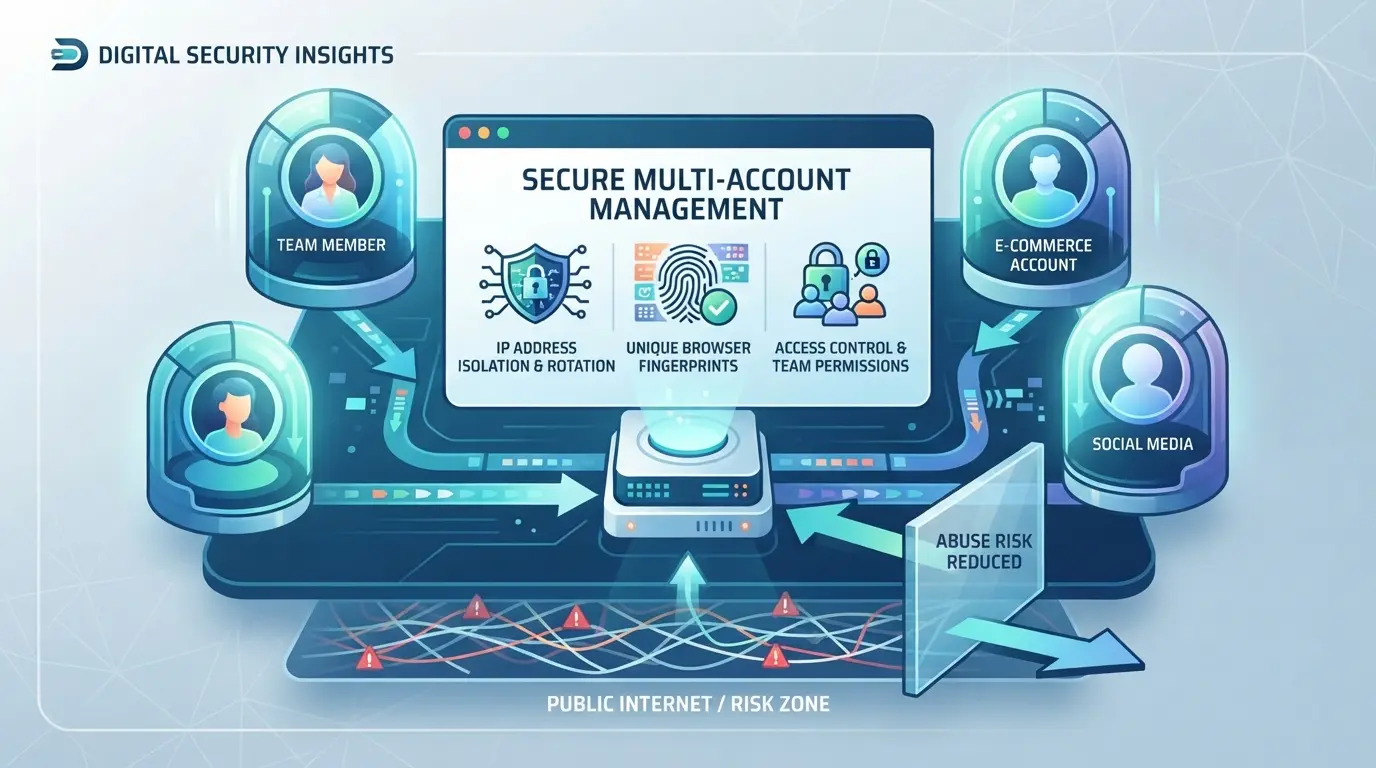
Die Verwaltung mehrerer Konten wird riskant, wenn sich Sitzungsdaten, Fingerabdrücke und Proxies überschneiden. Der schnellste Weg, Missbrauch von IP-Flags auszulösen, ist, die Kontoumgebungen zu verwechseln oder dieselbe IP für verschiedene Logins zu recyceln. Hier ist eine Checkliste für sicherere Abläufe, die Ihren Arbeitsablauf unsichtbar hält.
Separate Browserprofile für jedes Konto
Die Verwendung eines dedizierten Browserprofils für jedes Konto verhindert das Sitzungsbleed, was die #1 Ursache für versehentliche Cross-Account-Kontamination ist.
- Erstelle für jedes Konto ein neues Profil, verwende Profile niemals wieder.
- Melde dich vor dem Wechsel des Profils aus allen Konten aus.
- Lösche Cookies und lokale Speicherung nach jeder Sitzung.
- Wenn du unerwartete Popups oder einen Verlauf von einem anderen Konto siehst, starte den Browser neu und prüfe auf übrig gebliebene Sitzungen.
Konfigurieren Sie eindeutige Fingerabdrücke und Gerätesignale
Plattformen verfolgen User Agent, Betriebssystem und Bildschirmauflösung.
- Setzen Sie einen einzigartigen Fingerabdruck pro Profil.
- Gleiche Geolocation und Browsersprache mit dem Proxy-Standort ab.
- Wenn der Login fehlschlägt oder eine zusätzliche Verifizierung ausgelöst wird, überprüfe die Fingerabdruckkonsistenz.
Jedem Profil verschiedene Proxys zuweisen
Das Teilen von Proxys zwischen Konten führt fast immer zu IP-Reputationsproblemen.
- Verwenden Sie pro Profil einen Proxy.
- Wähle statische Proxys für einen stabilen Workflow; dynamische Proxys nur, wenn Konten entbehrlich sind.
- Wenn der Login blockiert wird, überprüfe, ob ein anderes Konto denselben Proxy verwendet hat.
Überwachen Sie regelmäßig IP-Reputation und Kontoaktivitäten
Das Ignorieren des IP-Rufs ist der schnellste Weg, um mit Einschränkungen festzustecken.
- Führe vor jedem Login eine IP-Missbrauchsprüfung durch.
- Überprüfen Sie die Kontoprotokolle auf ungewöhnliche Aktivitäten.
- Wenn du plötzliche Zinsbegrenzungen siehst, wechsle den Proxy und überprüfe die Kontohistorie erneut.
Session- und Proxy-Isolation verhindert, dass Konten Plattform-Risikosysteme auslösen; das Überspringen dieses Schrittes führt fast immer zu Einschränkungen.
Wie Betreiber DICloak nutzen, um Profile zu trennen und Proxys für sicherere Multi-Account-Workflows zu konfigurieren
Für Betreiber, die mehrere Plattformkonten verwalten, sorgt das Trennen von Browserprofilen und das Unterscheiden von Netzwerksignalen tatsächlich dafür, dass die Arbeitsabläufe sauberer sind, selbst bevor eine Missbrauchs-IP-Flagge zum Problem wird. Es geht nicht nur darum, die IP zu ändern; die eigentliche Arbeit besteht darin, zu kontrollieren, welche Sitzungsdaten und Netzwerkidentität jedes Konto verwendet. DICloak passt hier als Workflow-Tool, nicht als Garantiedienst. Wenn Sie mehr als ein Plattformkonto betreiben, richtet ein Team die Browser- und Netzwerkschicht jedes Kontos separat ein.
Erstellen Sie separate Browserprofile und konfigurieren Sie Fingerabdrücke
Betreiber können in DICloak für jedes Plattformkonto ein neues Browserprofil erstellen, um sicherzustellen, dass Sitzungen keinen Browserspeicher, Cookies oder Gerätesignale vermischen. Für jedes Profil können Fingerabdruckeinstellungen wie Betriebssystem, User Agent, Zeitzone und Geolocation an den vorgesehenen Workflow angepasst werden. Das bedeutet, dass die Aktivitäten eines Kontos keine Geräte- oder Sitzungsdaten in die Umgebung eines anderen durchsickern. Der Anwendungsbereich ist auf den Zugriff auf das Browserprofil beschränkt; es ändert nichts innerhalb eines verbundenen SaaS-Tools oder verwaltet die Konten selbst. 
Weisen Sie jedem Profil benutzereigene Proxys zu
Jedes Browserprofil kann mit einem eigenen Proxy eingerichtet werden, der vom Betreiber bereitgestellt und gesteuert wird. Vor Beginn einer Sitzung können Betreiber die Proxy-Daten hinzufügen, die Verbindung testen und die tatsächliche Ausgangs-IP, das Land und die Zeitzone in der DICloak-Schnittstelle überprüfen. Dieser Schritt stellt sicher, dass der Netzwerkpfad jedes Profils mit dem zugewiesenen Konto übereinstimmt, aber Proxy-Qualität, Rotation und rechtliche Einhaltung bleiben Aufgabe des Betreibers. DICloak verkauft keine Proxys und stellt nicht sicher, dass sie für eine Plattform geeignet sind. 
Der nächste Abschnitt behandelt häufige Fehler, bei denen selbst gute Profil- und Proxy-Setups zu Kontobeschränkungen oder Problemen mit dem IP-Ruf führen.
Häufige Fehler und Warnsignale, die zu IP-Missbrauch oder Kontobeschränkungen führen
Kleine Fehler können Ihre Konten mit einer missbrauchten IP verknüpfen oder Sie schneller einschränken, als die meisten denken. Diese Risiken frühzeitig zu erkennen, macht einen größeren Unterschied als eine schnelle Lösung im Nachhinein.
Verwendung von geteilten oder öffentlichen Proxys ohne Überprüfung des Rufs
Sich auf gemeinsame Proxys zu verlassen ist riskant, diese IPs werden oft recycelt und tragen das Gepäck anderer mit sich. Wenn du die Proxy-Historie überspringst, erbst du jegliche Blacklist- oder Missbrauchsreputation von früheren Nutzern. Führe immer eine IP-Reputationsprüfung durch, bevor du dich verbindest, sonst könnten deine Konten wegen anderer Fehler markiert werden.
Versäumnis, Kontositzungen zu isolieren
- Melden Sie sich niemals von demselben Browserprofil aus in verschiedene Konten an.
- Vermeiden Sie es, Cookies oder Sitzungen zwischen Konten wiederzuverwenden.
- Lösche die Browserdaten, bevor du das Konto wechselst.
Das Ignorieren der Konsistenz von Geräten und Fingerabdrücken
Die Diskrepanz zwischen dem Gerätefingerabdruck und dem erwarteten Nutzermuster ist ein eindeutiger Hinweis. Wenn sich Ihr Login-Gerät zu oft ändert oder nicht mit Ihrem angegebenen Standort übereinstimmt, markieren Sie die Plattformen als verdächtig und können den Zugriff einschränken oder sperren.
Übersehen von IP-Reputationsprüfungen
Wenn du regelmäßige IP-Statusprüfungen überspringst, verpasst du Blacklist-Warnungen, bis es zu spät ist.
- Richte automatisierte IP-Reputationsüberwachung ein.
- Handeln Sie, wenn eine IP auf einer bekannten schwarzen Liste erscheint.
- Wechsle beim ersten Warnzeichen auf eine saubere IP.
Wenn das Ändern von IPs oder die Nutzung von Proxys nicht ausreicht: Fortgeschrittene Risikofaktoren im Jahr 2026
Selbst mit einer frischen IP oder einem Proxy können Plattformen Konten weiterhin für Missbrauchs-IP markieren, wenn fortgeschrittene Signale zu riskantem Verhalten passen. Hier scheitern einfache Swaps.
- canvas- und WebGL-Fingerabdrücke können Sitzungen über IP-Änderungen hinweg verknüpfen.
- WebRTC leakt echte Geräteinformationen, selbst wenn Proxys verwendet werden.
- Zeitzonen- oder Sprachunstimmigkeiten lassen mehrere Konten hervorstechen.
Verhaltensmuster und Automatisierungserkennung
Plattformen verfolgen die Anmeldezeiten und die Geschwindigkeit der Aktionen. Wenn ein Konto zu ungewöhnlichen Zeiten einloggt oder Aufgaben schneller abarbeitet als ein Mensch, erkennen Erkennungssysteme das Muster; die Änderung der IPs allein verbirgt diese Signale nicht.
Häufig gestellte Fragen zum Missbrauch von IP
Was bedeutet "geistiges Eigentum missbrauchen" praktisch?
Missbrauch von IP bedeutet, dass eine IP-Adresse für schädliche Aktivitäten wie das Versenden von Spam, Hacking oder die Verbreitung von Malware verwendet wurde. Dies kann dazu führen, dass Ihre IP von Webseiten und E-Mail-Anbietern gesperrt oder markiert wird. Dies betrifft reale Aufgaben und erschwert den Zugriff auf Dienste oder das Versenden legitimer Nachrichten.
Wie kann ich überprüfen, ob meine IP missbraucht oder auf einer schwarzen Liste steht?
Sie können Online-Tools wie MXToolbox, Spamhaus oder AbuseIPDB nutzen, um Ihren IP-Status zu überprüfen. Geben Sie Ihre IP-Adresse ein, und diese Seiten zeigen an, ob sie auf einer schwarzen Liste erscheint oder einen negativen Ruf hat. Regelmäßige Überprüfungen helfen Ihnen, Probleme frühzeitig zu erkennen und Maßnahmen zur Behebung zu ergreifen.
Kann die Verwendung eines Proxys den Missbrauch von geistigem Schutzrecht verhindern?
Ein Proxy verbirgt deine echte IP, aber er verhindert den Missbrauch nicht, wenn der Proxy selbst missbraucht wird. Wenn viele Nutzer die Proxy-IP missbrauchen, kann sie auf eine schwarze Liste gesetzt werden. Außerdem sind einige Proxys weniger sicher und können Daten durchsickern. Die Nutzung eines Proxys verringert die direkte Exposition, beseitigt aber nicht alle Risiken.
Was sind die Folgen eines missbrauchten IP?
Eine missbrauchte IP kann Ihren Arbeitsablauf stören. Es kann sein, dass E-Mails blockiert werden, Konten gesperrt oder Websites den Zugriff verweigern. Andere misstrauen Nachrichten von Ihrer IP. Diese Probleme zu beheben bedeutet oft, den Support zu kontaktieren, IPs zu ändern oder die Sicherheit zu verbessern, um Ihren Ruf wiederherzustellen.
Ist es möglich, das Risiko von IP-Missbrauch vollständig zu vermeiden, wenn man mehrere Konten verwaltet?
Sie können das Risiko verringern, indem Sie dedizierte IPs, starke Passwörter verwenden und Aktivitäten überwachen. Eine vollständige Vermeidung ist jedoch nicht möglich, da gemeinsame Netzwerke und unerwartete Bedrohungen dennoch Probleme verursachen können. Wachsam zu bleiben und Best Practices zu befolgen, hilft, Ihren IP-Ruf zu schützen.
Proaktive Schritte zur Untersuchung verdächtiger IP-Adressen können Ihr Netzwerk vor einer Vielzahl von Online-Bedrohungen schützen. Ziehen Sie in Betracht, spezialisierte Tools zu nutzen, die den Prozess der Identifizierung und Blockierung schädlichen Datenverkehrs für eine sicherere digitale Umgebung vereinfachen. Probieren Sie DICloak kostenlos aus
 Kostenlose Werkzeuge
 Cookie-Erweiterung
 UA Generator
 MAC-Adressen-Generator
 IP-Generator
 IP-Adressliste
 2FA-Code-Generator
 Weltuhr
 Anonymer Check
 WebRTC Leak Test
 UUID-Generator
 Proxy-Checker
 FB Anzeigenprüfer
 KI-Web-Scraping
 Kostenlose SMM-Tools
 Twitter Shadowban-Checker
 UTM Generator
 Username Generator
 AI Hashtag Generator
 LinkedIn Headline Generator
 Bildgrößen-Tool für Social Media