Quem já teve um endereço IP sinalizado sabe que o incómodo não é apenas técnico, trata-se de perder acesso, ser bloqueado ou ter problemas de login intermináveis que atrasam o trabalho e consumem o tempo. A verdadeira dor de cabeça surge quando recebes um aviso de abuso de IP e, de repente, todos os sites começam a tratar o teu dispositivo como um problema. Isto não é só estar numa lista negra de IP; trata-se de ver contas normais a serem restringidas simplesmente porque outra pessoa abusou do mesmo intervalo de rede ontem.
Mas o problema é que a maioria dos utilizadores não percebe como é fácil o seu endereço IP ser associado ao dos abusadores. Partilhar um Wi-Fi público, usar o mesmo proxy que centenas de outros, ou usar ferramentas de automação sem a configuração adequada, qualquer uma destas situações pode desencadear uma verificação de abuso de IP. O que parece ser um pequeno contratempo muitas vezes significa horas perdidas a tentar provar que não é responsável, ou pior, descobrir que o seu login está agora ligado a um IP abusado que continua a ser sinalizado.
Portanto, a questão principal não é apenas como corrigir um IP bloqueado, mas como evitar essas listas desde o início. Isso significa saber como acontecem realmente os incidentes de abuso de IP, quais as configurações que têm mais probabilidade de te sinalizar e que mudanças fazem realmente diferença, especialmente à medida que as plataformas continuam a apertar as suas verificações. Para quem gere várias contas, gerir operações online ou simplesmente tentar evitar a próxima grande restrição, não basta esperar que o teu IP se mantenha limpo. Precisas de formas práticas de reduzir o risco e gerir a identidade de forma segura.
Aqui está o que realmente desencadeia problemas de abuso de IP e o que pode fazer para os evitar.
O que significa realmente 'abusar da propriedade intelectual' em 2026?
Quando as pessoas falam de um "IP de abuso", refirem-se a um endereço de internet que foi sinalizado por ações arriscadas ou indesejadas, como enviar spam, gerir tráfego de bots ou alojar burlas. Se a sua ligação aparecer como uma destas, pode perder o acesso rapidamente, mesmo que não tenha causado o problema.
Tipos Comuns de Abuso de PI
A maioria dos IPs sinalizados está ligada a um ou mais destes:
- Tentativas de spam ou phishing
- Fraude ou abuso de pagamentos
- Tráfego automatizado de bots (como scraping ou inscrições falsas)
- Criação de contas para revenda
- Alojamento ou distribuição de malware
Como o Abuso de PI é Detetado e Reportado
Plataformas e fornecedores de segurança monitorizam o abuso de endereços IP usando bases de dados de reputação e listas negras. Estas listas são construídas a partir de sistemas automatizados que observam padrões suspeitos, como milhares de logins numa hora, ataques massivos de emails ou falhas repetidas de login a partir de um único endereço. As queixas dos utilizadores também contribuem: quando alguém denuncia spam ou phishing, esse IP pode ser identificado quase instantaneamente.
Mas é aqui que as coisas complicam. Redes partilhadas, proxies públicos e até IPs residenciais de grandes fornecedores podem acabar por ser colocados na lista negra por causa das ações de outra pessoa. Se o seu fluxo de trabalho depender destes, pode ser bloqueado, mesmo quando as suas contas estão limpas. Quando um IP está numa lista principal, a entrega de emails cai, as inscrições falham ou os logins ficam bloqueados. Remover uma bandeira falsa demora tempo, por vezes dias ou semanas, e não existe um único processo de recurso. Um único relatório de abuso pode desencadear uma reação em cadeia que bloqueia tudo o que está ligado a esse endereço.
Por que o abuso de propriedade intelectual é importante para indivíduos e empresas
- Acesso perdido: Logins bloqueados, contas restritas ou cadastros falhados tornam-se rotina devido a uma má reputação de IP.
- Dores de cabeça por email: Mensagens de IPs abusados muitas vezes vão diretamente para spam, ou nunca chegam.
- Risco de fluxo de trabalho: Configurações com múltiplas contas ou equipas remotas enfrentam bloqueios e banimentos repentinos se os seus IPs forem sinalizados.
Basta um IP abusado para perturbar projetos inteiros. De seguida, veja como verificar se o seu endereço já está numa lista negra antes que as coisas se descontrolem.
Como Verificar Se o Seu IP Está Abusado ou Colocado na Lista Negra
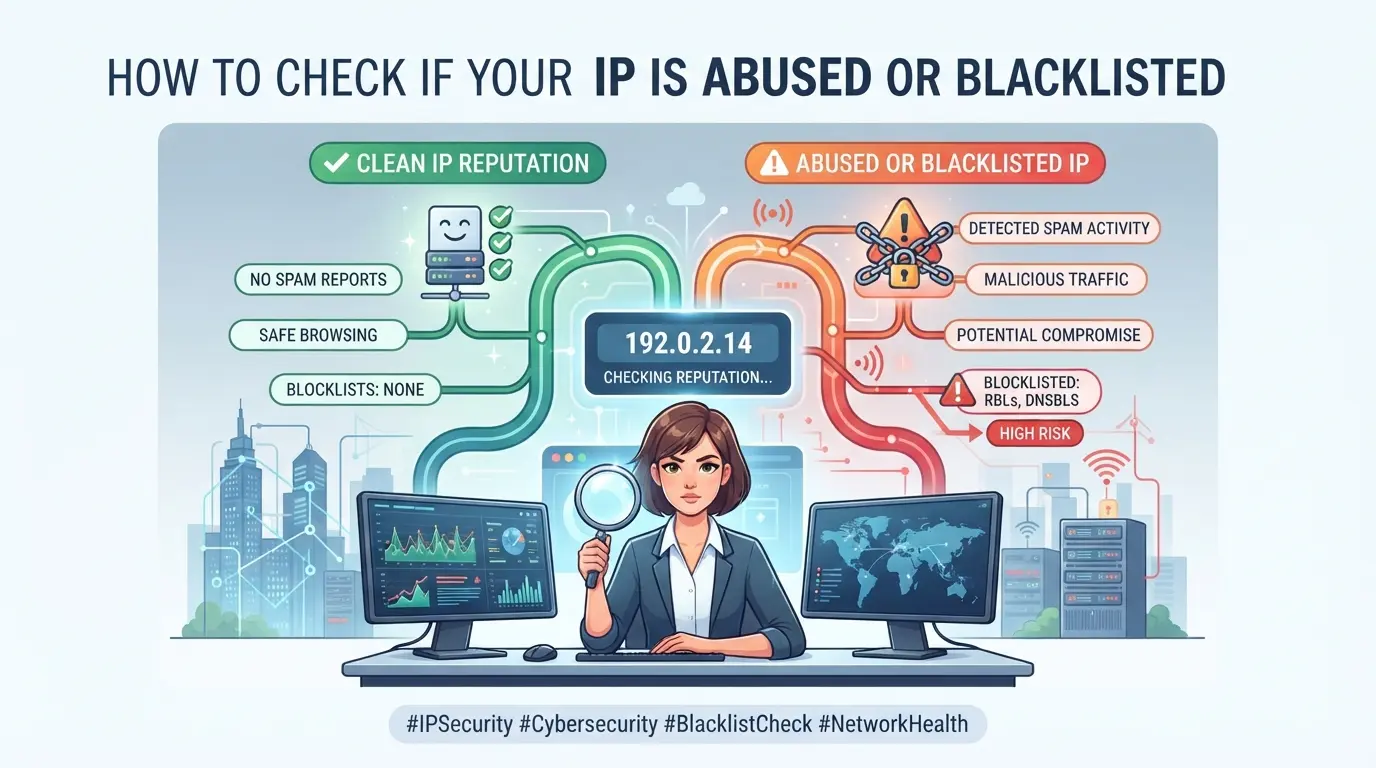
Não precisas de uma ferramenta paga nem de competências técnicas profundas para verificar se o teu IP está sinalizado. O verdadeiro desafio é ler os resultados corretamente e saber o que corrigir se estiveres numa lista negra. Aqui está como verificar o estado do teu IP e detetar problemas antes que se espalhem.
Passo 1: Identifique o seu endereço IP atual
- Open WhatIsMyIP.com site ou semelhante, o teu IP público aparece no topo.
- Se usar um proxy, verifique as definições locais do dispositivo. O IP mostrado no navegador pode diferir do seu endereço real de rede.
- No telemóvel, alterne entre Wi-Fi e dados e repita o passo 1. Isto evita confusão se a sua rede mudar frequentemente de IP.
- Grava o teu IP. Vais precisar disto para cada verificação de abuso ou lista negra.
Passo 2: Usar Ferramentas de Abuso de IP e Verificação de Listas Negras
- Introduza o seu IP em AbuseIPDB ou Spamhaus.
- Revê os resultados, procura por "reportado", "na lista negra" ou "limpo".
- Se vir vários anúncios, verifique as datas. Sinais recentes têm mais probabilidade de afetar o login da conta e o fluxo de trabalho.
- Um único relatório antigo pode não ser uma preocupação, mas múltiplas entradas ativas na lista negra significam que o seu IP provavelmente irá ativar restrições.
Passo 3: O que fazer se o seu IP for sinalizado
- Reinicia o router, isto normalmente atribui um novo endereço IP se estiveres a usar uma ligação dinâmica.
- Muda para um proxy de confiança ou para uma ligação de dados móveis. Se o novo IP estiver limpo, podes continuar com segurança.
- Para IPs fixos/estáticos, contacte o seu ISP e peça uma alteração de IP.
- Se o seu IP estiver associado a relatórios contínuos de abuso, documente o problema e evite usar esse endereço com contas importantes, pois aumente o risco de restrições ou falhas de login.
Passo 4: Erros Comuns ao Verificar o Abuso de IP
- Não entres em pânico se o teu IP aparecer numa base de dados pequena, muitas listas assinalam endereços partilhados sem abuso real.
- Evite ferramentas que não atualizam em tempo real. Resultados desatualizados podem não estar em lista negra recente.
- Interpretar mal "reportado" como "blacklisted" é um erro clássico. Apenas as entradas ativas da blacklist importam na maioria das plataformas.
- Confie apenas em fontes oficiais como AbuseIPDB, Spamhaus ou SORBS. Verificações aleatórias na web frequentemente rotulam incorretamente IPs e criam falsos alarmes.
Se bem feitos, estes passos permitem-lhe detetar problemas antes que causem bloqueios de contas ou perturbações no fluxo de trabalho. A secção seguinte explica o que realmente causa os denúncios de abuso e como a responsabilidade é acompanhada.
Porque Acontece o Abuso de PI: Riscos, Causas e Quem É Responsável
A maioria das pessoas tem problemas de IP porque o mesmo endereço de rede é associado a comportamentos demasiado arriscados, registos rápidos, ações de bots ou tráfego de regiões proibidas. A verdadeira questão é quem controla esses riscos e que configurações os pioram.
Principais Fatores de Risco para o Abuso de PI
Os maiores gatilhos são proxies partilhados, agricultura de contas em grande escala, tráfego óbvio de bots e dispositivos infetados por malware. Qualquer um destes pode colocar um IP em listas negras em algumas horas, mesmo que nunca tenha tocado na atividade má pessoalmente.
Quem é responsável pela prevenção do abuso de propriedade intelectual?
A responsabilidade está distribuída por vários grupos, mas o elo fraco é frequentemente quem é sinalizado. Os utilizadores finais controlam a segurança do seu próprio dispositivo e a configuração do proxy, mas uma vez que alugas um endereço, o teu risco está diretamente ligado a todos os que partilham esse recurso. Os fornecedores de proxy prometem IPs únicos ou limpos, mas se venderem em excesso ou reciclarem endereços, o abuso de um cliente pode queimar todo o pool. Os operadores de plataforma definem as regras; se detetarem abuso de um intervalo de IP, bloqueiam primeiro e fazem perguntas depois. As equipas empresariais com muitos utilizadores ou contas têm de coordenar, pois um único erro num endereço "limpo" pode levar a que um conjunto inteiro seja colocado na lista negra. Por exemplo, uma agência de marketing que usa um proxy para 20 contas pode ver todo o pessoal bloqueado se um operador iniciar automação de spam ou comprar contas antigas com histórico oculto. A maioria dos serviços de reputação IP não consegue identificar qual utilizador causou o problema, apenas vê a origem e o padrão.
Equívocos Comuns Sobre a Propriedade e Abuso de PI
- Arrendar uma propriedade intelectual não significa que tenhas controlo total, qualquer outra pessoa nesse bloco ainda pode ser sinalizada.
- Os fornecedores de proxy B2B e centros de dados raramente garantem reputação a longo prazo; "limpo hoje" pode tornar-se arriscado da noite para o dia.
- Usar IPs "privados" ou "dedicados" não é uma solução mágica, o uso partilhado a montante ou histórico que não consegue ver deixa-o exposto.
Como a Reputação da IP e as Listas Negras Afetam o Acesso à Conta e o Fluxo de Trabalho
As plataformas agora tratam a reputação do IP como um filtro central; se o seu login vier de um IP na lista negra ou abusado, não está apenas a enfrentar atrasos. Está a arriscar bloqueios completos de contas e falhas no fluxo de trabalho que podem apagar horas de trabalho.
Como as Plataformas Usam a Reputação IP para Restringir o Acesso
A maioria das plataformas bloqueia automaticamente os logins de IPs conhecidos como maus. Vais ver mais ecrãs CAPTCHA , verificações forçadas de email e, por vezes, shadowbans silenciosos que são difíceis de detetar até as tuas ações deixarem de funcionar.
Impacto nos Fluxos de Trabalho de Email, Mensagens e Transações
Um único IP abusado pode perder a sua capacidade de entrega de emails para spam, desencadear banimentos em aplicações de chat e congelar fluxos de pagamento. Por exemplo, enviar faturas a partir de um IP na lista negra muitas vezes significa que os clientes nunca recebem o email ou veem-no escondido na pasta de lixo. No comércio eletrónico, as plataformas podem sinalizar a sua sessão de checkout como "de alto risco", levando a passos adicionais de verificação ou mesmo a retenções de contas. Perder a fiabilidade do fluxo de trabalho não é apenas um incómodo, é a forma mais rápida de perder confiança e receitas.
Quando mudar IPs ou proxies não é suficiente
- Se a impressão digital do dispositivo corresponder a uma sessão antiga, mudar de IP não elimina o risco.
- Cookies ligados ou perfis de navegador podem associar novos logins a IPs abusados, mesmo após uma alteração de proxy.
- Verificações ao nível do fluxo de trabalho ajudam: reiniciar o estado do navegador, limpar os dados da sessão e evitar reutilizar perfis em redes sinalizadas.
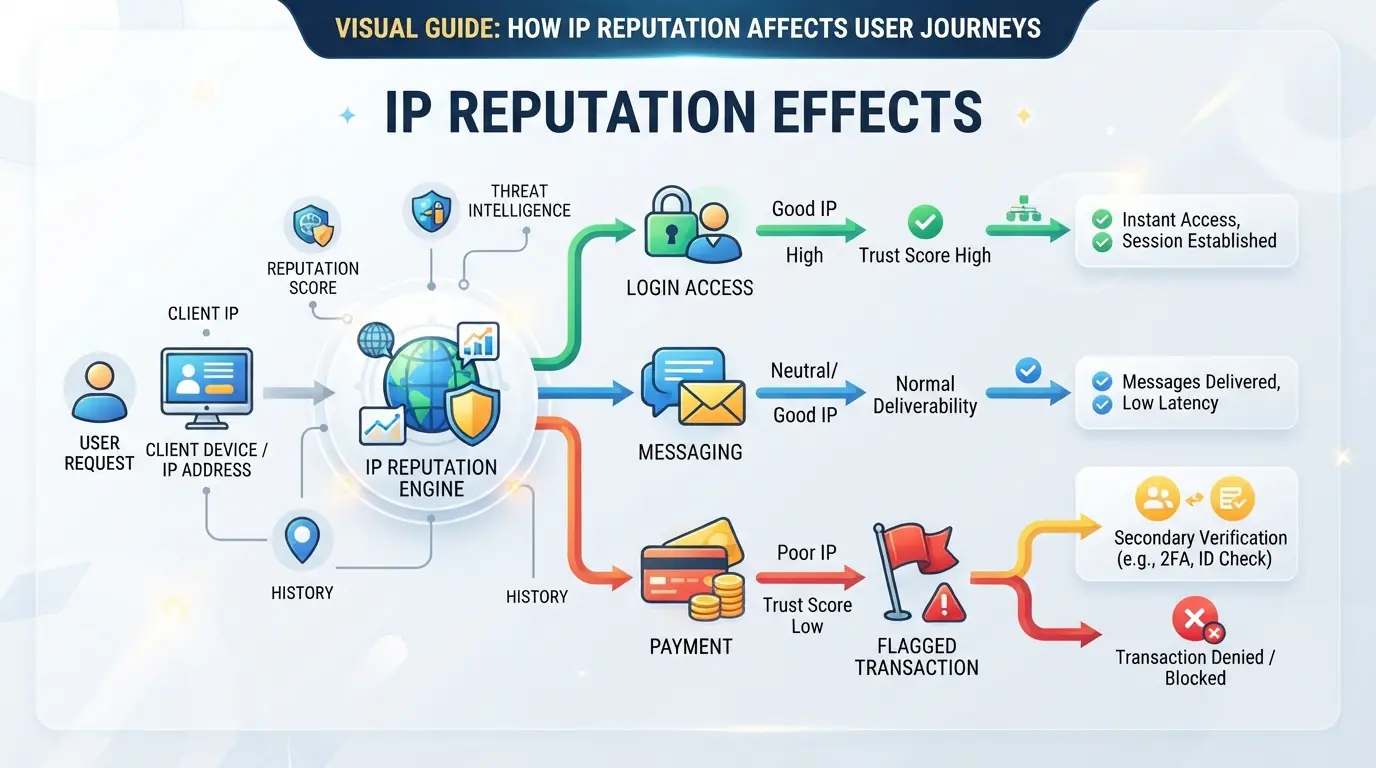
O verdadeiro problema é que as plataformas agora ligam todos os eventos de acesso, por isso corrigir um problema de "abuso de IP" não reinicia a sua reputação em todos os fluxos de trabalho. A seguir: passos práticos para reduzir o risco e manter as contas estáveis.
Formas Mais Seguras de Gerir Múltiplas Contas e Reduzir o Risco de Abuso de IP
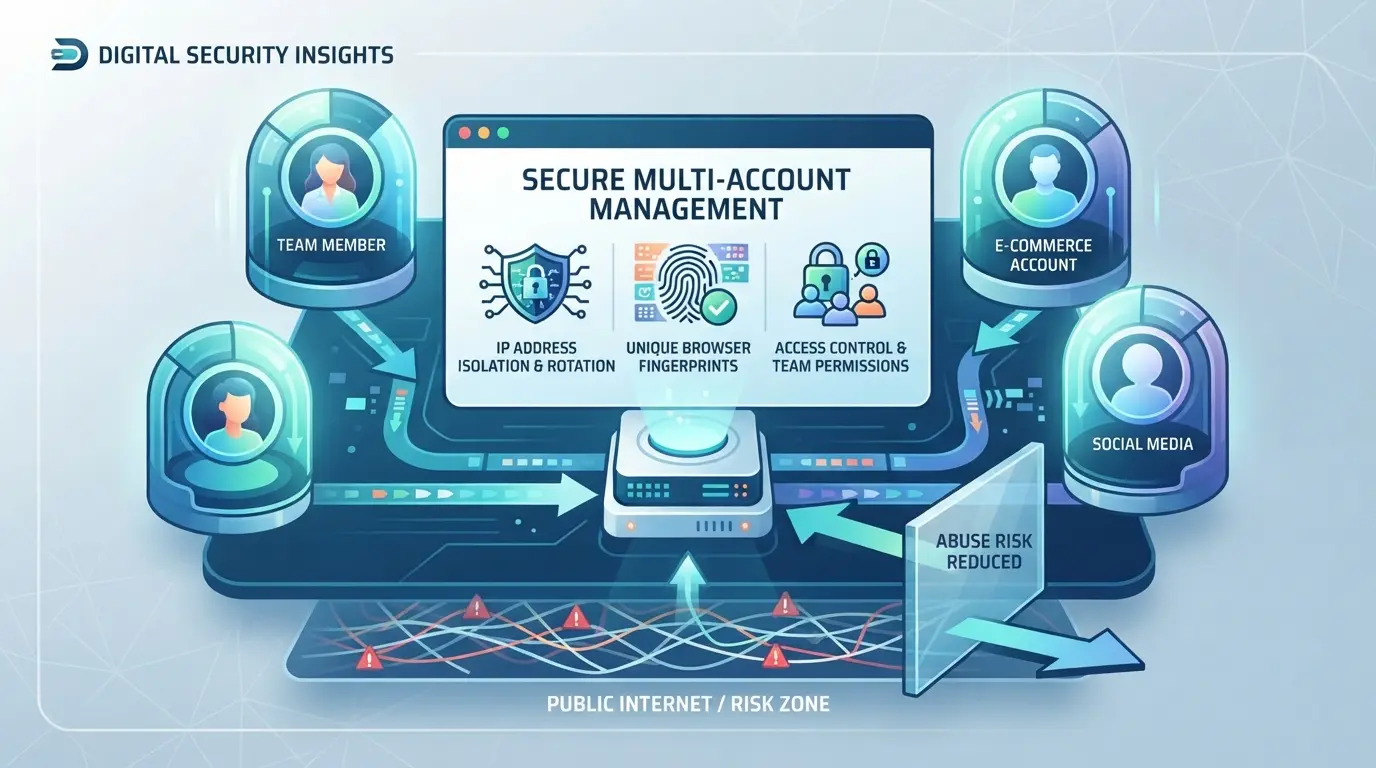
Gerir várias contas torna-se arriscado quando dados de sessão, impressões digitais e proxies se sobrepõem. A forma mais rápida de ativar flags de abuso de IP é misturando ambientes de conta ou reciclando o mesmo IP para diferentes logins. Aqui está uma lista de verificação para operações mais seguras que mantém o seu fluxo de trabalho fora do radar.
Perfis de navegador separados para cada conta
Usar um perfil de navegador dedicado para cada conta impede o sangramento de sessão, que é a causa #1 de contaminação acidental entre contas.
- Cria um novo perfil para cada conta, nunca reutilizes perfis.
- Saia de todas as contas antes de mudar de perfil.
- Apague cookies e armazenamento local após cada sessão.
- Se vires popups ou históricos inesperados de outra conta, reinicia o navegador e verifica se há sessões remanescentes.
Configurar Impressões Digitais Únicas e Sinais de Dispositivo
As plataformas monitorizam o agente do utilizador, o sistema operativo e a resolução do ecrã.
- Defina uma impressão digital única por perfil.
- Associe a geolocalização e a linguagem do navegador à localização proxy.
- Se falhar o login ou acionar uma verificação extra, verifique a consistência das impressões digitais.
Atribuir Proxies Diferentes a Cada Perfil
Partilhar proxies entre contas quase sempre leva a problemas de reputação de IP.
- Usa um proxy por perfil.
- Escolha proxies estáticos para fluxo de trabalho estável; proxies dinâmicos apenas se as contas forem descartáveis.
- Se o login for bloqueado, verifica se outra conta usou o mesmo proxy.
Monitorize regularmente a reputação do IP e a atividade da conta
Ignorar a reputação do IP é a forma mais rápida de ficar preso a restrições.
- Faz uma verificação de abuso de IP antes de cada login.
- Verifique os registos de contas para atividades invulgares.
- Se vir limites de taxa repentinos, mude de proxies e verifique novamente o histórico da conta.
O isolamento de sessões e proxy impede que as contas desativem os sistemas de risco da plataforma, saltar este passo quase sempre leva a restrições.
Como os operadores utilizam o DICloak para separar perfis e configurar proxies para fluxos de trabalho multi-conta mais seguros
Para operadores que lidam com múltiplas contas de plataforma, separar os perfis do navegador e manter os sinais de rede distintos é o que realmente mantém os fluxos de trabalho mais limpos, mesmo antes de um flag de abuso de IP se tornar um problema. Não se trata apenas de mudar o IP; o verdadeiro trabalho está em controlar que dados de sessão e identidade de rede cada conta utiliza. O DICloak encaixa-se aqui como uma ferramenta de workflow, não como um serviço de garantia. Se estiver a gerir mais do que uma conta de plataforma, é assim que uma equipa configura separadamente o browser e a camada de rede de cada conta.
Crie Perfis de Navegador Separados e Configure Impressões Digitais
Os operadores podem criar um novo perfil de navegador no DICloak para cada conta da plataforma, garantindo que as sessões não misturam armazenamento do navegador, cookies ou sinais de dispositivos. Para cada perfil, as definições de impressão digital como SO, agente de utilizador, fuso horário e geolocalização podem ser ajustadas para corresponder ao fluxo de trabalho pretendido. Isto significa que a atividade de uma conta não liberta dados de dispositivo ou sessão para o ambiente de outra. O âmbito limita-se ao acesso ao perfil do navegador; não altera nada dentro de uma ferramenta SaaS ligada nem gere as próprias contas. 
Atribuir Proxies Pertencentes ao Utilizador a Cada Perfil
Cada perfil de navegador pode ser configurado com o seu próprio proxy, fornecido e controlado pelo operador. Antes de iniciar uma sessão, os operadores podem adicionar os detalhes do proxy, testar a ligação e verificar o IP real de saída, país e fuso horário na interface do DICloak. Este passo assegura que o caminho da rede para cada perfil é consistente com a conta atribuída, mas a qualidade do proxy, rotação e conformidade legal continuam a ser responsabilidade do operador. A DICloak não vende proxies nem garante que são adequados para qualquer plataforma. 
A secção seguinte aborda erros comuns onde até boas configurações de perfil e proxy ainda levam a restrições de conta ou problemas de reputação de IP.
Erros Comuns e Sinais de Alerta que Conduzem a Abuso de IP ou Restrições de Conta
Pequenos erros podem ligar as suas contas a um IP abusado ou restringi-lo mais rapidamente do que a maioria das pessoas imagina. Detetar estes riscos cedo faz uma diferença maior do que qualquer solução rápida depois do facto.
Usar proxies partilhados ou públicos sem verificar a reputação
Confiar em proxies partilhados é arriscado, estes IPs são frequentemente reciclados e carregam a bagagem de outra pessoa. Se não verificar o histórico do proxy, herda qualquer lista negra ou reputação de abuso de utilizadores anteriores. Faça sempre uma verificação de reputação de IP antes de se ligar, ou pode ver as suas contas assinaladas por erros de outra pessoa.
Falha em Isolar as Sessões da Conta
- Nunca faça login em contas diferentes a partir do mesmo perfil de navegador.
- Evite reutilizar cookies ou sessões entre contas.
- Limpar os dados do navegador antes de mudar de conta.
Ignorar a Consistência do Dispositivo e das Impressões Digitais
A incompatibilidade entre a impressão digital do dispositivo e o padrão esperado do utilizador é uma pista clara. Se o seu dispositivo de login mudar com demasiada frequência ou não coincidir com a localização que reivindica, as plataformas sinalizam-no como suspeito e podem restringir ou bloquear o acesso.
Ignorar Verificações de Reputação de IP
Saltar as verificações regulares de estado do IP significa que vais perder alertas de lista negra até ser tarde demais.
- Configura monitorização automática da reputação do IP.
- Age se um IP aparecer numa lista negra conhecida.
- Mude para um IP limpo ao primeiro sinal de aviso.
Quando mudar IPs ou usar proxies não é suficiente: Fatores de Risco Avançados em 2026
Mesmo com um IP ou proxy novo, as plataformas ainda podem assinalar contas por abuso de IP se sinais avançados corresponderem a comportamentos arriscados. É aqui que swaps simples falham.
- as impressões digitais canvas e WebGL podem ligar sessões através de alterações de IP.
- O WebRTC divulga informações reais dos dispositivos, mesmo quando se usam proxies.
- O fuso horário ou as incompatibilidades linguísticas fazem com que várias contas se destaquem.
Padrões Comportamentais e Deteção de Automação
As plataformas acompanham os tempos de login e a velocidade das ações. Se uma conta iniciar sessão em horas estranhas ou executar tarefas mais rapidamente do que um humano conseguiria, os sistemas de deteção detetam o padrão; mudar IPs sozinho não vai esconder esses sinais.
Perguntas Frequentes sobre abuso de IP
O que significa 'abusar da propriedade intelectual' em termos práticos?
Abuso de IP significa que um endereço IP foi usado para atividades prejudiciais, como enviar spam, hacking ou espalhar malware. Isto pode levar ao bloqueio ou sinalização do seu IP por sites e fornecedores de email. Afeta tarefas do mundo real, dificultando o acesso a serviços ou o envio de mensagens legítimas.
Como posso verificar se o meu IP está a ser abusado ou colocado na lista negra?
Pode usar ferramentas online como MXToolbox, Spamhaus ou AbuseIPDB para verificar o estado do seu IP. Introduza o seu endereço IP e estes sites mostrarão se aparece em alguma lista negra ou tem má reputação. Verificações regulares ajudam-no a detetar problemas cedo e a tomar medidas para os resolver.
O uso de um proxy pode prevenir o abuso de propriedade intelectual?
Um proxy esconde o seu IP real, mas não impede o abuso se o proxy for mal utilizado. Se muitos utilizadores abusarem do IP proxy, este pode ser colocado na lista negra. Além disso, alguns proxies são menos seguros e podem divulgar dados. Usar um proxy reduz a exposição direta, mas não elimina todos os riscos.
Quais são as consequências de ter uma propriedade intelectual abusada?
Um IP abusado pode perturbar o seu fluxo de trabalho. Pode encontrar emails bloqueados, contas suspensas ou sites a negar o acesso. Outros podem desconfiar das mensagens do seu IP. Resolver estes problemas muitas vezes significa contactar o suporte, mudar IPs ou melhorar a segurança para restaurar a sua reputação.
É possível evitar totalmente o risco de abuso de propriedade intelectual ao gerir múltiplas contas?
Pode reduzir o risco usando IPs dedicados, palavras-passe fortes e atividade de monitorização. No entanto, a evitação total não é possível, pois redes partilhadas e ameaças inesperadas podem ainda causar problemas. Manter-se atento e seguir as melhores práticas ajuda a manter a sua reputação de IP segura.
Tomar medidas proativas para investigar endereços IP suspeitos pode ajudar a proteger a sua rede de uma vasta gama de ameaças online. Considere utilizar ferramentas especializadas que simplifiquem o processo de identificação e bloqueio de tráfego prejudicial para um ambiente digital mais seguro. Experimente o DICloak Gratuitamente
 Ferramentas Gratuitas
 Cookie Plugin
 Gerador de UA
 Gerador de Endereço MAC
 Gerador de Endereço IP
 Lista de Endereços IP
 Gerador de Código 2FA
 Relógio Mundial
 Verificação de Anonimato
 WebRTC Leak Test
 Gerador de UUID
 Verificador de Proxy
 Verificador de Anúncios FB
 Coleta Web com IA
 Ferramentas SMM Grátis
 Verificador de Shadowban do Twitter
 Verificador de Nomes do Instagram
 Gerador UTM
 Gerador de nomes de usuário
 Gerador de hashtags com IA
 Gerador de títulos para LinkedIn
 Redimensionador de imagens sociais