Bất cứ ai từng bị gắn cờ địa chỉ IP đều biết sự phiền toái không chỉ là kỹ thuật, mà còn là mất quyền truy cập, bị chặn, hoặc liên tục gặp vấn đề đăng nhập làm chậm công việc và tiêu tốn thời gian. Cơn đau đầu thực sự là khi bạn nhận được cảnh báo IP lạm dụng , và đột nhiên mọi trang web bắt đầu đối xử với thiết bị của bạn như một rắc rối. Chuyện này không chỉ là việc nằm trong danh sách đen IP; mà còn là việc thấy các tài khoản bình thường bị hạn chế chỉ vì ai đó đã lạm dụng cùng dải mạng hôm qua.
Nhưng vấn đề là, hầu hết người dùng không nhận ra rằng địa chỉ IP của họ dễ bị gộp chung với kẻ lạm dụng đến mức nào. Chia sẻ Wi-Fi công cộng, sử dụng cùng proxy với hàng trăm mạng khác, hoặc chạy các công cụ tự động hóa mà không được thiết lập đúng cách, bất kỳ điều gì trong số này đều có thể kích hoạt kiểm tra lạm dụng IP. Những gì trông như một trục trặc nhỏ thường đồng nghĩa với việc mất hàng giờ để chứng minh bạn không chịu trách nhiệm, hoặc tệ hơn, phát hiện ra tài khoản của bạn giờ đã liên kết với một IP bị lạm dụng liên tục bị đánh dấu.
Vì vậy, câu hỏi chính không chỉ là làm thế nào để sửa IP bị chặn, mà còn là làm sao để tránh khỏi các danh sách đó ngay từ đầu. Điều đó có nghĩa là biết các sự cố IP lạm dụng thực sự xảy ra như thế nào, thiết lập nào có khả năng bị đánh dấu cao hơn, và những thay đổi nào tạo ra sự khác biệt thực sự, đặc biệt khi các nền tảng ngày càng siết chặt kiểm soát. Đối với bất kỳ ai quản lý nhiều tài khoản, vận hành trực tuyến, hoặc chỉ muốn tránh hạn chế lớn tiếp theo, chỉ mong IP của bạn sạch sẽ là chưa đủ. Bạn cần những cách thực tế để giảm rủi ro và xử lý danh tính một cách an toàn.
Dưới đây là những gì thực sự gây ra các vấn đề về quyền sở hữu trí tuệ lạm dụng, và những gì bạn có thể làm để tránh chúng.
'Lạm dụng IP' thực sự có ý nghĩa gì vào năm 2026?
Khi mọi người nói về "địa chỉ IP lạm dụng", họ muốn nói đến một địa chỉ internet đã bị đánh dấu vì các hành động rủi ro hoặc không mong muốn, như gửi thư rác, lưu lượng bot chạy hoặc lưu trữ các trò lừa đảo. Nếu kết nối của bạn xuất hiện dưới dạng này, bạn có thể mất quyền truy cập nhanh chóng, ngay cả khi bạn không phải là nguyên nhân gây ra vấn đề.
Các loại lạm dụng IP phổ biến
Hầu hết các địa chỉ IP bị gắn cờ đều liên kết với một hoặc nhiều địa chỉ sau:
- Cố gắng spam hoặc lừa đảo
- Gian lận hoặc lạm dụng thanh toán
- Lưu lượng bot tự động (như quét dữ liệu hoặc đăng ký giả)
- Nông nghiệp tài khoản để bán lại
- Lưu trữ hoặc phân phối phần mềm độc hại
Cách phát hiện và báo cáo lạm dụng IP
Các nền tảng và nhà cung cấp bảo mật theo dõi việc lạm dụng địa chỉ IP bằng cơ sở dữ liệu uy tín và danh sách đen. Những danh sách này được xây dựng từ các hệ thống tự động để theo dõi các mẫu đáng ngờ, nghĩ đến hàng nghìn lần đăng nhập trong một giờ, gửi email hàng loạt hoặc đăng nhập thất bại lặp đi lặp lại từ một địa chỉ duy nhất. Phàn nàn của người dùng cũng xuất hiện: khi ai đó báo cáo thư rác hoặc lừa đảo, địa chỉ IP đó có thể bị gắn thẻ gần như ngay lập tức.
Nhưng đây là lúc mọi chuyện trở nên phức tạp. Mạng dùng chung, proxy công cộng, thậm chí cả IP dân dụng từ các nhà cung cấp lớn đều có thể bị đưa vào danh sách đen do hành động của người khác. Nếu quy trình làm việc của bạn phụ thuộc vào những điều này, bạn có thể bị chặn ngay cả khi tài khoản của bạn sạch. Khi một địa chỉ IP nằm trong danh sách lớn, việc gửi email sẽ bị rơi, đăng ký thất bại hoặc đăng nhập bị khóa. Việc gỡ bỏ một cờ giả mất thời gian, đôi khi vài ngày hoặc vài tuần, và không có quy trình kháng cáo duy nhất. Một báo cáo lạm dụng đơn lẻ có thể kích hoạt phản ứng dây chuyền chặn mọi thứ liên quan đến địa chỉ đó.
Tại sao lạm dụng sở hữu trí tuệ lại quan trọng đối với cá nhân và doanh nghiệp
- Mất quyền truy cập: Đăng nhập bị chặn, tài khoản bị hạn chế hoặc đăng ký thất bại trở thành chuyện thường xuyên với uy tín IP kém.
- Đau đầu email: Các tin nhắn từ IP bị lạm dụng thường bị chuyển thẳng vào spam hoặc không bao giờ đến nơi.
- Rủi ro quy trình làm việc: Thiết lập đa tài khoản hoặc nhóm làm việc từ xa sẽ bị khóa đột ngột và bị cấm nếu IP của họ bị đánh dấu.
Chỉ cần một địa chỉ IP bị lạm dụng cũng có thể làm gián đoạn cả dự án. Tiếp theo, xem cách kiểm tra xem địa chỉ của bạn đã nằm trong danh sách đen chưa trước khi mọi thứ trở nên tồi tệ.
Cách kiểm tra xem IP của bạn có bị lạm dụng hoặc bị đưa vào danh sách đen hay không
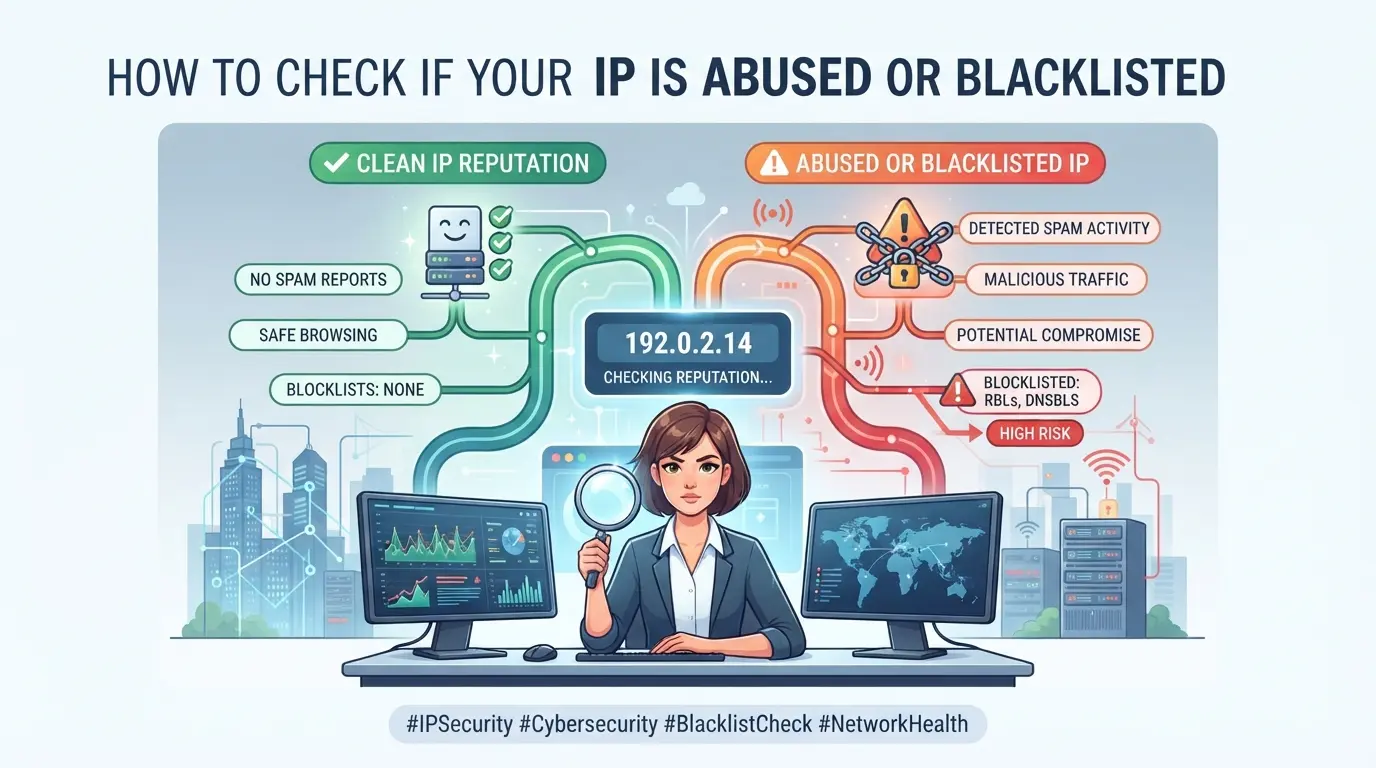
Bạn không cần công cụ trả phí hay kỹ năng kỹ thuật sâu để kiểm tra xem IP của bạn có bị đánh dấu hay không. Thách thức thực sự là đọc đúng kết quả và biết phải sửa gì nếu bạn nằm trong danh sách đen. Dưới đây là cách kiểm tra trạng thái IP và phát hiện các vấn đề trước khi chúng lan rộng.
Bước 1: Xác định địa chỉ IP hiện tại của bạn
- Mở WhatIsMyIP.com hoặc trang tương tự, địa chỉ IP công cộng của bạn sẽ xuất hiện ở phía trên.
- Nếu bạn sử dụng proxy, hãy kiểm tra cài đặt thiết bị cục bộ. Địa chỉ IP hiển thị trên trình duyệt có thể khác với địa chỉ mạng thực tế của bạn.
- Trên điện thoại di động, chuyển đổi giữa Wi-Fi và dữ liệu rồi lặp lại bước 1. Điều này sẽ tránh nhầm lẫn nếu mạng của bạn thường xuyên thay đổi địa chỉ IP.
- Ghi lại IP của bạn. Bạn sẽ cần cái này cho mỗi lần kiểm tra lạm dụng hoặc danh sách đen.
Bước 2: Sử Dụng Công Cụ Kiểm Tra Lạm Dụng IP và Danh Sách Đen
- Nhập địa chỉ IP của bạn vào AbuseIPDB hoặc Spamhaus.
- Xem lại kết quả, tìm các mục "đã báo cáo", "bị đưa vào danh sách đen" hoặc "sạch."
- Nếu bạn thấy nhiều danh sách, hãy kiểm tra ngày tháng. Các cờ gần đây có khả năng ảnh hưởng đến đăng nhập tài khoản và quy trình làm việc.
- Một báo cáo cũ có thể không phải là vấn đề, nhưng nhiều mục danh sách đen đang hoạt động có nghĩa là IP của bạn có thể kích hoạt các hạn chế.
Bước 3: Làm gì nếu IP của bạn bị đánh dấu
- Khởi động lại router, điều này thường gán địa chỉ IP mới nếu bạn dùng kết nối động.
- Chuyển sang proxy đáng tin cậy hoặc kết nối dữ liệu di động. Nếu địa chỉ IP mới sạch, bạn có thể tiếp tục an toàn.
- Đối với IP cố định/tĩnh, hãy liên hệ với nhà cung cấp dịch vụ Internet và yêu cầu thay đổi IP.
- Nếu địa chỉ IP của bạn liên quan đến các báo cáo lạm dụng đang diễn ra, hãy ghi lại vấn đề và tránh sử dụng địa chỉ đó với các tài khoản quan trọng, nguy cơ bị hạn chế hoặc sự cố đăng nhập sẽ nhảy vọt.
Bước 4: Lỗi phổ biến khi kiểm tra lạm dụng IP
- Đừng hoảng loạn nếu địa chỉ IP của bạn xuất hiện trong một cơ sở dữ liệu nhỏ, nhiều danh sách đánh dấu địa chỉ chia sẻ mà không bị lạm dụng thực sự.
- Tránh các công cụ không cập nhật theo thời gian thực. Kết quả lỗi thời có thể bỏ sót trạng thái danh sách đen gần đây.
- Đọc nhầm "báo cáo" thành "bị đưa vào danh sách đen" là một lỗi kinh điển. Chỉ các mục danh sách đen đang hoạt động mới quan trọng đối với hầu hết các nền tảng.
- Chỉ tin vào các nguồn chính thức như AbuseIPDB, Spamhaus hoặc SORBS. Các kiểm tra web ngẫu nhiên thường gán nhãn sai IP và tạo ra cảnh báo giả.
Nếu làm đúng, các bước này giúp bạn phát hiện sự cố trước khi chúng gây ra khóa tài khoản hoặc gián đoạn quy trình làm việc. Phần tiếp theo giải thích nguyên nhân thực sự gây ra các báo cáo lạm dụng, và cách theo dõi trách nhiệm.
Tại sao xảy ra lạm dụng sở hữu trí tuệ: Rủi ro, nguyên nhân và ai chịu trách nhiệm
Hầu hết mọi người gặp vấn đề IP vì cùng một địa chỉ mạng bị liên kết với quá nhiều hành vi rủi ro, đăng ký nhanh, hành động bot hoặc lưu lượng từ các vùng bị cấm. Vấn đề thực sự là ai kiểm soát những rủi ro đó và thiết lập nào làm chúng trở nên tồi tệ hơn.
Các yếu tố nguy cơ chính dẫn đến lạm dụng sở hữu trí tuệ
Những yếu tố kích hoạt lớn nhất là proxy chia sẻ, farm tài khoản quy mô lớn, lưu lượng bot rõ ràng và các thiết bị bị nhiễm phần mềm độc hại. Bất kỳ trong số này nào cũng có thể đẩy IP vào danh sách đen chỉ trong vài giờ, ngay cả khi bạn chưa từng động vào hoạt động xấu đó.
Ai chịu trách nhiệm phòng chống lạm dụng sở hữu trí tuệ?
Trách nhiệm được phân bổ cho nhiều nhóm, nhưng mắt xích yếu thường quyết định ai sẽ bị đánh dấu. Người dùng cuối tự kiểm soát an toàn thiết bị và thiết lập proxy của mình, nhưng một khi bạn thuê một địa chỉ, rủi ro của bạn gắn trực tiếp với tất cả mọi người đang chia sẻ tài nguyên đó. Các nhà cung cấp proxy hứa hẹn cung cấp IP độc đáo hoặc sạch, nhưng nếu họ bán quá mức hoặc tái sử dụng địa chỉ, việc lạm dụng của một khách hàng có thể làm hỏng toàn bộ hồ sơ. Các nhà điều hành nền tảng đặt ra quy tắc, nếu họ phát hiện lạm dụng trong phạm vi IP, họ sẽ chặn trước và hỏi sau. Các nhóm kinh doanh có nhiều người dùng hoặc tài khoản phải phối hợp, vì chỉ một sai sót trên một địa chỉ "sạch" có thể khiến cả một số địa chỉ bị đưa vào danh sách đen. Ví dụ, một công ty marketing sử dụng một proxy cho 20 tài khoản có thể khiến toàn bộ nhân viên bị khóa nếu một nhà điều hành bắt đầu tự động hóa spam hoặc mua các tài khoản cũ có lịch sử ẩn. Hầu hết các dịch vụ uy tín IP không thể xác định ai gây ra vấn đề, họ chỉ thấy nguồn gốc và mẫu hình.
Những hiểu lầm phổ biến về quyền sở hữu và lạm dụng sở hữu trí tuệ
- Thuê IP không có nghĩa là bạn có toàn quyền kiểm soát, bất kỳ ai khác trong khu vực đó vẫn có thể khiến bạn bị đánh dấu.
- Các nhà cung cấp proxy và trung tâm dữ liệu B2B hiếm khi đảm bảo uy tín lâu dài; "sạch hôm nay" có thể trở nên rủi ro chỉ sau một đêm.
- Việc sử dụng địa chỉ IP "riêng tư" hoặc "chuyên dụng" không phải là giải pháp thần kỳ, việc sử dụng chia sẻ ở phía trên hoặc lịch sử bạn không thể xem sẽ khiến bạn bị lộ.
Cách danh tiếng IP và danh sách đen ảnh hưởng đến quyền truy cập tài khoản và quy trình làm việc
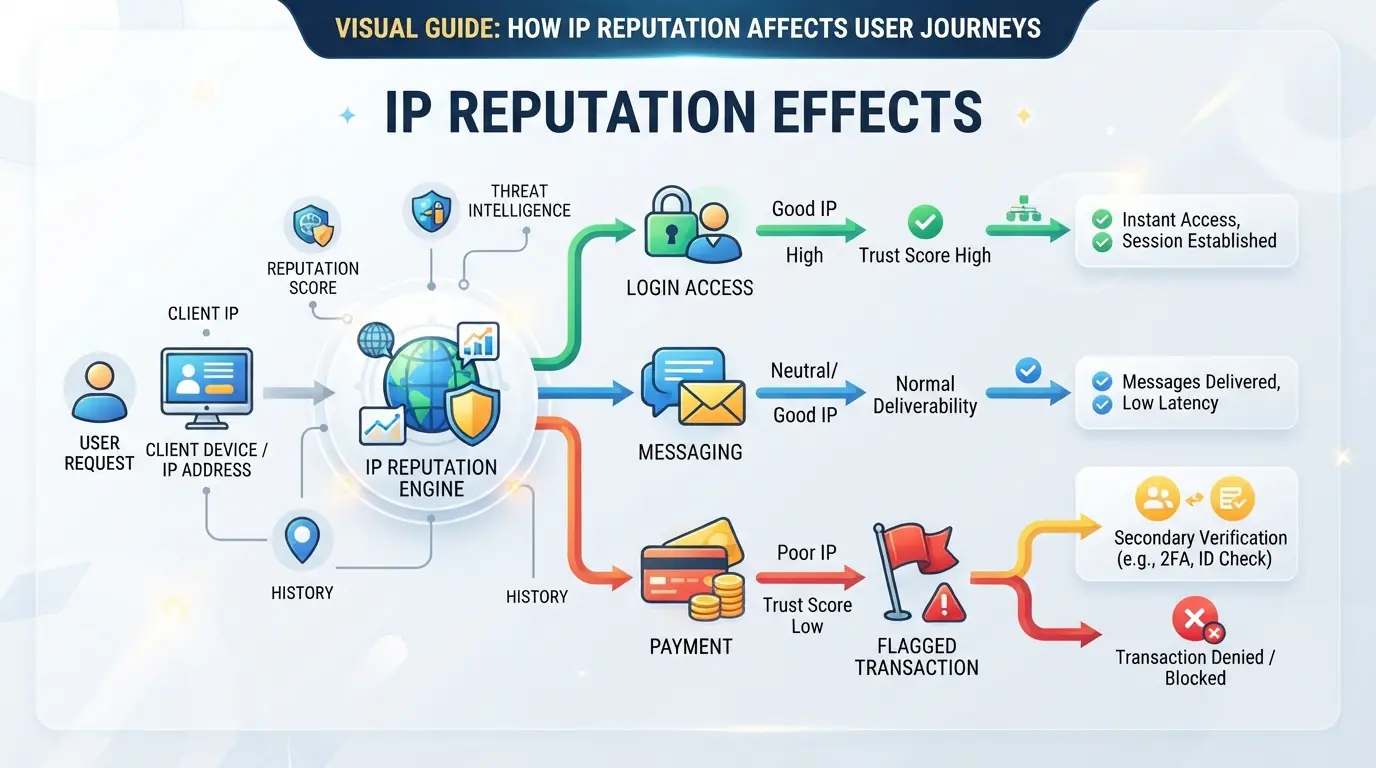
Các nền tảng giờ đây xem danh tiếng IP như một bộ lọc cốt lõi, nếu đăng nhập của bạn đến từ IP bị liệt vào danh sách đen hoặc lạm dụng, bạn không chỉ đang đối mặt với sự chậm trễ. Bạn còn có nguy cơ bị chặn toàn bộ tài khoản và sự cố quy trình làm việc có thể làm mất hàng giờ làm việc.
Cách các nền tảng sử dụng uy tín IP để hạn chế truy cập
Hầu hết các nền tảng hiện nay tự động chặn đăng nhập từ các địa chỉ IP xấu đã biết. Bạn sẽ thấy nhiều màn hình CAPTCHA , xác minh email bắt buộc, và đôi khi là các lệnh shadowban im lặng khó phát hiện cho đến khi hành động của bạn ngừng hoạt động.
Tác động đến quy trình làm việc email, nhắn tin và giao dịch
Một địa chỉ IP bị lạm dụng có thể khiến khả năng gửi email của bạn trở thành spam, kích hoạt lệnh cấm trong các ứng dụng chat và đóng băng luồng thanh toán. Ví dụ, gửi hóa đơn từ địa chỉ IP bị liệt vào danh sách đen thường khiến khách hàng không nhận được email hoặc bị chôn trong thư mục rác. Trong thương mại điện tử, các nền tảng có thể đánh dấu phiên thanh toán của bạn là "rủi ro cao", dẫn đến các bước xác minh bổ sung hoặc giữ tài khoản hoàn toàn. Mất đi độ tin cậy của quy trình làm việc không chỉ là phiền toái, mà còn là cách nhanh nhất để mất niềm tin và doanh thu.
Khi thay đổi IP hoặc proxy là chưa đủ
- Nếu việc lấy dấu vân tay thiết bị trùng với phiên cũ, việc đổi địa chỉ IP sẽ không giải quyết được rủi ro.
- Cookie hoặc hồ sơ trình duyệt liên kết có thể liên kết đăng nhập mới với IP bị lạm dụng, ngay cả sau khi thay đổi proxy.
- Hỗ trợ kiểm tra cấp độ quy trình: đặt lại trạng thái trình duyệt, xóa dữ liệu phiên làm việc và tránh tái sử dụng hồ sơ trên các mạng bị đánh dấu.
Vấn đề thực sự là các nền tảng giờ đây liên kết mọi sự kiện truy cập, nên chỉ cần sửa một lỗi "lạm dụng IP" không làm thay đổi danh tiếng của bạn trên tất cả các quy trình làm việc. Tiếp theo: các bước thực tế để giảm rủi ro và giữ cho tài khoản ổn định.
Cách an toàn hơn để quản lý nhiều tài khoản và giảm nguy cơ lạm dụng IP
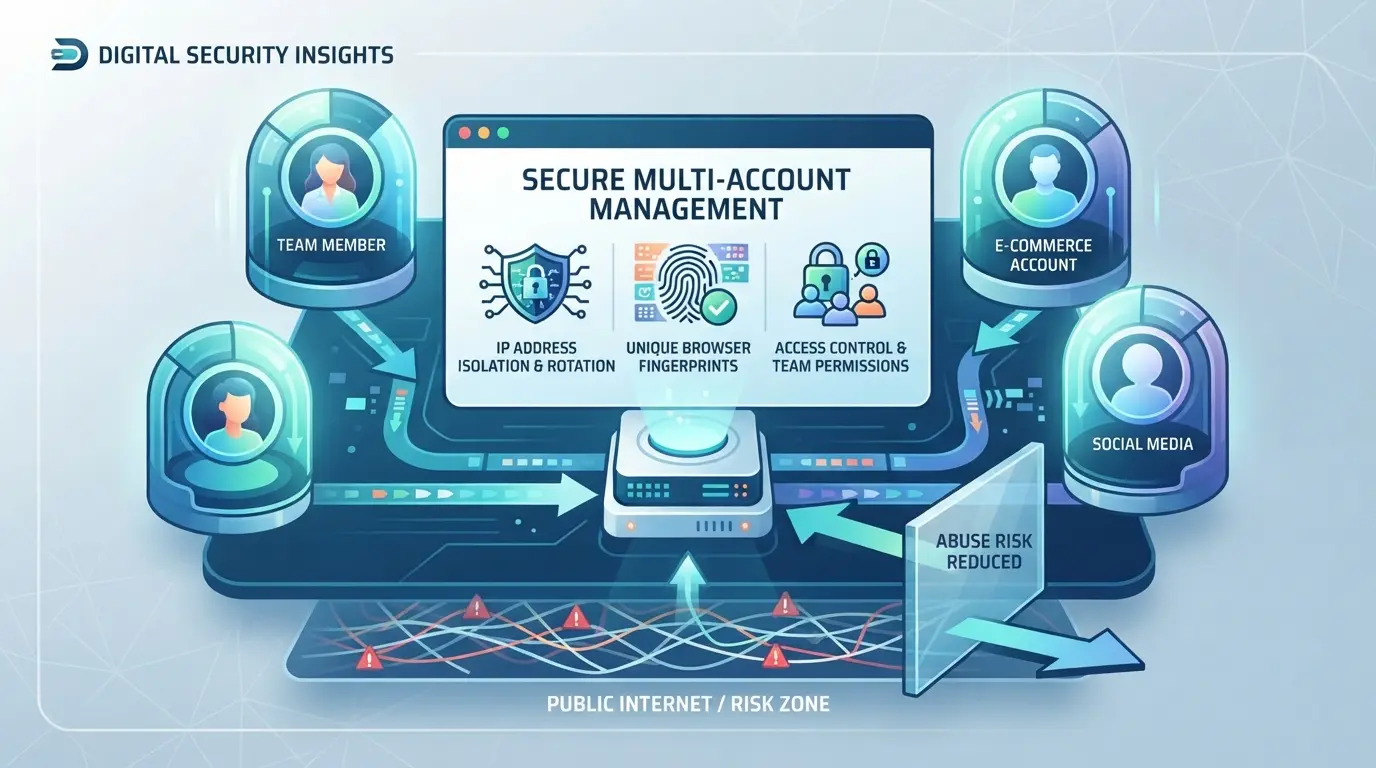
Việc xử lý nhiều tài khoản trở nên rủi ro khi dữ liệu phiên, dấu vân tay và proxy bị chồng lấn. Cách nhanh nhất để kích hoạt các cờ IP lạm dụng là nhầm lẫn môi trường tài khoản hoặc tái sử dụng cùng một IP cho các đăng nhập khác nhau. Dưới đây là danh sách kiểm tra để đảm bảo hoạt động an toàn hơn, giúp quy trình làm việc của bạn không bị chú ý.
Hồ sơ trình duyệt riêng biệt cho từng tài khoản
Sử dụng một hồ sơ trình duyệt riêng cho mỗi tài khoản sẽ ngăn chặn hiện tượng rò rỉ phiên, đây là nguyên nhân #1 gây nhiễm chéo tài khoản vô tình.
- Tạo hồ sơ mới cho mỗi tài khoản, không bao giờ tái sử dụng hồ sơ.
- Đăng xuất khỏi tất cả các tài khoản trước khi đổi hồ sơ.
- Xóa cookie và lưu trữ cục bộ sau mỗi phiên.
- Nếu bạn thấy các cửa sổ bật lên hoặc lịch sử bất ngờ từ tài khoản khác, hãy khởi động lại trình duyệt và kiểm tra các phiên còn sót lại.
Cấu hình dấu vân tay và tín hiệu thiết bị độc nhất
Các nền tảng theo dõi user agent, hệ điều hành và độ phân giải màn hình.
- Thiết lập dấu vân tay riêng cho từng hồ sơ.
- Đối chiếu vị trí địa lý và ngôn ngữ trình duyệt với vị trí proxy.
- Nếu đăng nhập thất bại hoặc kích hoạt xác minh bổ sung, hãy kiểm tra tính nhất quán của vân tay.
Gán các proxy khác nhau cho từng hồ sơ
Việc chia sẻ proxy giữa các tài khoản gần như luôn dẫn đến vấn đề về uy tín IP.
- Sử dụng một proxy cho mỗi hồ sơ.
- Chọn proxy tĩnh cho quy trình làm việc ổn định; proxy động chỉ khi các tài khoản có thể dùng một lần.
- Nếu đăng nhập bị chặn, hãy kiểm tra xem tài khoản khác có sử dụng proxy tương tự không.
Giám sát uy tín IP và hoạt động tài khoản thường xuyên
Phớt lờ uy tín IP là cách nhanh nhất để bị mắc kẹt với các hạn chế.
- Thực hiện kiểm tra lạm dụng IP trước mỗi lần đăng nhập.
- Xem lại nhật ký tài khoản để phát hiện hoạt động bất thường.
- Nếu bạn thấy giới hạn lãi suất đột ngột, hãy đổi proxy và kiểm tra lại lịch sử tài khoản.
Cách ly phiên và proxy giúp các tài khoản không làm gián đoạn hệ thống rủi ro nền tảng, bỏ qua bước này gần như luôn dẫn đến hạn chế.
Cách nhân viên vận hành sử dụng DICloak để tách hồ sơ và cấu hình proxy nhằm đảm bảo quy trình làm việc đa tài khoản an toàn hơn
Đối với các nhà điều hành xử lý nhiều tài khoản nền tảng, việc tách biệt hồ sơ trình duyệt và giữ tín hiệu mạng riêng biệt chính là điều thực sự giúp quy trình làm việc sạch sẽ hơn, ngay cả trước khi cờ IP lạm dụng trở thành vấn đề. Không chỉ là thay đổi IP; công việc thực sự là kiểm soát dữ liệu phiên và danh tính mạng mà mỗi tài khoản sử dụng. DiCloak phù hợp ở đây như một công cụ quy trình làm việc, không phải dịch vụ đảm bảo. Nếu bạn đang vận hành nhiều hơn một tài khoản nền tảng, đây là cách một nhóm thiết lập trình duyệt và lớp mạng riêng biệt cho từng tài khoản.
Tạo hồ sơ trình duyệt riêng biệt và cấu hình vân tay
Người vận hành có thể tạo hồ sơ trình duyệt mới trong DICloak cho mỗi tài khoản nền tảng, đảm bảo các phiên không trộn lẫn lưu trữ trình duyệt, cookie hoặc tín hiệu thiết bị. Đối với mỗi hồ sơ, các thiết lập dấu vân tay như hệ điều hành, user agent, múi giờ và vị trí địa lý có thể được điều chỉnh để phù hợp với quy trình làm việc dự kiến. Điều này có nghĩa là hoạt động của một tài khoản không làm rò rỉ dữ liệu thiết bị hoặc phiên sang môi trường của tài khoản khác. Phạm vi chỉ giới hạn ở quyền truy cập hồ sơ trình duyệt; nó không thay đổi bất cứ điều gì bên trong công cụ SaaS kết nối hoặc quản lý các tài khoản. 
Gán proxy do người dùng sở hữu cho từng hồ sơ
Mỗi hồ sơ trình duyệt có thể được thiết lập với proxy riêng, do nhà điều hành cung cấp và kiểm soát. Trước khi bắt đầu phiên làm việc, nhà điều hành có thể thêm chi tiết proxy, kiểm tra kết nối và kiểm tra IP thoát thực tế, quốc gia và múi giờ trong giao diện DICloak. Bước này đảm bảo đường dẫn mạng cho mỗi hồ sơ nhất quán với tài khoản được phân công, nhưng chất lượng proxy, luân phiên và tuân thủ pháp lý vẫn là trách nhiệm của nhà vận hành. DICloak không bán proxy hoặc đảm bảo chúng phù hợp với bất kỳ nền tảng nào. 
Phần tiếp theo đề cập đến những sai lầm phổ biến khi ngay cả các thiết lập hồ sơ và proxy tốt cũng dẫn đến hạn chế tài khoản hoặc vấn đề về uy tín IP.
Những lỗi phổ biến và dấu hiệu cảnh báo dẫn đến lạm dụng IP hoặc hạn chế tài khoản
Những sai sót nhỏ có thể liên kết tài khoản của bạn với IP bị lạm dụng hoặc bị hạn chế nhanh hơn nhiều người nghĩ. Phát hiện những rủi ro này sớm tạo ra sự khác biệt lớn hơn so với bất kỳ giải pháp nhanh nào sau đó.
Sử dụng proxy chia sẻ hoặc công khai mà không kiểm tra uy tín
Dựa vào proxy chia sẻ là rủi ro, các IP này thường bị tái sử dụng và mang theo gánh nặng của người khác. Nếu bạn bỏ qua lịch sử proxy, bạn sẽ thừa hưởng danh sách đen hoặc danh tiếng lạm dụng từ người dùng trước. Luôn kiểm tra danh tiếng IP trước khi kết nối, nếu không tài khoản của bạn có thể bị đánh dấu do lỗi của người khác.
Không thể cô lập các phiên tài khoản
- Không bao giờ đăng nhập vào các tài khoản khác nhau từ cùng một hồ sơ trình duyệt.
- Tránh tái sử dụng cookie hoặc các phiên giữa các tài khoản.
- Xóa dữ liệu trình duyệt trước khi chuyển tài khoản.
Bỏ qua tính nhất quán của thiết bị và dấu vân tay
Sự không khớp giữa vân tay thiết bị và mẫu người dùng dự kiến là dấu hiệu rõ ràng. Nếu thiết bị đăng nhập của bạn thay đổi quá thường xuyên hoặc không khớp với vị trí bạn đã tuyên bố, các nền tảng sẽ đánh dấu bạn là đáng ngờ và có thể hạn chế hoặc khóa quyền truy cập.
Bỏ qua kiểm tra uy tín IP
Bỏ qua kiểm tra trạng thái IP định kỳ có nghĩa là bạn sẽ bỏ lỡ cảnh báo danh sách đen cho đến khi quá muộn.
- Thiết lập giám sát uy tín IP tự động.
- Hành động nếu một IP xuất hiện trong danh sách đen đã biết.
- Chuyển sang IP sạch ngay khi có dấu cảnh báo đầu tiên.
Khi Thay đổi IP hoặc sử dụng proxy là chưa đủ: Các yếu tố rủi ro nâng cao năm 2026
Ngay cả khi có IP hoặc proxy mới, các nền tảng vẫn có thể đánh dấu tài khoản lạm dụng IP nếu các tín hiệu nâng cao phù hợp với hành vi rủi ro. Đây là điểm mà các swap đơn giản còn chưa đủ.
- dấu vân tay canvas và WebGL có thể liên kết các phiên làm việc qua các thay đổi IP.
- WebRTC rò rỉ thông tin thiết bị thực tế, ngay cả khi sử dụng proxy.
- Múi giờ hoặc ngôn ngữ không khớp khiến nhiều tài khoản nổi bật.
Mô hình Hành vi và Phát hiện Tự động hóa
Các nền tảng theo dõi thời gian đăng nhập và tốc độ hành động. Nếu một tài khoản đăng nhập vào những giờ lạ hoặc hoàn thành các tác vụ nhanh hơn con người, các hệ thống phát hiện sẽ phát hiện ra mẫu này, chỉ thay đổi địa chỉ IP sẽ không thể che giấu các tín hiệu này.
Các câu hỏi thường gặp về lạm dụng trí tuệ
'Lạm dụng trí tuệ' nghĩa là gì trong thực tế?
Lạm dụng IP nghĩa là địa chỉ IP đã bị sử dụng cho các hoạt động có hại, như gửi thư rác, tấn công mạng hoặc phát tán phần mềm độc hại. Điều này có thể khiến IP của bạn bị chặn hoặc bị đánh dấu bởi các trang web và nhà cung cấp email. Nó ảnh hưởng đến các tác vụ thực tế, khiến việc truy cập dịch vụ hoặc gửi tin nhắn hợp pháp trở nên khó khăn hơn.
Làm thế nào để tôi kiểm tra xem IP của mình có bị lạm dụng hoặc bị liệt vào danh sách đen không?
Bạn có thể sử dụng các công cụ trực tuyến như MXToolbox, Spamhaus hoặc AbuseIPDB để kiểm tra trạng thái IP của mình. Nhập địa chỉ IP của bạn, các trang này sẽ hiển thị nếu nó xuất hiện trong danh sách đen hoặc có danh tiếng xấu. Kiểm tra định kỳ giúp bạn phát hiện sớm các vấn đề và thực hiện các bước khắc phục.
Việc sử dụng proxy có thể ngăn chặn việc lạm dụng IP không?
Proxy ẩn IP thật của bạn, nhưng không ngăn được lạm dụng nếu proxy bị lạm dụng. Nếu nhiều người dùng lạm dụng IP proxy, nó có thể bị đưa vào danh sách đen. Ngoài ra, một số proxy kém an toàn hơn và có thể rò rỉ dữ liệu. Sử dụng proxy giúp giảm nguy cơ tiếp xúc trực tiếp, nhưng không loại bỏ hết mọi rủi ro.
Hậu quả của việc sở hữu trí tuệ bị lạm dụng là gì?
Một IP bị lạm dụng có thể làm gián đoạn quy trình làm việc của bạn. Bạn có thể thấy email bị chặn, tài khoản bị tạm ngưng hoặc các trang web từ chối truy cập. Người khác có thể không tin tưởng các tin nhắn từ IP của bạn. Khắc phục những vấn đề này thường có nghĩa là liên hệ với bộ phận hỗ trợ, thay đổi IP hoặc cải thiện bảo mật để khôi phục uy tín của bạn.
Có thể tránh hoàn toàn rủi ro lạm dụng IP khi quản lý nhiều tài khoản không?
Bạn có thể giảm rủi ro bằng cách sử dụng địa chỉ IP riêng, mật khẩu mạnh và giám sát hoạt động. Tuy nhiên, việc tránh hoàn toàn không thể thực hiện được, vì mạng dùng chung và các mối đe dọa bất ngờ vẫn có thể gây ra rắc rối. Luôn cảnh giác và tuân thủ các thực hành tốt nhất giúp giữ an toàn cho uy tín IP của bạn.
Chủ động điều tra các địa chỉ IP đáng ngờ có thể giúp bảo vệ mạng của bạn khỏi nhiều mối đe dọa trực tuyến. Hãy cân nhắc sử dụng các công cụ chuyên dụng giúp đơn giản hóa quá trình nhận diện và chặn lưu lượng độc hại nhằm tạo ra môi trường kỹ thuật số an toàn hơn. Dùng thử DICloak miễn phí
 Công cụ miễn phí
 Cookie Cắm -in
 Trình tạo UA
 Trình tạo địa chỉ MAC
 Trình tạo địa chỉ IP
 Danh Sách Địa Chỉ IP
 Trình tạo mã 2FA
 Đồng Hồ Thế Giới
 Kiểm tra ẩn danh
 WebRTC Leak Test
 Trình tạo UUID
 Trình kiểm tra Proxy
 Kiểm tra FB Ads
 Quét web bằng AI
 Công Cụ SMM Miễn Phí
 Công Kiểm Tra Shadowban Twitter
 Công cụ Kiểm tra Tên Instagram
 Trình tạo UTM
 Trình tạo username
 Trinh tao hashtag AI
 Trình tạo tiêu đề LinkedIn
 Đổi kích thước ảnh mạng xã hội