Quiconque a déjà vu une adresse IP signalée sait que la difficulté n’est pas seulement technique, c’est aussi une perte d’accès, un blocage ou des problèmes de connexion sans fin qui ralentissent le travail et font durer le temps. Le vrai casse-tête survient quand on reçoit un avertissement d’abus d’IP , et soudain chaque site commence à traiter votre appareil comme un problème. Il ne s’agit pas seulement d’être sur une liste noire d’IP ; il s’agit de voir des comptes normaux restreints simplement parce que quelqu’un d’autre a abusé de la même plage réseau hier.
Mais le hic, c’est que la plupart des utilisateurs ne réalisent pas à quel point leur adresse IP est facilement regroupée avec celle des abuseurs. Partager un Wi-Fi public, utiliser le même proxy que des centaines d’autres, ou exécuter des outils d’automatisation sans configuration adéquate, n’importe lequel de ces éléments peut déclencher une vérification d’abus d’IP. Ce qui semble être un petit problème signifie souvent des heures perdues à essayer de prouver que vous n’êtes pas responsable, ou pire, découvrir que votre connexion est désormais liée à une IP abusée qui est constamment signalée.
Donc, la question principale n’est pas seulement comment corriger une IP bloquée, mais comment rester en dehors de ces listes dès le départ. Cela signifie savoir comment les incidents d’abus d’IP se produisent réellement, quelles configurations ont le plus de chances de vous signaler, et quels changements font une réelle différence, surtout à mesure que les plateformes resserrent leurs contrôles. Pour quiconque gère plusieurs comptes, gère des opérations en ligne ou essaie simplement d’éviter la prochaine grande restriction, il ne suffit pas d’espérer que votre IP reste propre. Il faut des moyens pratiques pour réduire le risque et gérer l’identité en toute sécurité.
Voici ce qui déclenche réellement les problèmes d’abus d’IP, et ce que vous pouvez faire pour les éviter.
Que signifie réellement « abuser de la propriété intellectuelle » en 2026 ?
Quand on parle d’une « IP abusée », on parle d’une adresse internet signalée pour des actions risquées ou indésirables, comme envoyer du spam, gérer du trafic de bots ou héberger des arnaques. Si votre connexion apparaît comme l’un de ces cas, vous pouvez perdre rapidement l’accès, même si vous n’avez pas causé le problème.
Types courants d’abus de propriété intellectuelle
La plupart des IP signalées sont liées à une ou plusieurs de ces informations :
- Tentatives de spam ou de phishing
- Fraude ou abus de paiement
- Trafic automatisé par bots (comme le scraping ou les fausses inscriptions)
- Création de comptes pour la revente
- Hébergement ou distribution de logiciels malveillants
Comment l’abus de propriété intellectuelle est détecté et signalé
Les plateformes et les fournisseurs de sécurité suivent les abus d’adresses IP à l’aide de bases de données de réputation et de listes noires. Ces listes sont construites à partir de systèmes automatisés qui surveillent des schémas suspects, comme des milliers de connexions en une heure, des inondations massives d’emails, ou des échecs répétés de connexions d’une seule adresse. Les plaintes des utilisateurs s’accumulent aussi : lorsqu’une personne signale du spam ou du phishing, cette IP peut être taguée presque instantanément.
Mais c’est là que les choses se compliquent. Les réseaux partagés, les proxies publics et même les IP résidentielles des grands fournisseurs peuvent tous finir sur liste noire à cause des actions de quelqu’un d’autre. Si votre flux de travail dépend de ces éléments, vous pourriez être bloqué, même lorsque vos comptes sont propres. Une fois qu’une IP est sur une liste principale, la livraison des emails chute, les inscriptions échouent ou les connexions sont bloquées. Supprimer un faux drapeau prend du temps, parfois des jours ou des semaines, et il n’y a pas de procédure d’appel unique. Un seul signalement d’abus peut déclencher une réaction en chaîne qui bloque tout ce qui est lié à cette adresse.
Pourquoi l’abus de propriété intellectuelle est important pour les particuliers et les entreprises
- Accès perdu : Les connexions bloquées, les comptes restreints ou les inscriptions ratées deviennent une routine avec une mauvaise réputation d’IP.
- Problèmes liés aux emails : Les messages provenant d’adresses IP abusées vont souvent directement dans le spam, voire ne sont jamais arrivés.
- Risque de workflow : Les configurations multi-comptes ou les équipes à distance font face à des lockouts et des bannissements soudains si leurs IP sont signalées.
Il suffit d’une seule IP abusée pour perturber des projets entiers. Ensuite, voyez comment vérifier si votre adresse est déjà sur une liste noire avant que la situation ne dérape.
Comment vérifier si votre IP est abusée ou mise sur liste noire
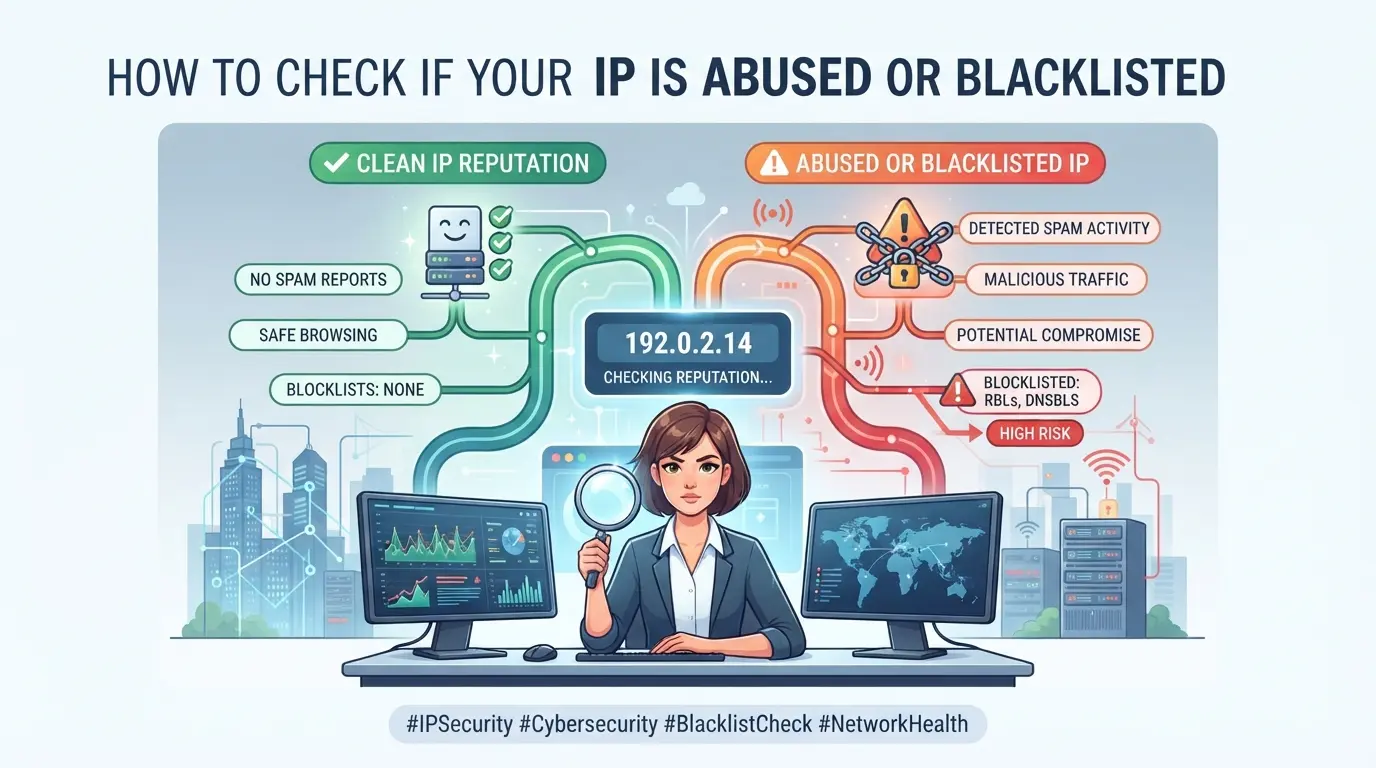
Vous n’avez pas besoin d’un outil payant ni de compétences techniques approfondies pour vérifier si votre IP est signalée. Le vrai défi est de bien lire les résultats et de savoir quoi corriger si vous êtes sur une liste noire. Voici comment vérifier le statut de votre IP et détecter les problèmes avant qu’ils ne se propagent.
Étape 1 : Identifiez votre adresse IP actuelle
- Sur WhatIsMyIP.com ouvert ou un site similaire, votre IP publique apparaît en haut.
- Si vous utilisez un proxy, vérifiez les paramètres locaux de l’appareil. L’IP affichée dans le navigateur peut différer de votre adresse réseau réelle.
- Sur mobile, basculez entre le Wi-Fi et les données et répétez l’étape 1. Cela évite toute confusion si votre réseau change souvent d’IP.
- Enregistrez votre IP. Vous en aurez besoin pour chaque contrôle d’abus ou de liste noire.
Étape 2 : Utilisez des outils d’abus de propriété intellectuelle et de vérification sur liste noire
- Entrez votre IP dans AbuseIPDB ou Spamhaus.
- Examinez les résultats, cherchez « signalé », « blacklisté » ou « clean ».
- Si vous voyez plusieurs annonces, vérifiez les dates. Les récents signaux d’alerte ont plus tendance à affecter la connexion et le flux de travail du compte.
- Un seul ancien rapport peut ne pas être un problème, mais plusieurs entrées actives sur la liste noire signifient que votre IP risque de déclencher des restrictions.
Étape 3 : Que faire si votre IP est signalée
- Redémarrez votre routeur, cela attribue souvent une nouvelle adresse IP si vous utilisez une connexion dynamique.
- Passez à un proxy de confiance ou à une connexion de données mobiles. Si la nouvelle IP est propre, vous pouvez continuer sans danger.
- Pour les IP fixes/statiques, contactez votre fournisseur d’accès Internet et demandez un changement d’IP.
- Si votre IP est liée à des signalements d’abus en cours, documentez le problème et évitez d’utiliser cette adresse avec des comptes importants, car cela peut augmenter le risque de restrictions ou de défaillance de connexion.
Étape 4 : Erreurs courantes lors de la vérification des abus de propriété intellectuelle
- Ne paniquez pas si votre IP apparaît dans une petite base de données, beaucoup de listes signalent des adresses partagées sans véritable abus.
- Évitez les outils qui ne se mettent pas à jour en temps réel. Les résultats obsolètes peuvent manquer le statut de liste noire récente.
- Mal interpréter « signalé » comme « blacklisted » est une erreur classique. Seules les entrées actives sur la liste noire comptent pour la plupart des plateformes.
- Ne faites confiance qu’aux sources officielles comme AbuseIPDB, Spamhaus ou SORBS. Les vérifications aléatoires du web déforment souvent les IP et créent de fausses alertes.
Bien réalisées, ces étapes vous permettent de détecter les problèmes avant qu’ils ne provoquent des blocages de comptes ou des perturbations du flux de travail. La section suivante explique ce qui cause réellement les signalements d’abus et comment la responsabilité est suivie.
Pourquoi l’abus de propriété intellectuelle survient : risques, causes et qui est responsable
La plupart des gens rencontrent des problèmes d’IP parce que la même adresse réseau est liée à trop de comportements risqués, d’inscriptions rapides, d’actions de bots ou de trafic provenant de régions interdites. Le vrai problème est de savoir qui contrôle ces risques et quelles configurations les aggravent.
Facteurs de risque clés pour l’abus de propriété intellectuelle
Les principaux déclencheurs sont les proxies partagés, le farming de comptes à grande échelle, le trafic évident de bots et les appareils infectés par des malwares. Chacun de ces facteurs peut placer une IP sur des listes noires en quelques heures, même si vous n’avez jamais touché vous-même à l’activité défaillante.
Qui est responsable de la prévention des abus de propriété intellectuelle ?
La responsabilité est répartie entre plusieurs groupes, mais le maillon faible décide souvent qui est signalé. Les utilisateurs finaux contrôlent la sécurité de leur appareil et la configuration de leur proxy, mais une fois que vous louez une adresse, votre risque est directement lié à tous ceux qui partagent cette ressource. Les fournisseurs proxy promettent des IP uniques ou propres, mais s’ils vendent trop ou recyclent des adresses, les abus d’un client peuvent brûler tout le pool. Les opérateurs de plateforme fixent les règles : s’ils détectent un abus provenant d’une plage IP, ils bloquent d’abord et posent des questions ensuite. Les équipes métier avec de nombreux utilisateurs ou comptes doivent coordonner, car une seule erreur sur une adresse « propre » peut entraîner une liste noire de tout un groupe. Par exemple, une agence marketing utilisant un proxy pour 20 comptes peut voir tout le personnel exclu si un opérateur lance une automatisation du spam ou achète des comptes anciens avec un historique caché. La plupart des services de réputation IP ne peuvent pas identifier l’utilisateur responsable du problème, ils ne voient que la source et le schéma.
Idées fausses courantes sur la propriété et l’abus de la propriété intellectuelle
- Louer une propriété intellectuelle ne signifie pas que vous avez le contrôle total, toute autre personne sur ce bloc peut quand même vous faire signaler.
- Les fournisseurs de proxy B2B et de centres de données garantissent rarement une réputation à long terme ; « propre aujourd’hui » peut devenir risqué du jour au lendemain.
- Utiliser des IP « privées » ou « dédiées » n’est pas une solution miracle, l’utilisation partagée en amont ou l’historique que vous ne pouvez pas voir vous laisse exposé.
Comment la réputation de la propriété intellectuelle et les listes noires influencent l’accès aux comptes et le flux de travail
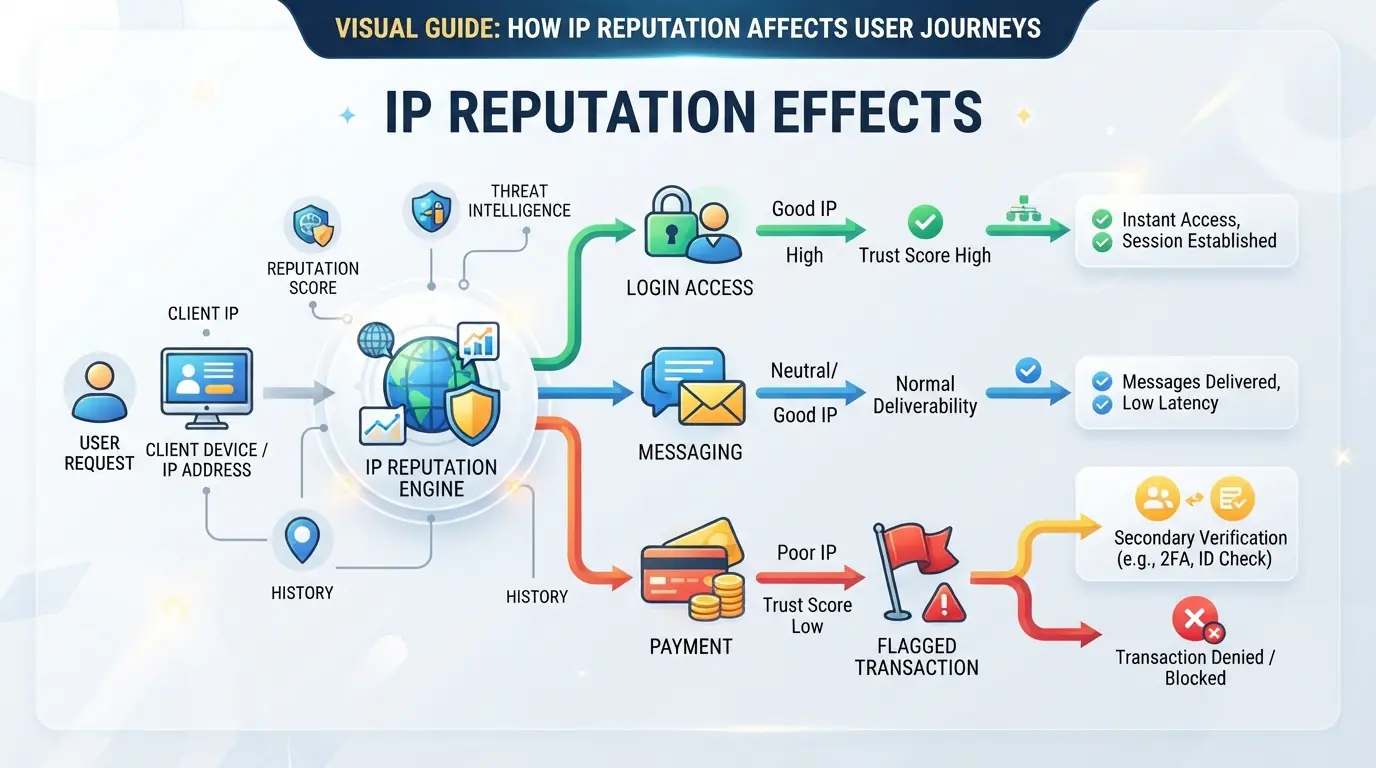
Les plateformes considèrent désormais la réputation de l’IP comme un filtre central ; si votre connexion provient d’une IP blacklistée ou abusée, vous ne faites pas que des retards. Vous risquez des blocages complets de comptes et des défaillances de flux de travail qui peuvent supprimer des heures de travail.
Comment les plateformes utilisent la réputation IP pour restreindre l’accès
La plupart des plateformes bloquent désormais automatiquement les connexions provenant d’IP connues comme mauvaises. Vous verrez plus d’écrans CAPTCHA , de vérifications forcées d’emails, et parfois des shadowbans silencieux difficiles à détecter tant que vos actions ne cessent pas de fonctionner.
Impact sur les flux de travail par email, messagerie et transactions
Une seule IP abusée peut faire perdre votre adresse email au spam, entraîner des bannissements dans les applications de chat et geler les flux de paiement. Par exemple, envoyer des factures depuis une IP blacklistée signifie souvent que les clients ne reçoivent jamais l’email ou ne le voient jamais caché dans leur dossier indésirable. En ecommerce, les plateformes peuvent signaler votre session de paiement comme « à haut risque », ce qui entraîne des étapes de vérification supplémentaires ou des blocages de compte directs. Perdre la fiabilité du flux de travail n’est pas seulement une gêne, c’est le moyen le plus rapide de perdre confiance et revenus.
Quand changer d’IP ou de proxies ne suffit pas
- Si l’empreinte digitale correspond à une ancienne session, changer d’IP ne dissipera pas le risque.
- Des cookies ou des profils de navigateur liés peuvent lier de nouvelles connexions à des IP abusées, même après un changement de proxy.
- Les vérifications au niveau du flux de travail aident : réinitialiser l’état du navigateur, effacer les données de session et éviter de réutiliser les profils sur les réseaux signalés.
Le vrai problème, c’est que les plateformes relient désormais chaque événement d’accès, donc résoudre un problème d'« abus d’IP » ne réinitialise pas votre réputation dans tous les flux de travail. Ensuite, des mesures pratiques pour réduire vos risques et garder des comptes stables.
Des moyens plus sûrs de gérer plusieurs comptes et de réduire le risque d’abus d’IP
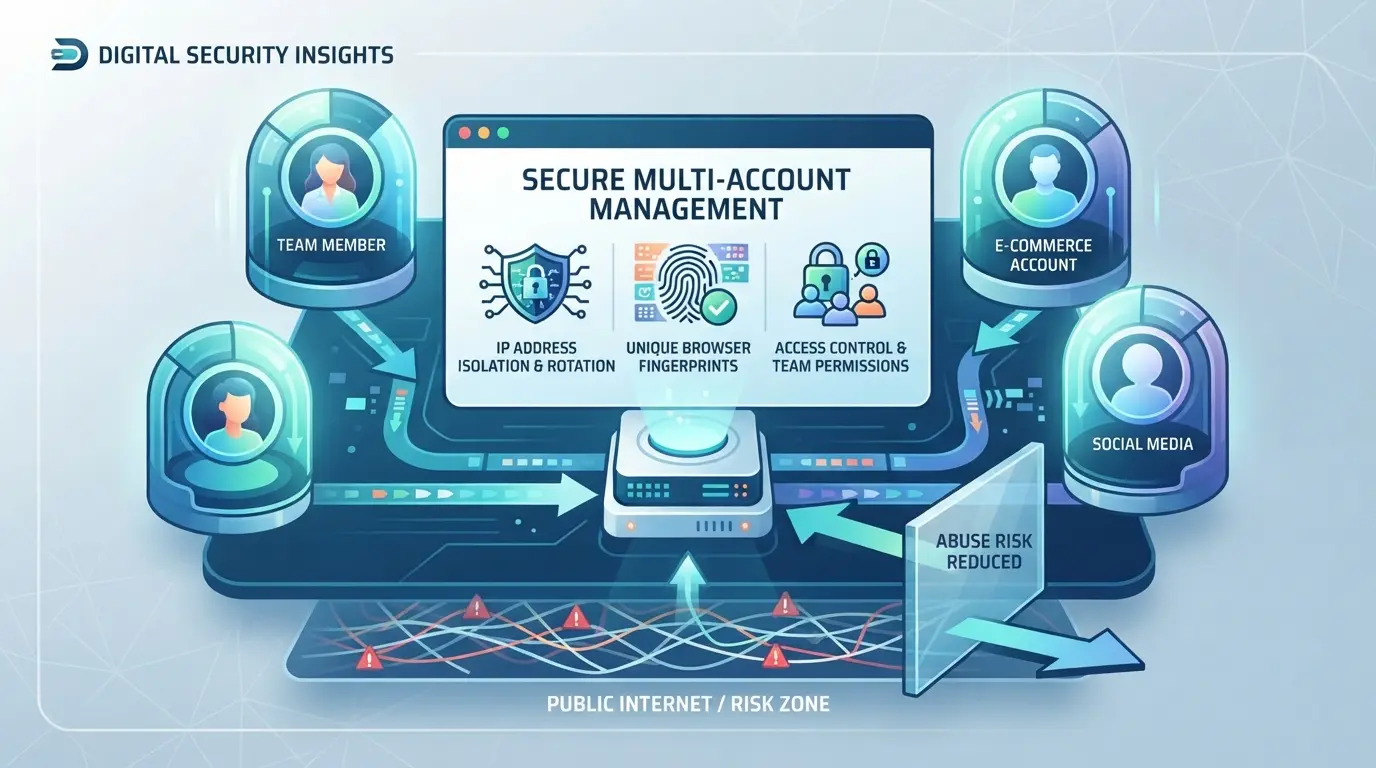
Gérer plusieurs comptes devient risqué lorsque les données de session, les empreintes digitales et les proxys se chevauchent. La façon la plus rapide de déclencher les flags d’abus d’IP est de mélanger les environnements des comptes ou de recycler la même IP pour différentes connexions. Voici une liste de contrôle pour des opérations plus sûres qui gardent votre flux de travail hors du radar.
Profils de navigateur séparés pour chaque compte
L’utilisation d’un profil navigateur dédié pour chaque compte arrête le saignement de session, qui est la cause #1 de contamination accidentelle entre comptes.
- Créez un nouveau profil pour chaque compte, ne réutilisez jamais de profils.
- Déconnectez-vous de tous les comptes avant de changer de profil.
- Supprimez les cookies et le stockage local après chaque session.
- Si vous voyez des fenêtres contextuelles ou des historiques inattendus provenant d’un autre compte, redémarrez le navigateur et vérifiez s’il reste des sessions.
Configurez les empreintes digitales uniques et les signaux des dispositifs
Les plateformes suivent l’agent utilisateur, le système d’exploitation et la résolution d’écran.
- Définir une empreinte digitale unique par profil.
- Associez la géolocalisation et le langage du navigateur à la localisation proxy.
- Si la connexion échoue ou déclenche une vérification supplémentaire, vérifiez la cohérence des empreintes digitales.
Attribuer différents proxies à chaque profil
Le partage de proxies entre comptes entraîne presque toujours des problèmes de réputation IP.
- Utilisez un proxy par profil.
- Choisissez des proxys statiques pour un flux de travail stable ; les proxys dynamiques uniquement si les comptes sont jetables.
- Si la connexion est bloquée, vérifiez si un autre compte a utilisé le même proxy.
Surveillez régulièrement la réputation IP et l’activité des comptes
Ignorer la réputation de l’IP est le moyen le plus rapide de se retrouver coincé avec des restrictions.
- Effectuez une vérification d’abus d’IP avant chaque connexion.
- Vérifiez les journaux de compte pour détecter des activités inhabituelles.
- Si vous voyez des limites de taux soudaines, changez de proxies et vérifiez à nouveau l’historique du compte.
L’isolation des sessions et des proxy empêche les comptes de déclencher les systèmes à risque de plateforme, sauter cette étape entraîne presque toujours des restrictions.
Comment les opérateurs utilisent DICloak pour séparer les profils et configurer des proxies afin de créer des flux de travail multi-comptes plus sûrs
Pour les opérateurs gérant plusieurs comptes plateformes, séparer les profils navigateur et garder les signaux réseau distincts est ce qui permet réellement de rendre les workflows plus propres, même avant qu’un drapeau d’abus d’IP ne devienne un problème. Il ne s’agit pas seulement de changer l’IP ; le vrai travail consiste à contrôler les données de session et l’identité réseau utilisées par chaque compte. DICloak s’intègre ici comme un outil de workflow, pas comme un service de garantie. Si vous gérez plus d’un compte plateforme, c’est ainsi qu’une équipe configure séparément le navigateur et la couche réseau de chaque compte.
Créez des profils de navigateur séparés et configurez les empreintes digitales
Les opérateurs peuvent créer un nouveau profil navigateur dans DICloak pour chaque compte de plateforme, en veillant à ce que les sessions ne mélangent pas le stockage du navigateur, les cookies ou les signaux des appareils. Pour chaque profil, les paramètres d’empreintes digitales comme le système d’exploitation, l’agent utilisateur, le fuseau horaire et la géolocalisation peuvent être ajustés pour correspondre au flux de travail prévu. Cela signifie que l’activité d’un compte ne fuit pas les données de l’appareil ou de la session dans l’environnement d’un autre. La portée est limitée à l’accès au profil navigateur ; elle ne modifie rien au sein d’un outil SaaS connecté ni ne gère les comptes eux-mêmes. 
Attribuer des proxys appartenant à chaque profil
Chaque profil de navigateur peut être configuré avec son propre proxy, fourni et contrôlé par l’opérateur. Avant de commencer une session, les opérateurs peuvent ajouter les détails du proxy, tester la connexion et vérifier l’IP réelle de sortie, le pays et le fuseau horaire dans l’interface DICloak. Cette étape garantit que le chemin réseau pour chaque profil est cohérent avec le compte attribué, mais la qualité du proxy, la rotation et la conformité légale restent la tâche de l’opérateur. DICloak ne vend pas de proxies ni ne garantit qu’ils sont adaptés à une quelconque plateforme. 
La section suivante aborde les erreurs courantes où même de bonnes configurations de profil et de proxy entraînent des restrictions de compte ou des problèmes de réputation IP.
Erreurs courantes et signaux d’alerte qui conduisent à des abus d’IP ou des restrictions de compte
De petites erreurs peuvent lier vos comptes à une IP abusée ou vous faire restreindre plus rapidement que la plupart des gens ne le pensent. Repérer ces risques tôt fait une plus grande différence que n’importe quelle solution rapide après coup.
Utilisation de proxys partagés ou publics sans vérifier la réputation
Compter sur des proxies partagés est risqué, ces IP sont souvent recyclées et portent le bagage de quelqu’un d’autre. Si vous ignorez l’historique du proxy, vous héritez de toute réputation sur liste noire ou abus d’utilisateurs précédents. Faites toujours une vérification de la réputation IP avant de vous connecter, sinon vos comptes risquent d’être signalés pour des erreurs de quelqu’un d’autre.
Échec à isoler les sessions du compte
- Ne vous connectez jamais à différents comptes depuis le même profil de navigateur.
- Évitez de réutiliser les cookies ou les sessions entre comptes.
- Effacez les données du navigateur avant de changer de compte.
Ignorer la cohérence des dispositifs et des empreintes digitales
Un décalage entre l’empreinte digitale de l’appareil et le modèle d’utilisateur attendu est un indice évident. Si votre appareil de connexion change trop souvent ou ne correspond pas à votre position déclarée, les plateformes vous signalent comme suspect et peuvent restreindre ou bloquer l’accès.
Ignorer les vérifications de réputation IP
Sauter les vérifications régulières de statut d’adresse IP signifie que vous manquerez les alertes de liste noire avant qu’il ne soit trop tard.
- Mettez en place une surveillance automatisée de la réputation IP.
- Agissez si une IP apparaît sur une liste noire connue.
- Passez à une IP propre dès le premier signe d’alerte.
Quand changer d’IP ou utiliser des proxys ne suffit pas : facteurs de risque avancés en 2026
Même avec une IP ou un proxy récent, les plateformes peuvent toujours signaler les comptes pour abus d’IP si les signaux avancés correspondent à des comportements risqués. C’est là que les swaps simples échouent.
- Canvas et WebGL peuvent relier les sessions entre les changements d’IP.
- WebRTC divulgue de véritables informations sur les appareils, même en utilisant des proxys.
- Les décalages horaires ou linguistiques font ressortir plusieurs comptes.
Schémas comportementaux et détection d’automatisation
Les plateformes suivent les temps de connexion et la rapidité des actions. Si un compte se connecte à des heures impaires ou effectue des tâches plus vite qu’un humain, les systèmes de détection détectent le schéma, changer d’IP seul ne masquera pas ces signaux.
Foire aux questions sur l’abus de propriété intellectuelle
Que signifie « abuser de la propriété intellectuelle » en termes pratiques ?
L’abus d’IP signifie qu’une adresse IP a été utilisée pour des activités nuisibles, comme l’envoi de spam, le piratage ou la diffusion de malwares. Cela peut entraîner le blocage ou le signalement de votre IP par des sites web et des fournisseurs de messagerie. Cela affecte des tâches réelles, rendant plus difficile l’accès aux services ou l’envoi de messages légitimes.
Comment puis-je vérifier si mon IP est abusée ou mise sur liste noire ?
Vous pouvez utiliser des outils en ligne comme MXToolbox, Spamhaus ou AbuseIPDB pour vérifier le statut de votre IP. Saisissez votre adresse IP, et ces sites vous montreront si elle apparaît sur une liste noire ou a une mauvaise réputation. Des vérifications régulières vous aident à détecter les problèmes tôt et à prendre des mesures pour les corriger.
L’utilisation d’un proxy peut-elle prévenir l’abus de propriété intellectuelle ?
Un proxy cache votre véritable IP, mais il n’empêche pas les abus si le proxy lui-même est mal utilisé. Si de nombreux utilisateurs abusent de l’IP proxy, elle peut être mise sur liste noire. De plus, certains proxies sont moins sécurisés et peuvent divulguer des données. Utiliser un proxy réduit l’exposition directe, mais cela ne supprime pas tous les risques.
Quelles sont les conséquences d’avoir une IP maltraitée ?
Une IP abusée peut perturber votre flux de travail. Vous pouvez trouver des e-mails bloqués, des comptes suspendus ou des sites web refusant l’accès. D’autres peuvent se méfier des messages provenant de votre IP. Résoudre ces problèmes implique souvent de contacter le support, de changer d’IP ou d’améliorer la sécurité pour restaurer votre réputation.
Est-il possible d’éviter totalement le risque d’abus d’IP en gérant plusieurs comptes ?
Vous pouvez réduire les risques en utilisant des IP dédiées, des mots de passe forts et une activité de surveillance. Cependant, l’évitement total n’est pas possible, car les réseaux partagés et les menaces imprévues peuvent tout de même poser problème. Rester vigilant et suivre les bonnes pratiques aide à protéger votre réputation IP.
Prendre des mesures proactives pour enquêter sur les adresses IP suspectes peut aider à protéger votre réseau contre une large gamme de menaces en ligne. Envisagez d’utiliser des outils spécialisés qui simplifient le processus d’identification et de blocage du trafic nuisible pour un environnement numérique plus sûr. Essayez DICloak gratuitement
 Outils gratuits
 Extension de cookie
 Générateur UA
 Générateur d'adresse MAC
 Générateur d'IP
 Liste des adresses IP
 Générateur de code 2FA
 Horloge mondiale
 Vérification Anonyme
 WebRTC Leak Test
 Générateur UUID
 Vérificateur de proxy
 Vérificateur d'annonces FB
 Extraction de données web par IA
 Outils SMM gratuits
 Vérificateur d'ombre bannissement Twitter
 Générateur UTM
 Générateur de noms d'utilisateur
 Generateur de hashtags IA
 Générateur de titre LinkedIn
 Redimensionneur d’images sociales