Corriges un script, borras tus cookies, cambias de proxies y recargas, pero Cloudflare te detiene de nuevo con una página de "Verificar que eres humano" o un error 403. Incluso en navegadores limpios y redes nuevas, su sistema antibot puede bloquearte antes de que termines un solo flujo de trabajo. ¿Qué es lo que realmente provoca esto? No siempre es tan simple como "demasiadas solicitudes" o "usar automatización".
La mayoría de los consejos dicen que la protección de bots de Cloudflare comprueba la reputación de IP, las huellas digitales del navegador o simples desafíos de JavaScript. Pero eso pasa por alto lo que desajusta la detección en el tráfico real: señales de navegador sin cabeza, firmas TLS reutilizadas y filtraciones de cookies entre sesiones. Estos cables trampa pueden detectarte incluso si no estás ejecutando un bot, especialmente con configuraciones nuevas de dispositivos o cuando pruebas a gran escala.
El verdadero problema es lo rápido que Cloudflare actualiza su lógica de detección. En 2026, pequeños ajustes, como un orden diferente del user-agent o la falta de entropía de WebGL , pueden ponerte en una lista de bloqueo. Si crees que ejecutar proxies residenciales o cambiar user-agents es suficiente, probablemente te quedarás atrapado en un bucle de acceso temporal y nuevos baneos.
Saber cómo funciona la detección de bots en Cloudflare , hasta qué señales comprueba y qué hace que el sistema te marque en la práctica, significa que puedes ajustar tu stack antes de que te bloqueen. Esto es lo que realmente activa el sistema ahora.
¿Qué es lo que realmente desencadena la detección de bots en Cloudflare en 2026?
Cloudflare marca el tráfico como un bot cuando detecta una mezcla de señales del navegador, patrones de red y comportamientos que no coinciden con cómo la gente real usa la web. El sistema reacciona rápido, pequeñas discrepancias en huellas dactilares o actividad pueden hacer que te bloqueen antes incluso de llegar al sitio. Esto es lo que realmente activa la detección ahora.
Detección pasiva: lo que tu navegador revela al instante
Cloudflare no espera a que hagas clic en nada. Capta señales directamente de tu navegador y de tu conexión. Los cables trampa más comunes:
- Desajustes de huellas dactilares del navegador: User Agent, canvas, WebGL y entropía del dispositivo; si no coinciden, te marcan inmediatamente.
- Reputación y geolocalización de IP: IPs conocidas de centros de datos, rangos de proxy masivos o una discrepancia entre la geometría y la ubicación del navegador generan sospechas inmediatas.
- Huellas TLS/JA3 y HTTP/2: Si tu conexión usa firmas extrañas o versiones de protocolo, Cloudflare suele asumir que estás ejecutando un bot o una herramienta automatizada.
Detección activa: Cómo Cloudflare desafía solicitudes sospechosas
Si las comprobaciones pasivas levantan alguna señal de alerta, Cloudflare pasa a pruebas activas. Eso significa desafíos de JavaScript, CAPTCHAs y comprobaciones de comportamiento en tiempo real. El navegador recibe scripts que rastrean el movimiento del ratón, la actividad del teclado e incluso la rapidez con la que rellenas formularios. La señal clave es si tu entorno puede manejar estos scripts de forma humana; la mayoría de los bots fallan aquí, ya sea por saltarse eventos o por responder demasiado rápido.
Por ejemplo, si usas un navegador sin interfaz o una herramienta de automatización, podrías pasar las primeras comprobaciones de huellas digitales. Pero una vez que Cloudflare ejecuta su JavaScript, la falta de eventos reales del ratón o la falta de respuestas de la API te bloquean. Algunos operadores intentan programar el movimiento del ratón o aleatorizar tiempos, pero la lógica de comportamiento de Cloudflare ahora rastrea decenas de patrones de eventos. Si cometes un error, como enviar eventos con ratón de forma demasiado uniforme o saltarte consultas comunes del entorno, verás un CAPTCHA o un bloqueo completo. La recuperación es lenta; incluso si cambias de proxy, Cloudflare suele vincular la detección a tu huella y cuenta, no solo a tu IP.
Esto también significa que apilar proxies residenciales o ajustar cabeceras de navegador no es suficiente. La capa activa de desafío detecta la mayoría de los intentos de automatización a menos que puedas imitar tanto la interacción entre dispositivos como humanos a gran escala.
Estas capas de detección explican por qué los bots y scrapers simples rara vez duran más de unas pocas sesiones antes de ser bloqueados.
Por qué la mayoría de los bots y scrapers simples son bloqueados al instante
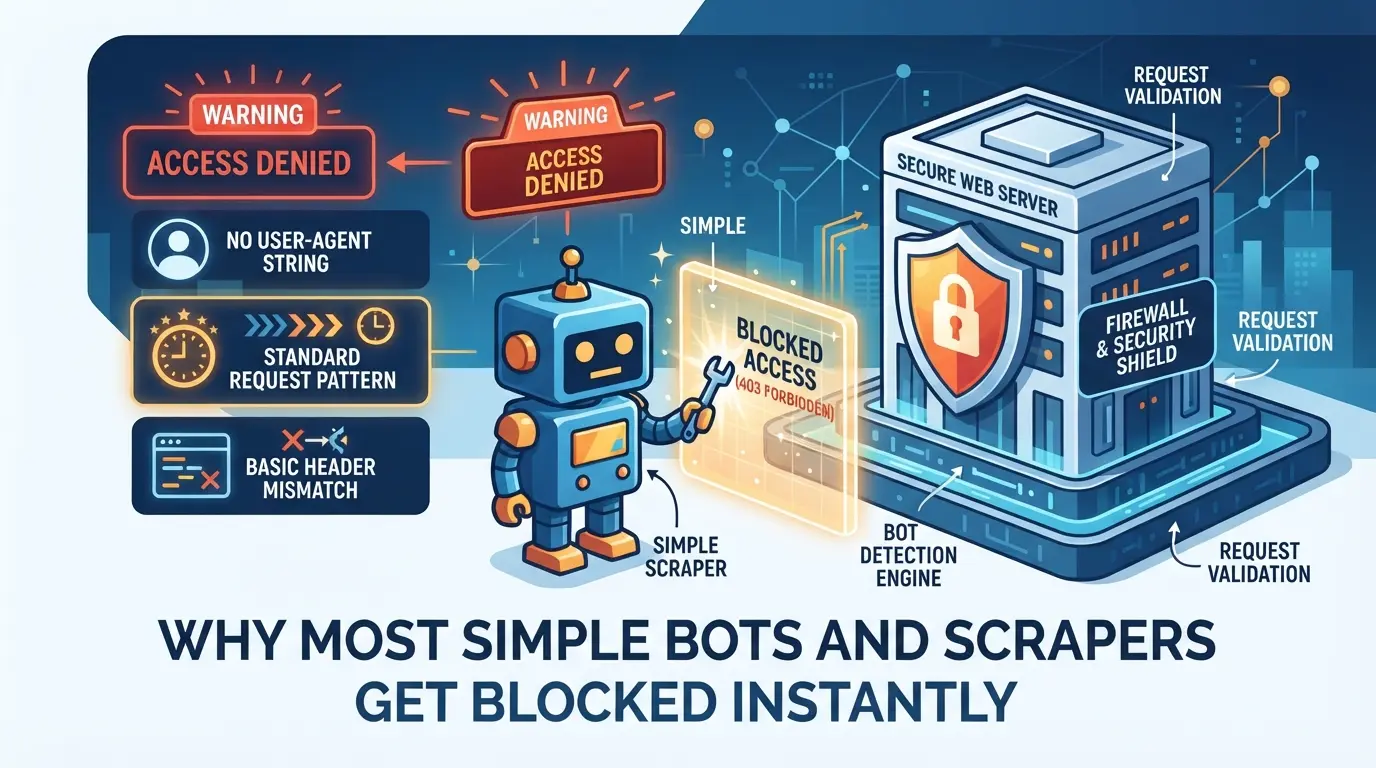
Los scripts básicos y los scrapers comerciales casi nunca duran más allá de la primera comprobación de Cloudflare. La razón: la mayoría falla en la huella del navegador, el proxy o las señales de comportamiento antes incluso de llegar al contenido de la página. Si tu configuración parece un bot en cualquier área, te bloquean rápido.
Dactilares dactilares del navegador faltantes o desajustadas
El sistema antibot de Cloudflare espera una huella real del navegador, una combinación única de dispositivos, ajustes y valores de entropía. Los bots simples suelen funcionar sin headless, saltarse comprobaciones WebGL o reutilizar perfiles comunes de dispositivos. Eso significa que su firma de navegador destaca de inmediato, a menudo coincidiendo con patrones de automatización conocidos.
Trampas del proxy: Reputación de IP y filtraciones
Intentar esconderse detrás de proxies baratos es un juego perdido. Los proxies públicos y de centros de datos se marcan mediante bases de datos de reputación que Cloudflare revisa en tiempo real. Incluso los proxies residenciales "nuevos" se queman si los usa demasiada gente o cuando la geometría y la configuración de zona horaria no coincide con las afirmaciones del navegador. Esto es lo que suele fallar:
- Ejecutas un scraper usando una IP de centro de datos. Cloudflare reconoce esta IP como de alto riesgo por informes de abuso pasados. El bot nunca ve la página; recibe un CAPTCHA o un bloqueo directo.
- Usas un proxy residencial, pero tu navegador envía una zona horaria (UTC+8) que no encaja con la región real de la IP (por ejemplo, París). El sistema de Cloudflare detecta la desadaptación, tu sesión se desafía o bloquea.
- Las filtraciones de IP son comunes en una mala configuración de proxys. Si tus solicitudes de navegador filtran tu IP real (vía WebRTC o DNS), Cloudflare marca la sesión al instante. Incluso una sola fuga puede destruir todo el pool de proxy para futuros intentos.
La forma más rápida de activar la defensa de Cloudflare es combinar un proxy marcado con una huella digital del navegador que no coincida con el país o el registro del ISP de la IP.
Ignorar comprobaciones de comportamiento y de sincronización
- No hay actividad con ratón o teclado durante la carga de la página, Cloudflare espera algo de actividad.
- Los eventos de navegación y clics ocurren a una velocidad inhumana, los usuarios reales hacen pausas, los bots no.
- Peticiones repetidas e idénticas al mismo recurso, la correspondencia de patrones detecta esto rápido.
Si te pierdes alguno de estos, a menudo te bloquean antes de que la página cargue. Incluso un pequeño desliz de comportamiento es suficiente para detectarlo al instante. La siguiente sección desglosa qué señales importan más en detalle.
¿Qué señales utiliza Cloudflare para detectar bots?
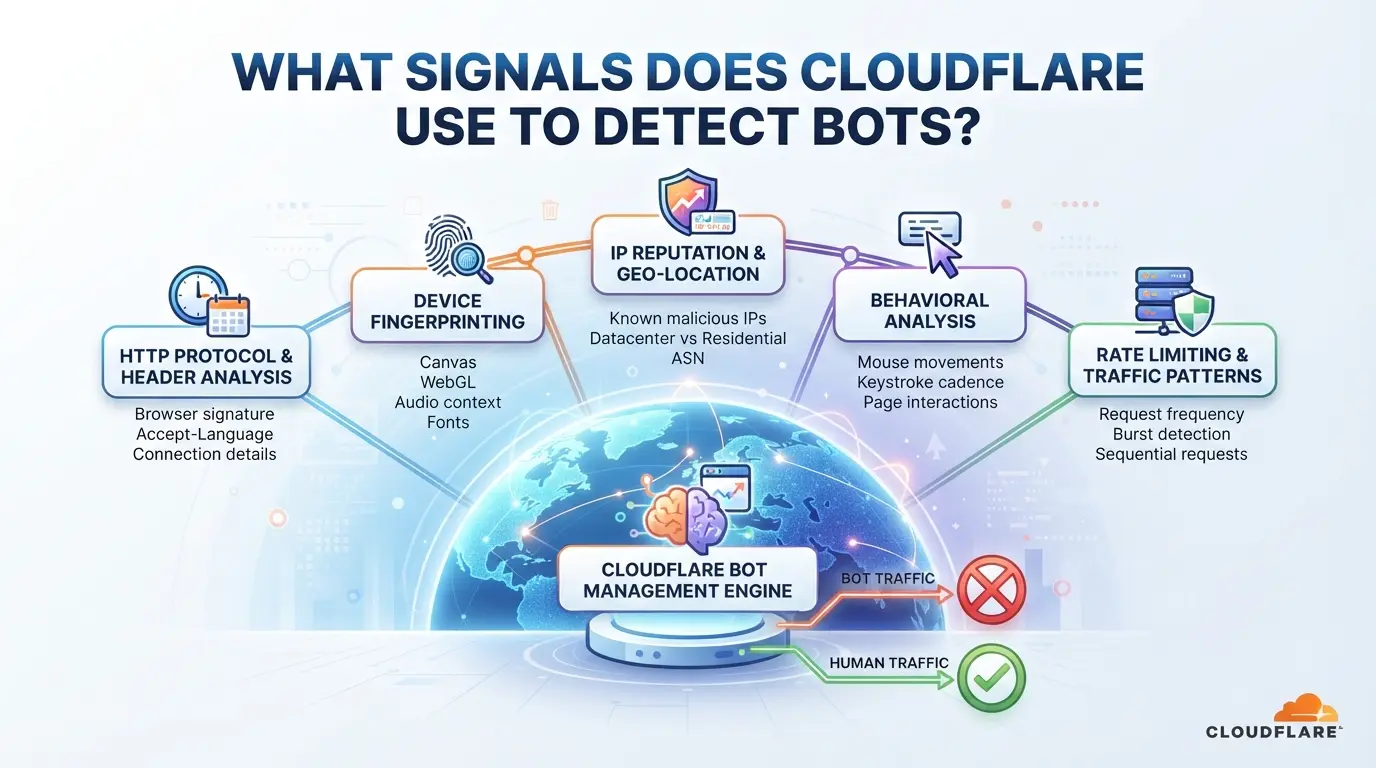
Cloudflare rastrea decenas de señales técnicas para detectar tráfico de bots. El sistema no depende solo de una pista, apila huellas dactilares, peculiaridades del navegador, desajustes de cabeceras y datos de comportamiento. Si incluso una sola capa parece incorrecta, puedes ser bloqueado antes de que cargue tu página.
Huellas de red y TLS
El sistema anti-bot de Cloudflare escanea tu handshake TLS y la huella digital JA3. Compara cómo tu navegador negocia el cifrado con lo que es normal para tu dispositivo y red. Si tu firma TLS coincide con un patrón conocido de bot o scraper, o tu IP proviene de un ASN marcado, estás marcado para comprobaciones adicionales. Los proxies residenciales pueden ayudar, pero IPs recicladas o rangos sospechosos de ASN hacen que esta capa sea poco fiable.
Identificación de Navegador y Dispositivo
El motor de detección sondea tu navegador en busca de señales consistentes de dispositivos, canvas, WebGL, AudioContext y la versión del sistema operativo. Por ejemplo, un Chrome sin interfaz con entropía WebGL faltante o salida de canvas desajustada te coloca en el grupo de "sospechoso de bot". Es común que las herramientas de automatización falsifiquen uno o dos valores, pero Cloudflare une decenas de pequeñas comprobaciones, incluso una sola descoordinación puede poner el sistema en modo bloqueo. Los operadores que solo suplantan agentes de usuario o resolución de pantalla pierden la huella digital más profunda. Si tu sesión de navegador carece de entropía realista, o no imitas las peculiaridades normales del hardware, estás marcado. Por eso ejecutar navegadores reales con emulación completa de dispositivos funciona mejor que configuraciones ligeras sin interfaz gráfica.
Consistencia de cabecera y cookies
Cloudflare compara encabezados como User-Agent, Accept-Language y Referer con patrones esperados de tu navegador y región. Si tu Accept-Language no coincide con el país de tu IP, o las cookies no se gestionan como un usuario real, el sistema se da cuenta. Un bot que olvida llevar cookies de sesión entre solicitudes, o que envía encabezados inconsistentes, activa bloqueos rápidamente. Incluso errores simples, como la falta de Referer, pueden dejar atascado en una página de desafío.
Detección de Comportamiento y Anomalías
- Se rastrean eventos con ratón, desplazamiento y teclado, y los bots sin interacción del usuario se detectan.
- Se comprueba el tiempo de navegación, las cargas de página son imposibles de señalar la automatización.
- Se monitorizan los patrones de clics y de forma, las acciones repetitivas o los eventos de enfoque ausentes generan sospechas.
Cloudflare apila todas estas señales. Si tu configuración falla aunque sea una, verás bloques acumulándose. La siguiente sección profundiza en los errores que desencadenan estos problemas en la práctica.
Errores comunes que activan bloqueos de bots Cloudflare
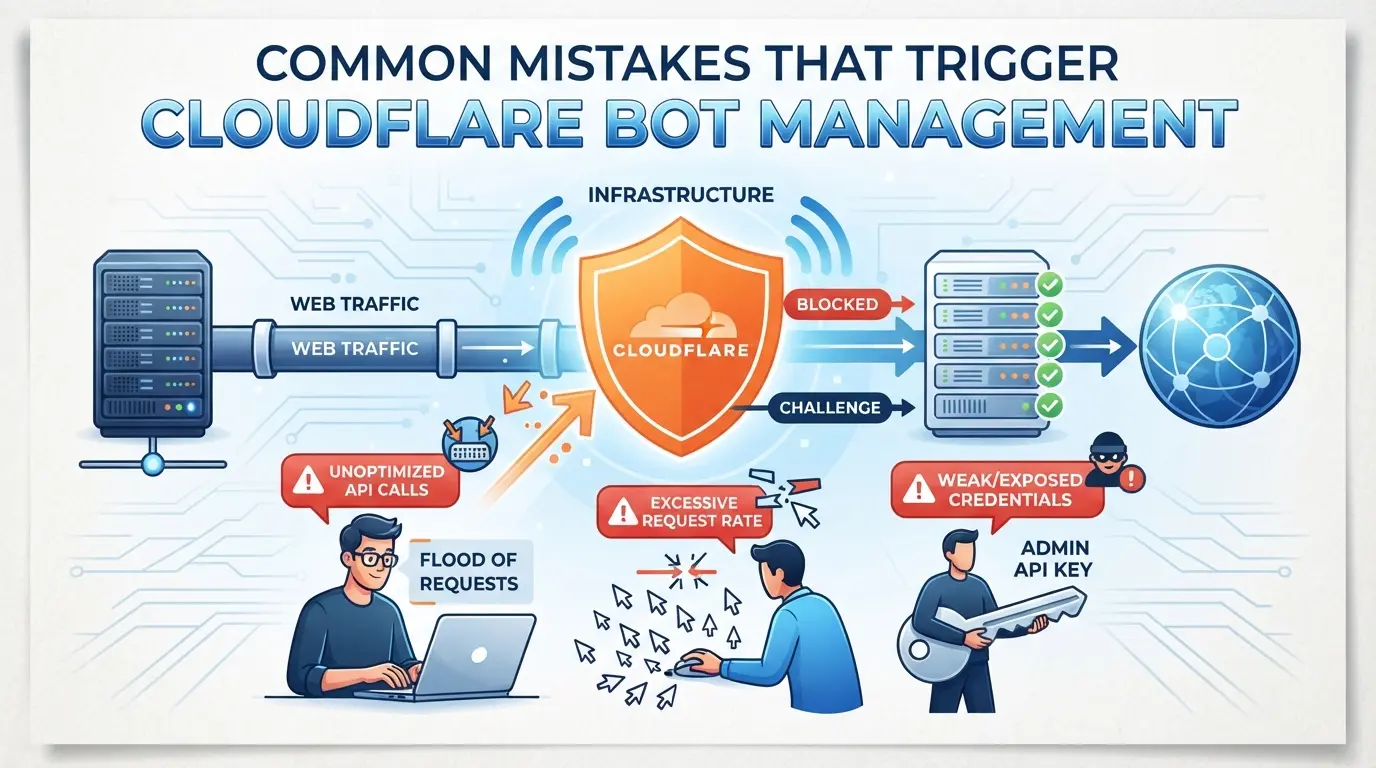
La mayoría de los bloqueos ocurren porque los operadores repiten los mismos errores evitables. La forma más rápida de ser marcado es pasar por alto pequeños detalles que rompen la consistencia de la sesión o que filtran señales de bots, que no son aleatorios; Cloudflare está ajustado para ellos.
Inconsistencias en las huellas dactilares entre sesiones
Cambiar de versión del navegador o perfiles del sistema operativo a mitad de una sesión casi siempre deja un hueco en tu huella digital. El problema mayor son las discrepancias horarias: si tu IP proxy dice "Alemania" pero el reloj de tu navegador marca "Shanghái", el sistema antibot de Cloudflare detectará la desconexión. Las lagunas en las huellas dactilares de la sesión son la principal causa de bloqueos instantáneos; la coherencia gana aquí.
Configuración incorrecta del proxy y filtraciones
- Reutilizando IPs que fueron bloqueadas la semana pasada, Cloudflare marca rápidamente a los reincidentes.
- Las fugas de DNS del proxy, el tráfico real del navegador rara vez filtra DNS a resolvers públicos.
- WebRTC se filtra, si tu IP real se filtra, el aislamiento de sesión queda roto.
Patrones de automatización que destacan
Los bots con sincronización de clics copiados y pegados o cero aleatorización son fáciles de detectar para Cloudflare. Si cada visita termina en el mismo píxel, en el mismo orden, las tasas de detección disparan.
- Cambia el orden de navegación en cada pasada, se marcan los flujos predecibles.
- Aleatoriza los retrasos de clics y los intervalos fijos son una pista.
- Evita las coordenadas exactas de la pantalla, el tráfico humano varía en cada sesión.
Cómo reducir el riesgo de detección de bots en Cloudflare al gestionar cuentas de múltiples plataformas
Si gestionas varias cuentas en plataformas protegidas por Cloudflare, la detección suele reducirse a un manejo descuidado de las sesiones, huellas dactilares desajustadas o patrones que parecen robóticos. Copiar y pegar sesiones del navegador o pasar por los inicios de sesión apresurados te hará que te detecten rápidamente. Así es como romper el vínculo entre tus cuentas y evitar las trampas más comunes.
Separa cada cuenta en su propio entorno de navegador
- Crea un nuevo perfil de navegador para cada cuenta, nunca vuelvas a utilizar ni "cambies" de cuenta en la misma sesión, aunque borres las cookies.
- Guarda y aísla cookies, caché y almacenamiento local para cada perfil. El almacenamiento compartido hace que tus cuentas parezcan relacionadas y genera sospechas.
- Lanza perfiles con huellas dactilares distintivas del dispositivo (tamaño de pantalla, versión del sistema operativo, agente de usuario). Los datos superpuestos entre cuentas pueden conectarlos en los registros de Cloudflare.
- Comproba bien: si iniciar sesión en dos cuentas desde el mismo entorno muestra una sesión de inicio de sesión cruzado o compartida, te has saltado un paso de separación, apaga y reconstruye esos perfiles.
Comparar huellas dactilares y proxies con cada sesión
- Asigna una IP proxy única a cada perfil de cuenta. No rotes proxies durante las sesiones activas, Cloudflare rastrea los cambios abruptos de IP y los marca.
- Relaciona la ubicación de tu proxy con el país y la región esperados de la cuenta. Si tu IP dice "Francia" pero el idioma y la zona horaria de tu navegador dicen "Vietnam", recibirás comprobaciones extra.
- Configura la zona horaria, el idioma del navegador y la geolocalización en cada perfil para que coincidan con la IP proxy. Cualquier desajuste es una huella digital, la lógica anti-bot de Cloudflare pesa mucho en esto.
- Si alguna vez recibes un aviso de "verificar que eres humano" o una alerta de nuevo inicio de sesión en la plataforma, probablemente tu proxy o la configuración de huellas dactilares estén desactivadas.
| Tipo de montaje |
Consistencia de Proxy |
Coincidencia de huellas dactilares |
Riesgo de detección |
| Correcto |
Fijo por perfil |
Alineado con el proxy |
Bajo |
| Incorrecto: Intercambio de proxy |
Gira a mitad de uso |
Desajustados |
Alto |
| Incorrecto: Lenguaje desajustado |
Fijado |
Desajuste de localización |
Medio |
Aleatorizar y humanizar acciones automatizadas
- Varía el orden de los clics y las rutas de navegación, nunca ejecute scripts idénticos entre cuentas.
- Inserta retrasos aleatorios entre acciones (2–7 segundos es lo habitual). El tiempo uniforme parece robótico y activa las comprobaciones de comportamiento de Cloudflare.
- Desplazarse y moverse con el ratón a intervalos impredecibles. Sin movimiento, ni patrones perfectamente repetidos, marca automatización.
- Si alguna vez ves ventanas emergentes repetidas de CAPTCHA o cierres de sesión repentinos, tu patrón de acción es demasiado regular, ajusta los retrasos y rutas antes de volver a intentarlo.
Pasar desapercibido depende de los detalles. Apresurarse o saltarse los pasos de aislamiento te hace fácil de detectar. La siguiente sección explica cómo los operadores experimentados afrontan estos mismos retos a gran escala.
Cómo los operadores utilizan DICloak para gestionar cuentas de múltiples plataformas con menor riesgo de detección de bots
Para los operadores que gestionan varias cuentas de plataforma detrás de Cloudflare, el proceso manual de mantener las sesiones separadas y consistentes es donde los errores suelen activar la detección. Si tienes más de una cuenta, un pequeño desliz, como almacenamiento superpuesto en el navegador o señales de red desajustadas, puede activar el sistema antibot de Cloudflare. La solución práctica no es solo "cambiar tu IP" o "aleatorizar huellas dactilares", sino dar a cada cuenta su propio perfil de navegador y conexión, y luego estandarizar cualquier acción rutinaria. Así es como los equipos usan DICloak para hacer exactamente eso.
Aislar cada cuenta de plataforma con perfiles de navegador y ajustes de huellas dactilares separados
Los operadores pueden crear un nuevo perfil de navegador en DICloak para cada cuenta de plataforma, luego configurar señales de huella, sistema operativo, agente de usuario, zona horaria y entropía WebGL, para que coincidan con el entorno previsto. Esto evita que el almacenamiento del navegador, las cookies y los datos de sesión se filtren entre cuentas. La verdadera ventaja es que cada cuenta permanece en su propio compartimento, reduciendo el riesgo de vinculación accidental. El alcance se mantiene a nivel de perfil de navegador y sesión, DICloak no gestiona las cuentas de plataforma por sí mismas. 
Asigna proxies propiedad del usuario a cada perfil para una identidad de red consistente
Tras configurar los perfiles, los operadores pueden introducir detalles personalizados de proxy (HTTP, HTTPS, SOCKS5) para cada uno y luego probar la IP de salida y la región antes de iniciar sesión. Este paso proporciona a cada cuenta una ruta de red estable, pero las reglas de elección y rotación del proxy dependen del usuario. DICloak almacena la configuración del proxy por perfil, por lo que la conexión se mantiene constante entre sesiones. Recuerda, DICloak no vende proxies ni garantiza el acceso a la plataforma. 
Automatiza las acciones repetitivas de la cuenta con RPA, mientras monitorizas anomalías
Cuando los pasos rutinarios del navegador, como la navegación o la introducción de formularios, deben ejecutarse entre perfiles, los operadores pueden configurar un flujo de trabajo RPA en DICloak. Las acciones aprobadas se programan y ejecutan, con el estado en tiempo real y los registros disponibles para su revisión. Los equipos siguen siendo responsables de monitorizar los resultados y ajustar los flujos de trabajo en función de la retroalimentación de la plataforma. 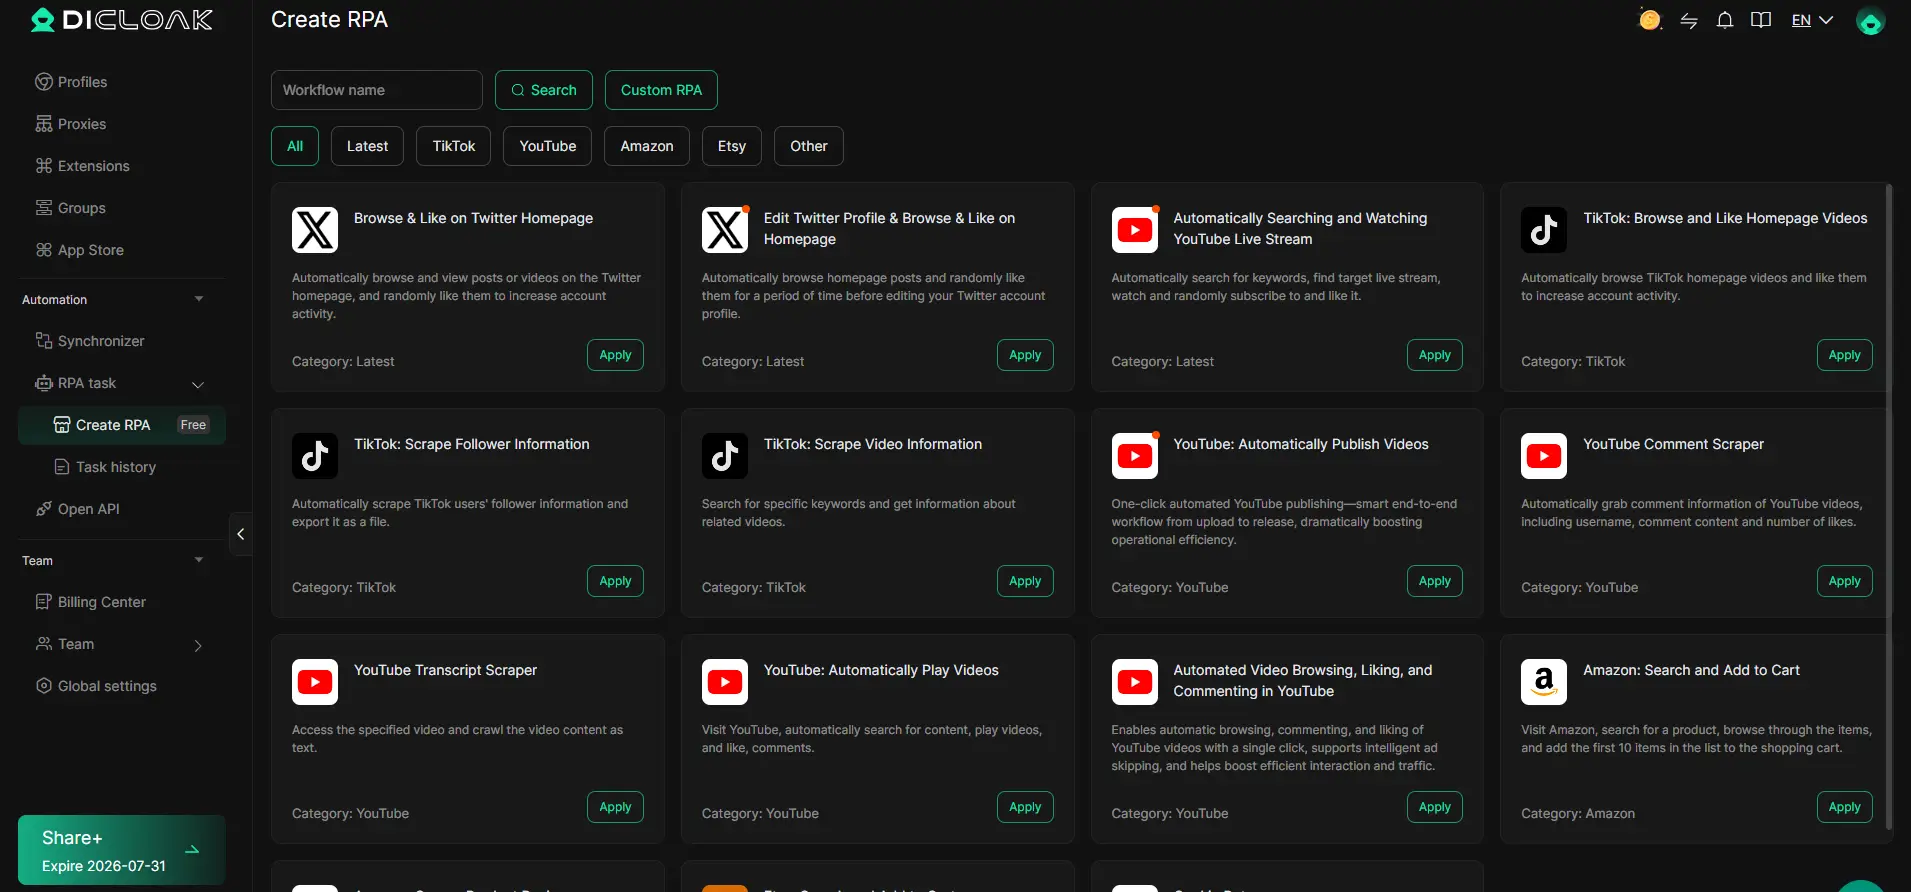
Si el riesgo de detección de Cloudflare sigue siendo alto tras estos pasos, los límites legales y de flujo de trabajo vienen a continuación.
Cuando la detección de Cloudflare es inevitable: Límites legales, de cumplimiento y de flujo de trabajo
Términos de servicio y cumplimiento de la plataforma
Intentar evitar la detección de bots puede romper las normas de la plataforma, la mayoría de los sitios prohíben actividades automatizadas o intentan ocultar la identidad. Ser señalado suele significar que las cuentas son baneadas, fondos retenidos y el acceso futuro cortado. Incluso una sola evasión fallida puede bloquear el dominio o la base principal de usuarios de tu empresa durante semanas.
Límites técnicos y éticos
Ningún flujo de trabajo ni herramienta puede mantenerte indetectable para siempre. Algunas regiones tratan la evasión de bots como una infracción legal, y las plataformas pueden escalar a acciones legales o bloquear completamente tu infraestructura.
- Los fallos de detección parecen errores 403 repentinos, suspensiones masivas de cuentas o baneos por proxy en todo tu rango.
- La práctica más segura es revisar las leyes locales, usar solo automatizaciones permitidas y mantener un registro escrito de los pasos de cumplimiento.
Conclusiones clave: Flujos de trabajo multicuenta más seguros detrás de Cloudflare en 2026
Si quieres flujos de trabajo multicuenta más fluidos detrás de Cloudflare, centrarte menos en trucos y más en los fundamentos, la mayoría de los fallos vienen de no tener uno de estos fundamentos, no de alguna herramienta secreta.
Lista de verificación para operaciones más seguras
- Separa cada cuenta y sesión, nunca reutilices cookies, perfiles de navegador ni huellas dactilares de dispositivos entre identidades.
- Asegúrate de que las huellas dactilares del navegador y las ubicaciones proxy coincidan; las señales desalineadas casi siempre activan la detección de bots de Cloudflare, especialmente en sesiones nuevas.
- Estate atento a nuevos bloques o captchas y ajusta el problema; cuando veas páginas de desafíos inusuales o errores 403, para y comprueba qué ha cambiado en tu pila.
Preguntas frecuentes sobre la detección de bots de Cloudflare
¿Puede Cloudflare detectar bots incluso si uso un proxy?
Sí, la detección de bots en Cloudflare va mucho más allá de simplemente comprobar tu dirección IP. Analiza las huellas dactilares del navegador, los movimientos del ratón y el momento de las solicitudes. Incluso si usas un proxy, Cloudflare puede detectar señales de automatización analizando cómo interactúas con el sitio y si la configuración de tu navegador parece sospechosa.
¿Qué señales de huellas digitales revisa Cloudflare con mayor frecuencia?
Cloudflare revisa varias señales de huellas para detectar bots. Estas incluyen el canvas y el WebGL, que evalúa cómo dibuja los gráficos tu navegador. Las cadenas de User Agent y las huellas TLS/JA3 revelan detalles sobre tu navegador y la conexión. Combinaciones inusuales o desajustes pueden activar la protección contra bots.
¿Es legal intentar saltarse la detección de bots de Cloudflare?
Intentar saltarse el sistema anti-bot de Cloudflare puede violar los términos de servicio del sitio web. En algunos lugares, también podría infringir las leyes locales. Revisa siempre las normas del sitio al que quieres acceder y revisa la normativa de tu país antes de intentar eludir las medidas de seguridad.
¿Usar un navegador antidetect garantiza que no me bloqueen?
Ningún navegador antidetect puede garantizar que evites la protección de bots de Cloudflare. Cloudflare actualiza sus métodos de detección y analiza el comportamiento, no solo las huellas dactilares del navegador. Debes configurar tu navegador con cuidado y seguir ajustando la configuración para evitar la detección, pero aún pueden ocurrir bloqueos.
¿Con qué frecuencia debería rotar proxies o actualizar huellas dactilares?
Rota proxies y actualiza las huellas digitales del navegador cada vez que inicies una nueva sesión o veas señales de bloqueo. Mantener el mismo proxy y huella digital dentro de una sesión te ayuda a parecer más real. Cambiar demasiado a menudo puede crear patrones que el sistema anti-bot de Cloudflare señala como sospechosos.
Para las organizaciones que buscan una ventaja en la protección de sus activos web, evaluar soluciones avanzadas de mitigación de bots es un paso fundamental. Evaluar herramientas que ofrezcan detección personalizable e integración fluida puede ayudar a abordar amenazas en evolución sin interrumpir la experiencia del usuario. Prueba DICloak gratis
 Herramientas gratuitas
 Complemento de cookies
 Generador UA
 Generador de direcciones MAC
 Generador de IP
 Lista de direcciones IP
 Generador de código 2FA
 Reloj Mundial
 Cheque Anónimo
 WebRTC Leak Test
 Generador UUID
 Verificador de Proxy
 Verificador de anuncios de Facebook
 Raspado web con IA
 Herramientas SMM Gratis
 Verificador de Sombreado de Twitter
 Generador UTM
 Generador de usernames
 Generador de hashtags con IA
 Generador de titulares para LinkedIn
 Redimensionador de imágenes sociales