Corrige um script, limpa os cookies, troca de proxies e recarrega, mas a Cloudflare volta a parar-te com uma página "Verificar que és humano" ou um erro 403. Mesmo em navegadores limpos e redes novas, o sistema anti-bot pode bloqueá-lo antes de terminar um único fluxo de trabalho. O que é que realmente desencadeia isto? Nem sempre é tão simples como "demasiados pedidos" ou "usar automação".
A maioria dos conselhos diz que a proteção de bots da Cloudflare verifica a reputação do IP, impressões digitais do navegador ou desafios simples de JavaScript. Mas isso ignora o que desregula a deteção no tráfego do mundo real: sinais de navegador headless, assinaturas TLS reutilizadas e fugas de cookies entre sessões. Estes tripwires podem sinalizá-lo mesmo que não esteja a usar um bot, especialmente com novas configurações de dispositivos ou quando testa em grande escala.
O verdadeiro problema é a rapidez com que a Cloudflare atualiza a sua lógica de deteção. Em 2026, pequenos ajustes, como uma ordem diferente do user-agent ou a falta da entropia WebGL , podem colocá-lo numa lista de bloqueios. Se acha que correr proxies residenciais ou mudar de user-agents é suficiente, provavelmente vai ficar preso num ciclo de acesso temporário e novos banimentos.
Saber como funciona a deteção de bots cloudflare , até que sinais verifica e o que realmente faz o sistema sinalizar-te na prática, significa que podes ajustar a tua stack antes de ficares bloqueado. Isto é o que realmente ativa o sistema agora.
O que é que realmente desencadeia a deteção de bots na Cloudflare em 2026?
A Cloudflare sinaliza o tráfego como um bot quando vê uma mistura de sinais do navegador, padrões de rede e comportamentos que não correspondem à forma como as pessoas reais usam a web. O sistema reage rapidamente, pequenas incompatibilidades em impressões digitais ou atividade podem fazer com que seja bloqueado antes mesmo de chegar ao site. Eis o que realmente ativa a deteção agora.
Deteção Passiva: O que o seu navegador revela instantaneamente
O Cloudflare não espera que clique em nada. Ele capta sinais diretamente do seu navegador e da sua ligação. Os fios de disparo mais comuns:
- Incompatibilidades nas impressões digitais do navegador: User Agent, canvas, WebGL e entropia do dispositivo, se estes não coincidirem, és assinalado imediatamente.
- Reputação do IP e geolocalização: IPs conhecidos dos centros de dados, intervalos de proxy em massa ou uma incompatibilidade entre geolocalização e localização do navegador levantam suspeitas instantâneas.
- Impressões digitais TLS/JA3 e HTTP/2: Se a sua ligação usa assinaturas ou versões de protocolo ímpares, a Cloudflare muitas vezes assume que está a executar um bot ou uma ferramenta automatizada.
Deteção Ativa: Como a Cloudflare Desafia Pedidos Suspeitos
Se verificações passivas levantarem algum sinal de alerta, a Cloudflare passa para testes ativos. Isto significa desafios em JavaScript, CAPTCHAs e verificações comportamentais em tempo real. O navegador recebe scripts que monitorizam o movimento do rato, a atividade do teclado e até a rapidez com que preenlhes formulários. O sinal-chave é se o teu ambiente consegue lidar com estes scripts de forma humana, a maioria dos bots falha aqui, seja por saltar eventos ou por responder demasiado depressa.
Por exemplo, se estiver a usar um navegador headless ou uma ferramenta de automação, pode passar as verificações iniciais de impressões digitais. Mas uma vez que a Cloudflare executa o seu JavaScript, a sua falta de eventos reais do rato ou respostas da API em falta faz com que seja bloqueado. Alguns operadores tentam programar o movimento do rato ou randomizar tempos, mas a lógica comportamental da Cloudflare agora acompanha dezenas de padrões de eventos. Se cometer um erro, como enviar eventos do rato de forma demasiado uniforme ou saltar consultas comuns ao ambiente, verá um CAPTCHA ou bloqueio completo. A recuperação é lenta; mesmo que mude de proxy, a Cloudflare muitas vezes associa a deteção à sua impressão digital e conta, não apenas ao seu IP.
Isto também significa que empilhar proxies residenciais ou ajustar os cabeçalhos do navegador não é suficiente. A camada ativa de desafio detém a maioria das tentativas de automação, a menos que consiga imitar tanto a interação do dispositivo como da humana em grande escala.
Estas camadas de deteção explicam porque bots simples e scrapers raramente duram mais do que algumas sessões antes de serem bloqueados.
Porque é que a maioria dos bots simples e scrapers é bloqueada instantaneamente
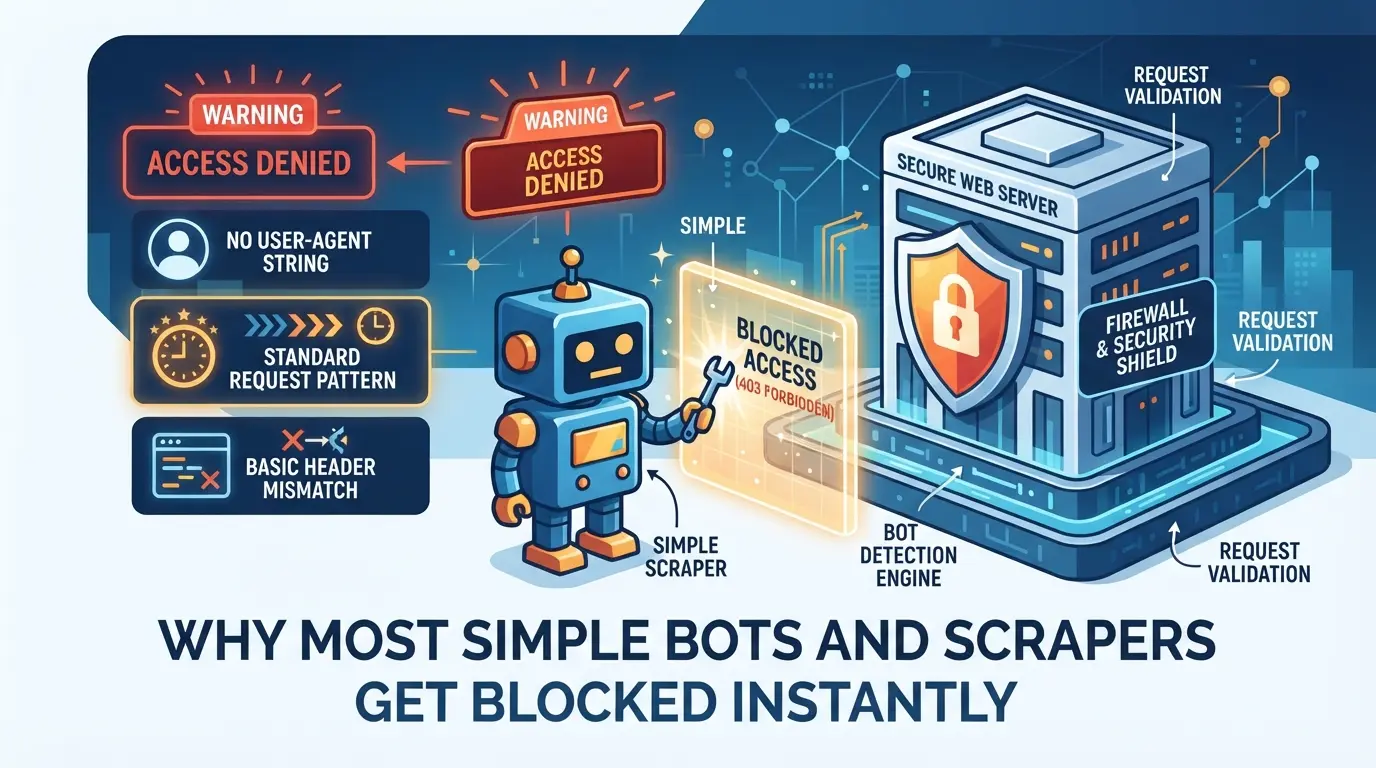
Scripts básicos e scrapers prontos quase nunca passam da primeira verificação da Cloudflare. A razão: a maioria falha na impressão digital do navegador, proxy ou sinais comportamentais antes mesmo de chegar ao conteúdo da página. Se a tua configuração parecer um bot em qualquer área, és bloqueado rapidamente.
Impressões digitais do navegador em falta ou incompatíveis
O sistema anti-bots da Cloudflare espera uma impressão digital real do navegador, uma combinação única de dispositivos, definições e valores de entropia. Bots simples normalmente funcionam sem interface gráfica, saltam verificações WebGL ou reutilizam perfis comuns de dispositivos. Isto significa que a assinatura do navegador se destaca imediatamente, muitas vezes correspondendo a padrões de automação conhecidos.
Armadilhas do Proxy: Reputação da IP e Fugas de Informação
Tentar esconder-se atrás de proxies baratos é um jogo perdido. Proxies públicos e de centros de dados são assinalados por bases de dados de reputação que a Cloudflare verifica em tempo real. Mesmo proxies residenciais "recentes" são queimados se usados por demasiadas pessoas ou quando as definições geográficas e horárias não correspondem às afirmações do navegador. Isto é o que normalmente corre mal:
- Executas um scraper usando um IP de datacenter. A Cloudflare reconhece este IP como de alto risco devido a relatos anteriores de abuso. O bot nunca vê a página; recebe um CAPTCHA ou bloqueio direto.
- Usas um proxy residencial, mas o teu navegador envia um fuso horário (UTC+8) que não corresponde à região real do IP (por exemplo, Paris). O sistema da Cloudflare detetaria a incompatibilidade, a tua sessão é contestada ou bloqueada.
- Fugas de IP são comuns com uma má configuração de proxy. Se os pedidos do teu navegador divulgarem o teu IP real (via WebRTC ou DNS), a Cloudflare sinaliza instantaneamente a sessão. Mesmo uma fuga pode queimar todo o pool de proxy para tentativas futuras.
A forma mais rápida de ativar a defesa da Cloudflare é combinar um proxy sinalizado com uma impressão digital do navegador que não corresponde ao registo do país ou ISP do IP.
Ignorar Verificações Comportamentais e de Temporização
- Não há atividade de rato ou teclado durante o carregamento da página, a Cloudflare espera alguma coisa.
- Os eventos de navegação e cliques acontecem a uma velocidade sobre-humana, os utilizadores reais hesitam, os bots não.
- Pedidos repetidos e idênticos ao mesmo recurso, a correspondência de padrões apanha isto rapidamente.
Se falhares algum destes, muitas vezes és bloqueado antes sequer da página carregar. Mesmo um pequeno deslize comportamental é suficiente para deteção instantânea. A secção seguinte explica em detalhe quais os sinais que importam mais.
Que sinais é que a Cloudflare usa para detetar bots?
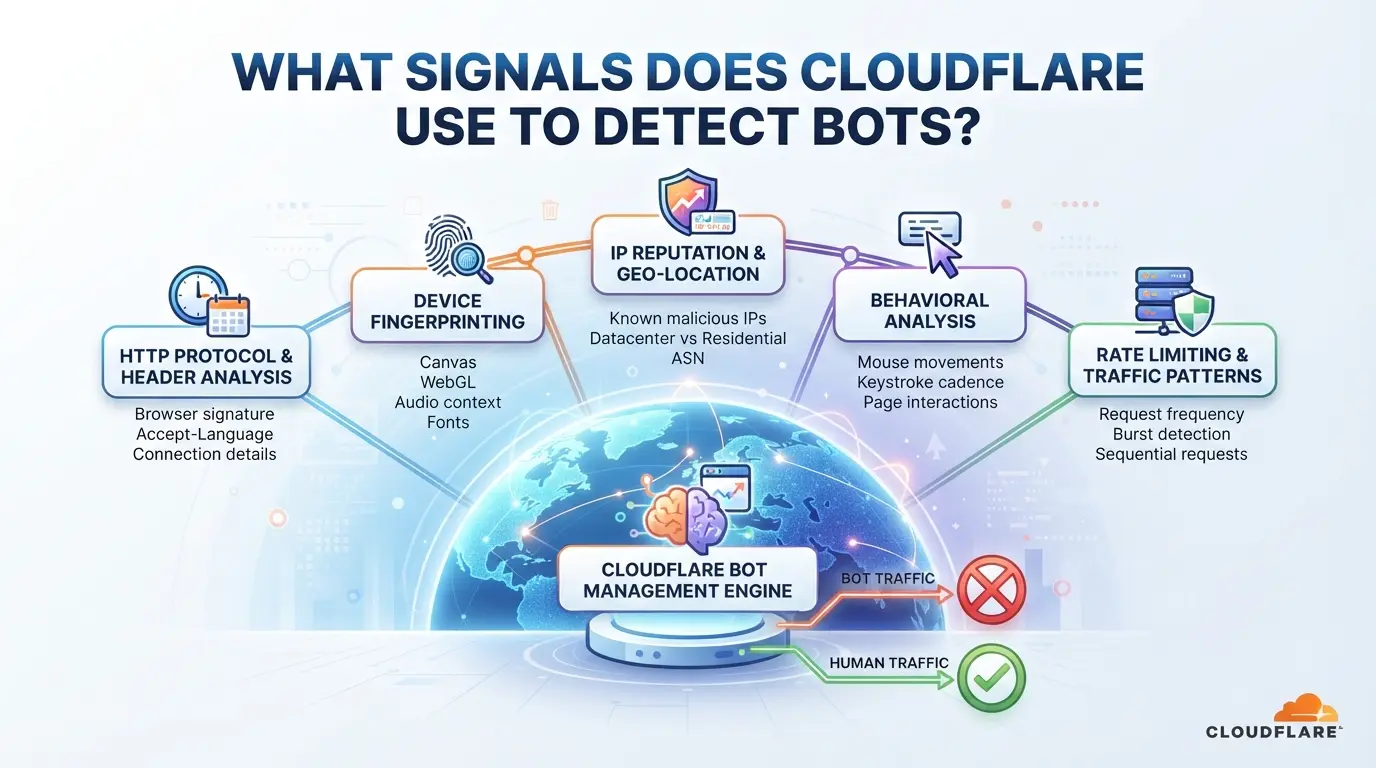
A Cloudflare rastreia dezenas de sinais técnicos para sinalizar o tráfego dos bots. O sistema não depende apenas de uma pista, empilha impressões digitais, peculiaridades do navegador, incompatibilidades de cabeçalhos e dados comportamentais. Se até uma única camada parecer errada, podes ser bloqueado antes da tua página carregar.
Impressões digitais de rede e TLS
O sistema anti-bot da Cloudflare analisa o seu handshake TLS e a impressão digital JA3. Compara como o seu navegador negocia a encriptação com o que é normal para o seu dispositivo e rede. Se a sua assinatura TLS corresponder a um padrão conhecido de bot ou scraper, ou se o seu IP vier de um ASN sinalizado, está marcado para verificações extra. Proxies residenciais podem ajudar, mas IPs reciclados ou intervalos suspeitos de ASN tornam esta camada pouco fiável.
Impressões digitais do navegador e do dispositivo
O motor de deteção sonda o seu navegador em busca de sinais consistentes do dispositivo, canvas, WebGL, AudioContext e versão do sistema operativo. Por exemplo, um Chrome headless com entropia WebGL em falta ou saída canvas desajustada coloca-o no bucket do "suspeito de bot". É comum ferramentas de automação falsificarem um ou dois valores, mas a Cloudflare liga dezenas de pequenas verificações, mesmo um único desajuste pode levar o sistema para modo de bloqueio. Operadores que apenas falsificam agentes de utilizador ou resolução de ecrã perdem a impressão digital mais profunda. Se a sua sessão de navegador não tiver entropia realista, ou se não imitar as peculiaridades normais do hardware, está sinalizado. É por isso que correr navegadores reais com emulação completa do dispositivo funciona melhor do que configurações leves sem interface.
Cabeçalho e Consistência dos Cookies
O Cloudflare compara cabeçalhos como User-Agent, Accept-Language e Referer com padrões esperados do seu navegador e região. Se o seu Accept-Language não corresponder ao país do seu IP, ou se os cookies não forem geridos como um utilizador real, o sistema nota. Um bot que se esquece de transportar cookies de sessão entre pedidos, ou envia cabeçalhos inconsistentes, aciona bloqueios rapidamente. Mesmo erros simples, como a falta do Referer, podem deixá-lo preso numa página de desafio.
Deteção Comportamental e de Anomalias
- Eventos com rato, scroll e teclado são rastreados, bots sem interação do utilizador são sinalizados.
- O tempo de navegação é verificado, os carregamentos de páginas impossivelmente rápidos sinalizam automação.
- Padrões de cliques e formas são monitorizados, ações repetitivas ou eventos de foco em falta levantam suspeitas.
O Cloudflare acumula todos estes sinais. Se a tua configuração falhar sequer um, vais ver blocos a acumularem-se. A secção seguinte aprofunda os erros que desencadeiam estes problemas na prática.
Erros Comuns que Desencadeiam Bloqueios de Bots Cloudflare
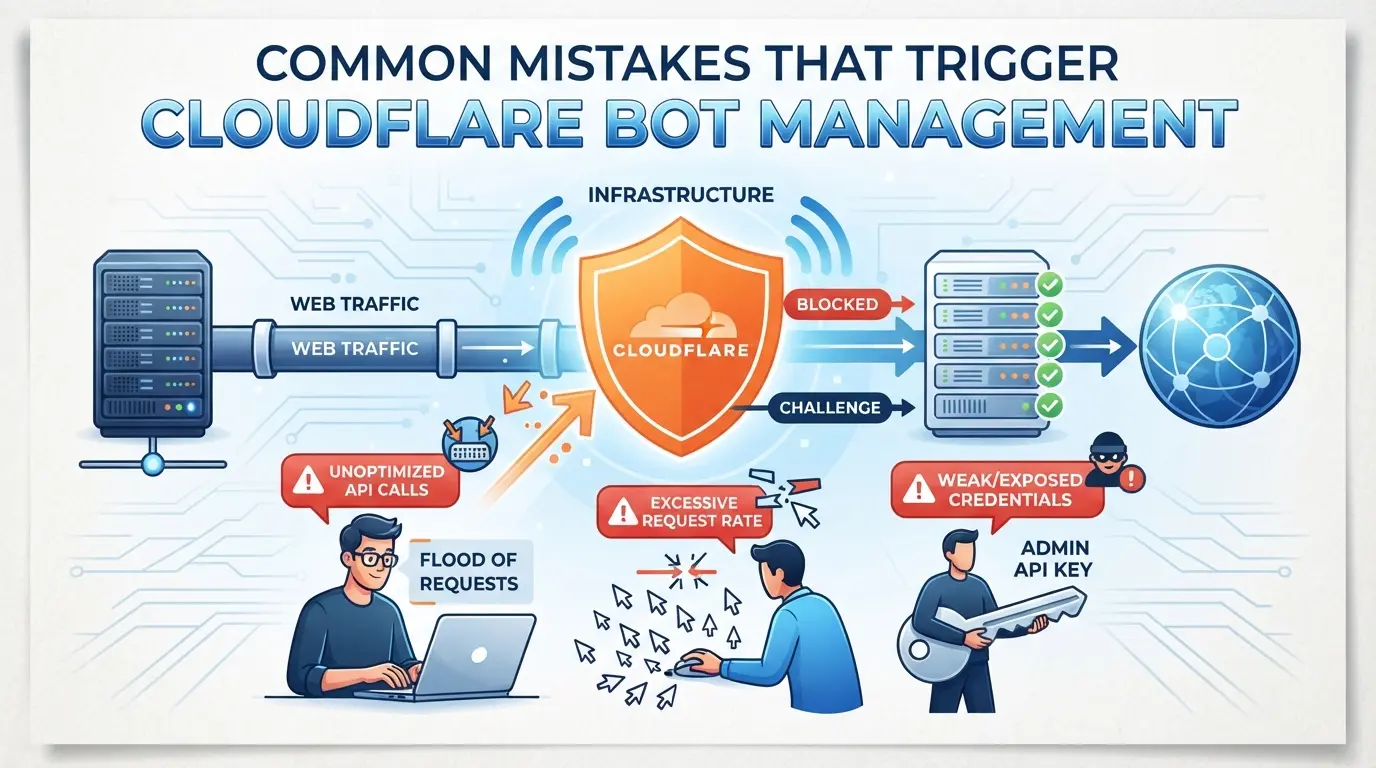
A maioria dos bloqueios acontece porque os operadores repetem os mesmos erros evitáveis. A forma mais rápida de ser sinalizado é ignorar pequenos detalhes que quebram a consistência da sessão ou que transmitem sinais de bots de fuga, estes não são aleatórios; O Cloudflare está ajustado para eles.
Inconsistências de Impressões Digitais entre Sessões
Mudar de versão do navegador ou de perfis do sistema operativo a meio de uma sessão quase sempre deixa uma lacuna na tua impressão digital. O maior problema são as incompatibilidades nos fusos horários: se o IP do teu proxy disser "Alemanha" mas o relógio do teu navegador marcar "Xangai", o sistema anti-bot da Cloudflare irá detetar a incompatibilidade. As lacunas nas impressões digitais da sessão são a principal causa de bloqueios instantâneos; a consistência vence aqui.
Má Configuração do Proxy e Fugas de Informação
- Ao reutilizar IPs que foram bloqueados na semana passada, a Cloudflare identifica rapidamente os reincidentes.
- O DNS vaza do proxy, o tráfego real do navegador raramente passa DNS para resolvers públicos.
- Fugas de WebRTC, se o teu IP real escapar, o isolamento da sessão fica quebrado.
Padrões de Automação que se Destacam
Bots com tempo de clique copiado-colado ou zero randomização são fáceis de detetar pela Cloudflare. Se cada visita cair no mesmo pixel, na mesma ordem, as taxas de deteção disparam.
- Muda a ordem de navegação em cada corrida, os fluxos previsíveis são sinalizados.
- Atrasos aleatórios de cliques, intervalos fixos denunciam.
- Evite coordenadas exatas do ecrã, o tráfego humano varia em cada sessão.
Como Reduzir o Risco de Deteção de Bots Cloudflare ao Gerir Múltiplas Contas de Plataforma
Se estiver a gerir várias contas em plataformas protegidas pela Cloudflare, a deteção geralmente resume-se a um manuseamento descuidado das sessões, impressões digitais desalinhadas ou padrões que parecem robóticos. Copiar e colar sessões do navegador ou apressar os logins fará com que seja sinalizado rapidamente. Aqui está como quebrar a ligação entre as suas contas e evitar as armadilhas comuns.
Separe cada conta no seu próprio ambiente de navegador
- Cria um novo perfil de navegador para cada conta, nunca reutilizes ou "mudes" de conta na mesma sessão, mesmo que limpes cookies.
- Armazene e isole cookies, cache e armazenamento local para cada perfil. O armazenamento partilhado faz com que as suas contas pareçam relacionadas e levanta suspeitas.
- Lançar perfis com impressões digitais distintas do dispositivo (tamanho do ecrã, versão do sistema operativo, agente de utilizador). Detalhes sobrepostos entre contas podem ligá-los nos registos da Cloudflare.
- Confirmação: se iniciar sessão em duas contas do mesmo ambiente alguma vez mostrar uma sessão de login cruzado ou partilhada, perdeu um passo de separação, desligue e reconstrói esses perfis.
Comparar impressões digitais e proxies a cada sessão
- Atribui um IP proxy único a cada perfil de conta. Não rodes proxies durante sessões ativas, a Cloudflare regista alterações abruptas de IP e sinaliza-as.
- Compare a localização do seu proxy com o país e região esperados da conta. Se o seu IP indicar "França" mas a língua do navegador e o fuso horário indicarem "Vietname", receberá verificações extra.
- Defina o fuso horário, a linguagem do navegador e a geolocalização em cada perfil para alinharem com o IP proxy. Qualquer descorrespondência é uma impressão digital, a lógica anti-bot da Cloudflare pesa muito sobre isso.
- Se alguma vez receberes um aviso de "verificar que és humano" ou um alerta de novo login na plataforma, provavelmente as definições do teu proxy ou impressão digital estão desreguladas.
| Tipo de Configuração |
Consistência de Proxy |
Correspondência de Impressões Digitais |
Risco de deteção |
| Correto |
Fixo por perfil |
Alinhado ao proxy |
Baixo |
| Errado: troca de proxy |
Roda a meio do uso |
Desajustados |
Alto |
| Errado: Linguagem desligada |
Fixo |
Incompatibilidade de localização |
Média |
Randomizar e Humanizar Ações Automáticas
- Varia a ordem dos cliques e os caminhos de navegação, nunca execute scripts idênticos entre contas.
- Insira atrasos aleatórios entre as ações (2–7 segundos é o típico). O timing uniforme parece robótico e ativa as verificações comportamentais da Cloudflare.
- Desloca e move o rato em intervalos imprevisíveis. Nenhum movimento, ou padrões perfeitamente repetidos, marca automação.
- Se alguma vez vires pop-ups repetidos de CAPTCHA ou desligamentos repentinos, o teu padrão de ação for demasiado regular, ajusta atrasos e caminhos antes de tentares novamente.
Permanecer despercebido depende dos detalhes. Apressar ou saltar passos de isolamento torna-o fácil de identificar. A secção seguinte explica como os operadores experientes lidam com estes mesmos desafios em grande escala.
Como os Operadores Utilizam o DICloak para Gerir Múltiplas Contas de Plataforma com Menor Risco de Deteção de Bots
Para operadores que gerem várias contas de plataforma atrás da Cloudflare, o processo manual de manter as sessões separadas e consistentes é onde normalmente os erros desencadeiam a deteção. Se estiver a gerir mais do que uma conta, um pequeno deslize, como sobreposição de armazenamento do navegador ou sinais de rede desalinhados, pode disparar o sistema anti-bots da Cloudflare. A solução prática não é apenas "mudar o seu IP" ou "randomizar impressões digitais", mas dar a cada conta o seu próprio perfil de navegador e ligação, e depois padronizar qualquer ação rotineira. Aqui está como as equipas usam o DICloak para fazer exatamente isso.
Isole cada conta de plataforma com perfis de navegador e definições de impressão digital separadas
Os operadores podem criar um novo perfil de navegador no DICloak para cada conta da plataforma, depois configurar sinais de impressão digital, sistema operativo, User Agent, fuso horário e entropia WebGL, para corresponder ao ambiente pretendido. Isto evita que o armazenamento do navegador, cookies e dados de sessão sejam vazados entre contas. A verdadeira vantagem é que cada conta permanece no seu próprio compartimento, reduzindo o risco de ligação acidental. O âmbito mantém-se ao nível do perfil do navegador e da sessão, o DICloak não gere as contas da plataforma em si. 
Atribua proxies pertencentes ao utilizador a cada perfil para uma identidade de rede consistente
Depois de configurar os perfis, os operadores podem introduzir detalhes personalizados do proxy (HTTP, HTTPS, SOCKS5) para cada um e depois testar o IP de saída e a região antes do início de sessão. Este passo dá a cada conta um caminho de rede estável, mas as regras de escolha e rotação do proxy dependem do utilizador. O DICloak armazena as definições do proxy por perfil, pelo que a ligação se mantém consistente entre as sessões. Lembre-se, o DICloak não vende proxies nem garante o acesso à plataforma. 
Automatizar Ações Repetitivas da Conta com RPA, enquanto Monitoriza Anomalias
Quando passos rotineiros do navegador, como navegação ou introdução de formulários, precisam de ser executados entre perfis, os operadores podem configurar um fluxo de trabalho RPA no DICloak. As ações aprovadas são agendadas e executadas, com o estado em tempo real e os registos disponíveis para revisão. As equipas continuam responsáveis por monitorizar os resultados e ajustar os fluxos de trabalho com base no feedback da plataforma. 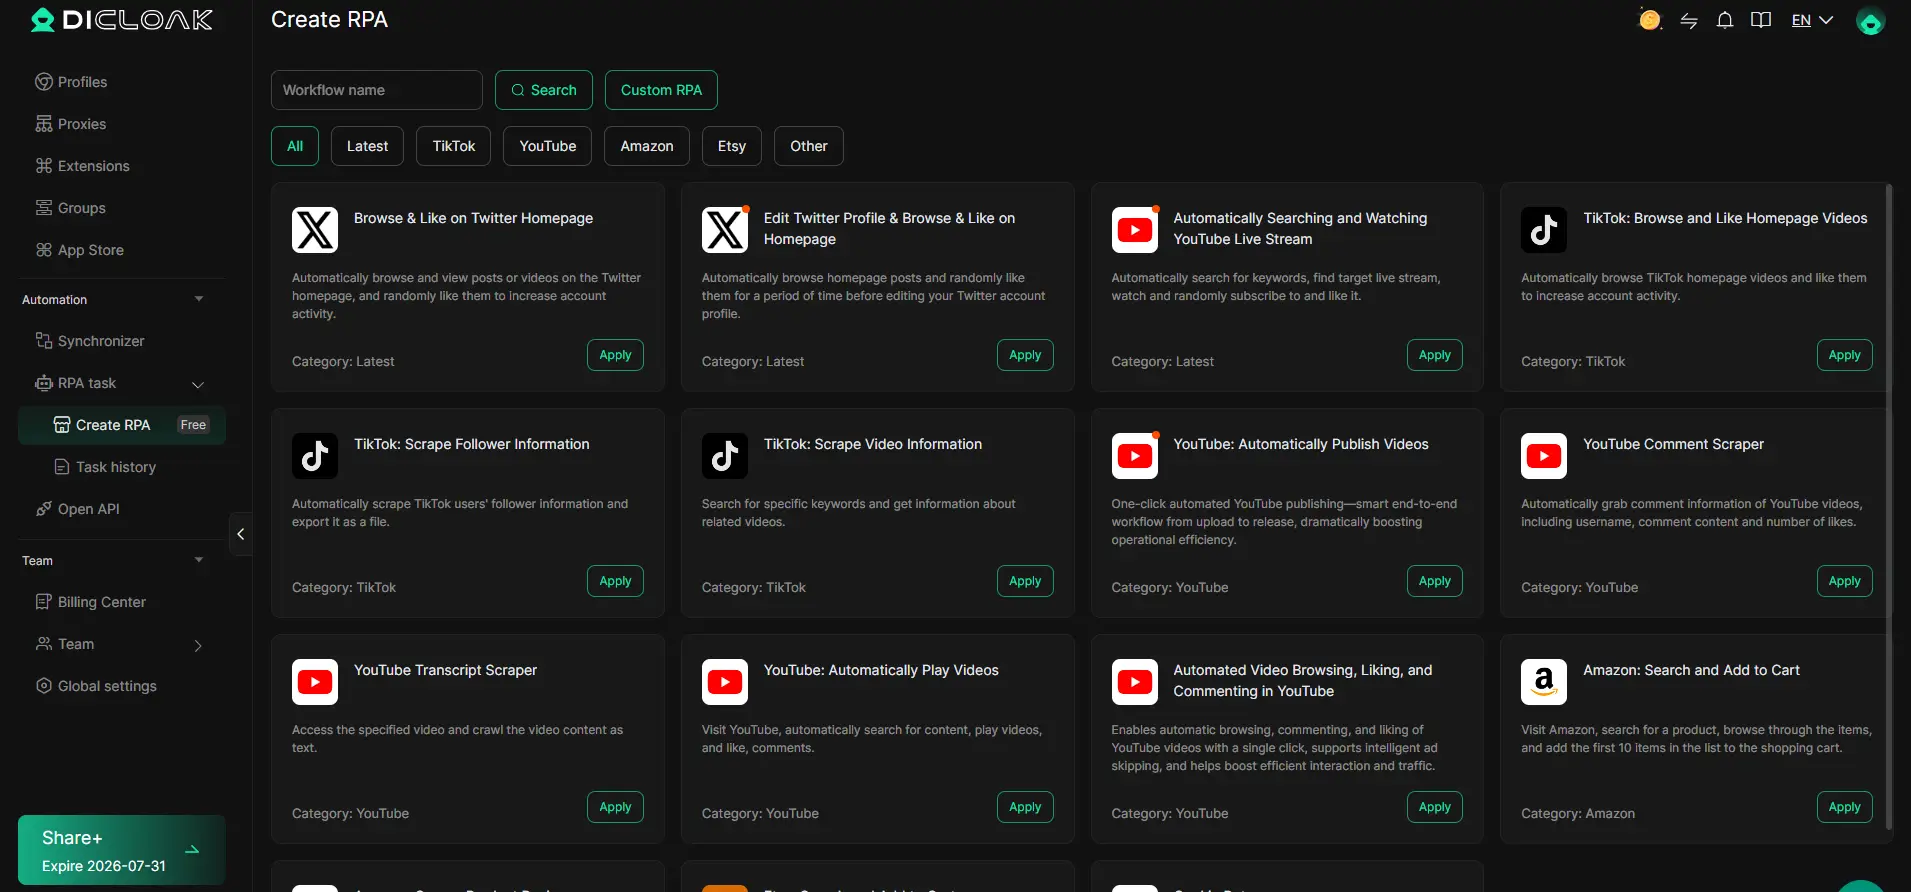
Se o risco de deteção de Cloudflare continuar elevado após estes passos, seguem-se os limites legais e de fluxo de trabalho.
Quando a deteção de Cloudflare é inevitável: Limites legais, de conformidade e de fluxo de trabalho
Termos de Serviço e Conformidade da Plataforma
Tentar evitar a deteção de bots pode violar as regras da plataforma, a maioria dos sites proíbe atividades automáticas ou tenta ocultar identidade. Ser sinalizado normalmente significa que contas são banidas, fundos retidos e acesso futuro cortado. Mesmo uma única evasão falhada pode bloquear o domínio da sua empresa ou a base principal de utilizadores durante semanas.
Limites Técnicos e Éticos
Nenhum fluxo de trabalho ou ferramenta pode mantê-lo indetetável para sempre. Algumas regiões tratam a evasão de bots como uma infração legal, e as plataformas podem escalar para ações legais ou bloquear completamente a sua infraestrutura.
- Falhas de deteção parecem erros 403 súbitos, suspensões em massa de contas ou banimentos por proxy em toda a tua gama.
- Prática mais segura é rever as leis locais, usar apenas automações permitidas e manter um registo escrito dos passos de conformidade.
Principais Conclusões: Fluxos de Trabalho Multi-Conta Mais Seguros por Trás da Cloudflare em 2026
Se queres fluxos de trabalho multi-conta mais fluidos atrás do Cloudflare, foca-te menos em truques e mais nos fundamentos, a maioria das falhas vem de não ter um destes básicos, não de falta de uma ferramenta secreta.
Lista de Verificação para Operações Mais Seguras
- Separe todas as contas e sessões, nunca reutilize cookies, perfis de navegador ou impressões digitais de dispositivos entre identidades.
- Certifique-se de que as impressões digitais do navegador e as localizações proxy correspondem, sinais desalinhados quase sempre disparam a deteção de bots da Cloudflare, especialmente em sessões novas.
- Fica atento a novos blocos ou captchas e ajusta; quando vires páginas de desafios invulgares ou erros 403, pára e verifica o que mudou na tua pilha.
Perguntas Frequentes sobre a deteção de bots Cloudflare
A Cloudflare consegue detetar bots mesmo usando um proxy?
Sim, a deteção de bots da Cloudflare vai muito além de apenas verificar o seu endereço IP. Analisa impressões digitais do navegador, movimentos do rato e timing dos pedidos. Mesmo que use um proxy, a Cloudflare pode detetar sinais de automação ao analisar como interage com o site e se a configuração do seu navegador parece suspeita.
Que sinais de impressão digital é que a Cloudflare verifica com mais frequência?
A Cloudflare verifica vários sinais de impressões digitais para identificar bots. Estes incluem a impressão digital canvas e WebGL, que testa como o seu navegador desenha gráficos. As strings User Agent e as impressões digitais TLS/JA3 revelam detalhes sobre o seu navegador e ligação. Combinações invulgares ou descorrespondências podem ativar a proteção contra bots.
É legal tentar contornar a deteção de bots da Cloudflare?
Tentar contornar o sistema anti-bots da Cloudflare pode violar os termos de serviço do site. Em alguns locais, pode também violar as leis locais. Revise sempre as regras do site a que pretende aceder e verifique as regulamentações do seu país antes de tentar contornar as medidas de segurança.
Usar um navegador antidetect garante que não vou ser bloqueado?
Nenhum navegador antideteção pode garantir que evitará a proteção contra bots da Cloudflare. A Cloudflare atualiza os seus métodos de deteção e analisa o comportamento, não apenas as impressões digitais do navegador. Precisa de configurar o seu navegador cuidadosamente e ajustar as definições para evitar deteções, mas ainda assim podem ocorrer bloqueios.
Com que frequência devo rodar proxies ou atualizar impressões digitais?
Roda proxies e atualiza as impressões digitais do navegador sempre que inicias uma nova sessão ou vês sinais de bloqueio. Manter o mesmo proxy e impressão digital dentro de uma sessão ajuda-te a parecer mais real. Mudar com demasiada frequência pode criar padrões que o sistema anti-bots da Cloudflare assinala como suspeitos.
Para organizações que procuram uma vantagem na proteção dos seus ativos web, avaliar soluções avançadas de mitigação de bots é um passo crítico. Avaliar ferramentas que ofereçam deteção personalizável e integração fluida pode ajudar a lidar com ameaças em evolução sem perturbar a experiência do utilizador. Experimente DICloak Gratuitamente
 Ferramentas Gratuitas
 Cookie Plugin
 Gerador de UA
 Gerador de Endereço MAC
 Gerador de Endereço IP
 Lista de Endereços IP
 Gerador de Código 2FA
 Relógio Mundial
 Verificação de Anonimato
 WebRTC Leak Test
 Gerador de UUID
 Verificador de Proxy
 Verificador de Anúncios FB
 Coleta Web com IA
 Ferramentas SMM Grátis
 Verificador de Shadowban do Twitter
 Verificador de Nomes do Instagram
 Gerador UTM
 Gerador de nomes de usuário
 Gerador de hashtags com IA
 Gerador de títulos para LinkedIn
 Redimensionador de imagens sociais