Du reparierst ein Skript, löschst deine Cookies, wechselst die Proxys und lädst neu, doch Cloudflare stoppt dich erneut mit einer "Verifizieren, dass du ein Mensch bass"-Seite oder einem 403-Fehler. Selbst bei sauberen Browsern und frischen Netzwerken kann ihr Anti-Bot-System dich blockieren, bevor du einen einzigen Workflow abgeschlossen hast. Was löst das eigentlich aus? Es ist nicht immer so einfach wie "zu viele Anfragen" oder "Automatisierung verwenden".
Die meisten Ratschläge sagen, dass der Cloudflare-Bot-Schutz IP-Reputation, Browser-Fingerabdrücke oder einfache JavaScript-Herausforderungen überprüft. Aber das übersieht das, was die Erkennung im realen Verkehr durcheinanderbringt: kopflose Browsersignale, wiederverwendete TLS-Signaturen und Cross-Session-Cookie-Leaks. Diese Stolperdraht können dich selbst dann markieren, wenn du keinen Bot betreibst, besonders bei neuen Geräte-Setups oder bei großflächigen Tests.
Das eigentliche Problem ist, wie schnell Cloudflare seine Erkennungslogik aktualisiert. Im Jahr 2026 können kleinere Anpassungen, wie eine andere User-Agent-Bestellung oder fehlende WebGL-Entropie , dich auf eine Blockliste bringen. Wenn du denkst, dass das Ausführen von Wohnproxies oder das Wechseln von User-Agents ausreicht, wirst du wahrscheinlich in einer Schleife aus temporären Zugriffen und neuen Sperren stecken bleiben.
Wenn du weißt, wie Cloudflare-Bot-Erkennung funktioniert, bis hin zu den Signalen, die überprüft werden, und was das System tatsächlich dazu bringt, dich in der Praxis zu markieren, kannst du deinen Stack anpassen, bevor du ausgesperrt wirst. Das löst das System jetzt tatsächlich aus.
Was löst tatsächlich die Cloudflare-Bot-Erkennung im Jahr 2026 aus?
Cloudflare markiert den Verkehr als Bot, wenn es eine Mischung aus Browsersignalen, Netzwerkmustern und Verhalten sieht, die nicht mit der Nutzung realer Menschen übereinstimmen. Das System reagiert schnell, kleinere Fehlanpassungen im Fingerabdruck oder bei Aktivitäten können dazu führen, dass du blockiert bist, bevor du überhaupt die Seite erreichst. Hier ist, was jetzt tatsächlich die Erkennung auslöst.
Passive Erkennung: Was dein Browser sofort offenbart
Cloudflare wartet nicht darauf, dass du irgendetwas anklickst. Es zieht Signale direkt von deinem Browser und der Verbindung ab. Die häufigsten Stolperdrähte:
- Browser-Fingerabdrück-Fehlanpassungen: User Agent, Canvas, WebGL und Gerätenentropie – wenn diese nicht übereinstimmen, wirst du sofort markiert.
- IP-Reputation und Geolokalisierung: Bekannte IP-Adressen des Rechenzentrums, Massen-Proxy-Bereiche oder eine Diskrepanz zwischen Geo- und Browserstandort erregen sofort Verdacht.
- TLS/JA3- und HTTP/2-Fingerabdrücke: Wenn deine Verbindung ungewöhnliche Signaturen oder Protokollversionen verwendet, geht Cloudflare oft davon aus, dass du einen Bot oder ein automatisiertes Tool benutzt.
Aktive Erkennung: Wie Cloudflare verdächtige Anfragen anfechtet
Wenn passive Prüfungen irgendwelche Warnsignale auslösen, wechselt Cloudflare zu aktivem Testen. Das bedeutet JavaScript-Herausforderungen, CAPTCHAs und Echtzeit-Verhaltensprüfungen. Der Browser wird von Skripten bombardiert, die Mausbewegungen, Tastaturaktivität und sogar die Geschwindigkeit des Ausfüllens von Formularen verfolgen. Das entscheidende Signal ist, ob deine Umgebung diese Skripte auf menschliche Weise handhaben kann; die meisten Bots scheitern hier, entweder indem sie Ereignisse überspringen oder zu schnell reagieren.
Wenn Sie zum Beispiel einen headless-Browser oder ein Automatisierungstool verwenden, bestehen Sie möglicherweise die ersten Fingerabdruckprüfungen. Aber sobald Cloudflare sein JavaScript ausführt, führt das Fehlen echter Mausereignisse oder fehlende API-Antworten dazu, dass Sie blockiert werden. Einige Operatoren versuchen, Mausbewegungen zu skripten oder Timings zufällig zu machen, aber Cloudflares Verhaltenslogik verfolgt jetzt Dutzende von Ereignismustern. Wenn Sie einen Fehler machen, etwa Mausereignisse zu gleichmäßig senden oder gängige Umweltanfragen überspringen, sehen Sie einen CAPTCHA oder einen vollständigen Block. Die Wiederherstellung ist langsam; selbst wenn Sie den Proxy wechseln, verknüpft Cloudflare die Erkennung oft an Ihren Fingerabdruck und Ihr Konto, nicht nur an Ihre IP.
Das bedeutet auch, dass das Stapeln von Wohn-Proxys oder das Anpassen von Browser-Headern nicht ausreicht. Die aktive Herausforderungsschicht erfasst die meisten Automatisierungsversuche, es sei denn, man kann sowohl Geräte- als auch menschliche Interaktion im großen Maßstab nachahmen.
Diese Erkennungsschichten erklären, warum einfache Bots und Scraper selten länger als ein paar Sitzungen durchhalten, bevor sie blockiert werden.
Warum die meisten einfachen Bots und Scraper sofort blockiert werden
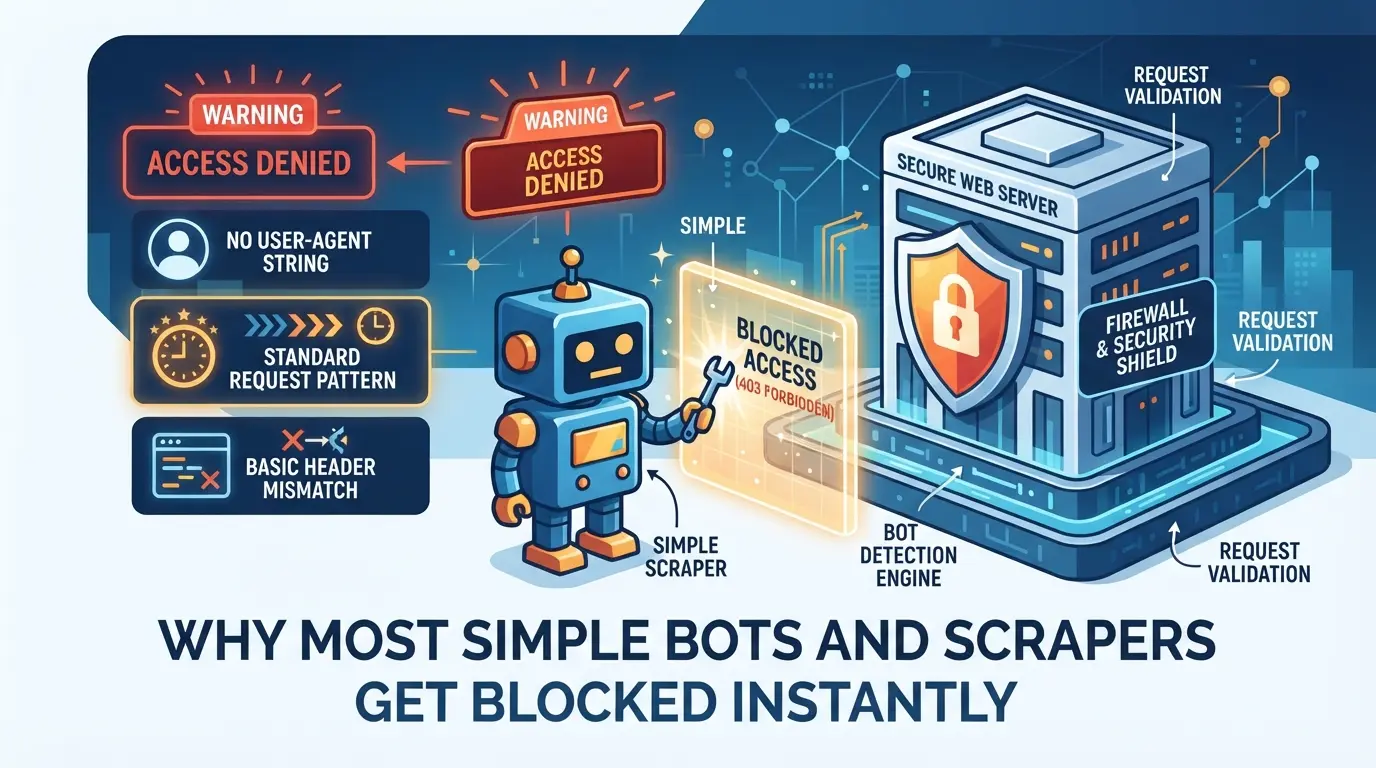
Grundlegende Skripte und fertige Scraper halten fast nie über die erste Überprüfung von Cloudflare hinaus. Der Grund: Die meisten scheitern bei Browser-Fingerabdrücken, Proxy- oder Verhaltenssignalen, bevor sie überhaupt den Seiteninhalt erreichen. Wenn dein Setup in einem Bereich wie ein Bot aussieht, wirst du schnell blockiert.
Fehlende oder nicht übereinstimmende Browser-Fingerabdrücke
Das Anti-Bot-System von Cloudflare erwartet den Fingerabdruck eines echten Browsers, eine einzigartige Kombination aus Geräten, Einstellungen und Entropiewerten. Einfache Bots laufen meist kopflos, überspringen WebGL-Prüfungen oder verwenden gängige Geräteprofile wieder. Das bedeutet, dass ihre Browsersignatur sofort auffällt und oft bekannten Automatisierungsmustern entspricht.
Proxy-Fallstricke: IP-Reputation und Leaks
Sich hinter billigen Proxys zu verstecken, ist ein aussichtsloses Spiel. Öffentliche und Rechenzentrum-Proxys werden von Reputationsdatenbanken markiert, die Cloudflare in Echtzeit überprüft. Sogar "frische" Wohn-Proxys werden gebrannt, wenn sie von zu vielen Personen genutzt werden oder wenn Geo- und Zeitzoneneinstellungen nicht mit den Browseransprüchen übereinstimmen. Hier ist, was meistens schiefgeht:
- Du betreibst einen Scraper mit einer Rechenzentrum-IP. Cloudflare erkennt diese IP aus früheren Missbrauchsberichten als Hochrisiko. Der Bot sieht die Seite nie; er bekommt eine CAPTCHA oder sogar eine vollständige Blockierung.
- Sie verwenden einen privaten Proxy, aber Ihr Browser sendet eine Zeitzone (UTC+8), die nicht zur tatsächlichen Region der IP passt (zum Beispiel Paris). Das System von Cloudflare erkennt die Diskrepanz, Ihre Sitzung wird angefochten oder blockiert.
- IP-Lecks sind bei schlechter Proxy-Einrichtung häufig. Wenn deine Browseranfragen deine echte IP leaken (über WebRTC oder DNS), markiert Cloudflare die Sitzung sofort. Schon ein einziger Leak kann den gesamten Proxy-Pool für zukünftige Versuche verbrennen.
Der schnellste Weg, Cloudflares Verteidigung auszulösen, besteht darin, einen markierten Proxy mit einem Browser-Fingerabdruck zu kombinieren, der nicht zum Land der IP oder zum ISP-Datensatz passt.
Verhaltens- und Zeitprüfungen ignorieren
- Keine Maus- oder Tastaturaktivität während des Seitenladens, Cloudflare erwartet etwas.
- Navigations- und Klickereignisse laufen mit unmenschlicher Geschwindigkeit ab, echte Nutzer pausieren, Bots nicht.
- Wiederholte, identische Anfragen an dieselbe Ressource – Mustererkennung erkennt das schnell.
Verpasst man eines davon, wird man oft blockiert, bevor die Seite überhaupt geladen ist. Schon ein kleiner Verhaltensfehler reicht für eine sofortige Erkennung aus. Im nächsten Abschnitt wird detailliert aufgeteilt, welche Signale am wichtigsten sind.
Welche Signale verwendet Cloudflare, um Bots zu erkennen?
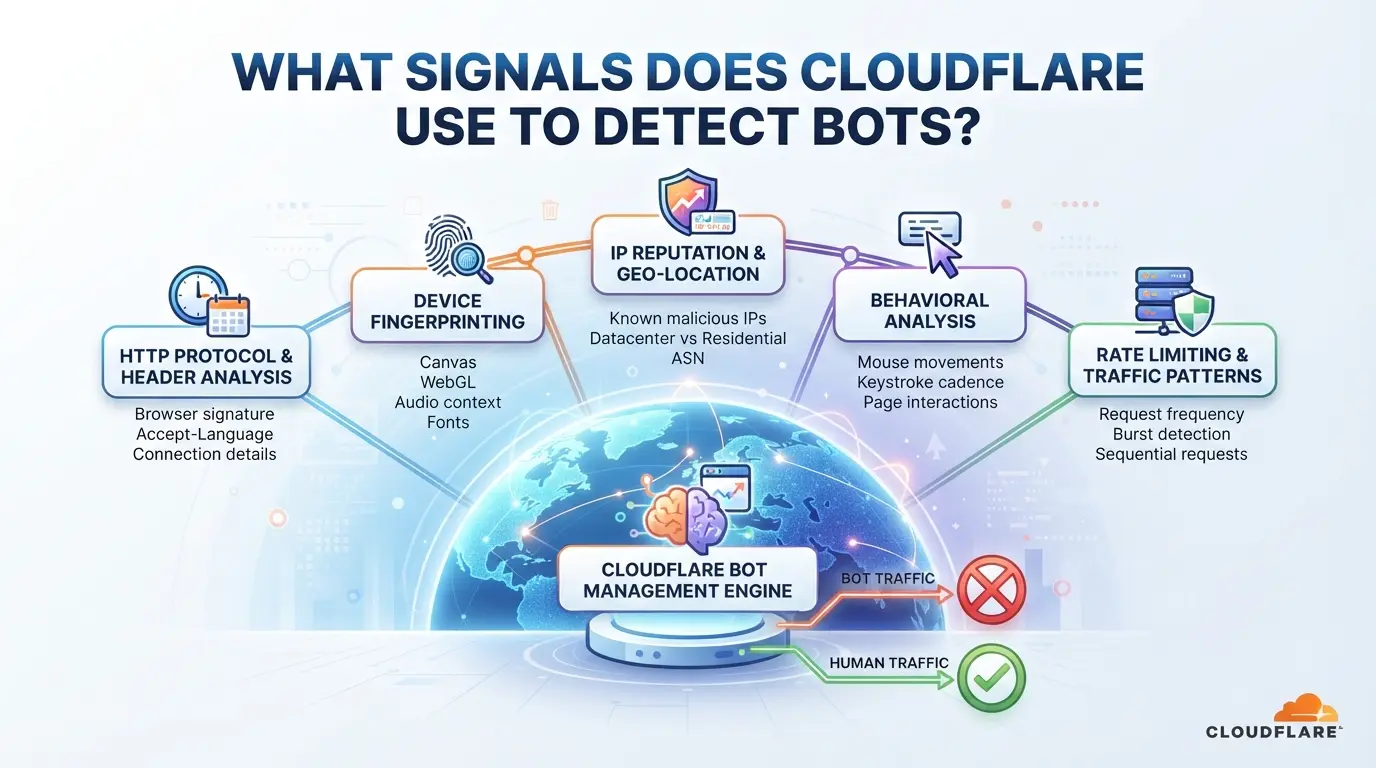
Cloudflare verfolgt Dutzende technischer Signale, um Bot-Verkehr zu markieren. Das System verlässt sich nicht nur auf einen Hinweis, sondern stapelt Fingerabdrücke, Browser-Eigenheiten, Header-Mismatches und Verhaltensdaten. Wenn auch nur eine einzige Ebene nicht stimmt, kann man blockiert werden, bevor die Seite geladen ist.
Netzwerk- und TLS-Fingerabdrücke
Das Anti-Bot-System von Cloudflare scannt deinen TLS-Handshake und JA3-Fingerabdruck. Es vergleicht, wie dein Browser die Verschlüsselung aushandelt, mit dem, was für dein Gerät und Netzwerk normal ist. Wenn deine TLS-Signatur einem bekannten Bot- oder Scraper-Muster entspricht oder deine IP von einem markierten ASN stammt, bist du für zusätzliche Prüfungen markiert. Wohnproxies können helfen, aber recycelte IPs oder verdächtige ASN-Bereiche machen diese Schicht unzuverlässig.
Browser- und Geräte-Fingerprinting
Die Erkennungs-Engine prüft deinen Browser auf konsistente Gerätesignale, Canvas, WebGL, AudioContext und OS-Version. Zum Beispiel fällt ein headless Chrome mit fehlender WebGL-Entropie oder nicht übereinstimmender Canvas-Ausgabe in den "Bot Suspect"-Kategorie. Es ist üblich, dass Automatisierungstools ein oder zwei Werte fälschen, aber Cloudflare verbindet Dutzende kleiner Prüfungen miteinander, selbst eine einzelne Fehlanpassung kann das System in den Blockierungsmodus versetzen. Operatoren, die nur User Agents oder Bildschirmauflösung fälschen, verpassen das tiefere Fingerprinting. Wenn deine Browsersitzung keine realistische Entropie aufweist oder du normale Hardware-Eigenheiten nicht nachahmen kannst, wirst du markiert. Deshalb funktioniert es besser, echte Browser mit vollständiger Geräteemulation zu betreiben als leichte headless-Setups.
Header- und Cookie-Konsistenz
Cloudflare vergleicht Header wie User-Agent, Accept-Language und Referer mit erwarteten Mustern deines Browsers und deiner Region. Wenn deine Accept-Language nicht mit dem Land deiner IP übereinstimmt oder Cookies nicht wie bei einem echten Nutzer verwaltet werden, bemerkt das System das. Ein Bot, der vergisst, Session-Cookies zwischen Anfragen zu übertragen, oder inkonsistente Header sendet, löst schnell Blocks aus. Selbst einfache Fehler wie das Fehlen von Referer können dazu führen, dass du auf einer Herausforderungsseite stecken bist.
Verhaltens- und Anomalieerkennung
- Maus-, Scroll- und Tastaturereignisse werden verfolgt, Bots ohne Benutzerinteraktion werden markiert.
- Das Navigationstiming wird überprüft, die Seite lädt unglaublich schnell und signalisiert die Automatisierung.
- Klick- und Formmuster werden überwacht, wiederholte Aktionen oder fehlende Fokus-Ereignisse erregen Verdacht.
Cloudflare stapelt all diese Signale. Wenn dein Setup auch nur eines verpasst, wirst du sehen, wie sich Blöcke anhäufen. Der nächste Abschnitt geht auf die Fehler ein, die diese Probleme in der Praxis auslösen.
Häufige Fehler, die Cloudflare-Bot-Blocks auslösen
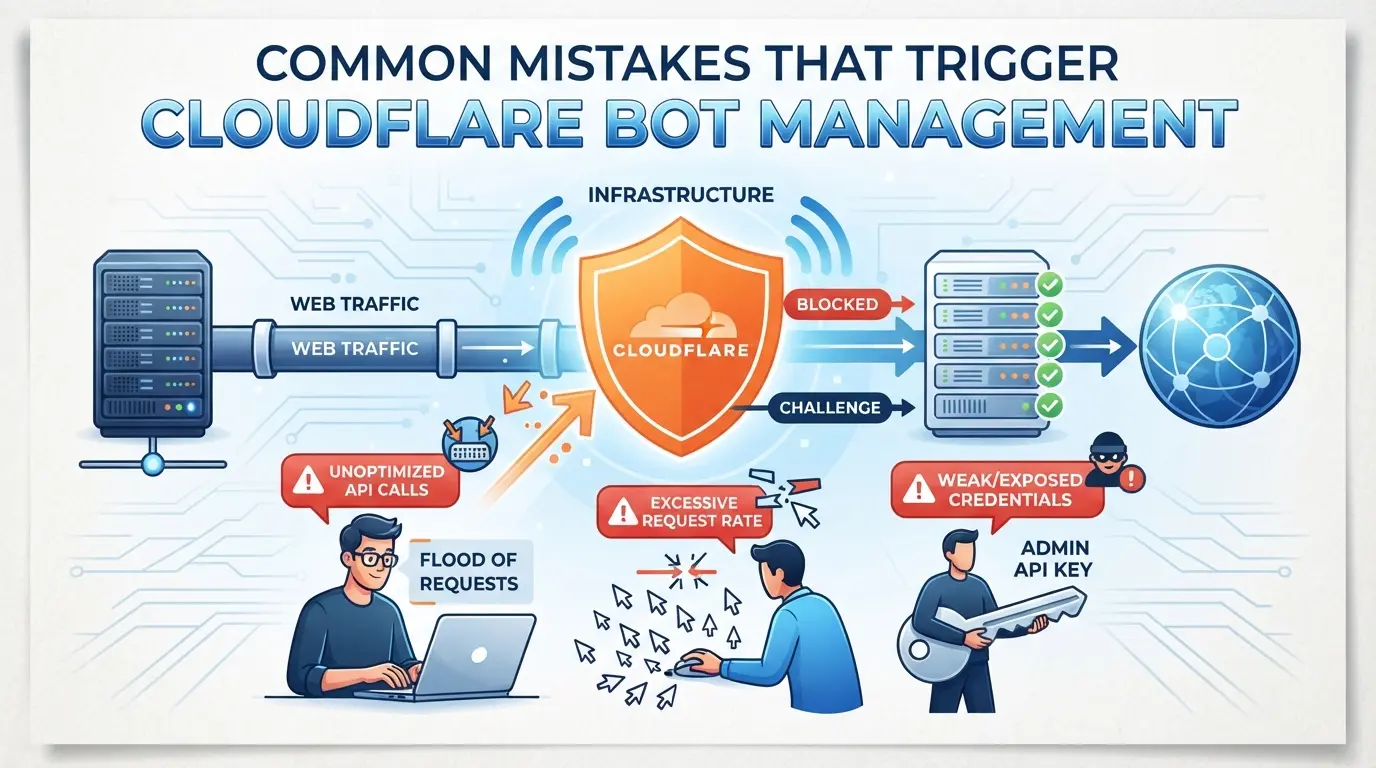
Die meisten Blockaden entstehen, weil Betreiber dieselben vermeidbaren Fehler wiederholen. Der schnellste Weg, markiert zu werden, ist, kleine Details zu übersehen, die die Konsistenz der Sitzungen stören oder Bot-Signale durchsickern – diese sind nicht zufällig; Cloudflare ist darauf abgestimmt.
Fingerabdruckinkonsistenzen zwischen den Sitzungen
Das Wechseln der Browserversion oder des Betriebssystemprofils mitten in einer Sitzung hinterlässt fast immer eine Lücke im Fingerabdruck. Das größere Problem sind Zeitzonen-Fehlanpassungen: Wenn deine Proxy-IP "Deutschland" anzeigt, aber die Uhr deines Browsers "Shanghai" anzeigt, erkennt das Cloudflare-Anti-Bot-System die Diskrepanz. Lücken im Sitzungs-Fingerabdruck sind die Hauptursache für sofortige Blockaden; hier gewinnt die Konsistenz.
Proxy-Fehlkonfiguration und Lecks
- Die Wiederverwendung von IPs, die letzte Woche blockiert wurden, markiert Cloudflare Wiederholungstäter schnell.
- DNS leakt vom Proxy, echter Browserverkehr leakt DNS selten an öffentliche Resolver.
- WebRTC-Lecks, wenn deine echte IP durchkommt, ist die Session-Isolation gebrochen.
Herausstechende Automatisierungsmuster
Bots mit Copy-Paste-Click-Timing oder Null-Randomisierung sind für Cloudflare leicht zu erkennen. Wenn jeder Besuch auf demselben Pixel in derselben Reihenfolge landet, steigen die Erkennungsraten stark an.
- Ändere die Navigationsreihenfolge bei jedem Durchlauf, vorhersehbare Ströme werden markiert.
- Randomisiere Klickverzögerungen, feste Intervalle sind ein Hinweis.
- Vermeiden Sie exakte Bildschirmkoordinaten, der menschliche Verkehr variiert jede Sitzung.
Wie man das Risiko der Cloudflare-Bot-Erkennung bei der Verwaltung mehrerer Plattformkonten reduziert
Wenn Sie mehrere Konten über Plattformen hinweg jonglieren, die von Cloudflare geschützt sind, läuft die Erkennung meist auf schlampige Sitzungshandhabung, nicht übereinstimmende Fingerabdrücke oder Muster hinaus, die robotisch wirken. Das Kopieren und Einfügen von Browsersitzungen oder das überstürzende Durchlaufen von Logins führt dazu, dass Sie schnell markiert werden. So können Sie die Verbindung zwischen Ihren Konten aufbrechen und die häufigen Fallen vermeiden.
Trennen Sie jedes Konto in eine eigene Browserumgebung
- Erstelle für jedes Konto ein neues Browserprofil, benutze oder "wechsle" das Konto niemals in derselben Sitzung, selbst wenn du Cookies löschst.
- Speichere und isoliere Cookies, Cache und lokale Speicherung für jedes Profil. Gemeinsamer Speicher lässt deine Konten verwandt erscheinen und erregt Verdacht.
- Starte Profile mit unterschiedlichen Geräte-Fingerabdrücken (Bildschirmgröße, Betriebssystemversion, User Agent). Überlappende Details zwischen Konten können sie in den Cloudflare-Logs verknüpfen.
- Überprüfen Sie nochmal: Wenn das Einloggen in zwei Konten aus derselben Umgebung jemals einen Cross-Login oder eine geteilte Sitzung zeigt, haben Sie einen Trennungsschritt übersehen, schließen Sie und bauen Sie diese Profile neu auf.
Fingerabdrücke und Proxys mit jeder Sitzung abgleichen
- Weisen Sie jedem Kontoprofil eine eindeutige Proxy-IP zu. Rotieren Sie die Proxies nicht während aktiver Sitzungen, Cloudflare verfolgt abrupte IP-Änderungen und markiert sie.
- Gleiche den Standort deines Proxys mit dem erwarteten Land und der Region des Kontos ab. Wenn deine IP "Frankreich" anzeigt, aber deine Browsersprache und Zeitzone "Vietnam", bekommst du zusätzliche Schecks.
- Stellen Sie Zeitzone, Browsersprache und Geostandort in jedem Profil so ein, dass sie mit der Proxy-IP übereinstimmen. Jede Diskrepanz ist ein Fingerabdruck, die Cloudflare-Antibot-Logik berücksichtigt diese stark.
- Wenn du jemals eine "Verifiziere, dass du ein Mensch bist"-Meldung oder eine neue Login-Benachrichtigung auf der Plattform erhältst, sind deine Proxy- oder Fingerabdruckeinstellungen wahrscheinlich nicht richtig.
| Aufbautyp |
Proxy-Konsistenz |
Fingerabdruckübereinstimmung |
Erkennungsrisiko |
| Richtig |
Fest pro Profil |
Auf Proxy ausgerichtet |
Niedrig |
| Falsch: Proxy-Tausch |
Dreht sich während der Nutzung |
Nicht zusammengewürfelt |
Hoch |
| Falsch: Sprache fehlt |
Behoben |
Standort-Mismatch |
Medium |
Automatisierte Aktionen randomisieren und humanisieren
- Variiere die Klickreihenfolge und Navigationspfade, führe niemals identische Skripte über Konten hinweg aus.
- Fügen Sie zufällige Verzögerungen zwischen den Aktionen ein (2–7 Sekunden sind typisch). Das einheitliche Timing wirkt robotisch und löst Cloudflares Verhaltensprüfungen aus.
- Scrollen und Mausbewegungen in unvorhersehbaren Abständen. Keine Bewegung oder perfekt wiederholte Muster, Markierung von Automatisierung.
- Wenn du jemals wiederholte CAPTCHA-Pop-ups oder plötzliche Ausloggungen siehst, ist dein Aktionsmuster zu regelmäßig, passe Verzögerungen und Pfade an, bevor du es erneut versuchst.
Unentdeckt zu bleiben bedeutet Details. Isolationsschritte zu überstürzen oder zu überspringen, macht Sie leicht zu erkennen. Der nächste Abschnitt erklärt, wie erfahrene Betreiber diese Herausforderungen im großen Maßstab bewältigen.
Wie Betreiber DICloak nutzen, um mehrere Plattformkonten mit geringerem Bot-Erkennungsrisiko zu verwalten
Für Betreiber, die mehrere Plattformkonten hinter Cloudflare verwalten, ist der manuelle Prozess, Sitzungen getrennt und konsistent zu halten, meist der Ort, an dem Fehler die Erkennung auslösen. Wenn Sie mehr als ein Konto betreiben, kann ein kleiner Ausrutscher, wie überlappender Browserspeicher oder nicht übereinstimmende Netzwerksignale, das Anti-Bot-System von Cloudflare auslösen. Die praktische Lösung ist nicht einfach "IP-Adresse ändern" oder "Fingerabdrücke randomisieren", sondern jedem Konto ein eigenes Browserprofil und eine eigene Verbindung zu geben und dann jede Routineaktion zu standardisieren. So nutzen Teams DICloak genau dafür.
Isoliere jedes Plattformkonto mit separaten Browserprofilen und Fingerabdruckeinstellungen
Betreiber können für jedes Plattformkonto ein neues Browserprofil in DICloak erstellen und dann Fingerabdrucksignale, Betriebssystem, User Agent, Zeitzone und WebGL-Entropie so konfigurieren, dass sie zur vorgesehenen Umgebung passen. Dies verhindert, dass Browserspeicher, Cookies und Sitzungsdaten über Konten hinweg durchsickern. Der eigentliche Vorteil ist, dass jedes Konto in seinem eigenen Fach bleibt, was das Risiko versehentlicher Verknüpfungen senkt. Der Umfang bleibt auf Browserprofil- und Sitzungsebene, DICloak verwaltet die Plattformkonten nicht selbst. 
Weisen Sie jedem Profil benutzereigene Proxys zu, um eine konsistente Netzwerkidentität zu gewährleisten
Nach der Einrichtung von Profilen können Betreiber für jedes einzelne benutzerdefinierte Proxy-Details (HTTP, HTTPS, SOCKS5) eingeben und dann die Exit-IP und Region vor der Anmeldung testen. Dieser Schritt gibt jedem Konto einen stabilen Netzwerkpfad, aber die Proxy-Auswahl und Rotationsregeln liegen beim Benutzer. DICloak speichert Proxy-Einstellungen pro Profil, sodass die Verbindung über Sitzungen hinweg konsistent bleibt. Denken Sie daran, DICloak verkauft keine Proxys und garantiert keinen Plattformzugang. 
Automatisieren Sie sich wiederholende Kontoaktionen mit RPA, während Sie Anomalien überwachen
Wenn routinemäßige Browser-Schritte wie Navigation oder Formulareingabe über Profile hinweg ausgeführt werden müssen, können Operatoren einen RPA-Workflow in DICloak konfigurieren. Genehmigte Aktionen werden geplant und ausgeführt, wobei Live-Status und Logs zur Überprüfung verfügbar sind. Teams bleiben für die Überwachung der Ergebnisse und die Anpassung von Arbeitsabläufen auf Basis des Plattform-Feedbacks verantwortlich. 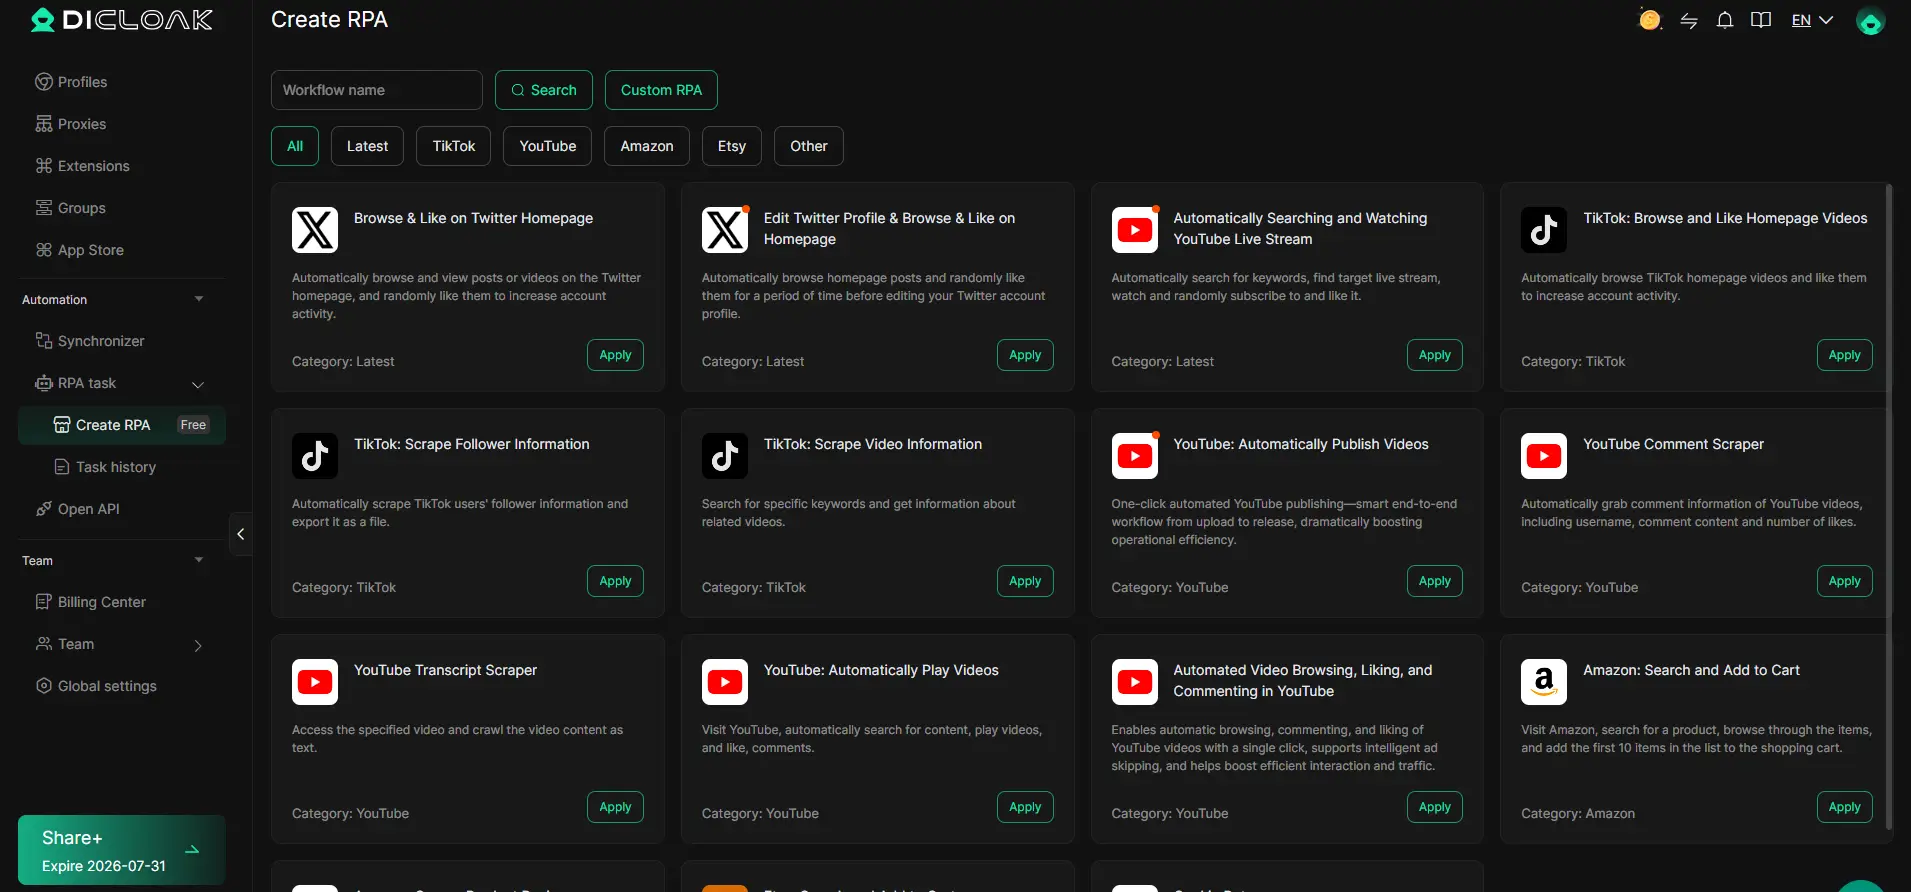
Wenn das Cloudflare-Erkennungsrisiko nach diesen Schritten weiterhin hoch ist, folgen rechtliche und Workflow-Einschränkungen.
Wann Cloudflare-Erkennung unvermeidbar ist: rechtliche, compliance- und Workflow-Grenzen
Nutzungsbedingungen und Plattformkonformität
Der Versuch, Bot-Erkennung zu vermeiden, kann gegen die Plattformregeln verstoßen; die meisten Seiten sperren automatisierte Aktivitäten oder versuchen, Identität zu verbergen. Eine Markierung bedeutet meist, dass Konten gesperrt, Gelder gehalten und der zukünftige Zugriff abgeschnitten wird. Schon eine einzige fehlgeschlagene Umgehung kann die Domain oder Hauptnutzerbasis deines Unternehmens wochenlang sperren.
Technische und ethische Grenzen
Kein Workflow oder Tool kann Sie für immer unauffindbar halten. Einige Regionen behandeln Bot-Umgehung als rechtliche Straftat, und Plattformen können rechtliche Schritte einleiten oder Ihre Infrastruktur komplett blockieren.
- Erkennungsfehler sehen aus wie plötzliche 403-Fehler, massenhafte Kontosperrungen oder Proxy-Sperren in deinem gesamten Bereich.
- Sicherere Praxis ist es, lokale Gesetze zu überprüfen, nur erlaubte Automatisierungen zu verwenden und schriftliche Aufzeichnungen über die Einhaltung der Schritte zu führen.
Wichtige Erkenntnisse: Sicherere Multi-Account-Workflows hinter Cloudflare im Jahr 2026
Wenn du flüssigere Multi-Account-Workflows hinter Cloudflare willst, konzentriere dich weniger auf Tricks und mehr auf die Grundlagen – die meisten Fehler entstehen dadurch, dass eine dieser Grundlagen fehlt, nicht weil ein geheimes Tool fehlt.
Checkliste für sicherere Operationen
- Trennen Sie jedes Konto und jede Sitzung, verwenden Sie niemals Cookies, Browserprofile oder Geräte-Fingerabdrücke zwischen verschiedenen Identitäten.
- Achte darauf, dass Browser-Fingerabdrücke und Proxy-Standorte übereinstimmen; falsch ausgerichtete Signale lösen fast immer die Cloudflare-Bot-Erkennung aus, besonders bei neuen Sitzungen.
- Achte auf neue Blöcke oder Captchas und passe dich an; wenn du ungewöhnliche Herausforderungsseiten oder 403-Fehler siehst, überprüfe, was sich in deinem Stapel geändert hat.
Häufig gestellte Fragen zur Cloudflare-Bot-Erkennung
Kann Cloudflare Bots erkennen, selbst wenn ich einen Proxy benutze?
Ja, die Cloudflare-Bot-Erkennung geht weit über das bloße Überprüfen Ihrer IP-Adresse hinaus. Sie betrachtet Browser-Fingerabdrücke, Mausbewegungen und Anfragezeiten. Selbst wenn Sie einen Proxy verwenden, kann Cloudflare Anzeichen von Automatisierung erkennen, indem es analysiert, wie Sie mit der Seite interagieren und ob Ihre Browser-Einrichtung verdächtig wirkt.
Welche Fingerabdrucksignale überprüft Cloudflare am häufigsten?
Cloudflare überprüft mehrere Fingerabdrucksignale, um Bots zu erkennen. Dazu gehören Canvas- und WebGL-Fingerprinting, das testet, wie Ihr Browser Grafiken zeichnet. User Agent-Strings und TLS/JA3-Fingerabdrücke geben Details zu Ihrem Browser und Ihrer Verbindung preis. Ungewöhnliche Kombinationen oder Fehlanpassungen können den Schutz der Bots auslösen.
Ist es legal, zu versuchen, die Cloudflare-Bot-Erkennung zu umgehen?
Der Versuch, das Cloudflare-Anti-Bot-System zu umgehen, kann gegen die Nutzungsbedingungen der Website verstoßen. An manchen Orten kann es auch gegen lokale Gesetze verstoßen. Überprüfen Sie immer die Regeln der Seite, auf die Sie zugreifen möchten, und prüfen Sie die Vorschriften Ihres Landes, bevor Sie versuchen, Sicherheitsmaßnahmen zu umgehen.
Garantiert die Verwendung eines Antidetect-Browsers, dass ich nicht blockiert werde?
Kein Antidetect-Browser kann garantieren, dass Sie den Schutz der Cloudflare-Bots vermeiden. Cloudflare aktualisiert seine Erkennungsmethoden und prüft das Verhalten, nicht nur die Browser-Fingerabdrücke. Sie müssen Ihren Browser sorgfältig einrichten und die Einstellungen regelmäßig anpassen, um eine Erkennung zu vermeiden, aber Blockaden können trotzdem auftreten.
Wie oft sollte ich Proxys rotieren oder Fingerabdrücke aktualisieren?
Rotieren Sie Proxys und aktualisieren Sie die Browser-Fingerabdrücke, wann immer Sie eine neue Sitzung starten oder Anzeichen einer Blockierung sehen. Wenn Sie denselben Proxy und Fingerabdruck innerhalb einer Sitzung behalten, wirken Sie realistischer. Zu häufige Änderungen können Muster erzeugen, die das Cloudflare-Antibot-System als verdächtig markiert.
Für Unternehmen, die einen Vorteil beim Schutz ihrer Web-Assets suchen, ist die Bewertung fortschrittlicher Bot-Mitigationslösungen ein entscheidender Schritt. Die Bewertung von Tools, die anpassbare Erkennung und reibungslose Integration bieten, kann helfen, sich entwickelnde Bedrohungen zu bewältigen, ohne das Nutzererlebnis zu stören. Probieren Sie DICloak kostenlos aus
 Kostenlose Werkzeuge
 Cookie-Erweiterung
 UA Generator
 MAC-Adressen-Generator
 IP-Generator
 IP-Adressliste
 2FA-Code-Generator
 Weltuhr
 Anonymer Check
 WebRTC Leak Test
 UUID-Generator
 Proxy-Checker
 FB Anzeigenprüfer
 KI-Web-Scraping
 Kostenlose SMM-Tools
 Twitter Shadowban-Checker
 UTM Generator
 Username Generator
 AI Hashtag Generator
 LinkedIn Headline Generator
 Bildgrößen-Tool für Social Media