Vous corrigez un script, effacez vos cookies, changez de proxies et rechargez, mais Cloudflare vous arrête à nouveau avec une page « Vérifier que vous êtes humain » ou une erreur 403. Même sur des navigateurs propres et des réseaux frais, leur système anti-bot peut vous bloquer avant que vous ayez terminé un seul workflow. Qu’est-ce qui déclenche réellement cela ? Ce n’est pas toujours aussi simple que « trop de requêtes » ou « utiliser l’automatisation ».
La plupart des conseils disent que la protection des bots Cloudflare vérifie la réputation IP, les empreintes digitales du navigateur ou de simples problèmes JavaScript. Mais cela ne prend pas à côté de ce qui perturbe la détection dans le trafic réel : les signaux de navigateur sans interface directe, les signatures TLS réutilisées et les fuites de cookies intersessions. Ces fils pièges peuvent vous signaler même si vous n’utilisez pas de bot, surtout avec de nouvelles configurations d’appareils ou lors de tests à grande échelle.
Le vrai problème est la rapidité avec laquelle Cloudflare met à jour sa logique de détection. En 2026, de petits ajustements, comme un ordre utilisateur différent ou une entropie WebGL manquante, peuvent vous placer sur une liste de blocage. Si vous pensez que l’exécution de proxies résidentiels ou le changement d’agent utilisateur suffit, vous risquez de vous retrouver coincé dans une boucle d’accès temporaire et de nouveaux bannissements.
Savoir comment fonctionne la détection des bots Cloudflare , jusqu’aux signaux qu’elle vérifie, et ce qui fait réellement que le système vous signale en pratique, vous permet d’ajuster votre stack avant d’être bloqué. Voici ce qui déclenche réellement le système maintenant.
Qu’est-ce qui déclenche réellement la détection de bots Cloudflare en 2026 ?
Cloudflare signale le trafic comme un bot lorsqu’il détecte un mélange de signaux de navigateur, de schémas réseau et de comportements qui ne correspondent pas à la façon dont les personnes réelles utilisent le web. Le système réagit rapidement, de petits incompatibilités dans l’empreinte digitale ou l’activité peuvent vous bloquer avant même d’atteindre le site. Voici ce qui déclenche réellement la détection maintenant.
Détection passive : ce que votre navigateur révèle instantanément
Cloudflare n’attend pas que vous cliquiez sur quoi que ce soit. Il capte les signaux directement depuis votre navigateur et votre connexion. Les fils pièges les plus courants :
- Incompatibilités d’empreintes digitales du navigateur : User Agent, canvas, WebGL et entropie de l’appareil, si ces éléments ne correspondent pas, vous êtes immédiatement signalé.
- Réputation IP et géolocalisation : Les IP connues des centres de données, les plages de proxy en masse ou un décalage entre la géo et la localisation du navigateur suscitent immédiatement des soupçons.
- Empreintes TLS/JA3 et HTTP/2 : Si votre connexion utilise des signatures impaires ou des versions de protocole, Cloudflare suppose souvent que vous utilisez un bot ou un outil automatisé.
Détection active : comment Cloudflare répond aux demandes suspectes
Si des vérifications passives soulèvent des signaux d’alerte, Cloudflare passe aux tests actifs. Cela signifie des défis JavaScript, des CAPTCHA et des contrôles comportementaux en temps réel. Le navigateur est frappé par des scripts qui suivent les mouvements de la souris, l’activité du clavier, et même la rapidité avec laquelle vous remplissez les formulaires. Le signal clé est de savoir si votre environnement peut gérer ces scripts de manière humaine, la plupart des bots échouent ici, soit en sautant des événements, soit en réagissant trop rapidement.
Par exemple, si vous utilisez un navigateur sans interface ou un outil d’automatisation, vous pourriez réussir les premières vérifications d’empreintes digitales. Mais une fois que Cloudflare exécute son JavaScript, votre absence d’événements de souris réels ou de réponses API manquantes vous fait bloquer. Certains opérateurs essaient de scripter les mouvements de souris ou de randomiser les timings, mais la logique comportementale de Cloudflare suit désormais des dizaines de schémas d’événements. Si vous faites une erreur, comme envoyer des événements de souris trop uniformément ou sauter des requêtes d’environnement courantes, vous verrez un CAPTCHA ou un blocage complet. La récupération est lente ; même si vous changez de proxy, Cloudflare lie souvent la détection à votre empreinte digitale et à votre compte, pas seulement à votre IP.
Cela signifie aussi que l’empilement des proxies résidentiels ou l’ajustement des en-têtes du navigateur ne suffit pas. La couche de défi active détecte la plupart des tentatives d’automatisation, sauf si vous pouvez imiter à la fois l’interaction entre appareil et humain à grande échelle.
Ces couches de détection expliquent pourquoi les bots simples et les scrapers durent rarement plus de quelques sessions avant d’être bloqués.
Pourquoi la plupart des bots et scrapers simples sont bloqués instantanément
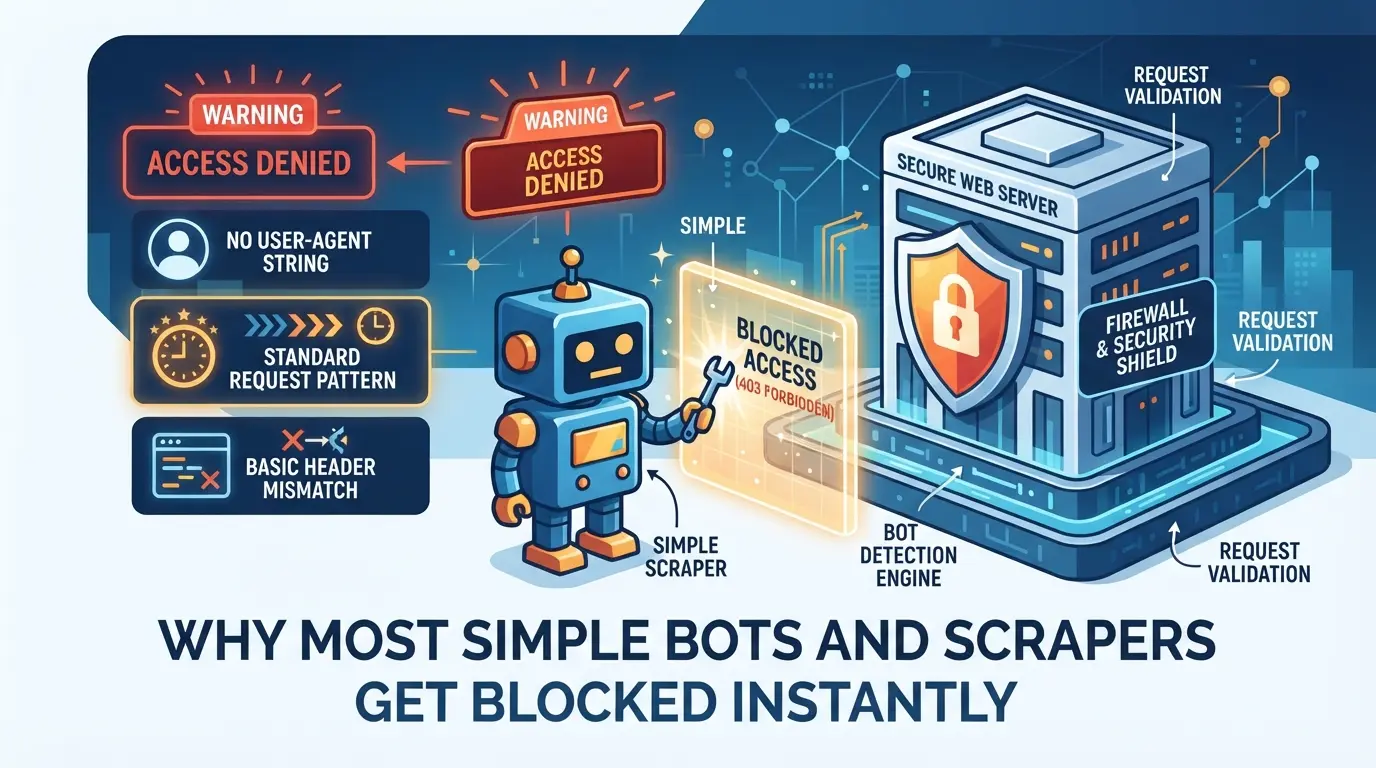
Les scripts basiques et les scrapers standards ne durent presque jamais après le premier contrôle de Cloudflare. La raison : la plupart échouent sur l’empreinte digitale, le proxy, ou les signaux comportementaux du navigateur avant même d’atteindre le contenu de la page. Si votre configuration ressemble à un bot dans une zone donnée, vous êtes bloqué rapidement.
Empreintes manquantes ou mal assorties du navigateur
Le système anti-bots de Cloudflare attend une véritable empreinte digitale du navigateur, une combinaison unique d’appareil, de paramètres et de valeurs d’entropie. Les bots simples fonctionnent généralement sans interface intermittente, sautent les vérifications WebGL ou réutilisent des profils d’appareils courants. Cela signifie que leur signature de navigateur se démarque immédiatement, correspondant souvent à des schémas d’automatisation connus.
Pièges des proxies : réputation de propriété intellectuelle et fuites
Essayer de se cacher derrière des proxies bon marché est un jeu perdu. Les proxys publics et de centres de données sont signalés par des bases de données de réputation que Cloudflare vérifie en temps réel. Même les proxys résidentiels « frais » sont brûlés s’ils sont utilisés par trop de personnes ou lorsque les paramètres géographiques et horaires ne correspondent pas aux affirmations du navigateur. Voici ce qui tourne généralement mal :
- Vous lancez un scraper en utilisant une IP de centre de données. Cloudflare reconnaît cette IP comme à haut risque à cause des rapports d’abus passés. Le bot ne voit jamais la page ; il reçoit un CAPTCHA ou un blocage pur-simple.
- Vous utilisez un proxy résidentiel, mais votre navigateur envoie un fuseau horaire (UTC+8) qui ne correspond pas à la région réelle de l’IP (par exemple, Paris). Le système de Cloudflare détecte le décalage, votre session est contestée ou bloquée.
- Les fuites d’IP sont courantes avec une mauvaise configuration de proxy. Si vos requêtes de navigateur fuient votre véritable IP (via WebRTC ou DNS), Cloudflare signale instantanément la session. Même une seule fuite peut brûler tout le pool de proxy pour de futures tentatives.
La façon la plus rapide de déclencher la défense de Cloudflare est de combiner un proxy signalé avec une empreinte de navigateur qui ne correspond pas au pays ou à l’enregistrement du fournisseur d’accès IP de l’IP.
Ignorer les contrôles comportementaux et de synchronisation
- Aucune activité de souris ou de clavier pendant le chargement de la page, Cloudflare s’attend à en attendre.
- Les événements de navigation et de clic se produisent à une vitesse inhumaine, les vrais utilisateurs s’arrêtent, les bots non.
- Des requêtes répétées et identiques à la même ressource, la correspondance de motifs détecte ce problème rapidement.
Si vous ratez l’un de ces éléments, vous êtes souvent bloqué avant même que la page ne se charge. Même un petit glissement comportemental suffit à détecter instantanément. La section suivante détaille quels signaux comptent le plus.
Quels signaux Cloudflare utilise-t-il pour détecter les bots ?
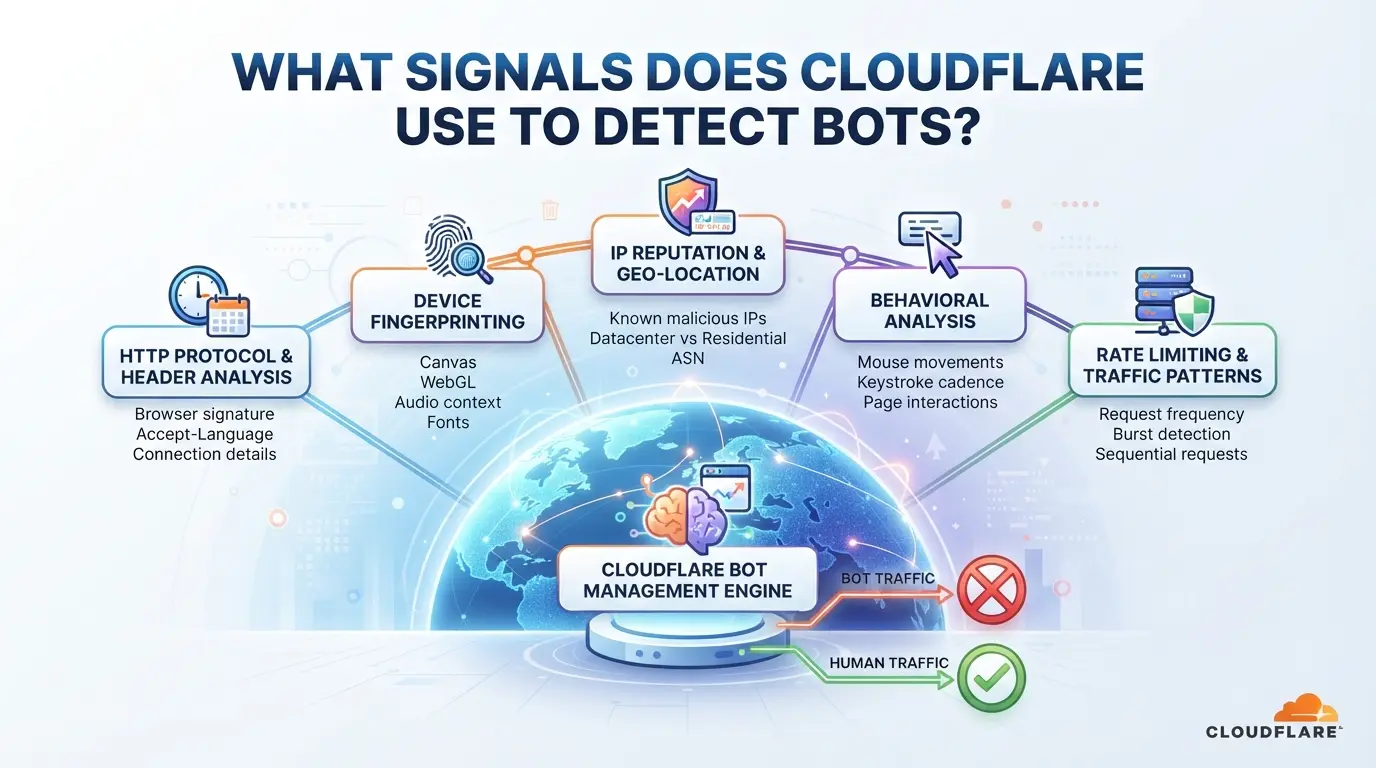
Cloudflare suit des dizaines de signaux techniques pour signaler le trafic des bots. Le système ne repose pas sur un seul indice, il empile des empreintes digitales, des particularités du navigateur, des incompatibilités d’en-tête et des données comportementales. Si même une seule couche semble anormale, vous pouvez être bloqué avant que votre page ne se charge.
Empreintes réseau et TLS
Le système anti-bot de Cloudflare scanne votre handshake TLS et votre empreinte JA3. Il compare la manière dont votre navigateur négocie le chiffrement à ce qui est normal pour votre appareil et réseau. Si votre signature TLS correspond à un motif connu de bot ou de scraper, ou si votre IP provient d’un ASN signalé, vous êtes marqué pour des vérifications supplémentaires. Les proxies résidentiels peuvent aider, mais les IP recyclées ou les plages ASN suspectes rendent cette couche peu fiable.
Empreintes digitales des navigateurs et des appareils
Le moteur de détection sonde votre navigateur pour détecter des signaux cohérents des appareils, Canvas, WebGL, AudioContext et la version du système d’exploitation. Par exemple, un Chrome sans interface avec une entropie WebGL manquante ou une sortie canvas mal assortie vous retrouve dans le compartiment « suspect bot ». Il est courant que les outils d’automatisation falsifient une ou deux valeurs, mais Cloudflare relie des dizaines de petites vérifications, même un seul décalage peut faire passer le système en mode blocage. Les opérateurs qui ne font que simuler les agents utilisateurs ou la résolution de l’écran passent à côté de l’empreinte digitale plus profonde. Si votre session de navigateur manque d’entropie réaliste, ou si vous ne parvenez pas à imiter les particularités matérielles normales, vous êtes signalé. C’est pourquoi faire tourner de vrais navigateurs avec émulation complète fonctionne mieux que des configurations légères sans interface audiovisuelle.
Cohérence des en-tête et des cookies
Cloudflare compare des en-têtes comme User-Agent, Accept-Language et Referer avec les schémas attendus de votre navigateur et de votre région. Si votre Accept-Language ne correspond pas au pays de votre IP, ou si les cookies ne sont pas gérés comme un utilisateur réel, le système le remarque. Un bot qui oublie de transporter les cookies de session entre les requêtes, ou qui envoie des en-têtes incohérents, déclenche rapidement les blocages. Même des erreurs simples, comme l’absence de Referer, peuvent vous bloquer sur une page de défi.
Détection comportementale et d’anomalies
- Les événements de souris, de défilement et de clavier sont enregistrés, les bots sans interaction utilisateur sont signalés.
- Le timing de navigation est vérifié, les chargements de pages incroyablement rapides signalent l’automatisation.
- Les motifs de clics et de formes sont surveillés, les actions répétitives ou les événements de focus manquants suscitent des soupçons.
Cloudflare empile tous ces signaux. Si votre installation en rate ne serait-ce qu’un, vous verrez des blocs s’accumuler. La section suivante aborde les erreurs qui déclenchent ces problèmes en pratique.
Erreurs courantes qui déclenchent les blocages de bots Cloudflare
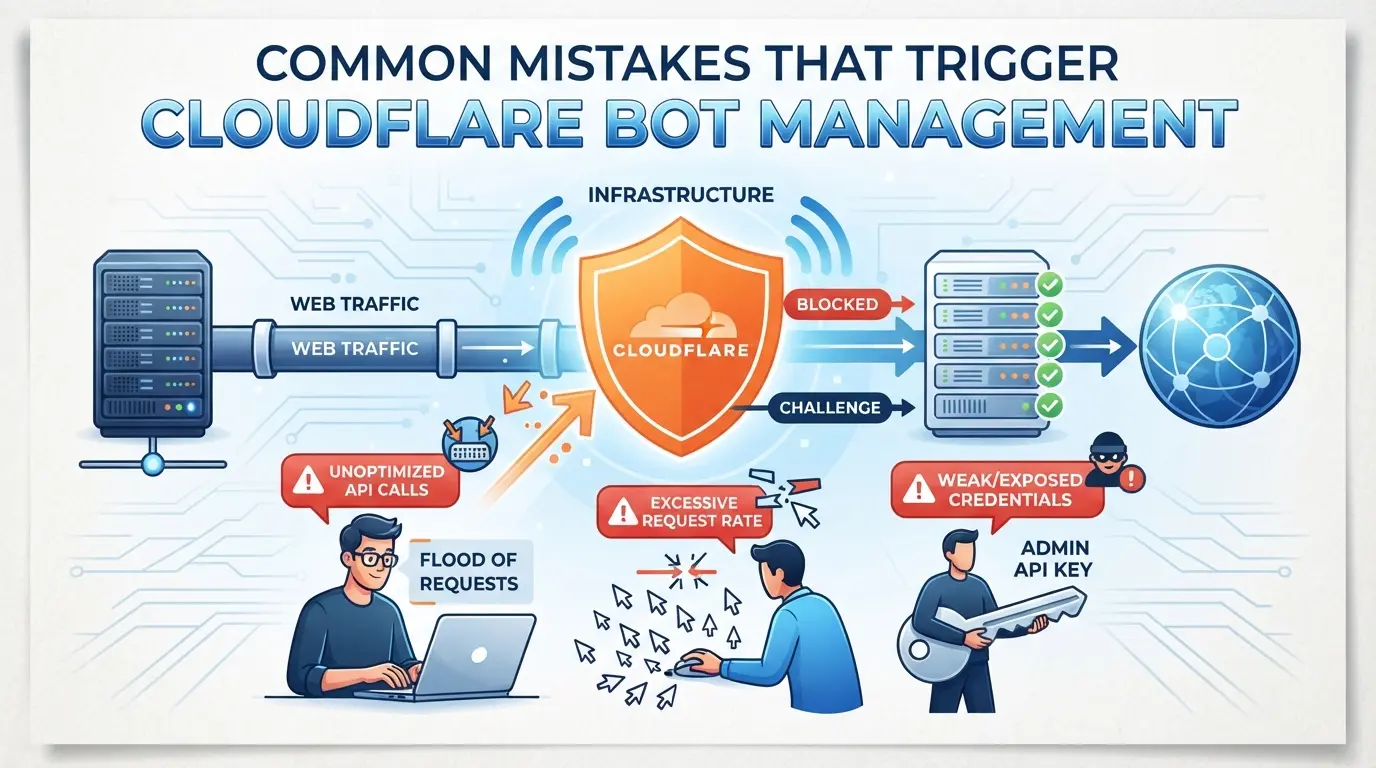
La plupart des blocages surviennent parce que les opérateurs répètent les mêmes erreurs évitables. La façon la plus rapide d’être signalé est de négliger de petits détails qui rompent la cohérence des sessions ou qui font fuir les signaux des bots, ce ne sont pas aléatoires ; Cloudflare est réglé pour ces signaux.
Incohérences d’empreintes digitales entre les sessions
Changer de version du navigateur ou de profil OS à mi-session laisse presque toujours un trou dans votre empreinte. Le problème plus important est le décalage horaire : si votre IP proxy indique « Allemagne » mais que l’horloge de votre navigateur indique « Shanghai », le système anti-bot Cloudflare détectera ce décalage. Les écarts d’empreintes digitales de session sont la principale cause de blocages instantanés ; la cohérence l’emporte ici.
Mauvaise configuration du proxy et fuites
- En réutilisant des IP bloquées la semaine dernière, Cloudflare marque rapidement les récidivistes.
- Le DNS fuit du proxy, le trafic réel du navigateur fuit rarement vers des résolveurs publics.
- WebRTC fuit, si votre véritable IP passe à l’eau, l’isolation de la session est cassée.
Patrons d’automatisation qui se démarquent
Les bots avec un timing de clics copié-collé ou aucune randomisation sont faciles à repérer pour Cloudflare. Si chaque visite tombe sur le même pixel, dans le même ordre, les taux de détection explosent.
- Changez l’ordre de navigation à chaque passage, les flux prévisibles sont signalés.
- Randomisez les délais de clic, les intervalles fixes sont un indice.
- Évitez les coordonnées exactes de l’écran, le trafic humain varie à chaque session.
Comment réduire le risque de détection de bots Cloudflare lors de la gestion de plusieurs comptes de plateforme
Si vous jonglez avec plusieurs comptes sur des plateformes protégées par Cloudflare, la détection se résume généralement à une gestion bâclée des sessions, des empreintes digitales non correspondantes ou des motifs qui semblent robotiques. Copier-coller des sessions de navigateur ou précipiter les connexions vous fera rapidement être signalé. Voici comment rompre le lien entre vos comptes et éviter les pièges courants.
Séparez chaque compte dans son propre environnement de navigateur
- Créez un nouveau profil navigateur pour chaque compte, ne réutilisez jamais ni ne « changez » de compte dans la même session, même si vous effacez les cookies.
- Stockez et isolez les cookies, le cache et le stockage local pour chaque profil. Le stockage partagé donne l’impression que vos comptes sont liés et suscite des soupçons.
- Lancez des profils avec des empreintes digitales distinctes (taille d’écran, version du système d’exploitation, agent utilisateur). Des détails qui se chevauchent entre les comptes peuvent les relier dans les journaux de Cloudflare.
- Double vérification : si la connexion à deux comptes depuis le même environnement montre une session cross-login ou partagée, vous avez manqué une étape de séparation, éteignez et reconstruisez ces profils.
Associez les empreintes digitales et les proxys à chaque session
- Attribuez une IP proxy unique à chaque profil de compte. Ne faites pas tourner les proxys pendant les sessions actives, Cloudflare suit les changements brusques d’IP et les signale.
- Associez la localisation de votre proxy au pays et à la région attendus du compte. Si votre IP indique « France » mais que la langue et le fuseau horaire de votre navigateur indiquent « Vietnam », vous recevrez des vérifications supplémentaires.
- Définissez le fuseau horaire, le langage du navigateur et la géolocalisation dans chaque profil pour correspondre à l’IP proxy. Tout décalage est une empreinte digitale, la logique anti-bot de Cloudflare pèse lourdement sur ces aspects.
- Si jamais vous recevez une invite « vérifier que vous êtes humain » ou une alerte de nouvelle connexion sur la plateforme, vos paramètres de proxy ou d’empreinte digitale sont probablement désactivés.
| Type de configuration |
Cohérence du proxy |
Correspondance des empreintes digitales |
Risque de détection |
| Exact |
Fixe par profil |
Aligné sur le proxy |
Low |
| Faux : échange de proxy |
Tourne en plein milieu d’utilisation |
Déséquilibrés |
Haut |
| Faux : Langue désactivée |
Fixé |
Décalage de localisation |
Moyen |
Aléatoirer et humaniser les actions automatisées
- Varie l’ordre des clics et les chemins de navigation, ne lance jamais de scripts identiques entre les comptes.
- Insérez des délais aléatoires entre les actions (2 à 7 secondes est typique). Un timing uniforme semble robotique et déclenche les contrôles comportementaux de Cloudflare.
- Défiler et déplacer la souris à des intervalles imprévisibles. Aucun mouvement, ni motifs parfaitement répétés, marque l’automatisation.
- Si jamais vous voyez des fenêtres CAPTCHA répétées ou des déconnexions soudaines, votre schéma d’action est trop régulier, ajustez les délais et les chemins avant de réessayer.
Rester indétecté concerne les détails. Se précipiter ou sauter des étapes d’isolement vous rend facile à repérer. La section suivante explique comment les opérateurs expérimentés gèrent ces mêmes défis à grande échelle.
Comment les opérateurs utilisent DICloak pour gérer plusieurs comptes plateformes avec un risque de détection de bots moindre
Pour les opérateurs gérant plusieurs comptes de plateforme derrière Cloudflare, c’est le processus manuel consistant à garder les sessions séparées et cohérentes que les erreurs déclenchent généralement la détection. Si vous utilisez plusieurs comptes, un petit lapsus, comme un stockage de navigateur qui se chevauche ou des signaux réseau incompatibles, peut déclencher le système anti-bots de Cloudflare. La solution pratique n’est pas simplement de « changer votre IP » ou de « randomiser les empreintes digitales », mais de donner à chaque compte son propre profil navigateur et connexion, puis de standardiser toute action de routine. Voici comment les équipes utilisent DICloak pour faire exactement cela.
Isoler chaque compte de plateforme avec des profils de navigateur et des paramètres d’empreintes digitales séparés
Les opérateurs peuvent créer un nouveau profil navigateur dans DICloak pour chaque compte de plateforme, puis configurer les signaux d’empreintes digitales, le système d’exploitation, l’agent utilisateur, le fuseau horaire et l’entropie WebGL, pour correspondre à l’environnement visé. Cela évite que le stockage du navigateur, les cookies et les données de session ne fuient entre les comptes. Le véritable avantage est que chaque compte reste dans son propre compartiment, réduisant ainsi le risque de lien accidentel. La portée reste au niveau du profil navigateur et de la session, DICloak ne gère pas les comptes de la plateforme eux-mêmes. 
Attribuez des proxys appartenant à chaque profil pour une identité réseau cohérente
Après avoir configuré les profils, les opérateurs peuvent saisir des détails de proxy personnalisés (HTTP, HTTPS, SOCKS5) pour chacun, puis tester l’IP de sortie et la région avant la connexion. Cette étape donne à chaque compte un chemin réseau stable, mais le choix du proxy et les règles de rotation dépendent de l’utilisateur. DICloak stocke les paramètres de proxy par profil, afin que la connexion reste cohérente entre les sessions. N’oubliez pas, DICloak ne vend pas de proxies ni ne garantit l’accès à la plateforme. 
Automatisez les actions répétitives du compte avec RPA, tout en surveillant les anomalies
Lorsque des étapes courantes du navigateur, comme la navigation ou la saisie de formulaires, doivent s’exécuter sur des profils, les opérateurs peuvent configurer un flux de travail RPA dans DICloak. Les actions approuvées sont planifiées et exécutées, avec des statuts en temps réel et des journaux disponibles pour examen. Les équipes restent responsables de la surveillance des résultats et de l’ajustement des flux de travail en fonction des retours de la plateforme. 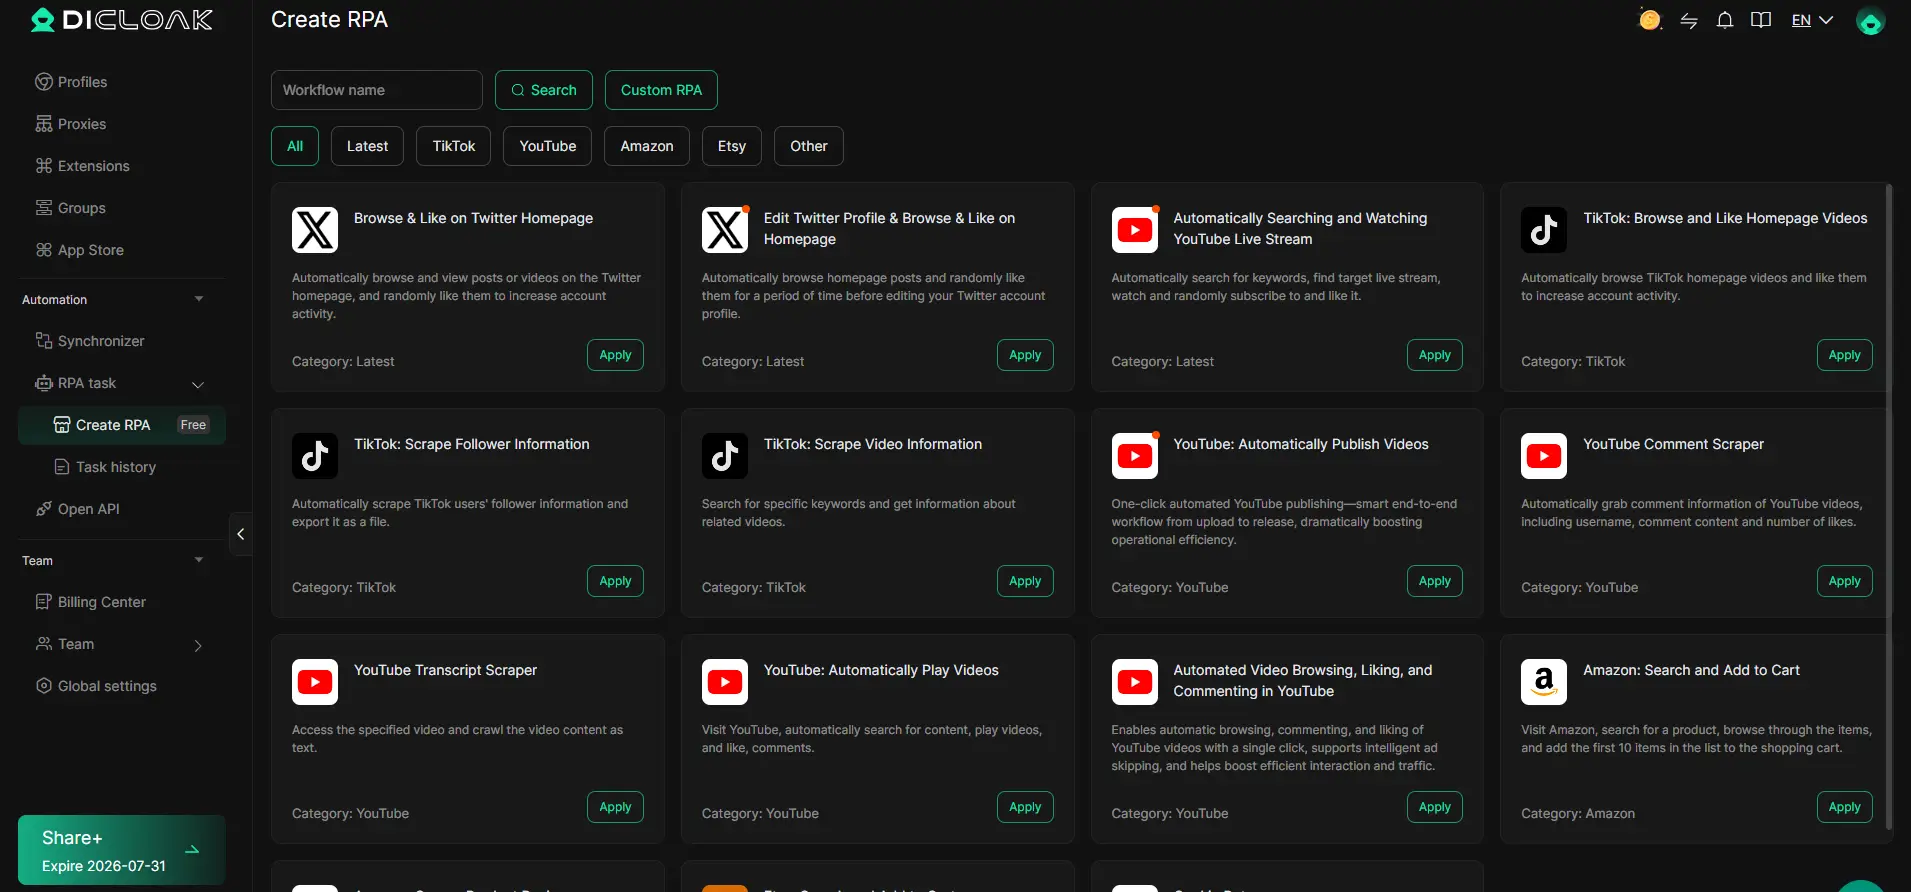
Si le risque de détection de Cloudflare reste élevé après ces étapes, les limites légales et de flux de travail viennent ensuite.
Quand la détection de Cloudflare est inévitable : limites juridiques, de conformité et de flux de travail
Conditions d’utilisation et conformité de la plateforme
Essayer d’éviter la détection de bots peut enfreindre les règles de la plateforme ; la plupart des sites interdisent les activités automatisées ou les tentatives de dissimulation d’identité. Être signalé signifie généralement que les comptes sont bannis, des fonds retenus et l’accès futur coupé. Même une seule évasion ratée peut bloquer le domaine ou la base principale d’utilisateurs de votre entreprise pendant des semaines.
Limites techniques et éthiques
Aucun flux de travail ni outil ne peut vous rendre indétectable indéfiniment. Certaines régions considèrent l’évasion des bots comme une infraction légale, et les plateformes peuvent passer à des poursuites judiciaires ou bloquer complètement votre infrastructure.
- Les échecs de détection ressemblent à des erreurs 403 soudaines, des suspensions massives de comptes ou des interdictions de proxy sur toute votre plage.
- La pratique la plus sûre consiste à examiner les lois locales, à n’utiliser que les automatisations autorisées et à tenir un registre écrit des étapes de conformité.
Points clés : des flux de travail multi-comptes plus sûrs derrière Cloudflare en 2026
Si vous voulez des flux de travail multi-comptes plus fluides derrière Cloudflare, moins axé sur les astuces et davantage sur les fondamentaux, la plupart des échecs viennent du manque d’un de ces fondamentaux, pas d’un outil secret.
Liste de contrôle pour des opérations plus sûres
- Séparez chaque compte et chaque session, ne réutilisez jamais les cookies, les profils de navigateur ou les empreintes digitales des appareils entre identités.
- Assurez-vous que les empreintes digitales du navigateur et les emplacements des proxy correspondent, les signaux mal alignés déclenchent presque toujours la détection des bots Cloudflare, surtout lors des nouvelles sessions.
- Surveillez les nouveaux blocs ou captchas et ajustez, si vous voyez des pages de défis inhabituelles ou des erreurs 403, arrêtez-vous et vérifiez ce qui a changé dans votre pile.
Foire aux questions sur la détection des bots Cloudflare
Cloudflare peut-il détecter les bots même si j’utilise un proxy ?
Oui, la détection des bots Cloudflare va bien au-delà de la simple vérification de votre adresse IP. Elle examine les empreintes digitales du navigateur, les mouvements de la souris et le timing des requêtes. Même si vous utilisez un proxy, Cloudflare peut détecter des signes d’automatisation en analysant votre interaction avec le site et en vérifiant si votre configuration de navigateur semble suspecte.
Quels signaux d’empreinte Cloudflare vérifie-t-il le plus souvent ?
Cloudflare vérifie plusieurs signaux d’empreintes digitales pour repérer les bots. Cela inclut l’empreinte digitale canvas et WebGL, qui teste la manière dont votre navigateur dessine les graphiques. Les chaînes User Agent et les empreintes TLS/JA3 révèlent des détails sur votre navigateur et votre connexion. Des combinaisons inhabituelles ou des incompatibilités peuvent déclencher la protection contre les bots.
Est-il légal d’essayer de contourner la détection des bots Cloudflare ?
Essayer de contourner le système anti-bots de Cloudflare peut violer les conditions d’utilisation du site web. Dans certains endroits, cela peut également enfreindre les lois locales. Consultez toujours les règles du site auquel vous souhaitez accéder et vérifiez les réglementations de votre pays avant de tenter de contourner les mesures de sécurité.
Est-ce que l’utilisation d’un navigateur antidétection garantit que je ne serai pas bloqué ?
Aucun navigateur antidétection ne garantit que vous éviterez la protection contre les bots Cloudflare. Cloudflare met à jour ses méthodes de détection et examine le comportement, pas seulement les empreintes digitales du navigateur. Vous devez configurer votre navigateur avec soin et ajuster constamment les paramètres pour éviter la détection, mais des blocages peuvent toujours survenir.
À quelle fréquence dois-je faire tourner les proxys ou mettre à jour mes empreintes digitales ?
Faites pivoter les proxys et mettez à jour les empreintes digitales du navigateur chaque fois que vous commencez une nouvelle session ou voyez des signes de blocage. Garder le même proxy et la même empreinte dans une session vous aide à paraître plus réel. Changer trop souvent peut créer des schémas que le système anti-bots de Cloudflare signale comme suspects.
Pour les organisations cherchant à prendre l’avantage dans la protection de leurs actifs web, évaluer des solutions avancées d’atténuation des bots est une étape cruciale. Évaluer les outils offrant une détection personnalisable et une intégration fluide peut aider à faire face aux menaces évolutives sans perturber l’expérience utilisateur. Essayez DICloak gratuitement
 Outils gratuits
 Extension de cookie
 Générateur UA
 Générateur d'adresse MAC
 Générateur d'IP
 Liste des adresses IP
 Générateur de code 2FA
 Horloge mondiale
 Vérification Anonyme
 WebRTC Leak Test
 Générateur UUID
 Vérificateur de proxy
 Vérificateur d'annonces FB
 Extraction de données web par IA
 Outils SMM gratuits
 Vérificateur d'ombre bannissement Twitter
 Générateur UTM
 Générateur de noms d'utilisateur
 Generateur de hashtags IA
 Générateur de titre LinkedIn
 Redimensionneur d’images sociales