Faire passer Instagram via un proxy semble simple, il suffit de configurer le proxy dans votre navigateur ou application et de se connecter. Mais beaucoup d’utilisateurs se heurtent à un mur lorsque leur compte est signalé, même si l’IP est correcte sur chaque test. Le vrai problème se cache souvent dans quelque chose que la plupart des gens ne vérifient pas : une fuite DNS lors de l’utilisation d’Instagram avec un proxy. Les fuites DNS surviennent lorsque votre appareil demande l’adresse d’Instagram via votre vraie connexion internet, pas le proxy. Instagram peut détecter le décalage entre votre IP proxy et votre emplacement de requête DNS, ce qui signifie généralement que vos comptes paraissent suspects ou restreignent.
Ce risque ne concerne pas seulement les nouveaux utilisateurs ou les proxies bon marché. Même les configurations haut de gamme peuvent fuiter si le système d’exploitation, le navigateur ou l’outil d’automatisation envoie des requêtes DNS en dehors de votre itinéraire prévu. Vous pourriez penser qu’un proxy suffit, mais une seule fuite DNS peut exposer votre région réelle, mettre tous vos comptes sous révision ou ruiner toute une série de réchauffements. Corriger une fuite DNS Instagram avec des problèmes de proxy ne se résout pas seulement à désactiver un paramètre ; vous devez vérifier la résolution DNS au niveau du système et du navigateur, et savoir comment surveiller les fuites avant qu’elles ne déclenchent des blocages.
Le véritable avantage vient de l’utilisation de workflows qui détectent les fuites tôt et mettent en place des contrôles que vous pouvez répéter à chaque ajout d’un nouveau compte. Voici comment les opérateurs expérimentés vérifient les fuites, corrigent l’exposition DNS et mettent en place des routines plus sûres pour la gestion des proxies Instagram.
Pourquoi les fuites DNS sont importantes lors de l’utilisation d’Instagram avec un proxy
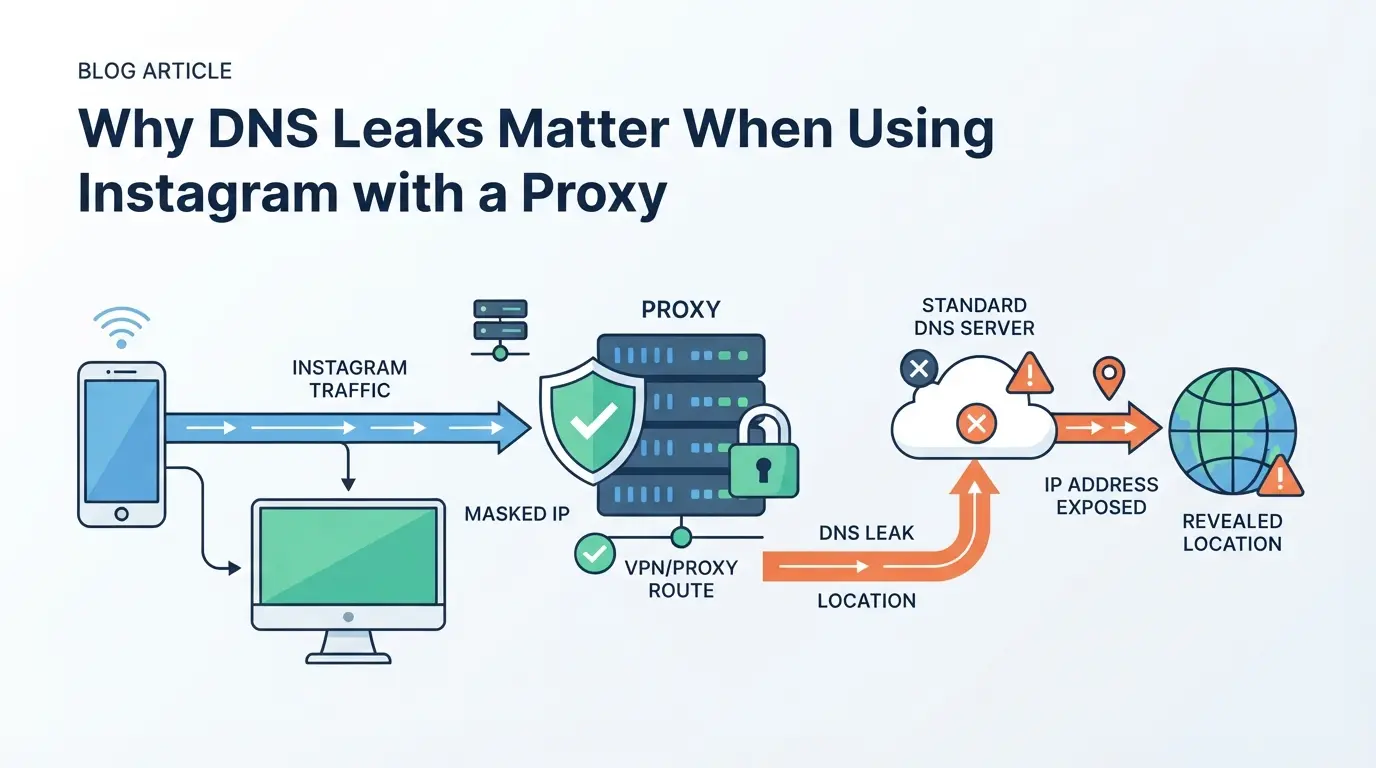
Même si vous mettez en place un proxy pour Instagram, une fuite DNS peut annuler tout votre travail de confidentialité en quelques secondes. Instagram voit d’où viennent vos requêtes DNS ; si ces requêtes révèlent votre véritable localisation, la plateforme peut lier votre activité à votre véritable identité ou région, et non au proxy que vous vouliez utiliser.
Comment fonctionnent les requêtes DNS avec les proxys
Lorsque vous utilisez un proxy, le trafic web passe par une autre IP, mais les requêtes DNS, les requêtes qui transforment les noms de sites en adresses IP, peuvent passer par votre connexion internet normale. Si votre appareil ou navigateur demande directement à un serveur DNS, au lieu de passer par le proxy, vous avez une fuite.
Ce qu’Instagram peut détecter à partir d’une fuite DNS
Une fuite DNS donne à Instagram une ligne directe vers votre IP et votre localisation réelles. Même si vous passez chaque action Instagram par un proxy, une seule requête DNS de votre réseau révèle où vous êtes réellement. C’est ainsi que les comptes sont signalés en pratique : vous utilisez peut-être un proxy américain, mais une requête DNS révèle que vous êtes à Singapour. Le moteur de risque d’Instagram détectera ce décalage et peut restreindre ou examiner votre compte, parfois même avant la fin de votre session. D’après mon expérience, les équipes gérant plusieurs comptes voient des lots entiers signalés si un seul système fuit le DNS, car les liens Instagram permettent de suivre des traces digitales et IP. Si vous réchauffez de nouveaux comptes, une fuite DNS rend le proxy presque inutile, car Instagram peut regrouper vos comptes par région ou FAI. Le risque est plus élevé lors d’outils automatisés ou de sessions navigateur, car le système d’exploitation ou l’application peut ne pas respecter les paramètres proxy du DNS, vous exposant même si tout le reste semble correct.
Scénarios courants où des fuites DNS surviennent
- Le navigateur ignore le proxy du DNS, utilisant le résolveur par défaut du système.
- Le système d’exploitation conserve un paramètre DNS en cache ou un plan de secours qui contourne votre proxy.
- Un outil d’automatisation génère des sous-processus ou des navigateurs sans interface qui sautent les règles proxy.
Même l’un d’eux peut ruiner votre configuration de confidentialité, réparer la fuite signifie vérifier chaque couche, pas seulement les paramètres de votre navigateur.
Prêt à vérifier si vous êtes en train de fuiter ? La section suivante montre comment repérer une fuite DNS avant qu’Instagram ne le fasse.
Comment détecter une fuite DNS lors de l’utilisation d’Instagram avec un proxy
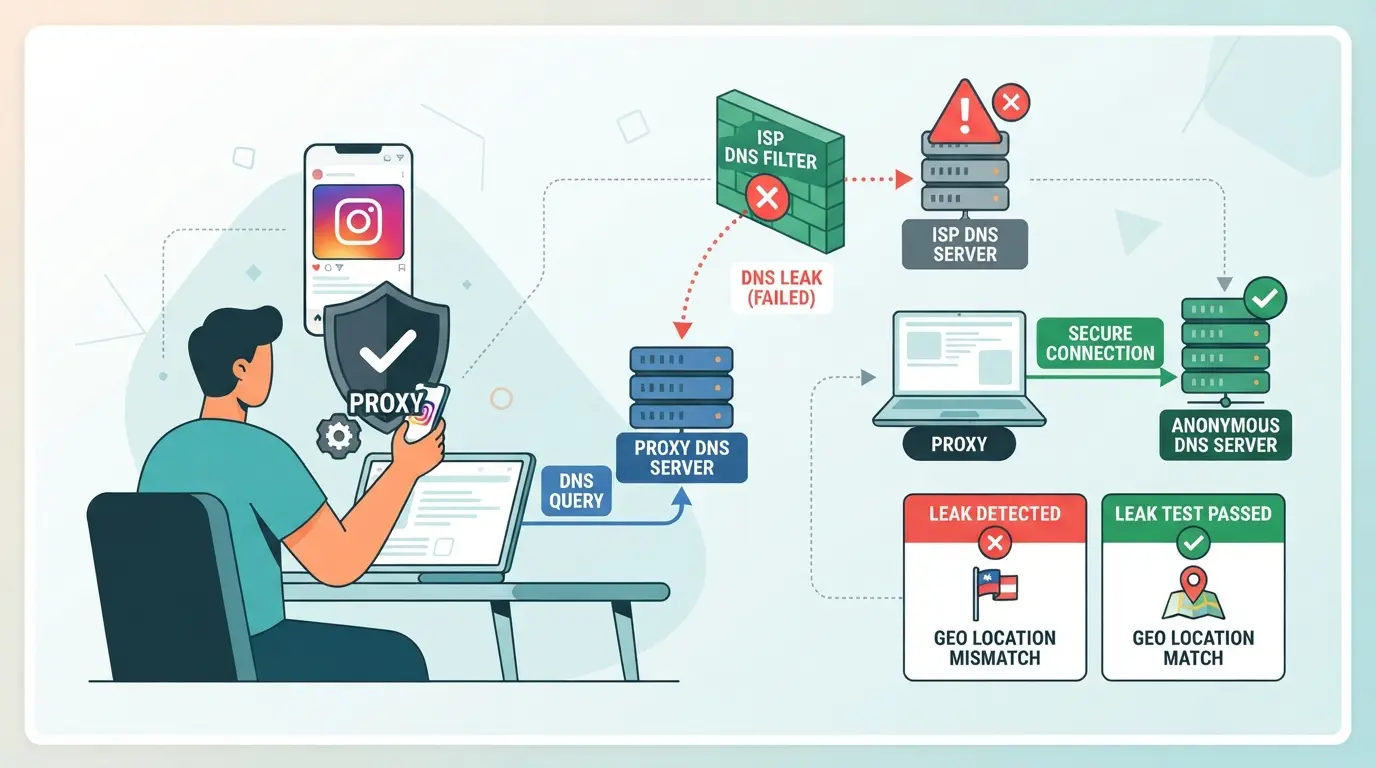
Pour vérifier si votre DNS fuit en utilisant Instagram avec un proxy, vous devez effectuer de vrais tests, ne devinez pas uniquement sur le statut du proxy. Même si votre IP semble correcte, une fuite DNS peut quand même révéler votre réseau réel aux systèmes d’Instagram. Utilisez ces étapes pour détecter les fuites avant qu’elles ne signalent vos comptes.
Tester les fuites DNS dans votre navigateur
- Ouvrez le navigateur où vous utilisez Instagram via votre proxy.
- Visitez un site de test de fuite DNS fiable, comme dnsleaktest.com ou ipleak.net.
- Faites le test standard ou étendu.
- Vérifiez la liste des serveurs DNS. Si vous voyez votre fournisseur d’accès Internet ou votre pays local, vous avez une fuite, tout ce qui n’est pas votre proxy ou votre DNS prévu pose problème.
Si vous repérez votre véritable emplacement ou fournisseur, votre configuration de proxy ne couvre pas le DNS. Fermez tous les onglets, vérifiez les paramètres du proxy, et retestez. Un résultat propre ne montre que le DNS que vous attendez, tout autre chose signifie qu’Instagram peut voir plus que ce que vous voulez.
Vérification des fuites DNS sur les applications mobiles
- Connectez votre appareil mobile au même proxy ou Wi-Fi que vous utilisez pour Instagram.
- Téléchargez un outil réseau comme Network Analyzer ou utilisez des diagnostics intégrés pour vérifier les serveurs DNS.
- Ouvre Instagram et laisse-le tourner en arrière-plan.
- Effectuez un test de fuite DNS avec cet outil. Si vous voyez des serveurs DNS de votre fournisseur d’accès à domicile, même si un proxy est actif, vous avez une fuite.
Les applications mobiles ignorent souvent les paramètres du proxy système et peuvent utiliser directement le DNS local. Si votre test le montre, changer de proxies ou de changer le DNS au niveau système ne résoudra pas la fuite, le comportement des applications est le problème.
Interprétation des résultats des tests de fuite DNS pour la sécurité d’Instagram
- Si votre test DNS ne montre que les serveurs à partir de votre emplacement proxy, vous êtes en sécurité, Instagram voit la région visée.
- Si votre vrai FAI ou votre emplacement géographique apparaît, c’est une fuite DNS. Cela peut faire chuter les scores de confiance d’Instagram et déclencher des vérifications ou des blocages supplémentaires.
- Des résultats mitigés (certains proxy, d’autres réels) signifient des fuites partielles. Ceux-ci sont tout aussi risqués ; Instagram peut relier la session à votre véritable identité.
- Retestez après tout changement de proxy ou de périphérique. Une configuration qui a été passée un jour peut échouer après une mise à jour ou un patch du système d’exploitation.
Le principal à retenir : détecter les fuites tôt vous donne une chance de corriger votre configuration avant qu’Instagram ne signale votre compte, pas après. Si vous ignorez les tests DNS mixtes ou ratés, vous risquez de lier tous vos comptes à votre véritable IP, un seul faux fait pour ruiner un lot. La section suivante explique pourquoi Instagram signale encore les comptes même lorsque vous utilisez un proxy.
Pourquoi les comptes Instagram sont signalés malgré l’utilisation d’un proxy
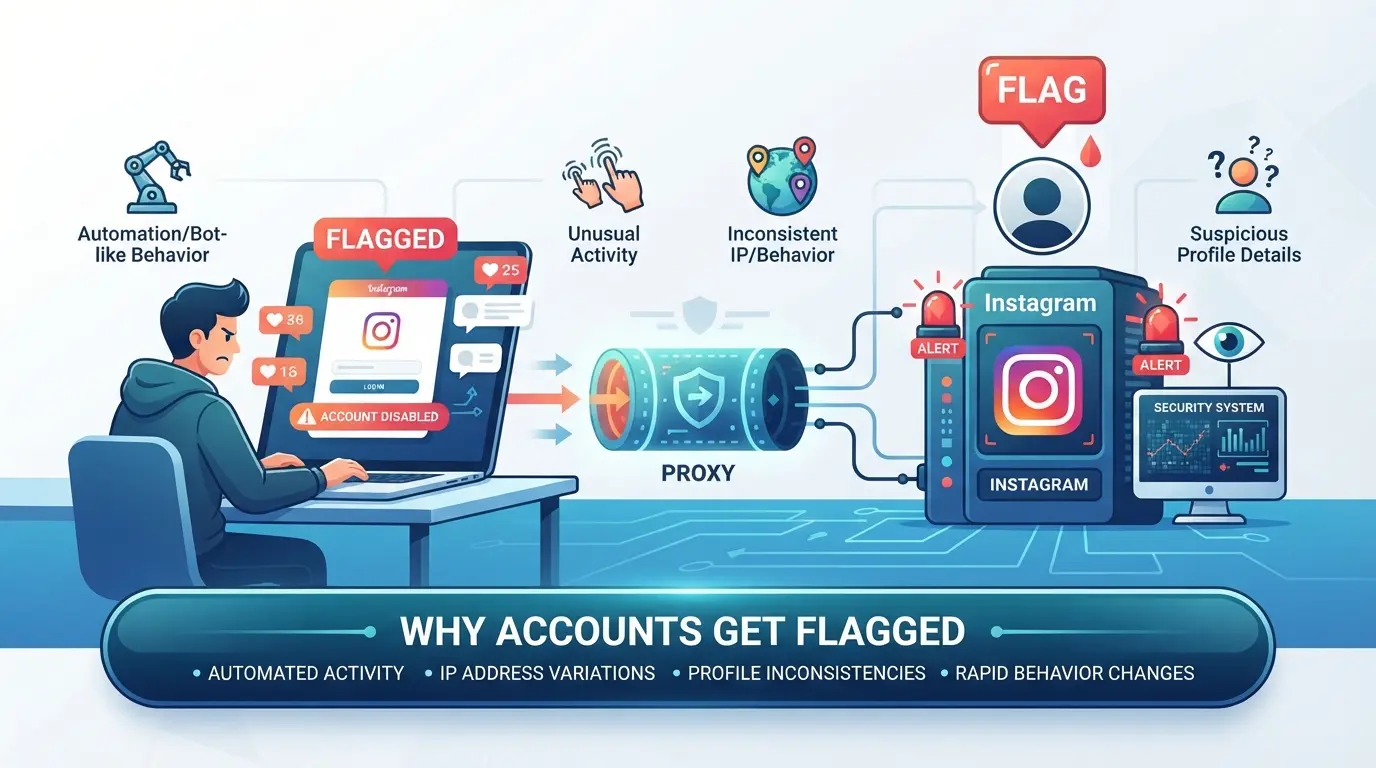
Changer votre adresse IP avec un proxy ne cache pas tout à Instagram, les comptes sont quand même signalés parce que la plateforme vérifie plus que votre IP. Même une petite fuite ou un décalage les alerte. Voici pourquoi un proxy seul ne permet pas de protéger les comptes.
Fuites DNS vs. autres méthodes de suivi
Instagram suit plus que l’IP de votre connexion. Il vérifie les requêtes DNS, les empreintes digitales du navigateur et les détails de l’appareil. Si vous utilisez un proxy mais que votre DNS passe toujours par votre vrai fournisseur, Instagram peut repérer la région réelle, ce qui fait paraître le proxy faux.
Erreurs typiques qui conduisent à la détection
Beaucoup de gens ne remarquent pas que cacher une IP n’est qu’une partie du travail. Si vous vous connectez à Instagram avec un proxy mais que votre système ou navigateur fuit des requêtes DNS, la plateforme voit à la fois votre IP masquée et votre véritable localisation. Ce décalage est un signal d’alarme. Autre erreur courante : faire passer un compte via un proxy et un autre via votre connexion habituelle sur le même appareil. Les systèmes de détection d’Instagram relient ces sessions par des empreintes partagées, des profils navigateur ou des cookies. Même changer de proxies entre les sessions peut se retourner contre vous si vous n’isolez pas complètement les données du navigateur ou n’oubliez pas les cookies persistants. Ne pas séparer l’empreinte technique de chaque compte est la principale raison pour laquelle même les opérateurs prudents sont signalés ou restreints. Par exemple, si vous utilisez un navigateur antidétection mais oubliez de créer des profils uniques pour chaque compte Instagram, une seule fuite d’empreinte digitale peut lier tous vos comptes, les rendant tous vulnérables si l’un d’eux est examiné.
Exemples réels de restrictions de comptes
- Un utilisateur change de proxy, mais manque une fuite DNS ; Instagram repère un changement soudain de région et signale le compte pour toute activité suspecte.
- Deux comptes Instagram se connectent depuis le même ordinateur, l’un avec un proxy, l’autre sans ; les deux comptes sont restreints après une correspondance d’empreintes digitales dans le navigateur.
- Tous les comptes d’un échauffement par lots sont temporairement bloqués après qu’une session ait fui une vraie requête DNS, reliant le groupe à une région « mauvaise ».
Repérez ces erreurs tôt, sinon réparer un compte signalé est bien plus difficile que de prévenir les problèmes dès le départ. Ensuite, vous verrez comment corriger et prévenir les fuites DNS avant qu’Instagram ne vous démasque.
Comment corriger et prévenir les fuites DNS lors de l’utilisation d’un proxy pour Instagram
Résoudre une fuite DNS en utilisant Instagram avec un proxy revient à contrôler où vont vos requêtes DNS ; les fuites surviennent lorsque votre vrai serveur DNS répond à des requêtes en dehors de votre tunnel proxy. Si vous ne bloquez pas ces fuites, Instagram peut voir votre véritable emplacement même si votre trafic web passe par un proxy.
Configuration de votre appareil et de votre navigateur pour la prévention des fuites DNS
Commencez par modifier les paramètres DNS de votre système. Configurez votre appareil pour utiliser un serveur DNS axé sur la confidentialité (comme 1.1.1.1 ou 8.8.8.8) au lieu du serveur par défaut de votre FAI. Cette étape est importante, car certains proxies ne font que router le trafic web, pas le DNS, si votre système d’exploitation continue d’utiliser son DNS par défaut, Instagram peut détecter des incompatibilités.
Beaucoup de navigateurs permettent de forcer le DNS via HTTPS (DoH) ou DNS via TLS. Activez ces requêtes pour que les requêtes DNS passent par des canaux chiffrés. Installez des extensions de navigateur comme « SmartProxy » ou « DNS Leak Test » pour aider à surveiller le trafic DNS. Si vous automatisez, vérifiez que votre script ou outil ne contourne pas les paramètres de proxy pour les recherches DNS.
Choisir le bon type de proxy et la bonne configuration
- Utilisez les proxies SOCKS5 pour Instagram, ils transmettent les requêtes DNS par défaut, alors que HTTP/HTTPS ne le font souvent pas.
- Vérifiez si votre fournisseur proxy prend en charge la résolution DNS à distance et confirmez que cette fonctionnalité est active.
- Évitez les proxies libres ou mal documentés ; ils sont plus susceptibles de fuiter du DNS ou de tomber en panne sous charge.
Tests après chaque changement
Ne supposez pas que votre correction a fonctionné, testez-la. Ouvrez un nouveau profil de navigateur ou une fenêtre incognito et effectuez un test de fuite DNS sur des sites comme dnsleaktest.com. Si vous voyez votre vrai FAI ou votre adresse IP domestique, la fuite n’est pas encore corrigée.
- Effectuez un test de fuite DNS après chaque modification de configuration.
- Si vous repérez une fuite, revenez et appliquez un remède à la fois jusqu’à ce que le test passe.
- Pour l’automatisation, faites des tests de fuite DNS scriptés dans votre flux de travail avant d’exécuter les sessions Instagram.
Même un seul réglage DNS manqué peut exposer votre réseau réel et faire signaler les comptes. L’étape suivante consiste à isoler les sessions de compte et les paramètres de proxy, si vous passez cela, les fuites reviennent souvent lors du changement de profil.
Comment séparer les sessions de comptes Instagram et les paramètres de proxy avec DICloak
Après avoir corrigé les risques évidents de fuite DNS, l’étape suivante pour les opérateurs gérant plusieurs comptes Instagram est de s’assurer que chaque session de connexion et chaque proxy restent totalement séparés. Se fier à un seul navigateur ou à une configuration de proxy unique conduit souvent à des fuites inter-comptes, c’est là qu’un workflow antidétection de navigateur est crucial.
Création de profils de navigateur isolés et configuration des empreintes digitales
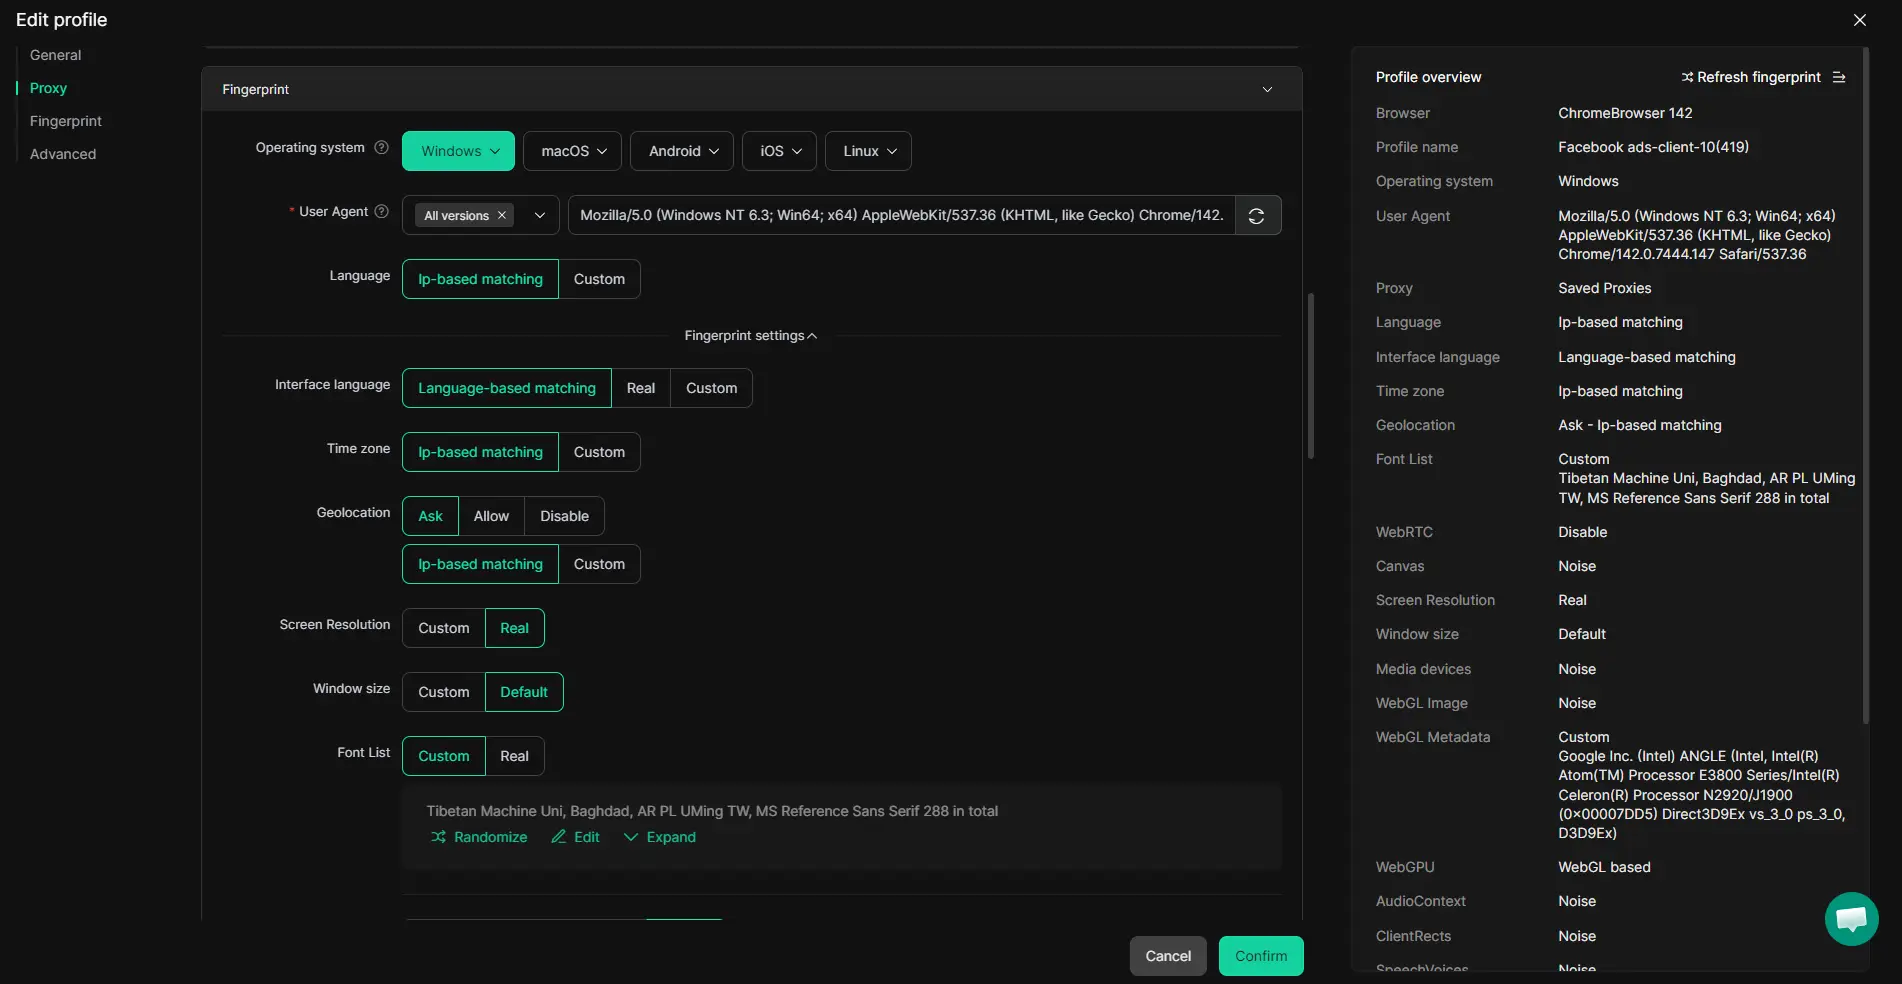
Les opérateurs peuvent créer un nouveau profil navigateur dans DICloak pour chaque compte Instagram, en gardant le stockage, les cookies et l’historique de navigation séparés des autres sessions. Dans chaque profil, les paramètres d’empreintes digitales, tels que l’agent utilisateur, le fuseau horaire et la gestion WebRTC, peuvent être configurés pour correspondre à l’environnement attendu du proxy assigné. Cela signifie que chaque profil rapporte les détails de son appareil, réduisant ainsi le risque de signaux inter-comptes. La configuration ne modifie que le profil du navigateur ; elle n’affecte pas le compte Instagram ni ne garantit l’acceptation lors des vérifications de la plateforme.
Assignation et test des proxys appartenant à l’utilisateur dans chaque profil
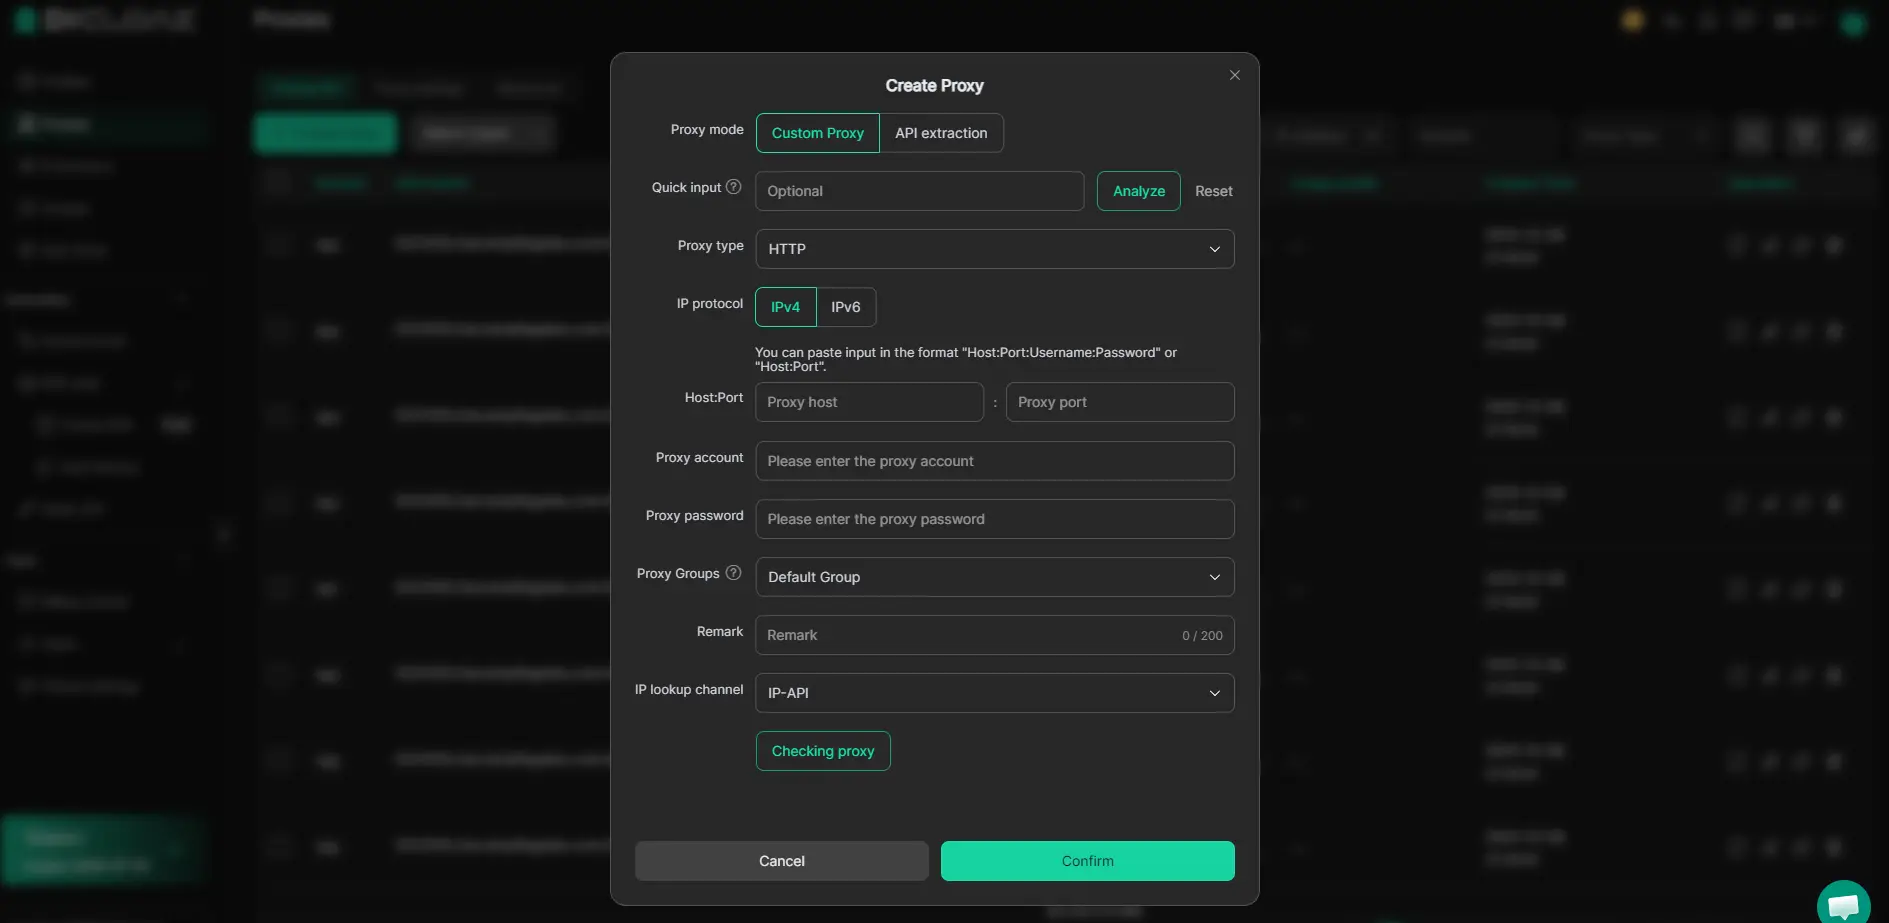
Pour chaque profil, les opérateurs ajoutent et testent leurs propres paramètres de proxy avant de lancer une session Instagram. DICloak prend en charge la saisie manuelle des détails du proxy et propose un test intégré pour confirmer si l’IP de sortie et la région correspondent à vos besoins. Attribuer un proxy au niveau du profil signifie que les requêtes DNS sont envoyées via la connexion sélectionnée, et non via l’appareil de base. Le choix et la fiabilité du proxy dépendent de l’opérateur ; DICloak ne fournit ni ne recommande de proxys.
Cette configuration en couches réduit le risque de fuites DNS accidentelles entre les sessions Instagram. Ensuite, soyez attentif aux erreurs qui peuvent tout de même provoquer des fuites, même avec de bons outils.
Erreurs courantes qui causent encore des fuites DNS avec les proxys en 2026
Même avec de meilleurs outils, les gens manquent encore des étapes clés et sont touchés par des fuites DNS via des proxies pour Instagram. Si vous pensez que la simple création d’un proxy suffit, vous risquez d’être exposé, votre véritable IP peut fuiter via le DNS et mettre en danger tous les comptes connectés.
Ne compter que sur les paramètres du proxy sans vérification DNS
Définir un proxy n’est pas la ligne d’arrivée, si vous sautez les tests de fuite DNS, vous pouvez toujours exposer votre IP domestique. La plupart des fuites surviennent lorsque les navigateurs ou applications utilisent le DNS par défaut du système au lieu de celui du proxy. Le moyen le plus rapide de détecter cela est de faire un test de fuite DNS juste après la configuration du proxy ; si vous voyez votre vrai FAI dans les résultats, votre proxy ne couvre pas le trafic DNS.
Utilisation de plusieurs applications ou appareils avec des paramètres incohérents
Les configurations multi-appareils rendent les fuites plus faciles à manquer. Même si vous configurez un proxy dans un navigateur, une seconde application ou un second appareil peut utiliser différents paramètres DNS et révéler votre véritable position.
- Se connecter à Instagram depuis un ordinateur ou un téléphone, si un seul utilisateur utilise le proxy, peut déclencher une alerte de décalage et une révision de compte.
- Applique toujours les mêmes paramètres DNS et proxy sur toutes les applications et appareils que tu utilises pour Instagram, en manquer un seul peut effacer ton travail de confidentialité en quelques secondes.
Quand un flux de travail plus sûr compte : gestion Instagram multi-comptes et risques de fuite DNS
Les utilisateurs seuls qui exploitent un ou deux comptes Instagram s’en sortent souvent avec un proxy basique. Mais lorsque vous gérez plusieurs comptes, surtout pour les opérations commerciales ou d’équipe, une séparation faible des sessions et du DNS devient rapidement un risque réel. Une fuite DNS lorsqu’on utilise Instagram avec un proxy signifie que tout slip peut lier tous les profils à votre emplacement réel, ce qui peut entraîner des bannissements ou des lockouts dans le groupe.
Usage personnel vs. comptes d’équipe ou professionnels
| Cas d’utilisation |
Risques typiques |
Quand l’isolement est nécessaire |
| Solo (1-2) |
Désajustement accidentel de région |
Seulement si la valeur du compte est élevée |
| Équipe ou PME |
Interdictions liées, détection de masse |
Toujours, à travers toutes les sessions |
| Agence (10+) |
Blocages de chaîne, perte de clients |
Isolement strict, par compte |
Si vous dirigez une équipe ou gérez des comptes clients, ne réutilisez jamais les navigateurs, proxies ou sessions de connexion sur les profils Instagram, une seule fuite DNS peut tout supprimer d’un coup.
Signe que votre installation actuelle ne suffit pas
Voir plusieurs comptes restreints en même temps, des problèmes de connexion qui apparaissent après l’ajout de nouveaux proxys, ou perdre l’accès juste après le transfert de compte indiquent généralement des fuites de session ou DNS. Si ces problèmes apparaissent, il est temps de mettre à jour votre flux de travail ou de passer à des outils qui prennent en charge l’isolement total.
Si vous ne gérez que des comptes personnels, la plupart de ces étapes strictes ne sont pas nécessaires. Mais une fois que vous dépassez trois comptes, ignorer le DNS et l’isolement des sessions joue avec tout votre lot.
Foire aux questions sur la fuite de DNS lors de l’utilisation d’Instagram avec un proxy
Instagram peut-il détecter ma véritable localisation si j’utilise un proxy mais que j’ai une fuite DNS ?
Oui, une fuite DNS lors de l’utilisation d’Instagram avec un proxy peut révéler votre véritable localisation. Même si votre proxy cache votre adresse IP, les requêtes DNS fuitées utilisent les serveurs de votre fournisseur d’accès Internet. Instagram pourrait voir ces requêtes et les associer à votre véritable localisation. Vérifiez toujours les fuites DNS après avoir configuré un proxy.
Comment savoir si ma configuration de proxy pour Instagram fuit des requêtes DNS ?
Pour vérifier une fuite DNS lors de l’utilisation d’Instagram avec un proxy, effectuez un test de fuite DNS dans votre navigateur. Comparez les serveurs DNS listés dans les résultats avec l’emplacement de votre proxy. Si les serveurs appartiennent à votre fournisseur d’accès local ou à votre pays, votre configuration fuit des requêtes DNS.
Les applications mobiles Instagram sont-elles plus susceptibles de fuiter le DNS que les navigateurs ?
Les applications mobiles contournent souvent les paramètres du proxy, ce qui entraîne davantage de fuites DNS. À moins de configurer tout votre appareil pour utiliser le proxy, l’application Instagram peut envoyer des requêtes DNS directement depuis le réseau de votre téléphone. Les navigateurs respectent généralement les paramètres du proxy système, donc les fuites y sont moins fréquentes.
L’utilisation d’un proxy SOCKS5 empêche-t-elle toutes les fuites DNS sur Instagram ?
Un proxy SOCKS5 peut aider, mais il ne corrige pas toujours les fuites DNS sur Instagram. Certaines applications ne font pas passer les requêtes DNS via SOCKS5, surtout si elles utilisent des serveurs DNS codés en dur. Vous devez configurer soigneusement votre appareil et vos applications pour éviter les fuites.
Que dois-je faire si je vois encore des fuites DNS après avoir configuré un proxy pour Instagram ?
Vérifiez les paramètres DNS de votre appareil et navigateur pour voir s’ils utilisent le DNS de votre proxy. Essayez de passer à un autre type de proxy comme HTTPS ou proxy, qui peuvent gérer le DNS différemment. Après avoir effectué des modifications, effectuez un autre test de fuite DNS pour confirmer que les fuites sont corrigées.
Si la priorité est de préserver votre vie privée lors de la navigation sur Instagram, il vaut la peine d’évaluer si votre configuration actuelle de proxy protège réellement vos requêtes DNS. Envisagez de passer à un outil de confidentialité plus solide qui évite efficacement les fuites et garde votre activité en ligne sécurisée. Essayez DICloak gratuitement
 Outils gratuits
 Extension de cookie
 Générateur UA
 Générateur d'adresse MAC
 Générateur d'IP
 Liste des adresses IP
 Générateur de code 2FA
 Horloge mondiale
 Vérification Anonyme
 WebRTC Leak Test
 Générateur UUID
 Vérificateur de proxy
 Vérificateur d'annonces FB
 Extraction de données web par IA
 Outils SMM gratuits
 Vérificateur d'ombre bannissement Twitter
 Générateur UTM
 Générateur de noms d'utilisateur
 Generateur de hashtags IA
 Générateur de titre LinkedIn
 Redimensionneur d’images sociales