Elegir entre dos plataformas de automatización puede parecer un campo minado cuando eres responsable de la seguridad y el tiempo de actividad del navegador. La presión es real: un solo detalle perdido en tu decisión sobre la base de navegadores frente a la opción sin navegador puede dejar tu stack expuesto a fugas de sesión, ejecuciones headless inconsistentes o saltos sorpresa de precios después de que hayas desarrollado tus puestos. Los equipos a menudo se ven atascados comparando diferencias entre navegadores y sin navegador, mientras se acercan los plazos y las revisiones de seguridad se hacen más estrictas.
Pero elegir una plataforma rara vez es tan sencillo como tachar funciones en una lista. Algunas APIs anuncian "aislamiento de sesiones", pero aún comparten contenedores subyacentes a menos que pagues por un nivel dedicado. Otras parecen más baratas al principio y luego te afectan con limitaciones de concurrencia o costes ocultos cuando superas un puñado de trabajos paralelos . Si te han perjudicado sesiones de WebDriver inestables o límites de tasa inesperados, sabes que los casos límite pequeños se convierten en verdaderos bloqueadores una vez que tu automatización está vinculada a flujos de trabajo orientados al cliente.
Lo que complica la elección es que ambas plataformas afirman automatización segura, pero gestionan los perfiles de navegador, los reinicios de contenedores y las transferencias de proxy de forma diferente. La verdadera brecha suele aparecer solo bajo carga o cuando presionas para un cumplimiento más estricto. Necesitas algo más que una comparación de productos, necesitas ver dónde se mantiene cada uno y dónde aparecen grietas cuando intentas automatizar inicios de sesión reales o acciones sensibles.
Así es como las diferencias técnicas afectan realmente a la automatización segura de navegadores en 2026.
¿Qué deberías comprobar primero antes de elegir entre la base de navegador y la opción sin navegador?
Elegir entre estas dos plataformas de automatización de navegadores se reduce a una cosa: cómo gestiona cada una las sesiones seguras, la seguridad de la cuenta y el ajuste del flujo de trabajo cuando se lleva más allá de tareas básicas. Si evitas comprobar el aislamiento de sesión, la fuga de huellas dactilares o la compatibilidad del equipo, corres el riesgo de descubrirlo por las malas, después de que la automatización falle o las cuentas se detecten.
Riesgos de seguridad y seguridad de cuentas
La automatización del navegador expone cuentas de formas que no son evidentes hasta que ejecutas inicios de sesión reales o acciones sensibles. Esto es lo que debes comprobar primero:
- ¿Las sesiones están aisladas por trabajo, o los perfiles pueden filtrarse entre partidas? Las sesiones compartidas pueden dejar rastros que plataformas como Facebook o TikTok detectan.
- ¿Las huellas dactilares del navegador cambian lo suficiente entre ejecuciones, o la plataforma reutiliza los IDs de los dispositivos? Las huellas dactilares obsoletas facilitan que los sitios detecten la actividad de bots.
- ¿Se pueden restablecer completamente las cookies y el almacenamiento local, o los datos sobrantes se quedan tras un trabajo? Los restablos parciales suelen causar bucles de inicio de sesión o baneos inesperados.
Compatibilidad de flujos de trabajo y necesidades del equipo
La compatibilidad con el flujo de trabajo es donde la mayoría de los operadores tropiezan. Si juegas solo, ambas plataformas gestionan bien la automatización básica. Pero en cuanto añades compañeros o necesitas orquestación en la nube, empiezan a aparecer las grietas. Con Browserbase, las operaciones en la nube son más fluidas para trabajos paralelos, pero puedes alcanzar límites en la personalización del navegador o ver costes más altos al escalar. Sin navegador ofrece más flexibilidad para configuraciones locales, pero gestionar reinicios de sesión y traspasos de proxy se complica cuando varios operadores comparten el mismo entorno. El verdadero compromiso no es solo cuestión de funcionalidades, sino de cómo gestionas la concurrencia, la limpieza de sesiones y la recuperación de errores bajo presión. Por ejemplo, si tu equipo intenta ejecutar 20 trabajos a la vez y Browserless empieza a reciclar contenedores de sesión, verás fallos como bucles de inicio de sesión o contaminación entre cuentas. Ese es el tipo de caso límite que no aparece en la documentación de marketing pero que arruina operaciones reales.
El principal riesgo es asumir que tu flujo de trabajo es "estándar"; la mayoría de los problemas ocurren cuando escalas o añades miembros en el equipo, no durante pruebas simples.
Si tienes que elegir entre Browserbase y Browserless, pasa por alto las funciones superficiales. Profundiza en cómo cada uno gestiona el aislamiento de las sesiones, los cambios de huellas y los flujos de trabajo del equipo. Saltarte estas comprobaciones significa que te enfrentarás a los mismos errores que complican a los operadores cada año: cuentas marcadas, automatizaciones rotas y horas perdidas persiguiendo errores sutiles.
Saber exactamente qué puede fallar prepara la siguiente sección, donde errores comunes de configuración revelan por qué incluso equipos experimentados acaban con automatizaciones poco fiables.
Por qué fallan algunas configuraciones de automatización de navegador: errores comunes con la base de navegador y sin navegador
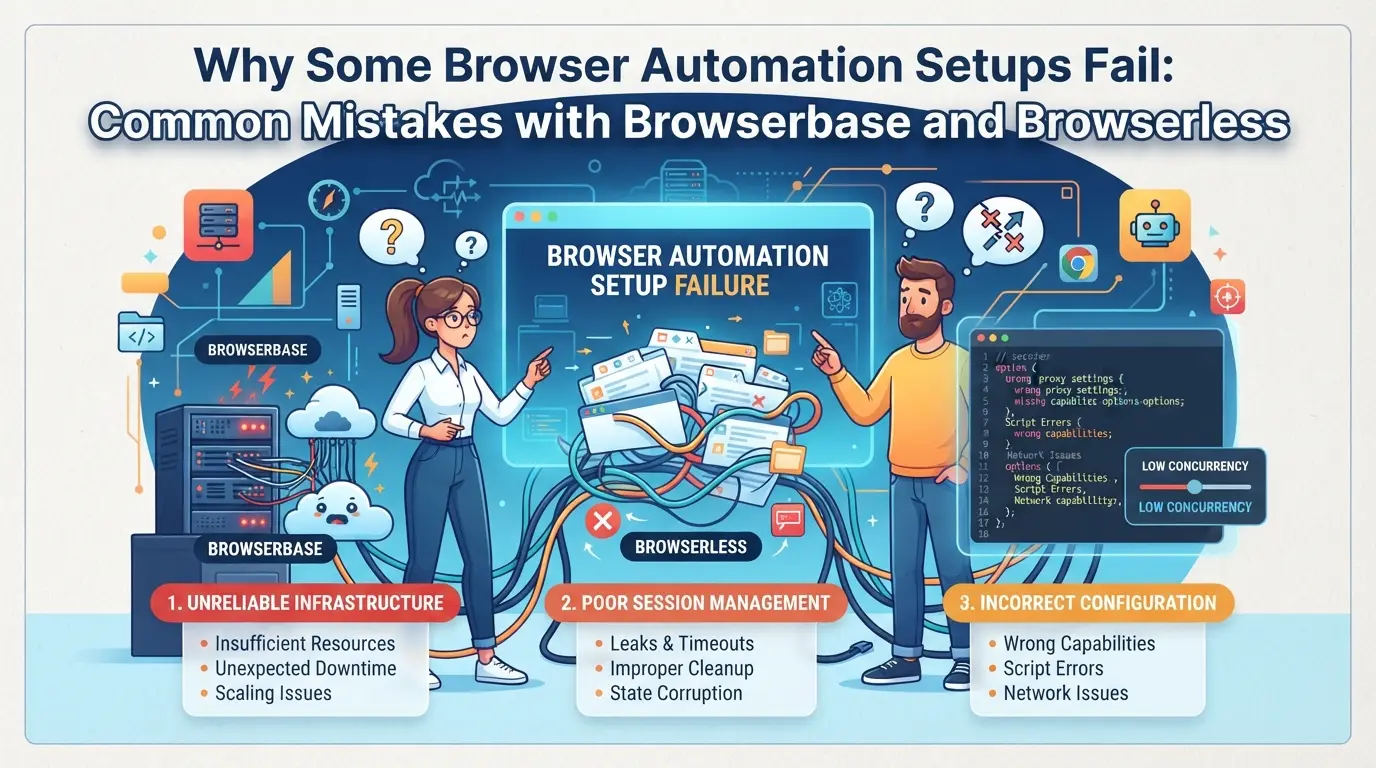
Los baneos de cuentas y fallos en los flujos de trabajo no ocurren por accidente, la mayoría de los casos se remiten a errores básicos con huellas dactilares del navegador, proxies o ignorar políticas de la plataforma. Si tu automatización falla o se detecta, normalmente te falta alguno de estos detalles técnicos.
Inconsistencia y detección de huellas dactilares
La discrepancia entre tu perfil de navegador y el proxy elegido es la forma más rápida de activar comprobaciones de plataforma. Si usas la misma huella digital del navegador en diferentes IPs o cuentas, los sistemas de detección suelen marcar tus sesiones como sospechosas.
Configuración incorrecta del proxy y filtraciones de IP
Depender de proxies baratos o inestables es un punto débil común. Aunque escribas todo correctamente, una sola fuga de IP o una rotación fallida puede vincular tus cuentas y restringirlas. Por ejemplo, muchos usuarios emparejan sesiones de navegador sin interfaz con proxies residenciales, pero se olvidan de comprobar dos veces la configuración de WebRTC o filtraciones de DNS. Esto deja huecos, las plataformas pueden captar tu IP real o ver cómo cambia tu proxy a mitad de sesión.
El verdadero problema empieza cuando ejecutas sesiones paralelas a gran escala. Tanto Browserbase como Browserless tienen aislamiento de contenedores, pero los valores predeterminados pueden no bloquear todos los tipos de tráfico. Si tu script de automatización no establece reglas de proxy por sesión, los metadatos del navegador pueden filtrarse fuera del túnel previsto. Una configuración omitente y podrías ver dos cuentas marcadas en cuestión de minutos, incluso si las acciones reales del usuario son diferentes. El riesgo aumenta si rotas proxies demasiado rápido o reutilizas una IP que ya estaba marcada en una ejecución anterior. Una vez que un servicio detecta enlaces repetidos entre cuentas, el siguiente lote de inicios de sesión puede ser bloqueado antes incluso de que tu script termine.
Uso excesivo de automatización y reglas de plataforma
- Ejecutar acciones demasiado rápido (como publicar, dar me gusta o hacer scraping en masa) genera sospechas instantáneas.
- Ignorar los tiempos de recarga o ejecutar todos los trabajos al mismo tiempo hace que el tiempo de las sesiones parezca falso.
- Saltarse comprobaciones anti-bot específicas de la plataforma (como captchas invisibles o retrasos de comportamiento) casi siempre lleva a restricciones.
Intentar sacar más velocidad a tu configuración de automatización sin ajustar los límites de la plataforma suele salir mal. Una vez que un patrón se marca como "tipo bot", ni siquiera una pila proxy perfecta puede salvar la sesión.
Entender dónde fallan las configuraciones con Browserbase y Browserless lo deja claro: los mayores riesgos provienen de pequeñas filtraciones y atajos, no solo de límites de plataforma o lagunas de funcionalidades. La siguiente sección analiza cómo se comparan las características y valores predeterminados reales entre estas dos plataformas en 2026.
Cómo difieren realmente la base de navegador y la opción sin navegador: características clave en comparación con 2026
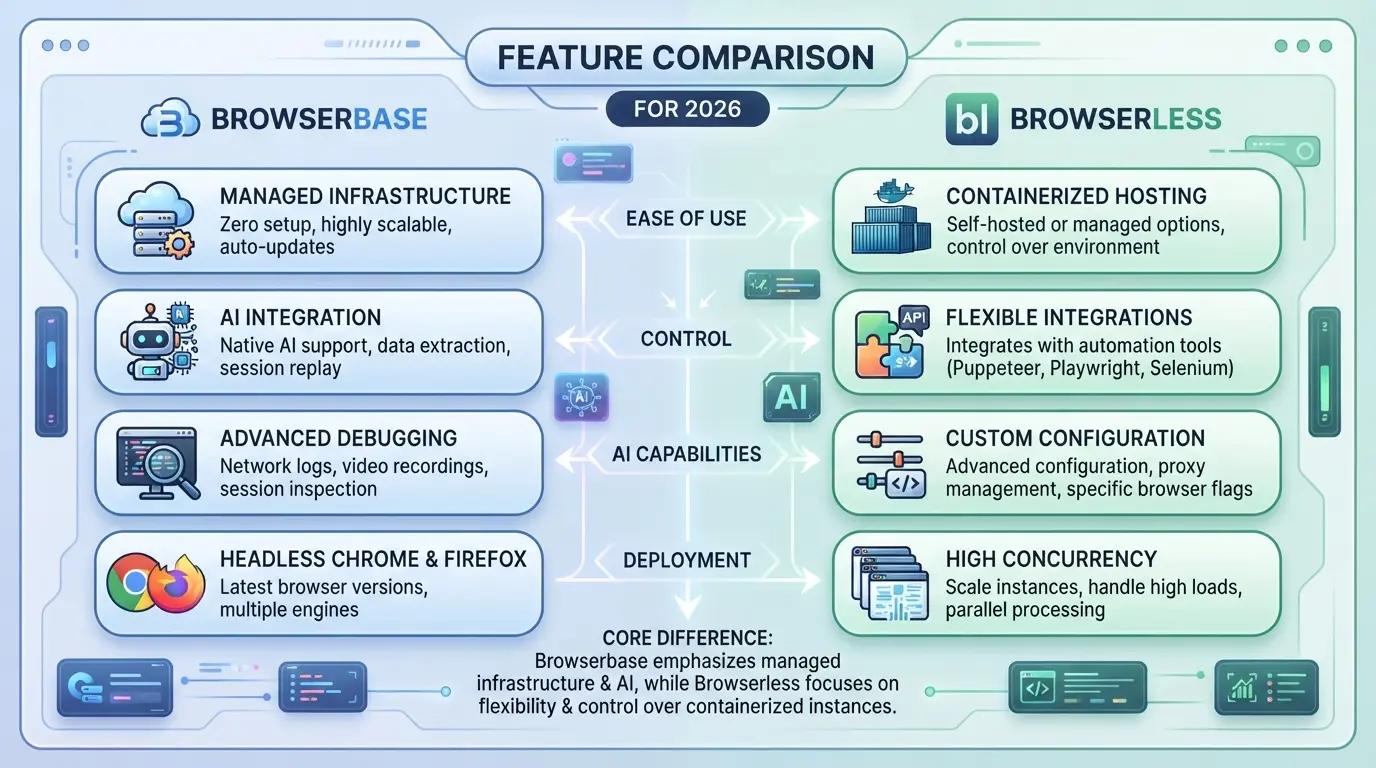
La verdadera diferencia entre estas dos herramientas radica en cómo gestionan los perfiles de navegador a gran escala, especialmente cuando están en juego la automatización segura y la seguridad de las cuentas. Si necesitas saber dónde divergen realmente Browserbase y Browserless, omite las páginas de marketing y observa cómo aíslan las sesiones, asignan proxies y soportan los flujos de trabajo del equipo.
Aislamiento de perfiles de navegador y manejo de huellas dactilares
| Característica |
Base de navegador |
Sin navegador |
| Aislamiento de perfiles |
Contenedores dedicados y persistentes |
Sesiones efímeras y apátridas |
| Personalización de huellas dactilares |
Integrado, con cierto control de API |
Limitado, principalmente mediante extensiones |
Los contenedores persistentes hacen que Browserbase mantenga el estado del navegador estable entre ejecuciones, mientras que las sesiones sin navegador se reinician completamente cada vez, lo que afecta a los flujos de inicio de sesión y a las automatizaciones en varios pasos.
Integración de Proxy y Gestión de IP
Browserbase soporta asignación directa de proxies a nivel de perfil, permitiéndote mantener IPs fijadas entre trabajos. Browserless gestiona proxies por sesión, así que las IPs suelen rotar, esto puede romper inicios de sesión encadenados o activar comprobaciones de cuentas.
Automatización y acceso a API
Browserless está diseñado para tareas de alto volumen basadas en API, con avanzados WebDrivers y endpoints REST. Browserbase cubre scripting básico pero puede quedarse lento en ganchos de automatización personalizados. Si dependes de frameworks RPA, Browserless suele encajar mejor.
Colaboración en equipo y compartición de perfiles
Browserbase ofrece controles básicos de equipo y compartición de perfiles, soportando pequeños grupos con acceso compartido. Sin navegador mantiene todo para un solo usuario por diseño, por lo que los flujos de trabajo de equipo son más difíciles a menos que construyas tu propia capa de acceso.
Si tu flujo de trabajo necesita entornos persistentes y compartir equipo, Browserbase es la opción más segura. Para trabajos rápidos y sin estado de API, Browserless gana en escala y scripting. Ahora que las diferencias clave están claras, el siguiente paso es emparejar estas características con casos de uso reales.
Cuándo elegir la base de navegador, cuándo elegir sin navegador: escenarios y casos de uso de flujo de trabajo
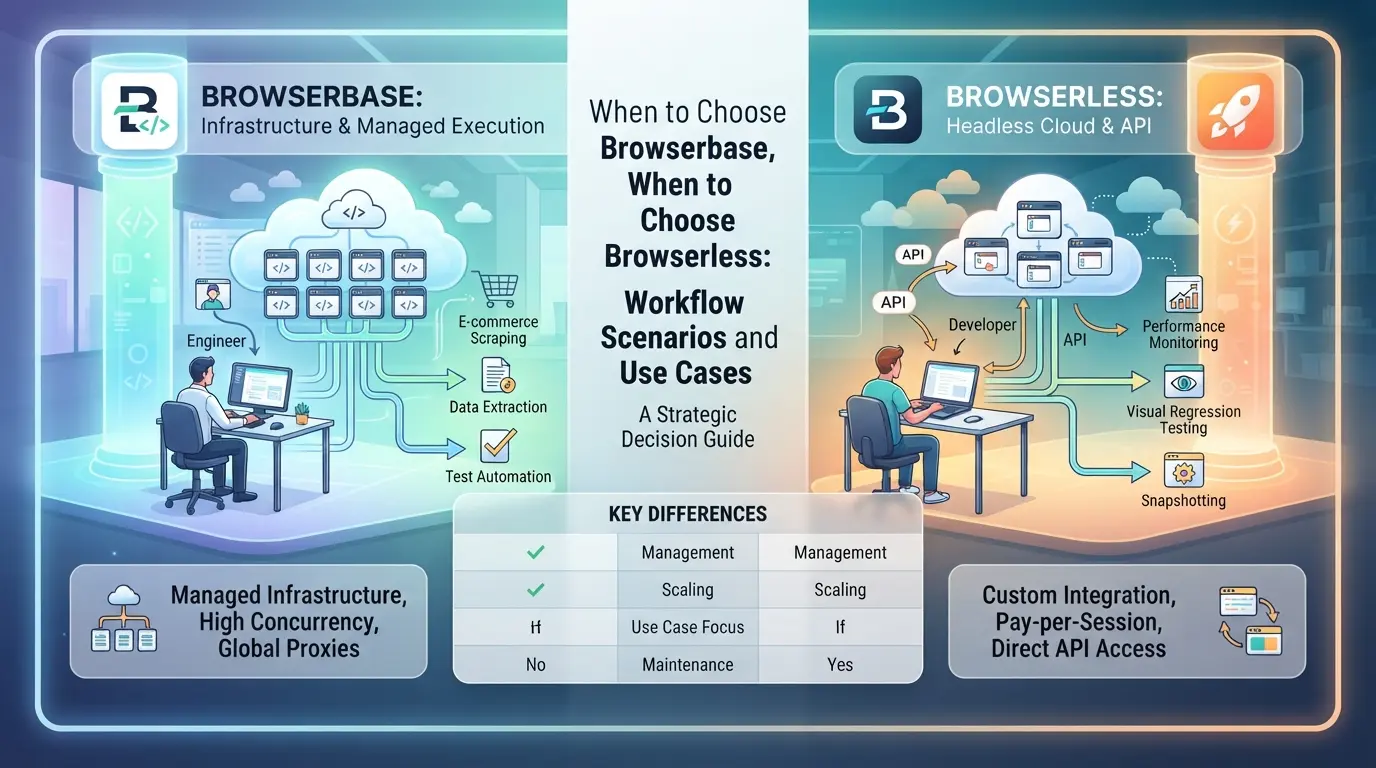
La elección depende de cómo gestiones las sesiones en el navegador y el trabajo en equipo. Si necesitas automatización sencilla y puntual, ambas herramientas pueden funcionar. Si tu flujo de trabajo implica equipos, perfiles compartidos o gestionar decenas de cuentas, el diseño de la plataforma empieza a importar, especialmente cuando quieres evitar filtraciones de sesión o mezclas de cuentas.
Automatización en solitario y pequeños proyectos
Para scripts de usuario único o scraping ligero, cualquiera de las dos herramientas está bien. Sin navegador suele parecer más rápido de configurar para ejecuciones locales o en la nube. Si principalmente necesitas automatizar el inicio de sesión o capturar datos de unos pocos sitios, no notarás mucha diferencia.
Colaboración en equipo y gestión de múltiples cuentas
Las cosas cambian rápido una vez que añades un segundo operador o gestionas múltiples accesos. Imagina un equipo gestionando 30+ cuentas de vendedores en un marketplace, perfiles separados, cookies y ajustes de proxy para cada uno. Así es como se desarrolla la elección:
- Con Browserbase, cada perfil está en su propio contenedor y puedes compartir enlaces de acceso con compañeros. Nadie sobrescribe la sesión de otro por error.
- En Browserless, tendrás que crear tu propia capa de gestión de sesiones para evitar confusiones de perfil. Si tu script se bloquea o alguien reutiliza un ID de perfil, corres el riesgo de contaminación cruzada. Eso no es solo un quebradero de cabeza técnico, puede provocar baneos de plataforma si las cookies se filtran entre cuentas.
- La gran brecha: El aislamiento de perfil integrado en Browserbase significa menos posibilidades de que un compañero queme accidentalmente una cuenta, mientras que Browserless te da más control bruto pero pone el riesgo en tu configuración.
| Escenario |
Fuerza de Browserbase |
Fuerza sin navegador |
| Guiones de prueba en solitario |
Compartir simple opcional |
Configuración rápida local/nube |
| Equipo, muchas cuentas |
Aislamiento de perfiles más seguros |
Control personalizado completo |
Tabla: Flujo de trabajo clave adaptado para uso en equipo y en solitario (basado en la documentación de la plataforma 2026)
Automatización avanzada y flujos de trabajo impulsados por API
Si encadenas scripts, monitorizas estados de trabajos o te integras con otras plataformas de automatización, Browserless expone APIs de nivel inferior y más ganchos para eventos. Esa flexibilidad ayuda si tienes una pila muy enfocada en desarrolladores y necesidades de integración ajustadas. Sin embargo, en la mayoría de los casos rutinarios, no alcanzarás ese techo.
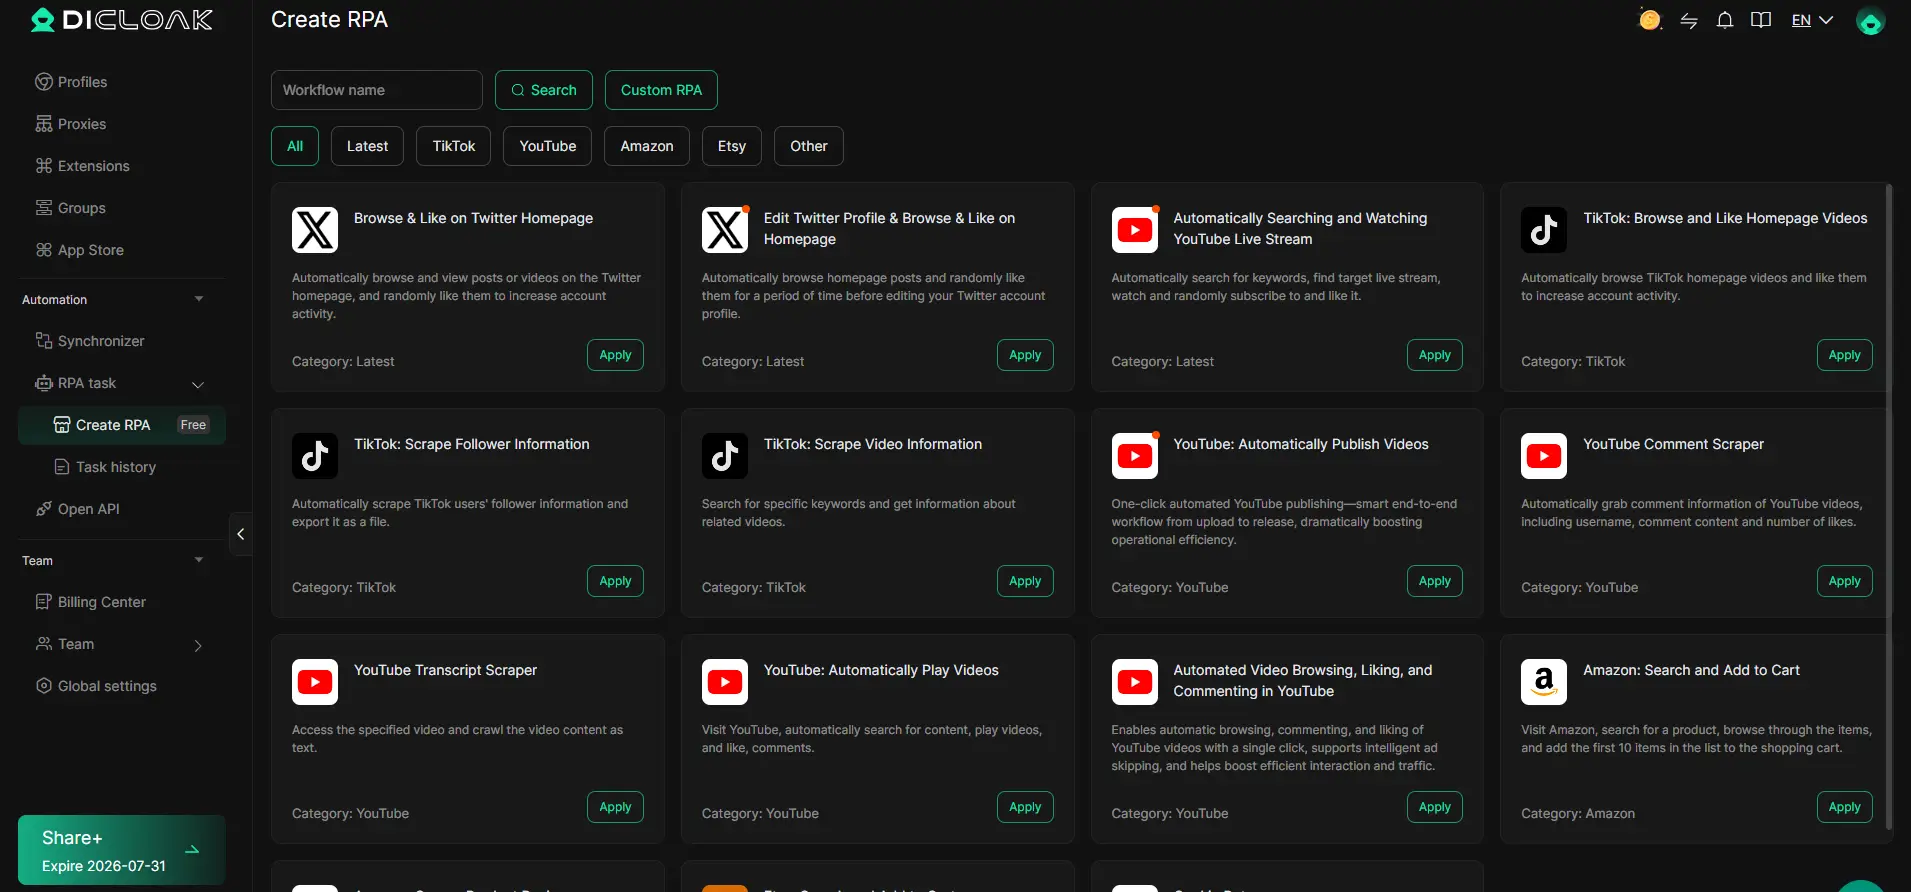
Cómo los operadores pueden gestionar cuentas de múltiples plataformas de forma más segura con el navegador DICloak Antidetect
Si estás escalando desde la automatización básica del navegador y quieres evitar que las cuentas de varias plataformas se solapen, necesitas más que solo acceso a la API o reinicios de contenedores. Los equipos que gestionan cuentas de redes sociales, afiliados o comercio electrónico suelen cumplir con límites de flujo de trabajo, almacenamiento compartido en navegador, sesiones enredadas o filtraciones de red pueden causar verdaderos quebraderos de cabeza. DICloak no reemplaza las herramientas de base de navegador frente a las sin navegador, pero cubre la carencia para los operadores que necesitan gestionar entornos de cuentas separados, proxies controlados y tareas repetibles del navegador sin arriesgarse a confusiones entre sesiones.
Creación de perfiles aislados de navegador y configuración de huellas dactilares
Los operadores pueden crear un nuevo perfil de navegador en DICloak para cada cuenta de plataforma, asegurándose de que las sesiones de inicio de sesión y el almacenamiento del navegador nunca se mezclen. Para cada perfil, es posible configurar el sistema operativo, el User Agent, la zona horaria, el lenguaje de la interfaz y señales de huella dactilar como canvas, WebGL y concurrencia de hardware. Este nivel de control permite mantener los flujos de trabajo consistentes entre cuentas, especialmente cuando necesitas cumplir con los requisitos del proxy o de la cuenta. El alcance está limitado al acceso al perfil del navegador; no cambia la herramienta SaaS conectada.

Asignación de proxies propiedad del usuario para cada perfil
Para reducir el riesgo al ejecutar varias cuentas, los operadores pueden asignar un proxy separado a cada perfil de DICloak. Introduciendo el host proxy, el puerto, el nombre de usuario y la contraseña, y luego probando la conectividad y la IP de salida, puedes confirmar la separación de la red antes de iniciar sesión. La selección, calidad y cumplimiento del proxy siguen en tus manos; DICloak nunca vende proxies ni exige IPs únicas por perfil. Si un proxy falla la prueba de conexión, verás una advertencia y deberás cambiar a una opción que funcione conocida.

Automatización de tareas rutinarias del navegador con RPA
La repetición manual hace perder tiempo y conduce a errores, especialmente a medida que crecen los conteos de cuentas. Los operadores pueden configurar una tarea RPA en DICloak, seleccionar los perfiles relevantes, establecer parámetros y monitorizar el estado en tiempo real, además de ejecutar registros. Programar tareas o ejecutarlas en lotes permite gestionar más rápido la incorporación, comprobaciones rutinarias o configuración de perfiles. El equipo sigue siendo responsable del cumplimiento y revisión de resultados, la automatización nunca sustituye al manejo de errores.
Si estás empujando los límites del flujo de trabajo, el siguiente paso es saber dónde el riesgo de la plataforma o los límites técnicos pueden pillarte desprevenido.
A qué prestar atención: riesgos y limitaciones al usar Browserbase, sin navegador o DICloak
Las herramientas de automatización de navegadores permiten que los equipos avancen más rápido, pero cada plataforma conlleva sus propios riesgos; si fallas uno, puedes perder acceso o provocar baneos difíciles de revertir.
Riesgos de vinculación y detección de cuentas
Browserbase y Browserless prometen aislamiento, pero las plataformas siguen detectando sesiones vinculadas mediante huellas dactilares compartidas, proxies reutilizados o filtraciones de cookies. Incluso una sola superposición en los datos de las sesiones puede marcar cuentas relacionadas. Si saltas la separación de perfiles o reutilizas las huellas dactilares de dispositivos, esperas picos de detección; una cuenta marcada suele llevar a una revisión por lotes.
Calidad de los Proxy y Cumplimiento Legal
- Utiliza solo proxies de alta reputación para evitar IPs en listas negras.
- Comprueba si la fuente proxy cumple con las normas de la plataforma.
- Verifica siempre la legislación regional antes de ejecutar automatizaciones a gran escala.
Límites de automatización y políticas de plataforma
Llevar la automatización del navegador más allá de los límites de la plataforma provoca prohibiciones más rápido de lo que la mayoría espera. Los sitios ahora miden la frecuencia de inicio de sesión, el tiempo de clics y los patrones de navegación.
- Monitoriza los límites de tasa de la API, superarlos puede causar bloqueos.
- Aleatoriza el timing de automatización para imitar el uso humano.
- Revisa la política de automatización de cada sitio antes de lanzar scripts.
¿Listo para crear un flujo de trabajo más seguro? A continuación: consulta los pasos prácticos de configuración para operaciones de navegadores multicuenta en 2026.
Paso a paso: Configurar un flujo de trabajo más seguro para un navegador multicuenta en 2026
Si quieres una automatización estable del navegador para varias cuentas, los detalles de configuración importan más que la herramienta. Aquí tienes un flujo de trabajo que mantiene tus sesiones más limpias y reduce riesgos, elijas la plataforma que elijas.
Preparación: Recopilación de datos de cuenta, proxy y perfil
- Haz una hoja de cálculo con todos los inicios de sesión de las cuentas, URLs de la plataforma y proxies asignados. Esto evita que reutilices credenciales o proxies por accidente.
- Para cada cuenta, asigna un perfil de navegador único y un proxy nuevo. Nunca permitas que dos cuentas compartan el mismo proxy o conjunto de huellas dactilares, esto activa vínculos.
- Etiqueta cada perfil con un alias (no el nombre real de la cuenta) para evitar filtrar información sensible en los registros.
Configuración: Configuración de perfiles, huellas dactilares y proxies
- Crea un nuevo contexto de navegador para cada cuenta. Incluso sin navegador o con base de navegador, no recicles contenedores.
- Configura las huellas dactilares del dispositivo para que coincidan con la geometría y la zona horaria de tu proxy. Si te pierdes esto, verás más accesos fallidos o pantallas de verificación adicionales.
- Configura las opciones de inicio del navegador para desactivar las filtraciones de WebRTC y establece el encabezado de idioma correcto; aquí las discrepancias de las marcas de la plataforma aquí se ajustan rápido.
Automatización: Programación y Seguimiento de Tareas
- Haz que tu automatización funcione en franjas horarias escalonadas, nunca inicies todas las cuentas a la vez y no inicies todas las cuentas a la vez. Esto evita picos de tráfico que levanten sospechas.
- Añade registro de errores para cada sesión. Si ves tres o más advertencias de plataforma seguidas, detén ese perfil y revisa su configuración.
- Programa una revisión diaria de los registros para detectar ventanas emergentes o captchas desconocidos, son avisos tempranos de que tu configuración está desviándose.
La medida que te mantiene por delante no es un código sofisticado, es una separación estricta y un control constante. Saltarte cualquiera de estos pasos suele significar que pasarás por alto las señales de advertencia hasta que empiecen a bajar cuentas.
Preguntas frecuentes sobre browserbase vs browserless
¿Es Browserbase o Browserless más seguro para gestionar varias cuentas?
Tanto Browserbase como Browserless te permiten aislar las sesiones para ayudar a proteger tus cuentas. Sin embargo, los riesgos siguen existiendo si reutilizas perfiles de navegador, compartes cookies o usas proxies débiles. La seguridad de Browserbase frente a navegador-sin depende de una configuración cuidadosa, incluyendo perfiles únicos, proxies fuertes y una correcta separación de flujo de trabajo para cada cuenta.
¿Puedo usar mis propios proxies con Browserbase y Browserless?
Sí, puedes usar tus propios proxies con ambas herramientas. Browserbase soporta integración de proxies a través de su panel de control y API, mientras que los usuarios sin navegador suelen configurar proxies mediante variables de entorno o configuraciones de sesión. Cada plataforma tiene diferentes pasos de gestión de proxys , así que revisa la documentación para configurar correctamente proxies rotativos o estáticos.
¿Cómo se compara DICloak con Browserbase y Browserless para los flujos de trabajo de equipo?
DICloak se centra en el aislamiento de múltiples cuentas, facilitando que los equipos gestionen muchas cuentas. Ofrece herramientas integradas para asignar proxies, separar las sesiones del navegador y configurar roles de usuario. Esto ayuda a los equipos a evitar problemas entre cuentas y mejora la colaboración, que puede ser más difícil de gestionar solo con Browserbase o Browserless.
¿Cuáles son los principales riesgos al automatizar tareas del navegador?
Los riesgos clave incluyen filtrar huellas dactilares del navegador, usar proxies poco fiables o automatizar demasiadas acciones demasiado rápido. Plataformas como Instagram o Google pueden detectar comportamientos no humanos, lo que puede provocar prohibiciones o puntos de control. Usar versiones desactualizadas del navegador o no rotar agentes de usuario también puede aumentar la probabilidad de detección durante la automatización.
¿Garantizan la seguridad de la cuenta Browserbase o Browserless?
Ninguna herramienta, ni Browserbase ni Browserless, puede garantizar completamente la seguridad de la cuenta. Una configuración adecuada, como perfiles únicos de navegador, proxies de alta calidad y cumplimiento de las normas del sitio, es esencial. Incluso con un aislamiento fuerte, errores en el flujo de trabajo o fugas de proxy pueden poner en riesgo tus cuentas. Sigue siempre las mejores prácticas para la seguridad de la automatización.
Una vez que hayas valorado tus requisitos en cuanto a escalabilidad, flexibilidad de API y experiencia de desarrollador, probar cada servicio en tu propio flujo de trabajo revelará cuál se ajusta mejor a los objetivos de tu proyecto. Considera empezar con una prueba de prueba o prueba de concepto para evaluar el rendimiento y la integración antes de comprometerte. Prueba DICloak gratis
 Herramientas gratuitas
 Complemento de cookies
 Generador UA
 Generador de direcciones MAC
 Generador de IP
 Lista de direcciones IP
 Generador de código 2FA
 Reloj Mundial
 Cheque Anónimo
 WebRTC Leak Test
 Generador UUID
 Verificador de Proxy
 Verificador de anuncios de Facebook
 Raspado web con IA
 Herramientas SMM Gratis
 Verificador de Sombreado de Twitter
 Generador UTM
 Generador de usernames
 Generador de hashtags con IA
 Generador de titulares para LinkedIn
 Redimensionador de imágenes sociales