Escolher entre duas plataformas de automação pode parecer um campo minado quando é responsável pela segurança e disponibilidade do navegador. A pressão é real: um único detalhe perdido na decisão entre browserbase e browserless pode deixar a stack vulnerável a fugas de sessão, execuções headless inconsistentes ou saltos inesperados de preços depois de ter construído os seus jobs. As equipas muitas vezes ficam presas a comparar diferenças entre browserbase e browserless, enquanto os prazos se aproximam e as revisões de segurança se tornam mais rigorosas.
Mas escolher uma plataforma raramente é tão simples como riscar funcionalidades numa lista. Algumas APIs anunciam "isolamento de sessões", mas ainda partilham containers subjacentes, a menos que pagues por um nível dedicado. Outras parecem mais baratas à partida, mas depois apanham-te com limitações de concorrência ou custos ocultos quando ultrapassares alguns trabalhos paralelos . Se já foste prejudicado por sessões de WebDriver instáveis ou limites inesperados de taxas, sabes que pequenos casos limite tornam-se verdadeiros bloqueios quando a tua automação está ligada a fluxos de trabalho orientados para o cliente.
O que torna a escolha complicada é que ambas as plataformas afirmam automação segura, mas tratam perfis de navegador, resets de contentores e transferências de proxy de forma diferente. A verdadeira lacuna aparece muitas vezes apenas sob carga ou quando se pressiona por uma conformidade mais rigorosa. Precisa de mais do que uma comparação de produtos, precisa de ver onde cada uma realmente se mantém e onde surgem fissuras quando tenta automatizar logins reais ou ações sensíveis.
Eis como as diferenças técnicas realmente impactam a automação segura dos navegadores em 2026.
O que deve verificar primeiro antes de escolher entre browserbase e browserless?
Escolher entre estas duas plataformas de automação de navegadores resume-se a uma coisa: como cada uma gere sessões seguras, a segurança da conta e o ajuste do fluxo de trabalho quando ultrapassam tarefas básicas. Se não verificar o isolamento das sessões, a fuga de impressões digitais ou a compatibilidade da equipa, corre o risco de descobrir da pior maneira, depois de a automação falhar ou as contas serem sinalizadas.
Riscos de Segurança e Segurança da Conta
A automação do navegador expõe as contas de formas que não são óbvias até executares logins reais ou ações sensíveis. Aqui está o que deves verificar primeiro:
- As sessões são isoladas por tarefa ou os perfis podem mudar entre execuções? Sessões partilhadas podem deixar vestígios que plataformas como o Facebook ou o TikTok detetam.
- As impressões digitais do navegador mudam o suficiente entre execuções, ou a plataforma reutiliza os IDs dos dispositivos? Impressões digitais obsoletas facilitam que os sites detetem atividade de bots.
- É possível repor totalmente os cookies e o armazenamento local, ou os dados restantes permanecem depois de um trabalho? Resets parciais costumam causar ciclos de login ou banimentos inesperados.
Compatibilidade de Fluxos de Trabalho e Necessidades da Equipa
O encaixe no fluxo de trabalho é onde a maioria dos operadores tropeça. Se estiver a jogar sozinho, ambas as plataformas lidam bem com automação básica. Mas assim que adiciona colegas ou precisa de orquestração baseada na cloud, as fissuras começam a aparecer. Com o Browserbase, as operações na cloud são mais fluidas para trabalhos paralelos, mas pode atingir limites na personalização do navegador ou ter custos mais elevados ao escalar. O browserless oferece mais flexibilidade para configurações locais, mas gerir resets de sessão e transferências de proxy torna-se complicado quando vários operadores partilham o mesmo ambiente. O verdadeiro compromisso não é só sobre funcionalidades, é sobre como lida com a concorrência, limpeza de sessões e recuperação de erros sob pressão. Por exemplo, se a sua equipa tentar executar 20 jobs ao mesmo tempo e o Browserless começar a reciclar containers de sessão, verá falhas como ciclos de login ou contaminação entre contas. Este é o tipo de caso limite que não aparece nos documentos de marketing, mas destrói operações reais.
O principal risco é assumir que o teu fluxo de trabalho é "padrão", a maioria dos problemas acontece quando aumentas ou adicionas membros da equipa, não durante testes simples.
Se está a escolher entre Browserbase e Browserless, ignore as funcionalidades superficiais. Analise como cada uma gere o isolamento das sessões, alterações de impressões digitais e fluxos de trabalho da equipa. Saltar estas verificações significa que vai enfrentar os mesmos erros que atrapalham os operadores todos os anos: contas sinalizadas, automação avariada e horas perdidas a perseguir bugs subtis.
Saber exatamente o que pode correr mal prepara a próxima secção, onde erros comuns de configuração revelam porque até equipas experientes acabam com automação pouco fiável.
Porque Algumas Configurações de Automação de Browser Falham: Erros Comuns com o Browserbase e o Browserless
Banimentos de contas e falhas em fluxos de trabalho não acontecem por acaso, a maioria dos casos remonta a erros básicos com impressões digitais do navegador, proxies ou ignorar políticas da plataforma. Se a sua automação falhar ou for sinalizada, normalmente está a falhar um desses detalhes técnicos.
Inconsistência e Deteção de Impressões Digitais
A incompatibilidade entre o seu perfil de navegador e o proxy escolhido é a forma mais rápida de ativar verificações de plataforma. Se usar a mesma impressão digital do navegador em diferentes IPs ou contas, os sistemas de deteção frequentemente sinalizam as suas sessões como suspeitas.
Má Configuração do Proxy e Fugas de IP
Depender de proxies baratos ou instáveis é um ponto fraco comum. Mesmo que escrevas tudo corretamente, um único vazamento de IP ou rotação falhada pode ligar as tuas contas e restringi-las. Por exemplo, muitos utilizadores emparelham sessões de navegador headless com proxies residenciais, mas esquecem-se de verificar as definições de WebRTC ou fugas de DNS. Isto deixa lacunas, as plataformas podem captar o teu IP real ou ver o teu proxy mudar a meio da sessão.
O verdadeiro problema começa quando executa sessões paralelas em grande escala. Tanto o Browserbase como o Browserless têm isolamento de contentores, mas os valores predefinidos podem não bloquear todos os tipos de tráfego. Se o seu script de automação não definir regras de proxy por sessão, os metadados do navegador podem vazar fora do túnel pretendido. Uma configuração falhada e pode ver duas contas sinalizadas em minutos, mesmo que as ações reais do utilizador sejam diferentes. O risco aumenta se rodar proxies demasiado rápido ou reutilizar um IP que já foi sinalizado numa execução anterior. Assim que um serviço detetar ligações repetidas entre contas, o próximo lote de logins pode ser bloqueado antes mesmo do seu script estar concluído.
Uso Excessivo de Automação e Regras de Plataforma
- Executar ações demasiado depressas (como publicar, gostar ou fazer scraping em massa) levanta suspeitas instantâneas.
- Ignorar os cooldowns ou executar todos os jobs ao mesmo tempo faz com que o timing das sessões pareça falso.
- Saltar verificações anti-bots específicas da plataforma (como captchas invisíveis ou atrasos comportamentais) quase sempre leva a restrições.
Tentar extrair mais velocidade da tua configuração de automação sem ajustar os limites da plataforma normalmente corre mal. Uma vez que um padrão é marcado como "semelhante a um bot", mesmo uma stack proxy perfeita não consegue salvar a sessão.
Compreender onde as configurações falham com o Browserbase e o Browserless deixa claro: os maiores riscos vêm de pequenos leaks e atalhos, não apenas de limites de plataforma ou lacunas de funcionalidades. A secção seguinte analisa como as funcionalidades e predefinições reais se comparam entre estas duas plataformas em 2026.
Como a Base de Navegadores e a Sem Navegador Diferem Realmente: Características Principais em Comparação com 2026
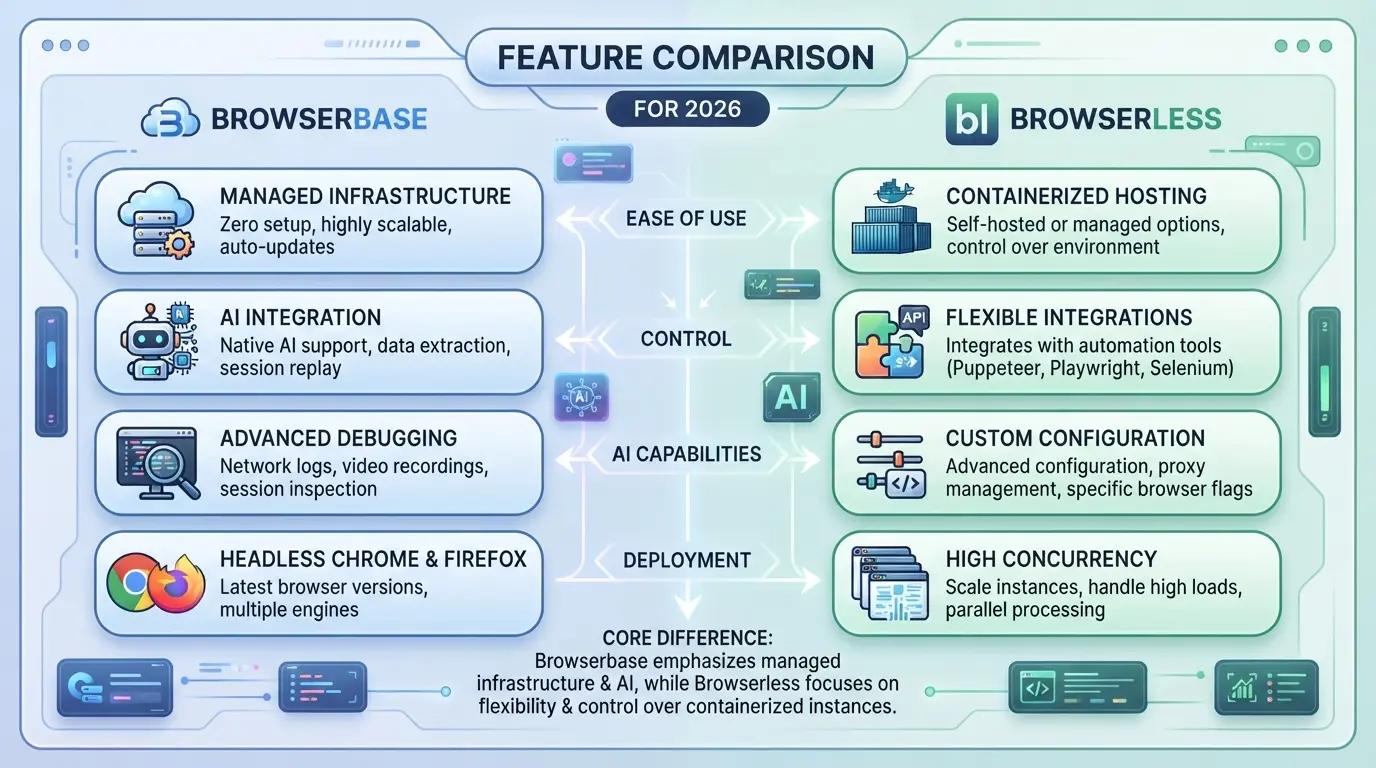
A verdadeira diferença entre estas duas ferramentas resume-se à forma como gerem os perfis dos navegadores em grande escala, especialmente quando estão em causa automação segura e segurança das contas. Se precisar de saber onde o Browserbase e o Browserless realmente divergem, ignore as páginas de marketing e veja como isolam sessões, atribuem proxies e dão suporte aos fluxos de trabalho das equipas.
Isolamento de Perfis de Navegador e Gestão de Impressões Digitais
| Destaque |
Browserbase |
Sem navegador |
| Isolamento de Perfis |
Contentores dedicados e persistentes |
Sessões efémeras, apátridas |
| Personalização de Impressões Digitais |
Incorporado, com algum controlo de API |
Limitado, principalmente através de extensões |
Contentores persistentes fazem com que o Browserbase mantenha o estado do navegador estável entre as execuções, enquanto as sessões sem navegador reiniciam-se completamente a cada vez, o que afeta os fluxos de login e as automações em vários passos.
Integração de Proxy e Gestão de IP
O Browserbase suporta atribuição direta de proxy ao nível do perfil, permitindo manter IPs fixos entre tarefas. Browserless trata de proxies por sessão, por isso os IPs frequentemente rodam, o que pode quebrar logins encadeados ou desencadear verificações de contas.
Automação e Acesso à API
Browserless é construído para tarefas de alto volume baseadas em API, com WebDriver avançados e endpoints REST. Browserbase cobre scripts básicos, mas pode atrasar em hooks de automação personalizados. Se depender de frameworks RPA, Browserless normalmente encaixa melhor.
Colaboração em Equipa e Partilha de Perfis
O Browserbase oferece controlos básicos de equipa e partilha de perfis, suportando pequenos grupos com acesso partilhado. Browserless mantém tudo para um único utilizador por design, por isso os fluxos de trabalho da equipa são mais difíceis a menos que construas a tua própria camada de acesso.
Se o seu fluxo de trabalho precisa de ambientes persistentes e partilha de equipas, o Browserbase é a escolha mais segura. Para trabalhos rápidos e sem estado da API, o Browserless vence em escala e scripting. Agora que as principais diferenças são claras, o próximo passo é associar estas características a casos de uso do mundo real.
Quando escolher a base de navegador, quando escolher sem navegador: cenários de fluxo de trabalho e casos de uso
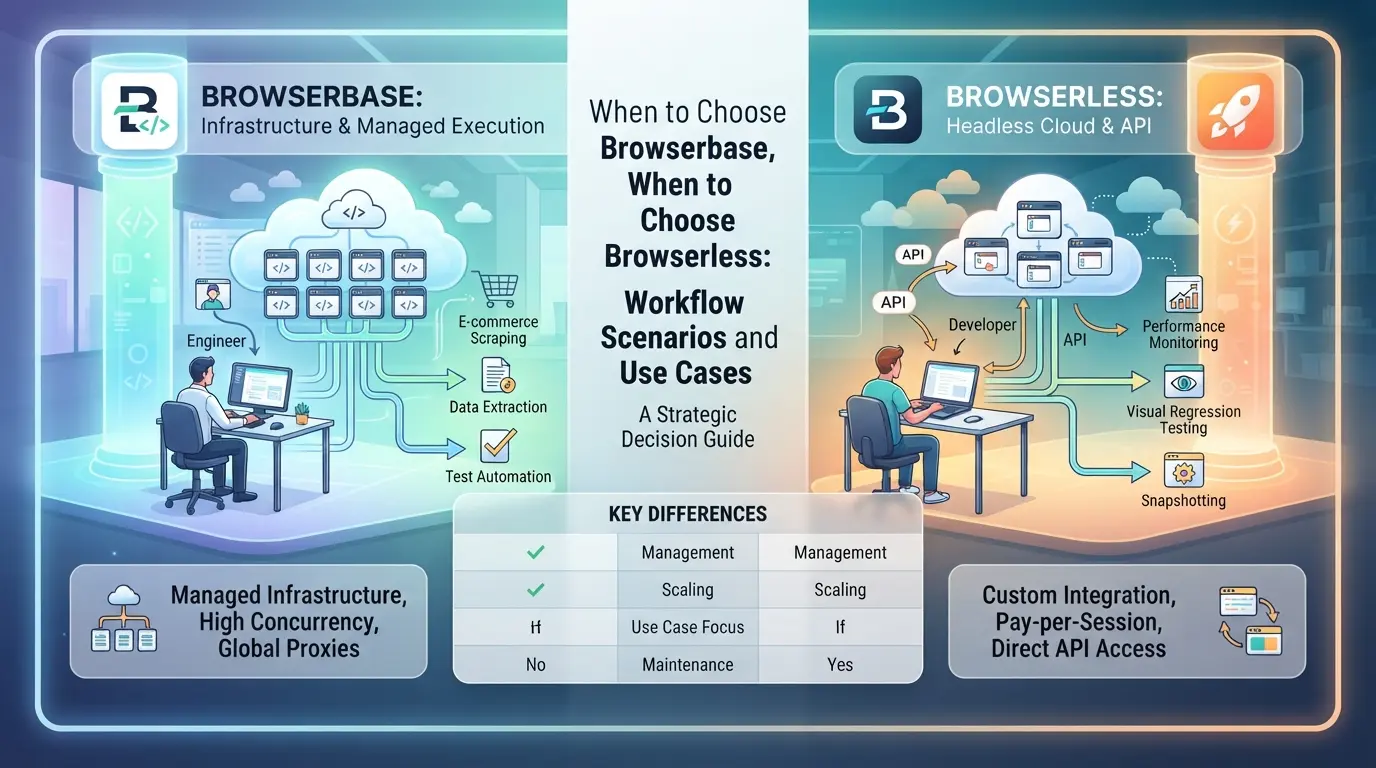
A escolha resume-se a como gere as sessões do navegador e o trabalho em equipa. Se precisar de automação simples e única, ambas as ferramentas podem funcionar. Se o seu fluxo de trabalho envolve equipas, perfis partilhados ou gerir dezenas de contas, o design da plataforma começa a importar, especialmente quando quer evitar fugas de sessão ou mistura de contas.
Automação a Solo e Pequenos Projetos
Para scripts de utilizador único ou raspagem leve, qualquer uma das ferramentas serve. O modo sem navegador muitas vezes parece mais rápido de configurar para execuções locais ou na cloud. Se precisares principalmente de automatizar login ou capturar dados de alguns sites, não vais notar grande diferença.
Colaboração em Equipas e Gestão Multi-Conta
As coisas mudam rapidamente assim que adicionas um segundo operador ou geres múltiplos logins. Imagina uma equipa a gerir 30+ contas de vendedor num marketplace, perfis separados, cookies e definições de proxy para cada uma. Aqui está como a escolha se desenrola:
- Com o Browserbase, cada perfil fica no seu próprio contentor e podes partilhar links de acesso com os colegas de equipa. Ninguém sobrescreve a sessão de outro por engano.
- No modo Browserless, terá de construir a sua própria camada de gestão de sessões para evitar confusões de perfil. Se o seu script crashar ou alguém reutilizar um ID de perfil, corre o risco de contaminação cruzada. Isso não é apenas uma dor de cabeça técnica, pode desencadear bans de plataforma se os cookies se espalharem entre contas.
- A grande diferença: O isolamento de perfil incorporado no Browserbase significa menos hipótese de um colega queimar uma conta acidentalmente, enquanto o Browserless dá-te mais controlo bruto, mas coloca o risco na tua configuração.
| Cenário |
Força do Browserbase |
Força sem navegador |
| Scripts de teste solo |
Partilha simples opcional |
Configuração rápida local/cloud |
| Equipa, muitas contas |
Isolamento de perfil mais seguro |
Controlo personalizado total |
Tabela: Fluxo de trabalho chave adequado para uso em equipa e solo (baseado na documentação da plataforma 2026)
Automação Avançada e Fluxos de Trabalho Orientados por API
Se estiveres a encadear scripts, monitorizar estados de trabalhos ou integrar-te com outras plataformas de automação, o Browserless expõe APIs de nível inferior e mais hooks para eventos. Essa flexibilidade ajuda se tiveres uma stack muito voltada para programadores e necessidades de integração apertadas. Na maioria dos casos rotineiros, no entanto, não atingirás esse teto.
Como os operadores podem gerir múltiplas contas de plataforma de forma mais segura com o navegador DICloak Antidetect
Se está a escalar a partir da automação básica do navegador e quer evitar que múltiplas contas de plataforma se sobreponham, precisa de mais do que apenas acesso à API ou resets de contentores. Equipas que gerem contas de redes sociais, afiliados ou comércio eletrónico frequentemente atingem limites de fluxo de trabalho, armazenamento partilhado do navegador, sessões confusas ou fugas de informação na rede podem causar verdadeiros problemas de cabeça. O DICloak não substitui as ferramentas browserbase vs browserless, mas preenche a lacuna para operadores que precisam de gerir ambientes de conta separados, proxies controlados e tarefas repetíveis do navegador sem arriscar confusão entre sessões.
Criação de Perfis de Navegador Isolados e Configuração de Impressões Digitais
Os operadores podem criar um novo perfil de navegador no DICloak para cada conta da plataforma, garantindo que as sessões de login e o armazenamento do navegador nunca se misturam. Para cada perfil, é possível definir o sistema operativo, o User Agent, o fuso horário, a linguagem da interface e sinais de impressão digital como canvas, WebGL e concorrência de hardware. Este nível de controlo permite manter fluxos de trabalho consistentes entre contas, especialmente quando precisa de corresponder aos requisitos de proxy ou de conta. O âmbito limita-se ao acesso ao perfil do navegador; não altera a ferramenta SaaS ligada.

Atribuição de Proxies Pertencentes ao Utilizador para Cada Perfil
Para reduzir o risco ao gerir múltiplas contas, os operadores podem atribuir um proxy separado a cada perfil DICloak. Ao introduzir o host do proxy, porta, nome de utilizador e palavra-passe, depois testar a conectividade e o IP de saída, pode confirmar a separação da rede antes do login. A seleção, qualidade e conformidade do proxy permanecem nas suas mãos, a DICloak nunca vende proxies nem exige IPs únicos por perfil. Se um proxy falhar no teste de ligação, verá um aviso e deverá mudar para uma opção conhecida a funcionar.

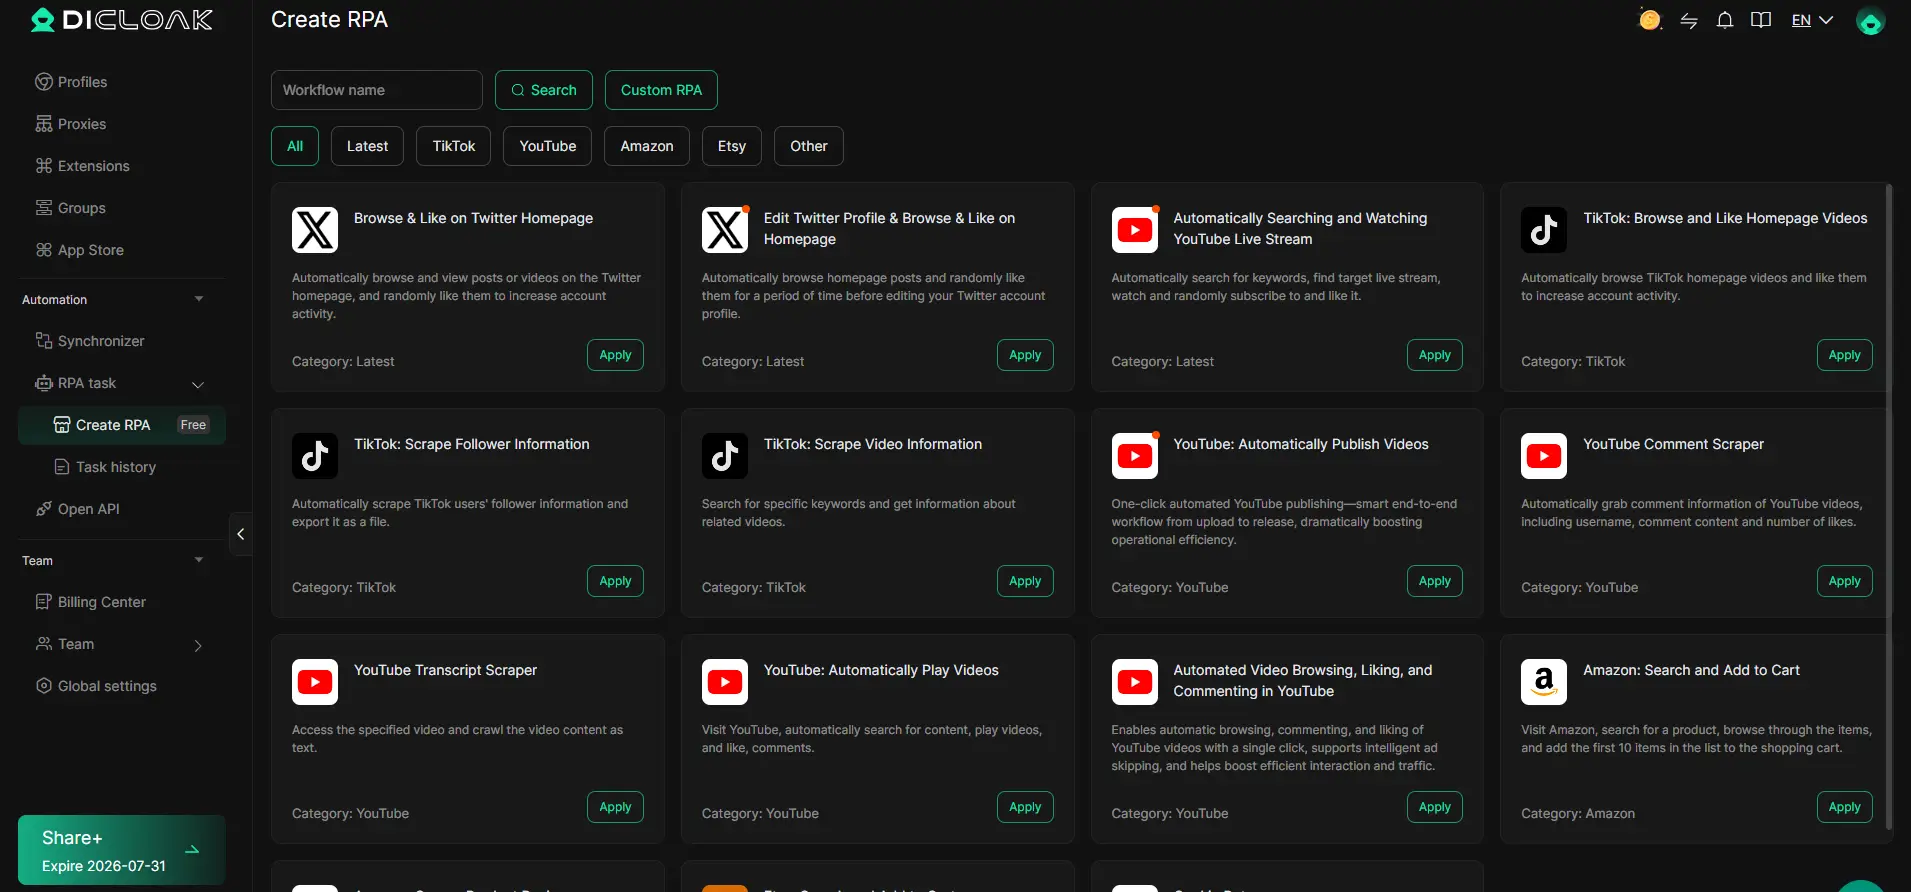
Automatização de Tarefas Rotineiras do Navegador com RPA
A repetição manual desperdiça tempo e conduz a erros, especialmente à medida que o número de contas cresce. Os operadores podem configurar uma tarefa RPA no DICloak, selecionar os perfis relevantes, definir parâmetros e monitorizar o estado em tempo real, além de executar registos. Agendar tarefas ou executá-las em lotes permite-lhe gerir a integração, verificações de rotina ou configuração de perfis mais rapidamente. A equipa mantém-se responsável pela conformidade e revisão dos resultados, a automação nunca substitui o tratamento de erros.
Se estás a ultrapassar os limites do fluxo de trabalho, o passo seguinte é saber onde o risco da plataforma ou os limites técnicos podem apanhá-lo desprevenido.
O que Ter em Conta: Riscos e Limitações ao Usar Browserbase, Browserless ou DICloak
As ferramentas de automação do navegador permitem que as equipas avancem mais rápido, mas cada plataforma traz os seus próprios riscos; se falhar um, pode perder acesso ou desencadear bans difíceis de reverter.
Riscos de Ligação e Deteção de Contas
Browserbase e Browserless prometem ambos isolamento, mas as plataformas continuam a detetar sessões ligadas através de impressões digitais partilhadas, proxies reutilizados ou fugas de cookies. Mesmo uma única sobreposição nos dados das sessões pode sinalizar contas relacionadas. Se saltar a separação de perfis ou reutilizar impressões digitais de dispositivos, espere picos de deteção; uma conta sinalizada frequentemente leva a uma revisão em lote.
Qualidade do Proxy e Conformidade Legal
- Use apenas proxies de alta reputação para evitar IPs na lista negra.
- Verifique se a fonte do proxy está em conformidade com as regras da plataforma.
- Verifique sempre a legislação regional antes de executar automação em grande escala.
Limites de Automação e Políticas da Plataforma
Levar a automação dos navegadores para além dos limites das plataformas desencadeia banimentos mais rapidamente do que a maioria espera. Os sites medem agora a frequência de login, o timing dos cliques e os padrões de navegação.
- Monitorize os limites de taxa da API, excedê-los pode causar bloqueios.
- Randomize o timing da automação para imitar o uso humano.
- Revise a política de automação de cada site antes de lançar scripts.
Pronto para construir um fluxo de trabalho mais seguro? A seguir: veja os passos práticos de configuração para operações de navegador multi-conta em 2026.
Passo a Passo: Configurar um Fluxo de Trabalho Multi-Conta Mais Seguro em 2026
Se quiser uma automação estável do navegador para múltiplas contas, os detalhes da configuração importam mais do que a ferramenta. Aqui está um fluxo de trabalho que mantém as suas sessões mais limpas e reduz riscos, independentemente da plataforma que escolher.
Preparação: Recolha de Dados de Conta, Proxy e Perfil
- Faz uma folha de cálculo com todos os logins das contas, URLs da plataforma e proxies atribuídos. Isto impede-te de reutilizar credenciais ou proxies por acidente.
- Para cada conta, atribui um perfil de navegador único e um proxy novo. Nunca deixes que duas contas partilhem o mesmo proxy ou conjunto de impressões digitais, isso desencadeia ligações.
- Rotule cada perfil com um alias (não o nome real da conta) para evitar divulgar informações sensíveis nos registos.
Configuração: Configuração de Perfis, Impressões Digitais e Proxies
- Cria um novo contexto de navegador para cada conta. Mesmo com browserless ou browserbase, não recicles contentores.
- Configure impressões digitais do dispositivo para corresponderem à geolocalização e ao fuso horário do seu proxy. Se não perceber isto, verá mais falhas em iniciar sessão ou ecrãs de verificação extra.
- Configure as opções de lançamento do navegador para desativar fugas de informação WebRTC e defina o cabeçalho de idioma correto; as plataformas identificam rapidamente as incompatibilidades.
Automação: Agendamento e Monitorização de Tarefas
- Constrói a tua automação para funcionar em intervalos horários escalonados, nunca lances todas as contas ao mesmo tempo. Isto evita picos de tráfego que levantam suspeitas.
- Adicione registo de erros para cada sessão. Se vir três ou mais avisos de plataforma consecutivos, pare esse perfil e reveja a sua configuração.
- Marque uma revisão diária dos registos para pop-ups ou captchas desconhecidos, estes são avisos precoces de que a sua configuração está a desviar-se.
A mudança que te mantém à frente não é o código sofisticado, é a separação rigorosa e a monitorização constante. Saltar qualquer um destes passos normalmente significa que vais perder os sinais de alerta até as contas começarem a cair.
Perguntas Frequentes sobre browserbase vs browserless
O Browserbase ou o Browserless são mais seguros para gerir múltiplas contas?
Tanto o Browserbase como o Browserless permitem isolar sessões para ajudar a proteger as suas contas. No entanto, ainda existem riscos se reutilizar perfis de navegador, partilhar cookies ou usar proxies fracos. A segurança do browserbase versus browserless depende de uma configuração cuidadosa, incluindo perfis únicos, proxies fortes e uma separação adequada dos fluxos de trabalho para cada conta.
Posso usar os meus próprios proxies com o Browserbase e o Browserless?
Sim, pode usar os seus próprios proxies com ambas as ferramentas. O Browserbase suporta integração de proxy através do seu painel e API, enquanto utilizadores Browserless frequentemente configuram proxies através de variáveis de ambiente ou definições de sessão. Cada plataforma tem diferentes etapas de gestão de proxys , por isso verifique a documentação para configurar corretamente proxies rotativos ou estáticos.
Como é que o DICloak se compara ao Browserbase e ao Browserless para fluxos de trabalho de equipa?
O DICloak foca-se no isolamento de múltiplas contas, facilitando a gestão de muitas contas pelas equipas. Oferece ferramentas integradas para atribuir proxies, separar sessões de navegador e configurar papéis de utilizador. Isto ajuda as equipas a evitar problemas entre contas e melhora a colaboração, que pode ser mais difícil de gerir apenas com Browserbase ou Browserless.
Quais são os principais riscos ao automatizar tarefas do navegador?
Os principais riscos incluem a fuga de impressões digitais do navegador, o uso de proxies pouco fiáveis ou a automatização de ações demasiado rapidamente. Plataformas como o Instagram ou o Google podem detetar comportamentos não humanos, desencadeando banimentos ou pontos de controlo. Usar versões desatualizadas do navegador ou não rodar agentes de utilizador pode também aumentar a probabilidade de deteção durante a automação.
O Browserbase ou o Browserless garantem a segurança da conta?
Nenhuma ferramenta, incluindo Browserbase ou Browserless, pode garantir totalmente a segurança da conta. Uma configuração adequada, como perfis de navegador únicos, proxies de alta qualidade e conformidade com as regras do site, é essencial. Mesmo com forte isolamento, erros no fluxo de trabalho ou fugas de proxy podem ainda colocar as suas contas em risco. Siga sempre as melhores práticas para a segurança da automação.
Depois de ponderar os seus requisitos em relação à escalabilidade, flexibilidade da API e experiência de programador, testar cada serviço no seu próprio fluxo de trabalho revelará qual se alinha melhor com os objetivos do seu projeto. Considere começar com um teste ou prova de conceito para avaliar o desempenho e a integração antes de se comprometer. Experimente o DICloak Gratuitamente
 Ferramentas Gratuitas
 Cookie Plugin
 Gerador de UA
 Gerador de Endereço MAC
 Gerador de Endereço IP
 Lista de Endereços IP
 Gerador de Código 2FA
 Relógio Mundial
 Verificação de Anonimato
 WebRTC Leak Test
 Gerador de UUID
 Verificador de Proxy
 Verificador de Anúncios FB
 Coleta Web com IA
 Ferramentas SMM Grátis
 Verificador de Shadowban do Twitter
 Verificador de Nomes do Instagram
 Gerador UTM
 Gerador de nomes de usuário
 Gerador de hashtags com IA
 Gerador de títulos para LinkedIn
 Redimensionador de imagens sociais