Choisir entre deux plateformes d’automatisation peut sembler un véritable champ de mines lorsque vous êtes responsable de la sécurité et de la disponibilité du navigateur. La pression est réelle : un seul détail manqué dans votre choix entre la base de navigateurs et le navigateur sans navigateur peut exposer votre pile à des fuites de session, des exécutions sans interface ou des sautes de prix surprises après avoir construit vos jobs. Les équipes se retrouvent souvent bloquées à comparer les différences entre la base de navigateurs et les différences sans navigateur, tandis que les échéances approchent et que les revues de sécurité se resserrent.
Mais choisir une plateforme est rarement aussi simple que de cocher des fonctionnalités sur une liste. Certaines API annoncent « l’isolation des sessions », mais partagent tout de même des conteneurs sous-jacents à moins que vous ne payiez pour un tier dédié. D’autres semblent moins chères au départ, puis vous frappent par des restrictions de concurrence ou des coûts cachés une fois que vous avez dépassé quelques tâches parallèles . Si vous avez été victime de sessions WebDriver instables ou de limites de taux inattendues, vous savez que les petits cas particuliers deviennent de véritables obstacles une fois que votre automatisation est liée aux flux de travail orientés clients.
Ce qui rend le choix difficile, c’est que les deux plateformes revendiquent une automatisation sécurisée, mais elles gèrent différemment les profils de navigateur, les réinitialisations de conteneurs et les transferts de proxy. Le véritable écart apparaît souvent uniquement sous charge ou lorsque vous poussez à une conformité plus stricte. Il faut plus qu’une simple comparaison de produits, il faut voir où chacun tient réellement la route et où les fissures apparaissent lorsque vous essayez d’automatiser des connexions réelles ou des actions sensibles.
Voici comment les différences techniques impactent réellement l’automatisation sécurisée des navigateurs en 2026.
Que devriez-vous vérifier en premier avant de choisir entre la base de navigateur et la navigation sans navigateur ?
Le choix entre ces deux plateformes d’automatisation de navigateurs se résume à une chose : comment chacune gère les sessions sécurisées, la sécurité des comptes et l’adéquation des flux de travail lorsqu’on dépasse les tâches basiques. Si vous sautez l’isolation des sessions, la fuite d’empreintes digitales ou la compatibilité de l’équipe, vous risquez de le découvrir à vos dépens, après que votre automatisation soit tombée en panne ou que les comptes soient signalés.
Risques de sécurité et de sécurité des comptes
L’automatisation du navigateur expose les comptes de manière qui n’est pas évidente tant que vous n’avez pas effectué de vraies connexions ou d’actions sensibles. Voici ce qu’il faut vérifier en premier :
- Les sessions sont-elles isolées par tâche, ou les profils peuvent-ils se disperser entre les exécutions ? Les sessions partagées peuvent laisser des traces que des plateformes comme Facebook ou TikTok détectent.
- Les empreintes digitales du navigateur changent-elles suffisamment entre les exécutions, ou la plateforme réutilise-t-elle les identifiants des appareils ? Les empreintes digitales obsolètes facilitent la détection par les sites de l’activité des bots.
- Peut-on réinitialiser complètement les cookies et le stockage local, ou bien les données restantes restent-elles après un travail ? Les réinitialisations partielles provoquent souvent des boucles de connexion ou des bannissements inattendus.
Compatibilité des flux de travail et besoins de l’équipe
C’est l’adéquation des workflows qui fait défaut pour la plupart des opérateurs. Si vous jouez en solo, les deux plateformes gèrent bien l’automatisation basique. Mais dès que vous ajoutez des coéquipiers ou avez besoin d’une orchestration cloud, les failles commencent à apparaître. Avec Browserbase, les opérations cloud sont plus fluides pour les missions parallèles, mais vous pouvez atteindre des limites de personnalisation ou voir des coûts plus élevés lors de la mise à l’échelle. Le navigateur sans navigateur offre plus de flexibilité pour les configurations locales, mais la gestion des réinitialisations de session et des transferts de proxy devient compliqué lorsque plusieurs opérateurs partagent le même environnement. Le vrai compromis ne concerne pas seulement les fonctionnalités, mais la façon dont vous gérez la concurrence, le nettoyage des sessions et la récupération des erreurs sous pression. Par exemple, si votre équipe essaie d’exécuter 20 jobs en même temps que Browserless recycle les conteneurs de session, vous verrez des échecs comme des boucles de connexion ou une contamination entre comptes. C’est le genre de cas limite qui n’apparaît pas dans la documentation marketing mais qui ruine les opérations réelles.
Le principal risque est de supposer que votre flux de travail est « standard », la plupart des problèmes surviennent quand vous augmentez l’échelle ou ajoutez des membres d’équipe, pas lors de tests simples.
Si vous choisissez entre Browserbase et Browserless, passez outre les fonctionnalités de surface. Approfondissez la manière dont chacun gère l’isolement des sessions, les changements d’empreintes digitales et les flux de travail de l’équipe. Sauter ces vérifications signifie que vous rencontrerez les mêmes erreurs qui font trébucher les opérateurs chaque année : comptes signalés, automatisation défaillante et heures perdues à courir après des bugs subtils.
Savoir exactement ce qui peut mal tourner ouvre la section suivante, où des erreurs courantes de configuration révèlent pourquoi même les équipes expérimentées se retrouvent avec une automatisation peu fiable.
Pourquoi certaines configurations d’automatisation des navigateurs échouent : erreurs courantes avec la base de navigateurs et sans navigateur
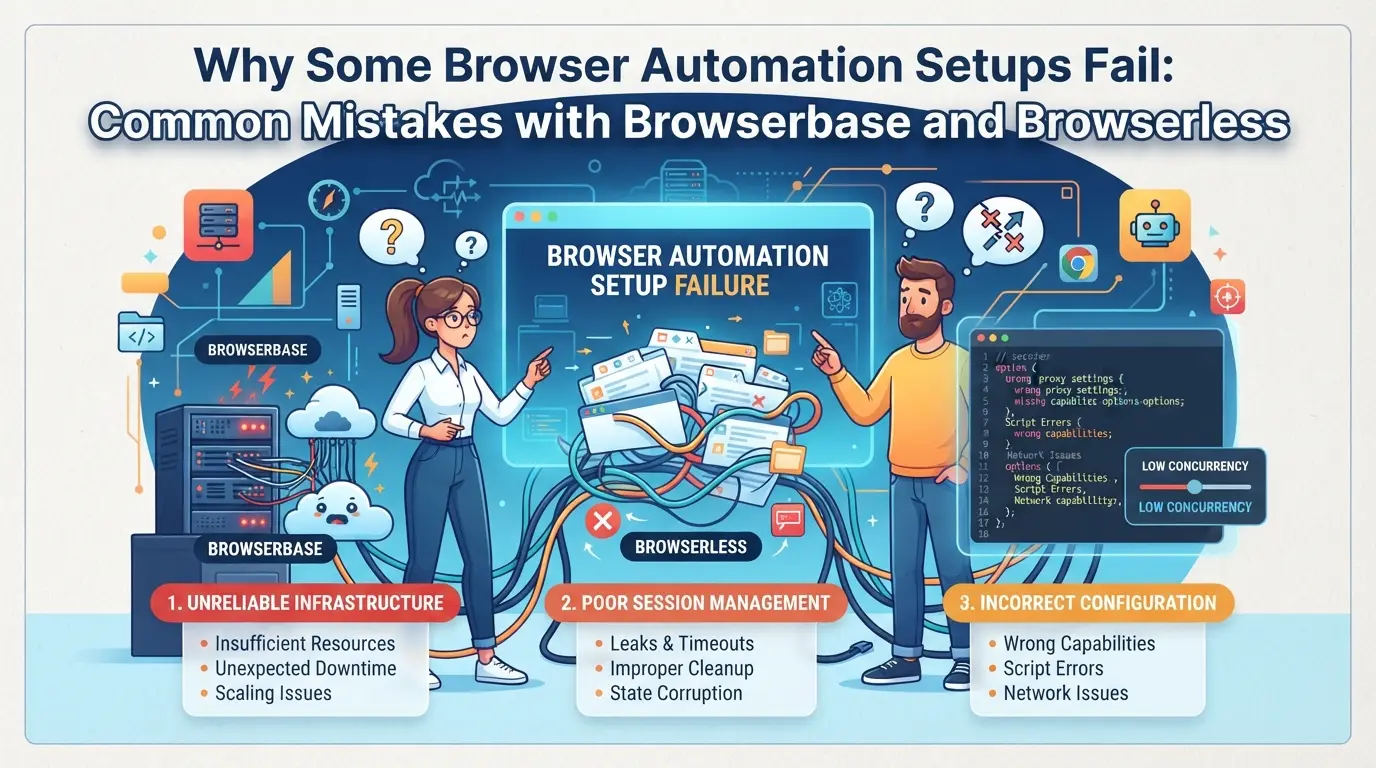
Les bannissements de comptes et les échecs de workflow ne se produisent pas par hasard, la plupart des cas remontent à des erreurs basiques avec les empreintes digitales du navigateur, des proxys, ou l’ignorance des politiques de la plateforme. Si votre automatisation tombe en panne ou est signalée, vous manquez généralement un de ces détails techniques.
Incohérence et détection des empreintes digitales
Le décalage entre votre profil de navigateur et le proxy choisi est le moyen le plus rapide de déclencher les vérifications de plateforme. Si vous utilisez la même empreinte digitale sur différentes adresses IP ou comptes, les systèmes de détection signalent souvent vos sessions comme suspectes.
Mauvaise configuration du proxy et fuites d’IP
Se fier à des proxies bon marché ou instables est un point faible courant. Même si vous scriptez tout correctement, une seule fuite d’IP ou une rotation ratée peut lier vos comptes et les restreindre. Par exemple, beaucoup d’utilisateurs associent des sessions de navigateur sans interface avec des proxies résidentielles, mais oublient de vérifier les paramètres WebRTC ou DNS de fuite. Cela laisse des lacunes, les plateformes peuvent détecter votre IP réelle ou voir votre proxy changer en cours de session.
Le vrai problème commence lorsque vous exécutez des sessions parallèles à grande échelle. Browserbase et Browserless ont tous deux une isolation des conteneurs, mais les paramètres par défaut ne bloquent pas tous les types de trafic. Si votre script d’automatisation ne configure pas de règles de proxy par session, les métadonnées du navigateur peuvent fuiter en dehors du tunnel prévu. Un paramètre manqué et vous pourriez voir deux comptes signalés en quelques minutes, même si les actions réelles de l’utilisateur sont différentes. Le risque augmente si vous faites tourner les proxies trop rapidement ou si vous réutilisez une IP déjà signalée lors d’une exécution précédente. Une fois qu’un service détecte des liens répétés entre comptes, le lot suivant de connexions peut être bloqué avant même que votre script ne soit terminé.
Surutilisation de l’automatisation et règles de plateforme
- Faire des actions trop rapidement (comme poster, aimer ou scrapper en masse) suscite immédiatement des soupçons.
- Ignorer les temps de recharge ou faire jouer tous les jobs en même temps fait paraître le timing des sessions faux.
- Sauter les contrôles anti-bots spécifiques à la plateforme (comme les captchas invisibles ou les délais comportementaux) entraîne presque toujours des restrictions.
Essayer d’extraire plus de vitesse de votre configuration d’automatisation sans ajuster les limites de la plateforme se retourne généralement contre vous. Une fois qu’un motif est marqué comme « bot-like », même une pile proxy parfaite ne peut pas sauvegarder la session.
Comprendre où les configurations échouent avec Browserbase et Browserless montre clairement : les plus grands risques viennent de petites fuites et raccourcis, pas seulement des limites de plateforme ou des lacunes de fonctionnalités. La section suivante examine comment les fonctionnalités et paramètres par défaut se comparent réellement entre ces deux plateformes en 2026.
En quoi la base de navigateurs et la configuration sans navigateur diffèrent réellement : fonctionnalités clés par rapport à 2026
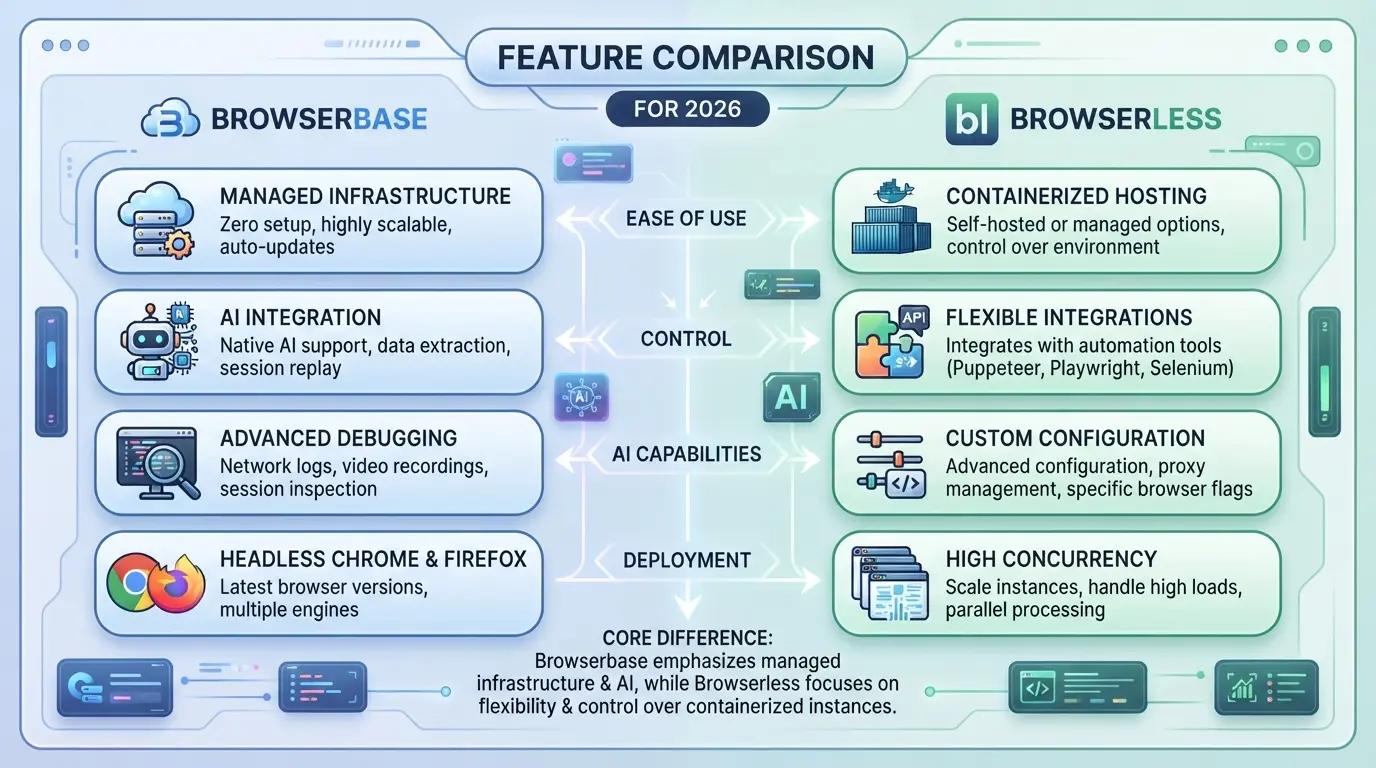
La vraie différence entre ces deux outils réside dans la façon dont ils gèrent les profils navigateurs à grande échelle, surtout lorsque l’automatisation sécurisée et la sécurité des comptes sont en jeu. Si vous devez savoir où Browserbase et Browserless divergent réellement, passez les pages marketing et regardez comment ils isolent-ils les sessions, attribuent des proxies et supportent les flux de travail des équipes.
Isolation des profils de navigateur et gestion des empreintes digitales
| Caractéristiques |
Base de navigateurs |
Sans navigateur |
| Isolation des profils |
Conteneurs dédiés et persistants |
Des sessions éphémères et sans État |
| Personnalisation des empreintes digitales |
Intégré, avec un certain contrôle API |
Limité, principalement via des extensions |
Les conteneurs persistants permettent à Browserbase de maintenir l’état du navigateur stable entre les exécutions, tandis que les sessions sans navigateur se réinitialisent complètement à chaque fois, ce qui affecte les flux de connexion et les automatisations en plusieurs étapes.
Intégration de proxy et gestion IP
Browserbase prend en charge l’attribution directe de proxy au niveau du profil, ce qui permet de garder les IP fixes entre les jobs. Browserless gère les proxies par session, donc les IP tournent souvent, ce qui peut casser les connexions enchaînées ou déclencher des vérifications de compte.
Automatisation et accès API
Browserless est conçu pour des tâches à fort volume pilotées par API, avec des terminaux WebDriver et REST avancés. Browserbase couvrant le scripting de base mais peut ralentir sur les accroches d’automatisation personnalisées. Si vous comptez sur des frameworks RPA, Browserless s’adapte généralement mieux.
Collaboration d’équipe et partage de profil
Browserbase propose des contrôles d’équipe basiques et un partage de profils, supportant les petits groupes avec un accès partagé. Le mode sans navigateur maintient les choses en mode utilisateur unique par conception, donc les flux de travail d’équipe sont plus difficiles à moins de construire votre propre couche d’accès.
Si votre flux de travail nécessite des environnements persistants et du partage d’équipe, Browserbase est le choix le plus sûr. Pour des tâches API rapides et sans état, Browserless l’emporte en termes d’échelle et de scripting. Maintenant que les différences clés sont claires, l’étape suivante consiste à associer ces caractéristiques à des cas d’usage réels.
Quand choisir la base de navigateur, quand choisir sans navigateur : scénarios de workflow et cas d’utilisation
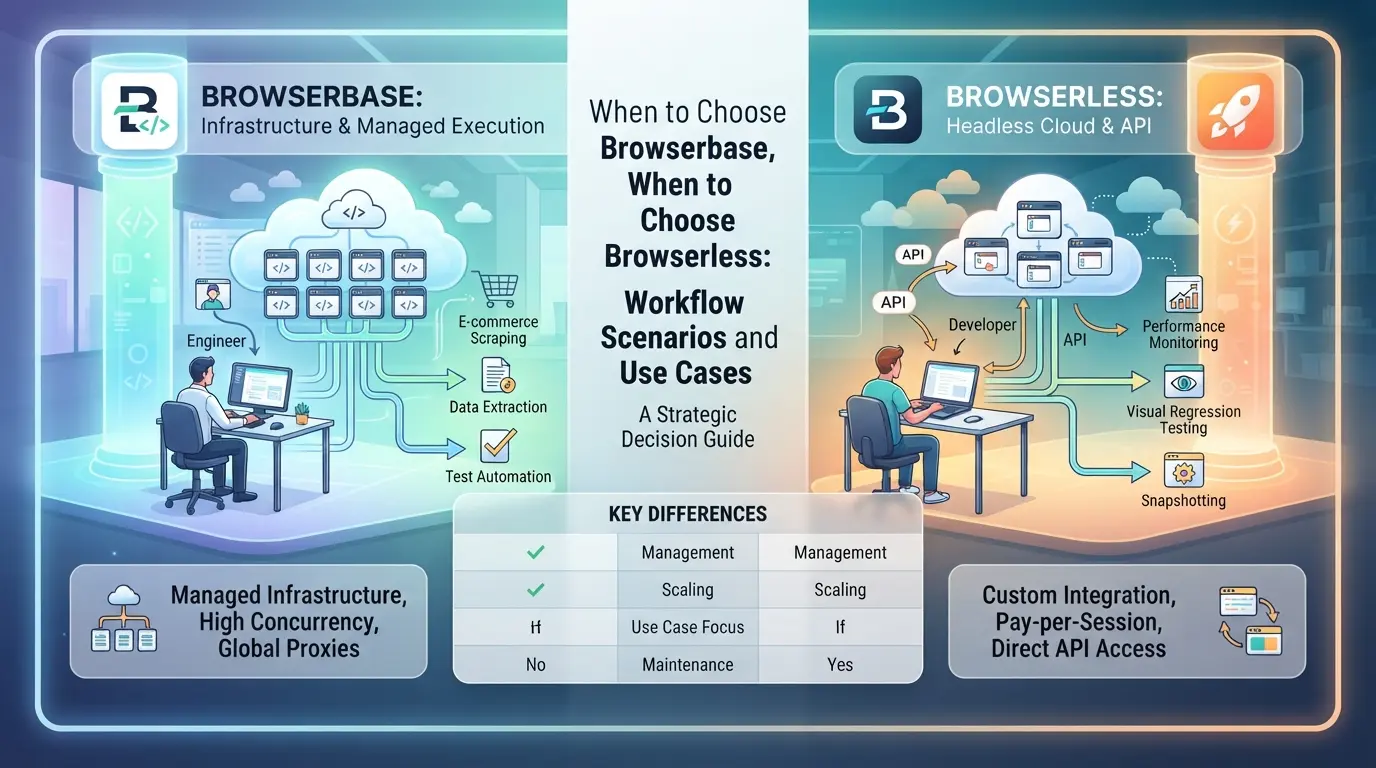
Le choix dépend de la manière dont vous gérez les sessions sur navigateur et le travail d’équipe. Si vous avez besoin d’une automatisation simple et ponctuelle, les deux outils peuvent fonctionner. Si votre flux de travail implique des équipes, des profils partagés ou la gestion de dizaines de comptes, la conception de la plateforme commence à compter, surtout lorsque vous souhaitez éviter les fuites de sessions ou le mélange de comptes.
Automatisation solo et petits projets
Pour les scripts utilisateur ou le scraping léger, les deux outils conviennent. Le mode sans navigateur semble souvent plus rapide à configurer pour les runs locaux ou cloud. Si vous devez principalement automatiser la connexion ou capturer des données sur quelques sites, vous ne remarquerez pas beaucoup de différence.
Collaboration d’équipe et gestion multi-comptes
Les choses changent rapidement une fois que vous ajoutez un second opérateur ou gérez plusieurs connexions. Imaginez une équipe gérant 30+ comptes vendeurs sur une place de marché, avec des profils, des cookies séparés et des paramètres de proxy pour chacun. Voici comment le choix se déroule :
- Avec Browserbase, chaque profil est dans son propre conteneur, et vous pouvez partager des liens d’accès avec vos coéquipiers. Personne ne remplace par erreur la session d’un autre.
- En mode Navigateur, vous devrez construire votre propre couche de gestion de session pour éviter les confusions de profil. Si votre script plante ou si quelqu’un réutilise un identifiant de profil, vous risquez une contamination croisée. Ce n’est pas seulement un casse-tête technique, cela peut entraîner des bannissements de plateforme si les cookies se propagent entre les comptes.
- Le grand écart : l’isolation intégrée des profils sur Browserbase signifie moins de risques qu’un coéquipier accidentellement un compte, tandis que Browserless vous donne plus de contrôle brut mais met le risque sur votre configuration.
| Scénario |
Puissance de la base de navigateurs |
Puissance sans navigateur |
| Scripts de test solo |
Simple partage optionnel |
Configuration rapide locale/cloud |
| Équipe, plusieurs comptes |
Isolation plus sûre des profils |
Contrôle personnalisé complet |
Tableau : Flux de travail clé adapté à l’utilisation en équipe et en solo (basé sur la documentation de la plateforme 2026)
Automatisation avancée et flux de travail pilotés par API
Si vous enchaînez des scripts, surveillez les états des tâches ou intégrez avec d’autres plateformes d’automatisation, Browserless expose des API de bas niveau et plus de hooks d’événements. Cette flexibilité est utile si vous avez une stack très axée sur les développeurs et des besoins d’intégration serrés. Dans la plupart des cas courants, cependant, vous n’atteindrez pas ce plafond.
Comment les opérateurs peuvent gérer plusieurs comptes de plateforme de manière plus sûre avec le navigateur DICloak Antidetect
Si vous passez de l’automatisation basique des navigateurs et souhaitez éviter que plusieurs comptes de plateforme ne se chevauchent, il vous faut plus que de simples accès à l’API ou réinitialisations de conteneurs. Les équipes qui gèrent les comptes réseaux sociaux, affiliés ou e-commerce rencontrent souvent des limites de flux de travail, le stockage partagé du navigateur, les sessions embrouillées ou les fuites réseau peuvent entraîner de vrais casse-têtes. DICloak ne remplace pas les outils de base de navigateur par rapport aux outils sans navigateur, mais il comble le vide pour les opérateurs qui doivent gérer des environnements de comptes séparés, des proxies contrôlés et des tâches de navigateur répétables sans risquer de confusion intersessionnelle.
Création de profils de navigateur isolés et configuration des empreintes digitales
Les opérateurs peuvent créer un nouveau profil navigateur dans DICloak pour chaque compte de plateforme, en veillant à ce que les sessions de connexion et le stockage du navigateur ne se mélangent jamais. Pour chaque profil, il est possible de définir le système d’exploitation, l’agent utilisateur, le fuseau horaire, le langage de l’interface et les signaux d’empreinte digitales comme canvas, WebGL et concurrence matérielle. Ce niveau de contrôle permet de maintenir des flux de travail cohérents entre les comptes, surtout lorsque vous devez correspondre aux exigences du proxy ou du compte. La portée est limitée à l’accès au profil navigateur ; elle ne modifie pas l’outil SaaS connecté.

Attribution de proxies appartenant à l’utilisateur pour chaque profil
Pour réduire les risques lors de l’exploitation de plusieurs comptes, les opérateurs peuvent attribuer un proxy distinct à chaque profil DICloak. En saisissant l’hôte proxy, le port, le nom d’utilisateur et le mot de passe, puis en testant la connectivité et l’IP de sortie, vous pouvez confirmer la séparation du réseau avant la connexion. La sélection, la qualité et la conformité du proxy restent entre vos mains, DICloak ne vend jamais de proxies ni ne prescrit d’adresses IP uniques par profil. Si un proxy échoue au test de connexion, vous verrez un avertissement et devrez passer à une option fonctionnelle connue.

Automatisation des tâches routinières du navigateur avec RPA
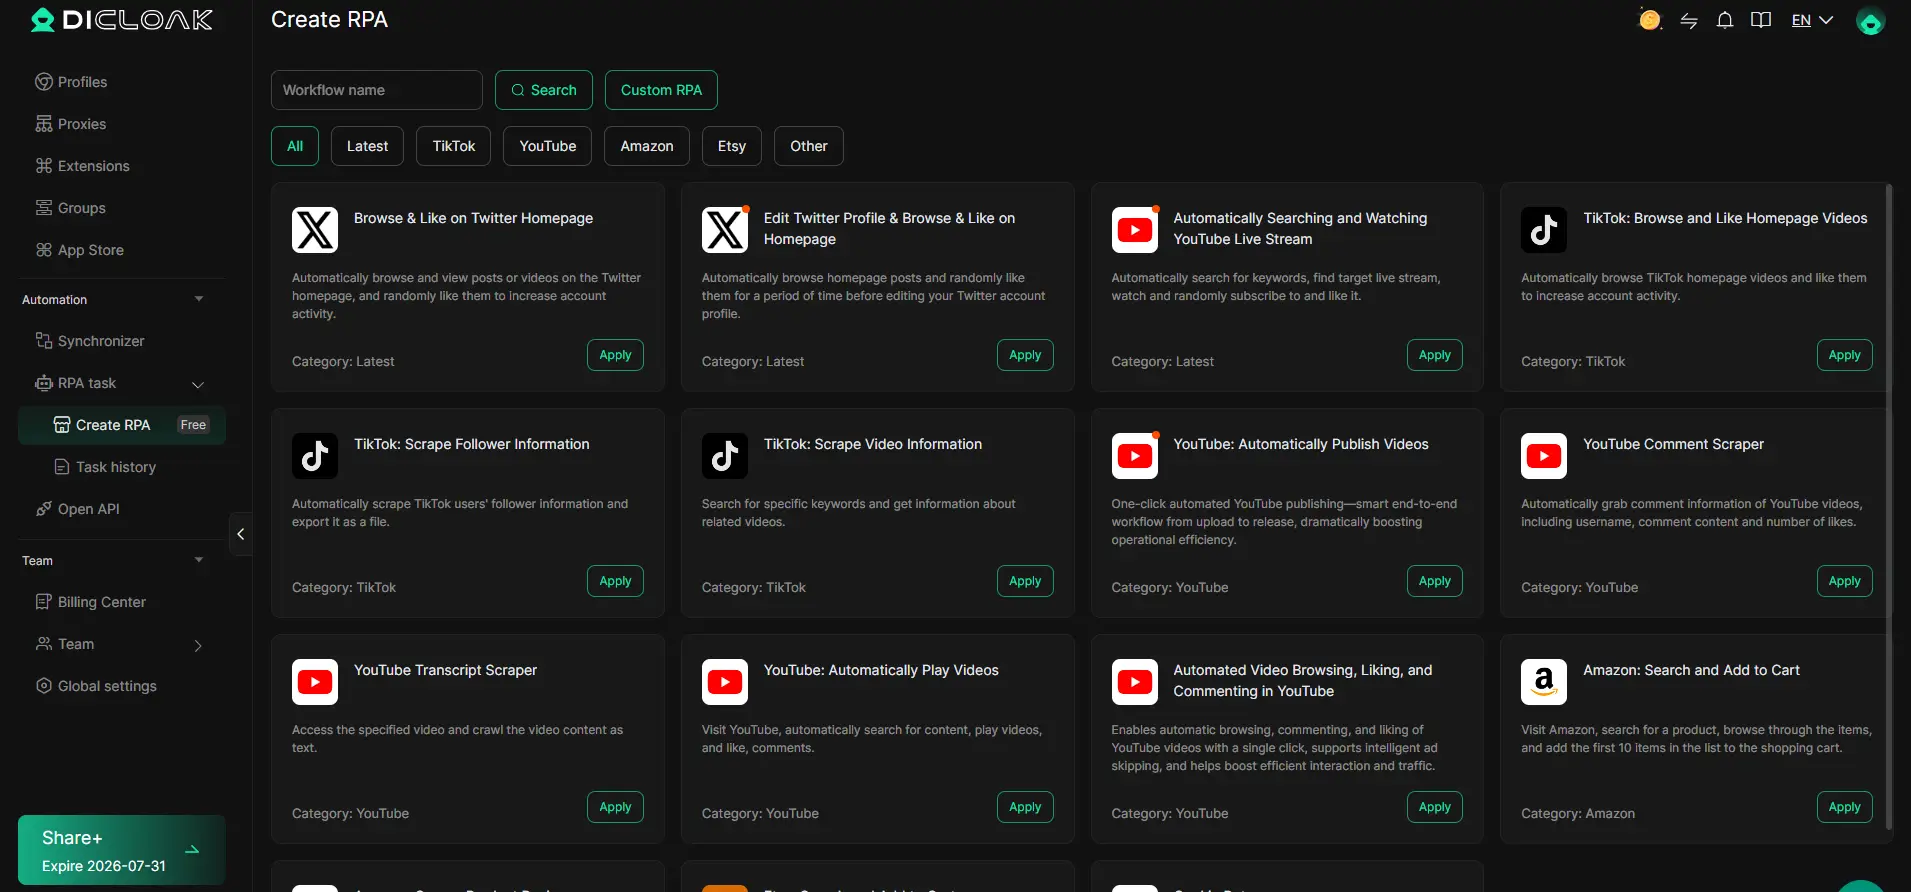
La répétition manuelle fait perdre du temps et entraîne des erreurs, surtout à mesure que le nombre de comptes augmente. Les opérateurs peuvent configurer une tâche RPA dans DICloak, sélectionner les profils pertinents, définir les paramètres, surveiller l’état en temps réel et exécuter des journaux. Planifier des tâches ou les exécuter par lots permet de gérer plus rapidement l’intégration, les contrôles de routine ou la mise en place des profils. L’équipe reste responsable de la conformité et de la révision des résultats, l’automatisation ne remplace jamais la gestion des erreurs.
Si vous repoussez les limites du flux de travail, l’étape suivante est de savoir où le risque de la plateforme ou les limites techniques pourraient vous prendre au dépourvu.
À quoi faire attention : risques et limitations lors de l’utilisation de Browserbase, Browserless ou DICloak
Les outils d’automatisation des navigateurs permettent aux équipes d’avancer plus vite, mais chaque plateforme comporte ses propres risques, si vous en manquez un, vous pouvez perdre l’accès ou déclencher des bannissements difficiles à annuler.
Risques liés à la liaison et à la détection de comptes
Browserbase et Browserless promettent tous deux l’isolation, mais les plateformes détectent toujours les sessions liées via des empreintes partagées, des proxies réutilisés ou des fuites de cookies. Même un seul chevauchement des données de session peut signaler des comptes liés. Si vous sautez la séparation de profil ou réutilisez les empreintes digitales des appareils, attendez-vous à des pics de détection, un compte signalé conduit souvent à une révision par lot.
Qualité du procurateur et conformité légale
- Utilisez uniquement des proxys à forte réputation pour éviter les IP sur liste noire.
- Vérifiez si la source proxy respecte les règles de la plateforme.
- Vérifiez toujours la législation régionale avant de lancer une automatisation à grande échelle.
Limites d’automatisation et politiques de plateforme
Pousser l’automatisation des navigateurs au-delà des limites des plateformes déclenche des bannissements plus rapidement que la plupart ne l’attendent. Les sites mesurent désormais la fréquence de connexion, le timing des clics et les schémas de navigation.
- Surveillez les limites de débit de l’API, les dépasser peut provoquer des blocages.
- Randomisez le timing de l’automatisation pour imiter l’utilisation humaine.
- Examinez la politique d’automatisation de chaque site avant de lancer des scripts.
Prêt à construire un flux de travail plus sûr ? À suivre : voyez les étapes pratiques de configuration pour les opérations multi-comptes de navigateurs en 2026.
Étape par étape : mettre en place un flux de travail multi-comptes plus sûr en 2026
Si vous souhaitez une automatisation stable du navigateur pour plusieurs comptes, les détails de configuration comptent plus que l’outil. Voici un workflow qui maintient vos sessions plus propres et réduit les risques, quelle que soit la plateforme choisie.
Préparation : collecte des données de compte, de proxy et de profil
- Créez un tableau Excel avec tous les identifiants de compte, les URL de la plateforme et les proxys attribués. Cela vous évite de réutiliser accidentellement des identifiants ou des proxys.
- Pour chaque compte, attribuez un profil navigateur unique et un proxy frais. Ne laissez jamais deux comptes partager le même proxy ou ensemble d’empreintes digitales, cela déclenche des liens.
- Étiquetez chaque profil avec un alias (pas le vrai nom du compte) pour éviter de divulguer des informations sensibles dans les journaux.
Configuration : Configuration des profils, empreintes digitales et proxyes
- Créez un nouveau contexte de navigateur pour chaque compte. Même sans navigateur ou en base de navigateur, ne recyclez pas les conteneurs.
- Configurez les empreintes digitales de l’appareil pour correspondre à la géométrie et au fuseau horaire de votre proxy. Si vous manquez cela, vous verrez plus de connexions ratées ou des écrans de vérification supplémentaires.
- Configurez les options de lancement du navigateur pour désactiver les fuites WebRTC et définissez rapidement l’en-tête de langue correct, les indices de la plateforme ici sont rapidement incompatibles.
Automatisation : Planification et Surveillance des tâches
- Construis ton automatisation pour qu’elle fonctionne dans des créneaux horaires décalés, ne lance jamais tous les comptes en même temps. Cela évite les pics de trafic qui déclenchent des alertes.
- Ajoutez la journalisation des erreurs pour chaque session. Si vous voyez trois avertissements de plateforme ou plus d’affilée, arrêtez ce profil et vérifiez sa configuration.
- Planifiez une revue quotidienne des journaux pour détecter des fenêtres pop-up ou captchas inconnues, ce sont des alertes précoces que votre installation dérive.
Le mouvement qui vous permet de garder l’avance n’est pas un code sophistiqué, c’est une séparation stricte et une surveillance constante. Sauter l’une de ces étapes signifie généralement que vous manquerez les signes avant-coureurs jusqu’à ce que les comptes commencent à baisser.
Foire aux questions sur la base de navigateurs vs sans navigateur
Est-ce que Browserbase ou Browserless est plus sûr pour gérer plusieurs comptes ?
Browserbase et Browserless vous permettent d’isoler les sessions pour aider à protéger vos comptes. Cependant, des risques subsistent si vous réutilisez des profils navigateur, partagez des cookies ou utilisez des proxies faibles. La sécurité entre browserbase et sans navigateur dépend d’une configuration soignée, incluant des profils uniques, des proxies solides et une séparation adéquate des flux de travail pour chaque compte.
Puis-je utiliser mes propres proxies avec Browserbase et Browserless ?
Oui, vous pouvez utiliser vos propres proxies avec les deux outils. Browserbase supporte l’intégration des proxies via son tableau de bord et son API, tandis que les utilisateurs sans navigateur configurent souvent les proxys via des variables d’environnement ou des paramètres de session. Chaque plateforme propose différentes étapes de gestion de proxy, donc vérifiez la documentation pour configurer correctement des proxys rotatifs ou statiques.
Comment DICloak se compare-t-il à Browserbase et Browserless pour les flux de travail d’équipe ?
DICloak met l’accent sur l’isolation multi-comptes, ce qui facilite la gestion de nombreux comptes par les équipes. Il propose des outils intégrés pour assigner des proxys, séparer les sessions du navigateur et configurer les rôles utilisateurs. Cela aide les équipes à éviter les problèmes inter-comptes et améliore la collaboration, qui peut être plus difficile à gérer uniquement avec Browserbase ou Browserless.
Quels sont les principaux risques lors de l’automatisation des tâches du navigateur ?
Les principaux risques incluent la fuite d’empreintes digitales du navigateur, l’utilisation de proxies peu fiables ou l’automatisation trop rapide de nombreuses actions. Des plateformes comme Instagram ou Google peuvent détecter des comportements non humains, déclenchant des bannissements ou des points de contrôle. Utiliser des versions obsolètes du navigateur ou ne pas faire tourner les agents utilisateurs peut également augmenter les risques de détection lors de l’automatisation.
Est-ce que Browserbase ou Browserless garantissent la sécurité des comptes ?
Aucun outil, y compris Browserbase ou Browserless, ne peut garantir pleinement la sécurité des comptes. Une configuration adéquate, comme des profils de navigateur uniques, des proxies de haute qualité et le respect des règles du site, est essentielle. Même avec une forte isolation, des erreurs de workflow ou des fuites de proxy peuvent toujours mettre vos comptes en danger. Suivez toujours les meilleures pratiques pour la sécurité de l’automatisation.
Une fois que vous avez évalué vos exigences en matière de scalabilité, de flexibilité API et d’expérience développeur, tester chaque service dans votre propre flux de travail révélera lequel correspond le mieux aux objectifs de votre projet. Envisagez de commencer par un essai ou une preuve de concept pour évaluer la performance et l’intégration avant de vous engager. Essayez DICloak gratuitement
 Outils gratuits
 Extension de cookie
 Générateur UA
 Générateur d'adresse MAC
 Générateur d'IP
 Liste des adresses IP
 Générateur de code 2FA
 Horloge mondiale
 Vérification Anonyme
 WebRTC Leak Test
 Générateur UUID
 Vérificateur de proxy
 Vérificateur d'annonces FB
 Extraction de données web par IA
 Outils SMM gratuits
 Vérificateur d'ombre bannissement Twitter
 Générateur UTM
 Générateur de noms d'utilisateur
 Generateur de hashtags IA
 Générateur de titre LinkedIn
 Redimensionneur d’images sociales