Die Wahl zwischen zwei Automatisierungsplattformen kann sich wie ein Minenfeld anfühlen, wenn man für die Sicherheit und Verfügbarkeit des Browsers verantwortlich ist. Der Druck ist real: Ein einziges übersehenes Detail in deiner Browserbasis im Vergleich zur browserlosen Entscheidung kann deinen Stack für Sitzungslecks, inkonsistente headless-Runs oder überraschende Preiserhöhungen nach dem Aufbau deiner Jobs anfällig machen. Teams finden sich oft darin wieder, Unterschiede zwischen Browserbase und browserless zu vergleichen, während die Fristen näher rücken und Sicherheitsprüfungen strenger werden.
Aber eine Plattform auszuwählen ist selten so einfach wie das Abhaken von Funktionen auf einer Liste. Manche APIs werben mit "Session Isolation", teilen aber dennoch zugrundeliegende Container, es sei denn, man zahlt für eine dedizierte Schicht. Andere sehen günstiger aus und stoßen dann mit Nebenzeiten-Throttling oder versteckten Kosten aus, sobald man über einige parallele Jobs hinausgewachsen ist. Wenn Sie von unzuverlässigen WebDriver-Sitzungen oder unerwarteten Rate-Limits überfordert wurden, wissen Sie, dass kleine Randfälle zu echten Hindernissen werden, sobald Ihre Automatisierung an kundenorientierte Workflows gebunden ist.
Was die Entscheidung schwierig macht, ist, dass beide Plattformen sichere Automatisierung beanspruchen, aber Browserprofile, Container-Resets und Proxy-Übergaben unterschiedlich handhaben. Die eigentliche Lücke zeigt sich oft nur unter Last oder wenn man strengere Vorschriften fordert. Man braucht mehr als nur einen Produktvergleich, man muss sehen, wo jeder tatsächlich funktioniert und wo Risse auftreten, wenn man versucht, reale Logins oder sensible Aktionen zu automatisieren.
So wirken sich die technischen Unterschiede tatsächlich auf die sichere Browserautomatisierung im Jahr 2026 aus.
Was solltest du zuerst prüfen, bevor du dich zwischen Browserbase und browserless entscheidest?
Die Wahl zwischen diesen beiden Browser-Automatisierungsplattformen läuft auf eines hinaus: wie jede sichere Sitzungen handhabt, wie sie mit Kontosicherheit und Workflow-Anpassung über grundlegende Aufgaben hinausgehen. Wenn Sie die Überprüfung von Sitzungsisolation, Fingerabdrucklecks oder Teamkompatibilität überspringen, riskieren Sie, es auf die harte Tour zu erfahren, nachdem Ihre Automatisierung ausfällt oder Konten markiert werden.
Sicherheits- und Kontosicherheitsrisiken
Die Browser-Automatisierung stellt Konten auf eine Weise offen, die erst offensichtlich ist, wenn man echte Anmeldungen oder sensible Aktionen durchführt. Das sollten Sie zuerst überprüfen:
- Sind die Sitzungen pro Auftrag getrennt, oder können Profile zwischen den Durchläufen verbluten? Geteilte Sitzungen können Spuren hinterlassen, die Plattformen wie Facebook oder TikTok erkennen.
- Ändern sich die Browser-Fingerabdrücke zwischen den Durchläufen genug, oder verwendet die Plattform Geräte-IDs wieder? Veraltete Fingerabdrücke erleichtern es Seiten, Bot-Aktivitäten zu erkennen.
- Kann man Cookies und lokale Speicherung vollständig zurücksetzen, oder bleiben übrig bleibende Daten nach einem Auftrag erhalten? Teilweise Zurücksetzungen führen oft zu Login-Schleifen oder unerwarteten Sperren.
Workflow-Kompatibilität und Teambedürfnisse
Der Workflow Fit ist der Punkt, an dem die meisten Betreiber stolpern. Wenn du alleine arbeitest, handhaben beide Plattformen die grundlegende Automatisierung gut. Aber sobald du Teammitglieder hinzufügst oder cloudbasierte Orchestrierung brauchst, zeigen sich die Risse. Mit Browserbase laufen Cloud-Operationen für parallele Jobs flüssiger, aber du könntest Grenzen bei der Browseranpassung treffen oder höhere Kosten beim Skalieren sehen. Browserlos bietet mehr Flexibilität für lokale Setups, aber die Verwaltung von Sitzungs-Resets und Proxy-Übergaben wird schwierig, wenn mehrere Betreiber dieselbe Umgebung nutzen. Der eigentliche Kompromiss betrifft nicht nur Funktionen, sondern auch darum, wie man Nebenzeitigkeit, Sitzungsreinigung und Fehlerbehebung unter Druck handhabt. Wenn zum Beispiel dein Team versucht, 20 Jobs gleichzeitig auszuführen und browserlos Session-Container zu recyceln, wirst du Fehler wie Login-Loops oder Cross-Account-Kontamination sehen. Das ist der Art von Randfall, der in Marketingdokumentationen nicht auftaucht, aber die realen Abläufe ruiniert.
Das Hauptrisiko besteht darin, dass dein Workflow "standardisiert" ist – die meisten Probleme treten auf, wenn du hochskalierst oder Teammitglieder hinzufügst, nicht bei einfachen Tests.
Wenn du dich zwischen Browserbase und Browserless entscheiden musst, übersehe die Oberflächenfunktionen. Schau dir an, wie jede Session Isolation, Fingerabdruckänderungen und Team-Workflows handhabt. Wenn du diese Kontrollen überspringst, wirst du auf dieselben Fehler stoßen, die jedes Jahr Betreiber zum Stolpern führen: markierte Konten, fehlerhafte Automatisierung und verschwendete Stunden mit der Verfolgung subtiler Fehler.
Genau zu wissen, was schiefgehen kann, bereitet den nächsten Abschnitt vor, in dem häufige Setup-Fehler zeigen, warum selbst erfahrene Teams mit unzuverlässiger Automatisierung rechnen.
Warum einige Browser-Automatisierungseinrichtungen scheitern: Häufige Fehler bei Browserbase und browserlosen
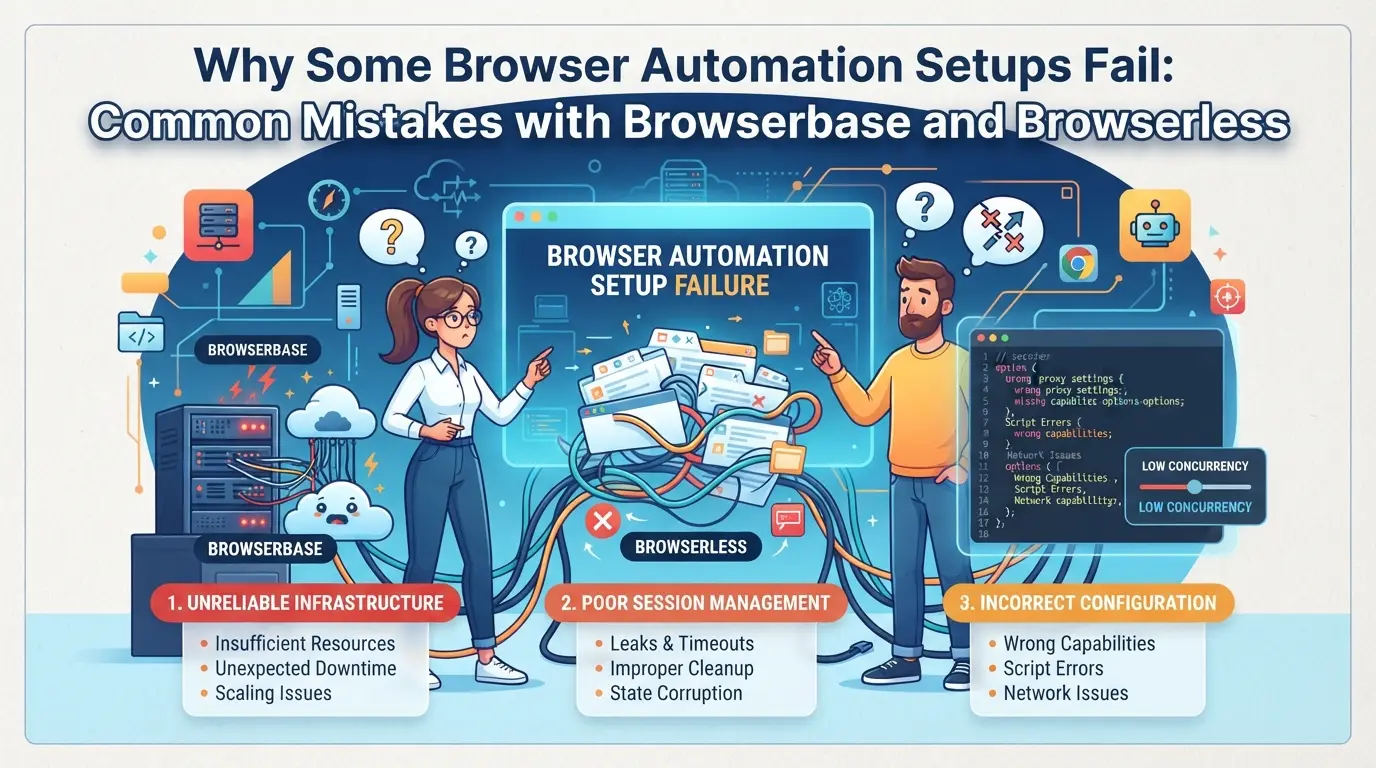
Kontosperren und Workflow-Fehler passieren nicht zufällig, die meisten Fälle führen auf grundlegende Fehler bei Browser-Fingerabdrücken, Proxys oder der Ignorierung von Plattformrichtlinien zurück. Wenn Ihre Automatisierung kaputt geht oder markiert wird, übersehen Sie meist eines dieser technischen Details.
Fingerabdruckinkonsistenz und -erkennung
Eine Diskrepanz zwischen Ihrem Browserprofil und dem gewählten Proxy ist der schnellste Weg, um Plattformkontrollen auszulösen. Wenn Sie denselben Browser-Fingerabdruck über verschiedene IPs oder Konten verwenden, markieren Erkennungssysteme Ihre Sitzungen oft als verdächtig.
Proxy-Fehlkonfiguration und IP-Lecks
Sich auf billige oder instabile Proxys zu verlassen, ist ein häufiger Schwachpunkt. Selbst wenn du alles richtig skriptest, kann ein einzelnes IP-Leck oder eine fehlgeschlagene Rotation deine Konten verknüpfen und sie einschränken. Zum Beispiel koppeln viele Nutzer headless-Browser-Sitzungen mit privaten Proxys, vergessen aber, die WebRTC- oder DNS-Leak-Einstellungen noch einmal zu überprüfen. Dadurch entstehen Lücken, Plattformen können deine echte IP erkennen oder sehen, wie sich dein Proxy mitten in der Sitzung ändert.
Das eigentliche Problem beginnt, wenn Sie parallele Sitzungen im großen Maßstab ausführen. Sowohl Browserbase als auch Browserless haben Container-Isolation, aber die Standardwerte blockieren möglicherweise nicht alle Datenverkehrstypen. Wenn Ihr Automatisierungsskript keine Pro-Session-Proxy-Regeln einrichtet, können Browser-Metadaten außerhalb des vorgesehenen Tunnels durchsickern. Eine verpasste Einstellung und Sie könnten innerhalb von Minuten zwei Konten markiert sehen, selbst wenn die tatsächlichen Nutzeraktionen unterschiedlich sind. Das Risiko steigt, wenn Sie Proxys zu schnell rotieren oder eine IP wiederverwenden, die bereits in einem vorherigen Durchlauf markiert wurde. Sobald ein Dienst wiederholte Verbindungen zwischen Konten erkennt, kann die nächste Anmeldegruppe blockiert werden, bevor Ihr Skript überhaupt abgeschlossen ist.
Automatisierungsübernutzung und Plattformregeln
- Aktionen zu schnell ausführen (wie Posten, Liken oder Scraping in großen Mengen) erregt sofort Verdacht.
- Das Ignorieren von Abklingzeiten oder das Ausführen aller Jobs gleichzeitig lässt das Sitzungstiming gefälscht wirken.
- Das Überspringen plattformspezifischer Anti-Bot-Checks (wie unsichtbare Captchas oder Verhaltensverzögerungen) führt fast immer zu Einschränkungen.
Der Versuch, zusätzliche Geschwindigkeit aus deinem Automatisierungs-Setup herauszupressen, ohne Plattformbeschränkungen zu berücksichtigen, geht meist nach hinten los. Sobald ein Muster als "bot-ähnlich" markiert ist, kann selbst ein perfekter Proxy-Stack die Sitzung nicht mehr retten.
Zu verstehen, wo Setups mit Browserbase und Browserless ausfallen, macht deutlich: Die größten Risiken entstehen durch kleine Leaks und Abkürzungen, nicht nur durch Plattformbeschränkungen oder Funktionslücken. Der nächste Abschnitt betrachtet, wie die tatsächlichen Funktionen und Standardwerte zwischen diesen beiden Plattformen im Jahr 2026 im Vergleich stehen.
Wie sich Browserbase und browserlos tatsächlich unterscheiden: Wichtige Funktionen im Vergleich für 2026
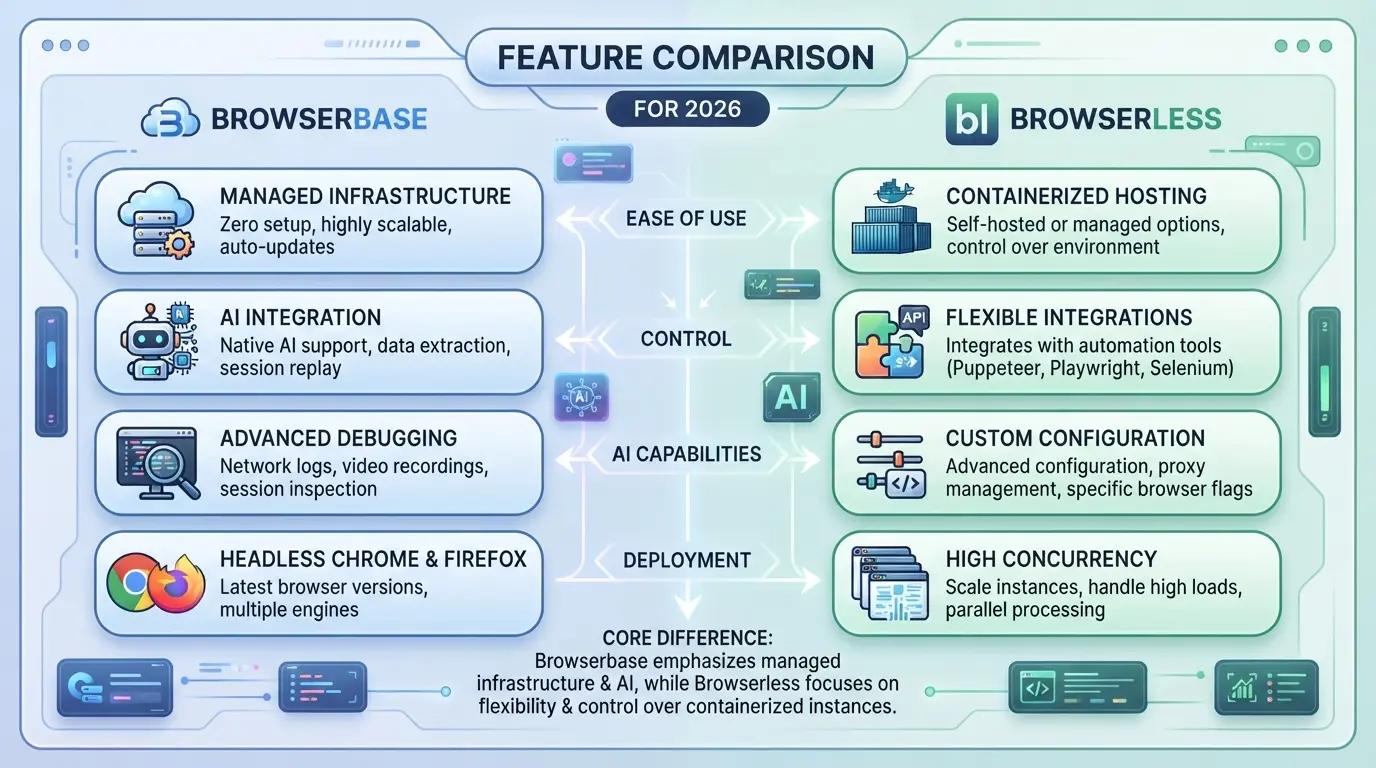
Der eigentliche Unterschied zwischen diesen beiden Tools liegt darin, wie sie Browserprofile im großen Maßstab handhaben, besonders wenn sichere Automatisierung und Kontosicherheit auf dem Spiel stehen. Wenn Sie wissen müssen, wo sich Browserbase und Browserless tatsächlich unterscheiden, überspringen Sie die Marketingseiten und schauen Sie sich an, wie sie Sitzungen isolieren, Proxys zuweisen und Team-Workflows unterstützen.
Browser-Profilisolierung und Fingerabdruckbehandlung
| Ausstattung |
Browserbase |
Browserlos |
| Profilisolierung |
Dedizierte, persistente Container |
Vergängliche, staatenlose Sitzungen |
| Fingerabdruckanpassung |
Eingebaut, mit etwas API-Kontrolle |
Begrenzt, hauptsächlich durch Erweiterungen |
Persistente Container bedeuten, dass Browserbase den Browserzustand zwischen den Durchläufen stabil hält, während browserlose Sitzungen jedes Mal vollständig zurückgesetzt werden, was Login-Flows und mehrstufige Automatisierungen beeinflusst.
Proxy-Integration und IP-Management
Browserbase unterstützt die direkte Proxy-Zuweisung auf Profilebene, sodass man IPs über Jobs hinweg festhalten kann. Browserlos verwaltet Proxys pro Sitzung, daher rotieren sich IP-Adressen häufig, was verkettete Logins unterbrechen oder Kontoprüfungen auslösen kann.
Automatisierung und API-Zugriff
Browserless ist für hochvolumige, API-gesteuerte Aufgaben konzipiert, mit fortschrittlichen WebDriver- und REST-Endpunkten. Browserbase deckt das Kernskripting ab, kann aber bei benutzerdefinierten Automatisierungs-Hooks verzögern. Wenn du dich auf RPA-Frameworks verlässt, passt browserlos meist besser.
Teamzusammenarbeit und Profilteilung
Browserbase bietet grundlegende Teamkontrollen und Profilfreigabe und unterstützt kleine Gruppen mit gemeinsamem Zugriff. Browserlos hält die Dinge von Natur aus für einen Einzelbenutzer, daher sind Team-Workflows schwieriger, es sei denn, man baut eine eigene Zugriffsebene auf.
Wenn Ihr Arbeitsablauf persistente Umgebungen und Teamsharing benötigt, ist Browserbase die sicherere Wahl. Für schnelle, stateless API-Jobs gewinnt browserlos in Sachen Skalierung und Scripting. Da die wichtigsten Unterschiede nun klar sind, besteht der nächste Schritt darin, diese Eigenschaften mit realen Anwendungsfällen abzugleichen.
Wann man Browserbase wählt, wann man browserlos wählt: Workflow-Szenarien und Anwendungsfälle
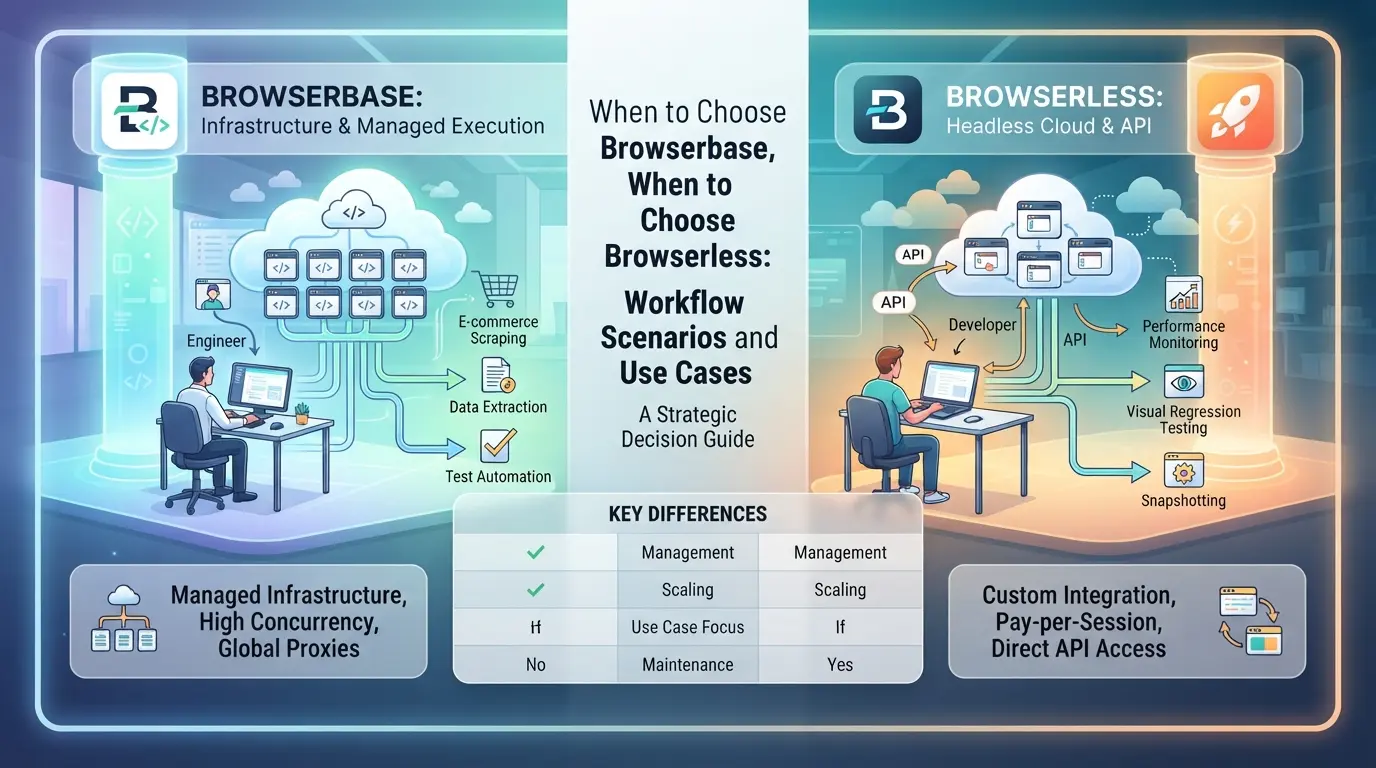
Die Entscheidung hängt davon ab, wie Sie Browsersitzungen und Teamarbeit handhaben. Wenn Sie eine einfache, einmalige Automatisierung benötigen, können beide Tools funktionieren. Wenn Ihr Arbeitsablauf Teams, geteilte Profile oder die Verwaltung von Dutzenden von Konten umfasst, wird das Plattformdesign wichtig, besonders wenn Sie Sitzungslecks oder Kontomischungen vermeiden möchten.
Solo-Automatisierung und kleine Projekte
Für Einzelbenutzer-Skripte oder leichtes Scraping sind beide Tools in Ordnung. Browserloses Setup fühlt sich oft schneller für lokale oder Cloud-Läufe an. Wenn du hauptsächlich den Login automatisieren oder Daten von wenigen Seiten erfassen musst, wirst du kaum einen Unterschied bemerken.
Team-Zusammenarbeit und Multi-Account-Management
Die Dinge ändern sich schnell, sobald du einen zweiten Betreiber hinzufügst oder mehrere Logins verwaltet. Stell dir vor, ein Team betreibt 30+ Verkäuferkonten auf einem Marktplatz, separate Profile, Cookies und Proxy-Einstellungen für jeden. So läuft die Entscheidung ab:
- Mit Browserbase befindet sich jedes Profil in seinem eigenen Container, und man kann Zugriffslinks mit Teammitgliedern teilen. Niemand überschreibt versehentlich die Sitzung eines anderen.
- Auf Browserless musst du deine eigene Session-Management-Schicht erstellen, um Profilverwechslungen zu vermeiden. Wenn dein Skript abstürzt oder jemand eine Profil-ID wiederverwendet, riskierst du eine Kreuzkontamination. Das ist nicht nur ein technischer Kopfschmerz, sondern kann auch Plattformsperren auslösen, wenn Cookies über Konten verteilt werden.
- Der große Schwachpunkt: Die eingebaute Profilisolation in Browserbase verringert die Wahrscheinlichkeit, dass ein Teamkollege versehentlich ein Konto verbrennt, während browserlos mehr Kontrolle bietet, aber das Risiko auf dein Setup erhöht.
| Szenario |
Browserbasis-Stärke |
Browserlose Stärke |
| Solo-Testskripte |
Einfaches Teilen optional |
Schnelle Einrichtung lokal/Cloud |
| Team, viele Berichte |
Isolierung mit sichereren Profilen |
Volle individuelle Kontrolle |
Tabelle: Wichtige Arbeitsabläufe für Team- und Alleinnutzung (basierend auf den Plattformdokumenten 2026)
Fortschrittliche Automatisierung und API-gesteuerte Workflows
Wenn Sie Skripte verketten, Job-Status-Effekte überwachen oder mit anderen Automatisierungsplattformen integrieren, bietet browserlos niedrigstufige APIs und mehr Ereignis-Hooks. Diese Flexibilität hilft, wenn Sie einen entwicklerlastigen Stack und enge Integrationsanforderungen haben. In den meisten Routinefällen werden Sie diese Obergrenze jedoch nicht erreichen.
Wie Betreiber mehrere Plattformkonten mit dem DICloak Antidetect-Browser sicherer verwalten können
Wenn Sie von der einfachen Browserautomatisierung nach oben skalieren und verhindern wollen, dass sich mehrere Plattformkonten überschneiden, brauchen Sie mehr als nur API-Zugriff oder Container-Resets. Teams, die Social-Media-, Affiliate- oder E-Commerce-Konten verwalten, stoßen oft auf Workflow-Beschränkungen, gemeinsamer Browserspeicher, verworrene Sitzungen oder Netzwerklecks können zu echten Kopfschmerzen führen. DICloak ersetzt nicht browserbasierte vs. browserlose Tools, füllt aber die Lücke für Betreiber, die separate Kontoumgebungen, kontrollierte Proxys und wiederholbare Browser-Aufgaben verwalten müssen, ohne das Risiko von Crosssession-Verwirrungen einzugehen.
Isolierte Browserprofile erstellen und Fingerabdrücke konfigurieren
Betreiber können für jedes Plattformkonto ein neues Browserprofil in DICloak erstellen, wobei Login-Sitzungen und Browserspeicher sich nie vermischen. Für jedes Profil ist es möglich, Betriebssystem, User Agent, Zeitzone, Schnittstellensprache und Fingerabdrucksignale wie Canvas, WebGL und Hardware-Nebenwahl einzustellen. Dieses Kontrollniveau bedeutet, dass Sie Arbeitsabläufe über Konten hinweg konsistent halten können, insbesondere wenn Sie Proxy- oder Kontoanforderungen erfüllen müssen. Der Anwendungsbereich ist auf den Zugriff auf das Browserprofil beschränkt; dies ändert nichts am verbundenen SaaS-Tool.

Zuweisung von benutzereigenen Proxys für jedes Profil
Um das Risiko beim Betrieb mehrerer Konten zu verringern, können Betreiber jedem DICloak-Profil einen separaten Proxy zuweisen. Indem Sie Proxy-Host, Port, Benutzername und Passwort eingeben und dann die Verbindung und die Ausgangs-IP testen, können Sie die Netzwerktrennung vor der Anmeldung bestätigen. Proxy-Auswahl, Qualität und Compliance bleiben in Ihren Händen, DICloak verkauft niemals Proxys oder schreibt einzigartige IPs pro Profil vor. Wenn ein Proxy den Verbindungstest nicht besteht, sehen Sie eine Warnung und sollten auf eine bekannte funktionierende Option umsteigen.

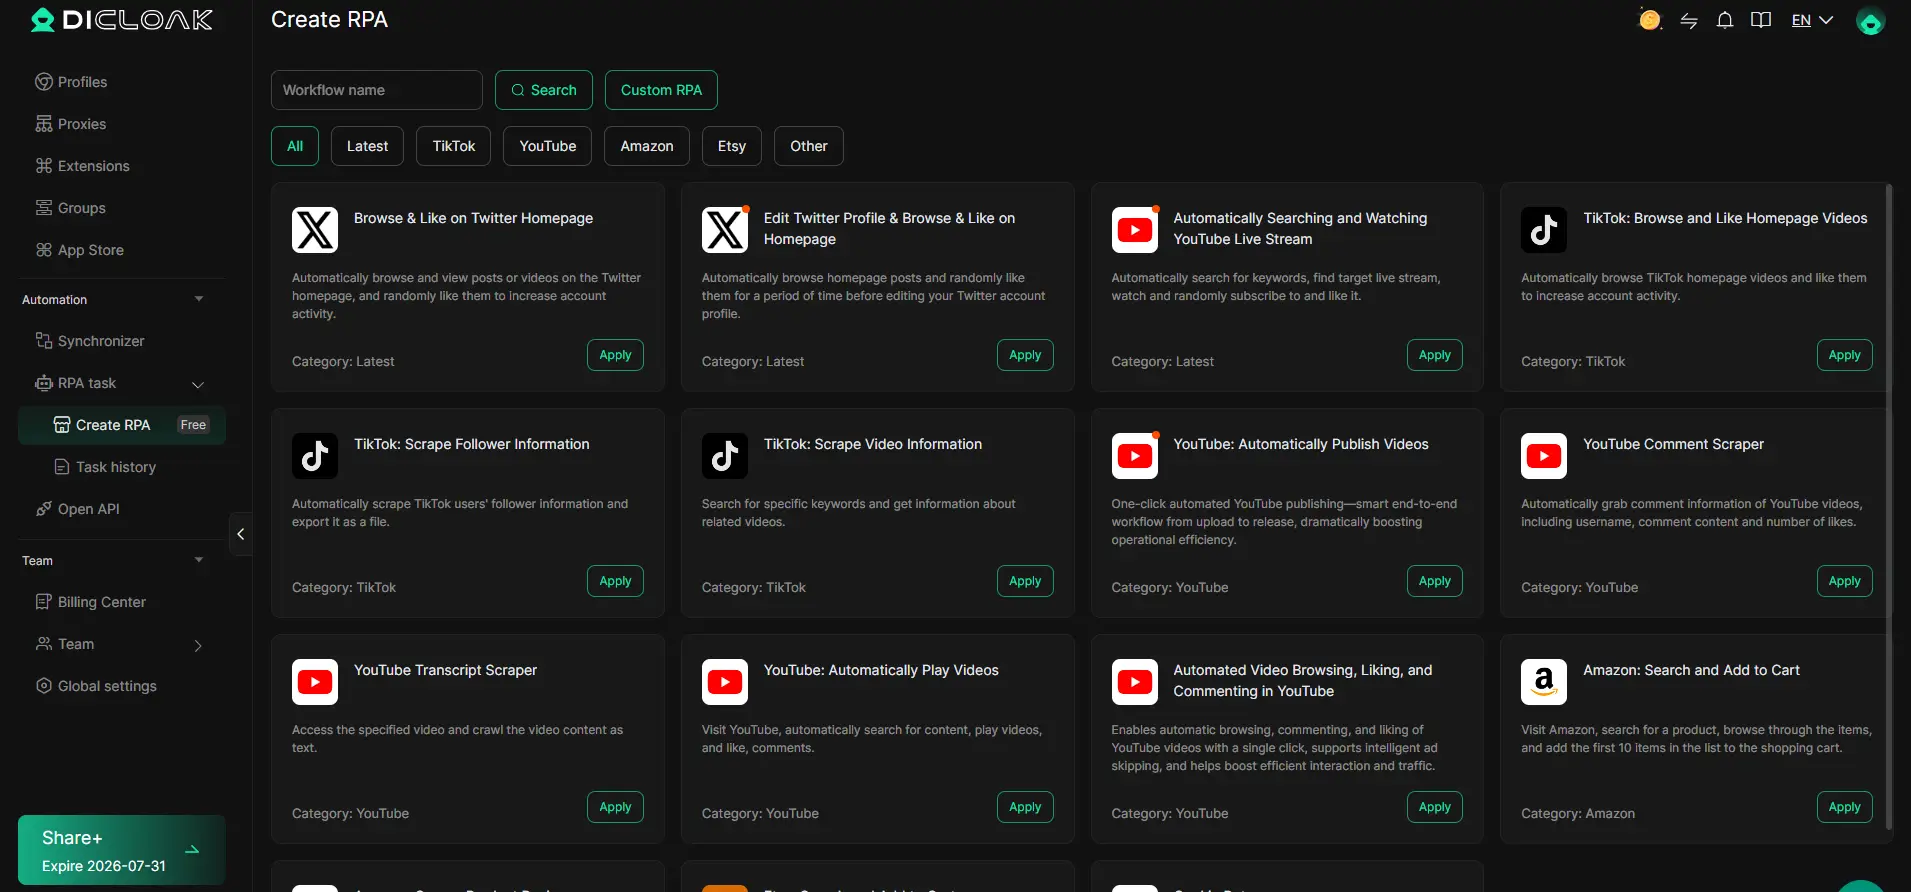
Automatisierung von routinemäßigen Browseraufgaben mit RPA
Manuelle Wiederholung verschwendet Zeit und führt zu Fehlern, besonders wenn die Anzahl der Accounts steigt. Operatoren können eine RPA-Aufgabe in DICloak konfigurieren, die entsprechenden Profile auswählen, Parameter festlegen und den Live-Status sowie die Laufzeitprotokolle überwachen. Das Planen oder Durchführen von Aufgaben in Gruppen ermöglicht es Ihnen, Onboarding, routinemäßige Überprüfungen oder Profileinrichtungen schneller zu bewältigen. Das Team bleibt für die Einhaltung der Vorschriften und die Überprüfung von Ergebnissen verantwortlich, Automatisierung ersetzt niemals die Fehlerbehandlung.
Wenn du Workflow-Grenzen überschreitest, ist der nächste Schritt zu wissen, wo Plattformrisiken oder technische Grenzen dich überraschen könnten.
Worauf man achten sollte: Risiken und Einschränkungen bei der Nutzung von Browserbase, browserlos oder DICloak
Browser-Automatisierungstools ermöglichen es Teams, schneller zu arbeiten, aber jede Plattform bringt eigene Risiken mit sich, verpasst man eines, kann man den Zugang verlieren oder Sperren auslösen, die schwer rückgängig zu machen sind.
Kontoverknüpfung und Erkennungsrisiken
Browserbase und Browserless versprechen beide Isolation, aber Plattformen erkennen weiterhin verknüpfte Sitzungen durch gemeinsame Fingerabdrücke, wiederverwendete Proxys oder Cookie-Leaks. Schon eine einzelne Überlappung der Sitzungsdaten kann verwandte Konten markieren. Wenn Sie die Profiltrennung überspringen oder Gerätefingerabdrücke wiederverwenden, erwarten Sie Erkennungsspitzen, führt ein markiertes Konto oft zu einer Batch-Review.
Proxy-Qualität und rechtliche Einhaltung
- Verwende nur Proxys mit hohem Ruf, um gesperrte IPs zu vermeiden.
- Überprüfen Sie, ob die Proxy-Quelle den Plattformregeln entspricht.
- Überprüfen Sie immer regionale Gesetze, bevor Sie eine großflächige Automatisierung durchführen.
Automatisierungsgrenzen und Plattformrichtlinien
Wenn man die Browser-Automatisierung über die Plattformgrenzen hinaus schiebt, löst das Sperren schneller aus, als die meisten erwarten. Websites messen nun die Anmeldefrequenz, die Klickzeiten und die Navigationsmuster.
- Überwachen Sie API-Rate-Limits, wenn Sie diese überschreiten, können Blockaden verursachen.
- Randomisiere die Automatisierungszeit, um menschliche Nutzung nachzuahmen.
- Überprüfen Sie die Automatisierungsrichtlinien jeder Seite, bevor Sie Skripte starten.
Bereit, einen sichereren Workflow zu erstellen? Als Nächstes: Sehen Sie sich die praktischen Einrichtungsschritte für Multi-Account-Browser-Operationen im Jahr 2026 an.
Schritt für Schritt: Einrichtung eines sichereren Multi-Account-Browser-Workflows im Jahr 2026
Wenn du eine stabile Browser-Automatisierung für mehrere Konten möchtest, sind die Einrichtungsdetails wichtiger als das Tool. Hier ist ein Workflow, der deine Sitzungen sauberer hält und das Risiko reduziert, egal welche Plattform du wählst.
Vorbereitung: Sammeln von Konto-, Proxy- und Profildaten
- Erstellen Sie eine Tabelle mit allen Kontologins, Plattform-URLs und zugewiesenen Proxys. So verhindern Sie, dass Sie Zugangsdaten oder Proxys versehentlich wiederverwenden.
- Für jedes Konto werden ein einzigartiges Browserprofil und ein neuer Proxy zugewiesen. Lassen Sie niemals zu, dass zwei Konten denselben Proxy oder denselben Fingerabdrucksatz teilen, das löst Verknüpfungen aus.
- Markiere jedes Profil mit einem Alias (nicht mit dem echten Kontonamen), um zu vermeiden, dass sensible Informationen in Logs durchsickern.
Konfiguration: Einrichten von Profilen, Fingerabdrücken und Proxys
- Erstelle für jedes Konto einen neuen Browser-Kontext. Selbst mit browserlosen oder browserbasen Containern sollte man keine Container wiederverwenden.
- Richte die Geräte-Fingerabdrücke so ein, dass sie mit der Geo- und Zeitzone deines Proxys übereinstimmen. Wenn du das übersiehst, wirst du mehr fehlgeschlagene Anmeldungen oder zusätzliche Verifizierungsbildschirme sehen.
- Konfigurieren Sie die Startoptionen des Browsers, um WebRTC-Leaks zu deaktivieren, und setzen Sie den richtigen Sprachheader – die Plattformen markieren hier schnell Mismatchs.
Automatisierung: Planung und Überwachung von Aufgaben
- Baue deine Automatisierung so auf, dass sie in gestaffelten Zeitfenstern läuft, und starte nie alle Konten gleichzeitig. Das vermeidet Verkehrsspitzen, die Alarme verursachen.
- Fügen Sie für jede Sitzung Fehlerprotokolle hinzu. Wenn Sie drei oder mehr Plattformwarnungen hintereinander sehen, stoppen Sie dieses Profil und überprüfen Sie dessen Einrichtung.
- Planen Sie eine tägliche Überprüfung der Logs auf unbekannte Pop-ups oder Captchas, das sind Frühwarnungen, dass Ihr Setup abdriftet.
Der Schritt, der dich vorne hält, ist kein ausgeklügelter Code, sondern strikte Trennung und ständige Überwachung. Wenn du einen dieser Schritte überspringst, übersiehst du meist die Warnsignale, bis die Konten ausfallen.
Häufig gestellte Fragen zu Browserbase vs. browserless
Ist Browserbase oder browserless sicherer, um mehrere Konten zu verwalten?
Sowohl Browserbase als auch Browserless ermöglichen es, Sitzungen zu isolieren, um deine Konten zu schützen. Dennoch bestehen Risiken, wenn du Browserprofile wiederverwendest, Cookies teilst oder schwache Proxys verwendest. Die Sicherheit von Browserbase vs. browserless hängt von sorgfältiger Einrichtung ab, einschließlich einzigartiger Profile, starker Proxies und einer ordnungsgemäßen Workflow-Trennung für jedes Konto.
Kann ich meine eigenen Proxys mit Browserbase und Browserless verwenden?
Ja, du kannst deine eigenen Proxys mit beiden Tools verwenden. Browserbase unterstützt Proxy-Integration über sein Dashboard und die API, während browserlose Nutzer Proxies oft über Umgebungsvariablen oder Session-Einstellungen konfigurieren. Jede Plattform hat unterschiedliche Proxy-Management-Schritte , also schau in der Dokumentation, um rotierende oder statische Proxies korrekt einzurichten.
Wie schneidet DICloak im Vergleich zu Browserbase und Browserless für Team-Workflows ab?
DICloak konzentriert sich auf Multi-Account-Isolation, was es Teams erleichtert, viele Konten zu verwalten. Es bietet integrierte Tools zur Zuweisung von Proxys, zur Trennung von Browsersitzungen und zur Einrichtung von Benutzerrollen. Dies hilft Teams, kontenübergreifende Probleme zu vermeiden und verbessert die Zusammenarbeit, die mit Browserbase oder Browserless schwieriger zu bewältigen sein kann.
Was sind die Hauptrisiken bei der Automatisierung von Browser-Aufgaben?
Wichtige Risiken sind das Durchsickern von Browser-Fingerabdrücken, die Nutzung unzuverlässiger Proxys oder die zu schnelle Automatisierung zu vieler Aktionen. Plattformen wie Instagram oder Google können nicht-menschliches Verhalten erkennen und so Sperren oder Checkpoints auslösen. Die Verwendung veralteter Browserversionen oder das Nicht-Rotieren von User Agents kann ebenfalls die Wahrscheinlichkeit einer Erkennung während der Automatisierung erhöhen.
Garantieren Browserbase oder Browserless die Kontosicherheit?
Kein Tool, weder Browserbase noch Browserless, kann die Kontosicherheit vollständig garantieren. Eine richtige Einrichtung, wie einzigartige Browserprofile, hochwertige Proxys und die Einhaltung der Website-Regeln, ist unerlässlich. Selbst bei starker Isolation können Fehler im Workflow oder Proxy-Lecks Ihre Konten gefährden. Halten Sie sich immer an Best Practices für Automatisierungssicherheit.
Sobald Sie Ihre Anforderungen bezüglich Skalierbarkeit, API-Flexibilität und Entwicklererfahrung abgewogen haben, zeigt das Testen jedes Services in Ihrem eigenen Workflow, welcher am besten zu Ihren Projektzielen passt. Erwägen Sie, mit einer Testversion oder einem Proof-of-Concept zu beginnen, um Leistung und Integration zu bewerten, bevor Sie sich festlegen. Probieren Sie DICloak kostenlos aus
 Kostenlose Werkzeuge
 Cookie-Erweiterung
 UA Generator
 MAC-Adressen-Generator
 IP-Generator
 IP-Adressliste
 2FA-Code-Generator
 Weltuhr
 Anonymer Check
 WebRTC Leak Test
 UUID-Generator
 Proxy-Checker
 FB Anzeigenprüfer
 KI-Web-Scraping
 Kostenlose SMM-Tools
 Twitter Shadowban-Checker
 UTM Generator
 Username Generator
 AI Hashtag Generator
 LinkedIn Headline Generator
 Bildgrößen-Tool für Social Media