Gérer plus d’un compte Google pour le travail, la publicité ou l’automatisation semble simple, jusqu’au jour où chaque connexion affiche un mur de bannissement ou de vérification téléphonique. Les règles de la politique de gestion des comptes multiples de Google changent sans cesse, mais le gros problème reste le même : on n’obtient jamais de réponses claires sur ce qui déclenche les abus de comptes multiples de Google, et une fois la détection effectuée, les appels ne fonctionnent que rarement.
Il est facile de penser : « Si j’utilise un nouvel appareil ou une IP neuve, je serai en sécurité. » Ce n’est pas ainsi que la détection des abus de comptes Google fonctionne en 2026. Faire correspondre les empreintes digitales du navigateur, les emails de récupération réutilisés, ou même des schémas dans vos dépenses publicitaires peut vous signaler avant même que vous ne réalisiez ce qui a mal tourné. Parfois, se connecter trop rapidement depuis différents endroits suffit à lier les comptes.
Les vrais opérateurs savent que le vrai risque n’est pas qu’un simple bannissement, c’est un effet domino. Une connexion signalée peut entraîner un bannissement multiple de comptes Google Ads pour chaque profil de votre configuration. La différence entre garder des comptes actifs et tout perdre se résume souvent aux petits détails du workflow : comment vous isolez les sessions, ce que vous réutilisez (ou non), et quels outils ne divulguent pas les données des appareils. Oublier une étape peut entraîner tous vos comptes d’un coup de nuit.
Pour comprendre ce qui déclenche réellement les bannissements, et quelles habitudes ou configurations réduisent réellement votre risque, commencez par comprendre comment Google détecte les abus en premier lieu. C’est là que la plupart des opérateurs se font prendre.
Que signifie Google par abus de comptes multiples en 2026 ?
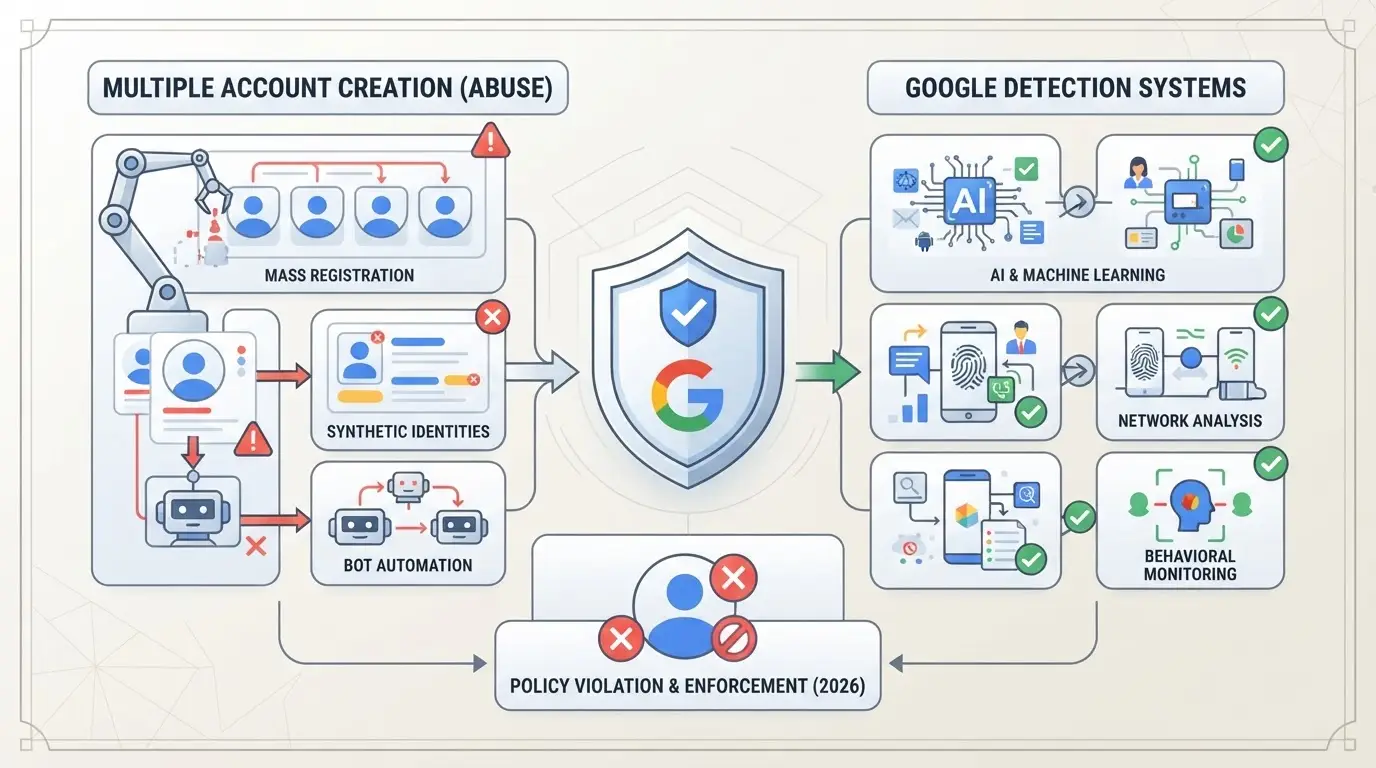
Google considère l’abus de plusieurs comptes comme un schéma où une personne ou une équipe contrôle, bénéficie ou masque la véritable connexion entre différents comptes Google, surtout si cette configuration contourne ou enfreint les règles de Google. Il ne s’agit pas seulement d’avoir des comptes supplémentaires. Le problème commence lorsque ces comptes sont liés par appareil, réseau, paiement ou comportement utilisateur d’une manière que Google considère comme une tentative d’éviter des limites, d’obtenir des avantages injustes ou de dissimuler des violations des politiques.
Comment Google définit l’abus de plusieurs comptes
La politique actuelle de Google sur les comptes multiples établit une ligne nette entre l’utilisation personnelle de plusieurs comptes et tout ce qui ressemble à de l’évasion ou de la manipulation. C’est là que la plupart sont signalés :
- Empilement de comptes : Gérer plusieurs comptes depuis le même appareil, navigateur ou IP, surtout s’ils interagissent entre eux.
- Contourner les restrictions : Utiliser de nouveaux comptes pour contourner les bannissements, les limites ou les actions d’application précédentes.
- Actions coordonnées : Lier les comptes via des informations de paiement partagées, des emails de récupération ou des détails de propriété qui se chevauchent.
Si votre consommation correspond à un point ci-dessus, Google peut traiter toute votre installation comme un opérateur unique essayant de masquer les connexions, et non seulement comme un utilisateur inoffensif avec des connexions supplémentaires.
Changements récents dans l’application de la loi de Google (2025–2026)
Depuis début 2025, Google a poussé la détection pilotée par l’IA beaucoup plus profondément dans sa pile de prévention des abus. Au lieu de simplement vérifier la même IP ou la même empreinte digitale, le système croise désormais les signaux comportementaux : timing de connexion, particularités du navigateur, voire la façon dont vous déplacez la souris. Une seule erreur, comme se connecter trop rapidement à plusieurs comptes sur le même appareil ou copier des cookies entre navigateurs, peut signaler tous les comptes liés, même si le reste de votre configuration semble propre.
Un exemple concret : les équipes gérant les comptes Google Ads ont vu une hausse des bannissements après que Google a commencé à corréler les schémas de texte publicitaire et les profils de paiement grâce à l’apprentissage automatique. Les comptes qui n’avaient jamais partagé un appareil tombaient toujours en panne s’ils réutilisaient des informations de carte ou des modèles de campagne. Le plus grand changement est que même des liens « cachés », comme les artefacts de session du navigateur ou les données de remplissage automatique, peuvent désormais être suffisants pour déclencher un bannissement massif.
Comprendre ces changements d’application est la seule façon de construire un flux de travail plus sûr. L’étape suivante consiste à savoir exactement ce qui déclenche un drapeau ou un bannissement, afin de pouvoir repérer les risques avant Google.
Pourquoi Google signale et bannit des comptes pour abus de plusieurs comptes
Les bannissements de Google résultent rarement d’une seule erreur, ils sont presque toujours déclenchés par un schéma. Lorsque les comptes partagent suffisamment de signaux techniques ou comportementaux, le système les relie en coulisses. Les opérateurs qui manquent ces signes d’alerte font généralement face à une réaction en chaîne de suspensions avant de pouvoir réagir.
Déclencheurs courants des drapeaux d’abus
Vous ne serez pas signalé simplement parce que vous avez plusieurs comptes. Les vrais problèmes commencent lorsque les systèmes de Google repèrent des chevauchements qui ressemblent à de l’automatisation ou au contrôle coordonné. Trois signaux déclenchent le plus de bannissements :
- IP et appareil se chevauchent : Se connecter à plusieurs comptes depuis la même IP ou appareil, même à quelques heures d’intervalle, les connecte rapidement.
- Similarité des empreintes digitales du navigateur : Des détails comme les polices, la taille de l’écran, les extensions et la langue se combinent pour former un profil unique. Si plusieurs comptes correspondent trop proches, Google les considère comme liés.
- Informations liées au paiement ou à la récupération : Utiliser la même carte, le même compte bancaire ou le même téléphone de récupération/e-mail lie les comptes presque instantanément.
Schémas comportementaux qui suscitent des soupçons
Le chevauchement technique n’est pas la seule chose que Google surveille. Certains schémas d’activité sont encore plus susceptibles de faire alerter les choses, surtout pour Google Ads et les produits professionnels.
Si vous créez cinq comptes neufs en une heure, tous depuis le même appareil, chacun configurant des campagnes publicitaires similaires ou envoyant des e-mails presque identiques, le moteur de risque de Google ne voit pas cinq utilisateurs. Il voit un opérateur essayer de multiplier la présence ou d’éviter la suspension. Des pics de connexion artificiels, comme l’accès à plusieurs comptes depuis de nouvelles villes en quelques minutes, déclenchent également des révisions. Même des gestes subtils, comme publier le même contenu entre comptes ou utiliser des modèles partagés, s’accumulent comme des comportements suspects.
Ce qui perturbe beaucoup de gens, c’est de penser que des actions lentes et manuelles passeront inaperçues. En réalité, les modèles de détection de Google comparent des années de données : si vos comptes affichent le même rythme quotidien, s’arrêtent aux mêmes étapes ou interagissent avec les mêmes contacts, la connexion ressort. Manquer un seul lien caché, comme utiliser un vieux téléphone comme sauvegarde de tous vos identifiants, peut entraîner chaque compte lié dans une vague de bannissement.
Ensuite, vous verrez ce qui se passe réellement lorsque Google signale vos profils pour abus de plusieurs comptes, et pourquoi la récupération n’est pas toujours aussi simple que de faire appel.
Que se passe-t-il lorsque vous êtes signalé pour abus de plusieurs comptes
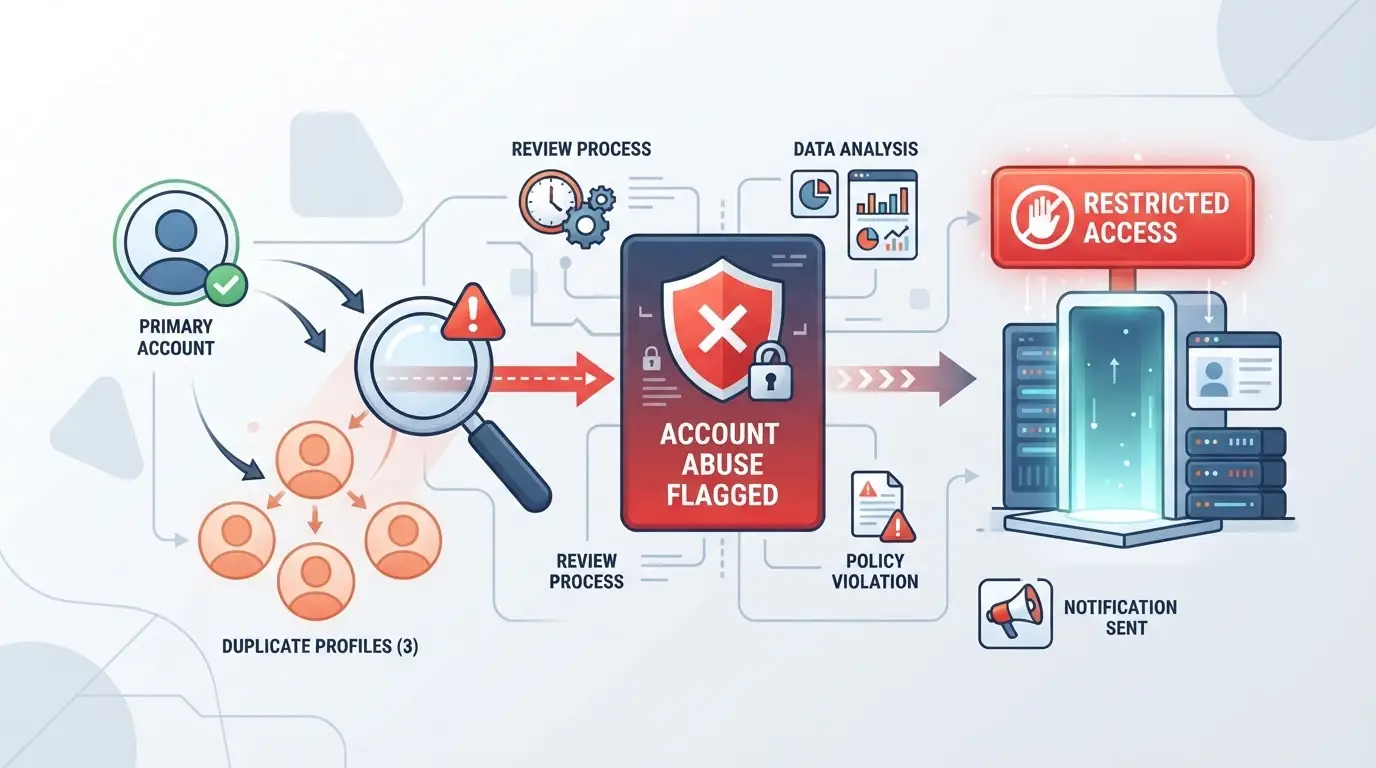
Être signalé pour un abus multiple de compte Google signifie que vous verrez des conséquences instantanées, pas seulement un avertissement. Le système de Google fonctionne rapidement : si un profil déclenche un signal, tous les comptes liés à ce login ou appareil peuvent être touchés la même nuit. Attendez-vous à une vague de restrictions avant même que vous ne remarquez le premier e-mail.
Actions immédiates du compte : Suspension, restriction ou bannissement
La plupart des opérateurs voient d’abord un avis de suspension, Google vous bloque et affiche une bannière rouge à la connexion. Parfois, vous recevrez une restriction partielle, comme un blocage de la dépense Google Ads ou une désactivation de Gmail. Les bannissements complets apparaissent dans votre boîte mail, mais touchent souvent d’autres comptes liés en quelques heures.
Comment faire appel d’une suspension de plusieurs comptes
Faire appel d’une suspension de plusieurs comptes signifie remplir le formulaire web de Google et attendre un avis. Vous devez donner une raison claire pour laquelle vos comptes sont séparés, pensez à la différence entre entreprise et personnel, ou à des membres d’équipe différents. Si vous soumettez des informations génériques ou laissez des interruptions, vous recevrez un avis de refus en moins de 48 heures. Par exemple, si vous affirmez que les comptes concernent des projets différents mais que les deux utilisent la même empreinte digitale, l’équipe de revue de Google repérera le chevauchement et rejettera l’appel. Si votre appel échoue, vous pouvez le soumettre à nouveau, mais répéter la même explication ne fonctionne que rarement.
Impact à long terme : risque et reprise liés
- Si un compte est banni, tous les profils partageant les données de l’appareil ou les sessions de connexion font l’objet d’un examen accru.
- Les options de récupération diminuent si Google marque votre appareil comme compromis, les futurs comptes sur cet appareil risquent des bannissements immédiats.
- Pour réduire les retombées, séparez les appareils, effacez les empreintes digitales du navigateur et évitez de réutiliser les emails de récupération pour de nouveaux comptes.
Les opérateurs qui manquent ces détails perdent souvent des configurations complètes, même lorsqu’un seul compte déclenche le drapeau initial. L’effet domino est réel, de petites erreurs peuvent coûter à chaque compte lié à votre flux de travail.
Erreurs et mythes courants qui conduisent à l’interdiction des comptes Google
La plupart des bannissements liés à l’abus de comptes multiples sur Google surviennent à cause d’habitudes qui semblent inoffensives mais qui illuminent les systèmes de détection de Google. Voici ce qui fait réellement attraper les gens : pas seulement les règles, mais aussi les erreurs de routine et la fausse confiance qui conduisent à un bannissement.
Erreurs qui déclenchent la détection
Se connecter à plusieurs comptes depuis le même appareil sans isolation totale, ou utiliser des navigateurs et profils partagés, laisse presque toujours des traces entre comptes. Passer les connexions entre les membres de l’équipe (même une seule fois) peut lier des comptes dans le backend de Google. Ignorer les incompatibilités d’IP et d’empreintes digitales de l’appareil, comme passer trop rapidement d’un proxie ou d’un lieu, crée des schémas clairs qui déclenchent une révision. Ignorer ces détails provoque souvent une réaction en chaîne : un profil signalé, puis un balayage de tout ce qui est connecté.
Mythes qui font bannir les gens
Certains opérateurs pensent que les astuces basiques suffisent, mais ces fausses croyances entraînent plus de bannissements de comptes que les abus par force brute.
- Google ignore les empreintes digitales du navigateur, faux. Ils suivent même les petits défauts.
- Les proxies seuls maintiennent les comptes séparés, en fait, les données réutilisées de l’appareil ou du navigateur vous lient toujours.
- Les anciens comptes sont « sûrs », l’âge aide, mais un seul lapsus de travail peut aussi les faire balayer.
De petites erreurs de workflow, pas des astuces techniques, causent la plupart des bannissements. Si vous n’êtes pas sûr que votre installation soit parfaite, vérifiez chaque étape avant d’aller de l’avant.
Comment Teams peut gérer plusieurs comptes Google de manière plus sûre : flux de travail, environnement et configuration de proxy
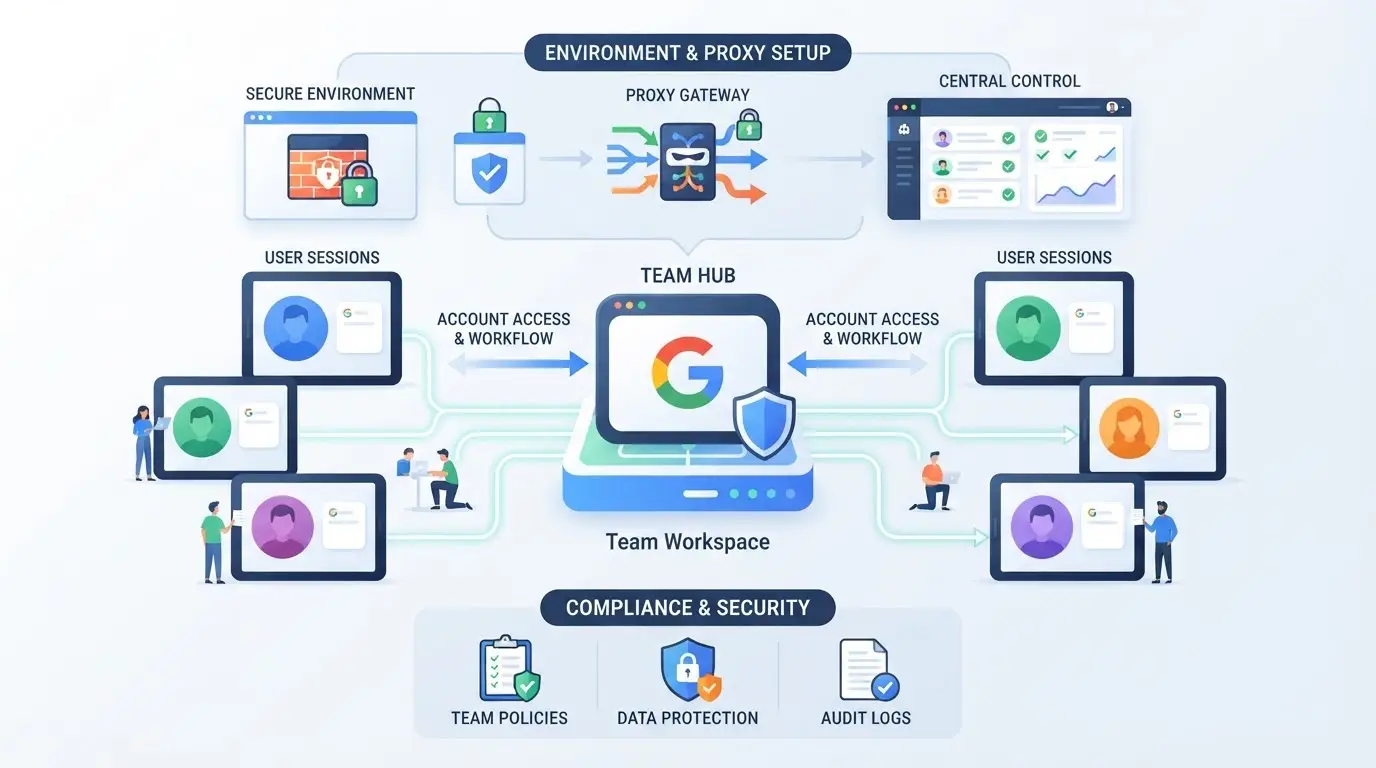
Gérer plusieurs comptes Google dans une équipe signifie marcher sur un fil à l’eau, une seule erreur peut déclencher un balayage. Pour prendre une longueur d’avance sur la détection des abus multiples de comptes Google, votre flux de travail nécessite une séparation stricte de l’environnement, une attribution soigneuse des procurations et une discipline opérationnelle. Voici comment les opérateurs maintiennent les comptes actifs lorsque les bannissements semblent aléatoires.
Séparation des environnements de compte : profils de navigateur et empreintes digitales
L’isolement n’est pas qu’un mot à la mode ; c’est ce qui empêche Google de connecter les sessions. Les vrais opérateurs utilisent des outils de profil navigateur pour créer un environnement unique pour chaque compte.
- Créez un profil navigateur dédié pour chaque compte, ne réutilisez jamais les profils. Les empreintes partagées signalent rapidement les comptes.
- Définissez des empreintes personnalisées du navigateur : changez l’agent utilisateur, la résolution de l’écran, les polices et le fuseau horaire. Si vous passez cela, Google relie vos comptes par correspondance matérielle.
- Nettoyez les cookies et le cache entre les connexions. Les données résiduelles relient les sessions et déclenchent le lien.
L’absence d’isolation des empreintes digitales est la raison numéro 1 pour laquelle les opérateurs perdent des comptes « sans lien » lors d’une vague de bannissements.
Attribuer des proxys uniques à chaque compte
Même la meilleure configuration d’environnement échoue si vos comptes partagent une IP. Les proxies uniques ne sont pas négociables.
- Attribuez un proxy résidentiel ou mobile par compte. Évitez les proxies de centre de données ; Google les signale comme une activité en masse.
- Testez l’IP et la région de sortie de chaque proxy avant la connexion. Un décalage entre la région revendiquée et la sortie du proxy conduit souvent à une restriction instantanée.
- Faites pivoter régulièrement les proxys, mais ne partagez jamais le même proxy entre les comptes. Les IP partagées transforment des petits drapeaux en bannissements massifs.
Meilleures pratiques opérationnelles pour les équipes
La discipline des flux de travail est là où la plupart des équipes se trompent, surtout lorsque plusieurs opérateurs touchent aux comptes.
- Restreindre les permissions utilisateur : Seul l’opérateur de chaque compte doit accéder à son profil. L’accès partagé multiplie le risque.
- Consignez chaque action : Gardez un registre des connexions, modifications et échanges de proxy. Si un bannissement survient, vous avez besoin d’un délai pour diagnostiquer ce qui a déclenché le lien.
- Éviter la contamination entre comptes : ne jamais copier de cookies, télécharger de fichiers ou coller de données entre comptes. Cette étape est simple mais si on saute des comptes, les comptes sont signalés.
Les équipes qui traitent chaque compte comme un « appareil » à part entière voient moins de bannissements et une récupération plus facile. De petites lacunes opérationnelles, comme le fait de sauter des journaux ou d’avoir des configurations de proxy vagues, sont généralement ce qui fait que des équipes entières sont balayées. La section suivante explique comment fonctionnent en pratique l’isolation des profils et le contrôle des proxies avec des outils dédiés.
Utiliser DICloak pour gérer plusieurs comptes de réseaux sociaux en toute sécurité : isolement de profil et configuration de proxy
Pour les agences et équipes réseaux sociaux qui doivent travailler avec plusieurs comptes Google, être signalé pour abus de plusieurs comptes Google est souvent une question de configuration d’environnement bâclée. Le principal problème n’est pas seulement de se connecter depuis le même appareil, c’est de permettre aux sessions de navigateur, aux cookies ou aux signaux d’empreintes digitales de se chevaucher entre les comptes. C’est là qu’un outil comme DICloak s’intègre : il offre aux opérateurs un moyen pratique de séparer l’environnement et la connexion réseau de chaque compte, réduisant ainsi les fuites risquées entre comptes.
Création de profils isolés de navigateur et configuration des empreintes digitales dans DICloak
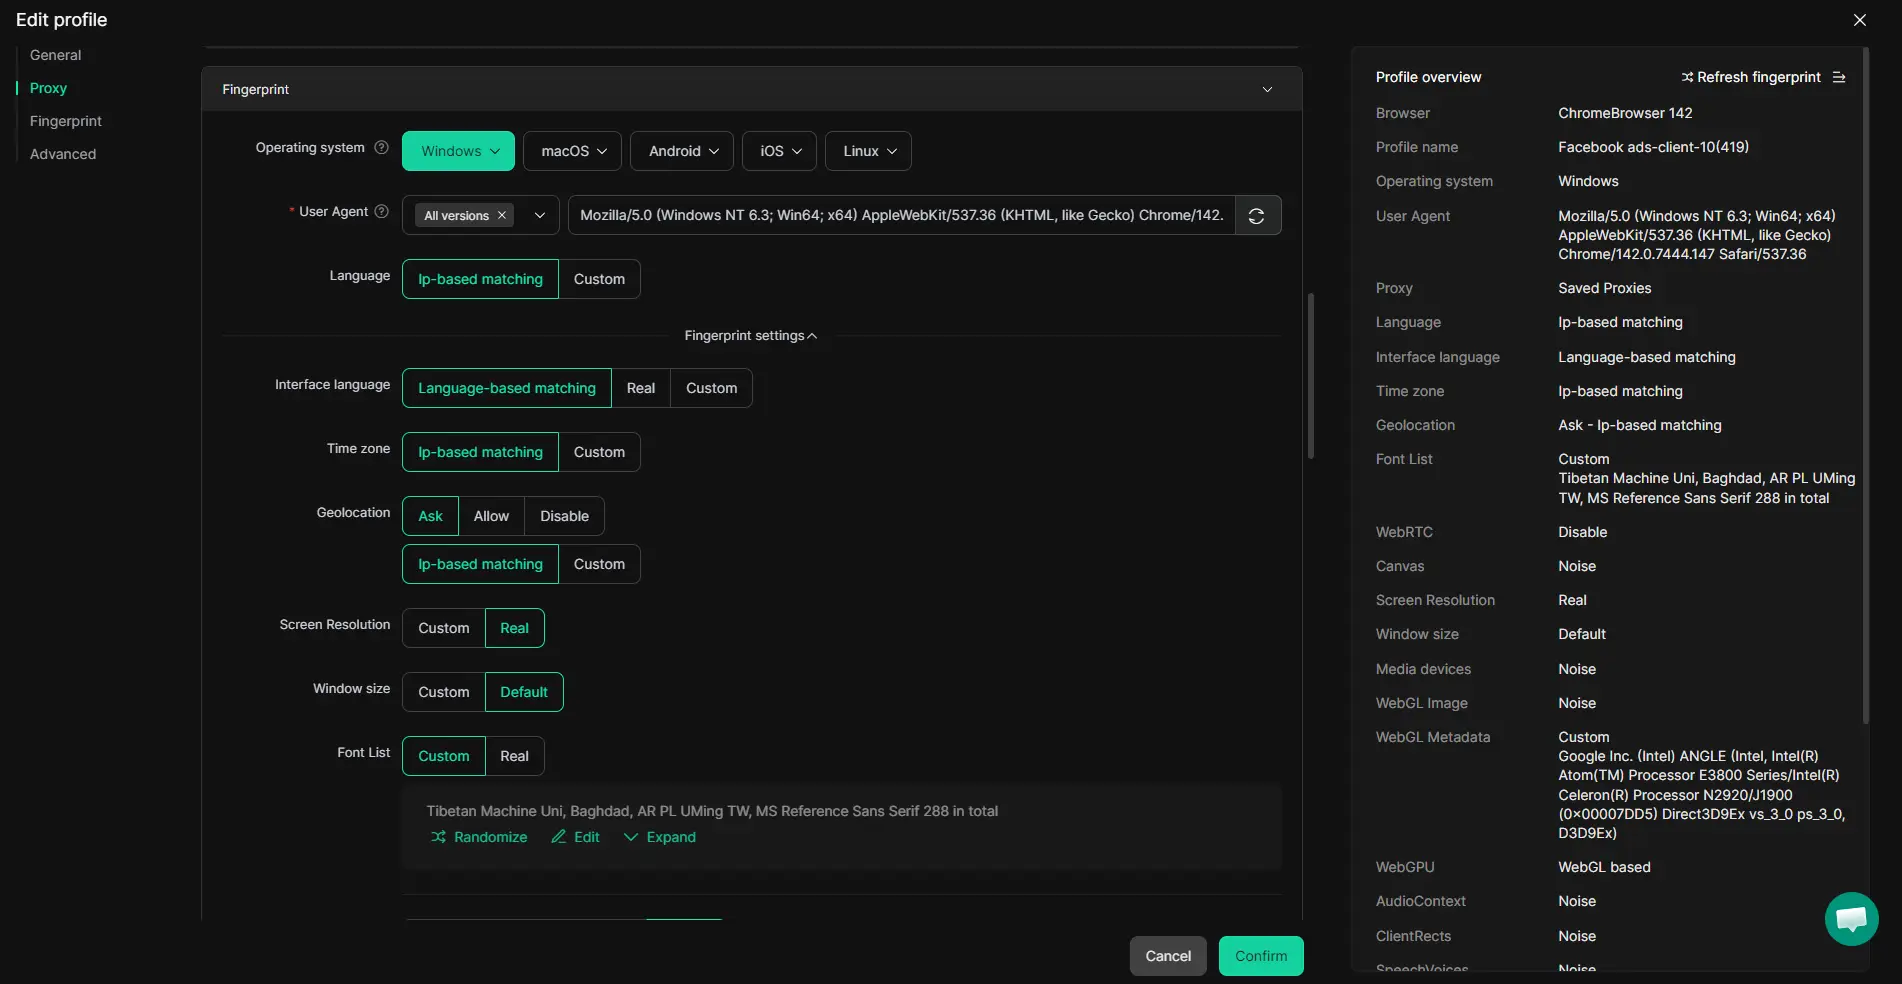
Les opérateurs peuvent créer un nouveau profil navigateur dans DICloak pour chaque compte Google qu’ils gèressent. Chaque profil agit comme un profil de navigateur distinct, stockant sa propre session, ses cookies et ses paramètres. Ce qui importe le plus, c’est la cohérence : chaque signal d’empreinte, du système d’exploitation à l’agent utilisateur, fuseau horaire, langue et résolution d’écran, peut être défini par profil. Cela signifie que la connexion d’un compte ne partage pas accidentellement les détails de l’appareil avec un autre. Pour la plupart des équipes, c’est l’étape qui empêche les comptes d’être liés par des signaux partagés du navigateur. L’objectif ici s’arrête à l’isolation des profils du navigateur ; il ne gère pas les comptes Google ni ne garantit les résultats de la plateforme.
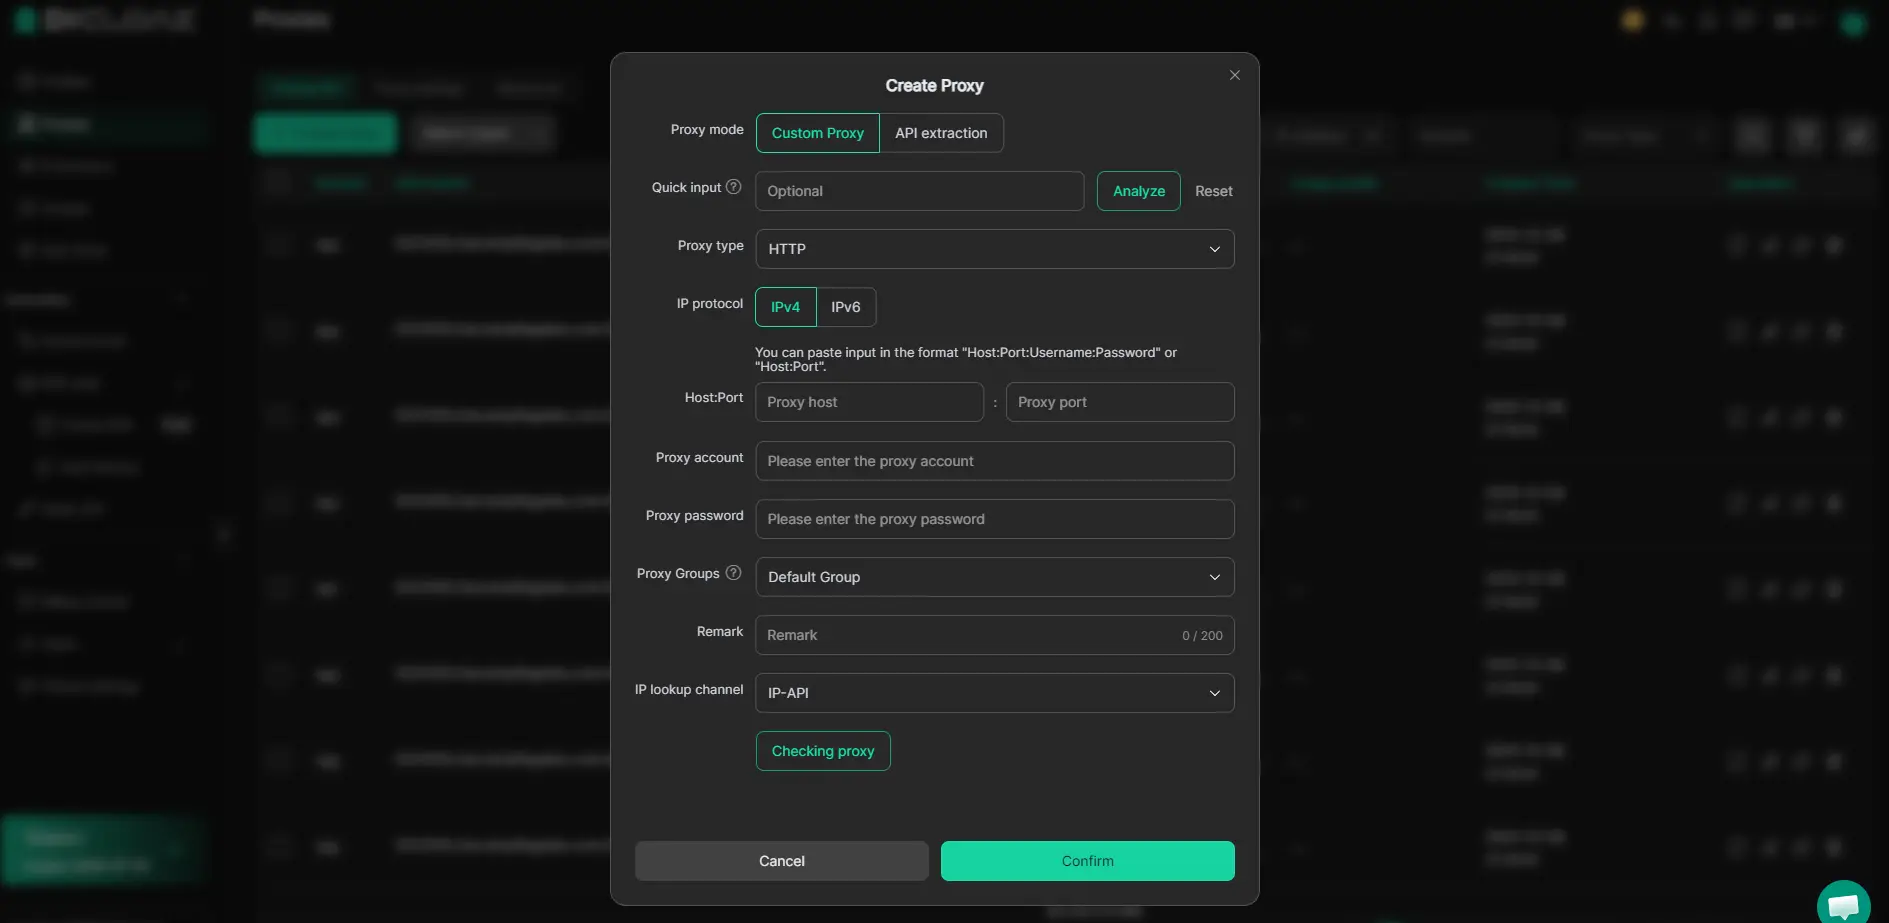
Configuration des proxies fournis par les utilisateurs pour chaque profil dans DICloak
Les équipes peuvent attribuer un proxy différent à chaque profil DICloak, contrôlant l’adresse IP et la région d’où chaque compte semble se connecter. En saisissant les détails du proxy, hôte, port, nom d’utilisateur, mot de passe, à l’intérieur du profil les opérateurs testent la connexion et voient l’IP de sortie détectée et la région. La responsabilité de la qualité du proxy, de la rotation et de la conformité reste à l’opérateur ; DICloak stocke et applique simplement les paramètres. Ne considérez pas l’attribution de proxy comme une solution miracle, si vous réutilisez une IP ou négligez les sources de proxy, les systèmes de détection de Google peuvent toujours lier les comptes.
Cette configuration couvre la couche technique, mais séparer les comptes ne suffit pas si vos flux de travail ou signaux de conformité sont incohérents. Ensuite, l’article aborde les endroits où une séparation légitime peut devenir risquée.
Quand la séparation légitime des comptes devient risquée : conformité, intention et signaux de la plateforme
La plupart des utilisateurs qui utilisent plusieurs comptes Google pensent que la séparation seule les protège. Le vrai point de bascule survient lorsque votre configuration commence à ressembler à un abus de plusieurs comptes Google, généralement à cause de schémas, pas seulement de chiffres.
Cas d’usage légitimes vs. schémas abusifs
| Scénario |
Signaux typiques |
Niveau de risque de plateforme |
| Utilisation de l’agence/équipe (objectif clair) |
Emails professionnels, rôles clairs, activité régulière de l’équipe |
Faible si c’est constant |
| Des montages de « maltraitance » en solo (fausses identités, churn) |
Changement rapide, appareils partagés, comptes éphémères |
Élevé, signalé rapidement |
| Séparation personnelle/professionnelle (une personne) |
Temps de connexion distincts, appareils séparés, pas d’utilisation croisée |
Faible sauf si les signaux se mélangent |
Mélanger des comptes travail et « croissance » sur le même appareil ou IP est le moyen le plus rapide de franchir la ligne entre une utilisation légitime et un balayage de bannissement.
Signaux de conformité : ce que Google recherche
Google ne se contente pas de compter les comptes, il surveille aussi les fausses informations, les connexions irrégulières et les environnements incohérents. Si votre but et votre comportement restent honnêtes et transparents, vous avez beaucoup moins de chances de déclencher une enquête de détection d’abus de compte Google.
Si vous voulez un moyen rapide de vérifier votre configuration avant de risquer un bannissement, continuez à lire pour la pré-checklist essentielle.
Liste de contrôle : Quoi consulter avant de gérer plusieurs comptes Google en 2026
La détection de Google associe désormais de petites erreurs à des bannissements instantanés sur toute votre pile. Avant de lancer un workflow multi-comptes, vérifiez la configuration ci-dessous, manquer une seule étape peut déclencher un bannissement en chaîne.
Revue technique de la configuration
Isole chaque profil de navigateur, ne partage jamais de cookies, d’empreintes digitales d’appareil ou de stockage de session entre comptes. Attribue un proxy unique et testé à chaque profil. Fait pivoter soigneusement les IP ; réutiliser une IP peut lier les comptes en quelques minutes. Le plus gros échec : en sautant un test de profil après la configuration, de nombreux bannissements remontent à une seule fuite d’empreintes digitales non vérifiée.
Examen opérationnel et de conformité
- Documentez la raison d’être de chaque compte et gardez des preuves sous la main.
- Limitez l’accès de l’équipe uniquement à ce qui est nécessaire pour chaque compte.
- Révisez les permissions chaque mois ; une connexion errante peut exposer toute votre configuration.
Foire aux questions sur l’abus de comptes multiples sur Google
Est-il légal de gérer plusieurs comptes Google pour le business ou le marketing ?
Gérer plusieurs comptes Google est légal si vous respectez les conditions d’utilisation de Google. Google interdit les pratiques trompeuses telles que les fausses identités ou la manipulation des services. Pour les entreprises, restez conforme aux politiques publicitaires et évitez les actions trompeuses. Enfreindre les directives peut entraîner la suspension du compte ou des poursuites judiciaires, surtout dans les secteurs réglementés.
Google peut-il détecter si j’utilise le même appareil ou navigateur pour plusieurs comptes ?
Oui, Google utilise l’empreinte digitale des appareils et navigateurs pour suivre l’activité des comptes. Des signaux comme l’adresse IP, les cookies, le type de navigateur et les informations matérielles aident Google à repérer les comptes liés. Même si vous efface les cookies, les données au niveau de l’appareil peuvent tout de même connecter plusieurs comptes, augmentant ainsi le risque d’être détectés.
L’utilisation d’un proxy garantit-elle que mes comptes Google ne seront pas liés ou bannis ?
Non, utiliser un proxy seul ne protège pas entièrement vos comptes. Google vérifie bien plus que l’adresse IP, y compris les empreintes digitales du navigateur, les schémas de connexion et les données des appareils. Pour éviter l’interdiction multiple de comptes de Google Ads, vous devez séparer tous les aspects de votre environnement de compte, pas seulement votre réseau.
Que dois-je faire si mon compte Google est suspendu pour abus de plusieurs comptes Google ?
Si votre compte est suspendu pour avoir abusé de plusieurs comptes sur Google, consultez l’avis de suspension et les politiques de Google. Rassemblez des preuves pour montrer que vous avez respecté les consignes. Déposez un appel via le Centre d’aide de Google, en expliquant votre situation. En cas de refus, vous pouvez essayer des démarches de récupération ou créer un nouveau compte conforme à la réglementation.
Combien de comptes Google puis-je gérer en toute sécurité pour le marketing sur les réseaux sociaux ?
La plupart des marketeurs gèrent de 2 à 5 comptes par appareil, mais plus peuvent déclencher la détection d’abus de compte Google. Utilisez des navigateurs ou profils séparés pour chaque compte, et évitez les changements rapides de comptes. Restez fidèle à une activité cohérente et authentique. Trop de comptes sur un même appareil peuvent alerter et risquer des bannissements.
Prendre des mesures proactives pour gérer vos identités numériques peut vous aider à éviter des violations imprévues des politiques et à préserver l’intégrité de votre présence en ligne. Que vous souhaitiez simplifier la gestion de votre compte ou protéger votre vie privée, explorer des solutions sécurisées est une décision pratique. Essayez DICloak gratuitement
 Outils gratuits
 Extension de cookie
 Générateur UA
 Générateur d'adresse MAC
 Générateur d'IP
 Liste des adresses IP
 Générateur de code 2FA
 Horloge mondiale
 Vérification Anonyme
 WebRTC Leak Test
 Générateur UUID
 Vérificateur de proxy
 Vérificateur d'annonces FB
 Extraction de données web par IA
 Outils SMM gratuits
 Vérificateur d'ombre bannissement Twitter
 Générateur UTM
 Générateur de noms d'utilisateur
 Generateur de hashtags IA
 Générateur de titre LinkedIn
 Redimensionneur d’images sociales