La mayoría de la gente crea en masa monederos MetaMask para conseguir airdrops, gestionar la agricultura de criptomonedas o llevar a cabo operaciones multiplataforma. El verdadero reto no es solo generar cientos de monederos, sino mantener cada monedero separado, a salvo de la detección y evitar errores que puedan marcar o banear cuentas. Si intentas generar en masa carteras MetaMask usando scripts básicos o configuraciones de copiar y pegar, te encontrarás con problemas rápidamente: las huellas dactilares del navegador se solapan, las filtraciones de datos de sesión y las direcciones de las carteras se enlazan por exchanges y plataformas DeFi.
¿El mayor riesgo? Un solo aviso y todas tus carteras quedan vinculadas. Plataformas como Binance o Uniswap suelen rastrear firmas de dispositivos, cookies e IPs. Si la creación masiva de tu monedero deja rastros, no solo estás desperdiciando esfuerzo, podrías perder acceso, recompensas o incluso fondos. Una automatización simple no es suficiente; necesitas controlar los perfiles de navegador, la configuración de proxy y la generación de semillas de carteras para que cada monedero parezca realmente independiente.
Lo que realmente funciona es un proceso paso a paso que cubre el aislamiento de perfiles, la automatización segura y los puntos de control manuales. Necesitas saber por qué saltarse un restablecimiento de huellas dactilares permite que los exchanges vean todo tu lote, o por qué usar un solo proxy para la creación masiva de carteras implica que todas las direcciones se agrupan. La guía a continuación desglosa cada paso, desde la configuración hasta las pruebas, para que puedas crear carteras MetaMask en masa sin que te pillen o bloqueen.
Empieza con la configuración adecuada del navegador, aquí es donde la mayoría de la gente se desliza.
Qué preparar antes de crear carteras MetaMask en masa
Si te pierdes lo básico en la configuración, cada monedero que generes puede acabar marcado o incluso bloqueado. Antes incluso de hacer clic para crear carteras MetaMask en masa, asegúrate de que tu dispositivo, navegador y plan de almacenamiento estén realmente limpios, no solo cómodos.
Elegir el dispositivo y el entorno de navegador adecuados
La mayoría piensa que cualquier navegador sirve, pero reutilizar tu PC o perfil de navegador de uso diario casi siempre deja huellas dactilares que te agrupan. La idea es parecer un usuario real y no relacionado cada vez, no una granja de bots. Si haces la creación masiva de carteras desde una sola máquina o navegador, los sitios y blockchains pueden coincidir con tu hardware, extensiones e historial de navegación. Aquí es donde incluso los operadores experimentados se equivocan: olvidan que una instalación limpia del sistema operativo y un perfil de navegador nuevo no son lo mismo. El verdadero error es asumir que el modo incógnito es suficiente, no lo es.
Respuesta corta: Solo usa perfiles de navegador nuevos y aislados en un dispositivo limpio. Nunca reutilices un entorno vinculado a tu identidad o a carteras anteriores.
Gestión segura de frases semilla y claves privadas
Exportar semillas y claves es donde los accidentes se convierten en pérdidas. Si copias una semilla al portapapeles o la dejas en una nota en la nube, un solo resguardo y filtras todas las carteras que acabas de crear. Quieres un proceso de almacenamiento que nunca toque carpetas compartidas, sincronizadas o vinculadas a la nube, y que nunca deje claves en texto plano.
Lista de comprobación antes de empezar:
- Utiliza un gestor de contraseñas offline o una unidad USB cifrada para almacenar frases semilla.
- Confirma que el historial de portapapeles y la sincronización en la nube están deshabilitados durante la generación de la cartera.
- Prepara un sistema de nombres o etiquetas, para poder rastrear qué semilla pertenece a qué perfil de navegador sin confundirlas.
Saltarse incluso una de estas comprobaciones significa que bien podrías repartir tus nuevas carteras en un foro público. La siguiente sección explica cómo pequeños errores de configuración se convierten en riesgos importantes.
Por qué crear carteras MetaMask en masa se vuelve arriesgado rápidamente
Las plataformas no solo vigilan el spam evidente, sino que usan huellas dactilares, el momento y las pistas de red para agrupar y restringir carteras. Si te precipitas en la creación masiva de carteras, probablemente desencadenes los mismos patrones que los exchanges y proyectos DeFi están diseñados para detectar. El verdadero riesgo no es solo ser descubierto; es perder acceso futuro o recompensas porque tus "nuevas" carteras están todas vinculadas entre bastidores.
Cómo las plataformas detectan la creación de carteras a granel
Incluso sin prohibiciones directas de cartera, la detección está integrada en la mayoría de las plataformas. Aquí es donde la mayoría de los operadores cometen errores:
- Las huellas dactilares del navegador se repiten: Si usas el mismo perfil de navegador o script de automatización, detalles pequeños, como el agente de usuario o los datos de canvas , permanecen idénticos en todas las carteras, facilitando su agrupación.
- Se solapan las direcciones IP: Ejecutar sesiones de creación o inicio de sesión desde la misma IP, rango de centro de datos o subred proxy traza una línea recta entre monederos que de otro modo serían "independientes".
- Patrones de tiempo de acción: Tiempos de creación rápidos, regulares o idénticos (como 20 carteras en 3 minutos) marcan tu lote para su revisión, especialmente si usas automatización sin retrasos aleatorios.
Errores comunes que llevan a la vinculación de carteras o a prohibiciones
La mayoría de los fallos provienen de atajos que parecen inofensivos. Los operadores suelen reutilizar un perfil de navegador para acelerar el proceso, pensando que borrar cookies o cambiar de cuenta es suficiente. En la práctica, la huella del navegador, los plugins, las fuentes, el tamaño de pantalla e incluso los ID de hardware permanecen iguales. Esto significa que cada monedero MetaMask que crees parece haber venido de un solo dispositivo, incluso si intercambias los proxys.
Otra jugada arriesgada es copiar y pegar una frase semilla o usar un script para generar carteras en masa sin la entropía adecuada. Los exchanges y proyectos DeFi a veces rastrean patrones de creación de carteras o buscan semillas reutilizadas. Si tus carteras aparecen con características predecibles o repetidas, todas podrían ser rechazadas para airdrops o bloqueadas para farmear pools. Por ejemplo, un equipo intentó generar en masa carteras MetaMask para un airdrop ejecutando Chrome sin interfaz con un script sencillo. ¿El resultado? Las 50 carteras fueron marcadas y descalificadas, y varias perdieron sus recompensas de farmeo semanas después.
El compromiso clave es la rapidez frente al sigilo. Si recortas gastos en aislamiento o aleatoriedad del navegador , ahorras tiempo al principio pero corres el riesgo de perder todas las carteras de tu lote, a veces mucho después de creer que estás seguro. Por eso los operadores experimentados incluyen aislamiento en cada paso, aunque eso signifique un flujo de trabajo más lento.
¿Listo para ver cómo funciona realmente la creación de monederos masivos? La siguiente sección ofrece un enfoque claro y paso a paso que puedes probar sin caer en estas trampas.
Cómo crear carteras MetaMask en bloque: métodos paso a paso
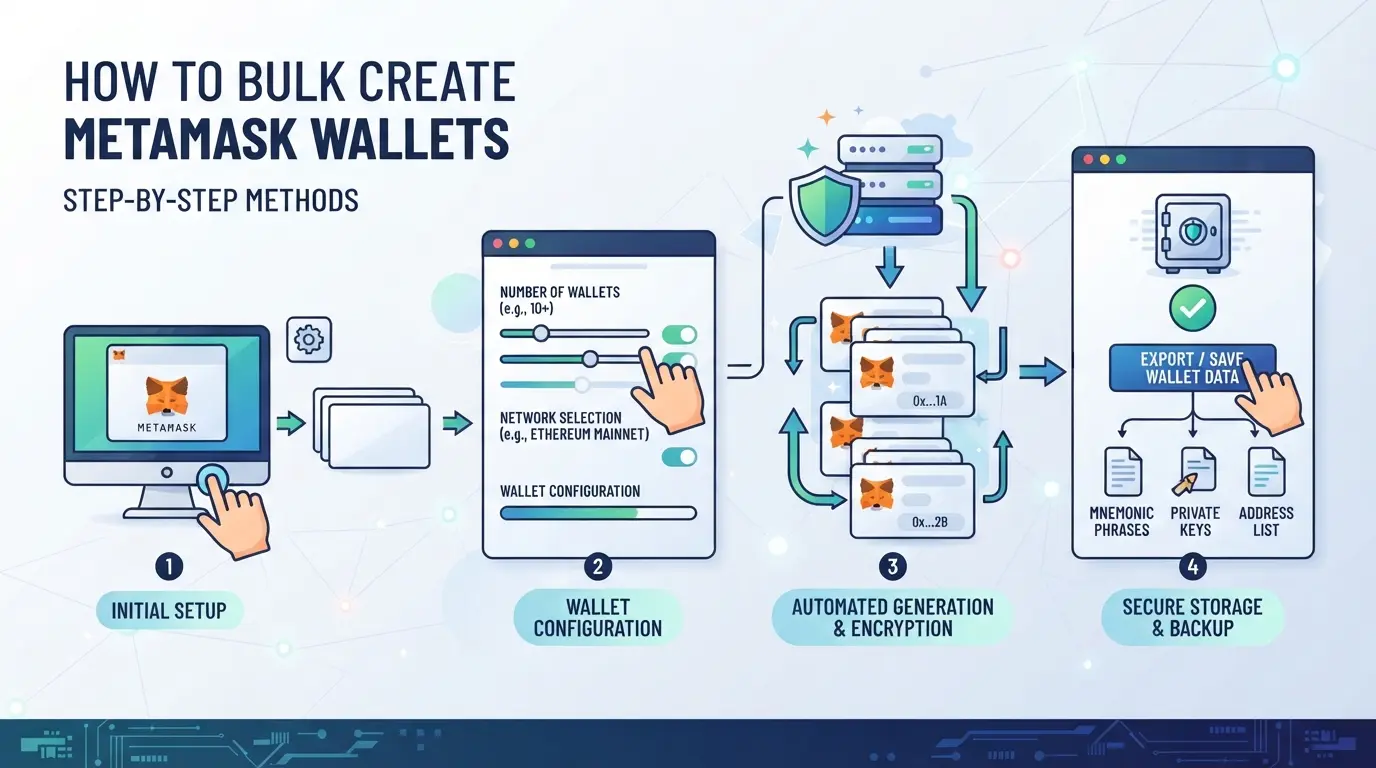
Acertar con la creación masiva de carteras significa controlar huellas dactilares, proxies y semillas cada vez. El proceso equivocado deja huellas que te hacen ser marcado. Así es como manejar tanto los métodos manuales como automáticos para una generación de cartera segura y eficiente, sin activar alertas de riesgo.
Creación manual: cuándo y cómo usarlo
Los métodos manuales tienen sentido para lotes pequeños (menos de 10 carteras) o cuando cada cartera necesita una configuración única y práctica.
- Abre un nuevo perfil de navegador o una ventana de incógnito para cada cartera, nunca vuelvas a utilizar un perfil ni cookies.
- Instala MetaMask, crea una nueva cartera y registra la frase semilla y la contraseña. Si te saltas el registro, perderás el acceso.
- Cambia tu proxy o red cada vez, usando las mismas IP agrupan todas las carteras.
- Guarda la semilla de cada monedero en un archivo seguro y offline. Si te equivocas, no puedes recuperar los fondos.
Este enfoque es lento, pero mantiene cada monedero limpio y evita enlaces accidentales.
Scripts y herramientas automatizadas para la generación de carteras al granel
La automatización tiene sentido por encima de 10 carteras, pero solo si revisas fugas en cada paso.
- Utiliza scripts de código abierto de confianza (como web3.py, ethers.js) que puedan generar semillas de cartera fuera de línea. Modifica scripts para establecer un proxy único y un user-agent por ejecución.
- Ejecuta scripts en contenedores aislados, no en tu máquina habitual. Si tu script se ejecuta en una sesión del sistema operativo, las huellas del navegador coincidirán.
- Almacena semillas, claves privadas y direcciones en CSV o JSON cifrados. Si te saltas el cifrado, una sola brecha expone todas las carteras.
- Prueba una muestra aleatoria, importa 2-3 carteras en MetaMask para confirmar que cargan y se conectan como se espera.
Si el script reutiliza cookies proxy, user-agent o a nivel de sistema, espera enlaces entre todas las carteras generadas.
Importación y exportación de carteras al por mayor
Llevar carteras a MetaMask u otro gestor en masa requiere un manejo cuidadoso del formato.
- Prepara tus carteras en CSV o JSON, cada fila debe tener una dirección, clave privada y etiqueta opcional.
- Usa la "Cuenta de importación" de MetaMask con claves privadas, no semillas. MetaMask no soporta la importación de semillas para múltiples a la vez.
- Para herramientas de importación masiva, comprueba las coincidencias de formato (hexadecimal minúscula para claves privadas, sin espacios en blanco extra).
- Si ves errores de importación, como "Clave privada inválida" o filas saltadas, vuelve a comprobar si hay saltos de línea ocultos o caracteres no soportados.
Un solo carácter incorrecto en tu CSV puede bloquear todo el lote, así que prueba siempre con un archivo pequeño antes de escalar.
Antes de avanzar, merece la pena ver qué suele causar que las operaciones de monedero a granel se rompan y cómo detectar esos errores a tiempo.
Qué hace que las operaciones de monedero a granel fracasen: errores y soluciones reales
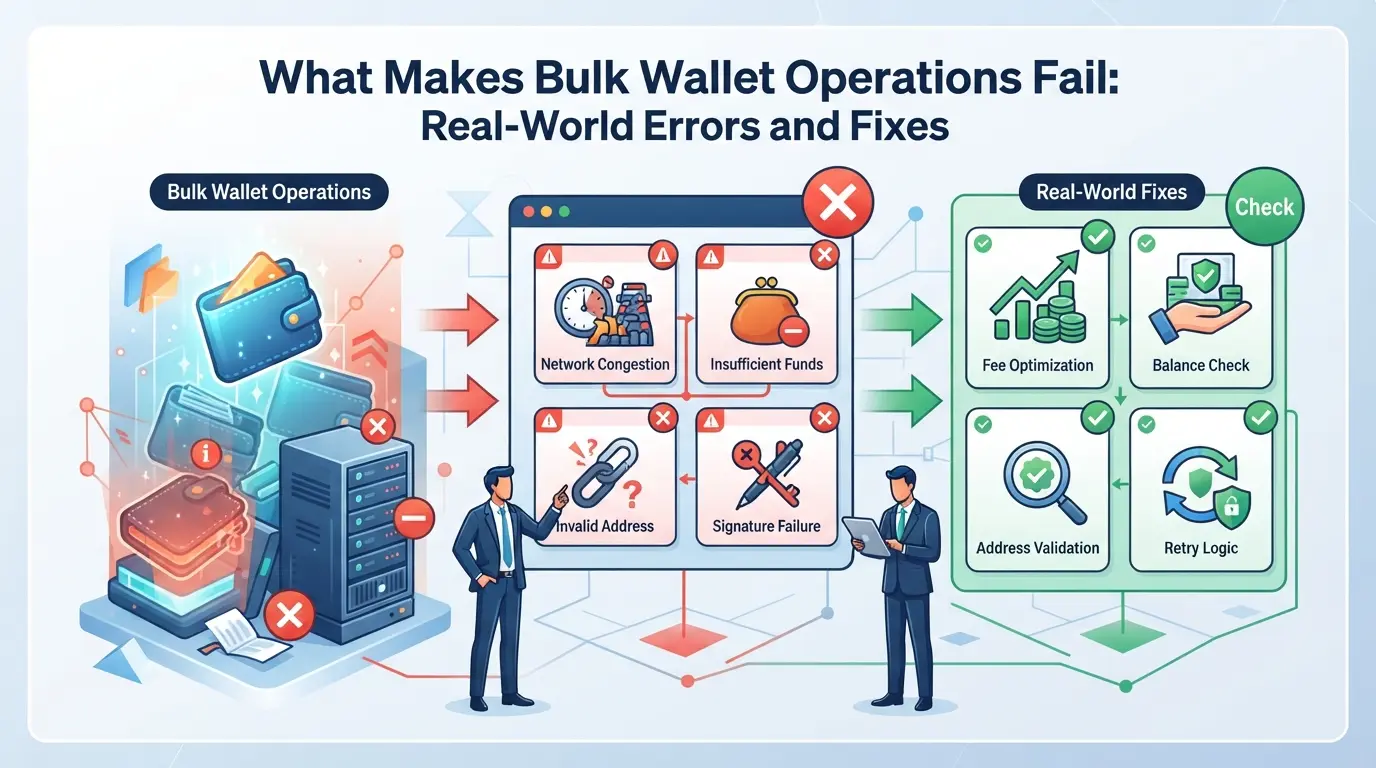
Incluso con las herramientas adecuadas, la creación de monederos masivos puede fallar por razones que no aparecen hasta que las cuentas se marcan, agrupan o pierden. Conocer estos puntos de fallo te ahorra horas, y a veces las carteras mismas.
Colisiones y duplicados de frases semilla
Usar scripts débiles o atajos para generar carteras puede crear duplicados de frases semilla. Si dos carteras comparten una semilla, ambas direcciones quedan expuestas si una filtra. Haz una comprobación de unicidad en cada frase nueva, si hay alguna coincidencia, elimina el lote y empieza de nuevo.
Error de configuración del perfil del navegador y proxy
Una sola configuración incorrecta en tu perfil de navegador o en la configuración del proxy puede vincular todas tus carteras.
- Si todos los perfiles usan el mismo proxy o huella digital, los exchanges pueden detectar patrones y agrupar tus carteras.
- El camino más seguro: probar cada perfil con un comprobador de huellas dactilares y verificar la diversidad de IP antes de la creación masiva.
Problemas con el formato de importación/exportación
Importar o exportar listas de monederos como CSV o JSON es rápido, pero un delimitador incorrecto o un campo ausente pueden corromper decenas de direcciones. Si ves errores de importación o carteras faltantes, comas erradas o desajustes de formato. Siempre valida una muestra antes de ejecutar un lote completo.
Cómo los equipos pueden gestionar las carteras de MetaMask a granel de forma más segura con DICloak
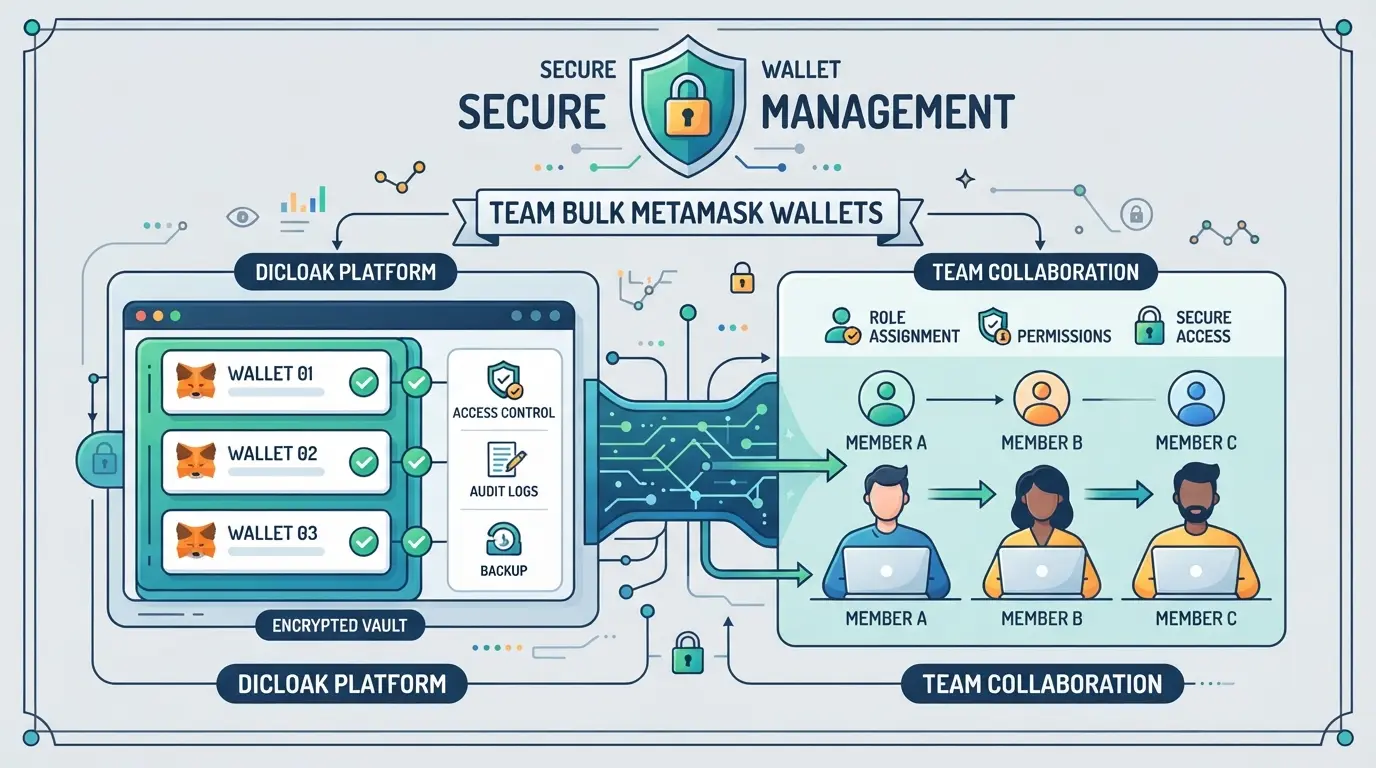
Si tu equipo gestiona decenas o cientos de monederos MetaMask, mantener cada sesión separada no es negociable. El mayor riesgo es la superposición accidental, un error con el almacenamiento del navegador o la reutilización de IP y todas tus carteras podrían ser marcadas como grupo. Para los operadores que crean o ejecutan carteras masivas, usar una herramienta como DICloak ayuda a mantener los flujos de trabajo limpios al aislar perfiles de navegador, asignar proxies y automatizar tareas repetitivas. Esto no crea ni gestiona carteras por ti; gestiona el entorno y la capa de sesión, para que tu equipo evite los errores operativos más comunes.
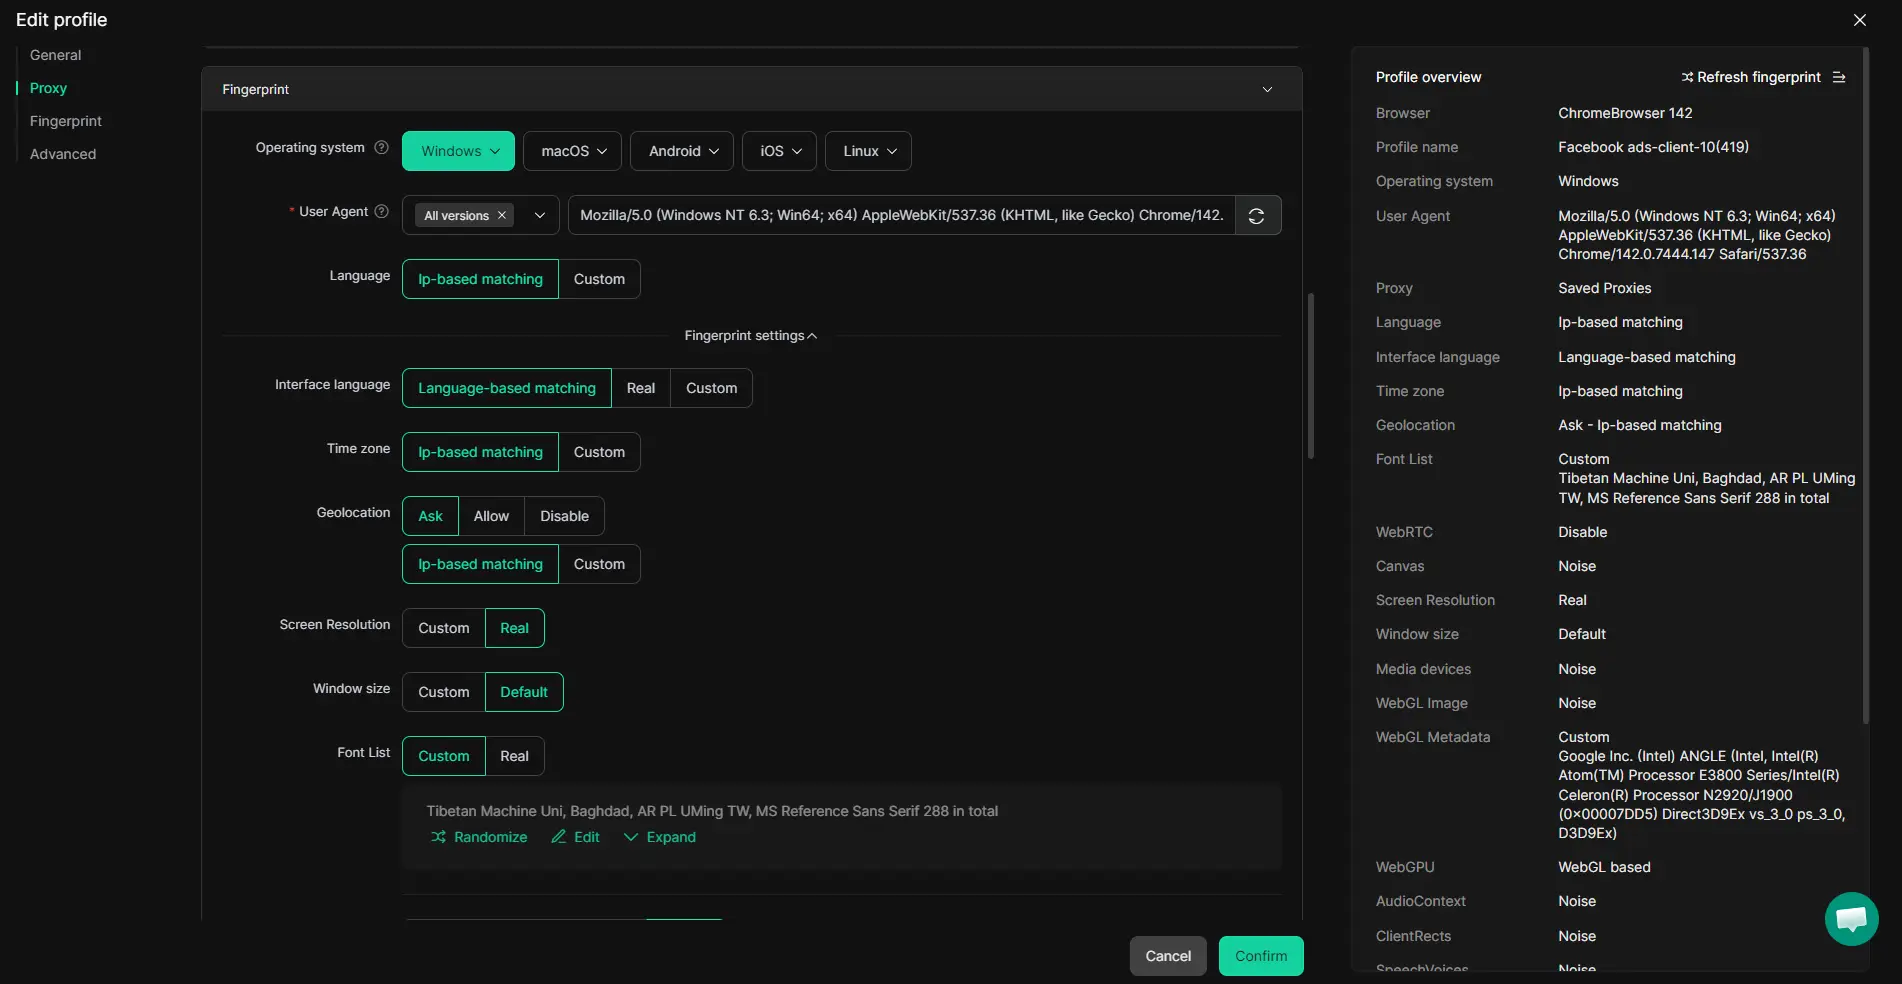
Separación de sesiones de cartera con aislamiento de perfiles y configuración de huellas dactilares
Teams puede crear un nuevo perfil de navegador en DICloak para cada operación de monedero o operador asignado. Cada perfil almacena sus propios datos de sesión, ajustes del navegador y señales de huellas dactilares, como el Agente de Usuario, la zona horaria y el tamaño de pantalla, para que las sesiones no se filtren entre cuentas. Por ejemplo, cuando un miembro del equipo necesita ejecutar 20 carteras, configura 20 perfiles de navegador con diferentes configuraciones. Esto mantiene separados el almacenamiento de sesiones, las cookies y la identificación del navegador. El alcance permanece en la capa de entorno; no cambia la cartera ni la extensión de MetaMask en sí.
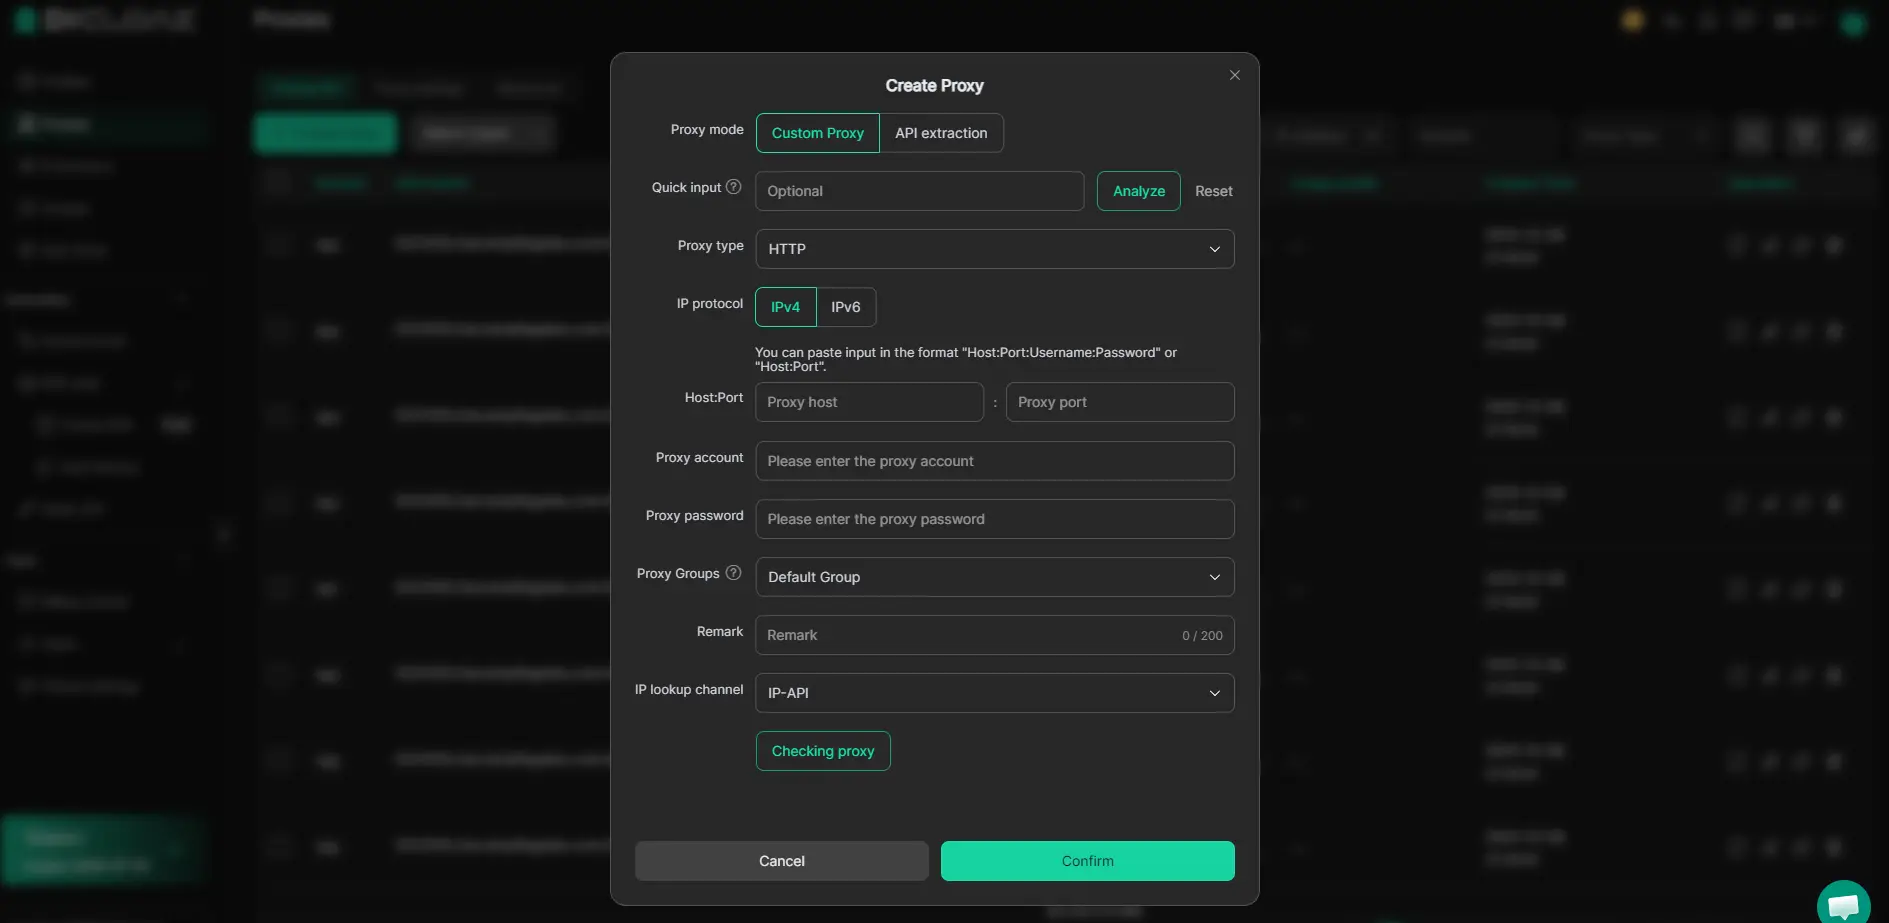
Configuración de proxy proporcionada por el usuario para perfiles asignados
Los operadores pueden añadir un proxy personalizado a cada perfil de navegador en DICloak. Antes de abrir una sesión de cartera, puedes probar el proxy, comprobar la IP de salida y confirmar que la región coincide con tu plan. Este paso es importante al gestionar grandes lotes, ya que depender de una única conexión de red implica el riesgo de vincular las sesiones. La selección y calidad del proxy depende del equipo, DICloak solo almacena y aplica lo que introduces. No se incluye ni se vende proxy y los operadores deben comprobar que su configuración de proxy cumple con las normas de la plataforma objetivo.
Automatización de tareas repetitivas en la cartera con RPA
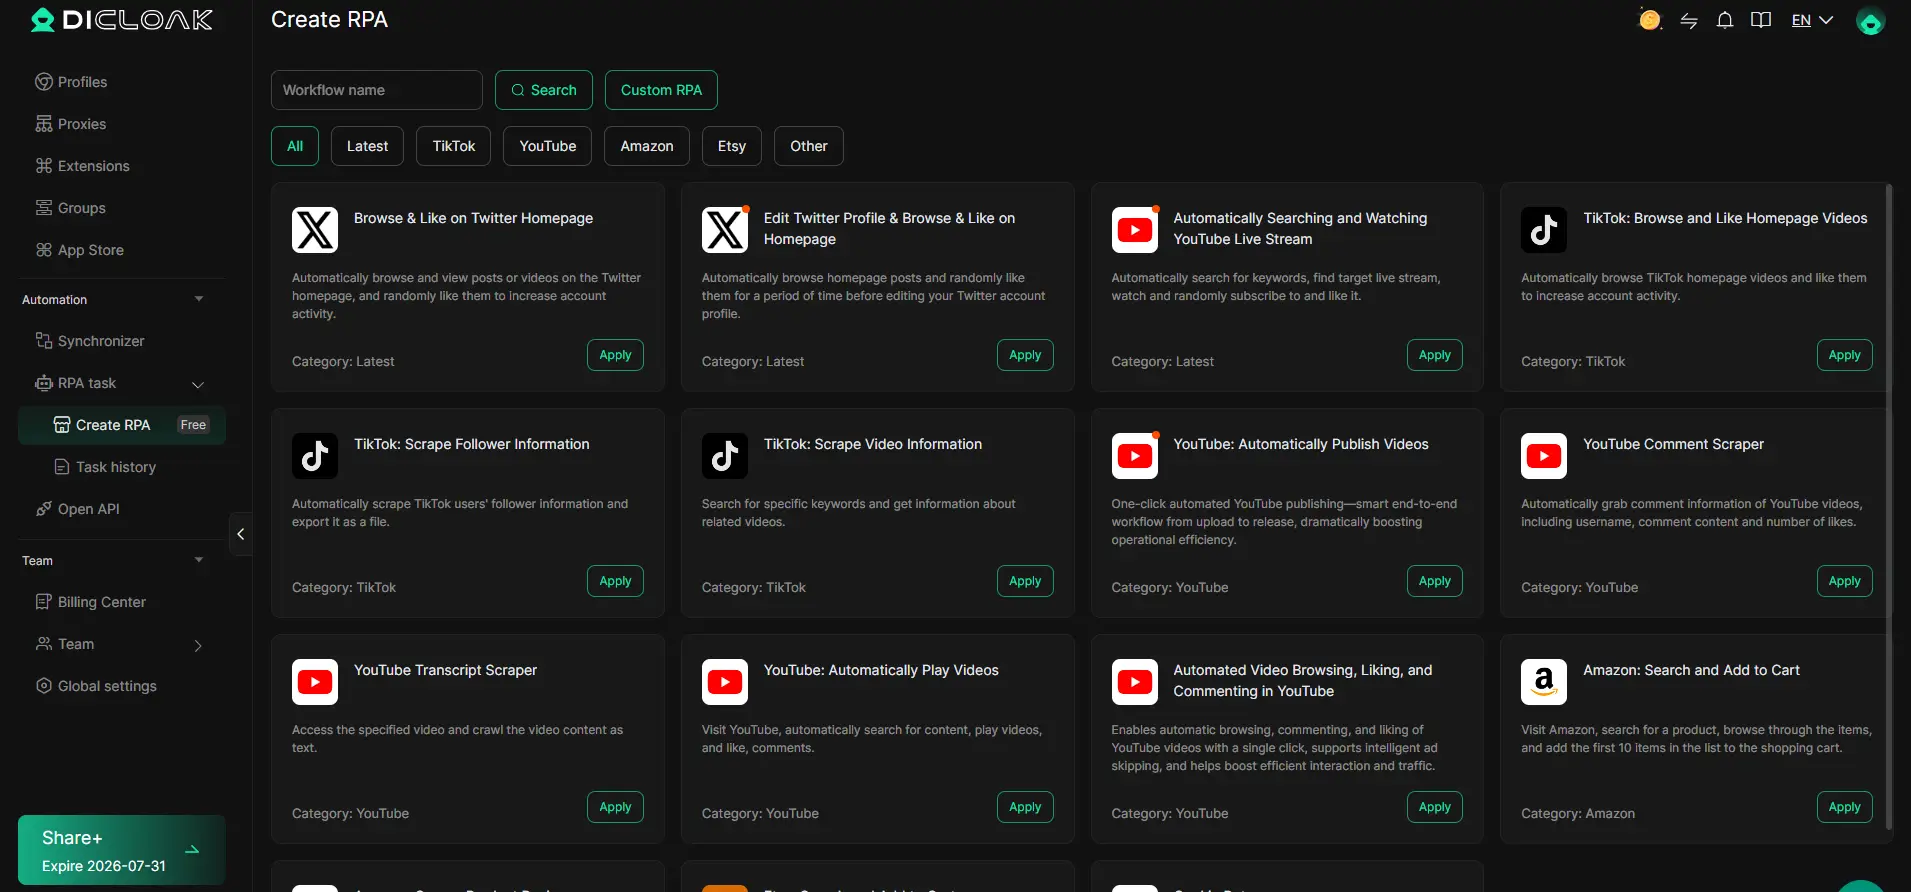
Las tareas manuales de la cartera, como abrir MetaMask, importar una semilla o ejecutar transacciones de prueba, pierden horas cuando se repiten entre perfiles. Los equipos pueden configurar una tarea RPA en DICloak, elegir los perfiles a incluir y ejecutar el flujo de trabajo. Los registros de ejecución y el estado en tiempo real te ayudan a detectar fallos o valores atípicos rápidamente. El equipo define qué acciones están permitidas, revisa cada paso y decide cuándo volver a ejecutar o ajustar el flujo de trabajo. Esto mantiene la automatización bajo control del operador y evita puntos ciegos que los scripts simples a menudo pasan por alto.
Sincronización de acciones entre múltiples perfiles de cartera
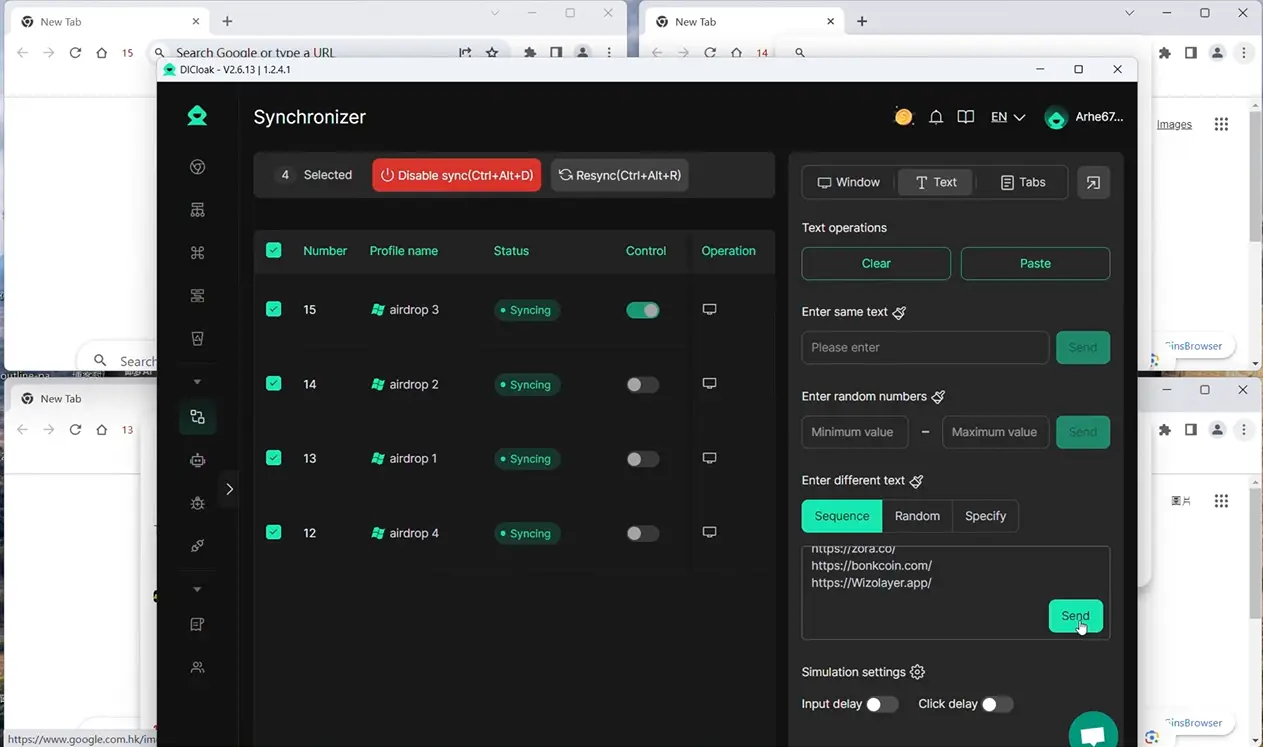
Coordinar acciones entre perfiles de cartera abierta es un problema sin sincronización en vivo. Con el Sincronizador de DICloak, un operador puede actuar en una ventana maestra y reflejar clics, pulsaciones de teclas o desplazarse por perfiles seleccionados de la cartera en tiempo real. Esto funciona bien para tareas que requieren entrada simultánea, como la firma por lotes o la introducción de datos, permitiendo al equipo supervisar cada sesión. La función solo refleja acciones en vivo y supervisadas, no ejecuta trabajos sin supervisión ni pretende imitar el uso humano.
Si gestionar sesiones de monedero masivo empieza a parecer más arriesgado que la recompensa, merece la pena considerar si una estructura diferente serviría mejor a tu equipo.
Cuando la creación de carteras a granel es la opción equivocada: alternativas más seguras
Crear monederos de MetaMask en masa funciona para algunas tareas de farming y testnet, pero es un error cuando hay reglas de plataforma, elegibilidad para airdrop o riesgos de cumplimiento. Si ignoras estos límites, no solo arriesgas baneos, podrías perder recompensas o ser señalado por fraude.
Riesgos vs. Recompensas: Cuando la creación en masa sale mal
El problema principal no es técnico. Se trata de qué comprueban las plataformas tras la creación de la cartera. Los lotes de monederos masivos pueden activar algoritmos de revisión, especialmente cuando se farmean airdrops o se usa el mismo dispositivo, proxy o huella del navegador.
| Escenario |
Resultado de la creación masiva |
Alternativa más segura |
| Farmeo de Airdrop |
Alto riesgo de baneo |
Crecimiento orgánico de la cartera |
| Comprobación de cumplimiento de la plataforma |
Descalificación |
Configuración de cuenta de equipo |
| Retirada de la bolsa |
Congelación de cuentas |
Carteras individuales |
Si tu objetivo es farmear airdrops, crear carteras en masa puede reducir tu pago. Plataformas como Binance y OKX a menudo descalifican lotes que parecen vinculados.
Alternativas: Crecimiento orgánico de la cartera y gestión en equipo
Para tareas de alto valor o sensibles al cumplimiento, la creación orgánica de carteras es más segura. Crear carteras a lo largo del tiempo, usar dispositivos y perfiles separados, o configurar carteras para miembros individuales del equipo reduce la detección. La forma más rápida de evitar prohibiciones masivas es evitar la creación masiva de carteras y centrarse en la gestión orgánica o basada en equipos.
Si te tienta automatizar la creación de carteras MetaMask solo para ahorrar tiempo, considera las consecuencias: perder acceso, recompensas o incluso fondos. A veces, los pasos manuales y la creación dispersa son la única forma de mantener tus carteras seguras.
La creación masiva no siempre es la decisión más inteligente. Cuando están en juego recompensas, cumplimiento normativo o revisión de plataformas, cambiar a métodos orgánicos o en equipo protege tus activos y mantiene tus cuentas bajo el radar.
Cómo auditar y mantener carteras MetaMask creadas en masa a lo largo del tiempo
Las carteras creadas en masa no se mantienen seguras ni se pueden usar en piloto automático. Necesitas un horario y una lista de comprobación, si no, las llaves obsoletas o los cambios de política perdidos se pasarán rápido por la corriente.
Auditorías de seguridad regulares y gestión de claves
Haz comprobaciones trimestrales sobre quién tiene acceso a la cartera, revisando los registros de dispositivos y ubicaciones. Rota las claves privadas al menos una vez al año y después de cualquier posible filtración. Las copias de seguridad deben almacenarse fuera de línea y probarse restaurándolas en un dispositivo limpio. Perder incluso un ciclo de auditoría puede dejar tus fondos expuestos mucho antes de que te des cuenta.
Monitorización de cambios en las políticas de la plataforma
MetaMask y los exchanges actualizan las reglas de detección sin previo aviso. Ignorar estos turnos significa que todo un lote de cartera puede ser marcado o bloqueado de la noche a la mañana.
- Suscríbete a los canales oficiales de actualización de MetaMask e intercambia
- Revisa mensualmente los cambios en las políticas de airdrop y agricultura
- Prueba una muestra de carteras después de cada actualización antes de hacer acciones masivas
Preguntas frecuentes sobre la creación masiva de carteras metamask
¿Es legal crear carteras MetaMask en masa en 2026?
La creación masiva de carteras MetaMask puede ser legal o ilegal, dependiendo de tu país y de lo que planees hacer con ellas. Algunas regiones restringen la creación automática de carteras o el uso masivo de cuentas. Consulta siempre las leyes locales y revisa los términos de servicio de MetaMask antes de proceder para evitar problemas legales.
¿Puede MetaMask detectar si creo varias carteras desde un mismo dispositivo?
MetaMask en sí no rastrea cuántas carteras creas en un dispositivo. Sin embargo, las plataformas con las que interactúas pueden detectar patrones, como usar la misma huella digital o dirección IP del navegador. Los exchanges y dApps pueden marcar o restringir cuentas si detectan signos de creación masiva o automatización.
¿Cuál es la forma más segura de almacenar frases semillas generadas a granel?
La mejor forma de almacenar muchas frases semilla es offline en un archivo cifrado, como un gestor de contraseñas en modo offline o una unidad USB cifrada. Nunca guardes frases semilla en almacenamiento en la nube, correo electrónico o en ordenadores compartidos. Si es posible, imprímelas y guárdalas en un lugar seguro al que solo tú puedas acceder.
¿Cuántas carteras MetaMask puedo crear antes de activar el riesgo?
No hay un límite oficial de creación de monederos en MetaMask. Sin embargo, si creas en masa carteras MetaMask usando el mismo dispositivo, navegador o red, aumentas la probabilidad de ser detectado por las plataformas. Las configuraciones únicas de dispositivos y direcciones IP reducen este riesgo, pero nada te hace completamente invisible.
¿Puedo usar proxies para evitar vincular mis carteras MetaMask?
Usar proxies puede ayudar a separar las sesiones de la cartera y a ocultar tu dirección IP. Para obtener los mejores resultados, combina proxies con perfiles de navegador únicos y borra las cookies cada vez que crees o utilices una cartera. Esto dificulta que las plataformas conecten tus carteras mediante huellas digitales.
Antes de continuar, evalúa tus necesidades específicas y consideraciones de seguridad para determinar el método más eficiente para generar y gestionar múltiples monederos. Agilizar este proceso puede ahorrar mucho tiempo y reducir errores manuales. Prueba DICloak gratis
 Herramientas gratuitas
 Complemento de cookies
 Generador UA
 Generador de direcciones MAC
 Generador de IP
 Lista de direcciones IP
 Generador de código 2FA
 Reloj Mundial
 Cheque Anónimo
 WebRTC Leak Test
 Generador UUID
 Verificador de Proxy
 Verificador de anuncios de Facebook
 Raspado web con IA
 Herramientas SMM Gratis
 Verificador de Sombreado de Twitter
 Generador UTM
 Generador de usernames
 Generador de hashtags con IA
 Generador de titulares para LinkedIn
 Redimensionador de imágenes sociales