A maioria das pessoas cria em massa carteiras MetaMask para obter airdrops, gerir o farm de criptomoedas ou realizar operações multiplataforma. O verdadeiro desafio não é apenas gerar centenas de carteiras, é manter cada carteira separada, segura contra deteções e evitar erros que levem a contas a serem sinalizadas ou banidas. Se tentar gerar em massa carteiras MetaMask usando scripts básicos ou configurações de copiar e colar, vai ter problemas rapidamente: impressões digitais do navegador sobrepõem-se, fugas de dados de sessão e endereços de carteiras são ligados por exchanges e plataformas DeFi.
O maior risco? Um lapso e todas as carteiras ficam ligadas. Plataformas como Binance ou Uniswap frequentemente rastreiam assinaturas de dispositivos, cookies e IPs. Se a criação de carteiras em massa deixar rastos, não está apenas a desperdiçar esforço, pode perder acesso, recompensas ou até fundos. Automação simples não chega; precisa de controlar perfis de navegador, definições de proxy e geração de seed de carteiras para que cada carteira pareça verdadeiramente independente.
O que realmente funciona é um processo passo a passo que cobre isolamento de perfis, automação segura e checkpoints manuais. Precisa de saber porque é que saltar um reset de impressão digital permite que as exchanges vejam todo o seu lote, ou por que usar um único proxy para criação massiva de carteiras significa que todos os endereços são agrupados. O guia abaixo detalha cada etapa, desde a configuração até aos testes, para que possa criar carteiras MetaMask em massa sem ser apanhado ou bloqueado.
Começa com a configuração correta do navegador, é aqui que a maioria das pessoas escorrega.
O que Preparar Antes de Criar em Massa Carteiras MetaMask
Se falhares o básico na configuração, todas as carteiras que gerares podem acabar sinalizadas ou até bloqueadas. Antes sequer de clicares para criar carteiras MetaMask em massa, certifica-te de que o teu dispositivo, navegador e plano de armazenamento estão realmente limpos, não apenas convenientes.
Escolher o Dispositivo e o Ambiente de Navegador Certos
A maioria das pessoas pensa que qualquer navegador serve, mas reutilizar o teu PC ou perfil do navegador do dia a dia quase sempre deixa impressões digitais que te agrupam. O objetivo é parecer sempre um utilizador real e sem relação, não uma fazenda de bots. Se fizeres a criação de carteiras em massa a partir de uma única máquina ou navegador, sites e blockchains podem corresponder ao teu hardware, extensões e histórico de navegação. É aqui que até os operadores experientes se confundem: esquecem-se que uma instalação limpa do sistema operativo e um perfil de navegador novo não são a mesma coisa. O verdadeiro erro é assumir que o modo incógnito é suficiente, mas não é.
Resposta curta: Use apenas perfis de navegador novos e isolados num dispositivo limpo. Nunca reutilize um ambiente ligado à sua identidade ou carteiras anteriores.
Gerir Frases-Semente e Chaves Privadas de forma Segura
Exportar sementes e chaves é onde os acidentes se transformam em perdas. Se copiares uma seed para a prancheta ou a deixares numa nota na cloud, basta um bilhete e perdes todas as carteiras que acabaste de criar. Queres um processo de armazenamento que nunca toque nas pastas partilhadas, sincronizadas ou ligadas à cloud, e que nunca deixe as chaves em texto simples.
Lista de verificação antes de começar:
- Use um gestor de palavras-passe offline ou uma pen USB encriptada para armazenar frases-semente.
- Confirme que o histórico da prancheta e a sincronização na cloud estão desativados durante a geração da carteira.
- Prepare um sistema de nomes ou etiquetas, para que possa acompanhar qual seed pertence a qual perfil de navegador sem as confundir.
Saltar sequer uma destas verificações significa que mais vale entregar as suas novas carteiras num fórum público. A secção seguinte explica como pequenos erros de configuração se tornam riscos importantes.
Porque é que criar carteiras MetaMask em massa se torna arriscado rapidamente
As plataformas não se limitam a observar spam óbvio, usam impressões digitais, timing e pistas de rede para agrupar e restringir carteiras. Se apressares a criação massiva de carteiras, provavelmente vais desencadear os mesmos padrões que as exchanges e projetos DeFi são feitos para detetar. O verdadeiro risco não é apenas seres apanhado; é perder acesso futuro ou recompensas porque as tuas carteiras "novas" estão todas ligadas nos bastidores.
Como as Plataformas Detetam a Criação de Carteiras em Massa
Mesmo sem proibições diretas de carteiras, a deteção está incorporada na maioria das plataformas. Aqui é onde a maioria dos operadores comete erros:
- Impressões digitais do navegador repetem-se: Se usar o mesmo perfil de navegador ou script de automação, detalhes minúsculos, como agentes de utilizador ou dados de tela , mantêm-se idênticos entre carteiras, tornando-as fáceis de agrupar.
- Os endereços IP sobrepõem-se: Executar sessões de criação ou login a partir do mesmo IP, intervalo de datacenter ou sub-rede proxy traça uma linha reta entre carteiras que, de outra forma, seriam "independentes".
- Padrões de temporização das ações: Tempos de criação rápidos, regulares ou idênticos (como 20 carteiras em 3 minutos) assinalam o seu lote para revisão, especialmente se usar automação sem atrasos aleatórios.
Erros Comuns que Levam à Ligação ou Proibição de Carteiras
A maioria das falhas resulta de atalhos que parecem inofensivos. Os operadores frequentemente reutilizam um perfil de navegador para acelerar o processo, pensando que limpar cookies ou mudar de conta é suficiente. Na prática, a impressão digital do navegador, plugins, fontes, tamanho do ecrã e até IDs de hardware mantêm-se iguais. Isto significa que todas as carteiras MetaMask que cria parecem ter vindo de um único dispositivo, mesmo que troque de proxies.
Outra jogada arriscada é copiar e colar uma frase-semente ou usar um script para gerar carteiras em massa sem entropia adequada. Exchanges e projetos DeFi por vezes rastreiam padrões de criação de carteiras ou verificam sementes reutilizadas. Se as suas carteiras aparecerem com características previsíveis ou repetidas, todas podem ser rejeitadas para airdrops ou bloqueadas de farmar pools. Por exemplo, uma equipa tentou gerar em massa carteiras MetaMask para um airdrop , executando o Chrome sem interface com um script simples. O resultado? Todas as 50 carteiras foram sinalizadas e desqualificadas, e várias perderam as recompensas de farming semanas depois.
O principal compromisso é velocidade versus furtividade. Se poupar no isolamento do navegador ou na aleatoriedade, poupa tempo no início, mas corre o risco de perder todas as carteiras do seu lote, por vezes muito depois de pensar que está seguro. Por isso, operadores experientes constroem isolamento em cada etapa, mesmo que isso signifique um fluxo de trabalho mais lento.
Pronto para ver como funciona realmente a criação de carteiras em massa? A secção seguinte apresenta uma abordagem clara e passo a passo que pode testar, sem cair nestas armadilhas.
Como Criar Carteiras MetaMask em Massa: Métodos Passo a Passo
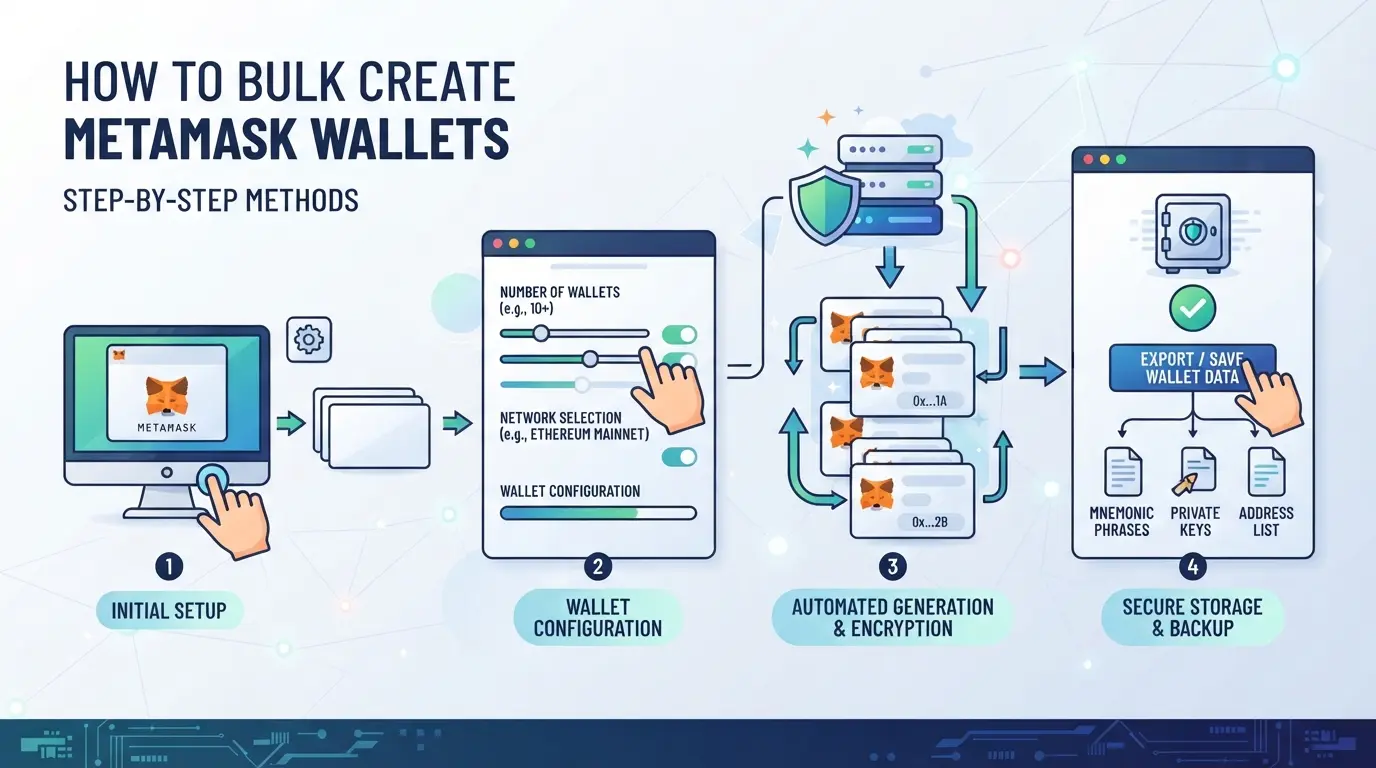
Acertar na criação de carteiras em massa significa controlar impressões digitais, proxies e sementes sempre. O processo errado deixa pegadas que te fazem ser sinalizado. Aqui está como lidar com métodos manuais e automatizados para gerar carteiras de forma segura e eficiente, sem disparar alertas de risco.
Criação Manual: Quando e Como Usar
Métodos manuais fazem sentido para pequenos lotes (menos de 10 carteiras) ou quando cada carteira precisa de uma configuração única e prática.
- Abra um novo perfil de navegador ou uma janela incógnita para cada carteira, nunca reutilize um perfil ou cookies.
- Instala o MetaMask, cria uma nova carteira e regista a frase-semente e a palavra-passe. Se ignorares o registo, perdes o acesso.
- Muda o teu proxy ou rede cada vez, usando os mesmos grupos de IP em todas as carteiras.
- Guarda a seed de cada carteira num ficheiro seguro e offline. Se escreveres mal, não consegues recuperar os fundos.
Esta abordagem é lenta, mas mantém cada carteira limpa e evita ligações acidentais.
Scripts e Ferramentas Automatizadas para Geração de Carteiras a Granel
A automação faz sentido acima de 10 carteiras, mas só se verificares fugas em cada etapa.
- Use scripts open-source confiáveis (como web3.py, ethers.js) que possam gerar sementes de carteira offline. Modifique scripts para definir um proxy único e um user-agent por execução.
- Executa scripts em contentores isolados, não na tua máquina normal. Se o teu script correr numa sessão do sistema operativo, as impressões digitais do navegador vão coincidir.
- Armazene seeds, chaves privadas e endereços em CSV ou JSON encriptados. Se saltar a encriptação, uma única violação expõe todas as carteiras.
- Testa uma amostra aleatória, importa 2-3 carteiras para o MetaMask para confirmar que carregam e se conectam como esperado.
Se o script reutilizar proxy, user-agent ou cookies ao nível do sistema, espere ligações entre todas as carteiras geradas.
Importação e Exportação de Carteiras em Grandes Quantidades
Colocar carteiras na MetaMask ou noutro gestor em massa requer um tratamento cuidadoso do formato.
- Prepare as suas carteiras em CSV ou JSON, cada linha deve ter um endereço, chave privada e etiqueta opcional.
- Use a "Conta de Importação" do MetaMask com chaves privadas, não seeds. O MetaMask não suporta a importação de seed para múltiplas ao mesmo tempo.
- Para ferramentas de importação em massa, verifica as correspondências de formato (hexágono minúsculo para chaves privadas, sem espaço em branco extra).
- Se vires erros de importação, como "Chave privada inválida" ou linhas saltadas, verifica novamente se há quebras de linha ocultas ou caracteres não suportados.
Um carácter errado no teu CSV pode bloquear todo o lote, por isso teste sempre com um ficheiro pequeno antes de escalar.
Antes de avançar, vale a pena ver o que normalmente faz com que as operações de carteira em massa falham e como detetar esses erros cedo.
O Que Faz as Operações de Carteira a Granel Falharem: Erros e Correções do Mundo Real
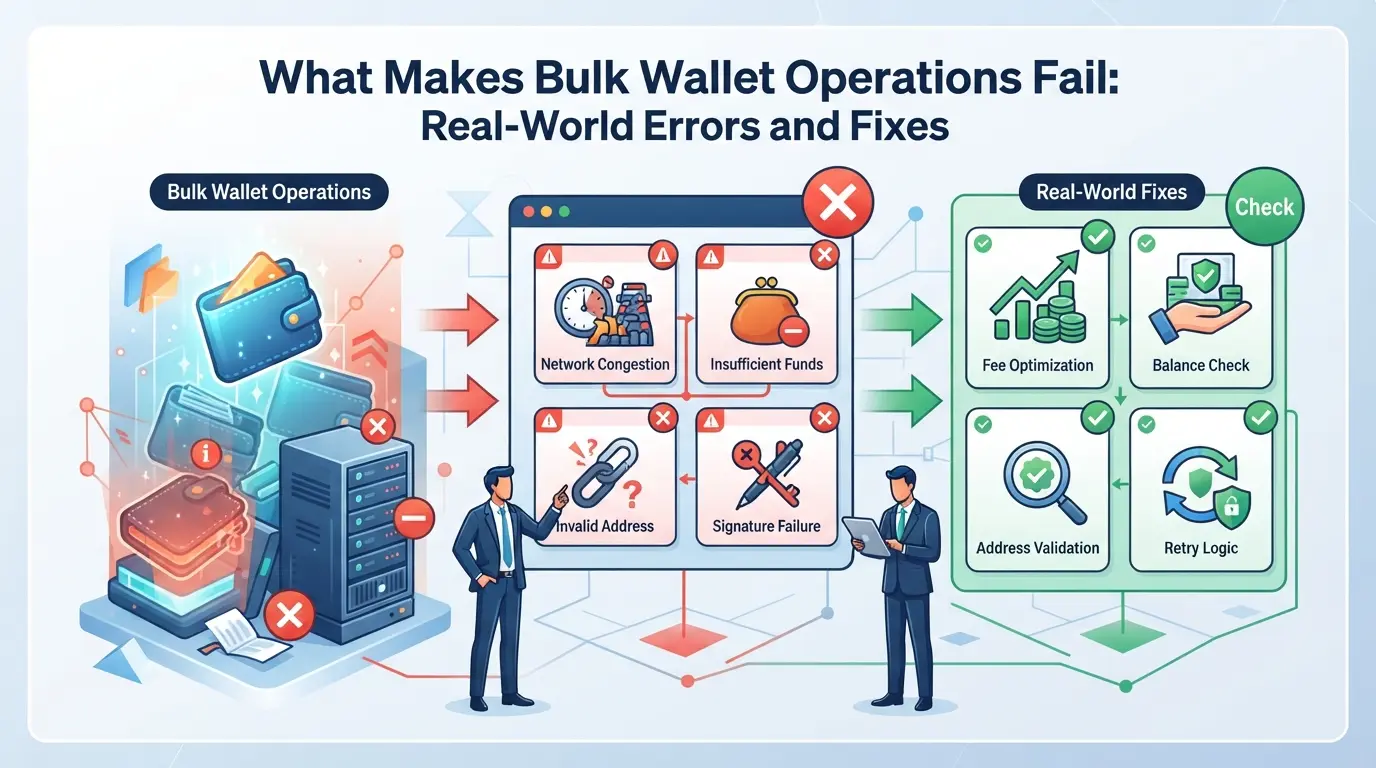
Mesmo com as ferramentas certas, a criação de carteiras em massa pode falhar por razões que só aparecem quando as contas são sinalizadas, agrupadas ou perdidas. Conhecer estes pontos de falha poupa-te horas e, por vezes, as próprias carteiras.
Colisões e Duplicados de Frases-Semente
Usar scripts fracos ou atalhos para gerar carteiras pode criar duplicados de frases semente. Se duas carteiras partilharem uma semente, ambos os endereços ficam expostos se uma delas for divulgada. Faz uma verificação de unicidade em cada nova frase, se alguma coincidir, elimina o lote e começa de novo.
Erro de Configuração do Perfil do Navegador e Proxy
Uma única configuração errada no perfil do navegador ou na configuração do proxy pode ligar todas as carteiras entre si.
- Se todos os perfis usarem o mesmo proxy ou impressão digital, as exchanges podem detetar padrões e agrupar as suas carteiras.
- O caminho mais seguro: testar cada perfil com um verificador de impressões digitais e verificar a diversidade de IP antes da criação em massa.
Problemas de Formato de Importação/Exportação
Importar ou exportar listas de carteiras como CSV ou JSON é rápido, mas um delimitador errado ou um campo em falta podem corromper dezenas de endereços. Se vires erros de importação ou carteiras em falta, verifica se há quebras de linha, vírgulas mal colocadas ou incompatibilidades de formato. Valida sempre uma amostra antes de executar um lote completo.
Como as equipas podem gerir carteiras MetaMask em massa de forma mais segura com o DICloak
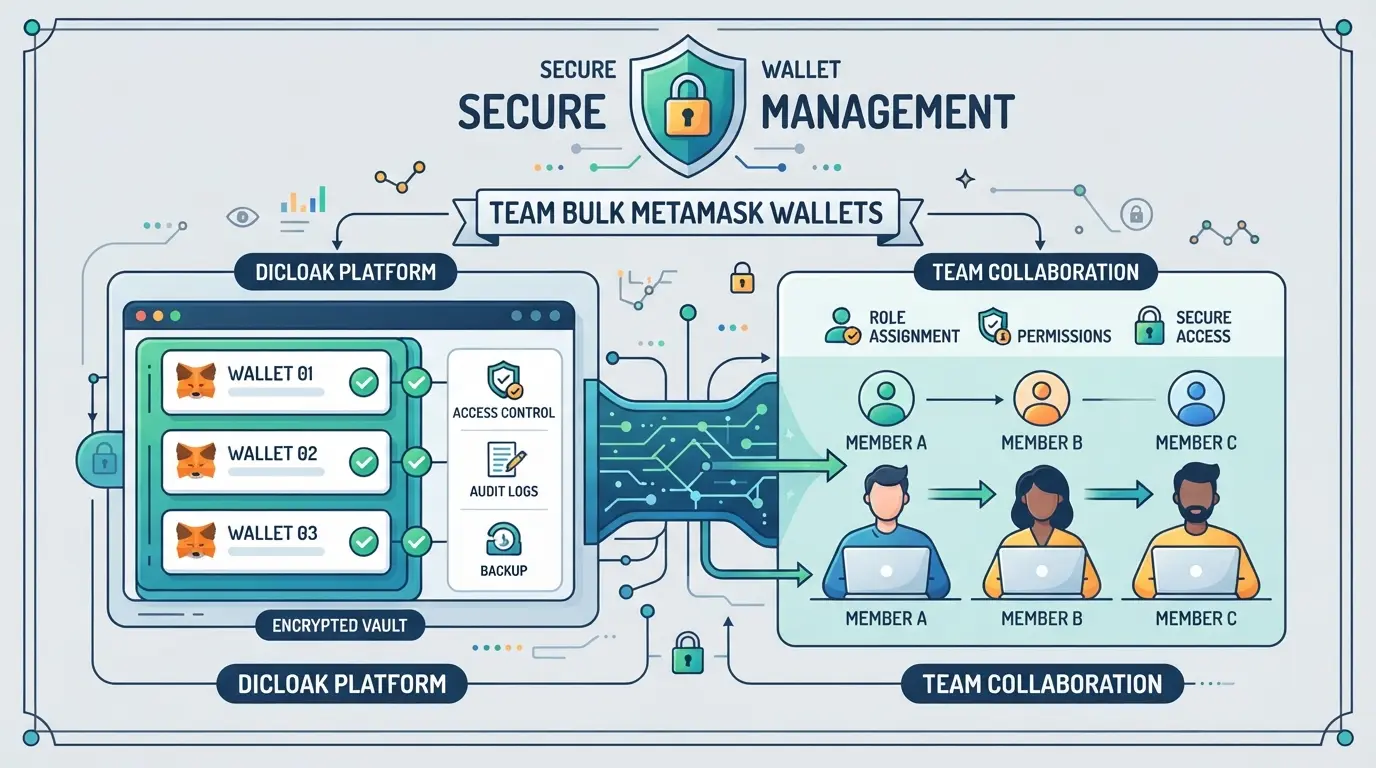
Se a sua equipa gere dezenas ou centenas de carteiras MetaMask, manter cada sessão separada é inegociável. O maior risco é a sobreposição acidental, um erro no armazenamento do navegador ou reutilização de IP e todas as carteiras podem ser sinalizadas como um grupo. Para operadores que criam ou executam carteiras em massa, usar uma ferramenta como o DICloak ajuda a manter fluxos de trabalho limpos ao isolar perfis de navegador, atribuir proxies e automatizar tarefas repetitivas. Isto não cria nem gere carteiras por si; trata do ambiente e da camada de sessão, para que a sua equipa evite os erros operacionais mais comuns.
Separar Sessões de Carteira com Isolamento de Perfis e Configuração de Impressão Digital
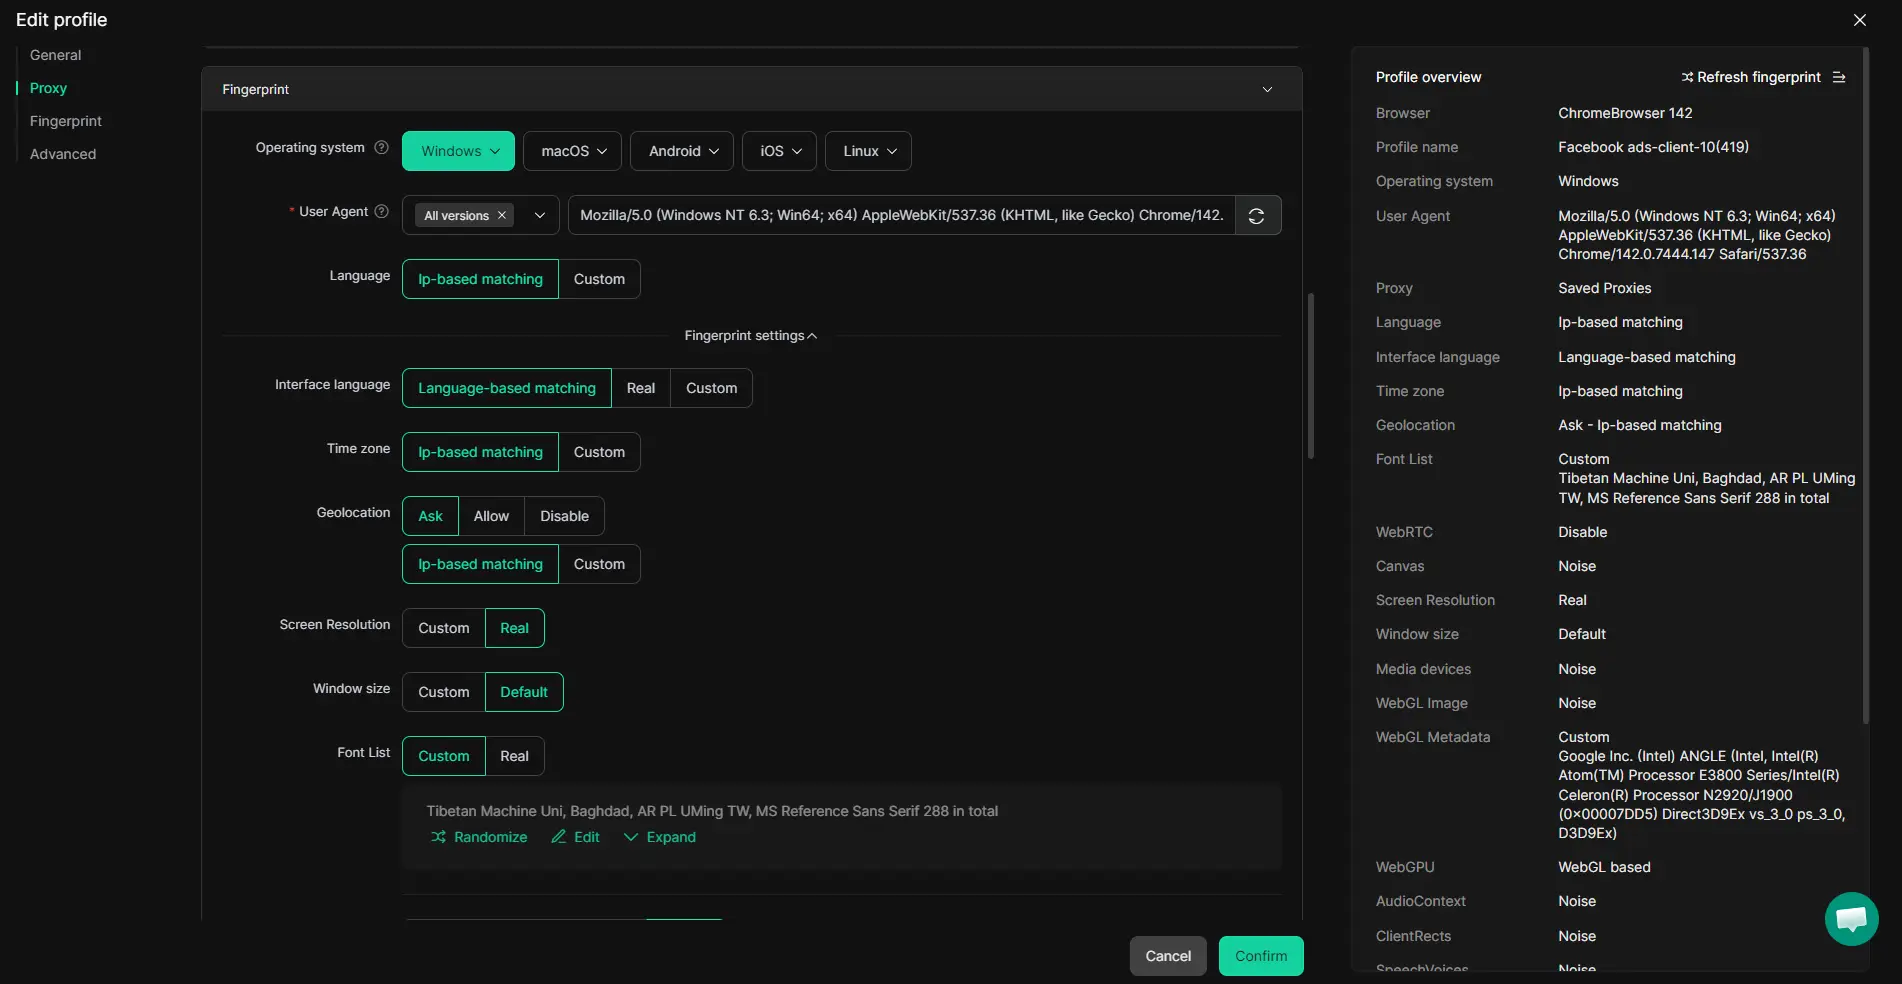
As equipas podem criar um novo perfil de navegador no DICloak para cada operação de carteira ou operador atribuído. Cada perfil armazena os seus próprios dados de sessão, definições do navegador e sinais de impressões digitais, como User Agent, fuso horário e tamanho do ecrã, para que as sessões não vazem entre contas. Por exemplo, quando um membro da equipa precisa de executar 20 carteiras, configura 20 perfis de navegador com configurações diferentes. Isto mantém o armazenamento de sessão, cookies e identificação do navegador separados. O âmbito mantém-se na camada de ambiente; não altera a carteira nem a extensão MetaMask em si.
Configuração de Proxy Fornecida pelo Utilizador para Perfis Atribuídos
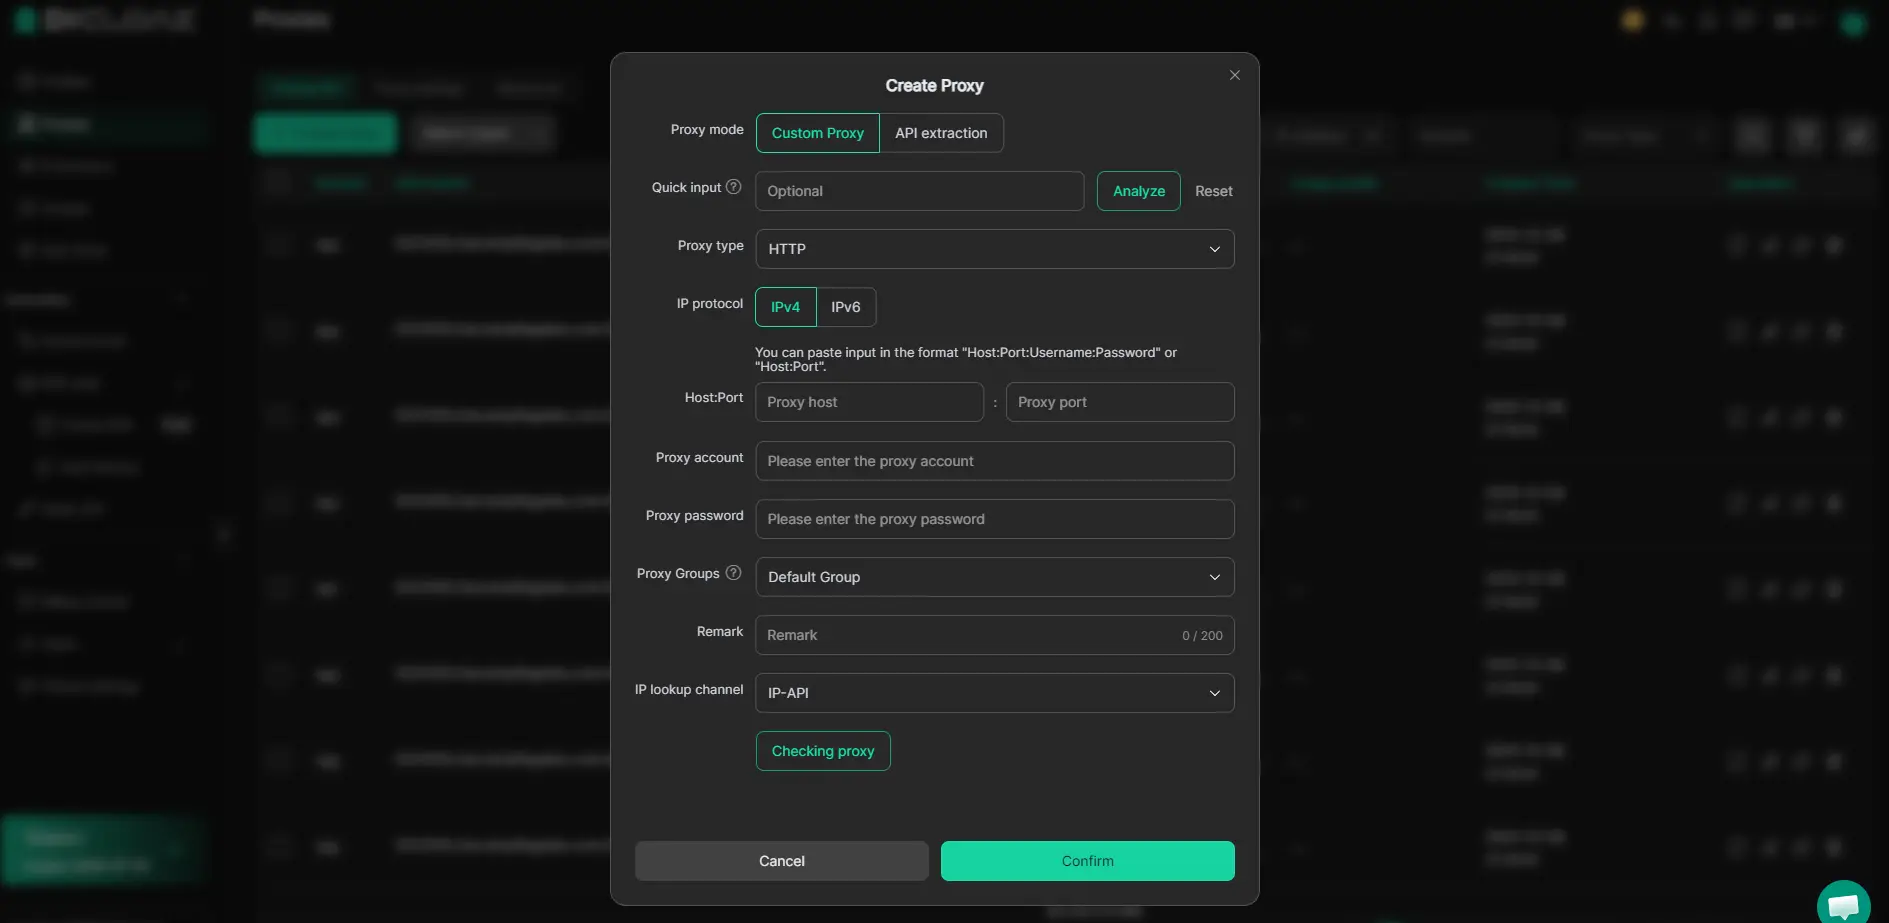
Os operadores podem adicionar um proxy personalizado a cada perfil de navegador no DICloak. Antes de abrir uma sessão de carteira, pode testar o proxy, verificar o IP de saída e confirmar se a região corresponde ao seu plano. Este passo é importante ao gerir grandes lotes, pois depender de uma única ligação de rede pode ligar sessões. A seleção e qualidade do proxy dependem da equipa, o DICloak apenas armazena e aplica o que introduzir. Não há proxy incluído ou vendido, e os operadores devem verificar se a configuração do proxy cumpre as regras da plataforma alvo.
Automatização de Tarefas Repetitivas na Carteira com RPA
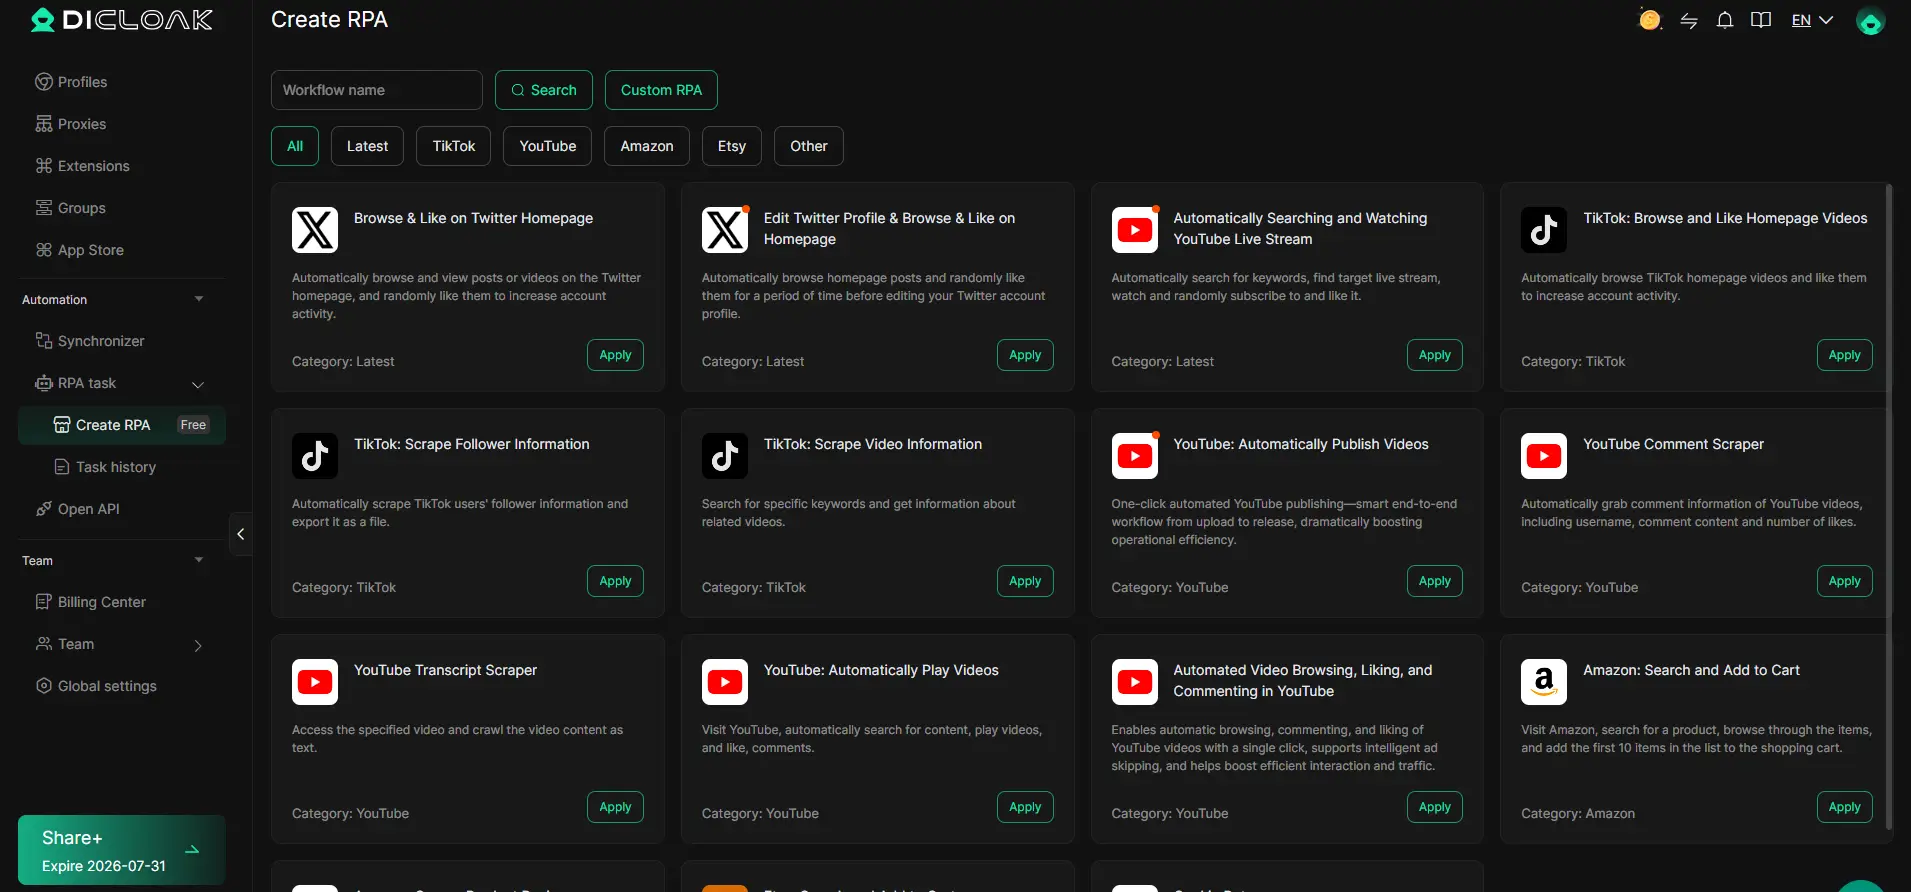
Tarefas manuais de carteira, como abrir o MetaMask, importar uma seed ou executar transações de teste, desperdiçam horas quando repetidas entre perfis. As equipas podem configurar uma tarefa RPA no DICloak, escolher os perfis a incluir e executar o fluxo de trabalho. Registos de execução e estado em tempo real ajudam a detetar falhas ou valores fora da ordem rapidamente. A equipa define que ações são permitidas, revê cada passo e decide quando reexecutar ou ajustar o fluxo de trabalho. Isto mantém a automação sob controlo do operador e evita pontos cegos que scripts simples muitas vezes não percebem.
Sincronização de Ações entre Múltiplos Perfis de Carteira
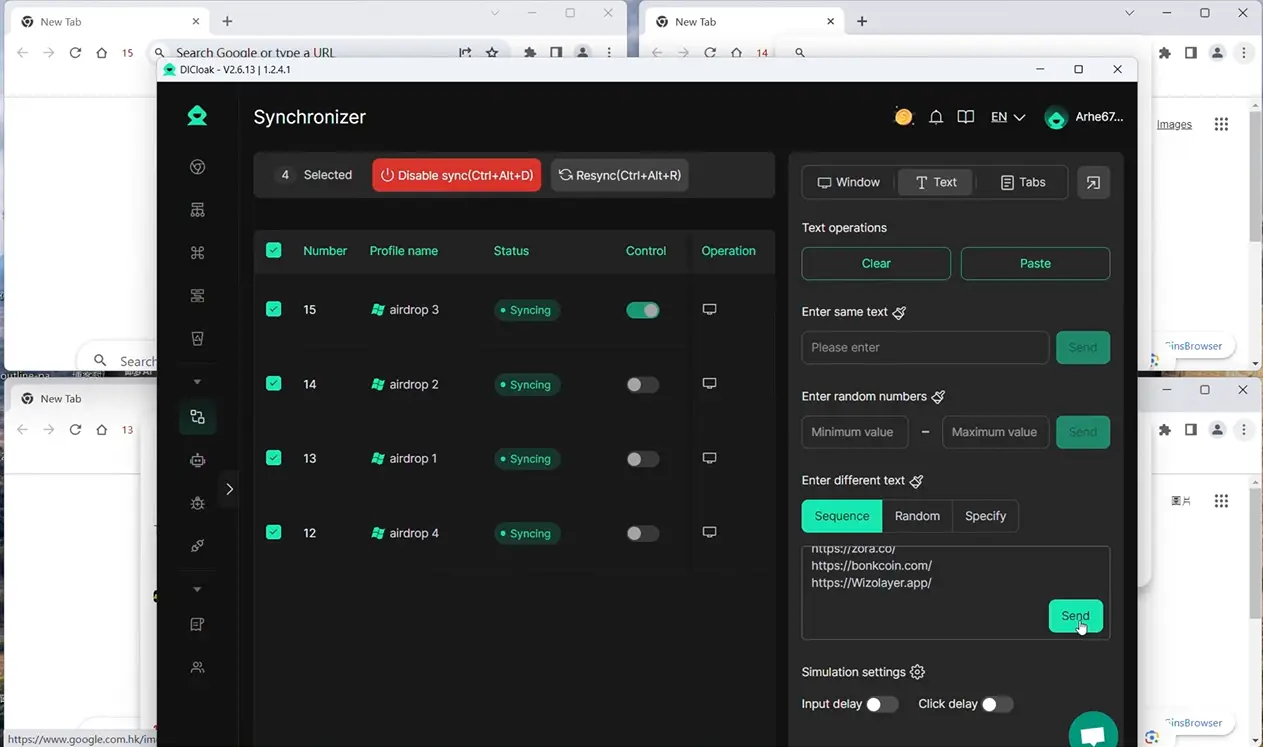
Coordenar ações entre perfis de carteiras abertas é um incómodo sem sincronização ao vivo. Com o Synchronizer do DICloak, um operador pode atuar numa janela mestra e espelhar cliques, teclas ou deslocar-se entre perfis selecionados da carteira em tempo real. Isto funciona bem para tarefas que necessitam de input simultâneo, como assinatura em lote ou introdução de dados, permitindo que a equipa supervisione cada sessão. A funcionalidade apenas espelha ações em tempo real e supervisionadas, não executa trabalhos sem vigilância nem afirma imitar o uso humano.
Se gerir sessões de carteira em massa começar a parecer mais arriscado do que a recompensa, vale a pena considerar se uma estrutura diferente serviria melhor a sua equipa.
Quando a criação de carteiras a granel é a escolha errada: alternativas mais seguras
Criar carteiras MetaMask em massa funciona para algumas tarefas de farming e testnet, mas é um erro quando estão envolvidos regras da plataforma, elegibilidade para airdrop ou riscos de conformidade. Se ignorares estes limites, não arriscas apenas banimentos, podes perder recompensas ou ser sinalizado por fraude.
Riscos vs. Recompensas: Quando a Criação em Massa Tem Efeito Contrário
O principal problema não é técnico. Trata-se do que as plataformas verificam após a criação da carteira. Lotes de carteiras em massa podem desencadear algoritmos de revisão, especialmente quando se faz farming de airdrops ou se usa o mesmo dispositivo, proxy, ou impressão digital do navegador.
| Cenário |
Resultado da Criação em Massa |
Alternativa Mais Segura |
| Agricultura de Lançamento Aéreo |
Alto risco de banimento |
Crescimento orgânico da carteira |
| Verificação de Conformidade da Plataforma |
Desqualificação |
Configuração da conta da equipa |
| Retirada da Bolsa |
Congelamento da conta |
Carteiras individuais |
Se o teu objetivo é fazer airdrop, criar carteiras em massa pode, na verdade, reduzir o teu pagamento. Plataformas como Binance e OKX muitas vezes desqualificam lotes que parecem estar ligados.
Alternativas: Crescimento Orgânico da Carteira e Gestão Baseada em Equipas
Para tarefas de alto valor ou sensíveis à conformidade, a criação orgânica de carteiras é mais segura. Criar carteiras ao longo do tempo, usar dispositivos e perfis separados, ou configurar carteiras para membros individuais da equipa reduz a deteção. A forma mais rápida de evitar banimentos em massa é evitar a criação em massa de carteiras e focar-se na gestão orgânica ou baseada em equipa.
Se estiver tentado a automatizar a criação da carteira MetaMask só para poupar tempo, considere as consequências: perder acesso, recompensas ou até fundos. Por vezes, passos manuais e criação espalhada são a única forma de manter as carteiras seguras.
A criação em massa nem sempre é a decisão mais inteligente. Quando estão em causa recompensas, conformidade ou revisão da plataforma, mudar para métodos orgânicos ou baseados em equipa protege os seus ativos e mantém as suas contas fora do radar.
Como Auditar e Manter Carteiras MetaMask Criadas em Massa ao Longo do Tempo
Carteiras criadas em massa não permanecem seguras nem utilizáveis em piloto automático. Precisas de um horário e de uma lista de verificação, caso contrário, chaves esgotadas ou mudanças de política perdidas vão rapidamente apanhar.
Auditorias Regulares de Segurança e Gestão de Chaves
Faça verificações trimestrais sobre quem tem acesso à carteira, revisando os registos de dispositivos e localizações. Rode as chaves privadas pelo menos uma vez por ano e após qualquer suspeita de fuga. As cópias de segurança devem ser armazenadas offline e testadas restaurando num dispositivo limpo. Faltar sequer um ciclo de auditoria pode deixar os seus fundos expostos muito antes de se aperceber.
Monitorização de Alterações nas Políticas da Plataforma
A MetaMask e as exchanges atualizam as regras de deteção sem aviso. Ignorar estas mudanças significa que um lote inteiro de carteiras pode ser sinalizado ou bloqueado durante a noite.
- Subscreva os canais oficiais do MetaMask e troca de atualizações
- Revise mensalmente as alterações às políticas de airdrop e agricultura
- Teste uma amostra de carteiras após cada atualização antes das ações em massa
Perguntas Frequentes Sobre a criação em massa de carteiras metamask
É legal criar carteiras MetaMask em massa em 2026?
A criação em massa de carteiras MetaMask pode ser legal ou ilegal, dependendo do seu país e do que pretende fazer com as carteiras. Algumas regiões restringem a criação automática de carteiras ou o uso massivo de contas. Verifique sempre as leis locais e reveja os termos de serviço da MetaMask antes de avançar para evitar problemas legais.
O MetaMask consegue detetar se crio várias carteiras a partir de um só dispositivo?
O próprio MetaMask não regista quantas carteiras cria num só dispositivo. No entanto, as plataformas com que interage podem detetar padrões, como usar a mesma impressão digital do navegador ou endereço IP. Exchanges e dApps podem sinalizar ou restringir contas se detetar sinais de criação em massa ou automação.
Qual é a forma mais segura de armazenar frases seed geradas em massa?
A melhor forma de armazenar muitas frases-semente é offline num ficheiro encriptado, como um gestor de palavras-passe em modo offline ou uma pen USB encriptada. Nunca guarde frases-semente em armazenamento na cloud, email ou em computadores partilhados. Se possível, imprima-as e guarde-as num local seguro a que só você possa aceder.
Quantas carteiras MetaMask posso criar antes de ativar o risco?
Não existe um limite oficial de criação de carteiras no MetaMask. No entanto, se criar carteiras MetaMask em massa usando o mesmo dispositivo, navegador ou rede, aumenta a probabilidade de ser detetado pelas plataformas. Configurações únicas de dispositivos e endereços IP reduzem este risco, mas nada o torna completamente invisível.
Posso usar proxies para evitar ligar as minhas carteiras MetaMask?
Usar proxies pode ajudar a separar as sessões da carteira e a mascarar o seu endereço IP. Para melhores resultados, combine proxies com perfis de navegador únicos e limpe os cookies sempre que criar ou usar uma carteira. Isto dificulta que as plataformas liguem as suas carteiras através de impressões digitais.
Antes de prosseguir, avalie os seus requisitos específicos e considerações de segurança para determinar o método mais eficiente de gerir e gerir múltiplas carteiras. Simplificar este processo pode poupar tempo significativo enquanto reduz erros manuais. Experimente o DICloak Gratuitamente
 Ferramentas Gratuitas
 Cookie Plugin
 Gerador de UA
 Gerador de Endereço MAC
 Gerador de Endereço IP
 Lista de Endereços IP
 Gerador de Código 2FA
 Relógio Mundial
 Verificação de Anonimato
 WebRTC Leak Test
 Gerador de UUID
 Verificador de Proxy
 Verificador de Anúncios FB
 Coleta Web com IA
 Ferramentas SMM Grátis
 Verificador de Shadowban do Twitter
 Verificador de Nomes do Instagram
 Gerador UTM
 Gerador de nomes de usuário
 Gerador de hashtags com IA
 Gerador de títulos para LinkedIn
 Redimensionador de imagens sociais