Lês proxies gratuitos, mas vês o mesmo nos resultados da pesquisa: uma longa lista de endereços, tipos incompreensíveis, promessas de anonimato, e nem uma palavra sobre qual deles está vivo em 10 minutos. Na prática, o problema normalmente não é onde obter o IP, mas sim como eliminar rapidamente o lixo.
Os servidores proxy gratuitos muitas vezes têm o mesmo aspeto, mas comportam-se de forma diferente. Um endereço abre uma página, outro bloqueia no TLS, um terceiro já está bloqueado no site desejado, e um quarto simplesmente drena o tráfego através do nó de outra pessoa sem estabilidade normal.
Por isso, é mais útil não recolher outra lista de proxies livres, mas verificar três coisas ao mesmo tempo: protocolo, velocidade de resposta e nível de risco. Para tarefas comuns, a diferença entre HTTP, HTTPS e SOCKS é imediatamente visível. Se escolher um tipo aleatoriamente, pode perder a sessão, obter um captcha em cada pedido ou passar horas à procura da razão pela qual a ferramenta "não funciona", embora o problema estivesse no próprio proxy. Não é a lista simpática que é importante aqui, mas o esquema de funcionamento: onde procurar proxies HTTP HTTPS SOCKS gratuitos, como os testar e em que casos é melhor abandoná-los imediatamente.
É aqui que devemos começar: que proxies livres existem em geral e como diferem no trabalho real.
Porque é que precisamos de proxies gratuitos e quando são realmente adequados
Se a tarefa for simples e pontual, esta opção é normal. Se precisar de trabalho estável, iniciar sessão na sua conta, uma sessão longa ou transferir dados sensíveis, é melhor considerar imediatamente como um talão temporário e não uma base de trabalho.
Que tarefas costumam cobrir os proxies gratuitos?
Normalmente, são feitas para uma verificação única: se o site abre a partir de outro país, como é a página sem cache local, se um pedido simples passa por um IP diferente. Para testes curtos sem login e sem dados importantes, isto é frequentemente suficiente. Se o proxy cair após 2 minutos, basta pegar noutro e seguir em frente.
Quando os Proxies Livres Falham Mais Frequentemente
Os problemas começam quando é necessário um resultado repetível. O mesmo IP partilhado pode ser perseguido por dezenas de pessoas ao mesmo tempo, razão pela qual o site já vêcaptchas, limites ou bloqueios. Na prática, é assim: a página abre, mas o login não passa, a API responde com 403 e o carregamento congela na fase TLS. De fora, parece que o site ou a sua ferramenta está avariado, embora o gargalo esteja no próprio proxy. E quanto mais longa a sessão, mais frequentemente quedas, atrasos e uma mudança repentina de rota surge.
Qual é a diferença entre tarefas pontuais e trabalho a tempo inteiro
É mais fácil perceber a diferença com três verificações rápidas:
- Se a tarefa demorar entre 1 a 5 minutos e não exigir iniciar sessão na sua conta, pode tentar esta opção.
- Se continuares a voltar ao mesmo site o dia todo, o IP partilhado começará rapidamente a atrapalhar.
- Se a perda da sessão quebrar o trabalho, os servidores proxy gratuitos deixaram de poupar tempo, mas consomem-no.
Neste ponto, não deves adivinhar a lista de endereços. É mais lógico verificar imediatamente se o proxy está ativo, que protocolo tem e como se comporta sob carga real.
Como Testar Proxies Gratuitos Antes de Usar
Depois de perceber onde esses endereços podem ser úteis, a principal questão permanece: se um proxy específico funciona. A verificação demora 3-5 minutos. Filtra imediatamente tudo o que não tem religação, confunde a geografia ou abranda visivelmente até um pedido simples.
Verifica se o proxy responde e morre ao fim de um minuto
Ligue-se ao endereço e faça não um, mas pelo menos 3-5 pedidos consecutivos com um intervalo de 20-30 segundos. Se o primeiro pedido for aprovado, e o segundo já estiver bloqueado ou a dar um timeout, tal nó é quase inútil para o trabalho. Olhe não só para o facto da resposta em si, mas também para o tipo de erro: a ligação recusada geralmente significa uma porta morta, o erro TLS frequentemente indica um proxy HTTPS avariado, e uma longa espera sem resposta indica geralmente um nó sobrecarregado. Depois volte a ligar ao fim de um minuto. Se a sessão não voltar a levantar, é melhor riscar o endereço imediatamente.
Compare a velocidade de download e a latência
Uma latência elevada quebra até a autorização simples: a página pode abrir-se e o formulário de login ou o script de verificação congela.
- Abre o mesmo site depois de 3-4 endereços e compara o tempo com a primeira resposta.
- Verifica se CSS, scripts e imagens estão carregados, não apenas HTML.
- Separadamente, veja os picos de latência: se foram 400 ms, depois 4 segundos, o nó fica instável.
Certifique-se de que o IP e o país estão corretamente determinados
Verifique o IP de saída através de ipinfo.io ou whatismyipaddress.com. Se Berlim estiver listada e o serviço mostrar Polónia ou Países Baixos, a descrição deixou de ser correta; se o GEO for um e o fuso horário no seu perfil for diferente, alguns sites notam imediatamente.
Compreende o nível de anonimato que realmente obtém
A assinatura "anónimo" na lista de proxies gratuitos não prova nada. Tens de ver que títulos e IPs realmente vão para o site.
- Verifique com o BrowserLeaks se o seu IP original está visível em cabeçalhos como
X-Forwarded-For.
- Se o serviço apresentar um "proxy transparente", não use esse endereço para contas e autorizações.
- Repita o teste depois de reconectar: alguns servidores proxy gratuitos mudam o seu comportamento durante a carga.
Se o proxy já estiver a comportar-se de forma estranha nesta fase, o problema normalmente não se limita à velocidade. De seguida, deve analisar os riscos que mais frequentemente são ignorados.
Quais os riscos dos proxies livres são mais frequentemente subestimados
Verificar a velocidade e disponibilidade é útil, mas não mostra o risco principal. Na prática, os problemas muitas vezes não começam com uma resposta lenta, mas sim com registos de outras pessoas, falsificação de tráfego e o facto de o mesmo nó funcionar bem hoje, e amanhã quebrar a sessão ou desviar pedidos para uma rota diferente.
Porque é que os proxies gratuitos estão frequentemente sobrecarregados e deixam de funcionar rapidamente
Um IP é frequentemente partilhado por dezenas ou centenas de pessoas. Daí captchas, bloqueios e falhas de ligação. Se o nó já estiver "exposto", perde-se tempo para diagnósticos, embora o problema não esteja no navegador ou no site, mas sim no próprio endereço.
Que problemas surgem com registos, falsificação de tráfego e desconfiança na fonte
O risco mais subestimado: muitas vezes não se sabe quem gere o servidor e o que escreve nos logs.
- O que pode correr mal: se o tráfego passar por um nó aleatório, o proprietário pode ver pedidos não encriptados, cabeçalhos, cookies sem a bandeira Secure e, por vezes, alterar o conteúdo da página pelo caminho. Uma falha típica é esta: o site abre, mas o formulário de login leva a um domínio estranho, alguns scripts não carregam ou a sessão "apodrece" subitamente após o registo.
- Quão mais seguro: não transfira autorizações, códigos de confirmação, cookies de trabalho e dados dos painéis internos através desses nós. Uma página de teste sem iniciar sessão na conta é adequada para verificação.
Porque é que o mesmo proxy gratuito pode funcionar hoje e quebrar a tarefa amanhã
A rota, a geolocalização e a reputação do IP podem mudar sem aviso. Ontem o site viu um país, hoje outro. Para serviços com verificação de login, isto parece uma atividade suspeita, mesmo que não tenha alterado nada.
Que dados é melhor não transferir através de proxies gratuitos aleatórios
Não envie logins, palavras-passe, códigos 2FA, formulários de pagamento, acesso a painéis de administração e contas de trabalho através deles. Se a tarefa exigir login ou uma sessão estável, deve analisar não só a qualidade do nó, mas também o tipo de proxy.
Qual é a diferença entre proxy HTTP, HTTPS e SOCKS e qual o tipo a escolher
Depois dos riscos, a questão lógica é: que tipo escolher para a tarefa, e não "por sorte". A resposta curta é que HTTP é suficiente para pedidos web simples, HTTPS é mais frequentemente necessário para o navegador, e SOCKS é mais conveniente para aplicações e tráfego não padrão.
Quando um proxy HTTP é suficiente
| Tipo |
Onde normalmente trabalha |
O que verificar antes de começar |
Quando devo tomá-lo |
| HTTP |
Pedidos simples GET/POST, pagefinders, verificação manual rápida de URL |
Serve uma página sem loops de redirecionamento, corta cabeçalhos? |
Se só precisas de tráfego web normal |
| HTTPS |
Navegador, sites com login, serviços com ligação TLS |
Quer o certificado seja aprovado, CONNECT ou erros de handshake TLS |
Se abrir sites através de um navegador |
| SOCKS |
Aplicações, mensageiros instantâneos, clientes não padrão, algumas ferramentas de ambiente de trabalho |
O próprio programa suporta isso? O DNS falha |
Se o seu tráfego não estiver limitado pelo navegador |
Veja-se HTTP para testes curtos e análises simples. Se o site mudar imediatamente para HTTPS, um proxy HTTP normal muitas vezes torna-se um link desnecessário e só adiciona erros.
Quando é melhor procurar um proxy HTTPS
Para um navegador, esta é geralmente a opção mais prática. Se o proxy passa o HTTPS sem erros de certificado e não quebra a sessão no início de sessão, já faz sentido testar mais em termos de velocidade.
Quando um proxy SOCKS é mais conveniente do que outros
O SOCKS é útil quando o proxy HTTP simplesmente não é detetado pela aplicação. Este é um caso comum para clientes, scripts e ferramentas de ambiente de trabalho, que precisam de mais do que apenas tráfego de navegador.
Como não cometer erros na escolha do tipo para a sua tarefa
Não olhe para o nome na lista, mas para o cenário: browser, HTTPS, parser de páginas HTML, HTTP ou HTTPS, aplicação, SOCKS. De seguida, faz sentido procurar não qualquer lista de proxies livres, mas sim fontes onde o tipo e o desempenho possam ser rapidamente filtrados.
Onde procurar proxies gratuitos e como não perder tempo em listas de lixo
Depois de escolher o tipo de proxy, deve procurar em dois locais: listagens públicas e coleções de utilizadores. Mas deve olhar não para o comprimento da lista, mas para os sinais de frescura e verificação.
Quais são as molas mais comuns
Na maioria das vezes, os endereços de trabalho são pesquisados em agregadores abertos, onde há uma porta, protocolo, país e hora da última verificação. A segunda fonte são fóruns, chats e canais com seleção manual. A vantagem é que por vezes existem endereços novos; o ponto negativo é mais simples: metade da lista já está morta quando é publicada.
Quais são os sinais de que a lista está desatualizada ou inútil?
- Não há data de atualização nem hora de última verificação.
- Os mesmos IPs com portas diferentes são repetidos.
- Há promessas de "anonimato" e "estabilidade" na descrição, mas não há atraso, protocolo ou estado.
Porque é melhor pegar em vários candidatos e passá-los imediatamente pelo teu filtro
Um único endereço raramente poupa tempo. É mais fácil escolher 5-10 candidatos de uma vez e eliminar rapidamente o lixo.
- Remover endereços sem o protocolo necessário.
- Verifique imediatamente a resposta e o acesso ao local alvo.
- Mantém apenas aqueles que passam no teu teste; isto será útil na próxima etapa, quando os proxies tiverem de ser distribuídos por diferentes perfis.
Como alocar os seus proxies para perfis separados no DICloak se tiver mais do que uma sessão de trabalho
Se tiver mais do que uma sessão a funcionar após selecionar um proxy, o problema geralmente não está na nova lista de endereços, mas no facto de todos abrirem num só navegador. Neste cenário, os utilizadores podem criar perfis de navegador separados no DICloak e ligar os seus próprios proxies a cada um. O âmbito aqui limita-se ao perfil do navegador e à sessão; isto não altera a qualidade dos próprios proxies nem o comportamento das plataformas.
Como Configurar Perfis Individuais e Definições do Ambiente do Navegador no DICloak
Os operadores podem criar um perfil separado no DICloak para cada sessão de trabalho, de modo a não misturar cookies, cache e histórico de login. Dentro do perfil, pode configurar a linguagem da interface, fuso horário, geolocalização, User Agent e outros sinais do ambiente do navegador. Na prática, isto é mais conveniente do que manter várias contas em separadores diferentes do mesmo Chrome, onde as sessões são fáceis de confundir manualmente.
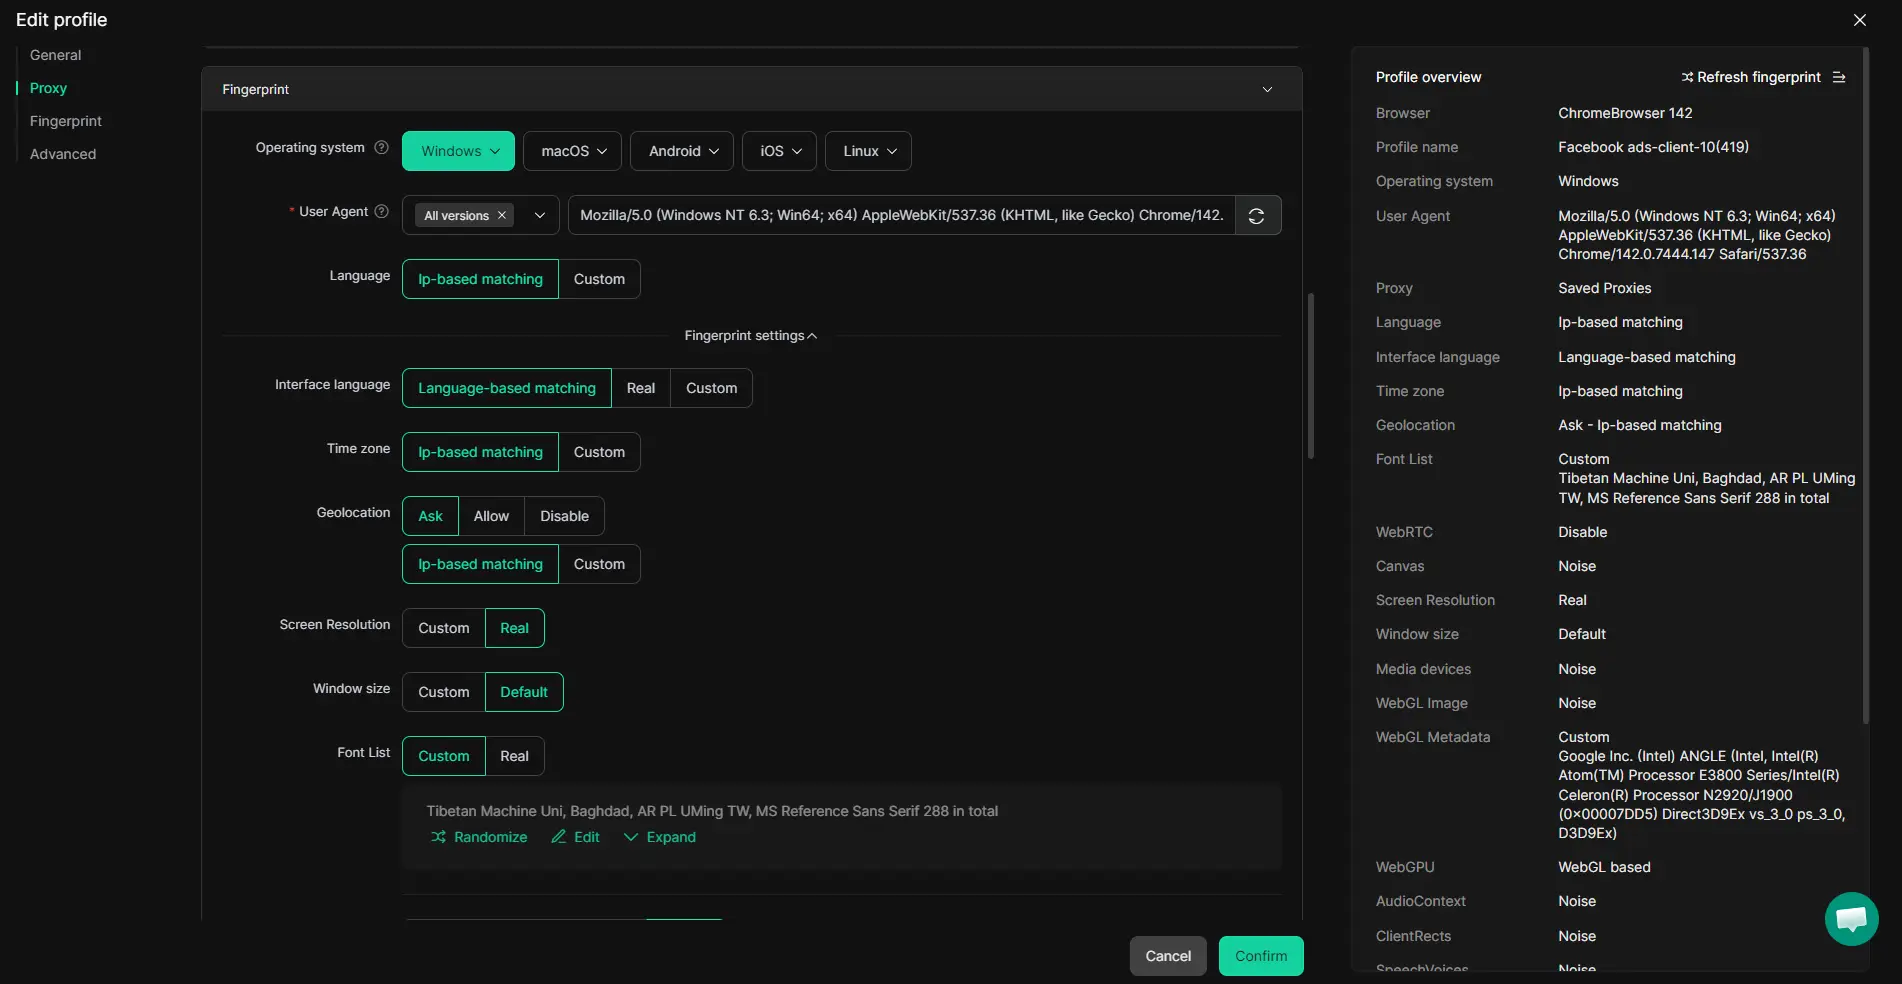
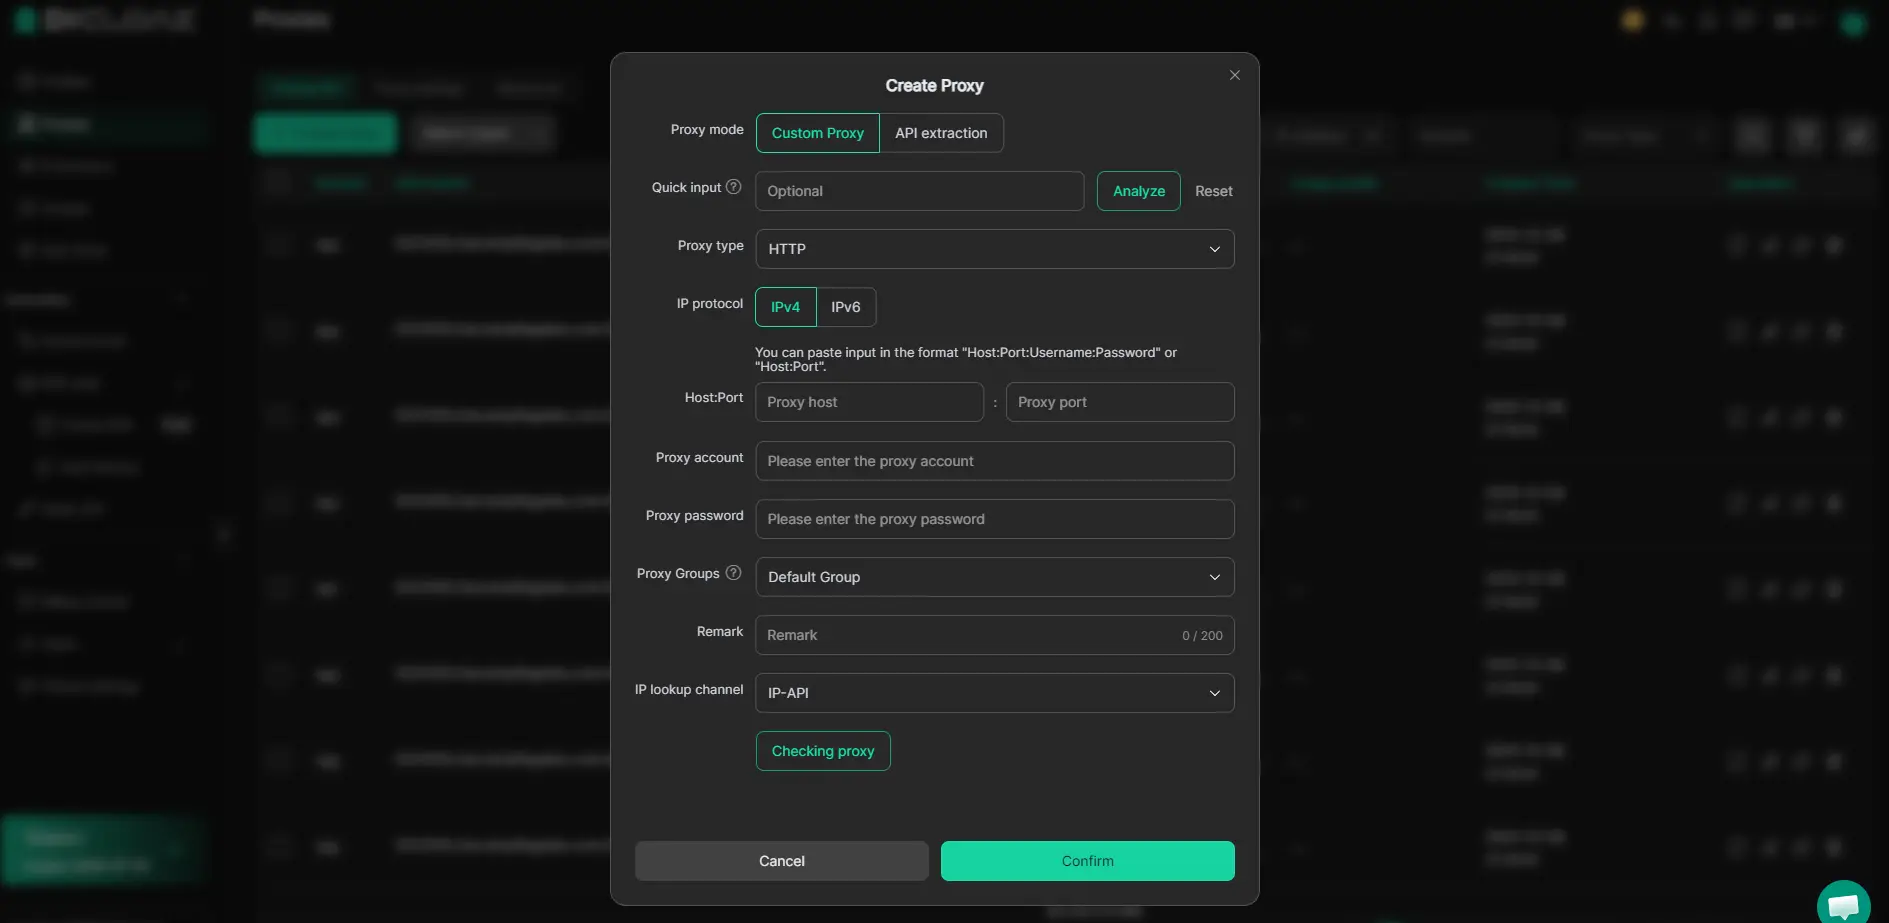
Como adicionar um proxy personalizado a um perfil e verificar o IP de saída
Depois disso, o utilizador abre as definições do perfil, seleciona o seu proxy, introduz o host, porta, login e palavra-passe, e depois verifica a ligação antes de iniciar a sessão. No DICloak, pode ver que IP de saída, país e fuso horário estão determinados para este perfil. Isto é útil se estiver a testar proxies gratuitos e quiser eliminar imediatamente aqueles que não aumentam ou indicam uma região inesperada.
Onde termina o papel do DICloak e começa a tua responsabilidade
A própria ferramenta não seleciona proxies nem avalia a sua fiabilidade. O utilizador decide por si próprio de onde vem o endereço, se pode ser confiável e se se enquadra nas regras da plataforma desejada. Na prática, os iniciantes muitas vezes cometem erros não na criação de um perfil, mas na verificação básica do próprio proxy.
Que erros cometem mais frequentemente os principiantes ao trabalhar com proxies gratuitos?
Depois de configurar os perfis, a falha normalmente não acontece no navegador, mas nas expectativas do próprio nó. Os iniciantes muitas vezes pegam num endereço da lista de proxies gratuitos, inserem-no no trabalho sem verificar e depois pensam que o site, script ou perfil está avariado.
Use o primeiro IP que encontrar sem verificação
A lista só pode estar fresca na página. Na verdade, o endereço pode já não responder, indicar a geolocalização de outra pessoa ou cortar a ligação num minuto. Verifique cada IP mesmo antes da tarefa, mesmo que esteja "a funcionar" na lista de outra pessoa.
Confunda o tipo de proxy com o caso de uso
Um erro comum é este: um afiliado pega num endereço HTTP, insere-o num navegador anti-detect, abre a conta do site e vê redirecionamentos intermináveis ou uma página de login vazia. Ele decide que o perfil "quarto" ou o site corta a nova conta. Mas o problema é diferente: este cenário exigia HTTPS ou SOCKS5, e o HTTP só era adequado para pedidos simples sem autorização normal e algum tráfego encriptado. O mesmo acontece com scripts: o código crasha não por causa da plataforma, mas por causa de um tipo de proxy incompatível.
Espere estabilidade no tier pago através de um proxy gratuito
Esses endereços degradam-se rapidamente: num dia realizam uma sessão, uma hora depois abrandam ou desaparecem. Mantém 2-3 opções de backup para a mesma tarefa, caso contrário qualquer verificação menor transforma-se numa longa busca pela causa.
Transmitir dados sensíveis através de um proxy aleatório
Não deve iniciar sessão na conta principal, inserir dados de pagamento ou descarregar cookies de trabalho através de um nó aleatório. Se o problema não puder ser resolvido sem esse endereço, isto já é um sinal de que está na altura de mudar a abordagem atual.
Quando os proxies livres deixarem de ser adequados e for altura de mudar a abordagem
Se já passa mais tempo a pesquisar e a verificar novamente do que na tarefa em si, as poupanças acabam. Depois dos erros típicos da secção anterior, vale a pena admitir um facto simples: a substituição manual de IP não deve consumir um dia útil.
Sinais de que está a passar mais tempo à procura do que a própria tarefa
| Situação |
Ainda tolerável |
Está na altura de mudares a tua abordagem |
| Substituição de PI |
1-2 verificações antes de uma tarefa única |
O proxy morre a meio da sessão, e mudas o endereço num círculo |
| Teste manual |
Abra o site uma vez e veja a resposta |
Cada sessão dura entre 10 a 15 minutos de teste manual |
| Fracasso da tarefa |
Pode simplesmente repetir o pedido |
Login, aquecimento ou download de dados estão avariados e recomeçam |
Se isto acontecer todos os dias, os proxies gratuitos já valem mais do que o seu tempo.
Quando estabilidade, repetibilidade e controlo se tornam mais importantes
Assim que tiveres logins regulares, múltiplos perfis ou um segundo participante no processo, uma lista aleatória de proxies gratuitos deixa de carregar a carga. Neste ponto, é mais importante não "encontrar um IP funcional", mas repetir o mesmo cenário sem falhas.
Como escolher o próximo passo sem expectativas desnecessárias
Deixe proxies livres para testes, verificações únicas e tarefas de rascunho. É melhor separar sessões de trabalho, logins importantes e processos com múltiplos perfis ao mesmo tempo e transferi-los para um esquema mais previsível.
Perguntas frequentes sobre Proxies Gratuitos
Os proxies gratuitos são sequer legítimos?
Sim, mas a legalidade é determinada por três fatores ao mesmo tempo: o país, a origem do endereço e a forma como o utiliza. Um servidor público nem sempre viola a lei, mas contornar as regras do site, aceder às de outra pessoa ou trabalhar com IPs roubados já cria um risco. Antes de o usar, verifique as regras locais e os termos de serviço.
Porque é que os proxies gratuitos deixam de funcionar tão rapidamente?
Os endereços públicos têm uma vida útil curta. O mesmo IP rapidamente entra em listas abertas, é muito utilizado, sobrecarregado de pedidos e os sites são frequentemente banidos. Esses servidores raramente têm suporte e monitorização normais. Por isso, a velocidade diminui, a ligação está quebrada e ontem o endereço de trabalho já não está disponível hoje.
É possível usar proxies gratuitos para um navegador normal?
Sim, se primeiro verificar a compatibilidade com o navegador e o tipo de protocolo: HTTP, HTTPS ou SOCKS. Depois veja a velocidade, o IP real de saída e o país através de qualquer serviço de verificação de IP. É importante compreender os riscos: alguns nós registam tráfego, cortam ligações ou interrompem o carregamento de sites, especialmente com autorização.
Qual é melhor para um principiante: uma lista de proxies gratuitos ou uma pesquisa manual por um único endereço?
É mais fácil para um principiante escolher vários candidatos da lista de proxies gratuitos do que perder tempo à procura de um IP. Mas a lista não pode ser considerada uma solução pronta. Cada endereço precisa de ser verificado separadamente: ping, velocidade, país, anonimato e acesso ao site desejado. Desta forma, encontrará rapidamente uma opção funcional e eliminará o lixo.
Com que frequência deve verificar novamente os proxies gratuitos?
Verifique-as antes de cada sessão importante e antes de uma nova tarefa. No mínimo, precisa de verificar novamente a disponibilidade, o IP de saída, o país e a velocidade. Se o site, conta ou tipo de tráfego mudar, faça o teste novamente. Para endereços públicos, mesmo algumas horas de inatividade já podem significar um ban, mudança de IP ou uma queda acentuada de velocidade.
Antes de o usar, avalie para que tarefas precisa de acesso por proxy: verificações pontuais, trabalhar com múltiplas contas ou estável scraping, e depois testar a velocidade, anonimato e fiabilidade numa pequena quantidade de tráfego. Se controlo, segurança e gestão fácil forem importantes, é sensato comparar imediatamente a opção gratuita com uma ferramenta mais segura para não perder tempo a substituir constantemente servidores instáveis. Experimente o DICloak gratuitamente
 Ferramentas Gratuitas
 Cookie Plugin
 Gerador de UA
 Gerador de Endereço MAC
 Gerador de Endereço IP
 Lista de Endereços IP
 Gerador de Código 2FA
 Relógio Mundial
 Verificação de Anonimato
 WebRTC Leak Test
 Gerador de UUID
 Verificador de Proxy
 Verificador de Anúncios FB
 Coleta Web com IA
 Ferramentas SMM Grátis
 Verificador de Shadowban do Twitter
 Verificador de Nomes do Instagram
 Gerador UTM
 Gerador de nomes de usuário
 Gerador de hashtags com IA
 Gerador de títulos para LinkedIn
 Redimensionador de imagens sociais