Vous lisez des proxies gratuites, mais vous voyez la même chose dans les résultats de recherche : une longue liste d’adresses, des types incompréhensibles, des promesses d’anonymat, et pas un mot sur laquelle d’entre elles est même vivante en 10 minutes. En pratique, le problème n’est généralement pas d’où obtenir l’IP, mais comment rapidement éliminer les déchets.
Les serveurs proxy gratuits se ressemblent souvent à la même chose, mais se comportent différemment. Une adresse ouvre une page, une autre se fige sur TLS, une troisième est déjà bloquée sur le site désiré, et une quatrième vide simplement votre trafic via le nœud d’un autre sans stabilité normale.
Il est donc plus utile de ne pas collecter une autre liste de proxies gratuits, mais de vérifier trois choses en même temps : protocole, vitesse de réponse et niveau de risque. Pour les tâches ordinaires, la différence entre HTTP, HTTPS et SOCKS est immédiatement visible. Si vous choisissez un type au hasard, vous pouvez perdre la session, obtenir un captcha pour chaque requête, ou passer des heures à chercher la raison pour laquelle l’outil « ne fonctionne pas », bien que le problème se trouve dans le proxy lui-même. Ce n’est pas la belle liste qui importe ici, mais le schéma de fonctionnement : où chercher des proxies HTTP HTTPS SOCKS gratuits, comment les tester, et dans quels cas il vaut mieux les abandonner immédiatement.
C’est là que nous devrions commencer : quels proxies gratuits existent en général, et comment ils diffèrent dans le travail réel.
Pourquoi avons-nous besoin de mandataires gratuits et quand sont-ils vraiment adaptés
Si la tâche est simple et ponctuelle, cette option est normale. Si vous avez besoin d’un travail stable, d’une connexion à votre compte, d’une longue session ou d’un transfert de données sensibles, il est préférable de considérer immédiatement cela comme un stub temporaire et non comme une base de travail.
Quelles tâches les proxies libres couvrent-ils généralement ?
En général, ils sont effectués pour une vérification unique : si le site s’ouvre depuis un autre pays, à quoi ressemble la page sans cache local, si une simple requête passe par une IP différente. Pour des tests courts sans connexion et sans données importantes, cela suffit souvent. Si le proxy tombe après 2 minutes, vous en prenez un autre et vous passez à autre chose.
Quand les proxies libres échouent le plus souvent
Les problèmes commencent lorsqu’un résultat reproductible est nécessaire. La même IP partagée peut être poursuivie par des dizaines de personnes en même temps, c’est pourquoi le site détectedéjà des captchas, des limites ou des blocages. En pratique, cela ressemble à ceci : la page s’ouvre, mais la connexion ne passe pas, l’API répond avec 403, et le chargement se fige à l’étape TLS. De l’extérieur, il semble que le site ou votre outil soit cassé, bien que le goulot d’étranglement soit dans le proxy lui-même. Et plus la session est longue, plus les chutes sont fréquentes, les sauts de retard et un changement soudain de route apparaît.
Quelle est la différence entre les tâches ponctuelles et le travail à temps plein
Il est plus facile de comprendre la différence grâce à trois vérifications rapides :
- Si la tâche prend de 1 à 5 minutes et ne nécessite pas de connexion à votre compte, vous pouvez toujours essayer cette option.
- Si vous revenez sur le même site toute la journée, l’IP partagée commencera rapidement à gêner.
- Si la perte de la session casse le travail, les serveurs proxy gratuits ne font plus gagner du temps, mais le consomment.
À ce stade, vous ne devriez pas deviner la liste des adresses. Il est plus logique de vérifier immédiatement si le proxy est actif, quel protocole il possède, et comment il se comporte sous charge réelle.
Comment tester les proxies libres avant d’utiliser
Une fois que vous avez compris où de telles adresses peuvent être utiles, la question principale demeure : un proxy particulier fonctionne. La vérification prend 3 à 5 minutes. Filtrez immédiatement tout ce qui ne contient pas de reconnexion, qui embrouille la géographie ou qui ralentit visiblement même une simple requête.
Vérifiez si le proxy répond et s’éteint après une minute
Connectez-vous à l’adresse et effectuez non pas une, mais au moins 3 à 5 requêtes consécutives avec un intervalle de 20 à 30 secondes. Si la première requête est traitée, et que la seconde est déjà en attente ou en attente, un tel nœud est presque inutile pour le travail. Regardez non seulement la réponse elle-même, mais aussi le type d’erreur : la connexion refusée signifie généralement un port mort, l’erreur TLS indique souvent un proxy HTTPS défaillant, et une longue attente sans réponse indique le plus souvent un nœud surchargé. Puis reconnectez-vous à nouveau dans une minute. Si la session ne reprend pas, il vaut mieux rayer l’adresse immédiatement.
Comparez la vitesse de téléchargement et la latence
Une latence élevée dépasse même une autorisation simple : la page peut s’ouvrir, et le formulaire de connexion ou le script de vérification se fige.
- Ouvre le même site après 3-4 adresses et compare l’heure avec la première réponse.
- Vérifiez si le CSS, les scripts et les images sont chargés, pas seulement du HTML.
- À part ça, regardez les pics de latence : si c’était 400 ms, puis 4 secondes, le nœud est instable.
Assurez-vous que l’IP et le pays sont correctement déterminés
Vérifiez l’IP de sortie via ipinfo.io ou whatismyipaddress.com. Si Berlin est listé et que le service indique la Pologne ou les Pays-Bas, la description n’est plus exacte ; si le GEO est un et que le fuseau horaire dans votre profil est différent, certains sites le remarquent immédiatement.
Comprenez le niveau d’anonymat que vous obtenez réellement
La signature « anonyme » dans la liste des proxies gratuits ne prouve rien. Vous devez regarder quels titres et IP vont réellement au site.
- Vérifiez auprès de BrowserLeaks si votre IP d’origine est visible dans des en-têtes comme
X-Forwarded-For.
- Si le service affiche un « proxy transparent », n’utilisez pas cette adresse pour les comptes et l’autorisation.
- Répétez le test après la reconnexion : certains serveurs proxy gratuits changent de comportement sous charge.
Si le proxy se comporte déjà de manière étrange à ce stade, le problème ne se limite généralement pas à la vitesse. Ensuite, vous devriez examiner les risques qui sont le plus souvent négligés.
Les risques des proxys libres sont le plus souvent sous-estimés
Vérifier la vitesse et la disponibilité est utile, mais cela ne montre pas le risque principal. En pratique, les problèmes commencent souvent non pas par une réponse lente, mais par les journaux des autres, l’usurpation de trafic, et le fait que le même nœud fonctionne bien aujourd’hui, et demain casse la session ou dévie les requêtes vers un autre itinéraire.
Pourquoi les proxies libres sont souvent surchargés et cessent rapidement de fonctionner
Une IP est souvent partagée par des dizaines voire des centaines de personnes. D’où les captchas, les blocages et les coupures de connexion. Si le nœud est déjà « exposé », vous perdez du temps pour les diagnostics, bien que le problème ne soit pas dans le navigateur ou le site, mais dans l’adresse elle-même.
Quels problèmes surviennent avec les journaux, l’usurpation de trafic et la méfiance envers la source
Le risque le plus sous-estimé : on ne sait souvent pas qui gère le serveur ni ce qu’il écrit dans les journaux.
- Ce qui peut mal tourner : si le trafic passe par un nœud aléatoire, le propriétaire peut voir des requêtes non chiffrées, des en-têtes, des cookies sans le drapeau Sécurisé, et parfois modifier le contenu de la page en chemin. Une défaillance typique ressemble à ceci : le site s’ouvre, mais le formulaire de connexion mène à un domaine étrange, certains scripts ne se chargent pas, ou la session « pourrit » soudainement après la connexion.
- Quelle est la sécurité : ne pas transférer d’autorisation, de codes de confirmation, de cookies de travail et de données provenant de panneaux internes via ces nœuds. Une page de test sans connexion au compte est appropriée pour la vérification.
Pourquoi le même proxy gratuit peut-il fonctionner aujourd’hui et casser la tâche demain ?
L’itinéraire, la géolocalisation et la réputation IP peuvent changer sans avertissement. Hier, le site a vu un pays, aujourd’hui un autre. Pour les services avec vérification de connexion, cela semble être une activité suspecte, même si vous n’avez rien changé.
Quelles données vaudraient-il mieux ne pas transférer via des proxies libres aléatoires du tout
N’envoyez pas les identifiants, mots de passe, codes 2FA, formulaires de paiement, accès aux panneaux d’administration et comptes professionnels via eux. Si la tâche nécessite une connexion ou une session stable, vous devez examiner non seulement la qualité du nœud, mais aussi le type de proxy.
Quelle est la différence entre les proxy HTTP, HTTPS et SOCKS, et quel type choisir
Après les risques, la question logique est : quel type choisir pour la tâche, et non « pour la chance ». La réponse courte est que HTTP suffit pour des requêtes web simples, HTTPS est plus souvent nécessaire pour le navigateur, et SOCKS est plus pratique pour les applications et le trafic non standard.
Quand un proxy HTTP suffit
| Type |
Là où il travaille habituellement |
Quoi vérifier avant de commencer |
Quand le prendre |
| HTTP |
Demandes simples GET/POST, extracteurs de pages, vérification manuelle rapide des URL |
Est-ce qu’il sert une page sans boucles de redirection, coupe-t-il les titres ? |
Si vous n’avez besoin que d’un trafic web classique |
| HTTPS |
Navigateur, sites avec connexion, services avec connexion TLS |
Que le certificat passe par des erreurs de saisie de main CONNECT ou TLS |
Si vous ouvrez des sites web via un navigateur |
| CHAUSSETTES |
Applications, messageries instantanées, clients non standards, quelques outils de bureau |
Le programme lui-même le supporte-t-il, est-ce que le DNS casse ? |
Si votre trafic n’est pas restreint par votre navigateur |
Prenez HTTP pour de courts tests et un syntase syntaxique simple. Si le site passe immédiatement à HTTPS, un proxy HTTP classique devient souvent un lien inutile et n’ajoute qu’à des erreurs.
Quand est-il préférable de chercher un proxy HTTPS
Pour un navigateur, c’est généralement l’option la plus pratique. Si le proxy passe HTTPS sans erreurs de certificat et ne casse pas la session lors de la connexion, il est déjà logique de tester davantage en termes de vitesse.
Quand un proxy SOCKS est plus pratique que d’autres
SOCKS est utile lorsque le proxy HTTP n’est tout simplement pas détecté par l’application. C’est un cas courant pour les clients de bureau, scripts et outils qui nécessitent plus que du simple trafic de navigateur.
Comment ne pas faire d’erreur dans le choix du type pour votre tâche
Regardez non pas le nom dans la liste, mais le scénario : navigateur, HTTPS, analyseur de pages HTML, HTTP ou HTTPS, application, SOCKS. Ensuite, il est logique de regarder non pas n’importe quelle liste de proxies libres, mais des sources où le type et la performance peuvent être rapidement filtrés.
Où chercher des proxies gratuits et comment ne pas perdre de temps sur des listes de déchets
Après avoir choisi le type de proxy, vous devriez regarder à deux endroits : les annonces publiques et les collections d’utilisateurs. Mais vous devez regarder non pas la longueur de la liste, mais les signes de fraîcheur et de vérification.
Quels sont les ressorts les plus courants
Le plus souvent, les adresses de travail sont recherchées dans des agrégateurs ouverts, où il y a un port, un protocole, un pays et l’heure de la dernière vérification. La seconde source est constituée de forums, de discussions et de canaux avec sélection manuelle. Leur avantage est qu’il y a parfois des adresses fraîches ; le négatif est plus simple : la moitié de la liste est déjà morte au moment de sa publication.
Quels sont les signes que la liste est dépassée ou inutile ?
- Il n’y a pas de date de mise à jour ni de dernier moment de vérification.
- Les mêmes adresses IP avec des ports différents sont répétées.
- Il y a des promesses d'« anonymat » et de « stabilité » dans la description, mais il n’y a ni retard, ni protocole, ni statut.
Pourquoi vaut-il mieux prendre plusieurs candidats et les passer immédiatement dans votre filtre
Une seule adresse ne fait que rarement gagner du temps. Il est plus facile de prendre 5 à 10 candidats en même temps et de trier rapidement les déchets.
- Supprimez les adresses sans le protocole nécessaire.
- Vérifiez immédiatement la réponse et l’accès au site cible.
- Ne gardez que ceux qui réussissent votre test ; cela vous sera utile à l’étape suivante lorsque les proxys devront être répartis sur différents profils.
Comment allouer vos proxies à des profils séparés dans DICloak si vous avez plusieurs sessions de travail
Si vous avez plusieurs sessions de travail après avoir sélectionné un proxy, le problème ne vient généralement pas de la nouvelle liste d’adresses, mais du fait que tout le monde s’ouvre dans un seul navigateur. Dans ce scénario, les utilisateurs peuvent créer des profils de navigateur séparés dans DICloak et connecter leurs propres proxies à chacun. La portée ici est limitée au profil du navigateur et à la session ; cela ne modifie pas la qualité des proxies eux-mêmes ni le comportement des plateformes.
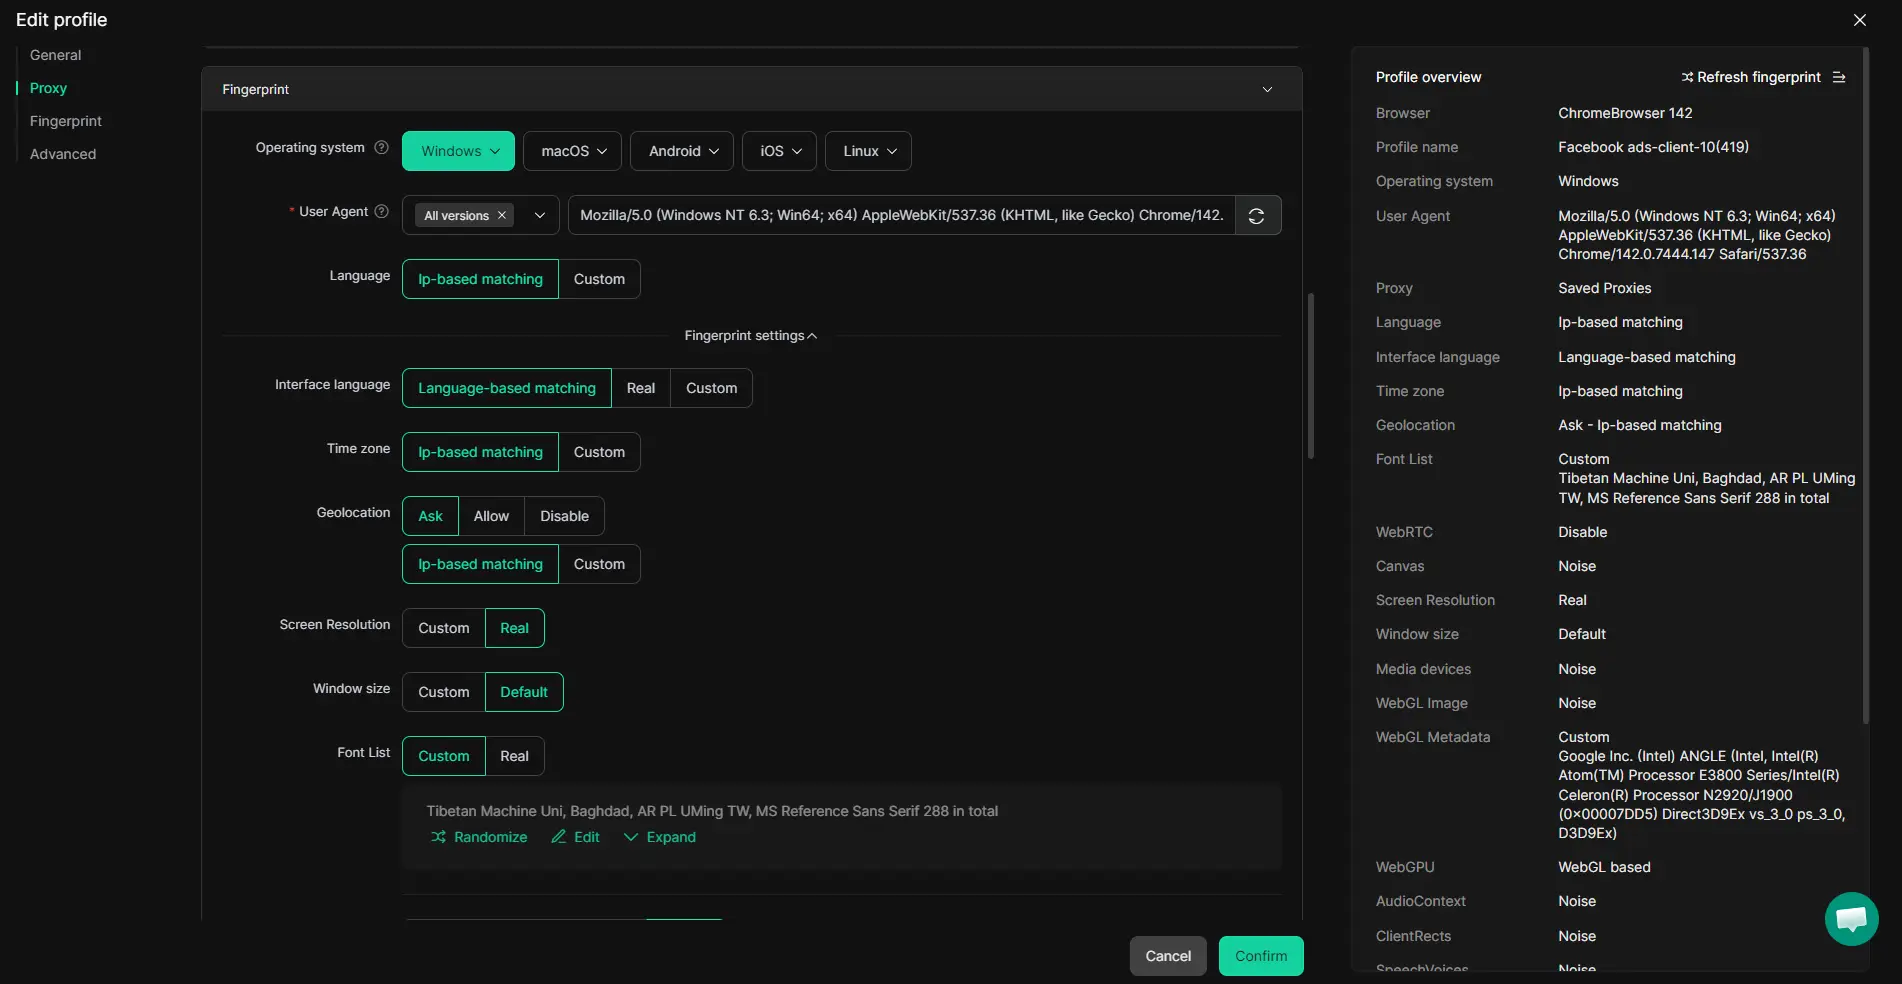
Comment configurer des profils individuels et les paramètres de l’environnement du navigateur dans DICloak
Les opérateurs peuvent créer un profil séparé dans DICloak pour chaque session de travail afin de ne pas mélanger cookies, cache et historique de connexion. À l’intérieur du profil, vous pouvez configurer la langue de l’interface, le fuseau horaire, la géolocalisation, l’Agent utilisateur et d’autres signaux de l’environnement du navigateur. En pratique, cela est plus pratique que de garder plusieurs comptes dans différents onglets du même Chrome, où les sessions sont faciles à mélanger manuellement.
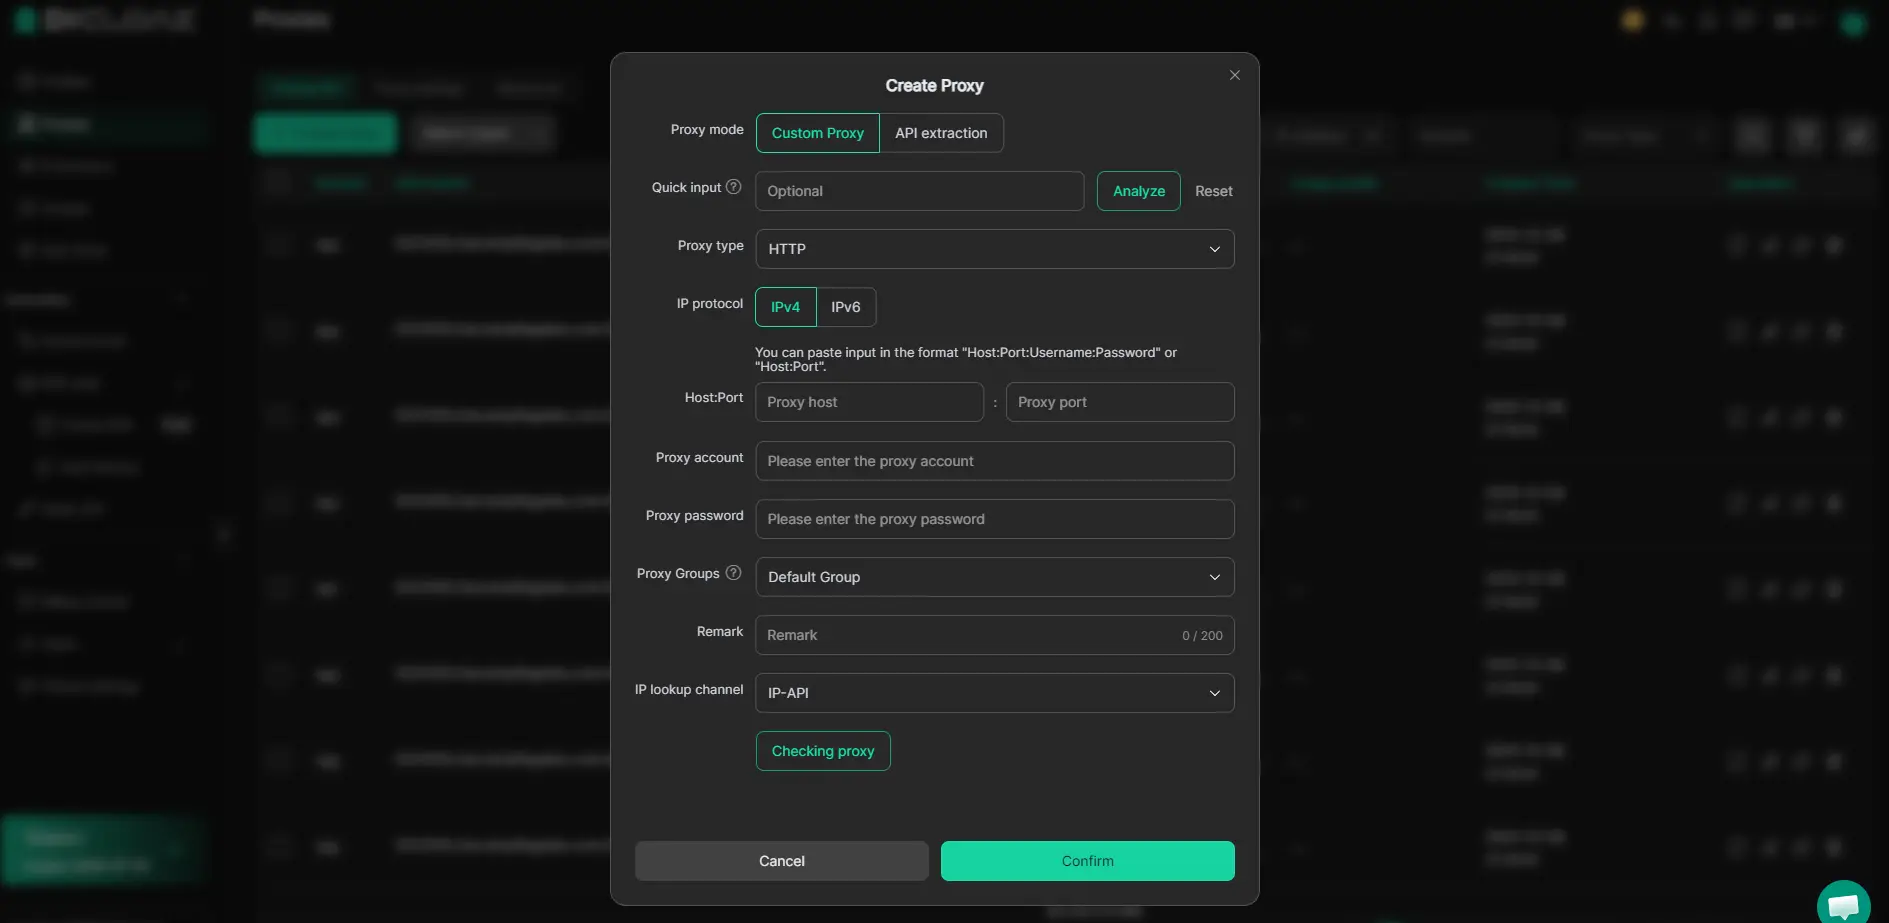
Comment ajouter un proxy personnalisé à un profil et vérifier l’IP de sortie
Ensuite, l’utilisateur ouvre les paramètres du profil, sélectionne son proxy, entre l’hôte, le port, la connexion et le mot de passe, puis vérifie la connexion avant de commencer la session. Dans DICloak, vous pouvez voir quelle IP de sortie, le pays et le fuseau horaire sont déterminés pour ce profil. Cela est utile si vous testez des proxies libres et souhaitez éliminer immédiatement ceux qui ne s’élèvent pas ou qui ne donnent pas une région inattendue.
Là où se termine le rôle de DICloak et où commence votre responsabilité
L’outil lui-même ne sélectionne pas les proxys et n’évalue pas leur fiabilité. L’utilisateur décide lui-même d’où vient l’adresse, si elle peut être fiable, et si elle correspond aux règles de la plateforme souhaitée. En pratique, les débutants font souvent des erreurs non pas dans la création d’un profil, mais lors de la vérification basique du proxy lui-même.
Quelles erreurs les débutants font-ils le plus souvent lorsqu’ils travaillent avec des proxies gratuits ?
Après avoir configuré les profils, l’échec ne se produit généralement pas dans le navigateur, mais dans les attentes du nœud lui-même. Les débutants prennent souvent une adresse de la liste des proxies libres, l’insèrent dans le travail sans vérifier, puis pensent que le site, le script ou le profil est défectueux.
Utilisez la première IP que vous trouvez sans vérification
La liste ne peut être que fraîche sur la page. En fait, l’adresse peut ne plus répondre, donner la géolocalisation de quelqu’un d’autre ou couper la connexion en une minute. Vérifiez chaque IP juste avant la tâche, même si elle « fonctionne » dans la liste de quelqu’un d’autre.
Confondez le type de proxy et le cas d’utilisation
Une erreur courante ressemble à ceci : un affilié prend une adresse HTTP, l’insère dans un navigateur anti-détection, ouvre le compte du site, et voit des redirections interminables ou une page de connexion vide. Il décide que le profil « chambre » ou le site coupe le nouveau compte. Mais le problème est différent : ce scénario nécessitait HTTPS ou SOCKS5, et HTTP ne convenait qu’aux requêtes simples sans autorisation normale et avec un certain trafic chiffré. Il en va de même avec les scripts : le code plante non pas à cause de la plateforme, mais à cause d’un type de proxy incompatible.
Attendez-vous à une stabilité de niveau payant via un proxy gratuit
Ces adresses se dégradent rapidement : un jour elles tiennent une session, une heure plus tard elles ralentissent ou disparaissent. Gardez 2 ou 3 options de sauvegarde pour la même tâche, sinon toute petite vérification se transformera en une longue recherche de la cause.
Transmettez des données sensibles via un proxy aléatoire
Vous ne devez pas vous connecter au compte principal, entrer les détails de paiement ou télécharger les cookies professionnels via un nœud aléatoire. Si le problème ne peut pas être résolu sans une telle adresse, c’est déjà un signal qu’il est temps de changer d’approche actuelle.
Quand les proxies libres ne seront plus adaptés et qu’il sera temps de changer d’approche
Si vous passez déjà plus de temps à chercher et à revérifier que sur la tâche elle-même, les économies sont terminées. Après les erreurs typiques de la section précédente, il vaut la peine d’admettre un fait simple : le remplacement manuel de la propriété intellectuelle ne devrait pas prendre une journée ouvrable.
Des signes que vous passez plus de temps à chercher que la tâche elle-même
| Situation |
Toujours tolérable |
Il est temps de changer d’approche |
| Remplacement de la propriété intellectuelle |
1 ou 2 vérifications avant une tâche unique |
Le proxy meurt en plein milieu de la session, et vous changez l’adresse en cercle |
| Contrôle de la main |
Ouvrez le site une fois et voyez la réponse |
Chaque session prend 10 à 15 minutes de test manuel |
| Échec de la tâche |
Vous pouvez simplement répéter la demande |
La connexion, l’échauffement ou le téléchargement des données sont cassés et redémarrent |
Si cela arrive tous les jours, les proxies gratuits valent déjà plus que votre temps.
Lorsque la stabilité, la répétabilité et le contrôle deviennent plus importants
Dès que vous avez des connexions régulières, plusieurs profils ou un second participant dans le processus, une liste aléatoire de proxies gratuits cesse de charger. À ce stade, il est plus important de ne pas « trouver une IP fonctionnelle », mais de répéter le même scénario sans échec.
Comment choisir l’étape suivante sans attentes inutiles
Laissez des proxies libres pour les tests, les vérifications ponctuelles et les tâches de brouillon. Il est préférable de séparer les sessions de travail, les connexions importantes et les processus avec plusieurs profils à la fois, puis de les transférer vers un schéma plus prévisible.
FAQ sur les Proxies Gratuits
Les proxies gratuits sont-ils même légitimes ?
Oui, mais la légalité dépend de trois facteurs à la fois : le pays, la source de l’adresse et la manière dont vous l’utilisez. Un serveur public lui-même ne viole pas toujours la loi, mais contourner les règles du site, accéder à celles de quelqu’un d’autre ou travailler avec des IP volées crée déjà un risque. Avant de l’utiliser, vérifiez les règles locales et les conditions d’utilisation.
Pourquoi les proxies libres cessent-ils de fonctionner aussi rapidement ?
Les adresses publiques ont une durée de vie courte. La même IP se retrouve rapidement dans les listes ouvertes, elle est massivement utilisée, surchargée de requêtes, et les sites sont souvent bannis. Ces serveurs bénéficient rarement d’un support et d’une surveillance normaux. Par conséquent, la vitesse chute, la connexion est coupée, et hier l’adresse de travail n’est plus disponible aujourd’hui.
Est-il possible d’utiliser des proxies gratuits pour un navigateur classique ?
Oui, si vous vérifiez d’abord la compatibilité avec le navigateur et le type de protocole : HTTP, HTTPS ou SOCKS. Regardez ensuite la vitesse, l’IP réelle de sortie et le pays via n’importe quel service de vérification d’IP. Il est important de comprendre les risques : certains nœuds enregistrent le trafic, coupent les connexions ou cassent le chargement des sites, notamment avec l’autorisation.
Lequel est le mieux pour un débutant : une liste de proxys gratuits ou une recherche manuelle pour une seule adresse ?
Il est plus facile pour un débutant de prendre plusieurs candidats parmi la liste des proxies gratuits plutôt que de perdre du temps à chercher une seule IP. Mais la liste ne peut pas être considérée comme une solution prête à l’emploi. Chaque adresse doit être vérifiée séparément : ping, vitesse, pays, anonymat et accès au site souhaité. Ainsi, vous trouverez rapidement une option fonctionnelle et éliminerez les déchets.
À quelle fréquence faut-il vérifier deux fois les proxies libres ?
Vérifiez-les avant chaque session importante et avant une nouvelle tâche. Au minimum, vous devez revérifier la disponibilité, l’IP de sortie, le pays et la vitesse. Si le site, le compte ou le type de trafic change, refaites le test. Pour les adresses publiques, même quelques heures d’arrêt peuvent déjà signifier un bannissement, un changement d’IP ou une forte baisse de vitesse.
Avant de l’utiliser, évaluez les tâches dont vous avez besoin d’un accès proxy : vérifications ponctuelles, gestion de plusieurs comptes ou extraction stable, puis testez la vitesse, l’anonymat et la fiabilité sur une petite quantité de trafic. Si le contrôle, la sécurité et la gestion facile sont importants, il est judicieux de comparer immédiatement l’option gratuite à un outil plus sécurisé afin de ne pas perdre de temps à remplacer constamment des serveurs instables. Essayez DICloak gratuitement
 Outils gratuits
 Extension de cookie
 Générateur UA
 Générateur d'adresse MAC
 Générateur d'IP
 Liste des adresses IP
 Générateur de code 2FA
 Horloge mondiale
 Vérification Anonyme
 WebRTC Leak Test
 Générateur UUID
 Vérificateur de proxy
 Vérificateur d'annonces FB
 Extraction de données web par IA
 Outils SMM gratuits
 Vérificateur d'ombre bannissement Twitter
 Générateur UTM
 Générateur de noms d'utilisateur
 Generateur de hashtags IA
 Générateur de titre LinkedIn
 Redimensionneur d’images sociales