Vous commencez à chercher un nouvel outil ou ouvrez un nouvel onglet du navigateur, et en quelques secondes, le site sait dans quelle ville vous vous trouvez, quel appareil vous utilisez, et parfois relie même votre visite aux sessions précédentes. C’est la puissance, et le casse-tête, du suivi IP en 2026. La plupart des plateformes enregistrent les adresses IP dès que vous vous connectez, ce qui rend difficile le maintien de l’anonymat ou la gestion de plusieurs comptes sans laisser de trace numérique.
Mais bloquer simplement les cookies ou changer de navigateur n’empêchera pas de suivre les adresses IP. Même si vous effacez quotidiennement les données de votre navigateur, une recherche basique de localisation IP indiquera toujours d’où vient votre connexion et pourra relier vos actions entre les sessions. Certains sites vont plus loin, utilisant un tracker IP pour repérer des schémas ou signaler des connexions risquées, surtout si votre IP change de pays trop vite ou tourne de manière suspecte.
Ce qui perturbe la plupart des utilisateurs, c’est de penser que cacher votre IP suffit. En pratique, le vrai risque vient de la façon dont les changements d’IP interagissent avec les empreintes digitales du navigateur et d’autres données de session. Si vous utilisez le mauvais type de proxy, ou que vous modifiez vos routines de connexion, vous risquez de déclencher plus de signaux d’alerte que si vous étiez resté avec votre adresse d’origine. Le bon workflow pour gérer le suivi IP ne consiste pas à rester invisible, mais à savoir quels signaux comptent pour les sites que vous utilisez, et comment les garder séparés.
Voici ce qui se passe réellement lorsqu’un site suit votre propriété intellectuelle, et ce que vous pouvez faire pour contrôler l’histoire.
Que signifie réellement le suivi IP en 2026 ?
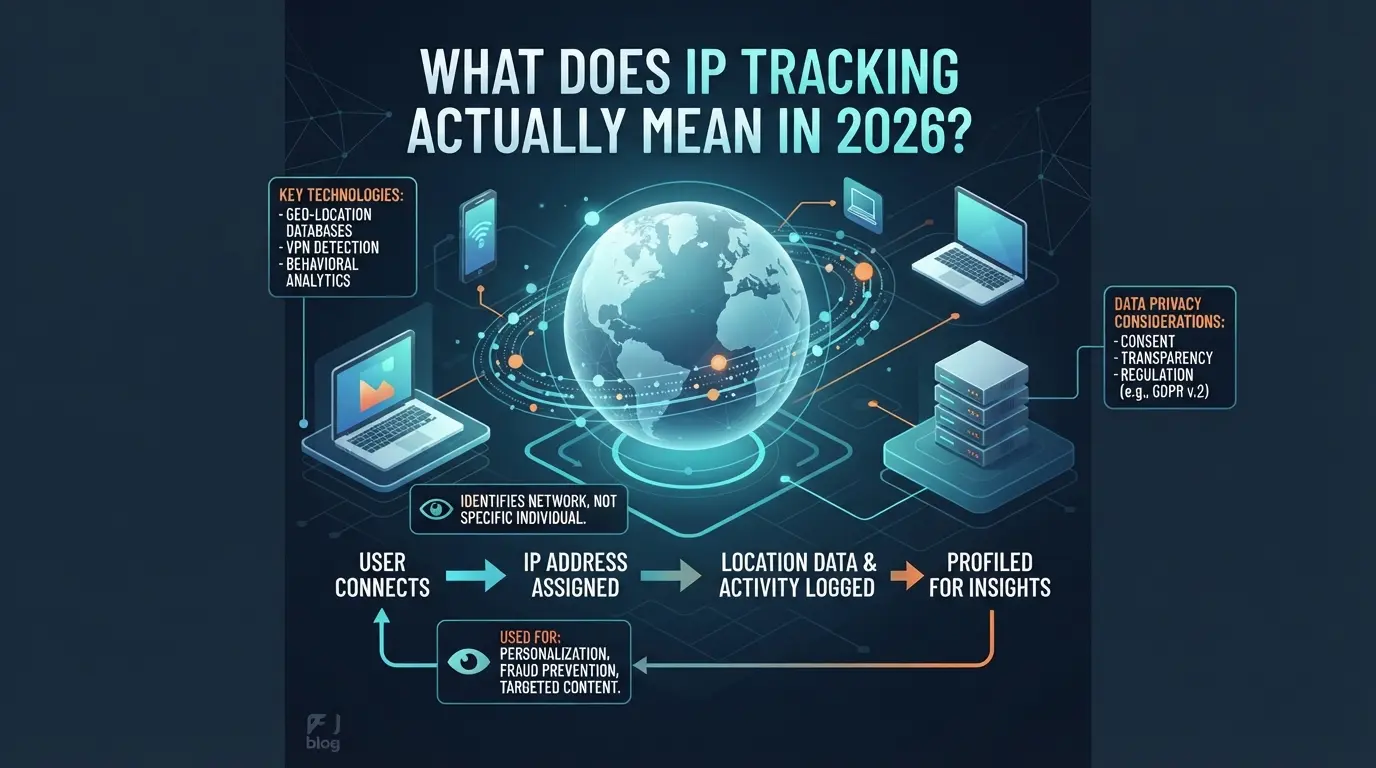
Les sites ne regardent pas simplement votre IP pour voir d’où vous vous connectez, ils l’utilisent comme un signal en direct pour connecter les sessions, repérer l’automatisation et filtrer les schémas qui enfreignent leurs règles. Le but n’est pas de détecter les « mauvais acteurs » en théorie, mais de lier votre activité et de faire des jugements de risque à chaque fois qu’il y a un décalage ou une surprise.
Quelles informations peuvent être révélées par le suivi IP
Une seule vérification IP révèle plus qu’une simple localisation approximative. Elle montre où votre trafic sort, le type de réseau (domicile, mobile, entreprise), et parfois l’appareil ou le fournisseur de services. Une simple recherche rapide peut détecter si vous utilisez un proxy connu, si votre adresse saute trop vite d’une ville à l’autre, ou si votre session correspond à une plage de blocage.
Comment les adresses IP sont attribuées et utilisées
Toutes les adresses IP ne fonctionnent pas de la même façon. Les IP publiques sont celles que les sites voient, chaque appareil sur votre réseau domestique en partage généralement une, attribuée par votre fournisseur d’accès Internet. Les IP privées ne comptent qu’en interne, comme le 192.168.x.x de votre ordinateur portable à la maison. Les adresses peuvent être statiques (jamais modifiées) ou dynamiques (changeant tous les quelques jours ou après un redémarrage du routeur). La plupart des utilisateurs à domicile obtiennent des IP dynamiques, qui semblent plus sûres pour la confidentialité mais peuvent se retourner contre vous : si votre IP change en cours de session, un site peut vous déconnecter ou vous bloquer pour « activité suspecte ». Les IP statiques vous donnent un accès prévisible, mais facilitent votre suivi sur les plateformes et sur le long terme. Le vrai hic, avec les données mobiles et les réseaux partagés, si des dizaines d’utilisateurs passent par la même IP publique en une journée, les sites doivent compter sur des signaux supplémentaires pour savoir qui est qui. C’est pourquoi l’IP seule raconte rarement toute l’histoire, mais elle sert toujours de filtre de première ligne pour la plupart des systèmes de détection.
Cas d’usage typiques du suivi IP
- Sécurité et fraude : Repérer des connexions impossibles (comme un compte accessible depuis deux pays en quelques minutes) ou bloquer les inscriptions massives depuis la même adresse.
- Marketing & Analytics : Création de cartes thermiques de localisation utilisateur, suivi de la portée des campagnes ou personnalisation des offres par région.
- Gestion du compte : Faire respecter les restrictions par pays, limiter les connexions simultanées ou signaler les actions en bloc liées à une seule adresse.
Les sites utilisent ces contrôles pour distinguer le trafic normal du reste. Mais à mesure que la détection devient plus intelligente, le risque d’un faux drapeau augmente, surtout lorsque votre IP change de manière qui ne correspond pas au comportement habituel des utilisateurs.
Le vrai risque n’est pas que votre IP « fuite », mais que les changements ou schémas de votre adresse soient recoupés avec les connexions, les empreintes digitales du navigateur et l’activité des sessions. Ensuite, il vaut la peine d’examiner les erreurs les plus courantes et les pièges de confidentialité liés à la dépendance à ces seuls signaux.
Pourquoi le suivi de la propriété intellectuelle devient risqué : erreurs courantes et pièges à la vie privée
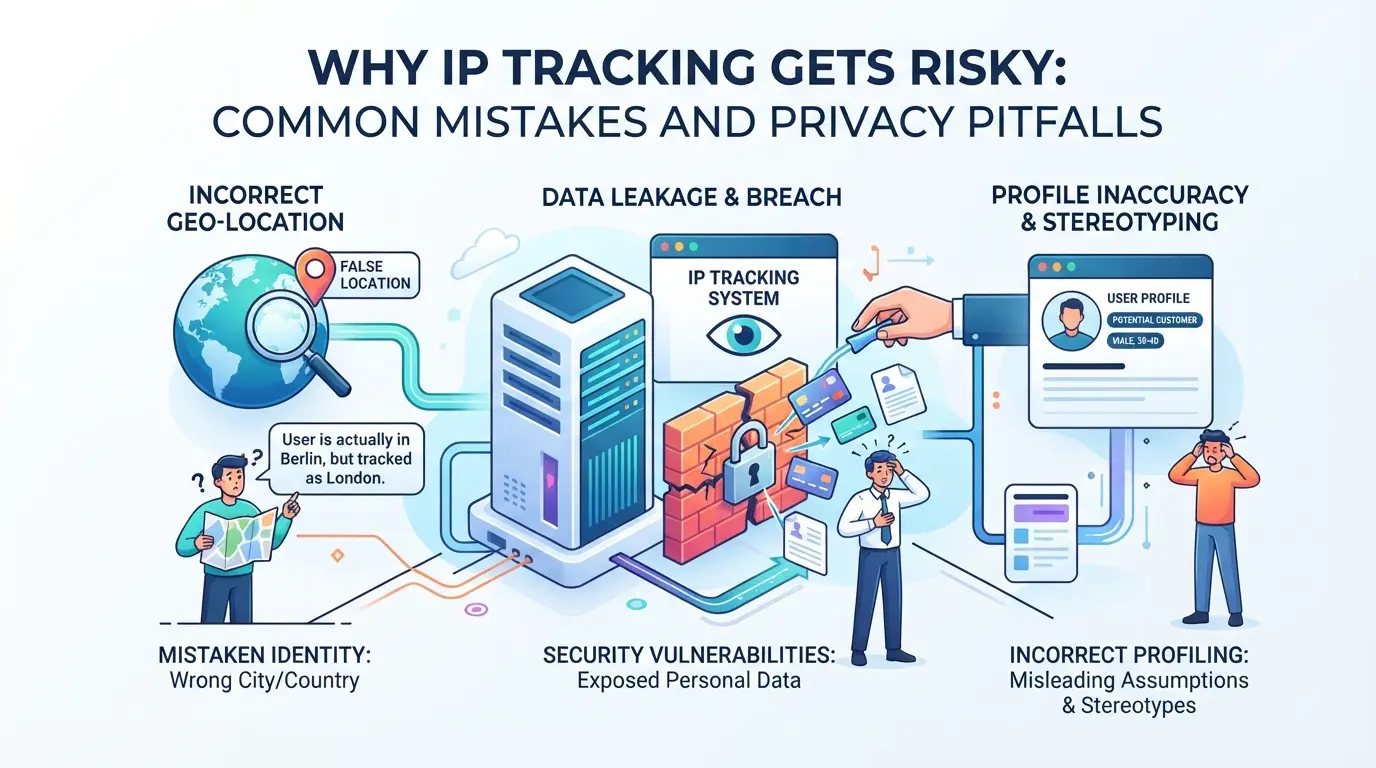
Essayer de déjouer le suivi des adresses IP se retourne souvent contre eux, les utilisateurs finissent par exposer plus qu’ils ne le réalisent, ou déclencher des restrictions qu’ils ne voient jamais venir. Les risques ne concernent pas seulement le fait d’être vus ; ils viennent de petites erreurs qui permettent aux sites de reconstituer votre identité, même lorsque vous pensez être couvert.
Comment le suivi de la propriété intellectuelle peut entraîner des fuites de confidentialité
Les sites peuvent capter plus que votre localisation en ligne. Si vous vous connectez à différents comptes depuis la même adresse IP personnelle ou de bureau, de nombreuses plateformes relient ces comptes en coulisses, parfois même à travers des marques totalement différentes. Une seule session négligente sur un réseau partagé peut créer une connexion que vous ne pouvez pas effacer.
Lorsque les données de localisation IP sont trompeuses
Les recherches de localisation IP semblent précises, mais les données sont souvent instables. Les bases de données GeoIP se mettent à jour lentement et peuvent vous placer dans la mauvaise ville, voire le mauvais pays, si votre opérateur réattribue des adresses ou si vous utilisez des données mobiles. Il est courant qu’une personne utilisant un serveur proxy paraisse « suspecte » simplement parce que le bloc IP du service a un mauvais historique ou est signalé comme trafic de centre de données, pas comme trafic d’utilisateurs à domicile. Même un déplacement normal peut vous bloquer : connectez-vous depuis Paris aujourd’hui et New York demain (surtout sans un schéma de voyage clair), et les systèmes automatisés peuvent signaler votre compte en pensant qu’il s’agit d’une tentative de prise de contrôle. Le vrai problème n’est pas seulement l’inexactitude ; c’est que les faux positifs peuvent vous faire bloquer, tandis que des attaquants astucieux utilisent les mêmes failles pour éviter la détection, rendant le système peu fiable pour les deux parties.
Erreurs qui déclenchent des restrictions de compte ou des drapeaux de sécurité
- En se connectant à plusieurs comptes depuis la même IP en quelques minutes, les sites signalent cela comme une activité en masse, en particulier sur les réseaux sociaux ou les plateformes de commerce électronique.
- En passant trop rapidement d’une IP proxy à une autre région non liée, ce schéma ressemble à une automatisation « bot », pas à une vraie personne voyageant.
- Oublier d’associer des empreintes cohérentes du navigateur à chaque IP, mélanger ces signaux fait ressortir vos sessions, même si votre IP seule semble sûre.
Même de petites erreurs comme celles-ci peuvent entraîner des restrictions instantanées, des déconnexions forcées ou des étapes de vérification supplémentaires. Ce qui semble être un test inoffensif peut vous bloquer pendant des jours.
La façon la plus simple d’éviter ces pièges est de traiter chaque compte comme sa propre « bulle », de ne pas partager les adresses IP, navigateurs ou profils d’appareils entre eux sans raison claire. Si vous passez cela, attendez-vous à ce que toute votre opération soit reliée par des moteurs de risque de plateforme d’ici la fin de la semaine.
Maintenant que vous connaissez les vrais risques, un examen étape par étape du fonctionnement du suivi montrera pourquoi ces erreurs sont si courantes et comment elles peuvent être évitées.
Comment fonctionne le suivi des IP : analyse étape par étape pour les débutants
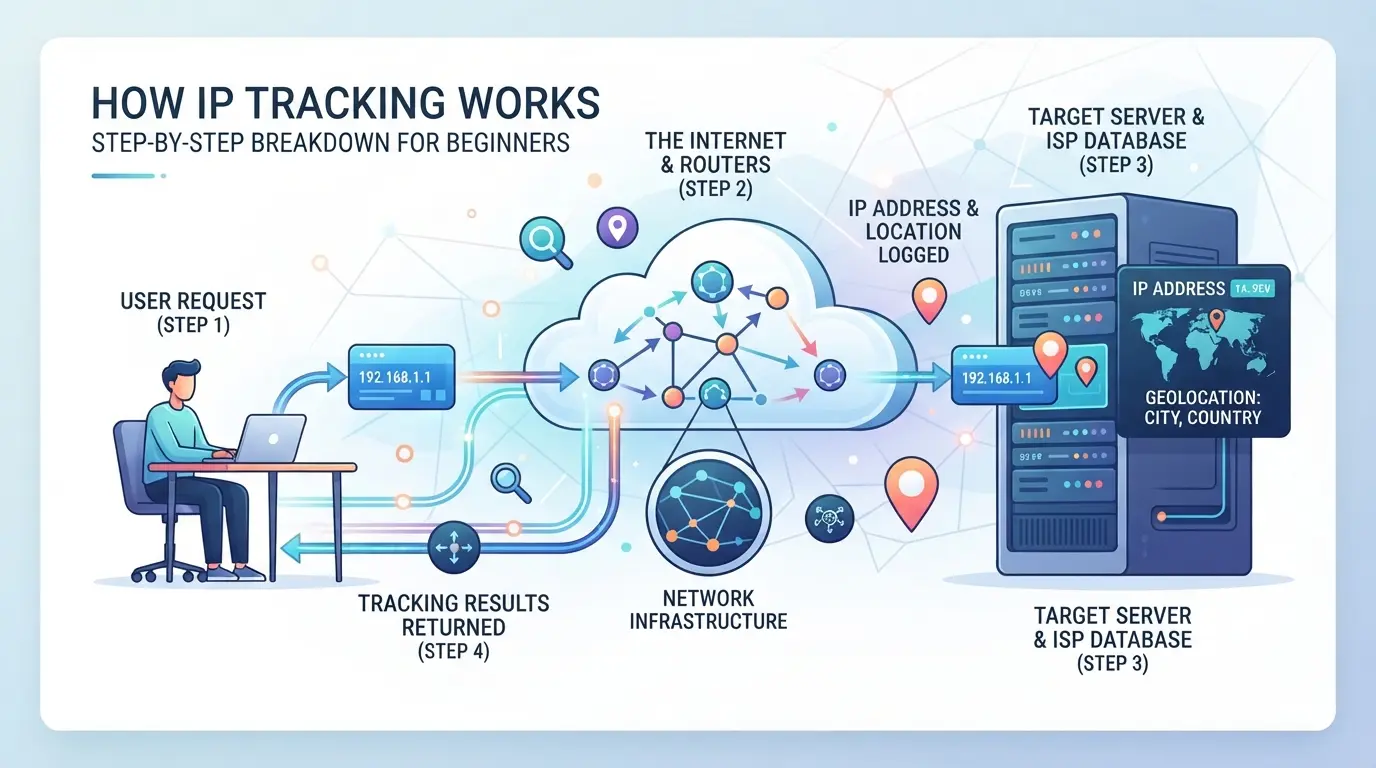
Suivre votre adresse IP ne consiste pas seulement à trouver un numéro. Les sites décomposent votre accès en étapes, chacun leur en disant plus sur qui vous êtes, d’où vous vous connectez et comment les appareils se connectent. Voici comment le processus se déroule réellement.
Comment les sites web et services suivent les IP
- Lorsque vous visitez un site, le serveur web enregistre votre adresse IP avec chaque requête de page. Cela se produit à chaque clic, pas seulement lors de la connexion.
- Certains sites utilisent des outils d’analyse tiers, comme Google Analytics ou Mixpanel, qui collectent vos informations IP, horodatages et appareils pour chaque session.
- Le serveur associe votre IP à d’autres données, comme des cookies ou des identifiants, pour repérer des schémas. Si votre IP change trop souvent ou saute d’un pays à l’autre, cela déclenche généralement une revue.
Comment les outils de recherche IP révèlent la localisation et les données réseau
- Le site ou l’outil fait tourner votre IP contre une base de données, MaxMind ou IP2Location sont des choix courants, pour associer l’adresse à une ville, un FAI, ou même un fournisseur Wi-Fi.
- De nombreux services de recherche proposent des API. Le site envoie votre IP à l’API, et reçoit en temps réel la localisation, le propriétaire du réseau, et parfois les données de l’entreprise.
- Si une base de données est obsolète ou si l’IP provient d’un opérateur mobile, la recherche peut échouer ou retourner un mauvais emplacement. Vérifiez toujours la date de la source des données avant de faire confiance au résultat.
Que se passe-t-il lorsque plusieurs appareils partagent une IP
- Les routeurs domestiques, les réseaux de bureaux et les points d’accès mobiles partagent souvent une seule IP publique (NAT), donc des dizaines d’appareils peuvent afficher la même adresse à l’extérieur.
- Les services de suivi essaient de distinguer les utilisateurs en combinant l’IP avec les empreintes digitales ou les cookies du navigateur. Si vous effacez les cookies ou utilisez une fenêtre privée, vous pouvez apparaître comme un nouvel appareil, même sur la même IP.
- Le plus grand piège : partager une IP ne cache pas votre identité si vous vous connectez au même compte sur plusieurs appareils. Les sites peuvent toujours relier les points par des jetons de session ou des comportements inhabituels.
Cette analyse pose les questions à poser avant d’utiliser des outils IP ou de faire confiance aux conclusions de n’importe quel tracker.
Que vérifier avant d’utiliser le suivi IP : questions clés et signaux d’alerte
Si vous faites confiance à un tracker IP sans poser de questions difficiles, vous risquez de prendre des décisions basées sur de mauvaises données, ou pire, de vous exposer ou exposer d’autres personnes à des fuites de confidentialité. Voici ce que vous devriez vérifier avant de vous fier à un quelconque outil de suivi.
Quelle est la précision des données de localisation IP ?
La véritable localisation derrière une adresse IP dépend de la fraîcheur de la base de données et de la fiabilité du fournisseur. Certains outils utilisent encore des listes obsolètes, qui peuvent indiquer un utilisateur dans le mauvais pays à des milliers de kilomètres. Vérifiez toujours la dernière mise à jour de la base de données et si le fournisseur est reconnu pour sa précision. Si la recherche n’a pas été rafraîchie depuis des mois, considérez le résultat comme une estimation approximative.
L’outil respecte-t-il la confidentialité et la conformité des utilisateurs ?
- Consultez la politique de confidentialité pour plus de détails sur le stockage des données.
- Confirmez que l’outil ne consigne pas ou ne revend pas les données IP.
- Vérifiez si l’outil respecte les lois locales sur le suivi.
Y a-t-il des signes de manipulation ou de masquage de propriété intellectuelle ?
Si vous ne vérifiez que l’adresse, vous manquerez la vue d’ensemble. Les vrais utilisateurs laissent des motifs ; les IP masquées ne le font souvent pas.
- Cherchez des sauts soudains dans le pays ou la ville IP sans changement d’empreinte du navigateur correspondant.
- Vérifiez s’il y a des indicateurs de proxie, de centre de données ou de rotation suspectement rapide.
- Repérez les incompatibilités entre les métadonnées réseau et de l’appareil.
Comment gérer plusieurs comptes sur plusieurs plateformes de manière plus sûre : Profil navigateur et configuration de proxy dans DICloak
Les opérateurs qui gèrent plusieurs comptes de plateforme constatent souvent que les contrôles basiques de suivi IP ne sont pas leur seul problème, les fuites de profils navigateur et les données de sessions mixtes peuvent lier les comptes même lorsque des proxies sont utilisés. Pour les équipes ou les utilisateurs axés sur la confidentialité, le vrai défi est de garder chaque workflow suffisamment séparé pour que les signaux de risque de plateforme ne soient pas partagés par erreur. Si vous gérez également plusieurs connexions de plateforme, l’isolement des profils de navigateur et la configuration soigneuse des proxy comptent autant que la rotation IP. Ce workflow montre comment utiliser DICloak pour des profils de navigateur séparés et des connexions proxy personnalisées, donnant aux opérateurs un contrôle direct sur ce que chaque session de compte expose.
Configuration des profils isolés du navigateur et de la configuration des empreintes digitales
La séparation des comptes commence au niveau du profil du navigateur. Les opérateurs peuvent créer un nouveau profil DICloak pour chaque compte de plateforme, en veillant à ce que les cookies, le cache et le stockage local restent séparés. Cela évite le risque habituel où la connexion à deux comptes sur le même navigateur laisse échapper des signaux comme l’identifiant de l’appareil ou l’état de la session. Avec DICloak, chaque profil stocke ses propres paramètres d’empreintes digitales, tels que l’agent utilisateur, le fuseau horaire, la taille de l’écran et la langue. Cela signifie que vous pouvez ajuster ces signaux pour correspondre à vos besoins opérationnels, en ne changeant que ce qui compte réellement pour votre flux de travail. Par exemple, si une plateforme utilise la résolution du fuseau horaire ou de l’écran pour détecter les appareils partagés, les opérateurs peuvent définir ces valeurs par profil au lieu de les laisser liées à la machine hôte. La portée ici se limite aux signaux de profil navigateur et aux signaux d’empreinte digitale ; cela ne modifie pas la manière dont une plateforme suit les comptes ou gère sa propre logique de revue.

Configuration des proxys appartenant à l’utilisateur pour chaque profil
Une fois le profil navigateur séparé, le risque d’exposition suivant est le chevauchement des sorties réseau. Les opérateurs peuvent attribuer leur propre proxy à chaque profil DICloak, en choisissant entre No Proxy (réseau local), Proxy personnalisé (saisie manuelle), Proxies sauvegardés (à partir d’une liste interne) ou API Extraction (à partir d’une source distante). Avant d’ouvrir une session de compte, les opérateurs peuvent tester la connexion proxy, DICloak affiche l’IP de sortie détectée, le pays ou la région, ainsi que le fuseau horaire pour confirmer que le proxy fonctionne comme prévu. Cette étape est importante car une configuration de proxy désordonnée, comme réutiliser la même IP de sortie pour plusieurs comptes, ou choisir un proxy dont la localisation annoncée ne correspond pas à ce que la plateforme voit, peut annuler tout le travail de séparation des profils navigateurs. Les opérateurs sont responsables de la qualité des proxys, de la conformité et des règles de rotation. DICloak ne vend pas et ne regroupe pas de proxys ; il stocke et applique simplement les paramètres que vous configurez. Tester chaque proxy avant utilisation en temps réel détecte des incompatibilités évidentes, telles que des identifiants mal configurés ou des erreurs dans le pool de proxys, avant qu’ils ne deviennent des problèmes de flux de travail du compte. La portée de la fonctionnalité ici s’arrête à la configuration du proxy au niveau du profil et à la vérification de connexion ; cela n’affecte pas les règles de détection ou d’accès IP propres à la plateforme.

Lorsque ce type de flux de travail est en place, la plupart des fuites accidentelles entre comptes peuvent être attribuées à des erreurs dans ces deux couches de configuration, et non aux proxies ou aux plateformes elles-mêmes. Cela prépare le terrain pour évaluer ce qui se passe lorsque le suivi échoue toujours, ou lorsque les plateformes dépendent de plus que de simples contrôles IP ou environnementaux.
Lorsque le suivi IP échoue : limites, faux positifs et alternatives plus sûres
Le suivi des adresses IP tombe en panne dans des situations désordonnées, les réseaux partagés, les proxies et les données mobiles brouillent tous les frontières entre les utilisateurs. Se fier uniquement aux vérifications IP peut se retourner contre vous, surtout lorsque les plateformes commencent à signaler un comportement normal comme suspect.
Pourquoi le suivi IP peut produire des faux positifs
- IP partagées : Les cafés, bureaux ou dortoirs donnent à des dizaines d’utilisateurs la même adresse, de sorte que l’activité d’une personne peut attirer d’autres signals.
- Réseaux mobiles : Les opérateurs attribuent souvent la même IP externe à des milliers de personnes, les estimations de localisation ou d’identité peuvent être complètement erronées.
- Utilisation par procuration : Les proxys publics bon marché sont réutilisés, rendant les IP « uniques » tout sauf ça. Vous pouvez hériter de l’historique erroné de quelqu’un d’autre sans le savoir.
Alternatives plus sûres pour l’identification des comptes et la confidentialité
Les sites modernes reposent davantage sur l’empreinte digitale des appareils, les jetons de session et une forte isolation des profils. L’empreinte digitale vérifie les informations de votre navigateur, pas seulement votre IP. Les jetons de session permettent aux plateformes de vous repérer même si votre adresse change. La véritable séparation des comptes vient de l’isolement des profils du navigateur et de la gestion des cookies et des connexions ; sinon, une nouvelle adresse IP ne masquera pas vos traces.
Conseils pratiques pour réduire les risques liés au suivi de la PI dans les flux de travail quotidiens
Les sites surveillent les signaux incompatibles, pas seulement les changements d’adresse uniques. La façon la plus rapide de réduire les risques est de maintenir la cohérence des détails du navigateur et du réseau tout au long de votre routine.
Comment maintenir des signaux cohérents du navigateur et du réseau
Évitez les échanges d’IP aléatoires, la plupart des plateformes détectent des sauts soudains et les signalent. Garder l’empreinte de votre navigateur stable compte plus que l’IP spécifique. Si vous changez d’adresse, associez le changement à un profil navigateur renouvelé. Évitez de mélanger d’anciens cookies ou détails d’appareil avec de nouveaux emplacements.
Quand utiliser les proxys et l’isolation des profils
- Attribuez un proxy par profil ; ne jamais réutiliser entre les comptes.
- Séparez les identifiants professionnels et personnels, ne recoupez pas les sessions.
- Vérifiez la vitesse du proxy avant chaque connexion ; les connexions lentes déclenchent les vérifications de plateforme.
Erreurs courantes de flux de travail qui augmentent le risque
Mélanger les comptes en une seule session est un faux pas classique. De mauvais proxys et une configuration de profil paresseuse créent la plupart des motifs traçables.
- Ne jamais vous connecter à deux comptes depuis la même session de navigateur.
- Évitez les proxys bon marché ; testez les fuites avant utilisation.
- Réinitialisez les profils du navigateur après chaque changement d’IP.
Foire aux questions sur le suivi des IP
Le suivi de la propriété intellectuelle est-il légal partout en 2026 ?
Les lois sur le suivi de la propriété intellectuelle varient selon les pays et les régions. Certains endroits exigent un consentement avant de collecter ou stocker des adresses IP. D’autres considèrent les données IP comme des informations personnelles, protégées par des règles de confidentialité. Vérifiez toujours les lois et réglementations locales avant d’utiliser des outils de suivi IP ou de stocker des informations IP afin d’éviter des problèmes juridiques.
Le suivi IP peut-il révéler ma localisation physique exacte ?
Le suivi des adresses IP peut indiquer une zone générale, comme une ville ou un État, à partir des données du FAI. Cependant, il révèle rarement une adresse précise ou une maison. Des facteurs comme les réseaux mobiles, les proxys et les connexions partagées rendent la recherche de localisation exacte peu fiable pour la plupart des utilisateurs.
Comment les proxies influencent-ils les résultats de suivi IP ?
Lorsque vous utilisez un proxy, votre véritable adresse IP est cachée et remplacée par l’IP de sortie du proxy. Le suivi des adresses IP dans cette configuration n’affichera que la localisation du proxy, pas la vôtre. C’est courant pour les outils de confidentialité, les proxys et certains navigateurs, ce qui rend les résultats des trackers IP moins précis.
Plusieurs utilisateurs peuvent-ils partager la même adresse IP ?
Oui, de nombreux utilisateurs peuvent avoir la même adresse IP, surtout sur le Wi-Fi public ou derrière un routeur domestique avec NAT. Cela signifie que le suivi des adresses IP peut parfois se lier à un groupe de personnes, pas à une seule personne. Cela rend l’identification des utilisateurs plus difficile pour les trackers.
Quelles sont les meilleures pratiques pour minimiser les risques liés au suivi de la propriété intellectuelle ?
Pour réduire les risques, gardez vos profils en ligne séparés et utilisez des proxies uniques pour chaque compte. Évitez de vous connecter à plusieurs comptes lors d’une même session de navigateur. Ces étapes aident à prévenir le suivi croisé et à rendre plus difficile la connexion de vos activités entre les sites par les trackers d’IP.
En pesant les avantages et les implications en matière de confidentialité des technologies de suivi, pensez à des outils qui vous aident à garder le contrôle de votre empreinte en ligne. Prendre des mesures pour protéger votre identité numérique est plus facile que jamais avec des solutions conçues pour les utilisateurs soucieux de leur vie privée. Essayez DICloak gratuitement
 Outils gratuits
 Extension de cookie
 Générateur UA
 Générateur d'adresse MAC
 Générateur d'IP
 Liste des adresses IP
 Générateur de code 2FA
 Horloge mondiale
 Vérification Anonyme
 WebRTC Leak Test
 Générateur UUID
 Vérificateur de proxy
 Vérificateur d'annonces FB
 Extraction de données web par IA
 Outils SMM gratuits
 Vérificateur d'ombre bannissement Twitter
 Générateur UTM
 Générateur de noms d'utilisateur
 Generateur de hashtags IA
 Générateur de titre LinkedIn
 Redimensionneur d’images sociales