Du beginnst, ein neues Tool zu recherchieren oder öffnest einen neuen Browser-Tab, und innerhalb von Sekunden weiß die Seite, in welcher Stadt du bist, welches Gerät du benutzt, und manchmal verknüpft sie sogar deinen Besuch mit vergangenen Sitzungen. Das ist die Kraft und das Problem des IP-Trackings im Jahr 2026. Die meisten Plattformen protokollieren IP-Adressen sofort, sobald du dich verbindest, was es schwierig macht, anonym zu bleiben oder mehrere Konten zu verwalten, ohne eine digitale Spur zu hinterlassen.
Aber das bloße Blockieren von Cookies oder das Wechseln des Browsers verhindert nicht, dass IP-Adressen verfolgt werden. Selbst wenn du deine Browserdaten täglich löschst, zeigt eine einfache IP-Standortsuche immer noch, woher deine Verbindung stammt, und kann deine Aktionen über Sitzungen hinweg verknüpfen. Manche Seiten gehen noch weiter und nutzen einen IP-Tracker, um Muster zu erkennen oder riskante Logins zu markieren, besonders wenn deine IP zu schnell zwischen Ländern springt oder sich auf verdächtige Weise rotiert.
Was die meisten Nutzer verwirrt, ist der Gedanke, dass es ausreicht, die eigene IP zu verbergen. In der Praxis liegt das eigentliche Risiko darin, wie IP-Änderungen mit Browser-Fingerabdrücken und anderen Sitzungsdaten interagieren. Wenn du den falschen Proxy verwendest oder deine Login-Routinen verwechselst, kannst du am Ende mehr Warnsignale auslösen, als wenn du einfach bei deiner ursprünglichen Adresse geblieben bist. Der richtige Workflow für IP-Tracking besteht nicht darin, unsichtbar zu sein, sondern darum zu wissen, welche Signale für die von dir genutzten Seiten wichtig sind und wie man sie getrennt hält.
Hier ist, was tatsächlich passiert, wenn eine Seite dein geistiges Eigentum verfolgt, und was du tun kannst, um die Geschichte zu kontrollieren.
Was bedeutet IP-Tracking im Jahr 2026 eigentlich?
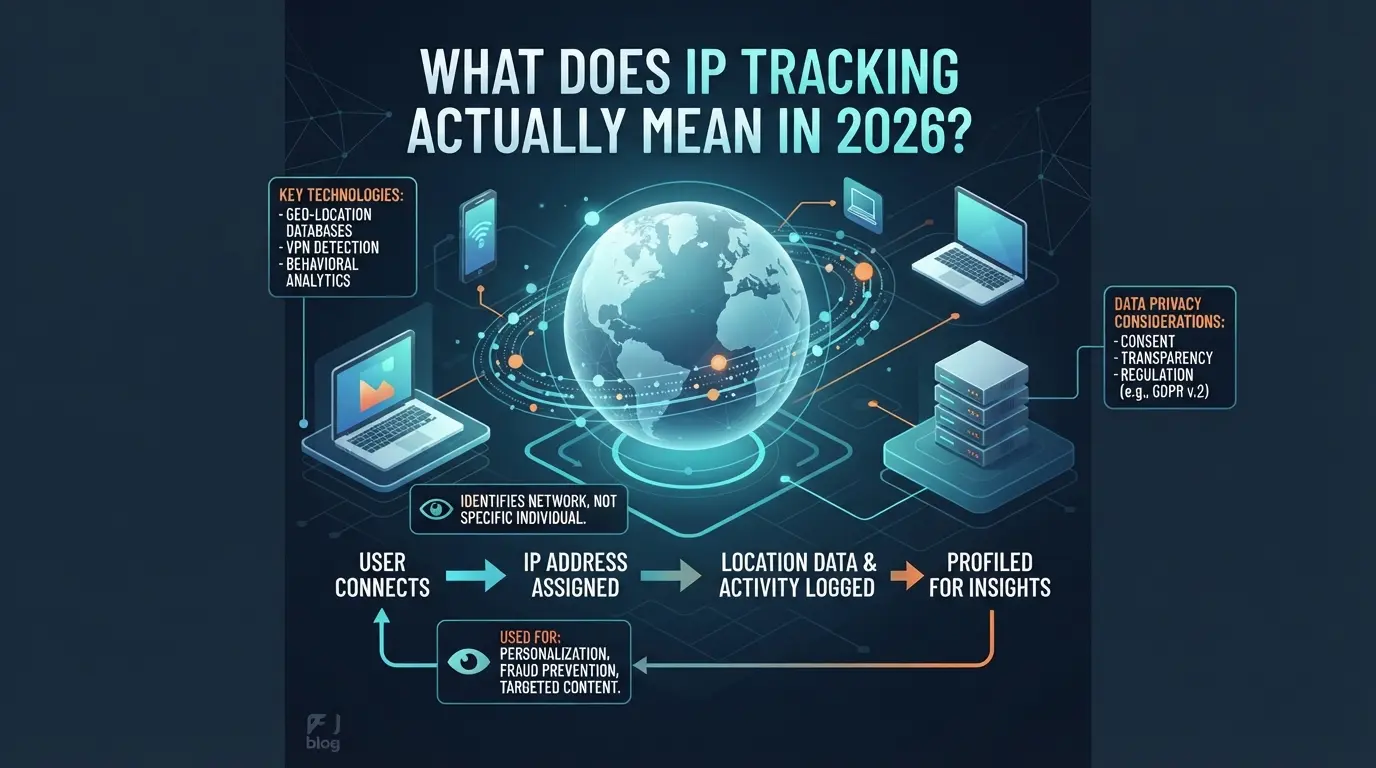
Seiten schauen sich nicht nur deine IP an, um zu sehen, von wo aus du dich anmeldest, sondern nutzen sie als Live-Signal, um Sitzungen zu verbinden, Automatisierung zu erkennen und Muster herauszufiltern, die gegen ihre Regeln verstoßen. Es geht nicht darum, theoretisch "böse Akteure" zu fassen, sondern deine Aktivitäten zu verknüpfen und jedes Risiko einzuschätzen, wenn es eine Diskrepanz oder Überraschung gibt.
Welche Informationen können durch IP-Tracking offengelegt werden?
Eine einzige IP-Überprüfung verrät mehr als nur den ungefähren Standort. Sie zeigt, wo Ihr Datenverkehr ausgeht, welche Art von Netzwerk (Heim, Mobilgerät, Firmennetz) und manchmal das Gerät oder den Dienstanbieter sind. Eine schnelle Abfrage kann zeigen, ob Sie einen bekannten Proxy verwenden, Ihre Adresse zu schnell zwischen Städten springt oder Ihre Sitzung mit einem blockgelisteten Bereich übereinstimmt.
Wie IP-Adressen zugewiesen und verwendet werden
Nicht alle IP-Adressen funktionieren gleich. Öffentliche IPs sind das, was Webseiten sehen, jedes Gerät in deinem Heimnetzwerk teilt sich in der Regel eine, die vom Internetanbieter zugewiesen wird. Private IPs sind nur intern wichtig, wie zum Beispiel die 192.168.x.x auf deinem Laptop zu Hause. Adressen können statisch sein (sich nie ändern) oder dynamisch (verschieben sich alle paar Tage oder nach einem Neustart des Routers). Die meisten Heimnutzer erhalten dynamische IPs, was aus Datenschutzgründen sicherer scheint, aber nach hinten losgehen kann: Wenn sich deine IP mitten in einer Sitzung ändert, kann eine Seite dich abmelden oder wegen "verdächtiger Aktivitäten" blockieren. Statische IPs bieten vorhersehbaren Zugriff, machen es aber leichter, plattformübergreifend und über die Zeit zu verfolgen. Der eigentliche Haken ist, dass bei mobilen Daten und gemeinsamen Netzwerken Dutzende Nutzer an einem Tag auf zusätzliche Signale zurückgreifen müssen, um zu erkennen, wer wer ist. Deshalb erzählt IP allein selten die ganze Geschichte, dient aber dennoch als Frontline-Filter für die meisten Erkennungssysteme.
Typische Anwendungsfälle für IP-Tracking
- Sicherheit & Betrug: Unmögliche Logins erkennen (wie ein Konto innerhalb von Minuten, das aus zwei Ländern abgerufen wurde) oder Massenregistrierungen von derselben Adresse blockieren.
- Marketing & Analytics: Erstellung von Nutzerstandort-Heatmaps, Nachverfolgung der Kampagnenreichweite oder Personalisierung von Angeboten nach Regionen.
- Kontoverwaltung: Durchsetzung von Länderbeschränkungen, Einschränkung gleichzeitiger Anmeldungen oder Markierung von Massenaktionen, die an eine Adresse gebunden sind.
Seiten nutzen diese Prüfungen, um normalen Datenverkehr vom Rest zu unterscheiden. Aber mit der intelligenteren Erkennung steigt die Wahrscheinlichkeit eines False-Flags, besonders wenn sich Ihre IP auf eine Weise ändert, die nicht dem typischen Nutzerverhalten entspricht.
Das eigentliche Risiko besteht nicht darin, dass Ihre IP "durchsickert", sondern dass Änderungen oder Muster Ihrer Adresse mit Logins, Browser-Fingerabdrücken und Sitzungsaktivitäten abgeglichen werden. Als Nächstes lohnt es sich, sich die häufigsten Fehler und Datenschutz-Fallstricke anzusehen, die sich allein auf diese Signale verlassen.
Warum IP-Tracking riskant wird: Häufige Fehler und Datenschutz-Fallstricke
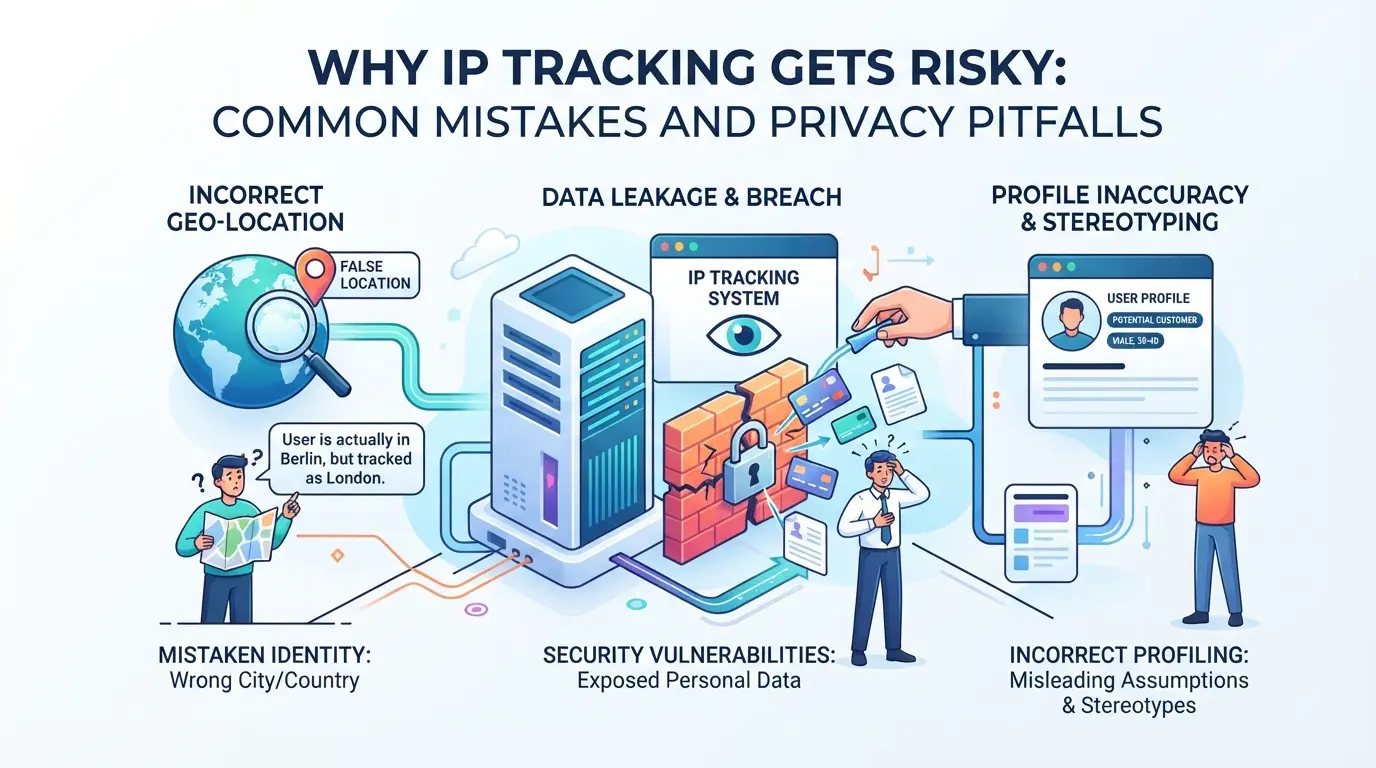
Der Versuch, die IP-Adressverfolgung auszutricksen, geht oft nach hinten los, Nutzer legen mehr preis, als sie denken, oder lösen Einschränkungen aus, mit denen sie nie gerechnet haben. Die Risiken bestehen nicht nur darin, gesehen zu werden; sie entstehen aus kleinen Fehlern, die es Seiten ermöglichen, deine Identität zusammenzusetzen, selbst wenn du denkst, du bist abgesichert.
Wie IP-Tracking zu Datenschutzlecks führen kann
Seiten können mehr als nur deinen Online-Standort abdecken. Wenn du dich von derselben Adresse zu Hause oder im Büro in verschiedene Konten einloggst, verknüpfen viele Plattformen diese Konten hinter den Kulissen, manchmal sogar mit völlig unterschiedlichen Marken. Schon eine nachlässige Sitzung in einem gemeinsamen Netzwerk kann eine Verbindung schaffen, die du nicht löschen kannst.
Wenn IP-Standortdaten irreführend sind
IP-Standortsuche klingen präzise, aber die Daten sind oft wackelig. GeoIP-Datenbanken aktualisieren sich langsam und können Sie in die falsche Stadt oder sogar im falschen Land bringen, wenn Ihr Anbieter Adressen neu zuweist oder Sie mobile Daten nutzen. Es ist üblich, dass jemand, der einen Proxy-Server nutzt, einfach deshalb "verdächtig" wirkt, weil der IP-Block des Dienstes eine schlechte Geschichte hat oder als Rechenzentrumsverkehr markiert wird, nicht als Heimnutzerverkehr. Selbst normale Reisen können Sie aussperren: Melden Sie sich heute in Paris und morgen in New York an (vor allem ohne klares Reisemuster), und automatisierte Systeme können Ihr Konto markieren, weil sie denken, es handele sich um einen Übernahmeversuch. Das eigentliche Problem ist nicht nur die Ungenauigkeit; es ist, dass Fehlalarme blockieren können, während clevere Angreifer dieselben Schlupflöcher nutzen, um nicht entdeckt zu werden, was das System für beide Seiten unzuverlässig macht.
Fehler, die Kontobeschränkungen oder Sicherheitshinweise auslösen
- Innerhalb von Minuten melden sich Seiten von derselben IP aus in mehrere Konten ein und markieren dies als Massenaktivität, insbesondere auf sozialen oder E-Commerce-Plattformen.
- Wenn man zu schnell zwischen Proxy-IPs aus nicht verwandten Regionen wechselt, sieht dieses Muster nach "Bot"-Automatisierung aus, nicht nach einer echten Person, die reist.
- Wenn man vergisst, konsistente Browser-Fingerabdrücke mit jeder IP zu koppeln, lässt das Mischen dieser Signale deine Sitzungen auffallen, selbst wenn deine IP allein sicher erscheint.
Selbst kleine Fehler wie diese können zu sofortigen Einschränkungen, erzwungenen Ausloggungen oder zusätzlichen Verifizierungsschritten führen. Was sich wie ein harmloser Testlauf anfühlt, kann dich tagelang aussperren.
Der einfachste Weg, diese Fallstricke zu vermeiden, ist, jedes Konto als eigene "Blase" zu behandeln und keine IP-Adressen, Browser oder Geräteprofile ohne klaren Grund zu teilen. Wenn Sie das überspringen, können Sie erwarten, dass Ihr gesamter Betrieb bis Ende der Woche durch Plattform-Risiko-Engines miteinander verknüpft ist.
Jetzt, da Sie die tatsächlichen Risiken kennen, zeigt ein Schritt-für-Schritt-Blick, wie das Tracking funktioniert, warum diese Fehler so häufig sind und wie sie vermieden werden können.
Wie IP-Tracking funktioniert: Schritt-für-Schritt-Analyse für Anfänger
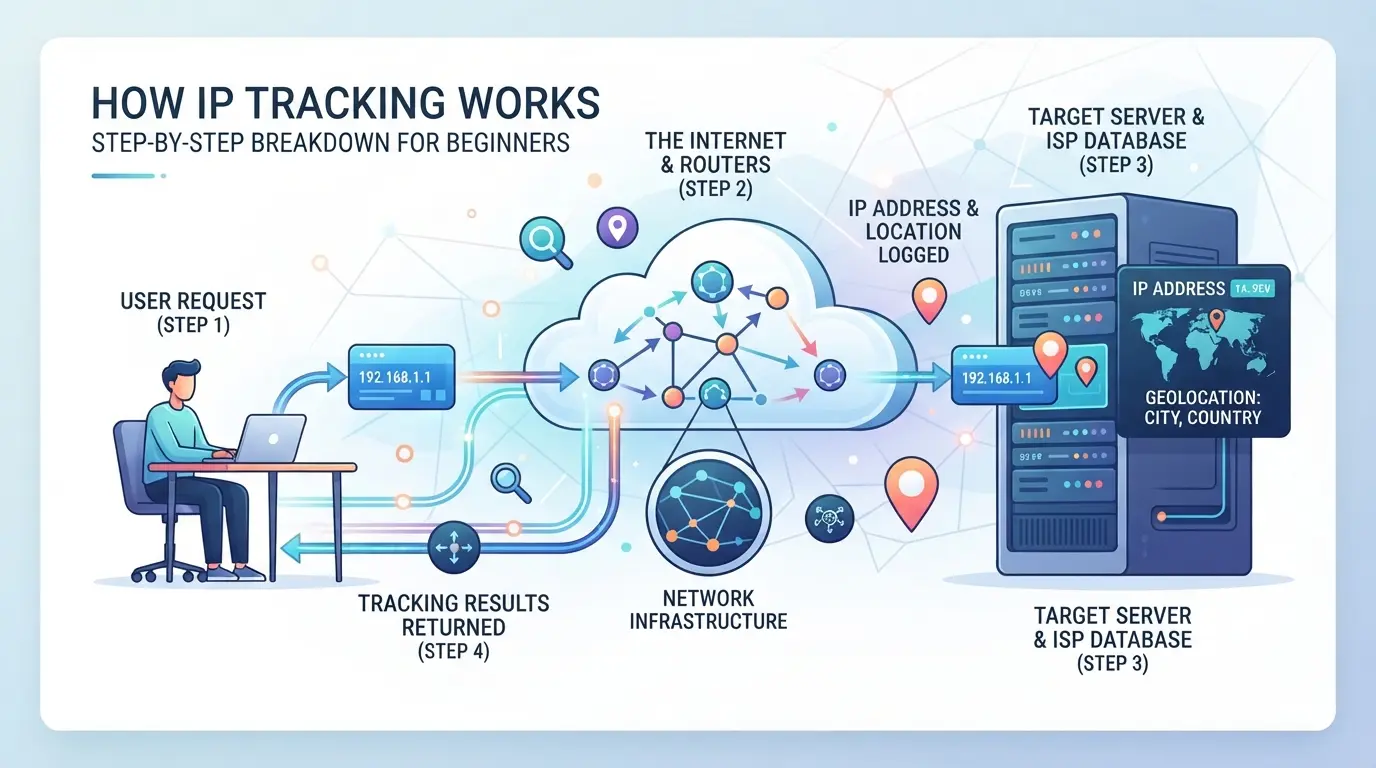
Die IP-Verfolgung geht nicht nur darum, eine Nummer zu finden. Seiten unterteilen deinen Zugang in Schritte: Jeder sagt ihnen mehr darüber, wer du bist, von wo aus du dich anmeldest und wie Geräte sich verbinden. So läuft der Prozess wirklich ab.
Wie Websites und Dienste IPs verfolgen
- Wenn Sie eine Seite besuchen, protokolliert der Webserver Ihre IP-Adresse bei jeder Seitenanfrage. Das passiert bei jedem Klick, nicht nur beim Einloggen.
- Einige Seiten verwenden Drittanbieter-Analysetools, zum Beispiel Google Analytics oder Mixpanel, die für jede Sitzung IP-, Zeitstempel- und Geräteinformationen sammeln.
- Der Server ordnet deine IP mit anderen Daten wie Cookies oder Login-Daten ab, um Muster zu erkennen. Wenn sich deine IP zu oft ändert oder zwischen Ländern wechselt, löst das meist eine Überprüfung aus.
Wie IP-Abfragetools Standort- und Netzwerkdaten anzeigen
- Die Seite oder das Tool führt Ihre IP mit einer Datenbank ab, MaxMind oder IP2Location sind gängige Optionen, um die Adresse einer Stadt, einem Internetanbieter oder sogar einem WLAN-Anbieter zuzuordnen.
- Viele Suchdienste bieten APIs an. Die Seite sendet Ihre IP an die API und erhält in Echtzeit Standort-, Netzwerkbetreiber- und manchmal Firmendaten.
- Wenn eine Datenbank veraltet ist oder die IP von einem Mobilfunkanbieter stammt, kann die Suche scheitern oder den falschen Standort zurückgeben. Überprüfen Sie immer das Datenquellendatum, bevor Sie dem Ergebnis vertrauen.
Was passiert, wenn mehrere Geräte eine IP teilen?
- Heimrouter, Büronetzwerke und mobile Hotspots teilen sich oft eine einzige öffentliche IP (NAT), sodass Dutzende von Geräten die gleiche Adresse nach außen anzeigen können.
- Tracking-Dienste versuchen, Nutzer zu unterscheiden, indem sie IP mit Browser-Fingerabdrücken oder Cookies kombinieren. Wenn Sie Cookies löschen oder ein privates Fenster verwenden, können Sie als neues Gerät erscheinen, selbst auf derselben IP.
- Die größte Falle: Das Teilen einer IP verbirgt deine Identität nicht, wenn du dich auf demselben Konto auf verschiedenen Geräten anmeldest. Seiten können die Zusammenhänge trotzdem durch Sitzungstoken oder ungewöhnliches Verhalten verbinden.
Diese Aufschlüsselung stellt die Fragen dar, die Sie stellen sollten, bevor Sie IP-basierte Tools nutzen oder den Schlussfolgerungen eines Trackers vertrauen.
Was man vor der Nutzung von IP-Tracking überprüfen sollte: Wichtige Fragen und Warnsignale
Wenn Sie einem IP-Tracker vertrauen, ohne schwierige Fragen zu stellen, riskieren Sie, Entscheidungen auf Basis schlechter Daten zu treffen oder, schlimmer noch, sich selbst oder andere Datenschutzlecks auszusetzen. Hier ist, was Sie überprüfen sollten, bevor Sie sich auf ein Tracking-Tool verlassen.
Wie genau sind die IP-Standortdaten?
Der tatsächliche Standort hinter einer IP-Adresse hängt von der Aktualität der Datenbank und der Zuverlässigkeit des Anbieters ab. Einige Tools verwenden immer noch veraltete Listen, die einen Nutzer im falschen Land um Tausende von Meilen anzeigen können. Überprüfen Sie immer, wann die Datenbank zuletzt aktualisiert wurde und ob der Anbieter auf Genauigkeit bekannt ist. Wenn die Suche seit Monaten nicht aktualisiert wurde, betrachten Sie das Ergebnis als grobe Schätzung.
Respektiert das Tool die Privatsphäre und Compliance der Nutzer?
- Lesen Sie die Datenschutzrichtlinie für Details zur Datenspeicherung.
- Bestätigen Sie, dass das Tool keine IP-Daten protokolliert oder weiterverkauft.
- Prüfen Sie, ob das Tool die lokalen Vorschriften zur Verfolgung einhält.
Gibt es Anzeichen für IP-Manipulation oder Maskierung?
Wenn man nur die Adresse überprüft, verpasst man das große Ganze. Echte Nutzer hinterlassen Muster; maskierte IPs tun das oft nicht.
- Achten Sie auf plötzliche Sprünge im IP-Land oder in der Stadt ohne entsprechende Änderung des Browser-Fingerabdrucks.
- Prüfe auf Proxy-, Rechenzentrums- oder verdächtig schnelle Rotationsflags.
- Erkennen Sie Fehlanpassungen zwischen Netzwerk- und Gerätemetadaten.
Wie man mehrere Plattformkonten sicherer betreibt: Browserprofil und Proxy-Einrichtung in DICloak
Betreiber, die mehr als ein Plattformkonto verwalten, stellen oft fest, dass grundlegende IP-Tracking-Prüfungen nicht ihr einziges Problem sind; Browserprofillecks und gemischte Sitzungsdaten können Konten auch bei Verwendung von Proxys miteinander verknüpfen. Für Teams oder datenschutzorientierte Nutzer besteht die eigentliche Herausforderung darin, jeden Workflow so getrennt zu halten, dass Plattform-Risikosignale nicht versehentlich geteilt werden. Wenn Sie auch mehrere Plattform-Logins verwalten, sind die Isolierung von Browserprofilen und die sorgfältige Proxy-Einrichtung genauso wichtig wie die IP-Rotation. Dieser Workflow zeigt, wie DICloak für separate Browserprofile und benutzerdefinierte Proxy-Verbindungen verwendet werden kann, sodass Betreiber direkte Kontrolle darüber haben, was jede Kontositzung offenlegt.
Einrichten isolierter Browserprofile und Fingerabdruckkonfiguration
Das Auseinanderhalten von Konten beginnt auf der Browserprofilebene. Betreiber können für jedes Plattformkonto ein neues DICloak-Profil erstellen und sicherstellen, dass Cookies, Cache und lokaler Speicher getrennt bleiben. Dies vermeidet das übliche Risiko, bei dem das Anmelden in zwei Konten desselben Browsers Signale wie Geräte-ID oder Sitzungsstatus durchsickert. Bei DICloak speichert jedes Profil seine eigenen Fingerabdruckeinstellungen wie User Agent, Zeitzone, Bildschirmgröße und Sprache. Das bedeutet, dass Sie diese Signale an Ihre operativen Anforderungen anpassen können und nur das ändern, was für Ihren Workflow wirklich relevant ist. Wenn beispielsweise eine Plattform Zeitzonen- oder Bildschirmauflösung nutzt, um gemeinsame Geräte zu erkennen, können Betreiber diese Werte pro Profil festlegen, anstatt sie an den Host-Rechner zu binden. Der Anwendungsbereich ist hier auf Browserprofil und Fingerabdrucksignale beschränkt; es ändert nicht die Art und Weise, wie eine Plattform Konten verfolgt oder ihre eigene Überprüfungslogik verwaltet.

Konfiguration benutzereigener Proxys für jedes Profil
Sobald das Browserprofil getrennt ist, ist das nächste Risiko die Überlappung des Netzwerkaustritts. Betreiber können jedem DICloak-Profil ihren eigenen Proxy zuweisen und wählen zwischen No Proxy (lokales Netzwerk), benutzerdefiniertem Proxy (manuelle Eingabe), gespeicherten Proxies (aus einer internen Liste) oder API-Extraktion (von einer entfernten Quelle). Vor der Eröffnung einer Kontositzung können Betreiber die Proxy-Verbindung testen, DICloak zeigt die erkannte Austritts-IP, das Land oder die Region und die Zeitzone an, sodass Sie bestätigen können, dass der Proxy wie erwartet funktioniert. Dieser Schritt ist wichtig, weil eine unordentliche Proxy-Einrichtung, wie die Wiederverwendung derselben Ausgangs-IP für mehrere Konten oder die Wahl eines Proxys, dessen angegebener Standort nicht mit dem der Plattform übereinstimmt, die gesamte Arbeit der Trennung von Browserprofilen zunichtemachen kann. Betreiber sind verantwortlich für Proxy-Qualität, Compliance und Rotationsregeln. DICloak verkauft oder bündelt keine Proxies; es speichert und wendet nur die von Ihnen konfigurierten Einstellungen an. Das Testen jedes Proxys vor Live-Nutzung erkennt offensichtliche Fehlanpassungen, wie falsch konfigurierte Zugangsdaten oder Proxy-Pool-Fehler, bevor sie zu Account-Workflow-Problemen werden. Der Funktionsumfang endet hier bei der Proxy-Einrichtung und Verbindungsprüfung auf Profilebene; dies beeinflusst nicht die eigenen IP-Erkennungs- oder Zugriffsregeln der Plattform.

Wenn ein solcher Workflow vorhanden ist, lassen sich die meisten versehentlichen Cross-Account-Lecks auf Fehler in diesen beiden Einrichtungsschichten zurückführen und nicht auf die Proxys oder Plattformen selbst. Dies bereitet den Grundstein für die Bewertung dessen, was passiert, wenn das Tracking weiterhin fehlschlägt oder wenn Plattformen auf mehr als nur IP- oder Umweltprüfungen angewiesen sind.
Wenn IP-Tracking fehlschlägt: Grenzen, Fehlalarme und sicherere Alternativen
Die IP-Adressverfolgung fällt in chaotischen Situationen aus, gemeinsame Netzwerke, Proxys und mobile Daten verwischen alle die Grenzen zwischen den Nutzern. Allein auf IP-Überprüfungen zu setzen, kann nach hinten losgehen, besonders wenn Plattformen normales Verhalten als verdächtig einstufen.
Warum IP-Tracking zu Fehlalarmen führen kann
- Geteilte IPs: Cafés, Büros oder Wohnheime geben Dutzende von Nutzern dieselbe Adresse, sodass die Aktivität einer Person andere markieren kann.
- Mobilfunknetze: Anbieter weisen oft Tausenden von Menschen dieselbe externe IP zu, Standort- oder Identitätsraten können völlig falsch sein.
- Proxy-Nutzung: Billige öffentliche Proxys werden wiederverwendet, sodass "einzigartige" IPs alles andere als möglich sind. Man kann die schlechte Vergangenheit eines anderen übernehmen, ohne es zu wissen.
Sicherere Alternativen für Kontoidentifikation und Datenschutz
Moderne Seiten setzen stärker auf Geräte-Fingerprinting, Session-Tokens und starke Profilisolation. Fingerprinting überprüft die Daten deines Browsers, nicht nur deine IP. Session-Tokens ermöglichen es Plattformen, dich zu erkennen, selbst wenn sich deine Adresse ändert. Echte Kontotrennung entsteht durch die Trennung von Browser-Profilen und die Trennung von Cookies und Logins, andernfalls wird eine neue IP deine Spuren nicht verbergen.
Praktische Tipps zur Reduzierung von IP-Tracking-Risiken in täglichen Arbeitsabläufen
Seiten achten auf nicht übereinstimmende Signale, nicht nur auf einzelne Adressänderungen. Der schnellste Weg, das Risiko zu verringern, ist, Browser- und Netzwerkdetails über die gesamte Routine hinweg konsistent zu halten.
Wie man konsistente Browser- und Netzwerksignale aufrechterhält
Überspringe zufällige IP-Tausche, die meisten Plattformen erkennen plötzliche Sprünge und markieren sie. Die Stabilität deines Browser-Fingerabdrucks ist wichtiger als die genaue IP. Wenn du die Adresse wechselst, gleiche die Änderung mit einem frischen Browserprofil ab. Vermeide es, alte Cookies oder Gerätedetails mit neuen Standorten zu vermischen.
Wann man Proxys und Profilisolierung verwenden sollte
- Weisen Sie pro Profil einen Proxy zu; verwenden Sie niemals kontenübergreifend.
- Trenne Arbeits- und Privatlogins, überschneide keine Sitzungen.
- Überprüfe die Proxy-Geschwindigkeit vor jedem Login; Langsame Verbindungen lösen Plattformkontrollen aus.
Häufige Workflow-Fehler, die das Risiko erhöhen
Konten in einer Sitzung zu mischen ist ein klassischer Ausrutscher. Schlechte Proxys und ein faules Profil-Setup erzeugen die meisten nachverfolgbaren Muster.
- Melde dich niemals in zwei Konten aus derselben Browsersitzung an.
- Vermeiden Sie günstige Proxys; Testen Sie vor der Anwendung auf Undichtigkeiten.
- Setze die Browserprofile nach jeder IP-Änderung zurück.
Häufig gestellte Fragen zum IP-Tracking
Ist IP-Tracking im Jahr 2026 überall legal?
Die IP-Tracking-Gesetze variieren je nach Land und Region. Manche Orte verlangen eine Einwilligung, bevor IP-Adressen gesammelt oder gespeichert werden. Andere behandeln IP-Daten als persönliche Informationen, die durch Datenschutzregeln geschützt sind. Prüfen Sie immer Ihre lokalen Gesetze und Vorschriften, bevor Sie IP-Tracking-Tools verwenden oder IP-Daten speichern, um rechtliche Probleme zu vermeiden.
Kann IP-Tracking meinen genauen physischen Standort offenbaren?
Die IP-Adressverfolgung kann anhand von ISP-Daten ein grobes Gebiet wie eine Stadt oder einen Bundesstaat anzeigen. Allerdings werden selten eine genaue Straßenadresse oder ein Haus angezeigt. Faktoren wie Mobilfunknetze, Proxys und gemeinsame Verbindungen machen die genaue Standortsuche für die meisten Nutzer unzuverlässig.
Wie beeinflussen Proxys die IP-Tracking-Ergebnisse?
Wenn Sie einen Proxy verwenden, wird Ihre echte IP-Adresse versteckt und durch die Ausgangs-IP des Proxys ersetzt. Das Nachverfolgen von IP-Adressen in dieser Konfiguration zeigt nur den Standort des Proxys an, nicht Ihren eigenen. Dies ist bei Datenschutztools, Proxys und einigen Browsern üblich, was die IP-Tracker-Ergebnisse weniger genau macht.
Können mehrere Nutzer dieselbe IP-Adresse teilen?
Ja, viele Nutzer können dieselbe IP-Adresse haben, besonders im öffentlichen WLAN oder hinter einem Heimrouter mit NAT. Das bedeutet, dass das Tracking von IP-Adressen manchmal mit einer Gruppe von Personen verbunden sein kann, nicht mit einer einzelnen Person. Das erschwert die Benutzeridentifikation für Tracker.
Was sind die besten Praktiken zur Minimierung von IP-Tracking-Risiken?
Um Risiken zu minimieren, halten Sie Ihre Online-Profile getrennt und verwenden Sie für jedes Konto eindeutige Proxys. Vermeiden Sie es, sich in mehreren Konten in einer Browsersitzung anzumelden. Diese Schritte helfen, Crosstracking zu verhindern und erschweren es IP-Trackern, Ihre Aktivitäten über Seiten hinweg zu verknüpfen.
Wenn Sie die Vorteile und Datenschutzaspekte von Tracking-Technologien abwägen, denken Sie über Werkzeuge nach, die Ihnen helfen, die Kontrolle über Ihren Online-Fußabdruck zu behalten. Schritte zum Schutz Ihrer digitalen Identität zu ergreifen, ist einfacher denn je mit Lösungen, die für datenschutzbewusste Nutzer entwickelt wurden. Probieren Sie DICloak kostenlos aus
 Kostenlose Werkzeuge
 Cookie-Erweiterung
 UA Generator
 MAC-Adressen-Generator
 IP-Generator
 IP-Adressliste
 2FA-Code-Generator
 Weltuhr
 Anonymer Check
 WebRTC Leak Test
 UUID-Generator
 Proxy-Checker
 FB Anzeigenprüfer
 KI-Web-Scraping
 Kostenlose SMM-Tools
 Twitter Shadowban-Checker
 UTM Generator
 Username Generator
 AI Hashtag Generator
 LinkedIn Headline Generator
 Bildgrößen-Tool für Social Media