Dutzende Konten jonglieren oder Web-Apps über Browser hinweg testen? Die Wahl des richtigen Browser-Emulators ist der Punkt, an dem die meisten Teams stecken bleiben. Der Markt ist überfüllt mit Tools, die behaupten, jeden Anwendungsfall abzudecken, aber echte Unterschiede zeigen sich, wenn man versucht, Cookie-Isolation zu verwalten, Logins zu automatisieren oder Cross-Profile-Datenlecks zu vermeiden. Ein Browser-Emulator, der für einfache Display-Checks funktioniert, kann scheitern, sobald man zwei Social-Media-Sitzungen nebeneinander durchführen muss oder wenn Ihr QA-Workflow skriptbare Automatisierung statt nur Screenshots verlangt.
Der Haken ist, dass nicht alle Browser-Emulatoren Sitzungstrennung, Proxy-Rotation oder Automatisierung auf die gleiche Weise handhaben. Sich auf einen einfachen Online-Browser-Emulator zu verlassen, mag schnell erscheinen, aber diese fehlen oft Funktionen, die für ernsthaftes Kontomanagement oder solide Tests notwendig sind, zum Beispiel instabiles Fingerprinting oder versteckte Synchronisationsfehler, die erst nach stundenlanger Nutzung auftreten.
Was wirklich zählt, ist, das Tool an deinen Workflow anzupassen. Wenn du Multi-Account-Marketing, Webscraping oder Software-QA betreibst, brauchst du mehr als nur einen visuellen Emulator. Du möchtest isolierte Browserprofile, stabile Automatisierungshooks und eine klare Handhabung von Cookies und Proxys. Das Überspringen dieser Details führt zu fehlgeschlagenen Logins, versehentlichen Cross-Account-Sperren oder Testergebnissen, die nicht mit der Produktion übereinstimmen.
Um das Rauschen zu durchbrechen, beginnen Sie damit, sich die Kernfunktionen anzuschauen, die grundlegende Anzeigetools von Full-Stack-Browser-Emulatoren unterscheiden. Hier ist, was bei der Auswahl wirklich zählt.
Was man vor der Wahl eines Browser-Emulators im Jahr 2026 überprüfen sollte
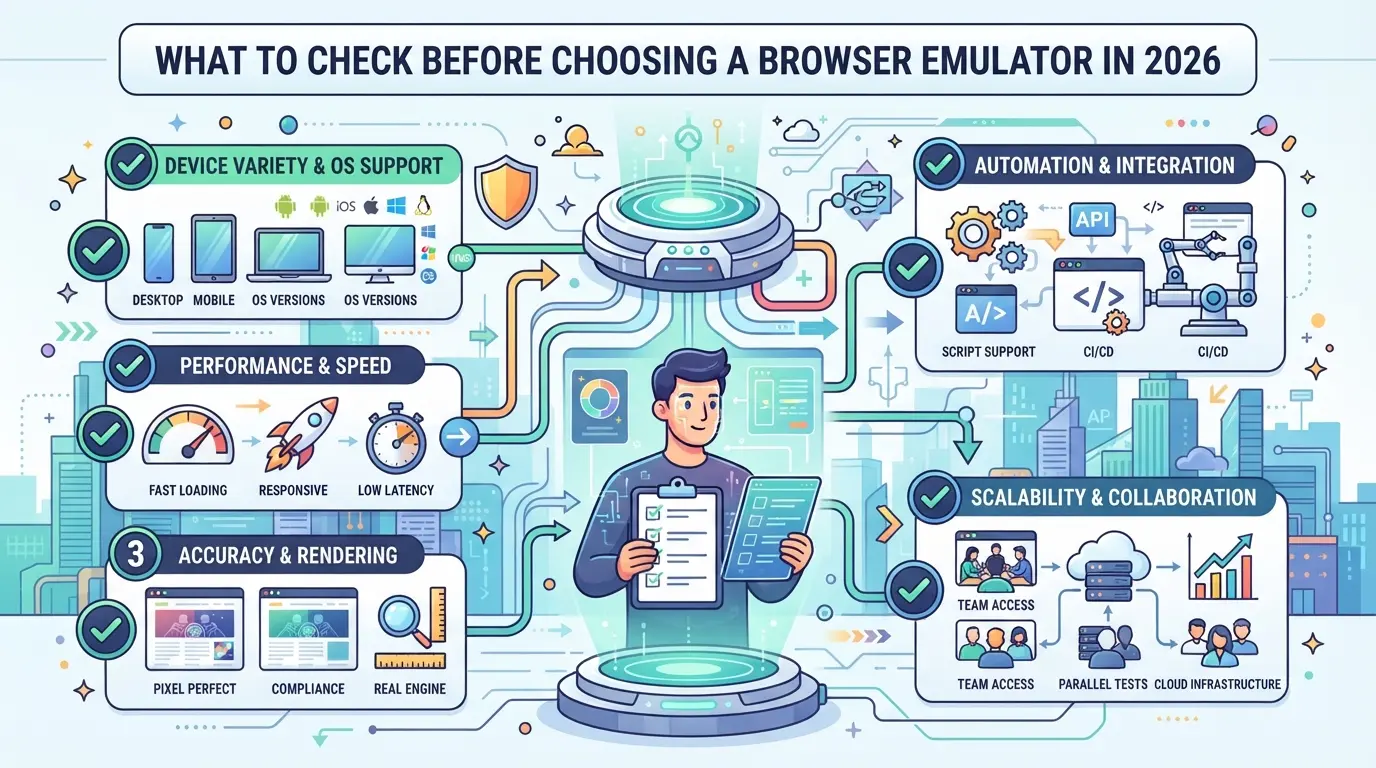
Nicht jeder Browser-Emulator funktioniert für ernsthafte Arbeitsabläufe, was du jetzt verpasst, kann dich später etwas kosten. Bevor du installierst oder bezahlst, prüfe diese Faktoren, um Zeitverschwendung, Sperren oder Datenlecks zu vermeiden. Die richtige Wahl hängt davon ab, wie tief das Tool vordringt, was es schützt und wo es ausfallen kann.
Warum Browser-Emulatoren nicht alle gleich sind
Die Werkzeuge in diesem Bereich reichen von einfachen Display-Wrappern bis hin zu fortschrittlichen Emulations-Engines. Manche täuschen nur das Aussehen eines Browsers nach, während andere Systemsignale nachahmen. Deshalb können zwei nebeneinander laufende Emulatoren identische Seiten anzeigen, aber unterschiedliche digitale Fingerabdrücke hinterlassen.
Hauptrisiken: Erkennung, Sperren und Datenlecks
Das größte Risiko ist, von Erkennungssystemen markiert zu werden. Die meisten Seiten prüfen inzwischen auf Spuren, die über das Sichtbare hinausgehen, ein schwacher Emulator könnte Dinge wie subtile Schriftarten überspringen oder WebGL-Daten nicht aktualisieren. So erkennen Anti-Betrugssysteme Automatisierung oder Multi-Account-Aktivitäten, selbst wenn die Benutzeroberfläche normal wirkt. Ein häufiger Fehler sieht so aus: Du legst fünf Konten parallel ein, denkst, du bist sicher, aber alle Sitzungen werden innerhalb von 24 Stunden verknüpft und eingeschränkt. Manchmal ist das Problem ein Cookie-Bleed zwischen Profilen oder eine übersehene Browser-Variable, die einzigartig für dein Setup ist. Eilige Emulatoren loggen oft versteckte Fehler oder senden Absturzberichte nach Hause, wodurch Details durchsickern, die deinen Datenverkehr auf ein Gerät zurückbinden können. Wenn du nicht unter realen Bedingungen testest, dich bei Live-Plattformen anmeldest, auf ungleiche Browserwerte prüfst oder Netzwerkanrufe prüfst, übersiehst du die kleinen Lecks, die Sperren auslösen. Die Hauptstricke besteht darin, dem zu vertrauen, was man an der Oberfläche sieht, statt dem, was aufgezeichnet, fingerabdrücklich aufgenommen oder gemeldet wird.
Checkliste: Must-have-Funktionen für 2026
- Echte Profilisolation: Jede Sitzung sollte separaten Speicher, Cookies und Cache haben.
- Hardware- und Software-Fingerabdruckkontrolle, personalisieren oder randomisieren Browsersignale, nicht nur User Agents.
- Eingebaute Proxy-Management - und Automatisierungshaken, sodass Sie Kontoflows oder Webtests durchführen können, ohne Identifikatoren zu verraten.
Die meisten "Browser-Emulator-Online"-Tools decken diese nicht ab. Wenn ein Punkt oben fehlen, kann man mit häufigeren Sperren, fehlgeschlagenen Automatisierungen oder Datenlecks rechnen. Überprüfe nochmal, welche Funktionen native sind und welche riskante Plugins benötigen.
Als Nächstes lohnt es sich, zu sehen, wie die Erkennung tatsächlich funktioniert; oberflächliche Datenschutztools überstehen selten reale Prüfungen.
Warum manche Browser-Emulatoren erkannt werden (und was eigentlich für den Datenschutz wichtig ist)
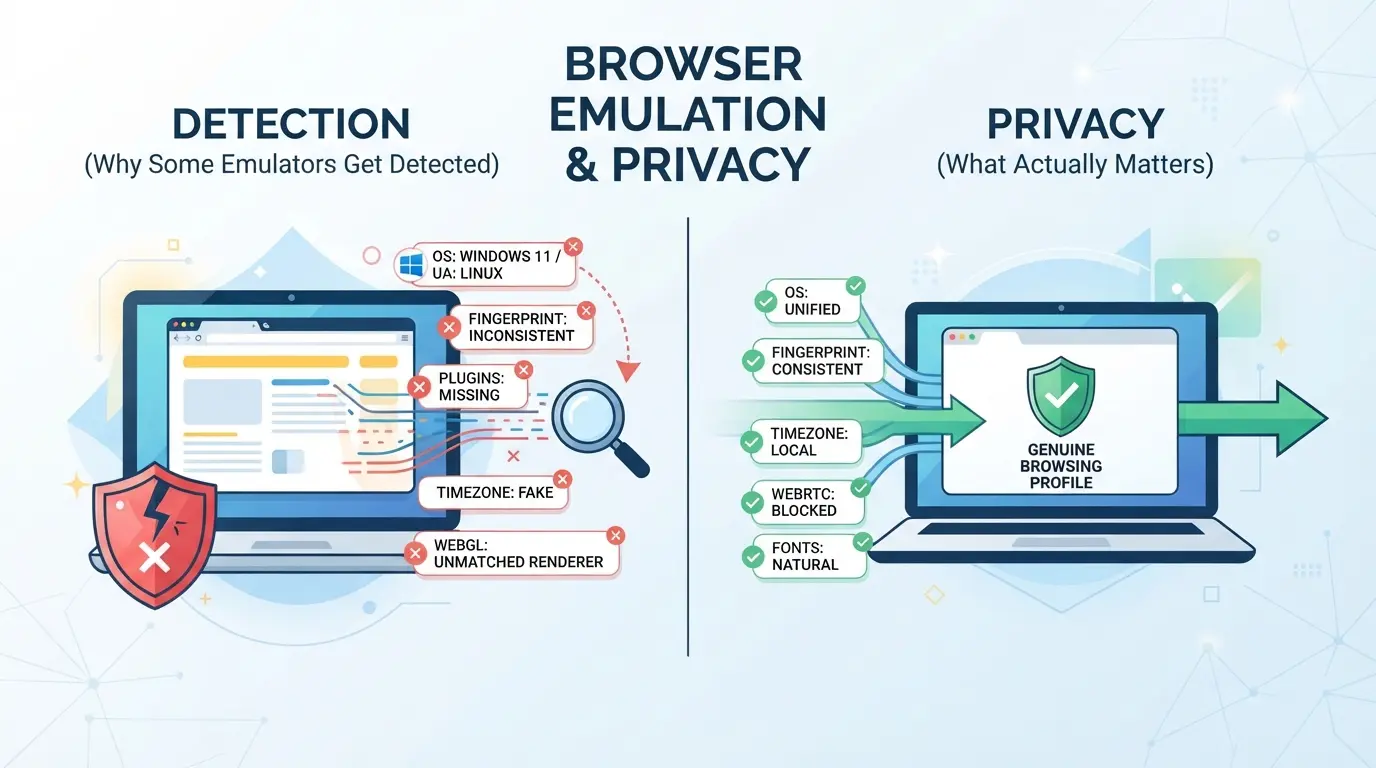
Selbst der beste Browser-Emulator kann erwischt werden, wenn er falsche Hinweise hinterlässt. Die meiste Erkennung hängt heute von falschen Fingerabdrücken, Netzwerklecks oder schlampigen Automatisierungsspuren ab, nicht nur davon, ob das Tool "echt aussieht". Wenn dein Fokus auf Privatsphäre liegt oder darauf, unentdeckt zu bleiben, musst du wissen, welche Schwachstellen wichtig sind und welche Plattformen tatsächlich prüfen.
Wie Plattformen Emulatoren im Jahr 2026 erkennen
Die meisten Plattformen suchen nicht nur nach "verdächtigen Logins". Sie überprüfen Dutzende winziger Browsersignale:
- Fingerabdruck-Fehlanpassungen, wie WebGL, Canvas oder Audio-Stack-Details, die nicht mit echten Gerätedaten übereinstimmen.
- Netzwerk- und Proxy-Muster, wie wiederverwendete IPs, DNS-Lecks oder fehlende reale Latenz.
- Automatisierungsspuren, übrig gebliebene Skripte, ungewöhnliches Timing oder Plugin-Signaturen, die eine Emulation verraten.
Was Fingerabdrücke heute bedeutet
Fingerprinting endet nicht mehr beim User Agent oder der Bildschirmgröße. Heute verwenden Seiten fortschrittliche Prüfungen, Canvas-Fingerprinting, WebGL-Hashes, Sensor-APIs und sogar kleine Besonderheiten bei der Verarbeitung von Grafik oder Ton durch Browser. Zum Beispiel wird ein Tool, das den User Agent-String fälscht, aber dennoch ein Canvas-Bild anders als Chrome unter Windows rendert, von Anti-Bot-Systemen markiert. Viele kostenlose Online-Browser-Emulatoren brechen an diesem Schritt ab: Sie kommen über die Login-Seite hinaus, scheitern aber bei sekundären Prüfungen, sobald Sie dynamischen Inhalt posten, scrollen oder interagieren. Das schwächste Element ist meist ein einzelnes Detail, das nicht synchron ist, wie eine Zeitzonenverschiebung, die nicht mit Ihrer Proxy-Stadt übereinstimmt, oder eine fehlende Schriftart, die auf echten Geräten in Ihrer Zielregion häufig vorkommt. Wenn Sie das tiefe Fingerabdrück-Matching überspringen, bestehen Sie möglicherweise einfache Tests, werden aber nach einigen Aktionen markiert, manchmal ohne sichtbare Vorwarnung.
Echte Privatsphäre: Was selbst die besten Emulatoren können und nicht können
- Vollständige Emulation kann den Geräteverlauf oder die Kontoverknüpfungen in einem wiederverwendeten Profil nicht verbergen.
- Starke Werkzeuge senken das Fingerabdruckrisiko, aber Proxy-Lecks oder wiederverwendete Cookies setzen dich weiterhin aus.
- Kein Emulator verhindert Plattformsperrungen, wenn du dasselbe riskante Verhalten oder Automatisierungsmuster wiederholst.
Die Lücke zwischen "sieht echt aus" und "verhält sich echt" ist der Punkt, an dem die meisten Datenschutzfehler passieren. Wenn Sie Browser-Emulatoren für den realen Gebrauch vergleichen möchten, konzentrieren Sie sich darauf, wie sie mit Fingerabdruckdetails, Proxy-Routing und Automatisierung umgehen, nicht nur auf deren Marketingbehauptungen.
Wie man Browser-Emulatoren vergleicht: Funktionen, die für Multi-Account- und Test-Workflows wichtig sind
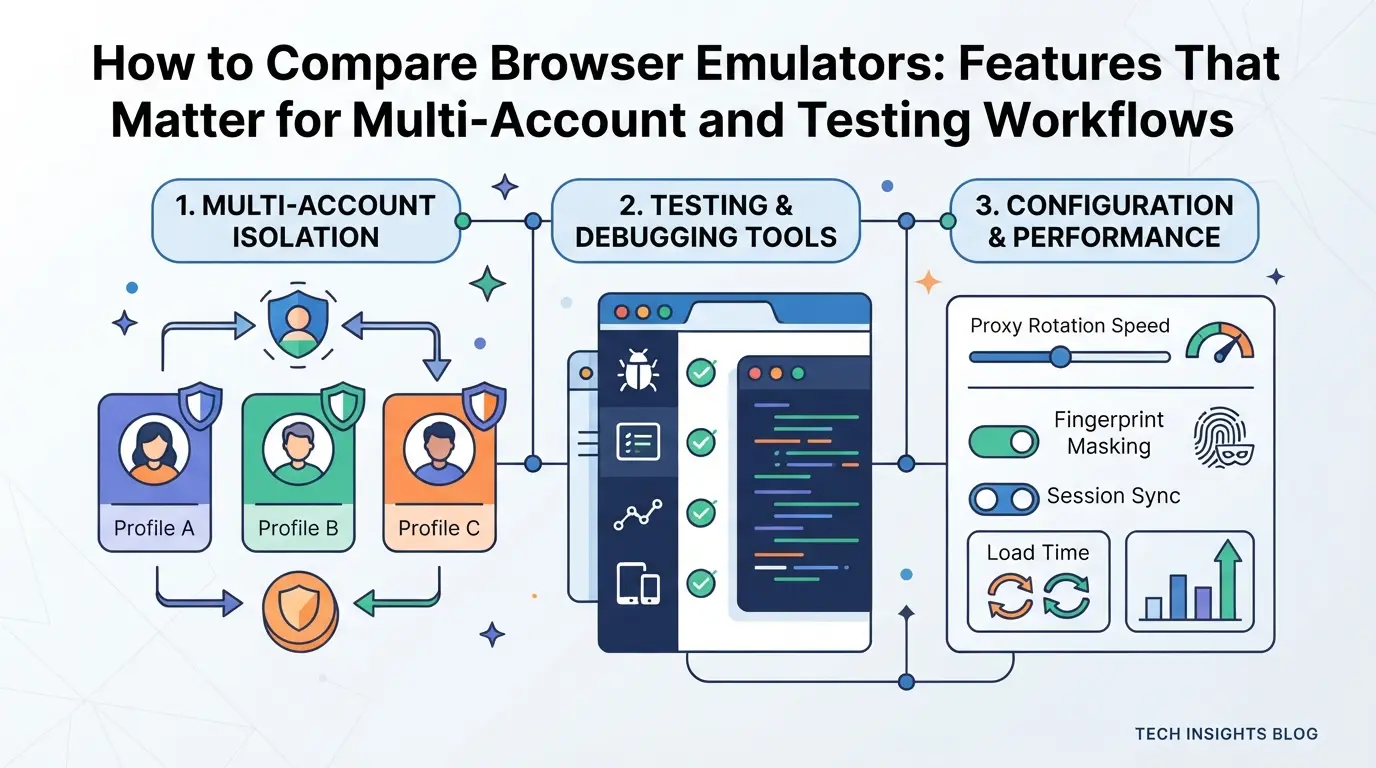
Der richtige Browser-Emulator wird nicht durch sein Aussehen definiert, sondern darum, ob er deine Sitzungen schützt, Konten getrennt hält und die tatsächliche Arbeitsweise unterstützt. Wenn du die untenstehenden Details überspringst, riskierst du Sitzungslecks, Cross-Account-Sperren oder Automatisierungsfehler, die nur bei echten Kampagnen oder Tests auftreten.
Wenn Sie mehrere Konten verwalten, verhindert Isolation, dass ein Login oder Cookie einen anderen beeinflusst. Das größte Risiko ist das Durchsickern von Sitzungsdaten zwischen Konten, was Sperren auslösen kann, besonders auf Plattformen, die Browser-Fingerabdrücke und Cookies über Sitzungen hinweg verfolgen.
| Ausstattung |
Wahre Isolation (pro Profil) |
Gemeinsame/schwache Isolation |
| Separate Cookies und localStorage |
Ja |
Oft nein |
| Fingerabdruck-Einzigartigkeit |
Nach Profil |
Geteilt oder zufällig |
| Querprofil-Leckrisiko |
Niedrig |
Hoch |
Du willst eine Isolation pro Profil: Wenn ein Tool hier Abkürzungen nimmt, kann schon ein einziger Fehler während eines Login- oder Skriptlaufs all deine Konten ruinieren.
Proxy-Integration und Netzwerksteuerung
Jedem Profil einen anderen Proxy zuzuweisen, verhindert, dass Plattformen Konten per IP verknüpfen. Wenn dein Emulator nur einen globalen Proxy unterstützt oder ein unzuverlässiges Switching hat, bist du exponiert. Ein kurzer Test: Proxys rotieren und auf Sitzungsabbrüche oder DNS-Lecks achten; wenn du solche bemerkst, ist dieses Tool für echte Multi-Account-Arbeiten nicht sicher.
Automatisierung und Workflow-Skalierung
Eingebaute Automatisierung (wie native Scripting oder Task-Scheduling) spart Stunden, besonders im großen Maßstab. Manuelle Skripte funktionieren für kleine Tests, aber sobald du 10+ Konten jonglierst oder Aufgaben wiederholst, bedeutet das Fehlen integrierter Automatisierung Zeitverschwendung und mehr manuelle Fehler. Wenn dein Emulator die Automatisierung nicht bewältigen kann, ohne die Isolation zu brechen, wird Skalierung immer ein Schmerzpunkt sein.
Der nächste Schritt ist, diese Funktionen realen Produkten zuzuordnen, was in der Praxis tatsächlich funktioniert und wo die Werkzeuge nicht ausreichen. Das behandelt der nächste Abschnitt.
Top-Browser-Emulator-Optionen im Jahr 2026: Stärken, Schwächen und bestgeeignete Szenarien
Wenn Sie sich dieses Jahr zwischen Browser-Emulatoren entscheiden, liegt die Lücke nicht nur im Preis oder in der Geschwindigkeit, sondern was sie wirklich unterscheidet, ist, wie gut sie mit Profilisolation, Erkennungsrisiko und Workflow-Anpassung umgehen. Hier ein direkter Blick auf die Top-Auswahl für 2026.
Vergleichstabelle: führende Browser-Emulatoren
| Name |
Wichtige Stärken |
Schwächen |
Preis (pro Monat) |
Am besten für |
| Multilogin |
Detaillierte Profilsteuerung, Automatisierung bereit |
Hohe Lernkurve, Kosten |
99+ $ |
Agenturen, fortgeschrittene Nutzer |
| GoLogin |
Einfache Einrichtung, gute Benutzeroberfläche, Proxy-Unterstützung |
Weniger Automatisierungsfunktionen |
49+ $ |
Solo-Operatoren, KMUs |
| Kameleo |
Schneller Fingerabdruckwechsel, mobile Unterstützung |
Weniger stabil langfristig |
59+ $ |
Kurzfristige Tests, Entwickler |
Die Tabelle vergleicht Kernfunktionen, Erkennungsrisiken und Preise führender Browser-Emulatoren (Marktdaten 2026).
Wenn dein Hauptziel stabile Multi-Account-Arbeit ist, achte mehr auf Profilisolation als auf kleinere UI-Perks, schwache Isolation ist der Bereich, an dem die meisten Tools versagen.
Wann ein einfacher Emulator ausreicht (und wann nicht)
Für grundlegende Webtests oder einmalige Kontokontrollen reicht ein leichter Emulator aus. Wenn du auf Ausloggungen, seltsames Kontoverhalten oder Cross-Account-Sperren stößt, ist das das Signal, dass du Einstiegstools hinter dir geworden bist.
Alternativen: Wann sollte man stattdessen einen Antidetect-Browser in Betracht ziehen
Wenn Sie Dutzende von Konten verwalten, stärkere Fingerabdruckkontrollen benötigen oder Automatisierung in großem Maßstab durchführen möchten, reicht ein Standard-Emulator wahrscheinlich nicht aus. Dann ist es an der Zeit, sich vollständige Antidetect-Browser für ernsthafte, volumenreiche Workflows anzusehen.
Wie man das Risiko beim Betrieb mehrerer Plattformkonten reduziert: Profilisolierung, Proxys und Automatisierung in DICloak
Wenn Sie die besten Browser-Emulator-Optionen verglichen und festgestellt haben, dass grundlegende Tools Ihren Multi-Account-Workflow nicht lösen, sind Sie nicht allein. Für Teams, die mehrere Plattformkonten verwalten – sei es für Marketing, E-Commerce oder Testing – besteht die eigentliche Herausforderung darin, jede Sitzung getrennt zu halten, Netzwerksignale zu steuern und menschliche Fehler bei wiederholten Aufgaben zu reduzieren. Einfache Emulatoren decken selten all diese Anforderungen gleichzeitig ab. Hier kommen fortschrittliche Workflow-Tools ins Spiel. In DICloak nutzen Operatoren drei Hauptfunktionen, um diese Probleme zu lösen: Profilisolierung mit Fingerabdruckkontrollen, benutzereigene Proxy-Einrichtung und wiederholbare Browser-Automatisierung.
Separate Browserprofile erstellen und Fingerabdrücke konfigurieren
Teams, die viele Plattformkonten verwalten, können Sitzungsverwechslungen vermeiden, indem sie für jedes Konto ein separates Browserprofil in DICloak erstellen. Jedes Profil fungiert als eigenständiges Browserprofil und hält Cookies, Speicher und Browserdaten von den anderen getrennt. Betreiber können Fingerabdrucksignale für jedes Profil anpassen, wie zum Beispiel Betriebssystem, User Agent, Zeitzone und Bildschirmgröße, um besser an die erwartete Umgebung für dieses Konto anzupassen. Diese Trennung fehlt den meisten leichtgewichtigen Emulatoren. Die Fingerabdruckeinstellungen sind flexibel, aber es liegt am Betreiber, zu entscheiden, welche Signale für jeden Anwendungsfall konfiguriert werden. Der Umfang liegt hier auf der Ebene des Browserprofils; nichts in DICloak ändert, wie die Zielplattform Konten verwaltet oder Sitzungen überprüft.
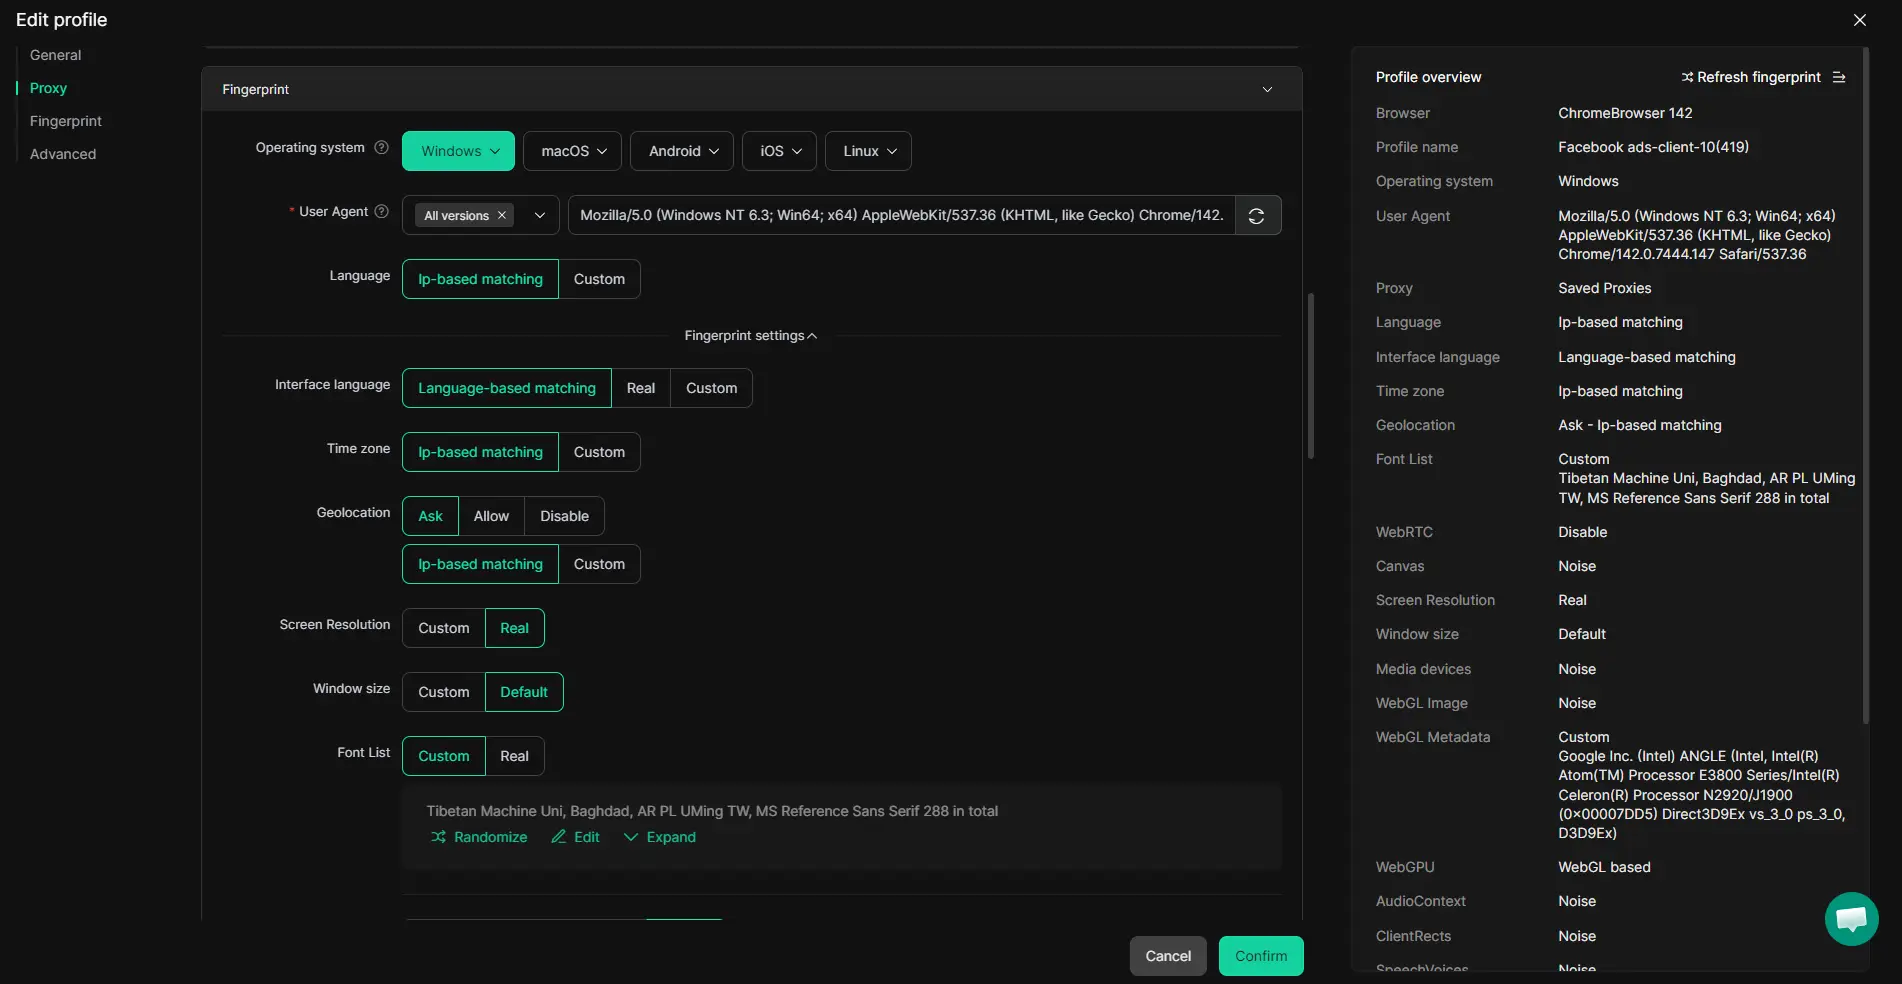
Nutzereigene Proxys jedem Profil zuweisen
Betreiber, die eine klare Netzwerktrennung wünschen, weisen jedem DICloak-Profil eigene Proxys zu. Beispielsweise kann der Bediener nach der Eingabe von Proxy-Daten, Host, Port, Benutzername und Passwort eine eingebaute Überprüfung durchführen, um die Austritts-IP, das Land und die Zeitzone zu bestätigen, bevor die Einstellungen gespeichert werden. Dies hilft, Fehler bei der Proxy-Einrichtung frühzeitig zu erkennen, sodass sich Sitzungen nicht überschneiden oder keine Verbindungsinformationen durchsickern. DICloak selbst stellt keine Proxys bereit; es speichert und wendet nur das an, was Sie eingeben. Die Verantwortung für Proxy-Auswahl, Qualität und Rotation liegt stets beim Nutzer oder dessen Team.
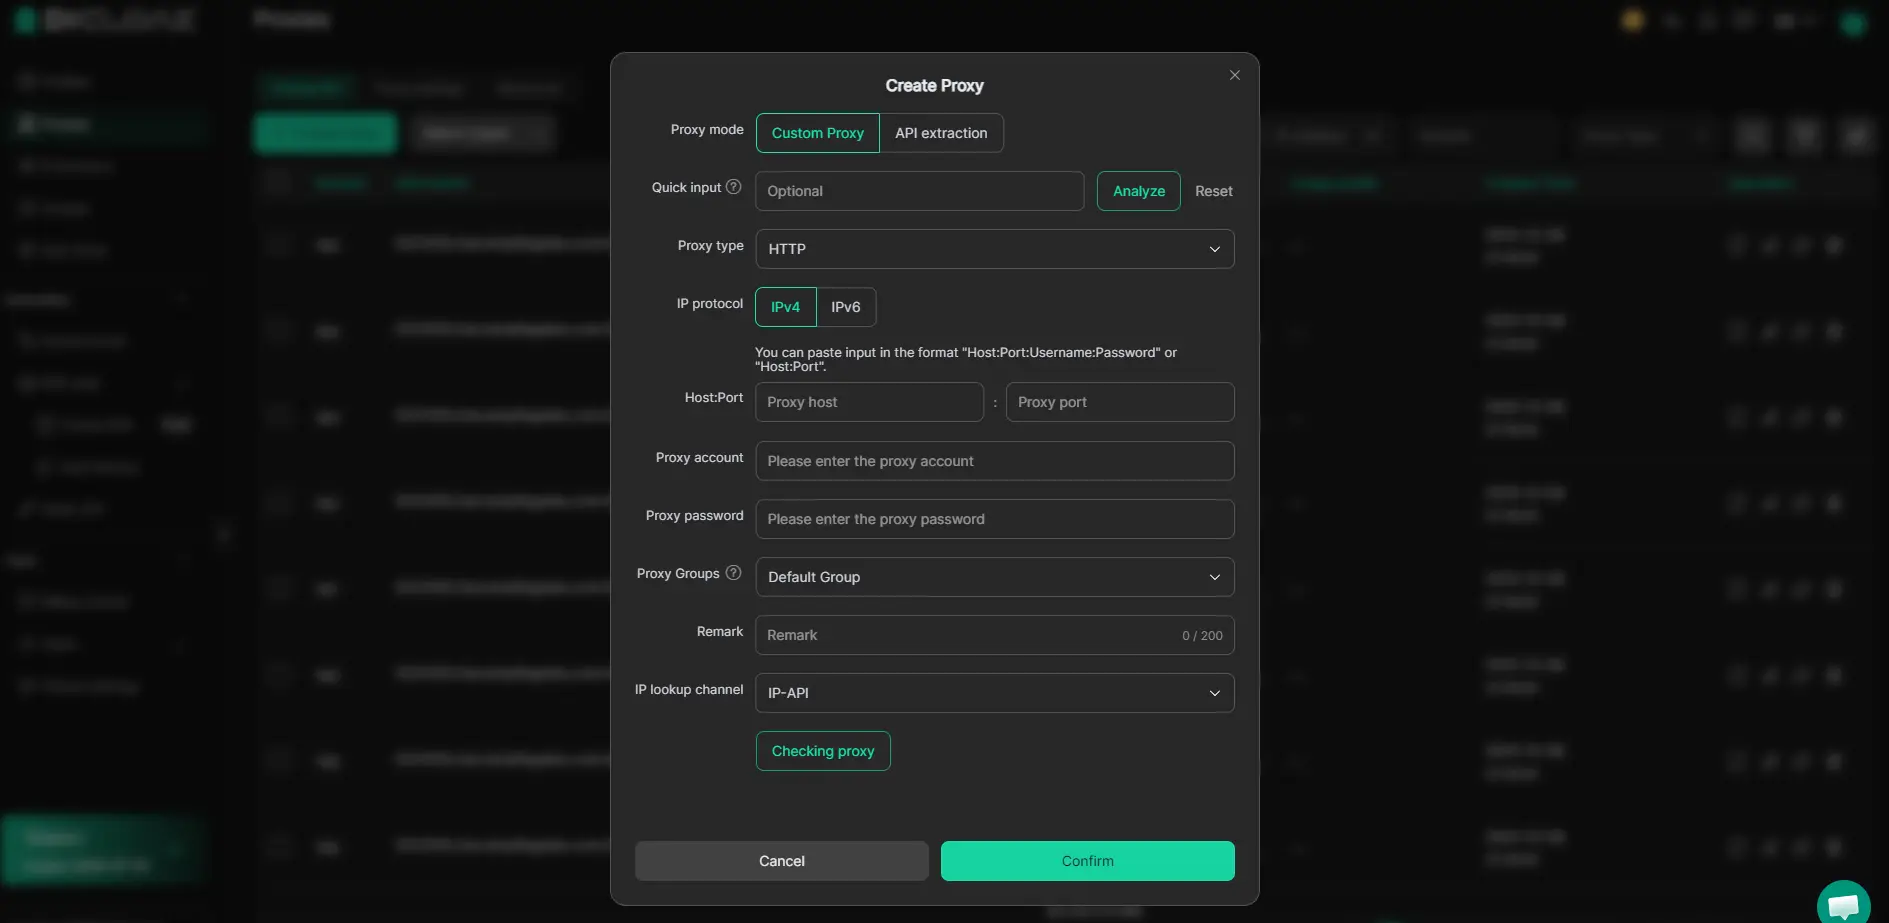
Automatisierung von sich wiederholenden Arbeitsabläufen mit RPA
Manuelle Wiederholung kann Stunden verbrennen und zu Fehlern führen, besonders wenn dieselben Anmelde-, Navigations- oder Dateneingabeschritte über viele Konten hinweg ausgeführt werden müssen. In DICloak können Bediener eine RPA-Aufgabe, einen regelbasierten Browser-Workflow einrichten und auswählen, auf welchen Profilen sie ausgeführt werden. Sie können Aufgaben planen, sie sofort ausführen und ein vollständiges Protokoll jedes Durchlaufs zur Überprüfung einsehen. Hier sehen die meisten Teams einen großen Fortschritt in Konsistenz und Rückverfolgbarkeit gegenüber einfachen Emulatoren: Sie erhalten eine Aufzeichnung, was lief, wann und auf welchem Profil. Die RPA-Funktion deckt nur genehmigte, wiederholbare Browseraktionen ab; es liegt am Betreiber, Aufgaben zu entwerfen, die den Regeln entsprechen, und die Ergebnisse nach jedem Durchlauf zu überprüfen.
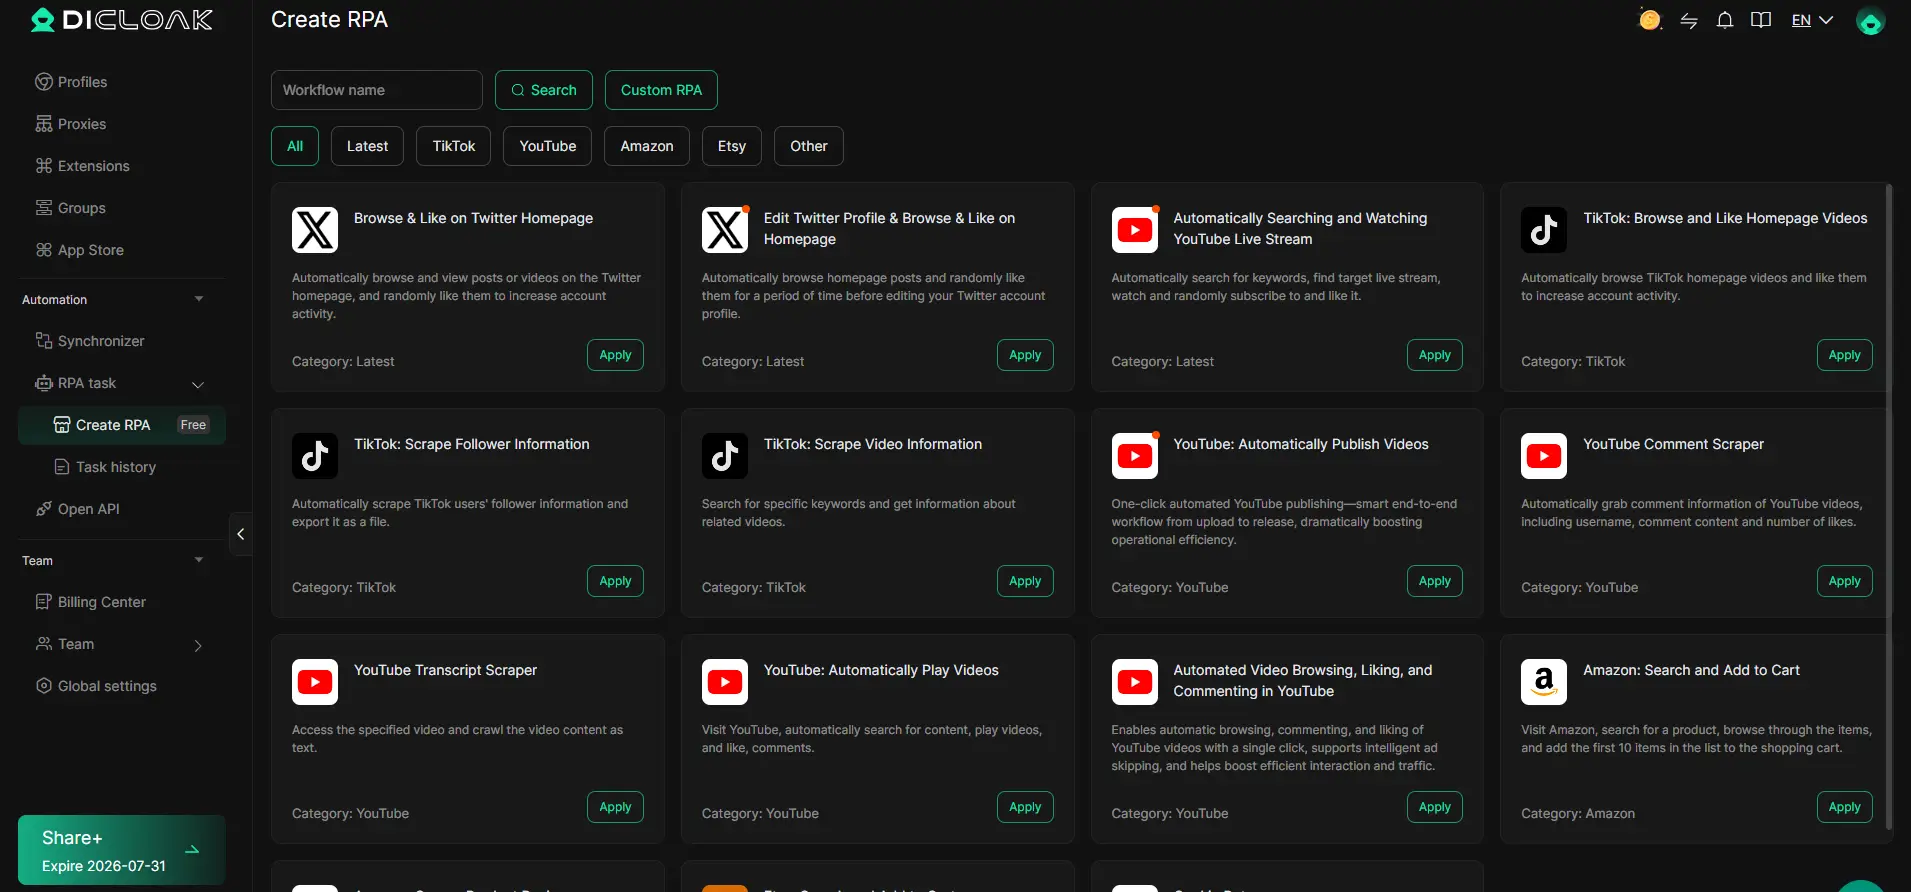
Das Ausführen fortgeschrittener Workflows wie diesem erhöht die Chancen, Plattformkonten organisiert zu halten und vermeidbare Fehler zu reduzieren. Aber wie Sie im nächsten Abschnitt sehen werden, entstehen selbst mit diesen Steuerungen die meisten Fehler daher, wie Nutzer ihre Werkzeuge einrichten oder bedienen, nicht vom Emulator selbst.
Was die meisten Nutzer bei Browser-Emulatoren falsch verstehen: Häufige Fehler und wie man sie vermeidet
Die meisten Probleme mit Browser-Emulatoren entstehen dadurch, dass Isolationsschritte übersprungen, schlechte Proxys verwendet werden oder später Spuren hinterlassen werden. Hier machen Nutzer Fehler und wie man das beheben kann.
Mix-Sessions und das Leaken von Fingerabdrücken
Mehrere Konten in Tabs oder Fenstern aus derselben Emulator-Sitzung auszuführen, ist ein klassischer Fehler; Seiten können Ihre Konten durch geteilte Cookies oder Browser-Fingerabdruckdaten verknüpfen. Fingerabdrucklecks treten oft auf, wenn zwischen Profilen ohne vollständigen Reset gewechselt wird oder wenn Erweiterungen über Sitzungen hinweg synchronisiert werden. Wenn Sie dieselbe Sitzung wiederverwenden, können Sie innerhalb weniger Tage mit Sperren oder Erkennung über mehrere Konten hinweg rechnen.
Abhängigkeit von schwachen Proxys oder gemeinsamen IPs
- Bestätigen Sie, dass Ihr Proxy noch nicht von Zielseiten markiert ist (testen Sie es in einem leeren Browser).
- Verwenden Sie niemals denselben Proxy für mehr als eine Identität oder ein Konto.
- Überprüfe, ob deine Proxys deine IP und deinen Standort ändern, vertraue den Labels nicht, führe eine IP-Überprüfung durch.
Automatisierungsspuren und -protokolle ignorieren
Automatisierungstools hinterlassen Muster, Mausbewegungen, Timing oder wiederholte Klicks, die für Erkennungssysteme gefälscht wirken können. Wenn Sie die Sitzungsprotokolle nicht überprüfen, übersehen Sie diese Schwachstellen.
- Überprüfen Sie Automatisierungsprotokolle auf wiederholte Fehler oder Zeitmuster.
- Randomisiere Verzögerungen und Aktionen, benutze keine Standardskripte.
- Achten Sie nach jedem Durchlauf auf Browser-Konsolenwarnungen.
Als Nächstes: Wie man erkennt, wenn ein einfacher Emulator einen einfach nicht verbergen kann, egal wie vorsichtig man ist.
Wenn ein Browser-Emulator nicht ausreicht: Signale dafür, dass du einen Antidetect-Browser oder einen erweiterten Workflow brauchst.
Warnzeichen: Wenn Emulatoren zu versagen beginnen
Wenn du plötzlich mit Kontosperrungen, häufigen erneuten Verifizierungen oder beim Verschieben von Daten zwischen Profilen feststeckst, hält dich dein aktuelles Setup wahrscheinlich zurück.
Was ein Antidetect-Browser über die Emulation hinaus hinzufügt
Antidetect-Browser gehen weiter als einfache Emulatoren, sie ermöglichen es Ihnen, Browser-Fingerabdrücke zu steuern und sich wiederholende Aufgaben über reale isolierte Profile hinweg zu automatisieren. Für Teams machen Funktionen wie rollenbasierter Zugriff oder Bulk-Profile die Arbeit viel reibungsloser als das Jonglieren mit Einweg-Tools.
Wie man sicher in einen neuen Arbeitsablauf übergeht
- Exportiere und sichere Cookies sowie Login-Sitzungen vor dem Wechsel.
- Führe im neuen Tool eine kleine Anzahl von Konten durch, um Missmatches zu erkennen.
- Überprüfe, ob Proxy- und Profileinstellungen exakt mit deiner vorherigen Umgebung übereinstimmen.
Häufig gestellte Fragen zum Browser-Emulator
Ist ein Browser-Emulator legal für Tests oder Multi-Account-Management?
Die Rechtmäßigkeit der Nutzung eines Browser-Emulators hängt von den Gesetzen Ihres Landes und den Nutzungsbedingungen der Plattform ab. Einige Websites können automatisierten oder emulierten Datenverkehr verbieten oder einschränken. Überprüfen Sie immer die lokalen Vorschriften und die Bedingungen jeder Seite, die Sie testen oder mit mehreren Konten testen oder nutzen möchten, bevor Sie beginnen.
Können Browser-Emulatoren meine Identität vollständig verbergen oder Sperren verhindern?
Kein Browser-Emulator kann vollständige Anonymität garantieren oder Kontosperrungen verhindern. Seiten verwenden fortschrittliche Techniken, um gefälschte Fingerabdrücke, wiederholte Muster oder verdächtige Netzwerke zu erkennen. Das Erkennungsrisiko hängt von deiner Einrichtung, der Proxy-Qualität und der sorgfältigen Trennung von Konten und Aktivitäten ab.
Was ist der Unterschied zwischen einem Browser-Emulator und einem Antidetect-Browser?
AntiDetect-Browser bieten eine stärkere Fingerabdruckisolierung und mehr Werkzeuge zur Verwaltung vieler Konten. Während ein einfacher Browser-Emulator Browserfunktionen nachahmen kann, können Sie mit AntiDetect Details wie Gerätetyp, Standort und Fingerabdrücke ändern, um Konten nicht verknüpft zu werden.
Wie erkenne ich, ob mein Browser-Emulator erkannt wird?
Achten Sie auf seltsame Fehler, blockierte Funktionen oder Warnmeldungen von Webseiten. Einige Seiten erzwingen zusätzliche Logins oder CAPTCHAs. Sie können auch online Fingerabdruck-Prüftools nutzen, um zu sehen, ob Ihr Browser verdächtig aussieht oder mit bekannten Emulatoren übereinstimmt.
Kann ich Browser-Emulatoren auf mobilen Geräten verwenden oder nur auf dem Desktop?
Einige Browser-Emulator-Tools bieten die Emulation mobiler Geräte an, aber die meisten funktionieren am besten auf dem Desktop. Mobile Emulation bietet oft keine vollständige Hardwareunterstützung, sodass die Ergebnisse möglicherweise nicht mit einem echten Telefon oder Tablet übereinstimmen. Für vollständige mobile Tests verwenden Sie echte Geräte oder spezialisierte mobile Emulatoren.
Wenn Sie bereit sind, Websites oder Anwendungen in einer sicheren, flexiblen Umgebung zu testen, besteht der nächste Schritt darin, einen Emulator auszuwählen, der zu Ihrem Arbeitsablauf und Ihren technischen Anforderungen passt. Bewerten Sie Funktionssetze, Benutzerfreundlichkeit und Kompatibilität, um das Beste aus Ihrer Emulationserfahrung herauszuholen. Probieren Sie DICloak kostenlos aus
 Kostenlose Werkzeuge
 Cookie-Erweiterung
 UA Generator
 MAC-Adressen-Generator
 IP-Generator
 IP-Adressliste
 2FA-Code-Generator
 Weltuhr
 Anonymer Check
 WebRTC Leak Test
 UUID-Generator
 Proxy-Checker
 FB Anzeigenprüfer
 KI-Web-Scraping
 Kostenlose SMM-Tools
 Twitter Shadowban-Checker
 UTM Generator
 Username Generator
 AI Hashtag Generator
 LinkedIn Headline Generator
 Bildgrößen-Tool für Social Media